Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
Note
Dit is niet de nieuwste versie van dit artikel. Zie de .NET 11-versie van dit artikel voor de huidige release.
Door Tom Dykstra en Chris Ross
HTTP.sys is een webserver voor ASP.NET Core die alleen onder Windows wordt uitgevoerd. HTTP.sys is een alternatief voor Kestrel server en biedt enkele functies die Kestrel niet biedt. In dit artikel wordt uitgelegd wanneer u HTTP.sysgebruikt, hoe u deze configureert en hoe u aanvraag- en TLS-gegevens inspecteert.
Important
HTTP.sys is niet compatibel met de module ASP.NET Core en kan niet worden gebruikt met IIS of IIS Express.
HTTP.sys ondersteunt de volgende functies:
- Windows authentication
- Poort delen
- HTTPS met SNI
- HTTP/2 via TLS (Windows 10 of hoger)
- HTTP/3 via TLS (Windows 11 of hoger)
- Directe bestandsoverdracht
- Cache van reacties
- WebSockets (Windows 8 of hoger)
- Aanpasbare beveiligingsdescriptors
- Automatische verwijdering van geheugenpool
Het besturingssysteem moet worden ondersteund door de doelversie van .NET van de app. Zie .NET installeren op Windows voor ondersteunde Windows versies. De beschikbaarheid van HTTP.sys op oudere Windows versies impliceert geen ondersteuning voor deze versies door de huidige ASP.NET Core releases. Afzonderlijke functies kunnen aanvullende Windows vereisten hebben, zoals beschreven in de volgende secties.
Voorbeeldcode weergeven of downloaden (downloaden)
Wanneer gebruikt u HTTP.sys
HTTP.sys is handig voor implementaties waarbij:
Er is een noodzaak om de server rechtstreeks beschikbaar te maken op internet zonder IIS te gebruiken.
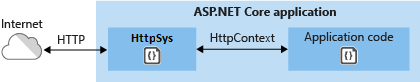
Voor een interne implementatie is een functie vereist die niet beschikbaar is in Kestrel. Zie Kestrel versus HTTP.sys voor meer informatie
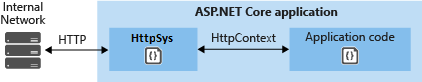
HTTP.sys is een volwassen technologie die beschermt tegen veel soorten aanvallen en die de robuustheid, beveiliging en schaalbaarheid van een volledig uitgeruste webserver biedt. IIS zelf wordt uitgevoerd als een HTTP-listener boven op HTTP.sys.
HTTP/2-ondersteuning
HTTP/2 is ingeschakeld voor ASP.NET Core apps wanneer aan de volgende basisvereisten wordt voldaan:
- Windows Server 2016/Windows 10 of hoger
- Application-Layer Protocol Negotiation (ALPN)-verbinding
- TLS 1.2- of hogerverbinding
Als er een HTTP/2-verbinding tot stand is gebracht, rapporteert HttpRequest.ProtocolHTTP/2.
HTTP/2 is standaard ingeschakeld. Als er geen HTTP/2-verbinding tot stand is gebracht, valt de verbinding terug op HTTP/1.1. Bij Windows versies die dit ondersteunen, schakelt de disablehttp2 optie voor een netsh http SSL-certificaatbinding HTTP/2 voor die binding uit. Zie netsh http voor beschikbare opties.
HTTP/3-ondersteuning
HTTP/3 is ingeschakeld voor ASP.NET Core apps wanneer aan de volgende basisvereisten wordt voldaan:
- Windows Server 2022/Windows 11 of hoger
- Er wordt een
httpsURL-binding gebruikt. - De EnableHttp3-registersleutel is ingesteld.
Voor de voorgaande Windows 11 Build-versies is mogelijk een Windows Insider build vereist.
HTTP/3 wordt gedetecteerd als een upgrade van HTTP/1.1 of HTTP/2 via de alt-svc-header. Dat betekent dat de eerste aanvraag normaal gesproken HTTP/1.1 of HTTP/2 gebruikt voordat u overschakelt naar HTTP/3. Http.Sys voegt niet automatisch de alt-svc header toe. Deze moet worden toegevoegd door de toepassing. De volgende code is een middleware-voorbeeld waarmee de alt-svc antwoordheader wordt toegevoegd.
app.Use((context, next) =>
{
    context.Response.Headers.AltSvc = "h3=\":443\"";
    return next(context);
});
Plaats de voorgaande code vroeg in de aanvraagpijplijn.
Http.Sys biedt ook ondersteuning voor het verzenden van een Http/2-protocolbericht van AltSvc in plaats van een antwoordheader om de client op de hoogte te stellen dat HTTP/3 beschikbaar is. Zie de registersleutel EnableAltSvc.
Note
Hiervoor zijn netsh sslcert-bindingen vereist die hostnamen gebruiken in plaats van IP-adressen. Vervang ipport door hostnameport in de netsh http add sslcert onderstaande opdrachten en vervang het IP-adres door de hostnaam, bijvoorbeeld www.example.com. Er is ook een bekend probleem waarbij het gebruik hostnameport mislukt, tenzij de certstorename parameter is opgegeven. Gebruik standaard certstorename=MY.
Verificatie in kernelmodus met Kerberos
HTTP.sys delegeert verificatie naar de kernelmodus met het Kerberos-verificatieprotocol. Verificatie van de gebruikersmodus wordt niet ondersteund met Kerberos en HTTP.sys. Het computeraccount moet worden gebruikt om het Kerberos-token/ticket dat is verkregen van Active Directory te ontsleutelen en door de client door te sturen naar de server om de gebruiker te verifiëren. Registreer de SPN (Service Principal Name) voor de host, niet de gebruiker van de app.
Beveiliging van kanaalbindingstoken (CBT) inschakelen
Kanaalbindingstokens (CBT) koppelen Windows authentication aan het onderliggende TLS-kanaal, waardoor NTLM-relay en man-in-the-middle-aanvallen worden beperkt.
CBT-beveiliging configureren met HttpAuthenticationHardeningLevel. De beschikbare HttpAuthenticationHardeningLevel waarden zijn:
| Value | Behavior |
|---|---|
Legacy |
Hiermee wordt geen validatie van kanaalbinding afgedwongen en worden CBT-bytes niet beschikbaar gesteld aan de app. |
Medium (standaard) |
Valideert CBT's wanneer klanten ze leveren, maar staat hun afwezigheid toe. Hiermee worden CBT-bytes beschikbaar gesteld aan de app. |
Strict |
Vereist CBT's voor geverifieerde verzoeken en weigert verzoeken zonder deze. Hiermee worden CBT-bytes beschikbaar gesteld aan de app. |
In het volgende voorbeeld wordt Strict-beveiliging ingeschakeld:
builder.WebHost.UseHttpSys(options =>
{
    options.HttpAuthenticationHardeningLevel =
        HttpAuthenticationHardeningLevel.Strict;
});
Als HTTP.sys Strict-beveiliging niet kan toepassen, mislukt het opstarten van de server met een HttpSysException.
Met Medium of Legacy wordt het niet toepassen van de instelling vastgelegd en wordt het opstarten voortgezet. De geconfigureerde waarde alleen garandeert niet dat het besturingssysteem de instelling heeft toegepast.
Warning
Stricthardening kan ertoe leiden dat Windows authentication mislukt voor clients of proxy's die geen geldige CBT leveren. Test clientcompatibiliteit en TLS-beëindiging in uw omgeving voordat u deze inschakelt in productie.
Wanneer u een bestaande aanvraagwachtrij koppelt, configureert u de hardening voor de listener die eigenaar is van de URL-groep. De app die wordt gekoppeld past geen configuratie van URL-groepen toe.
Zie Kanaalbindingstokens ophalen voor toegang tot CBT-bytes.
Schakel CBT-beveiliging in voor HTTPS-eindpunten die gebruikmaken van Windows authentication door de AppContext-switch Microsoft.AspNetCore.Server.HttpSys.EnableCBTHardening in te stellen op true. Deze schakelaar selecteert middelmatige beveiliging, die de geleverde CBT's valideert, maar hun afwezigheid toestaat.
Zet de schakelaar in het runtimeconfig.template.json bestand van je project aan:
{
  "configProperties": {
    "Microsoft.AspNetCore.Server.HttpSys.EnableCBTHardening": true
  }
}
U kunt de switch ook programmatisch instellen voordat u de host in het Program bestand bouwt:
AppContext.SetSwitch("Microsoft.AspNetCore.Server.HttpSys.EnableCBTHardening", true);
Warning
CBT-verharding is standaard uitgeschakeld. Als u dit inschakelt, kan Windows authentication mislukken voor clients of proxy's die geen ondersteuning bieden voor kanaalbinding. Test grondig in uw omgeving voordat u productie inschakelt.
Ondersteuning voor reactiebuffers in kernelmodus
In sommige scenario's kunnen grote hoeveelheden kleine schrijfbewerkingen met hoge latentie aanzienlijke invloed hebben op de prestaties van HTTP.sys. Dit heeft te maken met het ontbreken van een Pipe buffer in de HTTP.sys implementatie. Ter verbetering van de prestaties in deze scenario's wordt ondersteuning voor reactiebuffering opgenomen in HTTP.sys. Schakel buffering in door EnableKernelResponseBuffering op true in te stellen.
Reactiebuffering moet worden ingeschakeld door een app die synchrone I/O uitvoert of asynchrone I/O met niet meer dan één openstaande schrijfbewerking tegelijk. In deze scenario's kan reactiebuffering de doorvoer aanzienlijk verbeteren via verbindingen met hoge latentie.
Apps die gebruikmaken van asynchrone I/O en die mogelijk meerdere schrijfbewerkingen tegelijk hebben, moeten deze vlag niet gebruiken. Als u deze vlag inschakelt, kan dit leiden tot een hoger CPU- en geheugengebruik door HTTP.Sys.
HTTP.sys gebruiken
De ASP.NET Core-app configureren voor het gebruik van HTTP.sys
Roep de UseHttpSys-extensiemethode aan bij het bouwen van de host, waarbij u eventuele vereiste HttpSysOptionsopgeeft. In het volgende voorbeeld worden opties ingesteld op de standaardwaarden:
using Microsoft.AspNetCore.Hosting.Server;
using Microsoft.AspNetCore.Hosting.Server.Features;
using Microsoft.AspNetCore.Http.Features;
using Microsoft.AspNetCore.Server.HttpSys;

var builder = WebApplication.CreateBuilder(args);

builder.WebHost.UseHttpSys(options =>
{
    options.AllowSynchronousIO = false;
    options.Authentication.Schemes = AuthenticationSchemes.None;
    options.Authentication.AllowAnonymous = true;
    options.MaxConnections = null;
    options.MaxRequestBodySize = 30_000_000;
    options.UrlPrefixes.Add("http://localhost:5005");
});

builder.Services.AddRazorPages();

var app = builder.Build();
Aanvullende HTTP.sys configuratie wordt afgehandeld via registerinstellingen.
Zie HttpSysOptionsvoor meer informatie over HTTP.sys opties.
Beveiligingsdescriptors aanpassen
Een aanvraagwachtrij in HTTP.sys is een structuur op kernelniveau waarin binnenkomende HTTP-aanvragen tijdelijk worden opgeslagen totdat uw app klaar is om ze te verwerken. Toegang tot de aanvraagqueue beheren met behulp van RequestQueueSecurityDescriptor. Stel het in op een GenericSecurityDescriptor exemplaar bij het configureren van uw HTTP.sys-server.
Door de beveiligingsdescriptor aan te passen, kunt u specifieke gebruikers of groepen toegang tot de aanvraagwachtrij toestaan of weigeren. Dit is handig in scenario's waarin u HTTP.sys aanvraagafhandeling op besturingssysteemniveau wilt beperken of delegeren.
De volgende code staat bijvoorbeeld alle geverifieerde gebruikers toe, maar weigert gasten:
using System.Security.AccessControl;
using System.Security.Principal;
using Microsoft.AspNetCore.Server.HttpSys;

// Create a new security descriptor
var securityDescriptor = new CommonSecurityDescriptor(isContainer: false, isDS: false, sddlForm: string.Empty);

// Create a discretionary access control list (DACL)
var dacl = new DiscretionaryAcl(isContainer: false, isDS: false, capacity: 2);
dacl.AddAccess(
    AccessControlType.Allow,
    new SecurityIdentifier(WellKnownSidType.AuthenticatedUserSid, null),
    -1,
    InheritanceFlags.None,
    PropagationFlags.None
);
dacl.AddAccess(
    AccessControlType.Deny,
    new SecurityIdentifier(WellKnownSidType.BuiltinGuestsSid, null),
    -1,
    InheritanceFlags.None,
    PropagationFlags.None
);

// Assign the DACL to the security descriptor
securityDescriptor.DiscretionaryAcl = dacl;

// Configure HTTP.sys options
var builder = WebApplication.CreateBuilder();
builder.WebHost.UseHttpSys(options =>
{
    options.RequestQueueSecurityDescriptor = securityDescriptor;
});
De RequestQueueSecurityDescriptor eigenschap is alleen van toepassing wanneer u een nieuwe aanvraagwachtrij maakt. De eigenschap heeft geen invloed op bestaande verzoekwachtrijen. Wanneer u RequestQueueModeAttach opent, zijn opties op wachtrijniveau, zoals RequestQueueSecurityDescriptor en RequestQueueLimit, niet van toepassing. In de modus Attach moeten instellingen voor URL-groepen, zoals time-outs en verificatiebeveiliging, worden geconfigureerd door de listener die eigenaar is van de URL-groep en UrlPrefixes wordt alleen gebruikt om PathBase te berekenen.
CreateOrAttach configureert nog steeds een eigen URL-groep en registreert UrlPrefixesde bijbehorende, zelfs wanneer de wachtrij al bestaat; instellingen voor voorvoegsels die al door een andere listener zijn geregistreerd, blijven beheerd door die listener.
MaxRequestBodySize
De maximaal toegestane grootte van elke aanvraagbody in bytes. Wanneer deze is ingesteld op null, is de maximale grootte van de aanvraagbody onbeperkt. Deze limiet heeft geen invloed op bijgewerkte verbindingen, die altijd onbeperkt zijn.
De aanbevolen methode voor het overschrijven van de limiet in een ASP.NET Core MVC-app voor één IActionResult is het gebruik van het kenmerk RequestSizeLimitAttribute voor een actiemethode:
[RequestSizeLimit(100000000)]
public IActionResult MyActionMethod()
Er wordt een uitzondering gegenereerd als de app de limiet voor een aanvraag probeert te configureren nadat de app de aanvraag heeft gelezen. Een IsReadOnly eigenschap kan worden gebruikt om aan te geven of de eigenschap MaxRequestBodySize de status Alleen-lezen heeft, wat betekent dat het te laat is om de limiet te configureren.
Als de app MaxRequestBodySize voor elke aanvraag moet overschrijven, gebruikt u de IHttpMaxRequestBodySizeFeature:
app.Use((context, next) =>
{
    context.Features.GetRequiredFeature<IHttpMaxRequestBodySizeFeature>()
                                             .MaxRequestBodySize = 10 * 1024;

    var server = context.RequestServices
        .GetRequiredService<IServer>();
    var serverAddressesFeature = server.Features
                                 .GetRequiredFeature<IServerAddressesFeature>();

    var addresses = string.Join(", ", serverAddressesFeature.Addresses);

    var loggerFactory = context.RequestServices
        .GetRequiredService<ILoggerFactory>();
    var logger = loggerFactory.CreateLogger("Sample");

    logger.LogInformation("Addresses: {addresses}", addresses);

    return next(context);
});
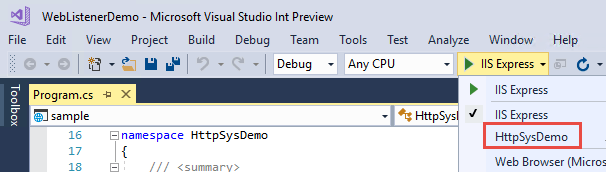
Als u Visual Studio gebruikt, controleert u of de app niet is geconfigureerd voor het uitvoeren van IIS of IIS Express.
In Visual Studio is het standaardlanceringsprofiel voor IIS Express. Als u het project wilt uitvoeren als console-app, wijzigt u het geselecteerde profiel handmatig, zoals wordt weergegeven in de volgende schermopname:
Windows Server configureren
Bepaal de poorten die moeten worden geopend voor de app en gebruik Windows Firewall of de New-NetFirewallRule PowerShell-cmdlet om firewallpoorten te openen zodat verkeer HTTP.syskan bereiken. In de volgende opdrachten en app-configuratie wordt poort 443 gebruikt.
Wanneer u implementeert op een Azure-VM, opent u de poorten in de Network-beveiligingsgroep. In de volgende opdrachten en app-configuratie wordt poort 443 gebruikt.
U kunt indien nodig X.509-certificaten verkrijgen en installeren.
Maak op Windows zelfondertekende certificaten met behulp van de powershell-cmdlet New-SelfSignedCertificate. Zie UpdateIISExpressSSLForChrome.ps1voor een niet-ondersteund voorbeeld.
Installeer zelfondertekende of door CA ondertekende certificaten in het lokale computer van de server>Persoonlijke archief.
Als de app een frameworkafhankelijke implementatie is, installeert u de overeenkomende ASP.NET Core Runtime en .NET Runtime vanuit .NET Downloads. De .NET SDK is niet vereist op de server. ASP.NET Core is niet bedoeld voor .NET Framework. Zie voor de inhoud van het installatieprogramma De juiste runtime kiezen.
Als de app een zelfstandige implementatie is, bevat de app de runtime in de implementatie. Er is geen frameworkinstallatie vereist op de server.
Configureer URLs en poorten in de app.
Standaard wordt ASP.NET Core gebonden aan
http://localhost:5000. Voor het configureren van URL-voorvoegsels en poorten zijn onder andere de volgende opties:- UseUrls
-
urlsopdrachtregelargument -
ASPNETCORE_URLSomgevingsvariabele - UrlPrefixes
In het volgende codevoorbeeld ziet u hoe u UrlPrefixes gebruikt met het lokale IP-adres van de server
10.0.0.4op poort 443:var builder = WebApplication.CreateBuilder(args); builder.WebHost.UseHttpSys(options => { options.UrlPrefixes.Add("https://10.0.0.4:443"); }); builder.Services.AddRazorPages(); var app = builder.Build();Een voordeel van
UrlPrefixesis dat er direct een foutbericht wordt gegenereerd voor onjuist opgemaakte voorvoegsels.De instellingen in
UrlPrefixesoverschrijvenUseUrls/urls/ASPNETCORE_URLSinstellingen. Daarom is een voordeel vanUseUrls,urlsen de omgevingsvariabeleASPNETCORE_URLSdat het gemakkelijker is om tussen Kestrel en HTTP.syste schakelen.HTTP.sys herkent twee typen jokertekens in URL-voorvoegsels:
-
*is een zwakke binding, ook wel een terugvalbinding genoemd. Als het URL-voorvoegsel ishttp://*:5000en iets anders is gebonden aan poort 5000, wordt deze binding niet gebruikt. -
+is een sterke koppeling. Als het URL-voorvoegselhttp://+:5000is, wordt deze binding gebruikt voor andere poort 5000-bindingen.
Zie UrlPrefix-tekenreeksenvoor meer informatie.
Warning
Jokertekenbindingen op het hoogste niveau (
http://*:80/enhttp://+:80) mogen niet worden gebruikt. Jokertekenbindingen op het hoogste niveau creëren beveiligingskwetsbaarheden in applicaties. Dit geldt zowel voor sterke als zwakke jokertekens. Gebruik expliciete hostnamen of IP-adressen in plaats van jokertekens. Subdomeinbinding met wildcards (bijvoorbeeld*.mysub.com) vormt geen beveiligingsrisico als u de controle heeft over het gehele bovenliggende domein, in tegenstelling tot*.com, dat kwetsbaar is. Zie RFC 9110: Sectie 7.2: Host en :authorityvoor meer informatie.De meeste configuraties voor apps en containers definiëren alleen een poort voor luisteren, zoals poort 80, zonder andere beperkingen op te geven, zoals de host of het pad.
HTTP_PORTSenHTTPS_PORTSzijn configuratiesleutels waarmee de luisterpoorten voor de Kestrel en HTTP.sys servers worden opgegeven. U kunt de sleutels opgeven als omgevingsvariabelen die zijn gedefinieerd met deDOTNET_ofASPNETCORE_voorvoegsels, of deze rechtstreeks instellen via andere configuratie-invoer, zoals hetappsettings.jsonbestand. Elke configuratie is een door puntkomma's gescheiden lijst met poortwaarden, zoals wordt weergegeven in het volgende voorbeeld:ASPNETCORE_HTTP_PORTS=80;8080 ASPNETCORE_HTTPS_PORTS=443;8081De configuratie in het voorbeeld is kort voor de volgende specificatie, die het schema (HTTP of HTTPS) en een host of IP definieert:
ASPNETCORE_URLS=http://*:80/;http://*:8080/;https://*:443/;https://*:8081/De
HTTP_PORTSenHTTPS_PORTSconfiguratiesleutels hebben een lagere prioriteit. Als andere URL's of waarden rechtstreeks in code zijn ingesteld, kunnen ze de configuratiesleutels overschrijven. Configureer certificaten afzonderlijk met behulp van serverspecifieke mechanica voor HTTPS.Note
Verwar de
HTTPS_PORTSconfiguratiesleutel enASPNETCORE_HTTPS_PORTSomgevingsvariabele, die de poorten voor Kestrel/HTTP.sys eindpuntconfiguratie instelt, niet met deHTTPS_PORTconfiguratiesleutel enASPNETCORE_HTTPS_PORTomgevingsvariabele, die de poort voor HTTPS-omleidings-middleware instelt.Deze configuratiesleutels zijn gelijk aan wildcardbindingen van het hoogste niveau. Ze zijn handig voor ontwikkelings- en containerscenario's, maar vermijd jokertekens bij het uitvoeren op een computer die ook andere services kan hosten.
Url-voorvoegsels vooraf registreren op de server.
Het ingebouwde hulpprogramma voor het configureren van HTTP.sys is netsh.exe. netsh.exe wordt gebruikt om URL-voorvoegsels te reserveren en X.509-certificaten toe te wijzen. Voor het hulpprogramma zijn beheerdersbevoegdheden vereist.
Gebruik het hulpprogramma netsh.exe om URL's voor de app te registreren:
netsh http add urlacl url=<URL> user=<USER>-
<URL>: De volledig gekwalificeerde Uniform Resource Locator (URL). Gebruik geen wildcardbinding. Gebruik een geldige hostnaam of een lokaal IP-adres. De URL moet een afsluitende slash bevatten. -
<USER>: Hiermee geeft u de naam van de gebruiker of de gebruikersgroep op.
In het volgende voorbeeld wordt het lokale IP-adres van de server
10.0.0.4:netsh http add urlacl url=https://10.0.0.4:443/ user=UsersWanneer een URL is geregistreerd, reageert het hulpprogramma met
URL reservation successfully added.Als u een geregistreerde URL wilt verwijderen, gebruikt u de opdracht
delete urlacl:netsh http delete urlacl url=<URL>-
X.509-certificaten registreren op de server.
Gebruik het hulpprogramma netsh.exe om certificaten voor de app te registreren:
netsh http add sslcert ipport=<IP>:<PORT> certhash=<THUMBPRINT> appid="{<GUID>}"-
<IP>: Hiermee wordt het lokale IP-adres voor de binding opgegeven. Gebruik geen wildcardbinding. Gebruik een geldig IP-adres. -
<PORT>: Hiermee wordt de poort voor de binding opgegeven. -
<THUMBPRINT>: De vingerafdruk van het X.509-certificaat. -
<GUID>: Een door ontwikkelaars gegenereerde GUID die de app vertegenwoordigt voor informatieve doeleinden.
Voor referentiedoeleinden slaat u de GUID in de app op als pakkettag:
- In Visual Studio:
- Open de projecteigenschappen van de app door met de rechtermuisknop op de app te klikken in Solution Explorer en Properties te selecteren.
- Klik op het tabblad Pakket.
- Voer de GUID in die u hebt gemaakt in het veld Tags.
- Wanneer u Visual Studio niet gebruikt:
Open het projectbestand van de app.
Voeg een
<PackageTags>eigenschap toe aan een nieuwe of bestaande<PropertyGroup>met de GUID die u hebt gemaakt:<PropertyGroup> <PackageTags>00001111-aaaa-2222-bbbb-3333cccc4444</PackageTags> </PropertyGroup>
In het volgende voorbeeld:
- Het lokale IP-adres van de server is
10.0.0.4. - Een online willekeurige GUID-generator biedt de waarde
appid.
netsh http add sslcert
    ipport=10.0.0.4:443
    certhash=b66ee04419d4ee37464ab8785ff02449980eae10
    appid="{00001111-aaaa-2222-bbbb-3333cccc4444}"
Wanneer een certificaat is geregistreerd, reageert het hulpprogramma met
SSL Certificate successfully added.Als u een certificaatregistratie wilt verwijderen, gebruikt u de opdracht
delete sslcert:netsh http delete sslcert ipport=<IP>:<PORT>Referentiedocumentatie voor netsh.exe:
-
Voer de app uit.
Voer de app uit onder de identiteit die is gemachtigd voor de URL-reservering. Beheerdersbevoegdheden zijn vereist voor het configureren van URL-reserveringen en certificaatbindingen, maar zijn niet vereist om een app uit te voeren waarvan de identiteit de benodigde naamruimtemachtigingen heeft. Voor een binding met een lokaal IP-adres of poort 443 is op zichzelf geen toepassingsproces met verhoogde bevoegdheid vereist. Zie Reserveringen, registraties en routering van naamruimten voor meer informatie.
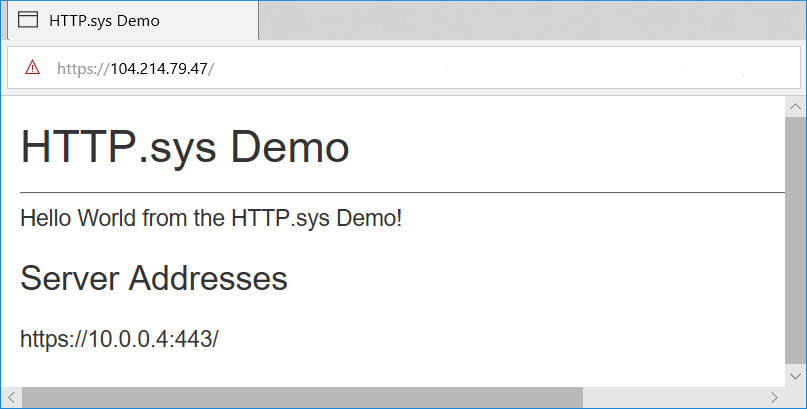
De app reageert op het openbare IP-adres van de server. In dit voorbeeld wordt de server bereikt vanaf internet op het openbare IP-adres van
104.214.79.47.In dit voorbeeld wordt een ontwikkelingscertificaat gebruikt. De pagina wordt veilig geladen nadat de waarschuwing over het niet-vertrouwde certificaat van de browser is overgeslagen.
Scenario's voor proxyserver en load balancer
Voor apps die worden gehost door HTTP.sys die communiceren met aanvragen van internet of een bedrijfsnetwerk, is mogelijk extra configuratie vereist bij het hosten achter proxyservers en load balancers. Zie Configure ASP.NET Core werken met proxyservers en load balancers voor meer informatie.
Bij het verwerken van een aanvraag met zowel een Content-Length header als een Transfer-Encoding header waarvan de uiteindelijke codering is chunked, worden HTTP.sys verwijderd Content-Length uit de aanvraagheaders die naar de app worden verzonden en wordt de verbinding gesloten nadat deze standaard heeft gereageerd. Proxies mogen geen conflicterende request-framing verzenden. Dit gedrag helpt request smuggling te voorkomen; het impliceert niet dat elk dergelijk verzoek wordt geweigerd voordat de app wordt bereikt.
TLS- en aanvraageigenschappen controleren
HTTP.sys maakt verzoekfuncties beschikbaar voor het inspecteren van TLS-gegevens. Beschikbaarheid is afhankelijk van het verzoek, de Windows versie en de HTTP.sys configuratie.
De onderhandelde TLS-coderingssuite ophalen
ITlsHandshakeFeature maakt de onderhandelde coderingssuite beschikbaar via de NegotiatedCipherSuite eigenschap voor HTTP.sys. De functie is niet beschikbaar voor een niet-TLS-aanvraag. De eigenschap kan null zijn als Windows de query niet ondersteunt of als de query mislukt.
var handshake = context.Features.Get<ITlsHandshakeFeature>();
if (handshake?.NegotiatedCipherSuite is { } cipherSuite)
{
    logger.LogInformation("Negotiated TLS cipher suite: {CipherSuite}", cipherSuite);
}
else
{
    logger.LogInformation("The negotiated TLS cipher suite isn't available.");
}
De TLS ClientHello lezen
Gebruik TryGetTlsClientHello om de onbewerkte TLS ClientHello-bytes op aanvraag op te halen.
HTTP_SERVICE_CONFIG_SSL_FLAG_ENABLE_CACHE_CLIENT_HELLO moet zijn ingeschakeld in de configuratie van de HTTPS-service. Als u ASP.NET Core configureert om HTTP.sys te gebruiken, wordt deze systeemeigen vlag niet ingeschakeld. Zie HttpSetServiceConfiguration en HTTP_SERVICE_CONFIG_ID.
Roep eerst de methode aan met een lege span om de vereiste buffergrootte te verkrijgen en wijs vervolgens een buffer toe en probeer het opnieuw:
var feature = context.Features.GetRequiredFeature<IHttpSysRequestPropertyFeature>();
_ = feature.TryGetTlsClientHello(Span<byte>.Empty, out var requiredSize);

var pooled = requiredSize <= 1024 ? ArrayPool<byte>.Shared.Rent(requiredSize) : null;
var buffer = pooled ?? new byte[requiredSize];
try
{
    if (!feature.TryGetTlsClientHello(buffer, out var bytesReturned))
    {
        throw new InvalidOperationException(
            $"The TLS ClientHello buffer must be resized to {bytesReturned} bytes.");
    }

    logger.LogInformation("Retrieved {ByteCount} TLS ClientHello bytes.", bytesReturned);
}
finally
{
    if (pooled is not null)
    {
        ArrayPool<byte>.Shared.Return(pooled);
    }
}
Andere systeemeigen aanvraageigenschappen opvragen
TryGetRequestProperty stelt HttpQueryRequestProperty beschikbaar voor willekeurige systeemeigen aanvraageigenschappen.
-
propertyIdidentificeert een waarde uit de systeemeigenHTTP_REQUEST_PROPERTYopsomming. -
qualifierbevat optionele eigenschapsspecifieke bytes. Een lege span wordt doorgegeven aan Windows als een null-aanwijzer. -
outputontvangt de native bytes. De aanroeper moet deze interpreteren met behulp van de bijbehorende systeemeigen gegevensstructuur. -
bytesReturnedbevat de bytes die bij succes zijn geschreven. Bij een fout met onvoldoende buffer is rapportage van vereiste grootte afhankelijk van de systeemeigen eigenschap. Voor eigenschappen met vaste grootte wijst u een buffergrootte toe voor de bijbehorende systeemeigen structuur in plaats van ervan uit te gaan dat een lege bufferquery de vereiste grootte rapporteert.
In het volgende voorbeeld wordt de eigenschap TLS ClientHello opgevraagd via de API voor algemeen gebruik. Hiervoor is dezelfde systeemeigen clientHello-cacheconfiguratie vereist als TryGetTlsClientHello:
const int HttpRequestPropertyTlsClientHello = 11;
var feature = context.Features.GetRequiredFeature<IHttpSysRequestPropertyFeature>();
_ = feature.TryGetRequestProperty(
    HttpRequestPropertyTlsClientHello, qualifier: default, output: default,
    out var requiredSize);
var buffer = new byte[requiredSize];

if (!feature.TryGetRequestProperty(
    HttpRequestPropertyTlsClientHello, qualifier: default, output: buffer,
    out var bytesReturned))
{
    throw new InvalidOperationException(
        $"The request property buffer must be resized to {bytesReturned} bytes.");
}

logger.LogInformation("Retrieved {ByteCount} native request property bytes.", bytesReturned);
Bindingstokens voor kanalen ophalen
TryGetChannelBindingBytes biedt toegang tot bytes voor TLS-kanaalbinding:
var tls = context.Features.Get<ITlsConnectionFeature>();
if (tls is not null &&
    tls.TryGetChannelBindingBytes(ChannelBindingKind.Endpoint, out var token))
{
    logger.LogInformation("TLS endpoint binding contains {ByteCount} bytes.", token.Length);
}
else
{
    logger.LogInformation("TLS endpoint channel binding isn't available.");
}
HTTP.sys ondersteunt ChannelBindingKind.Endpoint, die overeenkomt met de tls-server-end-point binding die is gedefinieerd door RFC 5929. Andere bindingstypen retourneren false. Een niet-beschikbaar token retourneert ook false. CBT-blootstelling vereist dat Medium of Strictversterking van verificatie wordt toegepast door HTTP.sys.
Het ophalen van CBT-bytes authenticeert op zichzelf geen aanvraag en dwingt geen Strict-hardening af. De geretourneerde bytes bevatten de Windows SEC_CHANNEL_BINDINGS structuur en de bijbehorende bindingsgegevens, niet alleen een certificaat-hash.
Gedetailleerde timing-informatie ophalen met IHttpSysRequestTimingFeature
IHttpSysRequestTimingFeature biedt gedetailleerde tijdsinformatie voor verzoeken:
- Tijdstempels worden verkregen met QueryPerformanceCounter.
- De tijdstempelfrequentie kan worden verkregen via QueryPerformanceFrequency.
- De index van de timing kan worden gecast naar HttpSysRequestTimingType om te begrijpen wat de timing inhoudt.
- De waarde kan 0 zijn als de timing niet beschikbaar is voor de huidige aanvraag.
- Vereist Windows 10 versie 2004, Windows Server 2022 of hoger.
using Microsoft.AspNetCore.Http.Features;
using Microsoft.AspNetCore.Server.HttpSys;

var builder = WebApplication.CreateBuilder(args);

builder.WebHost.UseHttpSys();

var app = builder.Build();

app.Use((context, next) =>
{
    var feature = context.Features.GetRequiredFeature<IHttpSysRequestTimingFeature>();

    var loggerFactory = context.RequestServices.GetRequiredService<ILoggerFactory>();
    var logger = loggerFactory.CreateLogger("Sample");

    var timestamps = feature.Timestamps;

    for (var i = 0; i < timestamps.Length; i++)
    {
        var timestamp = timestamps[i];
        var timingType = (HttpSysRequestTimingType)i;

        logger.LogInformation("Timestamp {timingType}: {timestamp}",
                                          timingType, timestamp);
    }

    return next(context);
});

app.MapGet("/", () => Results.Ok());

app.Run();
IHttpSysRequestTimingFeature.TryGetTimestamp haalt de tijdstempel voor het opgegeven tijdstype op:
using Microsoft.AspNetCore.Http.Features;
using Microsoft.AspNetCore.Server.HttpSys;
var builder = WebApplication.CreateBuilder(args);

builder.WebHost.UseHttpSys();

var app = builder.Build();

app.Use((context, next) =>
{
    var feature = context.Features.GetRequiredFeature<IHttpSysRequestTimingFeature>();

    var loggerFactory = context.RequestServices.GetRequiredService<ILoggerFactory>();
    var logger = loggerFactory.CreateLogger("Sample");

    var timingType = HttpSysRequestTimingType.RequestRoutingEnd;

    if (feature.TryGetTimestamp(timingType, out var timestamp))
    {
        logger.LogInformation("Timestamp {timingType}: {timestamp}",
                                          timingType, timestamp);
    }
    else
    {
        logger.LogInformation("Timestamp {timingType}: not available for the "
                                           + "current request",    timingType);
    }

    return next(context);
});

app.MapGet("/", () => Results.Ok());

app.Run();
IHttpSysRequestTimingFeature.TryGetElapsedTime geeft de verstreken tijd tussen twee opgegeven tijdstippen:
using Microsoft.AspNetCore.Http.Features;
using Microsoft.AspNetCore.Server.HttpSys;

var builder = WebApplication.CreateBuilder(args);

builder.WebHost.UseHttpSys();

var app = builder.Build();

app.Use((context, next) =>
{
    var feature = context.Features.GetRequiredFeature<IHttpSysRequestTimingFeature>();

    var loggerFactory = context.RequestServices.GetRequiredService<ILoggerFactory>();
    var logger = loggerFactory.CreateLogger("Sample");

    var startingTimingType = HttpSysRequestTimingType.RequestRoutingStart;
    var endingTimingType = HttpSysRequestTimingType.RequestRoutingEnd;

    if (feature.TryGetElapsedTime(startingTimingType, endingTimingType, out var elapsed))
    {
        logger.LogInformation(
            "Elapsed time {startingTimingType} to {endingTimingType}: {elapsed}",
            startingTimingType,
            endingTimingType,
            elapsed);
    }
    else
    {
        logger.LogInformation(
            "Elapsed time {startingTimingType} to {endingTimingType}:"
            + " not available for the current request.",
            startingTimingType,
            endingTimingType);
    }

    return next(context);
});

app.MapGet("/", () => Results.Ok());

app.Run();
Geavanceerde HTTP/2-functies ter ondersteuning van gRPC
Aanvullende HTTP/2-functies in HTTP.sys ondersteunen gRPC, waaronder ondersteuning voor reactietrailers en het verzenden van resetframes.
Vereisten voor het uitvoeren van gRPC met HTTP.sys:
- Windows 11 build 22000 of hoger, Windows Server 2022 build 20348 of hoger.
- TLS 1.2- of hogerverbinding.
Trailers
HTTP-trailers zijn vergelijkbaar met HTTP-headers, behalve dat ze worden verzonden nadat de hoofdtekst van het antwoord is verzonden. Voor IIS en HTTP.sysworden alleen HTTP/2-antwoordtrailers ondersteund.
if (httpContext.Response.SupportsTrailers())
{
    httpContext.Response.DeclareTrailer("trailername");

    // Write body
    httpContext.Response.WriteAsync("Hello world");

    httpContext.Response.AppendTrailer("trailername", "TrailerValue");
}
In de voorgaande voorbeeldcode:
-
SupportsTrailerszorgt ervoor dat trailers worden ondersteund voor de response. -
DeclareTrailervoegt de opgegeven trailernaam toe aan deTrailerantwoordheader. Het declareren van de aanhangwagens van een antwoord is optioneel, maar wordt aanbevolen. AlsDeclareTrailerwordt aangeroepen, moet dit zijn voordat de antwoordheaders worden verzonden. -
AppendTrailervoegt de trailer toe.
Reset
Met opnieuw instellen kan de server een HTTP/2-aanvraag opnieuw instellen met een opgegeven foutcode. Een resetverzoek wordt beschouwd als afgebroken.
var resetFeature = httpContext.Features.Get<IHttpResetFeature>();
resetFeature.Reset(errorCode: 2);
Reset in het voorgaande codevoorbeeld specificeert de INTERNAL_ERROR-foutcode. Ga voor meer informatie over HTTP/2-foutcodes naar de sectie met foutcodes van de HTTP/2-specificatie.
Tracing
Zie HTTP.sys Scenario's voor beheerbaarheidvoor informatie over het ophalen van traceringen uit HTTP.sys.
Automatische verwijdering uit geheugengroep
De geheugengroepen die worden gebruikt door Kestrel, IIS en HTTP.sys automatisch geheugenblokken verwijderen wanneer de toepassing niet actief of onder lage belasting is. De functie wordt automatisch uitgevoerd en hoeft niet handmatig te worden ingeschakeld of geconfigureerd.
In versies van .NET ouder dan 10 blijft het geheugen dat door de pool is toegewezen, gereserveerd, zelfs wanneer deze niet in gebruik is. Deze functie voor automatische verwijdering vermindert het totale geheugengebruik en helpt toepassingen responsief te blijven onder verschillende werkbelastingen.
Metrieken van geheugenpool gebruiken
De standaardgeheugengroep die wordt gebruikt door de ASP.NET Core server-implementaties bevat metrische gegevens, die kunnen worden gebruikt voor het bewaken en analyseren van geheugengebruikspatronen. De metrische gegevens staan onder de naam "Microsoft.AspNetCore.MemoryPool".
Zie ASP.NET Core metrische gegevens voor informatie over metrische gegevens en hoe u deze kunt gebruiken.
Geheugengroepen beheren
Naast het efficiënt gebruiken van geheugengroepen door overbodige geheugenblokken te verwijderen, biedt ASP.NET Core een ingebouwde IMemoryPoolFactory en een implementatie. Hiermee wordt de implementatie beschikbaar voor uw toepassing via afhankelijkheidsinjectie.
In het volgende codevoorbeeld ziet u een eenvoudige achtergrondservice die gebruikmaakt van de implementatie van de ingebouwde geheugenpoolfactory om geheugengroepen te maken. Deze pools profiteren van de functie voor automatische verwijdering:
public class MyBackgroundService : BackgroundService
{
    private readonly MemoryPool<byte> _memoryPool;

    public MyBackgroundService(IMemoryPoolFactory<byte> factory)
    {
        _memoryPool = factory.Create();
    }

    protected override async Task ExecuteAsync(CancellationToken stoppingToken)
    {
        while (!stoppingToken.IsCancellationRequested)
        {
            try
            {
                await Task.Delay(20, stoppingToken);
                // do work that needs memory
                // consider checking _memoryPool.MaxBufferSize
                var rented = _memoryPool.Rent(100);
                rented.Dispose();
            }
            catch (OperationCanceledException)
            {
                return;
            }
        }
    }
}
Als u een aangepaste geheugengroepfactory wilt gebruiken, maakt u een klasse die IMemoryPoolFactory implementeert en registreert het met afhankelijkheidsinjectie, zoals het volgende voorbeeld aantoont. Geheugengroepen die op deze manier zijn gemaakt, profiteren niet van de functie voor automatische verwijdering, tenzij u vergelijkbare verwijderingslogica implementeert in uw aangepaste factory:
services.AddSingleton<IMemoryPoolFactory<byte>,
CustomMemoryPoolFactory>();

public class CustomMemoryPoolFactory : IMemoryPoolFactory<byte>
{
    public MemoryPool<byte> Create()
    {
        // Return a custom MemoryPool implementation
        // or the default, as is shown here.
        return MemoryPool<byte>.Shared;
    }
}
Wanneer u een geheugengroep gebruikt, moet u rekening houden met de MaxBufferSizepool.
Verwante onderwerpen
- Windows-verificatie inschakelen met HTTP.sys
- HTTP Server-API
- HTTP.sys implementatie in de ASP.NET Core opslagplaats (broncode)
- De host
- Problemen met ASP.NET Core projecten oplossen en fouten opsporen
Note
Documentatiekoppelingen naar .NET-referentiebron laden meestal de standaardbranch van de opslagplaats, die de huidige ontwikkeling vertegenwoordigt voor de volgende release van .NET. Als u een tag voor een specifieke release wilt selecteren, gebruikt u de Switch branches of tags vervolgkeuzelijst.
Met ons samenwerken op GitHub
De bron voor deze inhoud vindt u op GitHub, waar u ook problemen en pull-aanvragen kunt maken en controleren. Bekijk onze gids voor inzenders voor meer informatie.
