Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
Important
Voor de meeste nieuwe vertrouwelijke rekenwerklasten kun je beginnen met Azure confidential VM-opties en vertrouwelijke containers. Dit artikel richt zich op gespecialiseerde enclave-bewuste ontwikkeling.
Toepassings enclaves, zoals Intel SGX, zijn geïsoleerde omgevingen die specifieke code en gegevens beschermen. Wanneer u enclaves maakt, moet u bepalen welk deel van de toepassing in de enclave wordt uitgevoerd. Wanneer u enclaves maakt of beheert, moet u compatibele SDK's en frameworks gebruiken voor de gekozen implementatiestack.
Opmerking
Als je de introductie tot Intel SGX VM's en enclaves nog niet hebt gelezen, lees die dan voordat je verder gaat.
Microsoft Mechanics
Toepassingen ontwikkelen
Een applicatie die met enclaves is gebouwd, heeft twee partities.
De host is het "onbetrouwbare" onderdeel. Uw enclavetoepassing wordt boven op de host uitgevoerd. De host is een niet-vertrouwde omgeving. Wanneer u enclavecode op de host implementeert, heeft de host geen toegang tot die code.
De enclave is het 'vertrouwde' onderdeel. De toepassingscode en de in de cache opgeslagen gegevens en het geheugen worden uitgevoerd in de enclave. De enclaveomgeving beschermt uw geheimen en gevoelige gegevens. Zorg ervoor dat uw beveiligde berekeningen plaatsvinden in een enclave.
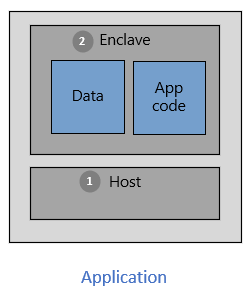
Als u de kracht van enclaves en geïsoleerde omgevingen wilt gebruiken, kiest u hulpprogramma's die vertrouwelijke computing ondersteunen. Verschillende hulpprogramma's bieden ondersteuning voor enclavetoepassingsontwikkeling. U kunt bijvoorbeeld deze opensource-frameworks gebruiken:
- De Open Enclave Software Development Kit (OE SDK)
- De Intel SGX SDK
- De EGo Software Development Kit
- Het Vertrouwelijke Consortium Kader (CCF)
Identificeer en bepaal bij het ontwerpen van een applicatie welk onderdeel in enclaves moet draaien. Code in het vertrouwde onderdeel is geïsoleerd van de rest van uw toepassing. Nadat de enclave is geïnitialiseerd en de code in het geheugen wordt geladen, kunnen niet-vertrouwde onderdelen die code niet lezen of wijzigen.