Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
Microsoft Defender voor Cloud biedt een Azure systeemeigen beveiligingsinformatielaag waarmee potentiële bedreigingen voor uw opslagaccounts worden geïdentificeerd met het Defender for Storage-plan.
Defender for Storage voorkomt distributie van schadelijke bestanden door object bij uploaden en on-demand, exfiltratie van gevoelige gegevens en beschadiging van gegevens te scannen, waardoor de beveiliging en integriteit van uw gegevens en workloads wordt gewaarborgd.
Defender for Storage biedt uitgebreide beveiliging door de telemetrie van het gegevensvlak en het besturingsvlak te analyseren die zijn gegenereerd door Azure Blob Storage, Azure Files en Azure Data Lake Storage services. Het maakt gebruik van geavanceerde mogelijkheden voor detectie van bedreigingen, mogelijk gemaakt door Microsoft Defender-bedreigingsinformatie, Microsoft Defender Antivirus en detectie van gevoelige gegevens om u te helpen potentiële bedreigingen te identificeren en te beperken.
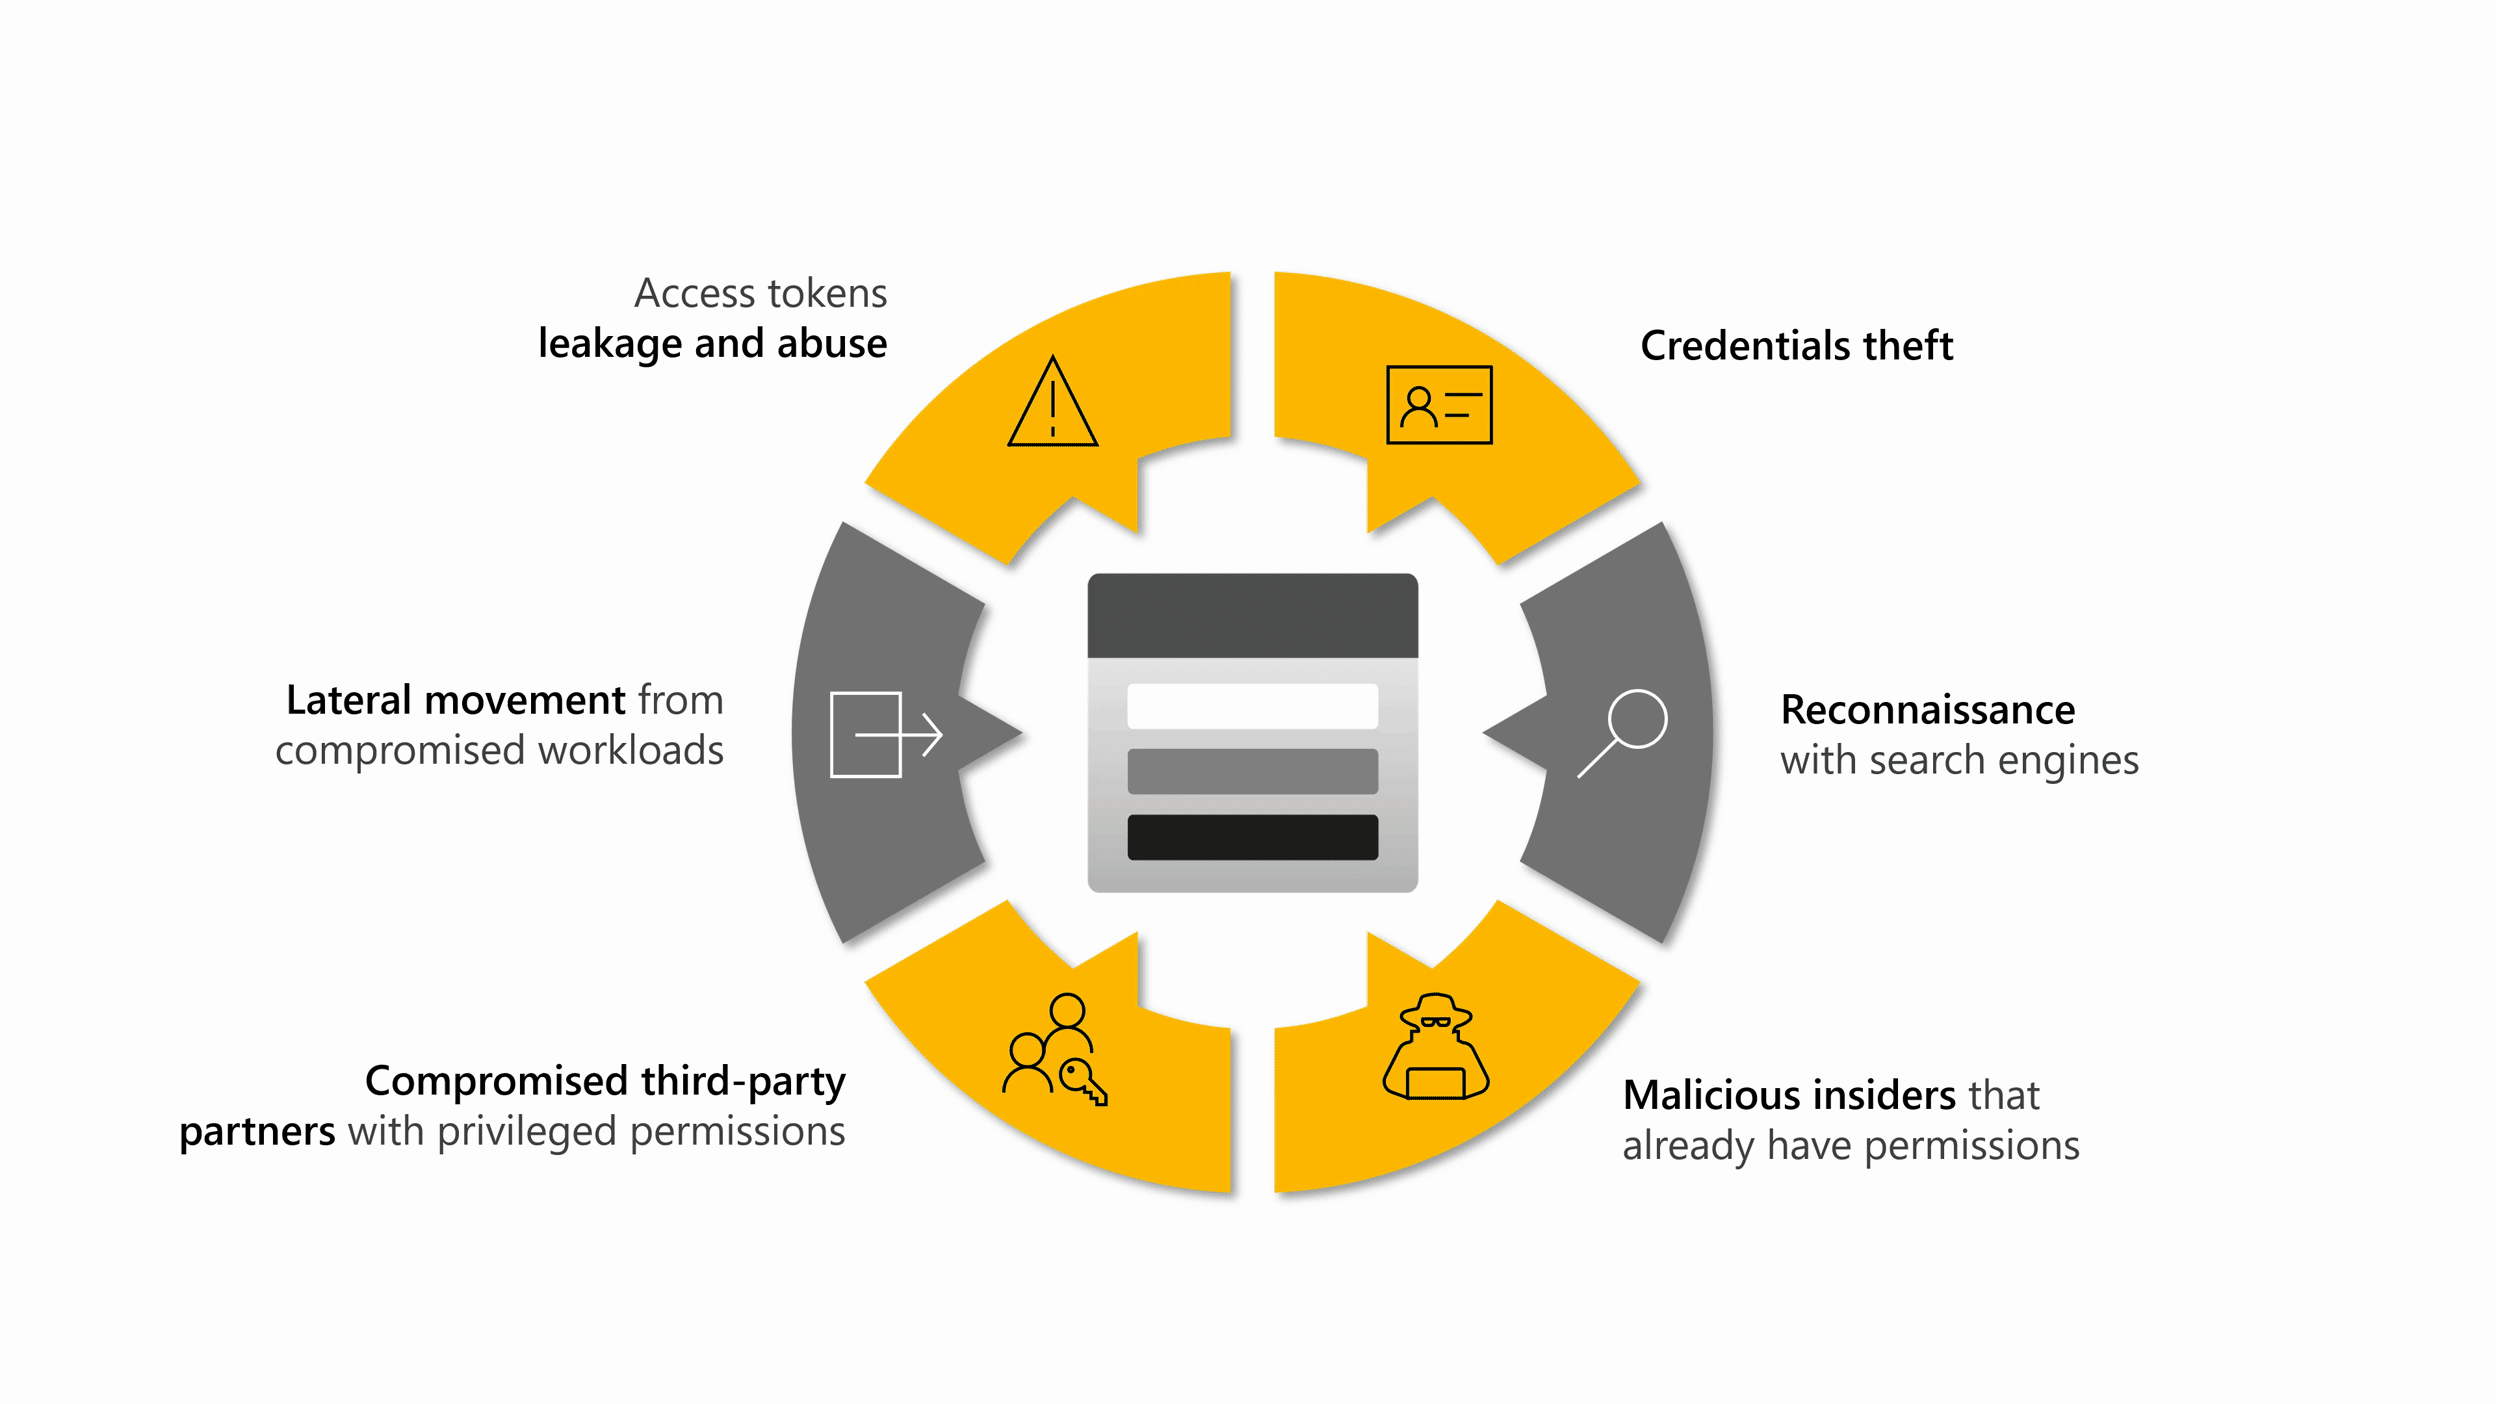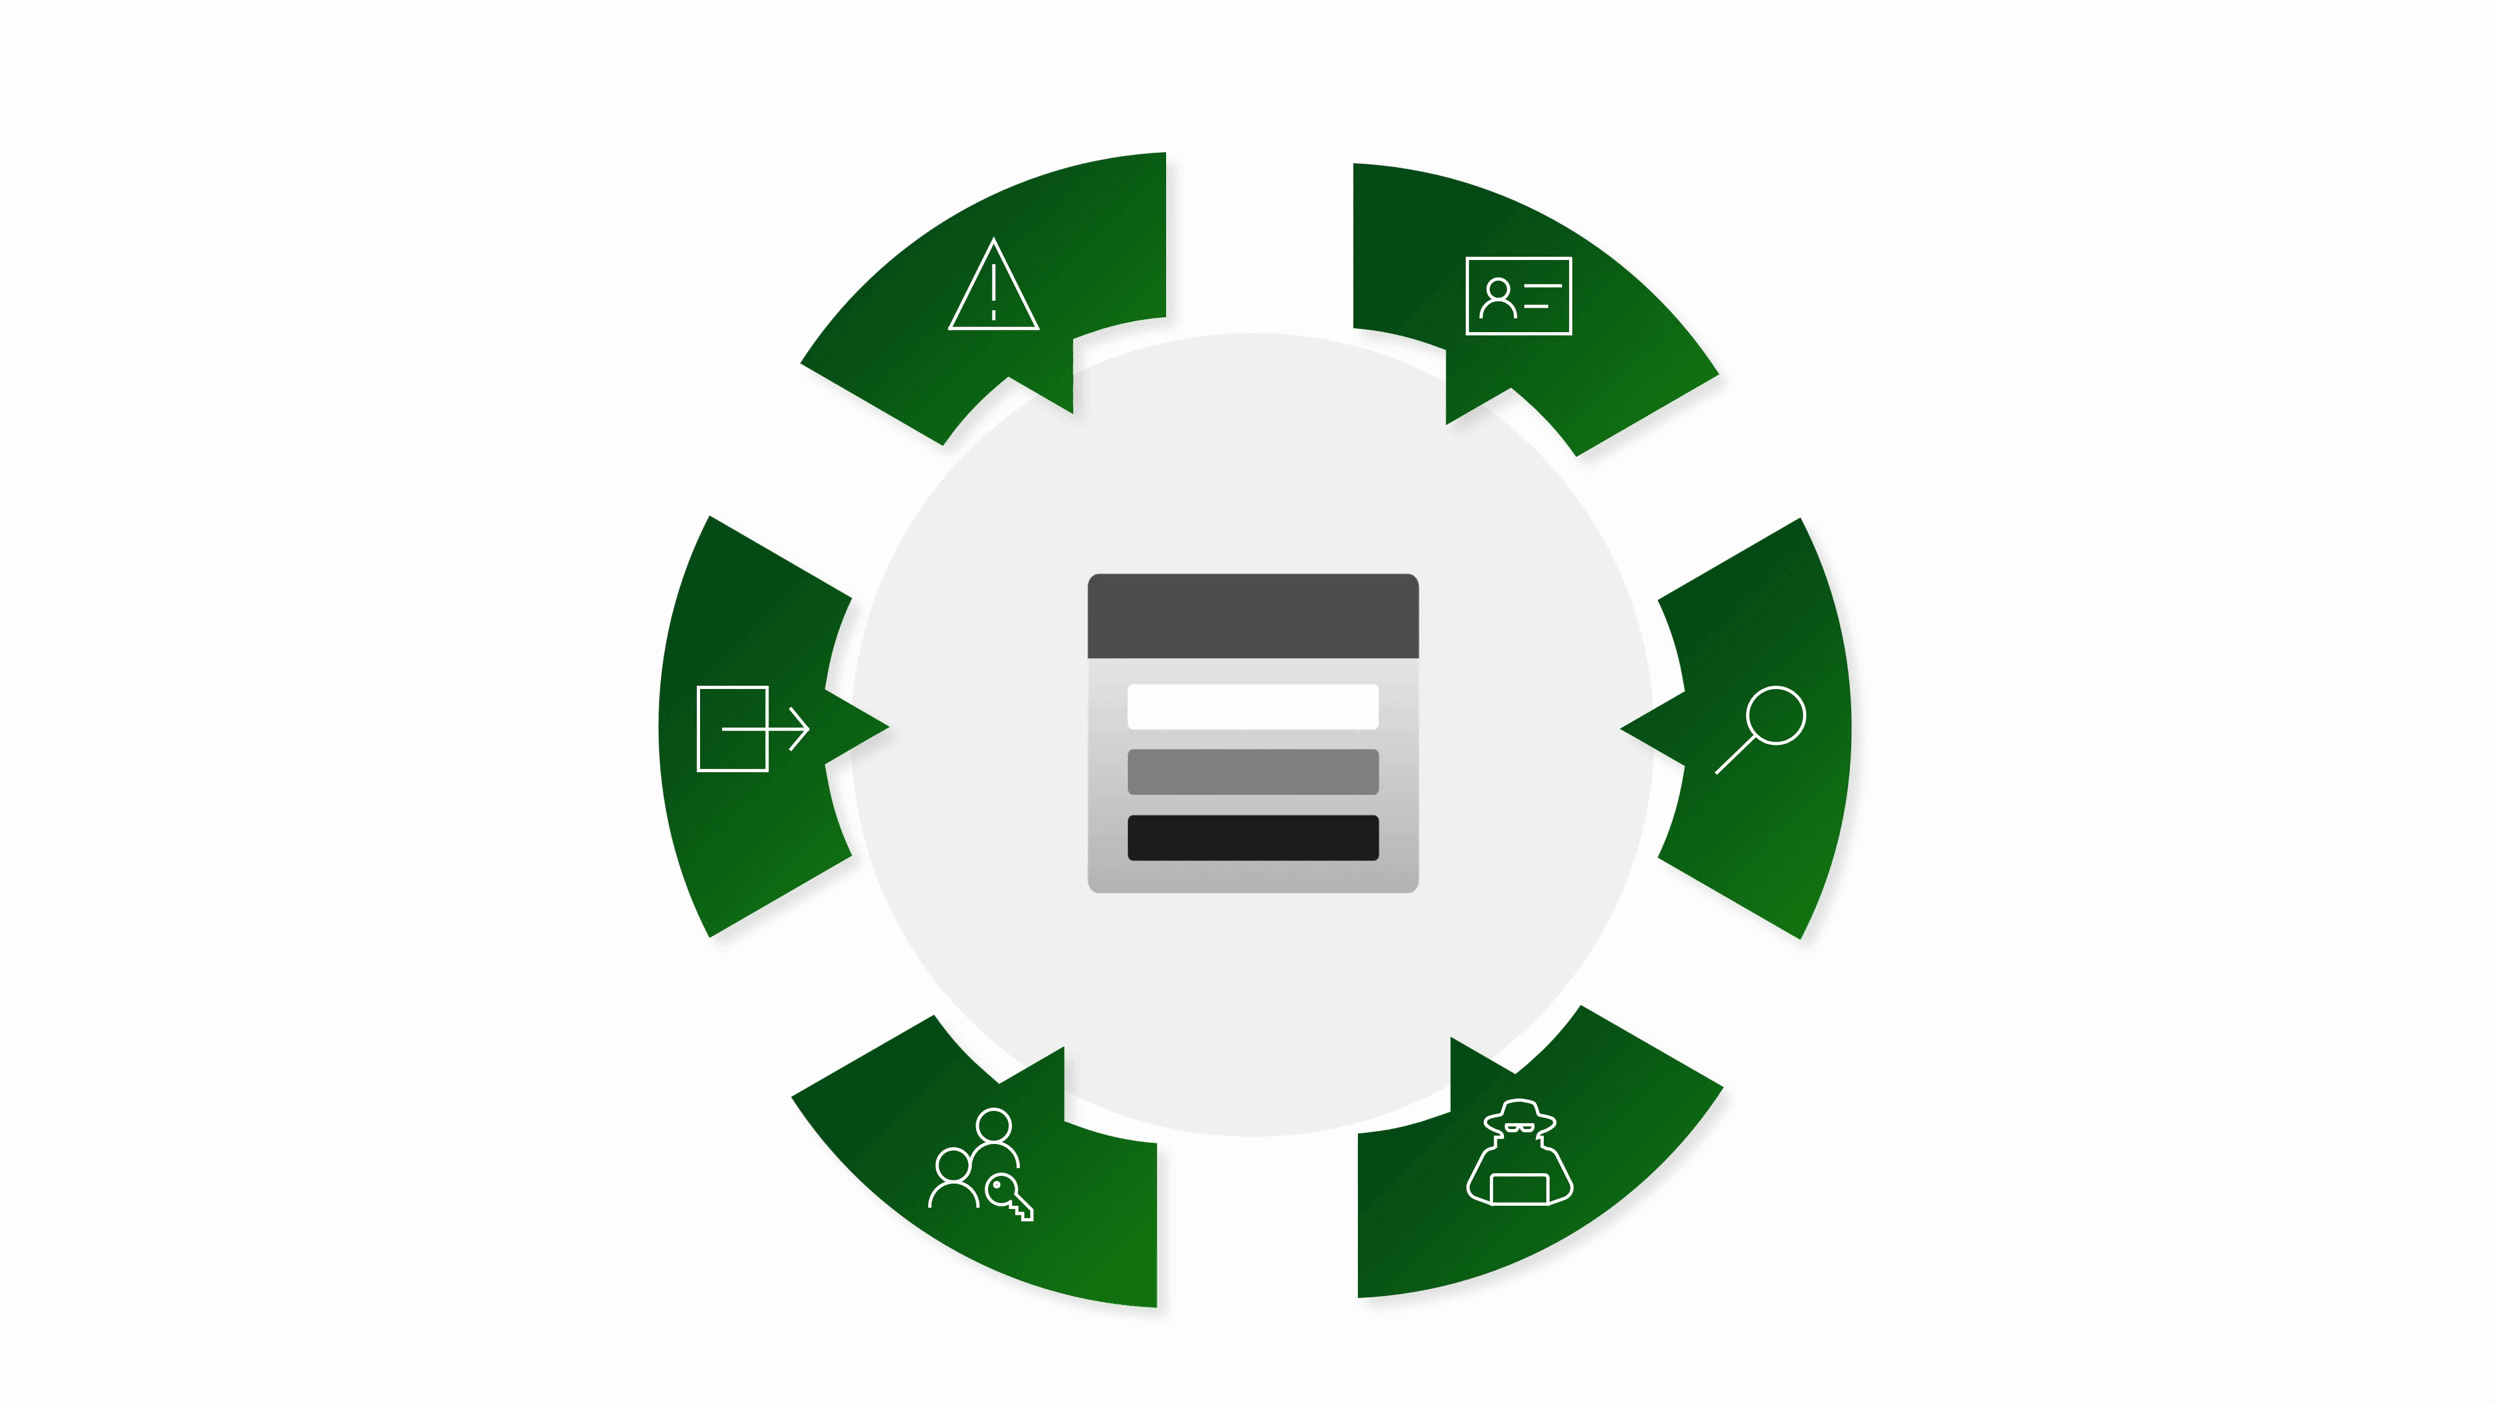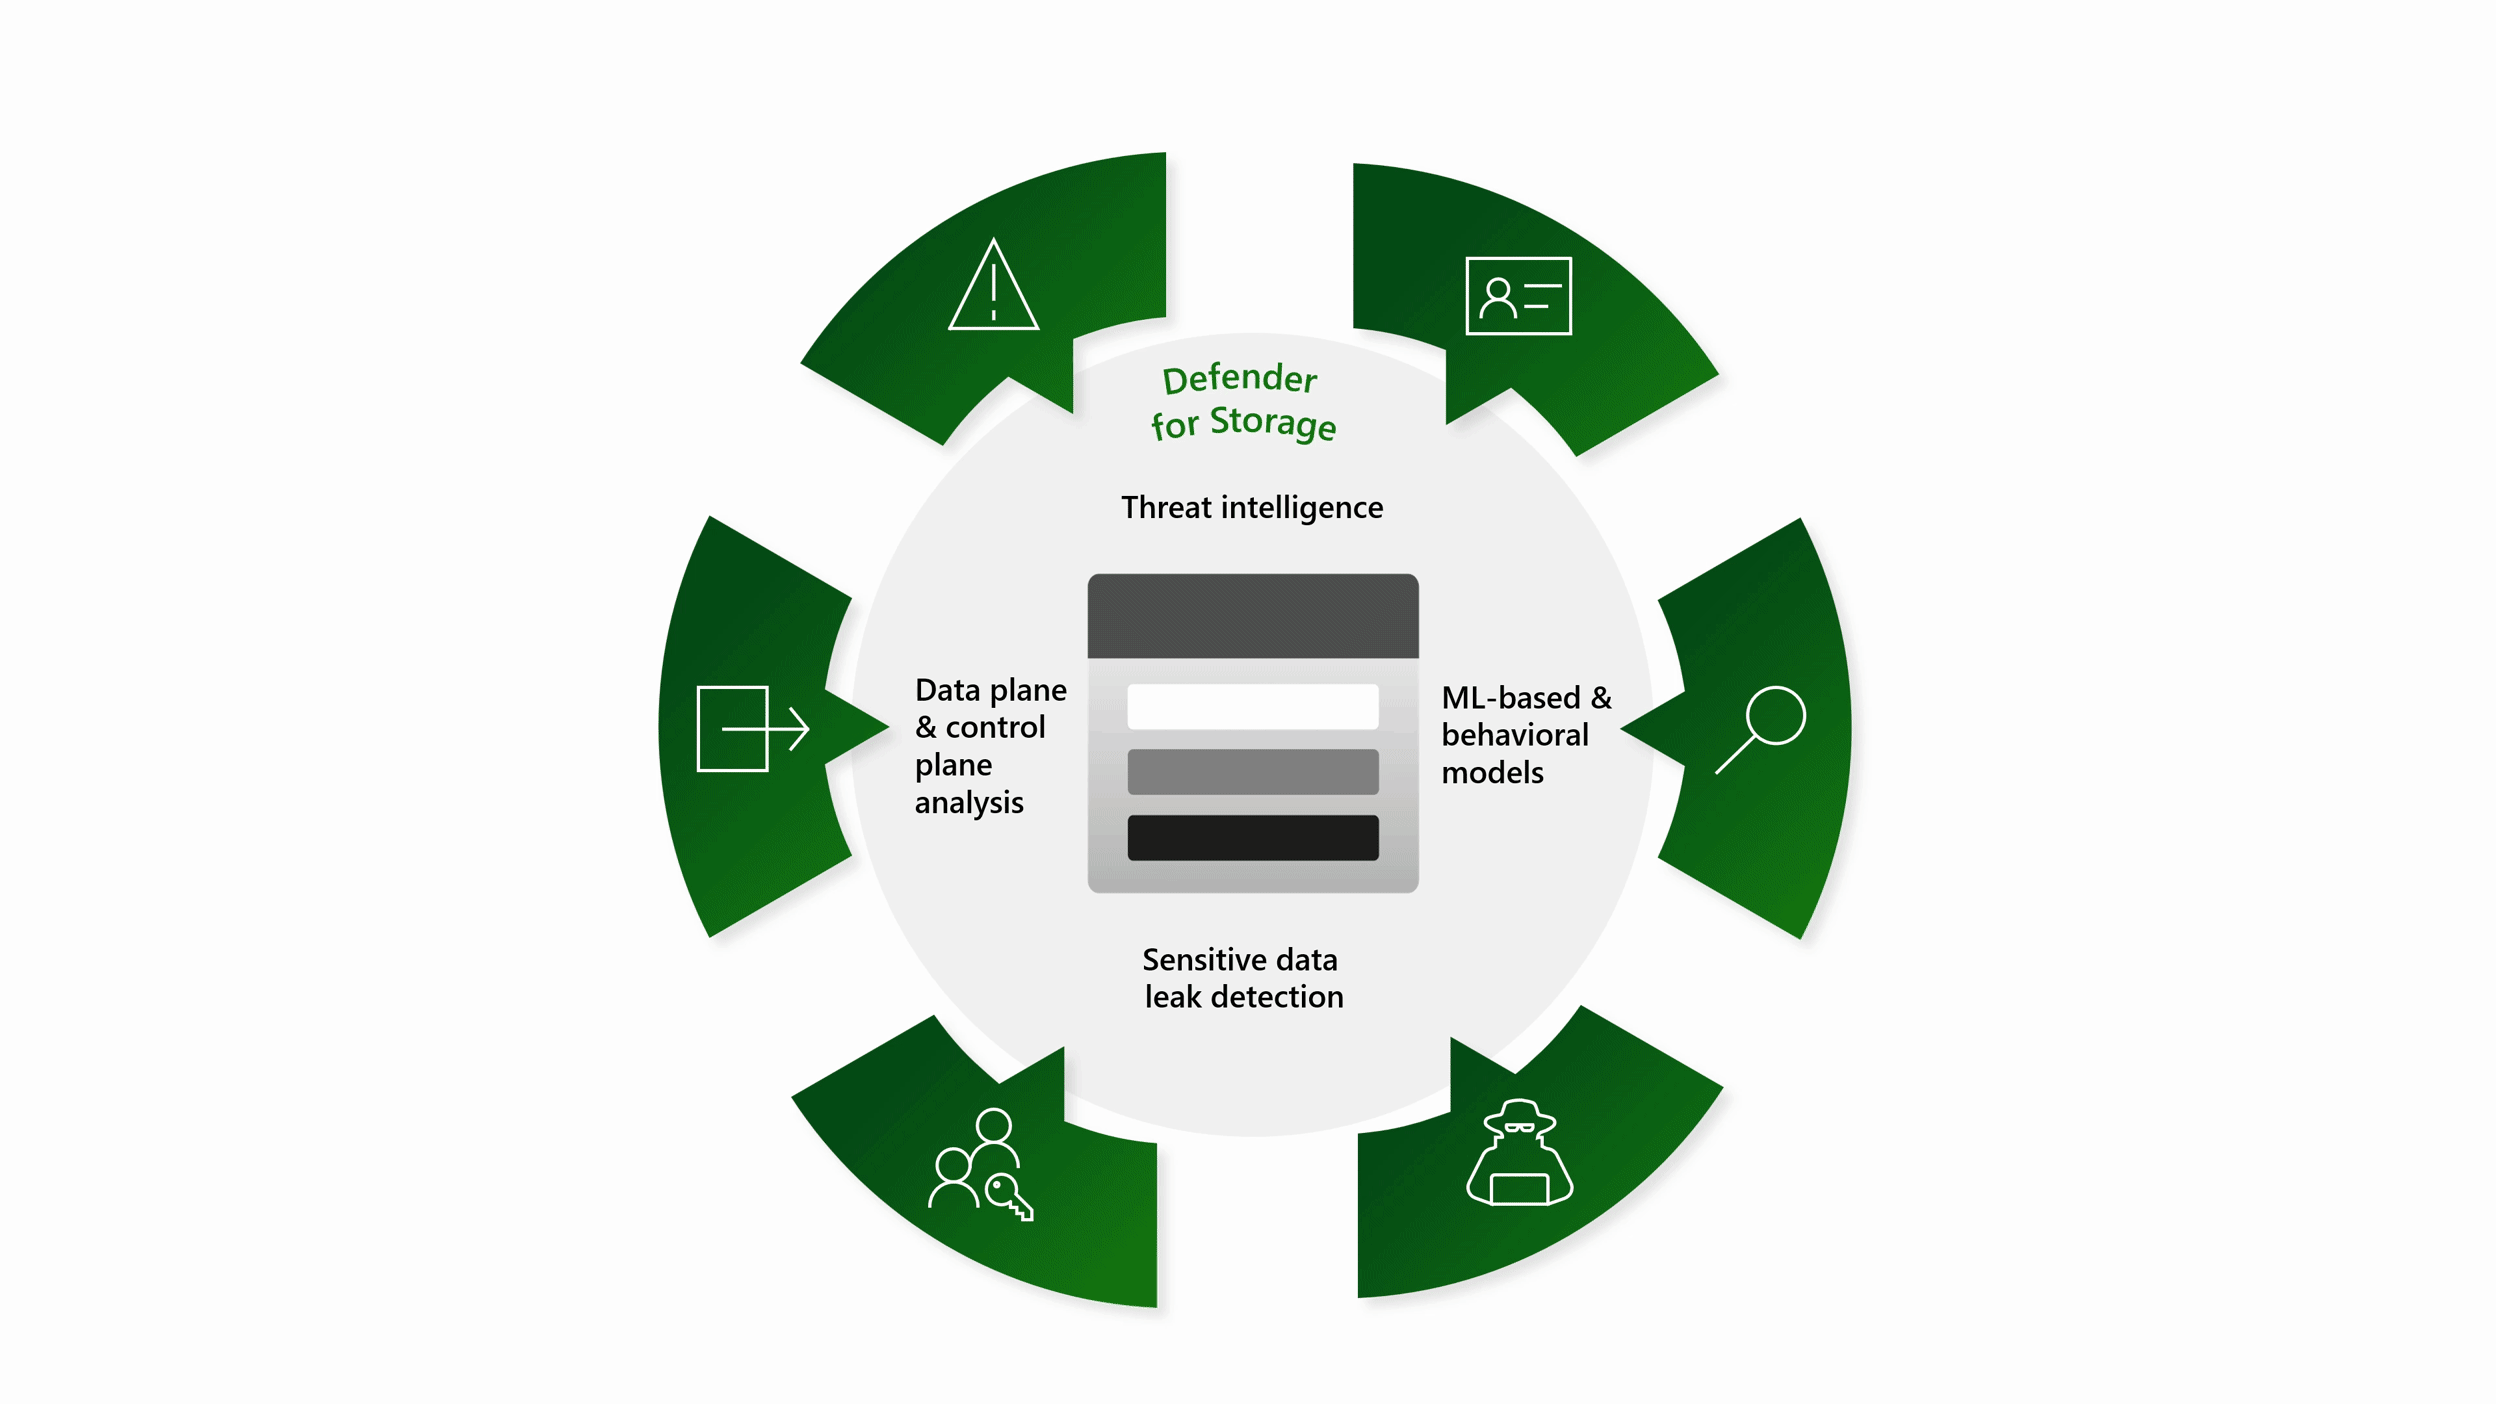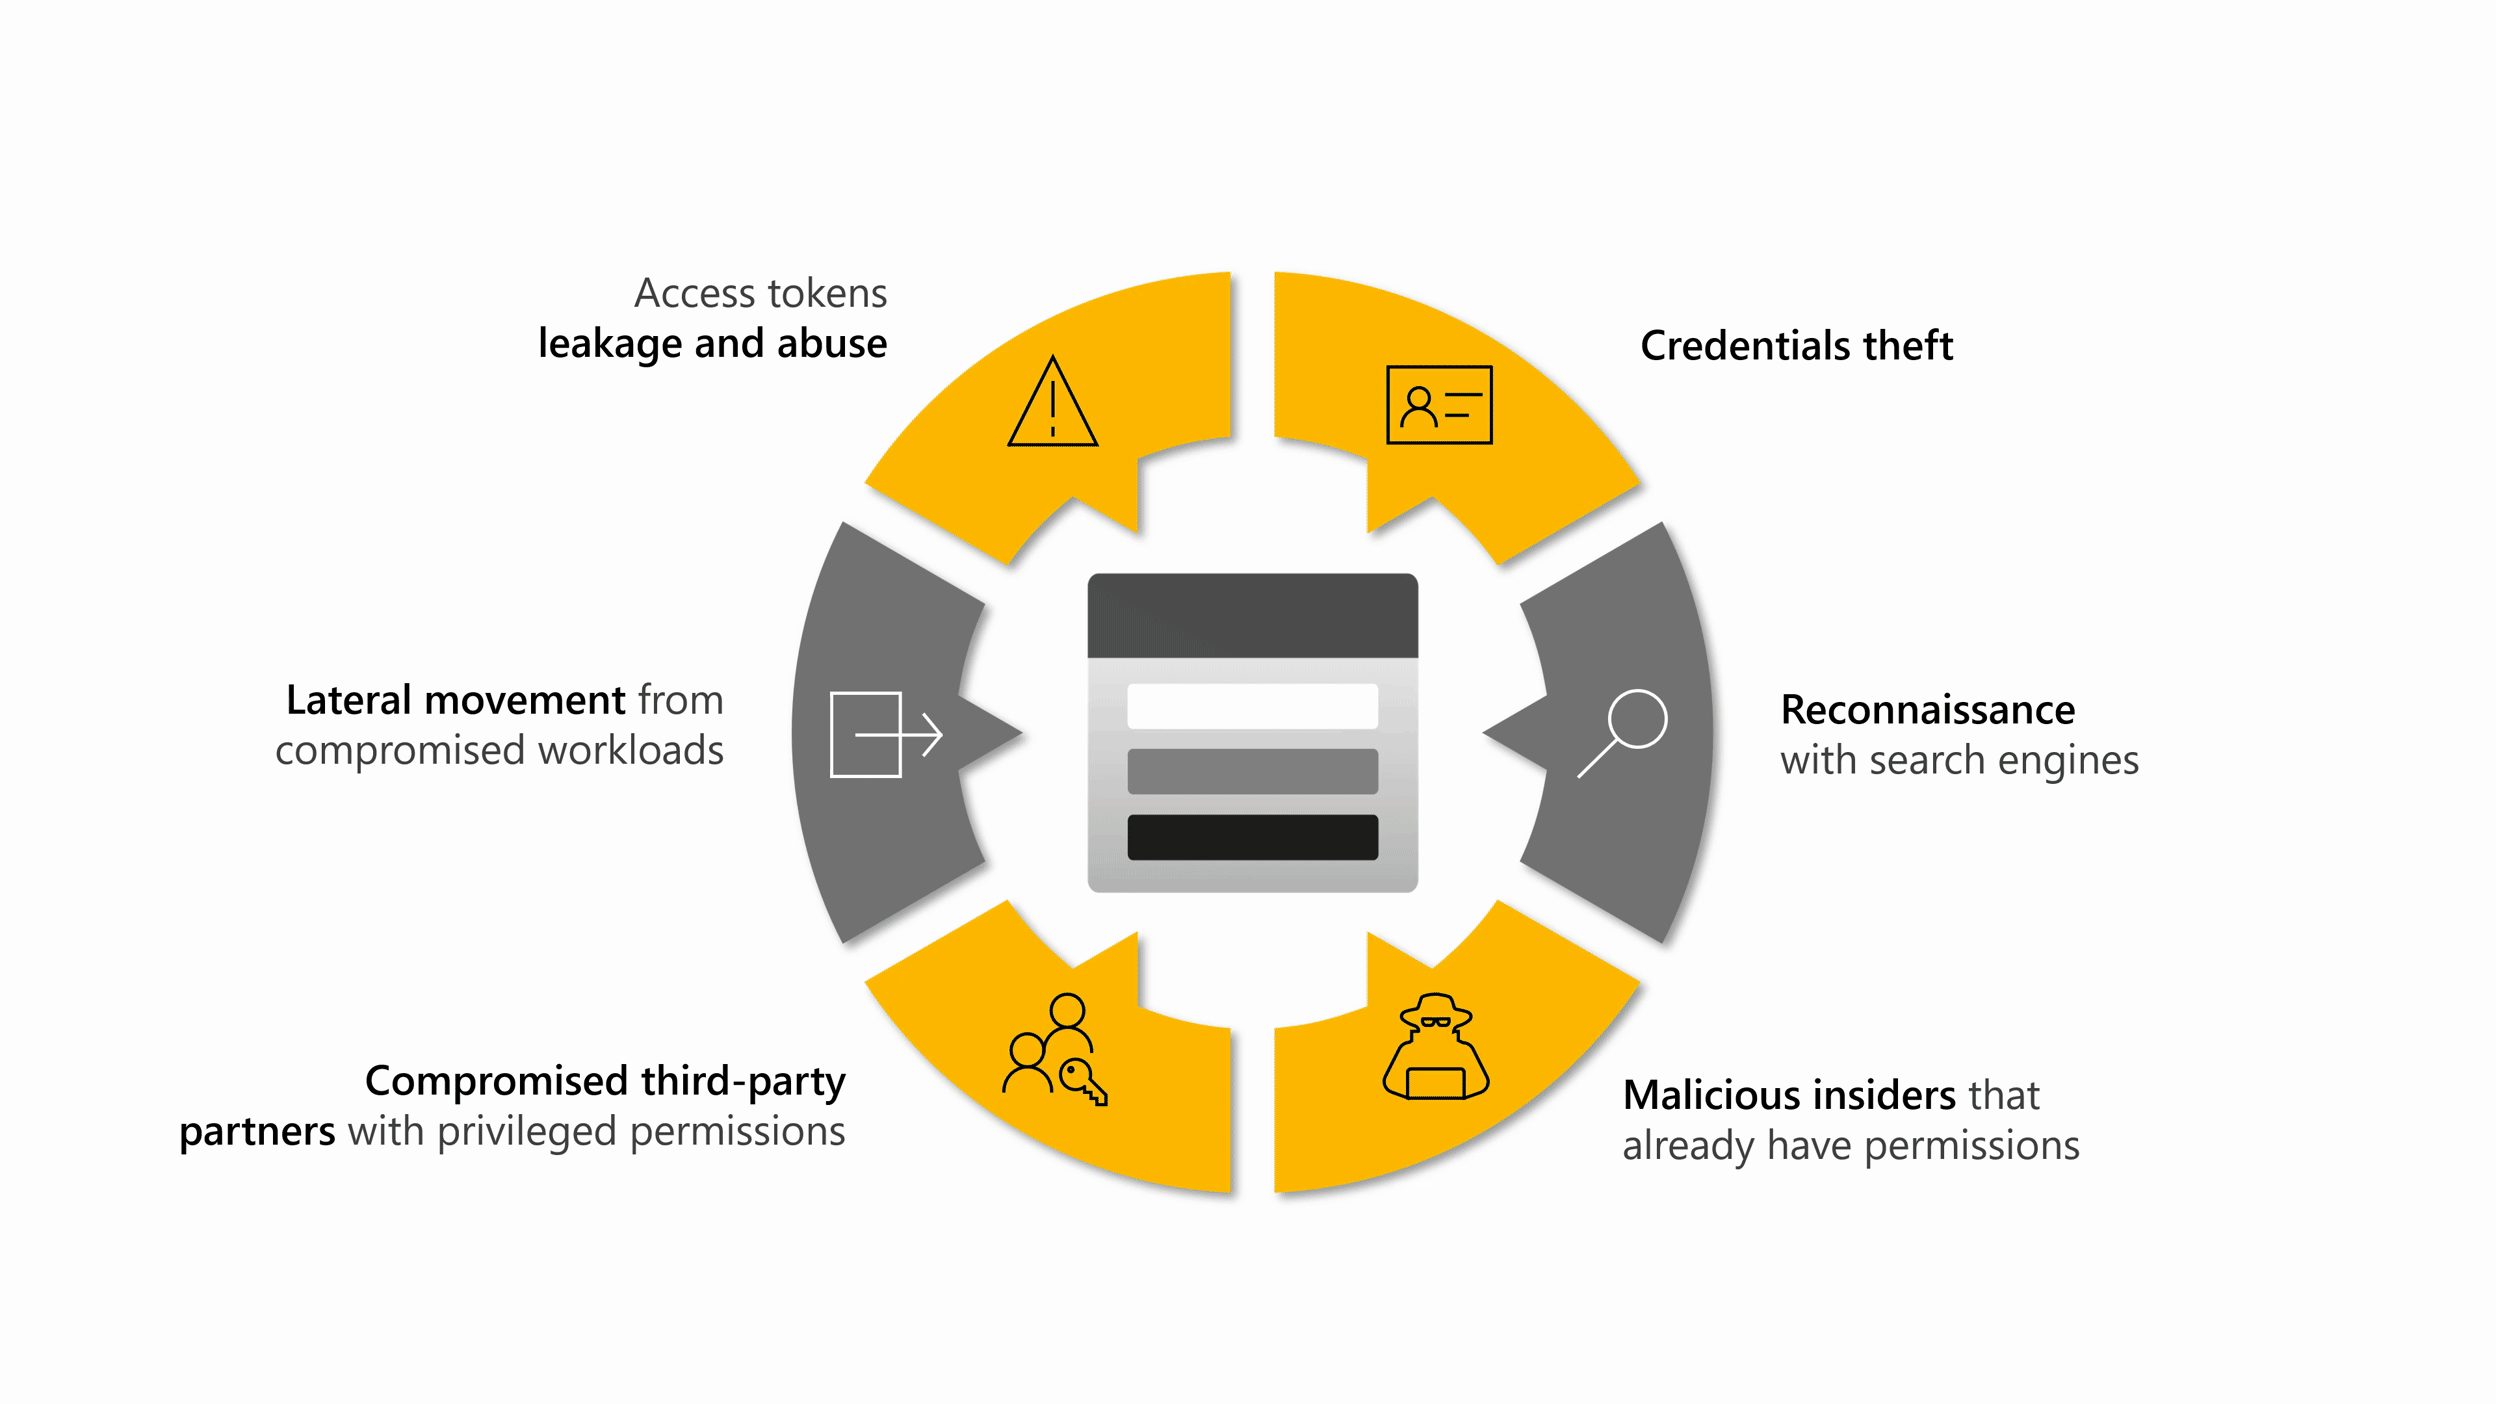
Defender for Storage-functies
Defender for Storage bevat de volgende functies:
Activiteitenbewaking : detecteer ongebruikelijke en mogelijk schadelijke activiteiten met betrekking tot opslagaccounts door toegangspatronen en gedrag te analyseren. Dit is waardevol voor het identificeren van onbevoegde toegang, pogingen tot gegevensexfiltratie en andere beveiligingsrisico's.
Detectie van bedreigingen voor gevoelige gegevens : gevoelige gegevens in opslagaccounts identificeren en beveiligen door verdachte activiteiten te detecteren die mogelijk duiden op een mogelijke beveiligingsrisico. Defender for Storage verbetert de beveiliging van gevoelige informatie die is opgeslagen in Azure door acties zoals ongebruikelijke patronen voor gegevenstoegang of potentiële gegevensexfiltratie te bewaken.
Scannen van malware: scan opslagaccounts op malware door objecten te analyseren op bekende bedreigingen en verdachte inhoud. Hiermee kunt u potentiële beveiligingsrisico's identificeren en beperken van schadelijke objecten die kunnen worden opgeslagen of geüpload naar Azure opslagaccounts. Hierdoor wordt het algehele beveiligingspostuur van gegevensopslag verbeterd.
Gebeurtenisgestuurde reactie: automatisch herstel activeren wanneer malware wordt gedetecteerd door integratie met Azure Event Grid. Verbind Azure Functions of Logic Apps om in bijna realtime waarschuwingen voor schadelijke blobs automatisch te verwijderen, in quarantaine te plaatsen of te verzenden. Zie Het instellen van geautomatiseerd herstel voor malwaredetectie.
U kunt Defender for Storage zonder agent inschakelen op abonnementsniveau, resourceniveau of op schaal.
Wanneer u Defender for Storage inschakelt op abonnementsniveau, worden alle bestaande en nieuw gemaakte opslagaccounts onder dat abonnement automatisch opgenomen en beveiligd. U kunt specifieke opslagaccounts uitsluiten van beveiligde abonnementen.
Note
Als Defender for Storage (klassiek) is ingeschakeld en toegang wilt tot de huidige beveiligingsfuncties en -prijzen, moet u migreren naar het nieuwe prijsplan.
Benefits
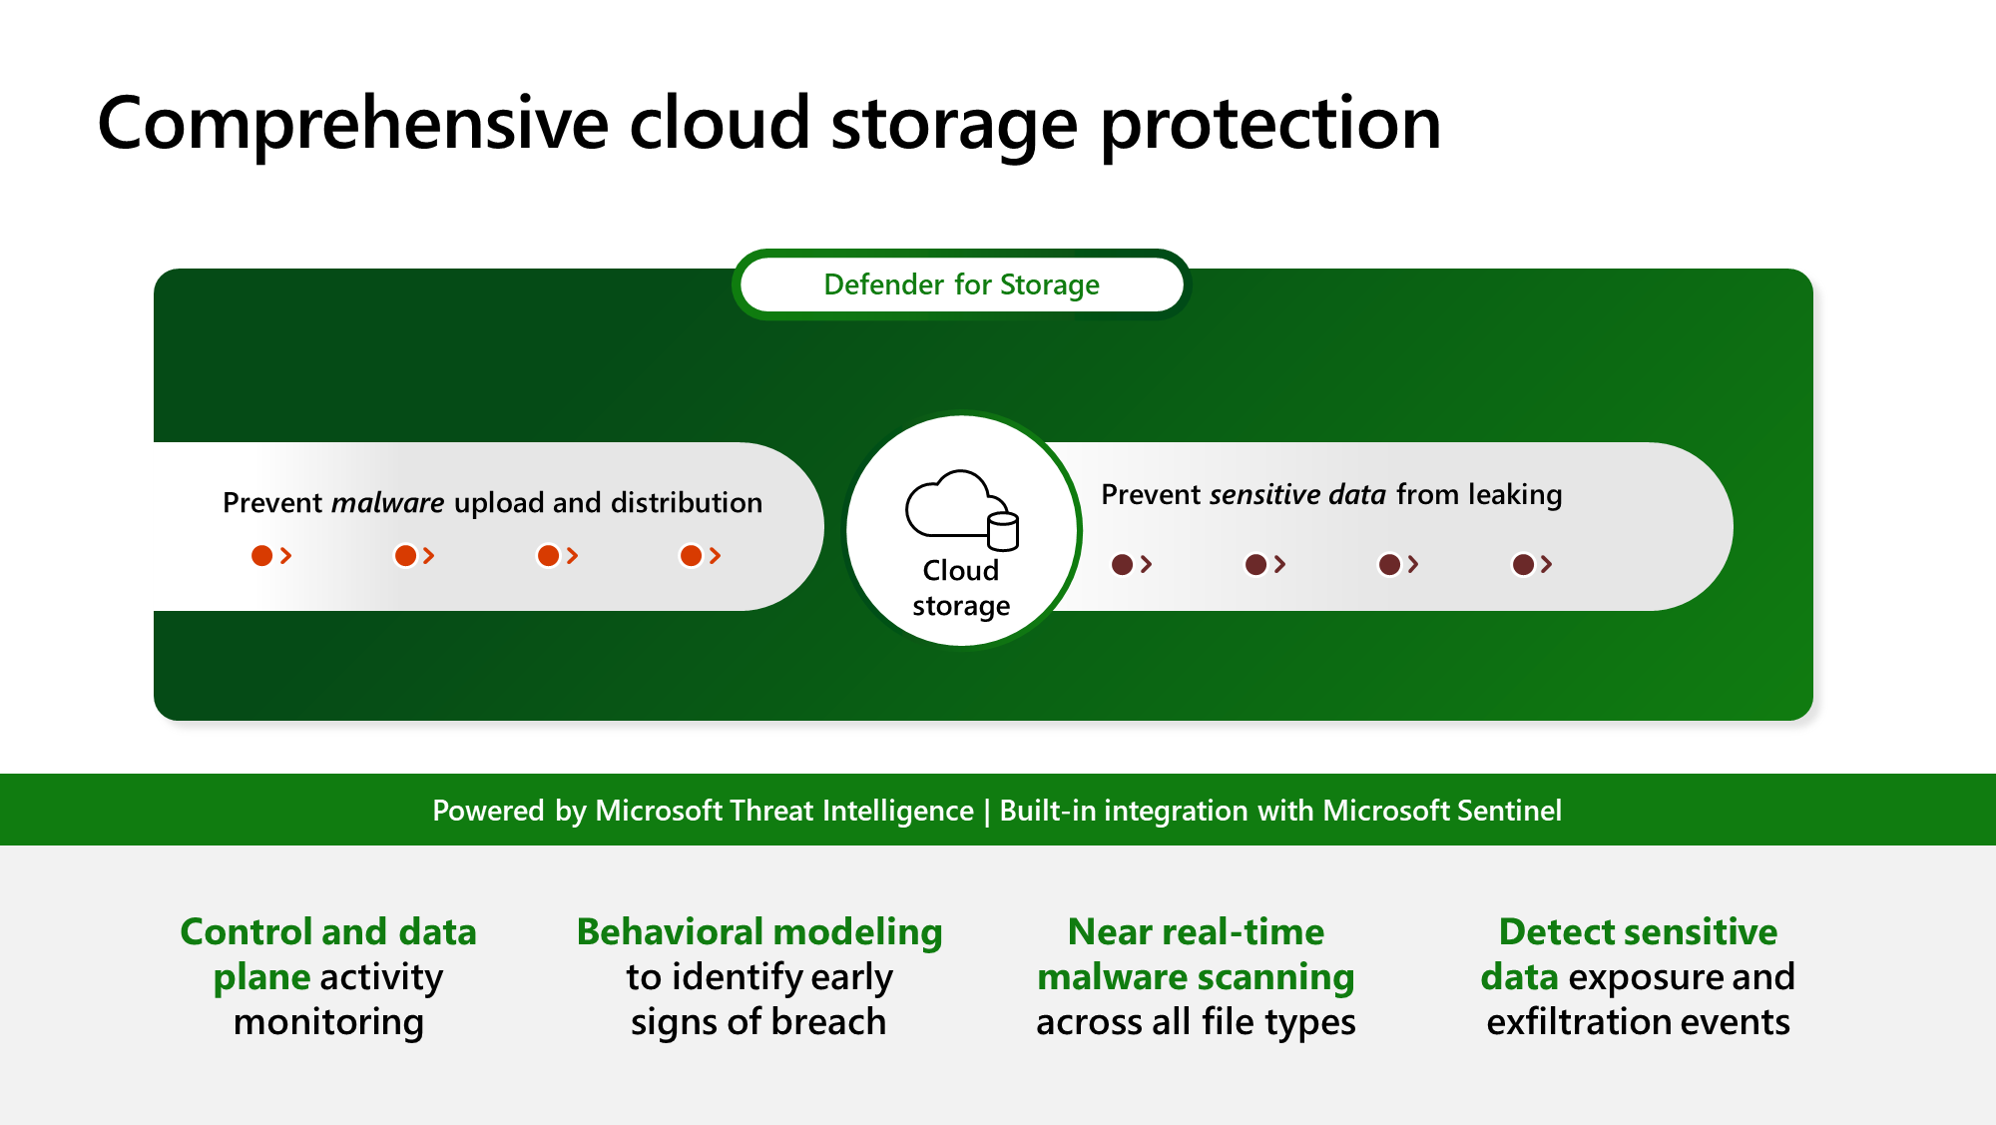
Defender for Storage biedt de volgende functies:
Betere bescherming tegen malware: malwarescan detecteert malware in objecten (blobs en bestanden). Het biedt snelle en betrouwbare resultaten, waardoor uw opslagaccounts niet kunnen fungeren als invoer- en distributiepunt voor bedreigingen. Meer informatie over malwarescans.
Verbeterde bedreigingsdetectie en -beveiliging van gevoelige gegevens: detectie van gevoelige gegevens helpt beveiligingsprofessionals prioriteit te geven en beveiligingswaarschuwingen efficiënt te onderzoeken. Het beschouwt de vertrouwelijkheid van de gegevens die risico lopen, waardoor detectie en bescherming tegen potentiële bedreigingen worden verbeterd. Deze mogelijkheid vermindert de kans op gegevensschendingen door de belangrijkste risico's te identificeren en aan te pakken. Het verbetert de bescherming van gevoelige gegevens door blootstellingsevenementen en verdachte activiteiten op resources met gevoelige gegevens te detecteren. Meer informatie over detectie van gevoelige gegevensrisico's.
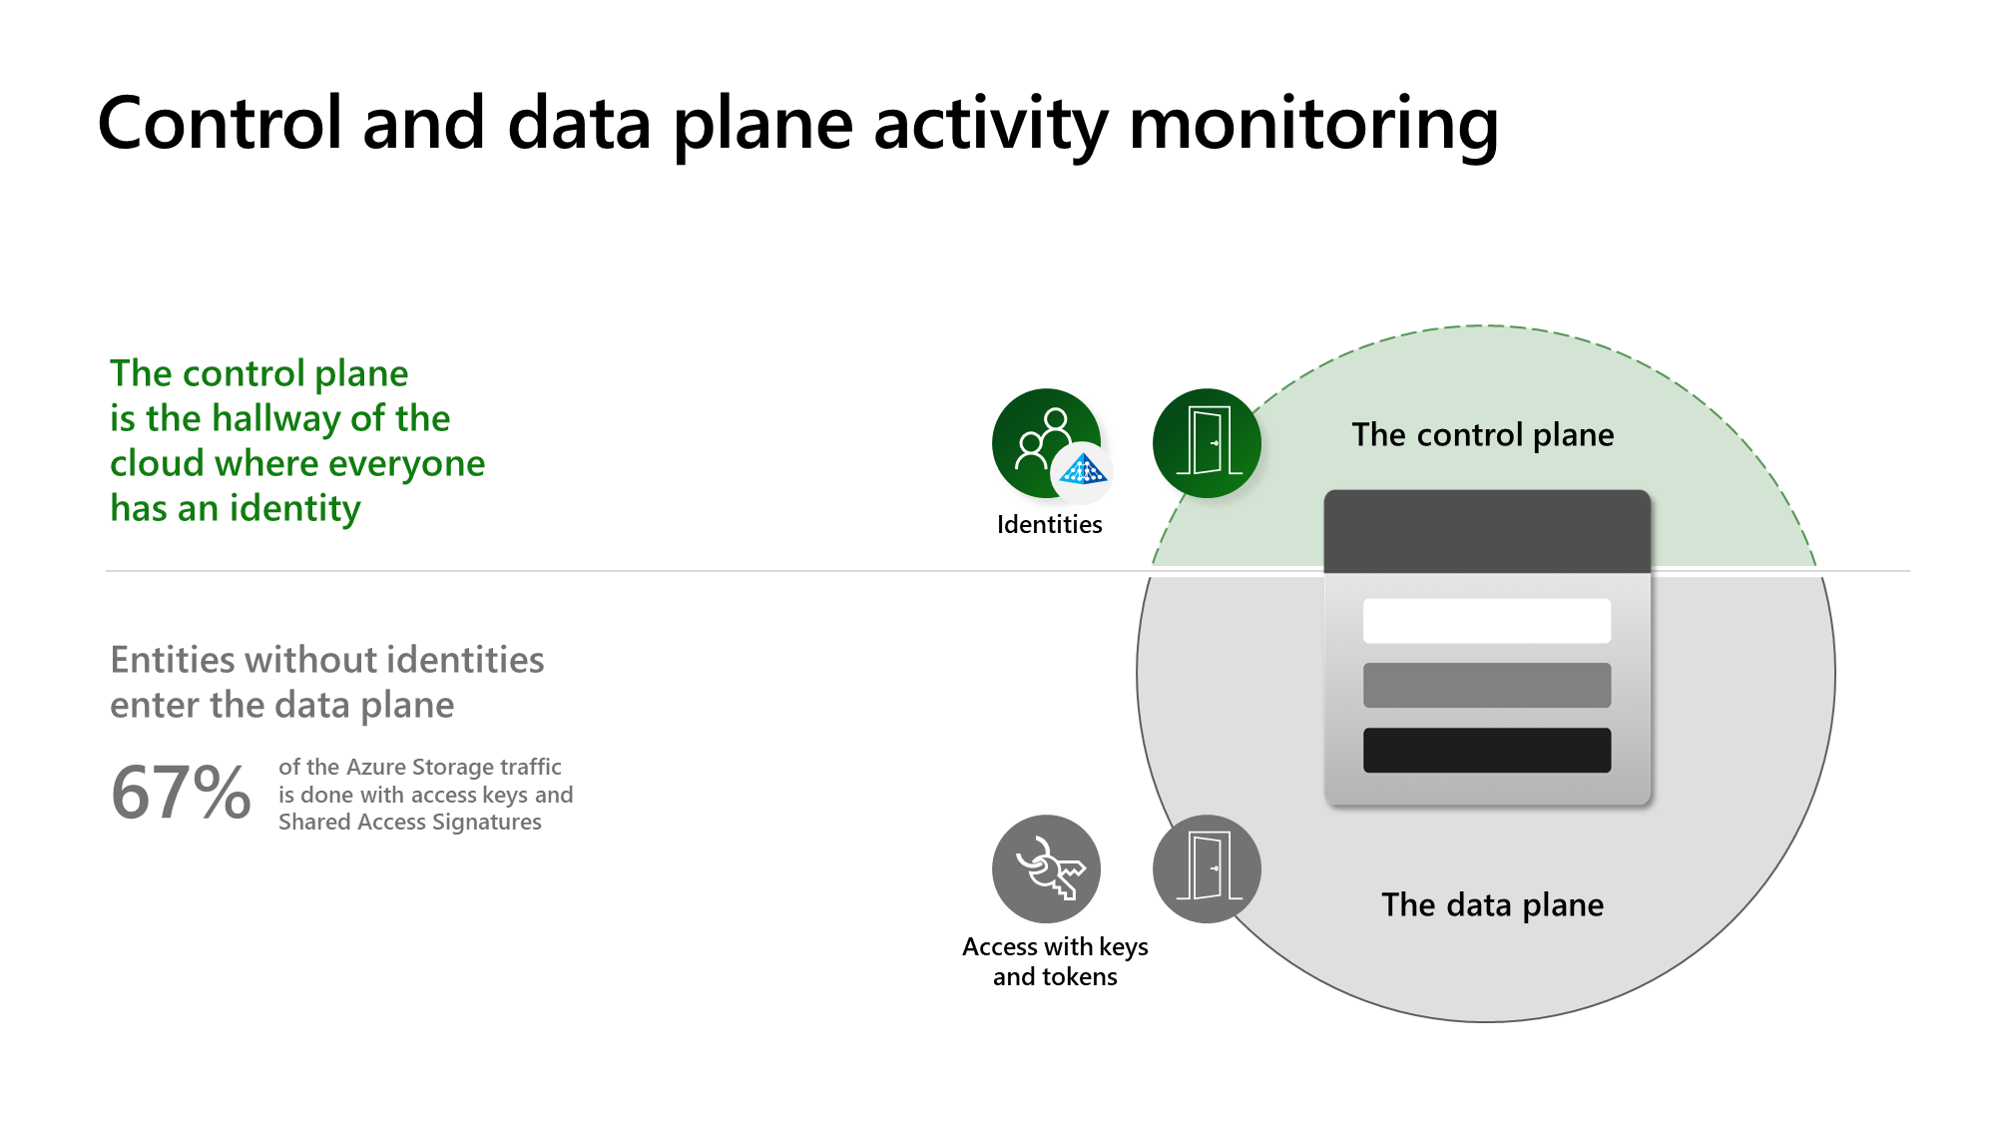
Detectie van entiteiten zonder identiteiten: Defender for Storage detecteert verdachte activiteiten van entiteiten zonder identiteiten die toegang hebben tot uw gegevens met behulp van onjuist geconfigureerde en overmissieve Shared Access Signatures (SAS). Deze SAS's kunnen worden uitgelekt of aangetast. U kunt de beveiliging verbeteren en het risico op onbevoegde toegang beperken. Met deze mogelijkheid wordt het pakket beveiligingswaarschuwingen voor activiteitenbewaking uitgebreid.
Dekking van de belangrijkste cloudopslagbedreigingen: Defender for Storage wordt mogelijk gemaakt door Microsoft Threat Intelligence, gedragsmodellen en machine learning-modellen om ongebruikelijke en verdachte activiteiten te detecteren. Beveiligingswaarschuwingen van Defender for Storage hebben betrekking op de belangrijkste cloudopslagbedreigingen, zoals exfiltratie van gevoelige gegevens, beschadiging van gegevens en schadelijke bestandsuploads.
Omvattende beveiliging zonder logboeken in te schakelen: Wanneer u Microsoft Defender voor Opslag inschakelt, analyseert het continu de gegevens- en telemetriestroom van Azure Blob Storage, Azure Files en Azure Data Lake Storage-services. U hoeft geen diagnostische logboeken in te schakelen voor analyse.
Wrijvingloze inschakeling op schaal: Microsoft Defender for Storage is een oplossing zonder agent, eenvoudig te implementeren en maakt beveiliging op schaal mogelijk met behulp van een systeemeigen Azure-oplossing.
Hoe werkt Defender for Storage?
Controle van activiteiten
Defender for Storage analyseert continu gegevens- en besturingsvlaklogboeken van beveiligde opslagaccounts. U hoeft geen resourcelogboeken in te schakelen voor beveiligingsvoordelen. Microsoft Threat Intelligence identificeert verdachte handtekeningen, zoals schadelijke IP-adressen, Tor-afsluitknooppunten en mogelijk gevaarlijke apps. Het bouwt gegevensmodellen en maakt gebruik van statistische en machine learning-methoden om afwijkingen in basislijnactiviteiten te herkennen, wat kan duiden op schadelijk gedrag. U ontvangt beveiligingswaarschuwingen voor verdachte activiteiten, maar Defender for Storage zorgt ervoor dat u niet te veel vergelijkbare waarschuwingen ontvangt. Activiteitscontrole heeft geen invloed op de prestaties, opnamecapaciteit of gegevenstoegang.
Malwarescans (mogelijk gemaakt door Microsoft Defender Antivirus)
Malware-scanning in Defender for Storage beschermt opslagaccounts tegen kwaadaardige objecten door een volledige malware-scan uit te voeren op geüploade objecten of via on-demand malware-scanning - inclusief gerichte scans van specifieke blobs, bestanden, containers of bestandsdelingen - waarbij Microsoft Defender Antivirus-mogelijkheden worden toegepast. Het voldoet aan de beveiligings- en nalevingsvereisten om niet-vertrouwde inhoud te verwerken. Zodra een bestand is gescand, worden resultaten geretourneerd met behulp van verschillende methoden. Malwarescans is een SaaS-oplossing zonder agent die eenvoudige installatie op schaal mogelijk maakt, zonder onderhoud en ondersteuning biedt voor het herstellen van schadelijke bestanden op schaal. Malwarescan is een configureerbare functie in het nieuwe Defender voor Storage-plan, dat per gescande GB wordt geprijsd. Meer informatie over malwarescans.
Detectie van bedreigingen voor gevoelige gegevens (mogelijk gemaakt door Detectie van gevoelige gegevens)
Detectie van bedreigingen voor gevoelige gegevens helpt beveiligingsteams prioriteit te geven aan beveiligingswaarschuwingen en deze efficiënt te onderzoeken. Het beschouwt de vertrouwelijkheid van de gegevens die risico lopen, het verbeteren van de detectie en het voorkomen van gegevensschendingen. Detectie van bedreigingen voor gevoelige gegevens wordt mogelijk gemaakt door Detectie van gevoelige gegevens, een engine zonder agent die gebruikmaakt van een slimme steekproefmethode om resources met gevoelige gegevens te vinden. Sensitive Data Discovery kan worden geïntegreerd met de gevoelige informatietypen (SIT's) van Microsoft Purview en classificatielabels, waardoor de vertrouwelijkheidsinstellingen van uw organisatie naadloos kunnen worden overgeslagen.
Detectie van bedreigingen voor gevoelige gegevens is een configureerbare functie in het nieuwe Defender for Storage-plan. U kunt deze zonder extra kosten in- of uitschakelen. Ga naar Detectie van bedreigingen van gevoelige gegevens voor meer informatie.
Besturingselementen voor prijzen en kosten
Prijzen per opslagaccount
Het nieuwe Microsoft Defender for Storage-abonnement heeft voorspelbare prijzen op basis van het aantal opslagaccounts dat u beveiligt. Met de optie om op abonnements- of resourceniveau in te schakelen en specifieke opslagaccounts uit te sluiten van beveiligde abonnementen, hebt u meer flexibiliteit om uw beveiligingsdekking te beheren. Het prijsplan vereenvoudigt het kostenberekeningsproces, zodat u eenvoudig kunt schalen naarmate uw behoeften veranderen. Andere kosten kunnen van toepassing zijn op opslagaccounts met transacties met een hoog volume.
Defender for Storage verwerkt ook interne transacties, waaronder levenscyclusbeheertransacties van Azure Blob Storage. Defender for Storage kan kosten in rekening brengen voor transacties die zijn gegenereerd door een levenscyclusbeleid.
Malwarescans - facturering per GB, maandelijkse limieten en configuratie
Malwarescans worden per gigabyte in rekening gebracht voor gescande gegevens. Om de voorspelbaarheid van de kosten te waarborgen, kan er een maandelijkse limiet worden vastgesteld voor het geüploade gescande gegevensvolume van elk opslagaccount. Deze limiet kan worden ingesteld voor het hele abonnement, wat van invloed is op alle opslagaccounts binnen het abonnement of op afzonderlijke opslagaccounts. Onder beveiligde abonnementen kunt u specifieke opslagaccounts met verschillende limieten instellen.
Standaard is de limiet ingesteld op 10.000 GB aan geüploade blobs per maand per opslagaccount. Zodra deze drempelwaarde is overschreden, stopt het scannen voor de resterende blobs, met een betrouwbaarheidsinterval van 20 GB. Zie Defender for Storage configureren voor meer informatie over de configuratie.
Belangrijk
U kunt kosten schatten met de defender voor cloudkostencalculator. Bij het scannen van malware worden extra kosten in rekening gebracht voor andere Azure-services: Leesbewerkingen van Azure Storage, indexering van Azure Storage-blobs en Azure Event Grid-meldingen.
Mogelijk maken op schaal met gedetailleerde controles
Microsoft Defender voor Storage beveiligt uw gegevens op grote schaal met gedetailleerde controles. U kunt consistent beveiligingsbeleid toepassen op al uw opslagaccounts binnen een abonnement of deze aanpassen voor specifieke accounts aan uw zakelijke behoeften. U kunt uw kosten beheren door het beveiligingsniveau te kiezen dat u nodig hebt voor elke resource. Zie Defender for Storage inschakelen.
Uw scanlimiet voor malware bij het uploaden bewaken
Om ervoor te zorgen dat de bescherming ononderbroken blijft terwijl de kosten effectief worden beheerd, zijn er twee beveiligingswaarschuwingen met betrekking tot het gebruikslimiet van malware-scans bij het uploaden. De eerste waarschuwing, Malware scanning will stop soon: 75% of monthly gigabytes scan cap reachedwordt geactiveerd omdat uw gebruik 75% van de ingestelde maandelijkse limiet nadert, met een koptekst om uw limiet indien nodig aan te passen. De tweede waarschuwing, Malware scanning stopped: monthly gigabytes scan cap reachedwaarschuwt u wanneer de limiet is bereikt en scannen wordt onderbroken voor de maand, waardoor nieuwe uploads mogelijk niet-gescand blijven. Beide waarschuwingen bevatten details over betrokken opslagaccounts om actie te vragen en te informeren, zodat u uw gewenste beveiligingsniveau behoudt zonder onverwachte kosten.
Inzicht in de verschillen tussen malwarescans en hashreputatieanalyse
Defender for Storage detecteert schadelijke inhoud die is geüpload naar opslagaccounts met behulp van malwarescans en hashreputatieanalyse.
Malware scannen
Malwarescans maken gebruik van Microsoft Defender Antivirus (MDAV) om objecten te scannen in Azure opslag of objecten die zijn geüpload naar Azure-opslag. Dit biedt uitgebreide analyse met grondige bestandsscans en hashreputatieanalyse. Deze functie verbetert de detectie tegen mogelijke bedreigingen.
Scannen op malware is een betaalde functie die alleen beschikbaar is voor het nieuwe abonnement.
Hash-reputatieanalyse
Analyse van hashreputatie detecteert malware in Blob Storage en Azure Files door de hashwaarden van nieuw geüploade blobs en bestanden te vergelijken met die van bekende malware van Microsoft Defender-bedreigingsinformatie. Niet alle bestandsprotocollen en bewerkingstypen worden ondersteund met deze mogelijkheid, waardoor sommige bewerkingen niet worden bewaakt op malware-uploads. Niet-ondersteunde gebruiksvoorbeelden omvatten SMB-bestandsshares en wanneer een blob wordt gemaakt met behulp van Put Block en Put Block List. Analyse van hashreputatie is beschikbaar in alle abonnementen.
Kortom, malwarescans, die exclusief beschikbaar zijn voor het nieuwe plan voor Blob Storage, biedt een uitgebreide benadering van malwaredetectie. Dit wordt bereikt door de volledige inhoud van bestanden te analyseren en hashreputatieanalyse in zijn methodologie op te nemen.
Defender for Storage inschakelen
U kunt Defender voor Opslag inschakelen op abonnementsniveau of op opslagaccountniveau. Inschakelen op abonnementsniveau wordt aanbevolen om volledige dekking te helpen waarborgen.
| Scope | Dekking | Ideaal voor |
|---|---|---|
| Subscription | Alle bestaande en nieuwe opslagaccounts in het abonnement worden automatisch beveiligd. | De meeste organisaties. Zorgt ervoor dat er geen accounts worden gemist. |
| opslagaccount | Beveiliging is van toepassing op één specifiek opslagaccount. | Scenario's waarbij u aangepaste instellingen voor afzonderlijke accounts nodig hebt of waarbij het inschakelen op abonnementsniveau niet mogelijk is. |
Note
Wanneer u Defender voor Opslag inschakelt op abonnementsniveau, kunt u nog steeds instellingen overschrijven voor specifieke opslagaccounts. Zie Geavanceerde configuraties voor het scannen van malware.
Inschakelopties
- Azure portal: interactief inschakelen voor een of meer abonnementen. Zie Defender inschakelen voor Storage.
- Infrastructuur als code: gebruik Terraform-, Bicep- of ARM-sjablonen voor herhaalbare implementaties. Zie Defender voor Storage inschakelen met behulp van Infrastructure as Code.
- PowerShell : inschakelen voor meerdere abonnementen met een script. Zie Inschakelen op schaal met PowerShell.
- Azure Policy - het inschakelen voor nieuwe abonnementen automatisch afdwingen en configuratiedrift helpen voorkomen. Zie Automatisch inschakelen met Azure Policy.