Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
Deze handleiding bevat installatiestappen en andere acties om u te helpen bij het integreren van GitHub Advanced Security (GHAS) en Microsoft Defender voor Cloud en vervolgens het end-to-end van de integratie valideren. De integratie helpt bij het maximaliseren van de cloudeigen toepassingsbeveiliging van Microsoft door runtimerisico's en context te correleren met de oorspronkelijke code voor snellere herstel op basis van AI.
Door deze handleiding te volgen, gaat u als volgt te werk:
- Stel uw GitHub-opslagplaats in voor Defender voor Cloud-dekking.
- Maak een runtime-risicofactor.
- Test echte gebruiksscenario's in Defender voor Cloud.
- Koppel code aan runtime-resources.
- Start een beveiligingscampagne op GitHub. Deze campagne maakt gebruik van runtimecontext om prioriteit te geven aan beveiligingswaarschuwingen van GHAS.
- Maak GitHub-issues vanuit de Defender voor Cloud om met de remediëring te beginnen.
- Sluit de lus tussen technische en beveiligingsteams.
Prerequisites
| Aspect | Details |
|---|---|
| Milieuvereisten | - GitHub-account met een connector die is gemaakt in Defender voor Cloud - GitHub GHAS-licentie (Advanced Security) voor verbonden opslagplaatsen - Defender Cloud Security Posture Management-plan ingeschakeld voor het abonnement - Microsoft Security Copilot (optioneel voor geautomatiseerd herstel op basis van AI) |
| Rollen en machtigingen | - Machtigingen voor beveiligingsbeheerders - Security Admin op het Azure-abonnement om bevindingen in Defender voor Cloud te bekijken - GitHub-organisatie-eigenaar voor het verbinden van repositories en het configureren van beveiligingscampagnes |
| Cloudomgevingen | - Alleen beschikbaar in commerciële clouds (niet in Azure Government, Azure beheerd door 21Vianet of andere onafhankelijke clouds) |
Uw omgeving voorbereiden
Voltooi de volgende stappen om je GitHub-repository en Defender voor Cloud-instellingen te configureren voordat je de integratie valideert.
Stap 1: De GitHub-opslagplaats instellen en de werkstroom uitvoeren
Om de integratie te testen, gebruik je je eigen repositories of een voorbeeld van een sandboxproject. Het sandbox-project biedt een test-GitHub-repository met alles wat je nodig hebt om een kwetsbare containerimage te bouwen.
Meld u aan bij het Azure-portaal.
Ga naar Microsoft Defender voor Cloud>DevOps-beveiliging.
Voer bijvoorbeeld de naam van je coderepository in de zoekbalk, zava-webshop.
Controleer of deze deel uitmaakt van de organisatie die u bewaakt, bijvoorbeeld de zava-corporation-organisatie .
Controleer of er bevindingen zijn voor de repository.
Zorg ervoor dat de geavanceerde beveiligingsstatus is ingeschakeld. Deze instelling geeft aan dat GitHub Advanced Security is ingeschakeld op de gemonitorde repository.
Als je repository niet wordt gevonden, bekijk dan de GitHub connector onboarding quickstart voor probleemoplossing en setup-richtlijnen.
Zorg ervoor dat scannen zonder agent is ingeschakeld voor uw GitHub-connector.
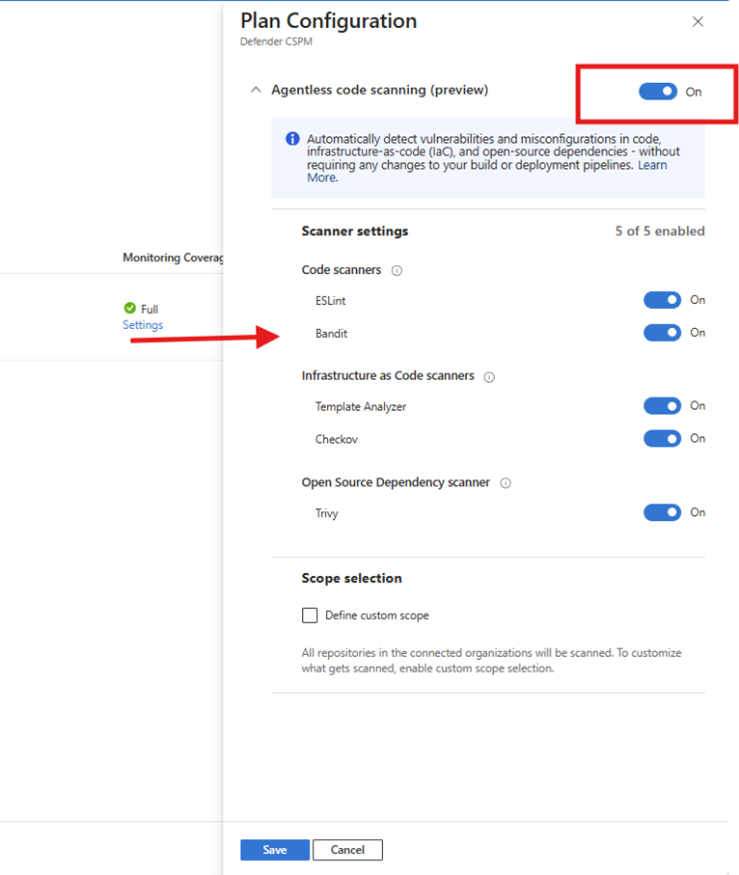
Stap 2: Controleer of uw omgeving gereed is
Deze omgevingsvalidatie bevestigt dat je repository en cloudbronnen correct zijn ingesteld. Hiermee wordt gecontroleerd of Defender aanbevelingen van code naar runtime kan tonen en nuttige resultaten kan opleveren. Tijdens de stap voor omgevingsvalidatie controleert Defender het volgende:
- Microsoft Defender voor Cloud continu broncodeopslagplaatsen bewaakt op beveiligingsproblemen.
- Build-artifacts, zoals container images, worden in containerregisters gescand vóór de implementatie.
- Runtime-workloads die geïmplementeerd zijn in Kubernetes-clusters worden gecontroleerd op beveiligingsrisico's.
- Defender voor Cloud correleert en traceert elk artefact vanuit code, via build en implementatie, naar runtime en terug.
Valideer volledige code-tot-runtime zichtbaarheid
Test of het scannen zonder agent van GitHub de opslagplaats ophaalt.
Ga naar Microsoft Defender voor Cloud>Cloud Security Explorer en voer de query uit. De validatiequery's testen of Defender artefacten kan identificeren die door uw pijplijnen en workloads zijn geproduceerd. Als de query's resultaten retourneren, geeft dit aan dat scannen en correlatie werken zoals verwacht.
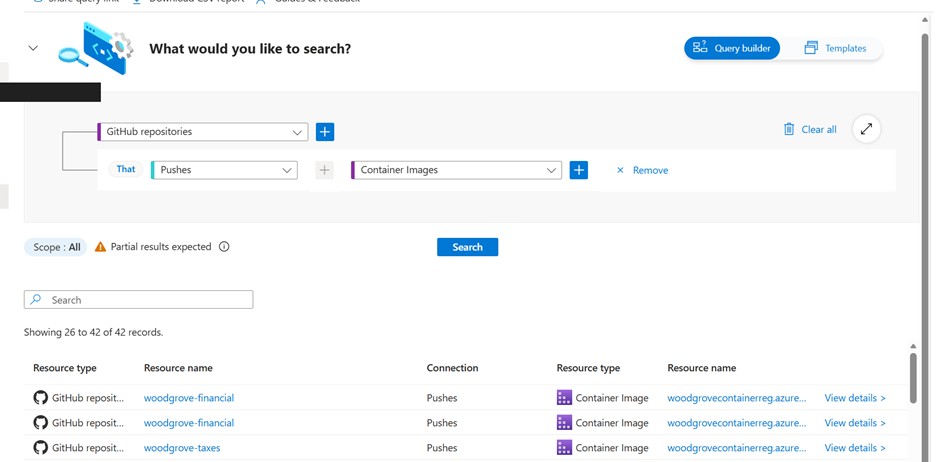
Note
Als er geen resultaten worden geretourneerd, kan dit erop wijzen dat artefacten nog niet zijn gegenereerd, dat scannen niet is geconfigureerd of dat er machtigingen ontbreken. Zie Gebruikersrollen en -machtigingen voor meer informatie.
Controleer in Azure Container Registry of Defender voor Cloud de containerimage heeft gescand en gebruikt om een container te maken.
Voeg in uw query de voorwaarden voor uw specifieke implementatie toe.
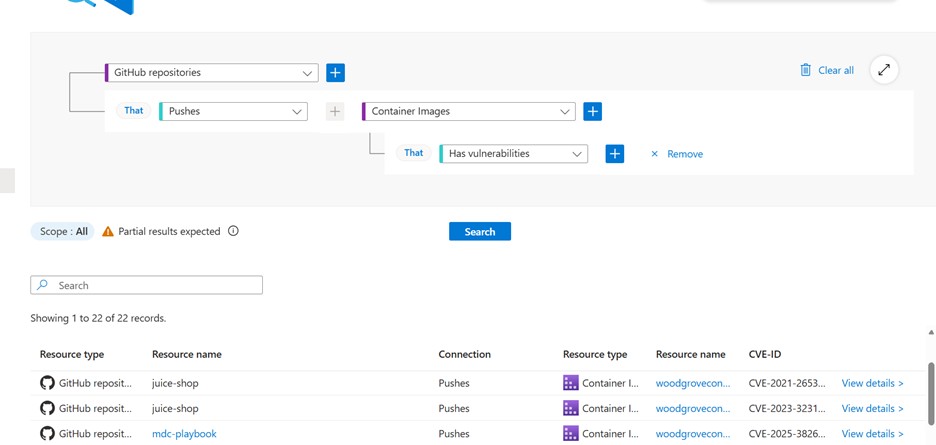
Controleer of de container wordt uitgevoerd en of Defender voor Cloud het AKS-cluster heeft gescand.
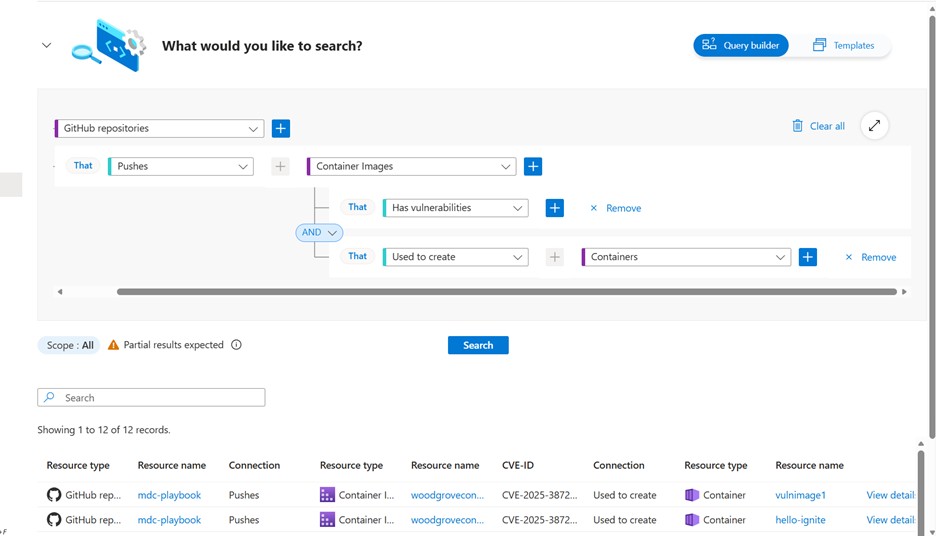
Controleer of de risicofactoren correct zijn geconfigureerd aan de zijde van Defender voor Cloud. Zoek op de naam van je container op de Defender voor Cloud inventarispagina. Je zou moeten zien dat het als kritiek is gemarkeerd.
Note
Deze stap is alleen vereist als risicofactoren nog niet zijn geconfigureerd in uw omgeving. Als je al risicofactoren gebruikt, kun je hun configuratie verifiëren onder Instellingen>Resource criticality.
Geslaagde validatie zorgt ervoor dat de volgende stappen, zoals aanbevelingen, campagnes en het genereren van GitHub problemen, zinvolle resultaten opleveren.
Note
Nadat u uw resource als kritiek hebt geclassificeerd, kan het tot 12 uur duren voordat Defender voor Cloud de gegevens naar GitHub verzendt. Voor meer informatie, zie Prioritering van Dependabot en code scanning alerts.
Stap 3: Een GitHub campagne maken
Om een scancampagne te maken, werk je op het niveau van de GitHub-organisatie. Deze ervaring is niet beschikbaar op het niveau van de afzonderlijke opslagplaats.
Ga in GitHub naar de GitHub-organisatie die u hebt gebruikt voor het testen van de installatie.
Selecteer Beveiliging>Campagnes>Campagne maken>Van codescanfilters.
De runtime-risicocampagne helpt bij het prioriteren van GitHub Advanced Security (GHAS)-bevindingen die horen bij code die daadwerkelijk is uitgerold en draaiend.
Selecteer runtimerisicofilters voor de campagne.
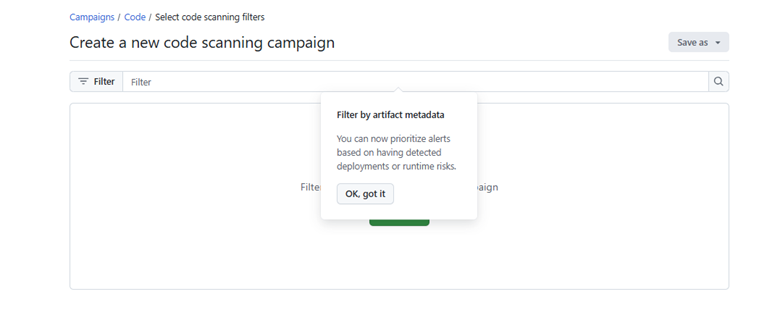
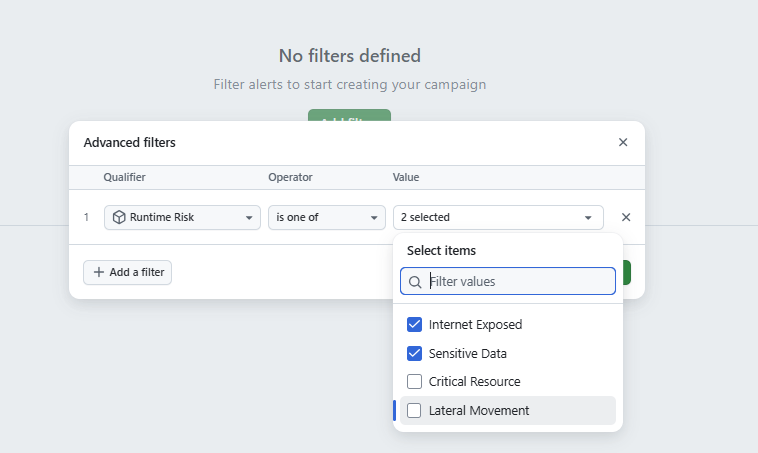
Selecteer Publiceren opslaan>als campagne. Voer de vereiste gegevens in en publiceer de campagne.
Houd de voortgang van de campagne bij.
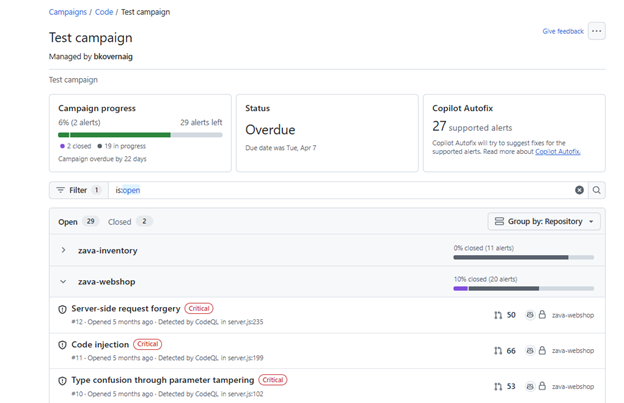
Stap 4: Onderneem actie op aanbevelingen
Gebruik de actieve VA-aanbevelingen voor containers, de code-naar-runtime-functionaliteit en de correlatie van de geïdentificeerde CVE's met Dependabot-beveiligingswaarschuwingen om inzicht te krijgen in de status van beveiligingsproblemen. Vervolgens kunt u de aanbeveling voor oplossing toewijzen aan het relevante technische team op basis van code-naar-runtime-toewijzing.
Ga in de Defender voor Cloud-portal naar het tabblad Aanbevelingen .
Zoek de naam van de container die u hebt gemaakt op basis van uw codeopslagplaats.
Open een van de aanbevelingen voor Software bijwerken. De aanbevelingsnaam begint met Update.
Selecteer Bijbehorende CVE's.
Beveiligingswaarschuwingen worden weergegeven als onderdeel van de evaluatiestroom voor aanbevelingen. Deze waarschuwingen bevatten aanwijzingen over GitHub geavanceerde beveiligingsresultaten die al bekend zijn bij engineering. Sommige CVE-ID's hebben een View on GitHub-link in de kolom Gerelateerde GitHub Alerts.
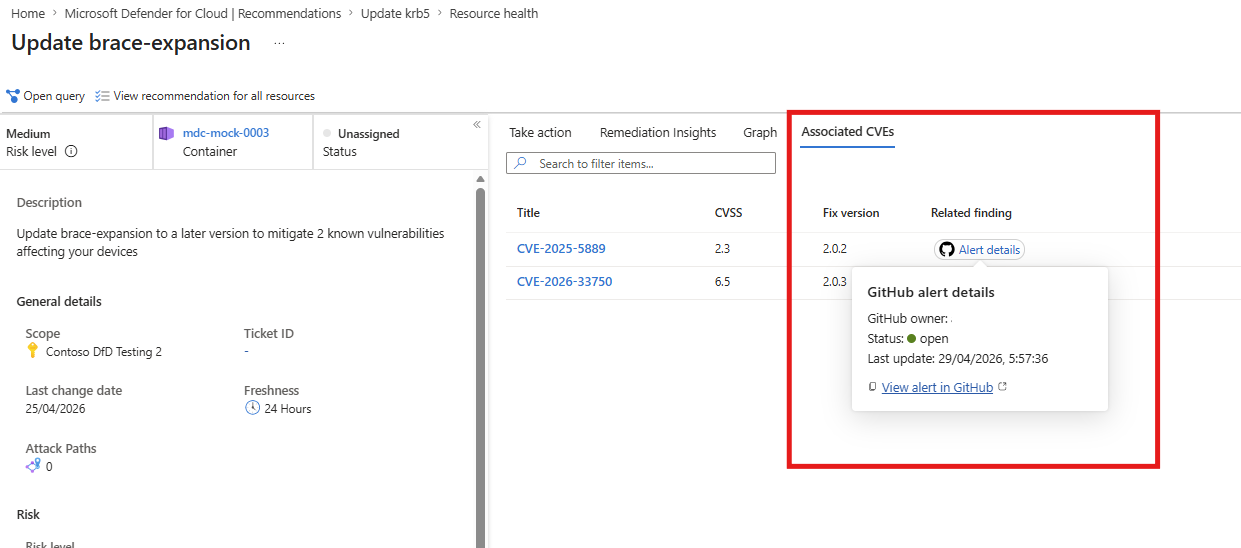
Selecteer de koppeling om de relevante beveiligingswaarschuwing van GHAS te openen. Om de GHAS-alertinhoud in GitHub te bekijken, moet je toegangsrechten hebben tot de relevante GitHub-repository. Als je geen toegangsrechten hebt, kun je altijd de link kopiëren voor volgend gebruik of contact opnemen met je GitHub-beheerder.
Als de kolom Gerelateerde GitHub Alerts een gematchte Dependabot-waarschuwing toont, is de kwetsbaarheid al bekend bij de engineering. Als de waarschuwingsstatus Actief is, heeft niemand het nog opgelost en moet het probleem geprioriteerd worden voor een oplossing.
Als er geen overeenkomende GitHub-melding in de kolom verschijnt, vertegenwoordigt de CVE een runtime-risico dat onbekend is bij engineering en dat geprioriteerd moet worden voor een oplossing.
Een GitHub-probleem maken
Als u de lus tussen beveiligings- en technische teams wilt sluiten, kunt u een GitHub-probleem maken dat prioriteit geeft aan de beveiligingsproblemen waarop het technische team zich moet richten. Deze prioriteitsaanduiding kan bestaan uit het doorgeven van bevindingen die GHAS niet heeft opgehaald, maar die Defender voor Cloud heeft gedetecteerd voor CVE-id's die geen deel uitmaken van directe afhankelijkheden. Deze bevindingen kunnen beveiligingsproblemen bevatten in de basisinstallatiekopieën, het besturingssysteem of software zoals NGINX.
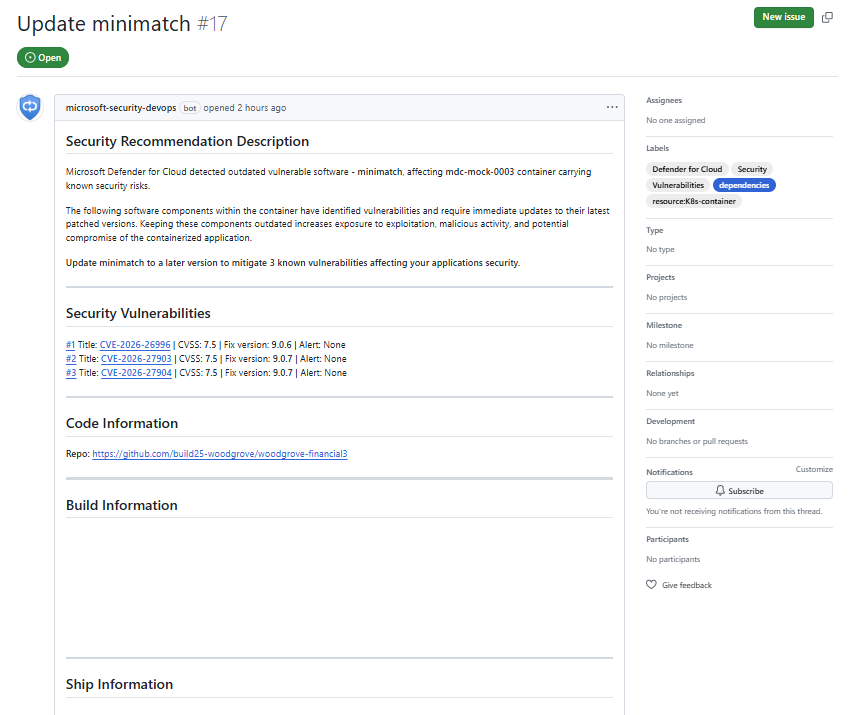
Het GitHub probleem wordt automatisch gegenereerd in de broncodeopslagplaats met alle CVE-id's die zijn gevonden in het bereik van de aanbeveling, inclusief andere runtime- en container-SDLC-gerelateerde contexten die kunnen helpen bij het oplossen en testen.
In de aanbevelingsweergave kunt u expliciet een GitHub probleem genereren om herstelwerkzaamheden bij te houden.
Ga naar Remediation Insights en bekijk het code-naar-runtime-diagram. Het diagram koppelt uw lopende container aan de containerimage in de codeopslagplaats en aan de oorspronkelijke codeopslagplaats in GitHub.
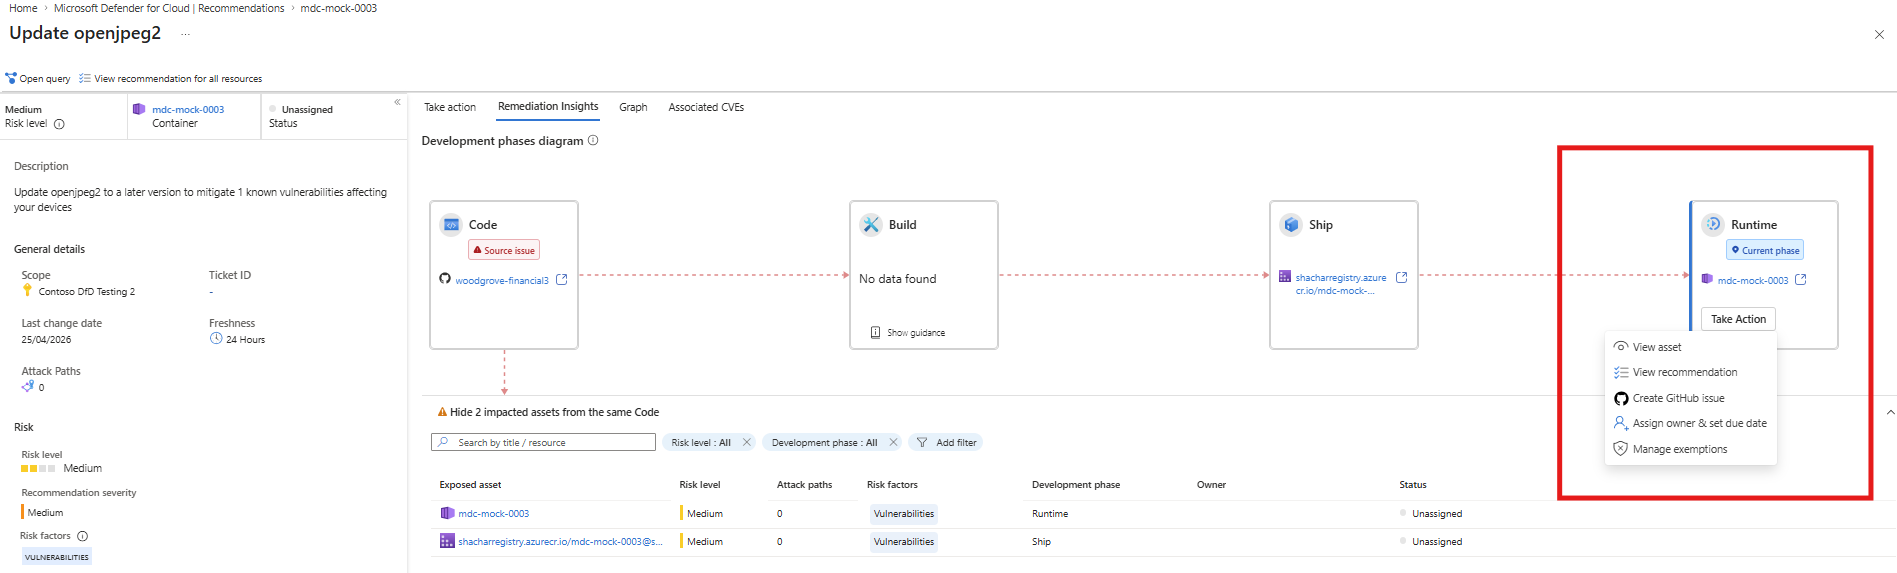
Controleer op het tabblad Herstelinzichten het betreffende vak Runtime.
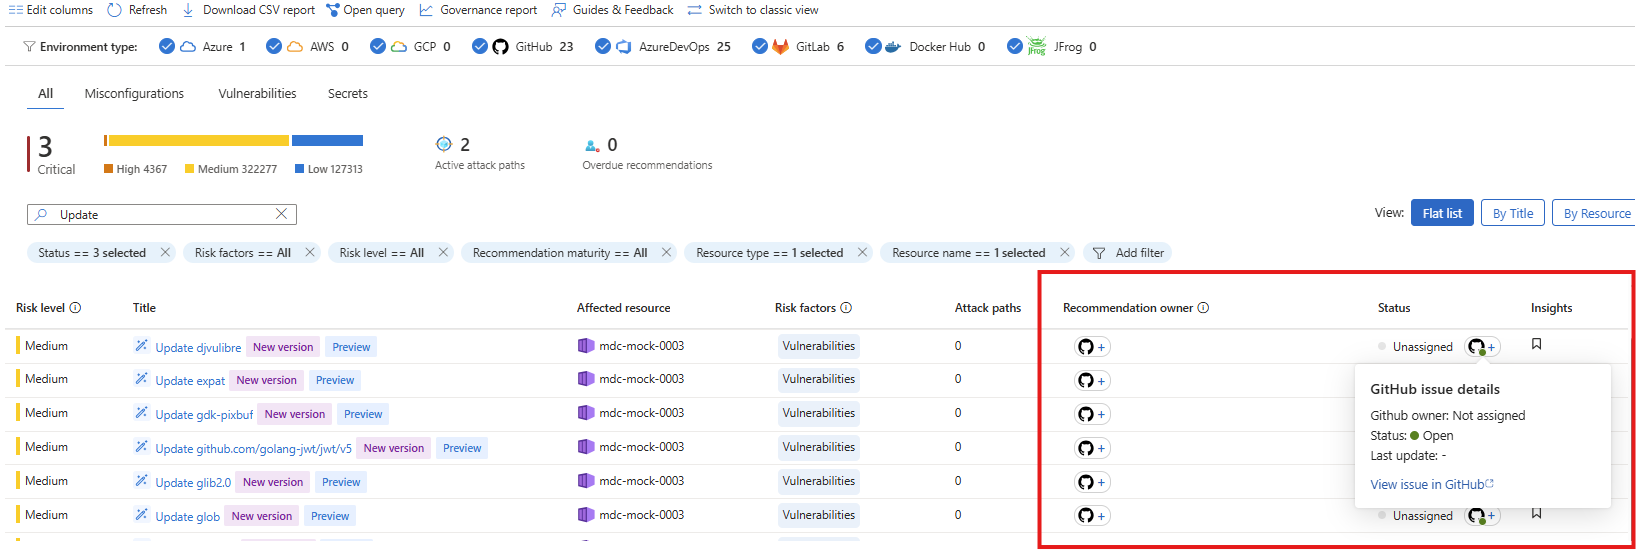
Validate of er al een GitHub probleem bestaat. Als er al een GitHub probleem bestaat, wordt in het vak een GitHub-pictogram weergegeven. Beweeg de muisaanwijzer over het pictogram om details van het probleem weer te geven.
Als er geen probleem bestaat en u over de vereiste machtigingen beschikt, kunt u een nieuw GitHub probleem genereren. Selecteer Actie ondernemen.
Selecteer de optie Generate GitHub issue in de pop-up.
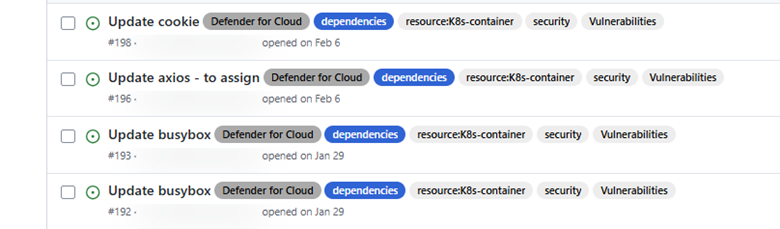
Als het probleem succesvol is aangemaakt, zie je een pop-up melding met een link naar het probleem. Het probleem wordt gemaakt in de codeopslagplaats van oorsprong.
Note
Als de optie 'GitHub genereren niet beschikbaar is, kun je geen GitHub- of repository-rechten hebben. Neem contact op met de beheerder van uw GitHub of opslagplaats om toegang te vragen.
Houd eigendoms- en statusupdates bij. Wijzigingen in de status van of toewijzing aan een issue die in GitHub zijn aangebracht, worden weergegeven in Microsoft Defender voor Cloud. Met dit gegeven kun je het eigenaarschap en de voortgang van herstel volgen in de Aanbevelingen-weergave.
Agentgerelateerde oplossingen toepassen
Als je een GitHub Copilot-licentie hebt, kun je het probleem oplossen met behulp van de GitHub-codeeragent:
- Wijs een GitHub-coderingsagent toe aan het probleem.
- Bekijk de gegenereerde oplossing.
- Als de oplossing redelijk lijkt, past u deze toe.
- Bekijk wanneer Defender voor Cloud de status van het probleem bijwerken naar Gesloten.