Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
In dit artikel wordt beschreven hoe Microsoft Defender voor Eindpunt klanten Bedrijfs-IoT-beveiliging kunnen inschakelen voor hun IoT-apparaten, met behulp van een extra beveiligingswaarde in Microsoft Defender voor IoT.
Hoewel de ioT-apparaatinventaris al beschikbaar is voor Defender voor Endpoint P2-klanten, voegt het inschakelen van IoT-beveiliging voor ondernemingen waarschuwingen, aanbevelingen en gegevens over beveiligingsproblemen toe, speciaal ontwikkeld voor IoT-apparaten in uw bedrijfsnetwerk.
IoT-apparaten omvatten printers, camera's, VOIP-telefoons, smart-tv's en meer. Als u bedrijfs-IoT-beveiliging inschakelt, kunt u bijvoorbeeld een aanbeveling in Microsoft Defender gebruiken om één IT-ticket te openen voor het patchen van kwetsbare toepassingen op zowel servers als printers.
Vereisten
Voordat u met de procedures in dit artikel begint, leest u Beveiligde IoT-apparaten in de onderneming voor meer informatie over de integratie tussen Defender voor Eindpunt en Defender voor IoT.
Zorg ervoor dat u het volgende hebt:
IoT-apparaten in uw netwerk, zichtbaar in de Microsoft Defender Apparaatinventaris
Toegang tot de Microsoft Defender Portal als beveiligingsbeheerder
Microsoft Defender voor Eindpunt agents die in uw omgeving zijn geïmplementeerd. Zie Microsoft Defender voor Eindpunt onboarden voor meer informatie.
Een van de volgende licenties:
Een licentie voor Microsoft 365 E5 (ME5) of E5 Security
Microsoft Defender voor Eindpunten P2, met een extra, afzonderlijke Microsoft Defender for IoT - EIoT Device License - add-on-licentie, beschikbaar voor aankoop of als proefversie via het Microsoft 365-beheercentrum.
Tip
Als u een zelfstandige licentie hebt, hoeft u Enterprise IoT Security niet in te schakelen en kunt u rechtstreeks overslaan naar Toegevoegde beveiligingswaarde weergeven in Microsoft Defender XDR.
Zie Enterprise IoT-beveiliging in Microsoft Defender XDR voor meer informatie.
IoT-beveiligingsbewaking voor ondernemingen inschakelen
In deze procedure wordt beschreven hoe u IoT-bewaking voor ondernemingen inschakelt in Microsoft Defender en alleen relevant is voor ME5/E5-beveiligingsklanten.
Sla deze procedure over als u een van de volgende typen licentieplannen hebt:
- Klanten met een verouderd Enterprise IoT-abonnement en een ME5/E5-beveiligingslicentie.
- Klanten met afzonderlijke licenties per apparaat als aanvulling op Microsoft Defender voor Eindpunt P2. In dergelijke gevallen is de Enterprise IoT-beveiligingsinstelling ingeschakeld als alleen-lezen.
Enterprise IoT-bewaking inschakelen:
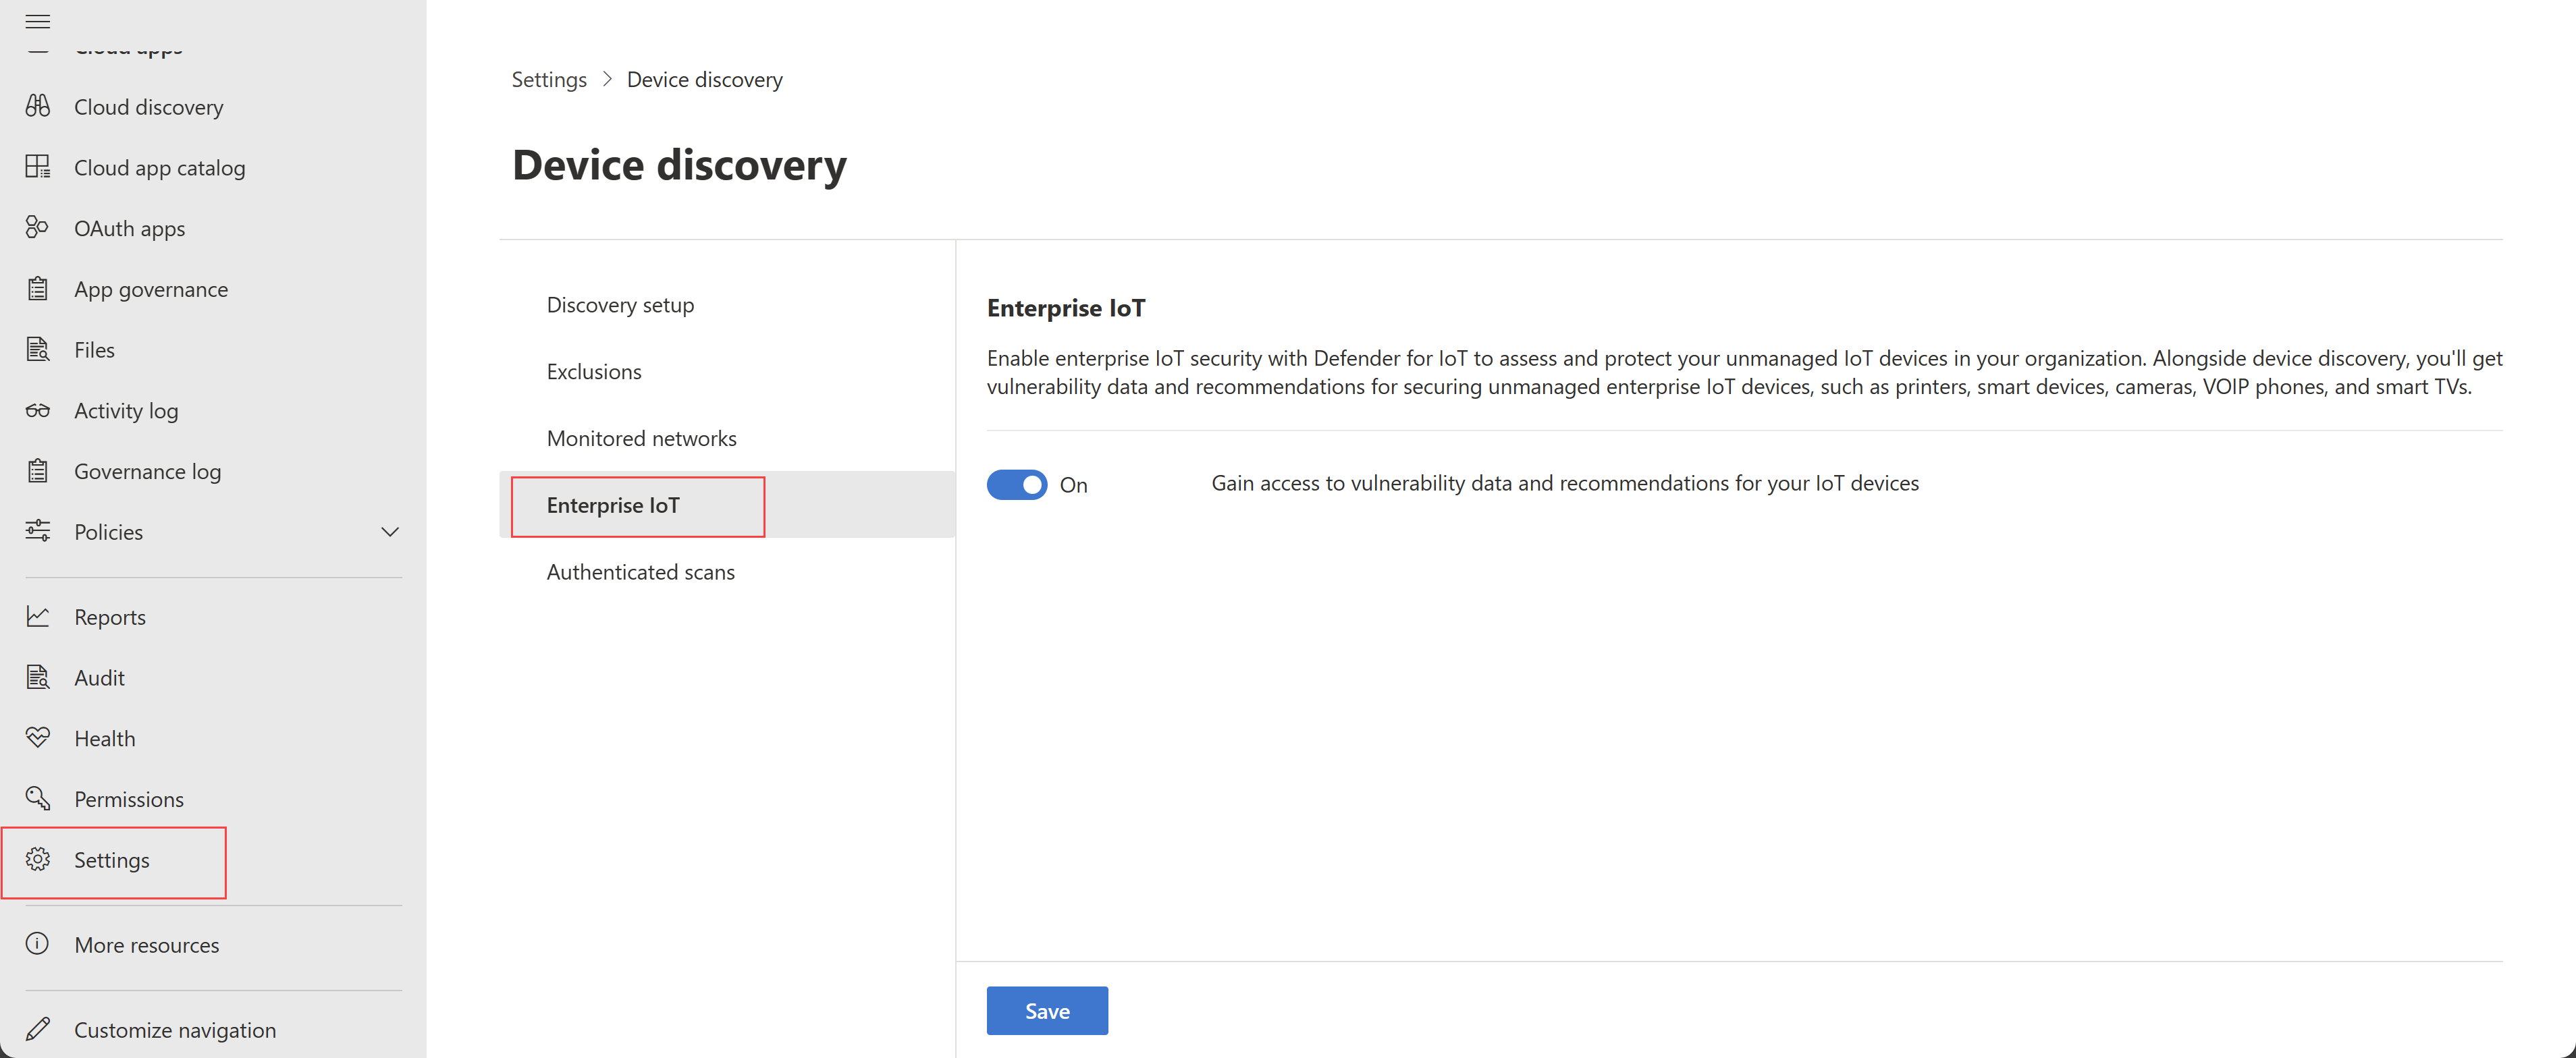
- In Microsoft Defender XDR, selecteer Instellingen>Device Discovery>Enterprise IoT.
Opmerking
Zorg ervoor dat u Apparaatdetectie hebt ingeschakeld in Instellingen>Eindpunten>Geavanceerde functies.
Zet de optie Enterprise IoT-beveiliging op Aan. Bijvoorbeeld:
Toegevoegde beveiligingswaarde weergeven in Microsoft Defender XDR
In deze procedure wordt beschreven hoe u gerelateerde waarschuwingen, aanbevelingen en beveiligingsproblemen voor een specifiek apparaat in Microsoft Defender kunt weergeven wanneer de beveiligingsoptie Enterprise IoT is ingeschakeld.
Ga als volgende te werk om de toegevoegde beveiligingswaarde weer te geven:
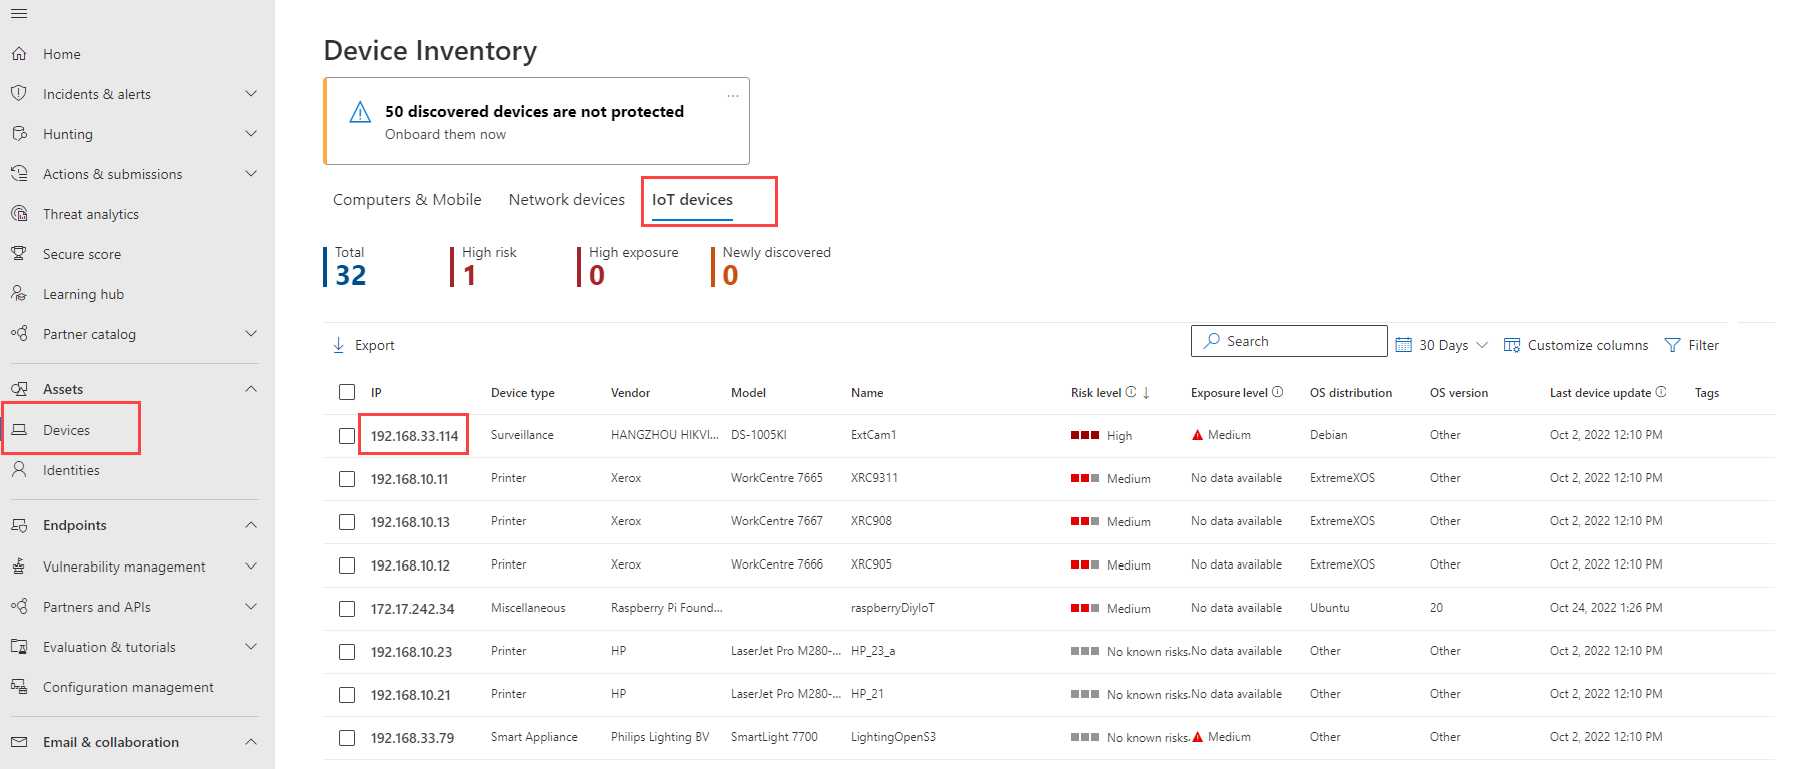
Selecteer in Microsoft Defender XDRAssets>Devices om de pagina Apparateninventaris te openen.
Selecteer het tabblad IoT-apparaten en selecteer een specifiek IP-adres van het apparaat om in te zoomen voor meer informatie. Bijvoorbeeld:
Verken op de pagina met apparaatdetails de volgende tabbladen om gegevens weer te geven die zijn toegevoegd door de IoT-beveiliging voor uw apparaat:
Controleer op het tabblad Waarschuwingen of er waarschuwingen zijn geactiveerd door het apparaat. Simuleer waarschuwingen in Microsoft 365 Defender voor Enterprise IoT met het Raspberry Pi-scenario dat beschikbaar is op de pagina Evaluatie en zelfstudies van Microsoft 365 Defender.
U kunt ook geavanceerde opsporingsquery's instellen om aangepaste waarschuwingsregels te maken. Zie voorbeeld van geavanceerde opsporingsquery's voor Enterprise IoT-bewaking voor meer informatie.
Controleer op het tabblad Beveiligingsaanbeveling op aanbevelingen die beschikbaar zijn voor het apparaat om risico's te verminderen en een kleinere kwetsbaarheid voor aanvallen te behouden.
Controleer op het tabblad Gedetecteerde beveiligingsproblemen op bekende CVE's die zijn gekoppeld aan het apparaat. Bekende CVE's kunnen helpen bij het bepalen of u het apparaat wilt patchen, verwijderen of bevatten en risico's voor uw netwerk beperken. U kunt ook geavanceerde opsporingsquery's gebruiken om beveiligingsproblemen op al uw apparaten te verzamelen.

Bedreigingen opsporen:
Selecteer op de pagina Apparaatinventarisde optie Zoeken om een query uit te voeren op apparaten met behulp van tabellen zoals de tabel DeviceInfo . Op de pagina Geavanceerde opsporing voert u een query uit op gegevens met behulp van andere schema's.
Voorbeeld van geavanceerde opsporingsquery's voor Enterprise IoT
In deze sectie vindt u voorbeelden van geavanceerde opsporingsquery's die u in Microsoft 365 Defender kunt gebruiken om uw IoT-apparaten te bewaken en te beveiligen met Enterprise for IoT-beveiliging.
Apparaten zoeken op een specifiek type of subtype
Gebruik de volgende query om apparaten in uw bedrijfsnetwerk te identificeren op type apparaat, zoals routers:
DeviceInfo
| summarize arg_max(Timestamp, *) by DeviceId
| where DeviceType == "NetworkDevice" and DeviceSubtype == "Router"
Beveiligingsproblemen voor uw IoT-apparaten zoeken en exporteren
Gebruik de volgende query om alle beveiligingsproblemen op uw IoT-apparaten weer te geven:
DeviceInfo
| where DeviceCategory =~ "iot"
| join kind=inner DeviceTvmSoftwareVulnerabilities on DeviceId
Zie Geavanceerde opsporing en Inzicht in het geavanceerde opsporingsschema voor meer informatie.