Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
Microsoft Defender voor Eindpunt gebruikt endpointbeveiliging en netwerksysteemuitbreidingen om macOS-apparaten te beschermen. Als macOS geen extensie goedkeurt of start, kunnen realtime beveiliging, netwerkgebeurtenisinspectie of gerelateerde functies niet beschikbaar zijn.
Gebruik de symptomen en commando's in dit artikel om extensie- en profielproblemen te identificeren. Gebruik vervolgens de implementatie-specifieke richtlijnen om de configuratie te corrigeren.
Identificeer symptomen van systeemextensie
Het Microsoft Defender-schild in de macOS-menubalk kan een x-badge tonen wanneer Defender for Endpoint aandacht vereist.

Selecteer het schild om het Defender-menu te openen. De optie 'Actie nodig' geeft aan dat Defender configuratie of gebruikersgoedkeuring vereist.

Selecteer Actie nodig om de pagina Virus- en dreigingsbescherming te openen. De pagina kan Microsoft Defender heeft aandacht nodig en een Fix-knop tonen.

Voer het volgende commando uit in Terminal om de algehele gezondheidstoestand van de Defender te bekijken:
mdatp health
Wanneer extensies of machtigingen niet klaar zijn, kan de output een ongezonde toestand, onbeschikbare bescherming of ontbrekende Full Disk Access rapporteren:
healthy                            : false
health_issues                    : ["no active event provider", "network event provider not running", "full disk access has not been granted"]
...
real_time_protection_enabled    : true
real_time_protection_available: false
...
full_disk_access_enabled        : false
De volgende screenshot toont een ongezond resultaat met onbeschikbare beschermingssubsystemen en Full Disk Access uitgeschakeld:

Voor beschrijvingen van de gezondheidsvelden, zie Probleemoplossing voor agentgezondheidsproblemen met Defender for Endpoint op macOS.
Diagnoseer de systeemuitbreidingen
Bij ondersteunde macOS-versies moet een mobiel apparaatbeheer (MDM)-profiel of een lokale beheerder systeemuitbreidingen goedkeuren voordat ze kunnen uitvoeren. Defender for Endpoint gebruikt Microsoft Team ID UBF8T346G9 en de volgende systeemextensies:
- Eindpuntbeveiligingsuitbreiding:
com.microsoft.wdav.epsext. - Netwerkuitbreiding:
com.microsoft.wdav.netext.
Gebruik de volgende commando's om te bepalen of de extensies geïnstalleerd, goedgekeurd en draaien:
Vermeld de geregistreerde systeemextensies:
systemextensionsctl list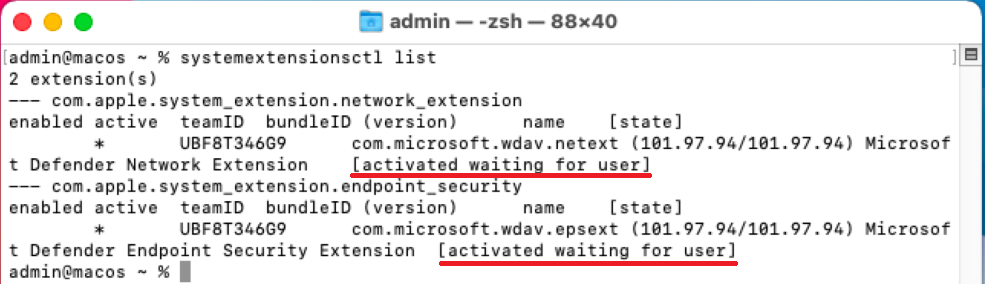
De
[activated waiting for user]staat geeft aan dat macOS de extensies heeft geïnstalleerd, maar wacht op lokale goedkeuring. Een actieve, goed functionerende extensie meldt[activated enabled].Bekijk de statusdetails van de Defender-specifieke systeemextensie:
mdatp health --details system_extensionsWanneer de uitbreidingen zijn geïnstalleerd maar niet goedgekeurd of klaar, kan de output lijken op het volgende voorbeeld:
network_extension_enabled                 : false
network_extension_installed                 : true
endpoint_security_extension_ready           : false
endpoint_security_extension_installed        : true

De volgende screenshot toont beide extensies geïnstalleerd, maar de netwerkextensie is niet ingeschakeld en de endpoint security extension is nog niet klaar:

Het extensie-gezondheidsresultaat identificeert niet alle vereiste macOS-toestemmingen. Bijvoorbeeld, mdatp health je kunt apart rapporteren dat volledige schijftoegang niet wordt verleend. Bekijk de systeemextensies en macOS-machtigingen die nodig zijn voor je ingeschakelde functies van Defender en Microsoft Purview.
Oplossing van extensie- en toestemmingsproblemen
Gebruik de procedure voor je deployment-methode om de extensies goed te keuren en de vereiste rechten toe te kennen:
- Microsoft Intune: Systeemextensies voor Defender for Endpoint goedkeuren in Intune. Nieuwe beleidsregels moeten de instellingencatalogus gebruiken omdat de oudere macOS Extensie-sjabloon verouderd is. Voor algemene richtlijnen in het instellingencatalogus, zie Gebruik de Intune-instellingencatalogus om instellingen te configureren. Voor de volledige implementatiesequentie, zie Goedkeuren van Systeemextensies.
- Jamf Pro: Configureer Defender voor Endpoint systeemextensies met Jamf Pro.
- Een andere MDM-oplossing: Deploy Defender for Endpoint met een andere MDM-oplossing.
- Handmatige implementatie: Keur systeemextensies en -machtigingen handmatig goed.
Voor beheerde implementaties implementeert u systeemconfiguratieprofielen vóór het Defender-toepassingspakket. Deze volgorde stelt macOS in staat om extensies en machtigingen goed te keuren zonder afhankelijk te zijn van gebruikersprompts.
Controleer de aflevering van het profiel
Voordat je individuele profielen oplost, bekijk de gedeelde Defender for Endpoint-vereisten op macOS.
Controleer de levering van het MDM-profiel
Gebruik je MDM-oplossing om te bevestigen dat de benodigde apparaatprofielen zijn toegewezen en succesvol zijn geleverd aan het getroffen Mac-apparaat. Open op het apparaat Systeeminstellingen, selecteer Algemeen en selecteer vervolgens Apparaatbeheer om geïnstalleerde profielen te bekijken.
Als je Jamf Pro gebruikt, sudo jamf policy activeert dat de toepasselijke beleidsregels. Voor informatie over Jamf-beleidstriggers en uitvoering, zie Policy Management.
Opmerking
Gebruik herkenbare namen voor Defender-configuratieprofielen zodat je hun doel en de deploymentring kunt identificeren. Gebruik bijvoorbeeld FullDiskAccess (piloting) - macOS - Default - MDE.
Controleer de vereiste profielen
Download de huidige door Microsoft beheerde profielen in plaats van payloads handmatig opnieuw aan te maken. Deze aanpak voorkomt typefouten in bundelidentificaties, Team-ID's, codevereisten en payloadwaarden.
Voor de profiellijst en het doel van elke payload, zie Review maintained Defender profiles.
Gebruik in Terminal de volgende syntaxis om een profiel te downloaden naar de huidige map:
curl -O https://URL
Download bijvoorbeeld het onderhouden systeemuitbreidingsprofiel:
curl -O https://raw.githubusercontent.com/microsoft/mdatp-xplat/master/macos/mobileconfig/profiles/sysext.mobileconfig
Beheerde Defender-profielen controleren
De profielopslagplaats voor Defender for Endpoint op macOS bevat deze relevante profielen:
-
Goedkeuring van systeemuitbreiding:
sysext.mobileconfiggoedkeuringcom.microsoft.wdav.epsextencom.microsoft.wdav.netextvoor Team IDUBF8T346G9. -
Netwerkfilter:
netfilter.mobileconfigconfigureert de netwerkextensie als de Microsoft Defender Content Filter. -
Volledige schijftoegang:
fulldisk.mobileconfiggeeft toegang tot de vereiste Defender-componenten. -
Achtergronddiensten:
background_services.mobileconfigmaakt het mogelijk dat Defender-diensten op de achtergrond draaien. -
Meldingen:
notif.mobileconfigconfigureert Defender- en Microsoft AutoUpdate-meldingen. -
Toegankelijkheid:
accessibility.mobileconfiggeeft toegankelijkheidstoegang aan de Microsoft Purview dataverliespreventie-daemon wanneer die mogelijkheid wordt gebruikt.
Gebruik de aanwezigheid van bestanden hieronder /Library/Managed Preferences niet als enige test voor deze Apple-payloads. Controleer de levering van profielen via de MDM-oplossing, inspecteer de geïnstalleerde configuratieprofielen en bekijk de gezondheidsoutput van de Defender.
Analyseer geïnstalleerde profielen
Het Microsoft-script analyze_profiles.py vergelijkt geïnstalleerde configuratiepayloads met het onderhouden Defender-profieltemplate. Het meldt ontbrekende, dubbele of niet overeenkomende payloads en controleert onboarding- en Defender-voorkeursprofielen.
Bekijk het script in de Defender for Endpoint macOS MDM tools-directory.
Selecteer Raw om https://raw.githubusercontent.com/microsoft/mdatp-xplat/master/macos/mdm/analyze_profiles.py te openen.
Download vanuit de map waar je wilt opslaan
analyze_profiles.pyhet script door het volgende commando in Terminal uit te voeren:curl -O https://raw.githubusercontent.com/microsoft/mdatp-xplat/master/macos/mdm/analyze_profiles.pyVoer het script met verhoogde rechten uit met een van de volgende methoden:
Voer het gedownloade script uit:
cd ~/Downloads

sudo python3 analyze_profiles.py
Or
Voer het script direct vanaf het web:
curl -sS https://raw.githubusercontent.com/microsoft/mdatp-xplat/master/macos/mdm/analyze_profiles.py | sudo python3 -
Bekijk elk gemeld probleem in de context van je uitzending. Het script kan opzettelijke profielkeuzes rapporteren die geen wijzigingen vereisen.
Verwante onderwerpen
- Microsoft Defender voor Eindpunt op macOS
- Microsoft Defender voor Eindpunt implementeren op macOS met Jamf Pro
- Implementeer configuratieprofielen voor Defender for Endpoint met Jamf Pro
- Stel Jamf Pro-apparaatgroepen in
Feedback verzenden
Om productfeedback via de Defender-app te versturen, open je Help en selecteer je vervolgens Feedback verzenden.
Selecteer op het Microsoft Defender-portaal op https://security.microsoft.com, Feedback geven.