Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
Van toepassing op: Configuration Manager (current branch)
De productfamilie van Microsoft Intune is een geïntegreerde oplossing voor het beheren van al uw apparaten. Microsoft brengt Configuration Manager en Intune samen in één console met het naam Microsoft Intune-beheercentrum.
Vereisten
- Toegang tot het Microsoft Intune-beheercentrum.
- Een omgeving die is gekoppeld aan een tenant met geüploade apparaten.
- Er is een ondersteunde versie van Configuration Manager en de bijbehorende versie van de console geïnstalleerd.
- Voer een upgrade uit van de doelapparaten naar de nieuwste versie van de Configuration Manager-client.
- Ten minste één Configuration Manager-verzameling die beschikbaar is voor het toewijzen van beveiligingsbeleid voor eindpunten
- Windows-apparaten die dit profiel ondersteunen voor apparaten die aan de tenant zijn gekoppeld
Ondersteunde eindpuntbeveiligingsprofielen voor gekoppelde apparaten
| Platform | Eindpuntbeveiligingsbeleid | Profiel | Endpoint Protection (Configuration Manager) | Endpoint Security (Tenant Attach) |
|---|---|---|---|---|
| Windows 10, Windows 11 en Windows Server | Antivirus | Antivirus |

|
|
| Windows 10, Windows 11 en Windows Server | Antivirus | Uitsluitingen van antivirussoftware |
|
|
| Windows 10, Windows 11 en Windows Server | Antivirus | Manipulatiebeveiliging |

|
|
| Windows 10, Windows 11 en Windows Server | Kwetsbaarheid voor aanvallen verminderen | Regels voor het verminderen van kwetsbaarheid voor aanvallen |
|
|
| Windows 10, Windows 11 | Kwetsbaarheid voor aanvallen verminderen | Application Guard-instellingen |
|
|
| Windows 10, Windows 11 en Windows Server | Kwetsbaarheid voor aanvallen verminderen | Bescherming tegen misbruik |
|
|
| Windows 10, Windows 11 en Windows Server | Detectie van en reactie op eindpunt | Detectie van en reactie op eindpunt |
|
|
| Windows 10, Windows 11 en Windows Server | Firewall | Firewall |
|
|
| Windows 10, Windows 11 en Windows Server | Firewall | Firewallregels |
|
|
De volgende profielen worden ondersteund voor apparaten die u beheert met de Current Branch van Configuration Manager, via het scenario voor tenantkoppelingen:
Platform: Windows 10, Windows 11 en Windows Server (ConfigMgr)
Profiel: Microsoft Defender Antivirus - Beheer de instellingen van het antivirusbeleid voor Configuration Manager-apparaten wanneer u tenant attach gebruikt.
Dit profiel wordt ondersteund door apparaten die zijn gekoppeld aan een tenant en waarop de volgende platformen worden uitgevoerd:
- Windows 10 en later (x86, x64, ARM64)
- Windows Server 2019 en later (x64)
- Windows Server 2016 (x64)
- Windows 8.1 (x86, x64)
- Windows Server 2012 R2 (x64)
Profiel: Windows-beveiliging-ervaring (ConfigMgr): beheer de app-instellingen voor Windows-beveiliging voor Configuration Manager-apparaten wanneer u tenantkoppeling gebruikt.
Dit profiel wordt ondersteund door apparaten die zijn gekoppeld aan een tenant en waarop de volgende platformen worden uitgevoerd:
- Windows 10 en later (x86, x64, ARM64)
- Windows Server 2019 en later (x64)
Belangrijk
Ter ondersteuning van het beheren van manipulatiebeveiliging moet uw omgeving bovendien voldoen aan de vereisten voor het beheren van manipulatiebeveiliging met Intune zoals beschreven in de Windows-documentatie.
Profiel: Eindpuntdetectie en -respons (ConfigMgr) - Beheer Beleidsinstellingen voor eindpuntdetectie en -respons wanneer u tenantkoppelingen gebruikt.
Dit profiel wordt ondersteund door apparaten die zijn gekoppeld aan een tenant en waarop de volgende platformen worden uitgevoerd:
Windows 10 en later (x86, x64, ARM64)
Windows 8.1 (x84, x64)
Windows Server 2019 en later (x64)
Windows Server 2016 (x64)
Windows Server 2012 R2 (x64)
Profiel: Regels voor het verminderen van kwetsbaarheid voor aanvallen (ConfigMgr): beheer regels voor het verminderen van kwetsbaarheid voor aanvallen voor Configuration Manager-apparaten als onderdeel van het beleid voor het verminderen van kwetsbaarheid voor aanvallen, wanneer u tenantkoppeling gebruikt.
Dit profiel wordt ondersteund door apparaten die zijn gekoppeld aan een tenant en waarop de volgende platformen worden uitgevoerd:
- Windows 10 en later (x86, x64, ARM64)
- Windows Server 2019 en later (x64)
- Windows Server 2016 (x64)
- Windows Server 2012 R2 (x64)
Opmerking
Regels voor het verminderen van kwetsbaarheid voor aanvallen zijn mogelijk niet beschikbaar op Windows Server 2012 R2 en Windows Server 2016. Raadpleeg de documentatie voor het verminderen van kwetsbaarheid voor aanvallen voor meer informatie.
Platform: Windows 10 en hoger
Profiel: Microsoft Defender Firewall (ConfigMgr): beheer firewallbeleidsinstellingen voor Configuration Manager-apparaten wanneer u tenant attach gebruikt.
Dit profiel wordt ondersteund door apparaten die zijn gekoppeld aan een tenant en waarop de volgende platformen worden uitgevoerd:
- Windows 10 en later (x86, x64, ARM64)
Belangrijk
Een ondersteunde versie van Configuration Manager is vereist voor ondersteuning van firewallbeleid.
Profiel: Exploit Protection (ConfigMgr) - Beheer Exploit Protection-instellingen voor Configuration Manager-apparaten als onderdeel van het beleid voor het verminderen van kwetsbaarheid voor aanvallen wanneer u tenantkoppeling gebruikt.
Dit profiel wordt ondersteund door apparaten die zijn gekoppeld aan een tenant en waarop de volgende platformen worden uitgevoerd:
- Windows 10 en later (x86, x64, ARM64)
Profiel: Webbeveiliging (ConfigMgr): beheer webbeveiligingsinstellingen voor Configuration Manager-apparaten als onderdeel van het beleid voor het verminderen van kwetsbaarheid voor aanvallen wanneer u tenantkoppeling gebruikt.
Dit profiel wordt ondersteund door apparaten die zijn gekoppeld aan een tenant en waarop de volgende platformen worden uitgevoerd:
- Windows 10 en later (x86, x64, ARM64)
Verzamelingen Configuration Manager beschikbaar maken om beveiligingsbeleid voor eindpunten toe te wijzen
Wanneer u verzamelingen apparaten inschakelt om te werken met beveiligingsbeleid voor eindpunten van Intune, configureert u apparaten in die verzamelingen voor onboarding met Microsoft Defender voor Eindpunt.
Klik in een Configuration Manager-console die is verbonden met uw site op het hoogste niveau met de rechtermuisknop op een apparaatverzameling die u synchroniseert met het Microsoft Intune-beheercentrum en selecteer Eigenschappen.
Schakel op het tabblad Cloud Sync de optie Deze verzameling beschikbaar maken in om beveiligingsbeleid voor eindpunten toe te wijzen vanuit het Microsoft Intune-beheercentrum.
- U kunt deze optie niet selecteren als uw hiërarchie van Configuration Manager niet is gekoppeld aan een tenant.
- De verzamelingen die voor deze optie beschikbaar zijn, worden beperkt door het verzamelingsbereik dat is geselecteerd voor uploaden via tenantkoppelingen.
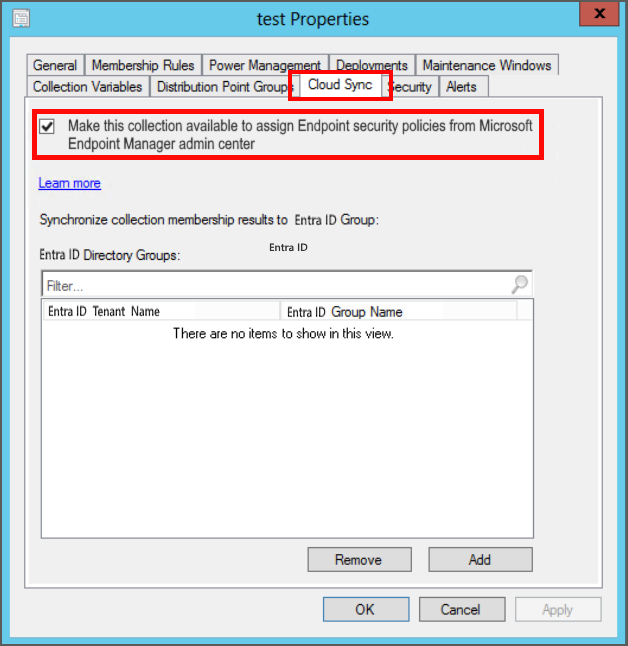
Selecteer Toevoegen en selecteer vervolgens de Microsoft Entra-groep die u wilt synchroniseren met Lidmaatschapsresultaten verzamelen.
Selecteer OK om de configuratie op te slaan.
Apparaten in deze verzameling kunnen nu worden geïntegreerd met Microsoft Defender voor Eindpunt en ondersteunen het gebruik van beveiligingsbeleid voor Intune eindpunten.
Volgende stappen
- Antivirusbeleid voor eindpuntbeveiliging maken en implementeren op apparaten die aan de tenant zijn gekoppeld
- Firewallbeleid voor eindpuntbeveiliging maken en implementeren op apparaten die aan de tenant zijn gekoppeld
- Beleid voor eindpuntdetectie en -respons maken en implementeren op apparaten die aan de tenant zijn gekoppeld