Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
Dataverse biedt een flexibel beveiligingsmodel voor veel bedrijfsscenario's. Het model is alleen van toepassing op omgevingen met een Dataverse-database. Als beheerder beheert u gebruikers, controleert u de beveiligingsconfiguratie en lost u toegangsproblemen op.
Op rollen gebaseerde beveiliging
Dataverse gebruikt beveiligingsrollen om rechten te groeperen. Wijs beveiligingsrollen rechtstreeks toe aan gebruikers of aan Dataverse-teams. Teamleden ontvangen de bevoegdheden die aan het team zijn toegewezen.
Beveiligingsbevoegdheden zijn cumulatief. Een gebruiker ontvangt de breedste toegang die wordt verleend door al hun rollen en teamlidmaatschappen. Als één rol bijvoorbeeld leestoegang op organisatieniveau verleent aan alle records van contactpersonen, kan een andere rol een specifieke contactpersoon niet verbergen voor de gebruiker.
Bedrijfsonderdelen
Bekijk deze video om inzicht te hebben in bedrijfseenheden in Dataverse:
Bedrijfseenheden werken met beveiligingsrollen om de toegang van een gebruiker te bepalen. Ze definiëren beveiligingsgrenzen die u helpen bij het beheren van gebruikers en gegevens. Elke Dataverse-database heeft één hoofdbedrijfseenheid.
Maak onderliggende bedrijfseenheden om gebruikers en gegevens te verdelen in kleinere beveiligingsgrenzen. Elke gebruiker in een omgeving behoort tot een bedrijfseenheid. De structuur van uw bedrijfseenheid kan overeenkomen met uw organisatiehiërarchie, maar dat hoeft niet.
In de volgende voorbeelden worden drie bedrijfseenheden gebruikt. Woodgrove is de hoofdbedrijfseenheid en blijft boven aan de hiërarchie. Afdelingen A en B zijn onderliggende bedrijfseenheden. De gebruikers van elke divisie hebben verschillende toegangsbehoeften.
Hiërarchische gegevenstoegangsstructuur
Gebruik een hiërarchische structuur om gebruikers en gegevens in een structuurachtige hiërarchie te scheiden.
Wijs elke gebruiker toe aan één bedrijfseenheid en wijs de gebruiker een beveiligingsrol uit die bedrijfseenheid toe. De bedrijfseenheid van de gebruiker is standaard eigenaar van records die de gebruiker maakt. De beveiligingsrol bepaalt welke records de gebruiker in die bedrijfseenheid kan openen.
In dit voorbeeld behoort gebruiker A tot Afdeling A en heeft de beveiligingsrol Y van Afdeling A. Gebruiker A heeft toegang tot Contactpersoon #1 en Contactpersoon #2. Gebruiker B behoort tot Afdeling B, dus gebruiker B heeft geen toegang tot de contactpersonen van Afdeling A, maar heeft wel toegang tot Contact #3.
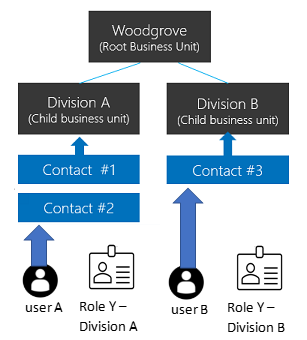
Structuur van matrixgegevenstoegang (gemoderniseerde bedrijfseenheden)
Gebruik een matrixstructuur om gegevens in een structuurachtige hiërarchie te organiseren, terwijl gebruikers toegang hebben tot gegevens in meerdere bedrijfseenheden, ongeacht de bedrijfseenheid waartoe ze behoren.
Wijs de gebruiker een beveiligingsrol toe vanuit elke bedrijfseenheid waarvan ze toegang nodig hebben tot de gegevens. Wanneer de gebruiker een record maakt, kan deze de bedrijfseenheid selecteren die eigenaar is van de record.
In dit voorbeeld kan gebruiker A deel uitmaken van elke bedrijfseenheid, inclusief de basis business unit. Beveiligingsrol Y van Afdeling A geeft gebruiker A toegang tot Contactpersoon #1 en Contactpersoon #2. Beveiligingsrol Y van Afdeling B geeft gebruiker A toegang tot Contact #3.
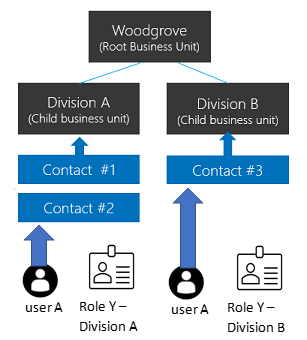
De structuur voor matrixgegevenstoegang inschakelen
Opmerking
Voordat u deze functie inschakelt, publiceert u alle aanpassingen zodat de functie van toepassing is op nieuwe tabellen. Als een niet-gepubliceerde tabel niet werkt nadat u de functie hebt ingeschakeld, gebruikt u het hulpprogramma OrgDBOrgSettings voor Microsoft Dynamics CRM om RecomputeOwnershipAcrossBusinessUnits in te stellen op true. Met deze instelling kunt u de kolom Bedrijfseenheid die eigenaar is instellen en bijwerken .
- Meld u als Dynamics 365-beheerder of Microsoft Power Platform-beheerder aan bij het Power Platform-beheercentrum.
- Selecteer in het navigatiedeelvenster de optie Beheren.
- Selecteer omgevingen in het deelvenster Beheren en selecteer vervolgens de omgeving.
- Selecteer Instellingen>Product>Functies.
- Schakel eigendom van records in voor alle bedrijfseenheden.
- Selecteer Opslaan.
Nadat u de functie hebt ingeschakeld, selecteert u een bedrijfseenheid wanneer u een beveiligingsrol toewijst aan een gebruiker. Met deze optie kunt u rollen uit verschillende bedrijfseenheden toewijzen aan de gebruiker. Voor het uitvoeren van modelgestuurde apps heeft de gebruiker ook een rol nodig vanuit hun eigen bedrijfsonderdeel met de vereiste bevoegdheden voor gebruikersinstellingen. In de rol Basisgebruiker ziet u welke bevoegdheden voor gebruikersinstellingen moeten worden ingeschakeld.
U kunt een gebruiker de eigenaar van de record maken in elke bedrijfseenheid als een van de beveiligingsrollen van de gebruiker het recht Lezen verleent voor de tabel van de record. De gebruiker heeft geen beveiligingsrol nodig van de bedrijfseenheid die eigenaar is van de record. Zie Eigendom registreren in gemoderniseerde bedrijfseenheden voor meer informatie.
Opmerking
Met de instelling EnableOwnershipAcrossBusinessUnits wordt de status van deze functie opgeslagen. U kunt de instelling ook wijzigen met het hulpprogramma OrgDBOrgSettings voor Microsoft Dynamics CRM.
Een Business Unit koppelen aan een Microsoft Entra-beveiligingsgroep
Wijs bedrijfseenheden toe aan Microsoft Entra beveiligingsgroepen om gebruikersbeheer en roltoewijzing te vereenvoudigen.
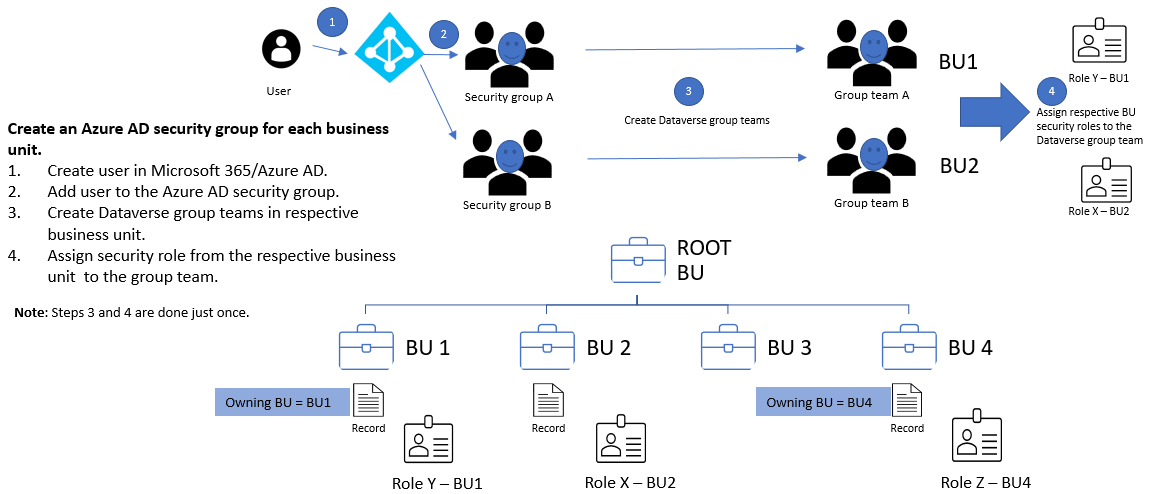
Voor elke bedrijfseenheid:
- Maak een Microsoft Entra-beveiligingsgroep.
- Maak een Dataverse-groepsteam voor de beveiligingsgroep.
- Wijs de beveiligingsrol van de bedrijfseenheid toe aan het Dataverse-groepsteam.
- Voeg gebruikers toe aan de Microsoft Entra beveiligingsgroep.
Wanneer een gebruiker voor het eerst toegang krijgt tot de omgeving, maakt Dataverse de gebruiker aan in de hoofdbedrijfseenheid. De teams voor gebruikers- en Dataverse-groepen kunnen zich in de hoofd business unit bevinden. Hun toegewezen beveiligingsrollen verlenen toegang tot gegevens in de bijbehorende bedrijfseenheden.
Voeg voor toegang tot matrixgegevens gebruikers toe aan de Microsoft Entra beveiligingsgroep voor elke bedrijfseenheid die ze moeten openen.
Bedrijfseenheid die eigenaar is
Elke record heeft een kolom Bedrijfseenheid die eigenaar is die aangeeft aan welke bedrijfseenheid de record toebehoort. Wanneer een gebruiker een record maakt, wordt de kolom standaard ingesteld op de bedrijfseenheid van de gebruiker. U kunt de waarde alleen wijzigen wanneer Eigendom van records over alle bedrijfseenheden heen is ingeschakeld.
Opmerking
Het wijzigen van de bedrijfseenheid die eigenaar is, kan trapsgewijze wijzigingen veroorzaken. Zie Sdk gebruiken voor .NET om trapsgewijs gedrag te configureren voor meer informatie.
Als u een gebruiker de kolom Bedrijfseenheid eigenaar wilt laten instellen, verleent u de beveiligingsrol van de gebruiker op lokaal niveau Toevoegen aan bevoegdheden voor de tabel Bedrijfseenheid.
Voeg de kolom toe aan:
- Een hoofdtekst of koptekst van het formulier.
- Een weergave.
- Een kolomtoewijzing. Als u AutoMapEntity gebruikt, neemt u de kolom op in de mapping.
Opmerking
Als het schema van een gegevenssynchronisatietaak Owning Business Unit bevat, mislukt de taak met een schending van een foreign key-beperking wanneer de doelomgeving niet dezelfde waarde bevat. Verwijder de kolom uit het bronschema of wijzig de bronwaarde ervan in een bedrijfseenheid die zich in de doelomgeving bevindt.
Wanneer u gegevens kopieert naar een externe bron, zoals Power BI, neemt u Verantwoordelijke bedrijfseenheid alleen op als de bestemming deze kolom ondersteunt.
Eigendom van tabellen en records
Dataverse ondersteunt twee typen recordeigendom:
- Eigendom van de organisatie: Een bevoegdheid is van toepassing op alle records of is niet van toepassing.
- Eigendom van gebruiker of team: De meeste machtigingen ondersteunen toegangsniveaus op gebruikers-, bedrijfseenheids-, bovenliggende/onderliggende bedrijfseenheids- en organisatieniveau.
U selecteert het eigendomstype wanneer u een tabel maakt en u kunt deze later niet meer wijzigen. Met leestoegang op gebruikersniveau tot de tabel Contactpersonen kunnen gebruikers bijvoorbeeld alleen de contactpersonenrecords lezen die ze bezitten.
Als gebruiker A tot afdeling A behoort en toegang op Lezen-niveau op bedrijfseenheidsniveau heeft tot de tabel Contact, kan gebruiker A Contact #1 en Contact #2 lezen, maar niet Contact #3.
Wanneer u een beveiligingsrol configureert, selecteert u een toegangsniveau voor elke bevoegdheid.
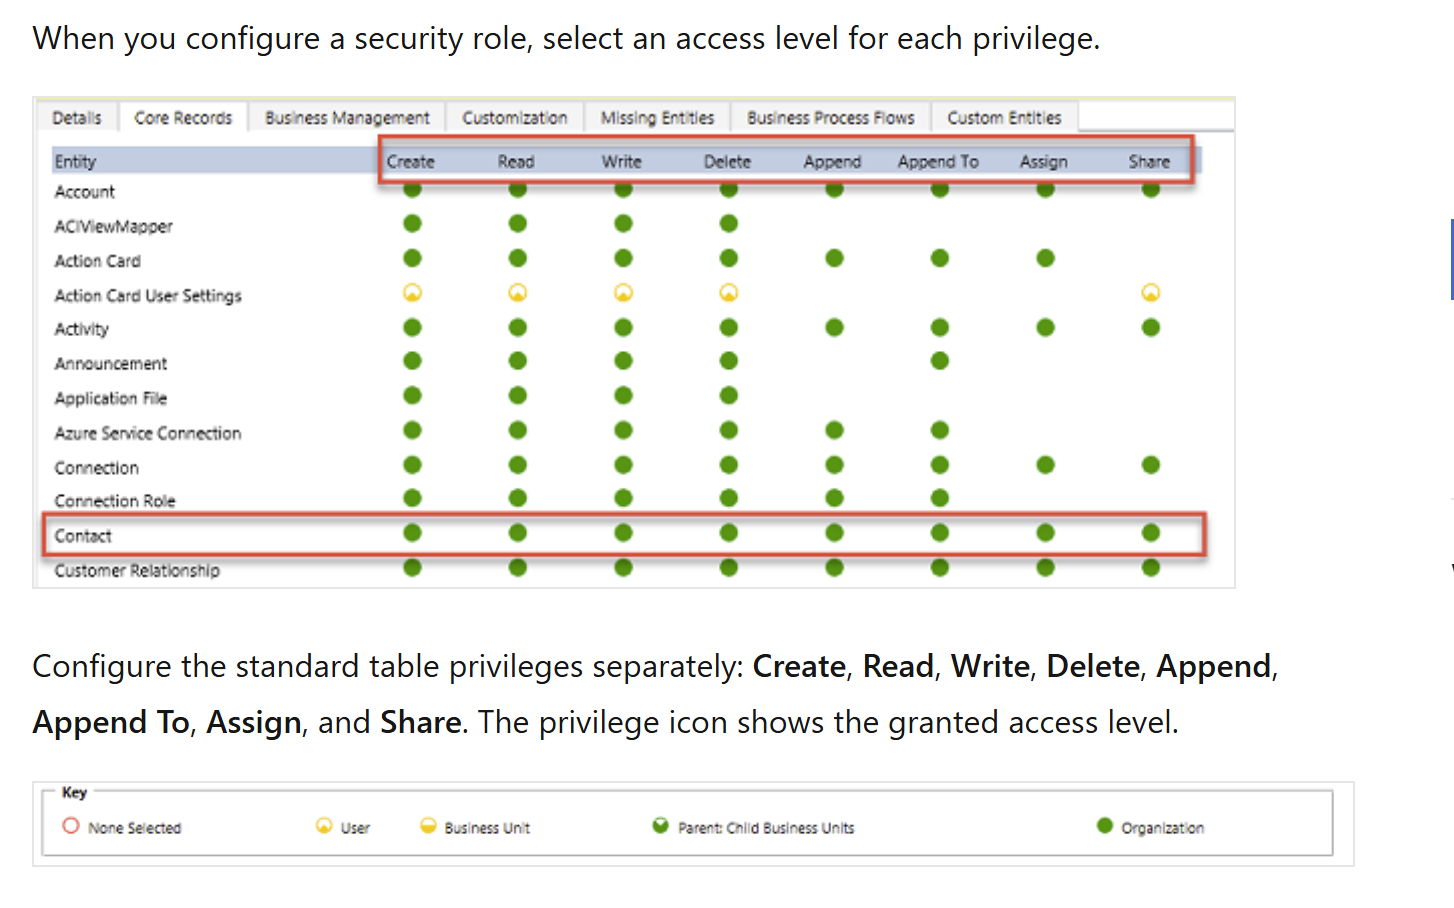
Configureer de standaardtabelmachtigingen afzonderlijk: Maken, Lezen, Schrijven, Verwijderen, Toevoegen, Toevoegen aan, Toewijzen en Delen. Het pictogram bevoegdheden toont het verleende toegangsniveau.
Eigenaarschap van gefilterde tabelrecords (previewversie)
Preview-functies zijn niet bedoeld voor productiegebruik en bieden mogelijk beperkte functionaliteit. Deze functies zijn beschikbaar vóór een officiële release zodat klanten vroeg toegang kunnen krijgen en feedback kunnen geven.
Met gefilterd recordeigendom kunnen beheerders de toegang tot Dataverse-records beheren met kolomwaardefilters. Verken bijvoorbeeld alleen toegang tot records waarbij de City kolom gelijk is aan Redmond. Gebruikers kunnen alleen records maken, lezen, bijwerken en verwijderen die overeenkomen met filters in hun beveiligingsrollen.
In tegenstelling tot traditionele Dataverse-tabellen bieden tabellen met gefilterd recordeigendom geen ondersteuning voor recordeigendom, delen of toewijzing. Op filters gebaseerde bevoegdheden beheren recordtoegang en bieden gedetailleerde toegang op rijniveau zonder tabellen, kolommen of andere modelobjecten te beperken.
Opmerking
Gebruik gefilterd recordeigenaarschap om toegang op rijniveau tot records te verlenen die aan de filtercriteria voldoen. Pas op filters gebaseerde bevoegdheden toe op gefilterde tabellen voor recordeigendom en bestaande tabellen die eigendom zijn van een gebruiker of organisatie. Voor bestaande tabellen behoudt deze benadering het onderliggende eigendomsmodel.
Eigendom registreren in gemoderniseerde bedrijfseenheden
Met gemoderniseerde bedrijfseenheden kunnen gebruikers eigenaar zijn van records in elke bedrijfseenheid. Een gebruiker heeft een beveiligingsrol nodig van elke bedrijfseenheid die leesrechten verleent voor de tabel van de record. De gebruiker heeft niet voor elke bedrijfseenheid waarin zich een record bevindt dat zijn eigendom is, een rol nodig.
Als u eigendom van records in verschillende bedrijfseenheden hebt ingeschakeld in een productieomgeving tijdens de previewperiode:
- Installeer de editor Organisatie-instellingen.
- Stel RecomputeOwnershipAcrossBusinessUnits in op
true. Het systeem wordt vergrendeld tijdens de herberekening, wat maximaal vijf minuten kan duren. Na herberekening kunnen gebruikers records in bedrijfseenheden bezitten zonder een afzonderlijke beveiligingsrol van elke bedrijfseenheid. Recordeigenaren kunnen ook records toewijzen aan gebruikers buiten de bedrijfseenheid die eigenaar is van de record. - Stel AlwaysMoveRecordToOwnerBusinessUnit in op
false. Records blijven vervolgens in hun oorspronkelijke bedrijfseenheid staan wanneer het eigendom verandert.
Voor niet-productieomgevingen stelt u AlwaysMoveRecordToOwnerBusinessUnit in op false.
Opmerking
Als u Eigendom van records in alle bedrijfseenheden uitschakelt of RecomputeOwnershipAcrossBusinessUnits instelt op false, kunt u de kolom Eigenaarbedrijfseenheid niet instellen of bijwerken. Dataverse wijzigt ook de bedrijfseenheid die eigenaar is van elke betrokken record, zodat deze overeenkomt met de bedrijfseenheid van de recordeigenaar.
Teams (inclusief teams voor groepen)
Elk team behoort tot een bedrijfseenheid. Dataverse maakt automatisch een standaardteam voor elke bedrijfseenheid en beheert het lidmaatschap. Het standaardteam bevat altijd alle gebruikers in de bedrijfseenheid. U kunt de leden niet handmatig toevoegen of verwijderen. Dataverse werkt het lidmaatschap bij wanneer u gebruikers koppelt aan of ontkoppelt van de bedrijfseenheid.
Dataverse biedt twee typen teams:
- Eigenaarsteams kunnen eigenaar zijn van records. Elk teamlid krijgt directe toegang tot de records van het team. Een gebruiker kan deel uitmaken van meerdere eigenaarsteams.
- Toegangsteams bieden toegang tot gedeelde records, maar hebben geen eigen records of beveiligingsrollen.
Records delen
Deel afzonderlijke records met een gebruiker of een team om uitzonderingen te verwerken waarvoor uw model voor eigenaarschap en bedrijfseenheden geen oplossing biedt. Gebruik delen alleen voor uitzonderingen omdat het minder efficiënt presteert en moeilijker kan zijn om problemen op te lossen dan op rollen gebaseerde toegang. Delen met een team is efficiënter dan het afzonderlijk delen met elke gebruiker.
Gebruik een toegangsteamsjabloon om automatisch een toegangsteam te maken en de bijbehorende machtigingen voor een record te definiëren. U kunt ook toegangsteams zonder sjabloon maken en hun leden handmatig beheren. Toegangsteams hebben geen eigen records en kunnen geen beveiligingsrollen hebben. Teamleden krijgen toegang omdat de record wordt gedeeld met het team.
Beveiliging op recordniveau in Dataverse
De recordtoegang van een gebruiker combineert al hun beveiligingsrollen, lidmaatschap van bedrijfseenheden, teamlidmaatschappen en gedeelde records. Toegang is cumulatief binnen een Dataverse-database. Dataverse houdt de toegang voor elke database afzonderlijk bij en de gebruiker moet een geschikte Dataverse-licentie hebben.
Beveiliging op kolomniveau in Dataverse
Gebruik beveiliging op kolomniveau wanneer beveiliging op recordniveau onvoldoende controle biedt. Schakel deze optie in voor alle aangepaste kolommen en de meeste systeemkolommen. De meeste systeemkolommen die persoonlijk identificeerbare informatie (PII) bevatten, bieden ondersteuning voor beveiliging op kolomniveau. De metagegevens van een systeemkolom geven aan of u deze kunt beveiligen.
Schakel beveiliging op kolomniveau afzonderlijk in voor elke kolom. Maak vervolgens een beveiligingsprofiel voor kolommen waarmee Maken-, Bijwerken- en Lezen-toegang tot beveiligde kolommen wordt verleend. Wijs het profiel toe aan gebruikers of teams.
Beveiliging op kolomniveau verleent geen toegang tot een record. Een gebruiker moet al recordtoegang hebben voordat een kolombeveiligingsprofiel toegang kan verlenen tot beveiligde kolommen. Gebruik alleen beveiliging op kolomniveau als dat nodig is, omdat overmatig gebruik de prestaties kan verminderen.
Beveiliging beheren in meerdere omgevingen
Gebruik Dataverse-oplossingen om beveiligingsrollen en kolombeveiligingsprofielen tussen omgevingen te verplaatsen. Maak en beheer bedrijfseenheden en teams afzonderlijk in elke omgeving. U moet gebruikers ook toewijzen aan de juiste beveiligingsonderdelen in elke omgeving.
Gebruikersbeveiliging configureren
Nadat u rollen, teams en bedrijfseenheden hebt gemaakt, configureert u de toegang van elke gebruiker:
- Koppel de gebruiker aan een bedrijfseenheid. Dataverse maakt standaard gebruik van de basisbedrijfseenheid en voegt de gebruiker toe aan het standaardteam van die bedrijfseenheid.
- Wijs de beveiligingsrollen toe die de gebruiker nodig heeft.
- Voeg de gebruiker toe aan de juiste teams.
- Als u beveiliging op kolomniveau gebruikt, wijst u een kolombeveiligingsprofiel toe aan de gebruiker of een van hun teams.
De effectieve toegang van een gebruiker combineert rechtstreeks toegewezen beveiligingsrollen met rollen die zijn toegewezen via teams. Dataverse kent altijd de ruimste machtiging van die rollen toe. Zie Omgevingsbeveiliging configureren voor een gedetailleerd overzicht.
Coördineer belangrijke beveiligingswijzigingen met app-makers en de beheerders die gebruikersmachtigingen beheren voordat u de wijzigingen implementeert.