Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Ważne
Począwszy od March 31, 2026 Azure Kubernetes Service (AKS) nie obsługuje już domyślnego dostępu wychodzącego dla maszyn wirtualnych. Nowe klastry usługi AKS korzystające z opcji sieci wirtualnej zarządzanej przez usługę AKS będą domyślnie umieszczać podsieci klastra w podsieciach prywatnych (defaultOutboundAccess = false). To ustawienie nie ma wpływu na ruch klastra zarządzanego przez usługę AKS, który używa jawnie skonfigurowanych ścieżek wychodzących. Może to mieć wpływ na nieobsługiwane scenariusze, takie jak wdrażanie innych zasobów w tej samej podsieci. Ta zmiana nie ma wpływu na klastry korzystające z sieci wirtualnych BYO . W obsługiwanych konfiguracjach nie jest wymagana żadna akcja. Aby uzyskać więcej informacji na temat tego wycofania, zobacz ogłoszenie o wycofaniu usługi Azure Updates. Aby być na bieżąco z ogłoszeniami i aktualizacjami, obserwuj notatki dotyczące wydań AKS.
Domyślnie usługa AKS używa usługa Load Balancer w warstwie Standardowa dla ruchu wychodzącego. Tę konfigurację można dostosować do scenariuszy, które zabraniają publicznych adresów IP lub wymagają dodatkowych przeskoków ruchu wychodzącego.
W tym artykule opisano typy połączeń wychodzących dostępne dla klastrów usługi AKS.
Uwaga
Teraz można zaktualizować outboundType po utworzeniu klastra.
Ważne
W nieprywatnych klastrach usługa AKS kieruje i przetwarza ruch serwera interfejsu API za pośrednictwem typu wychodzącego klastra. Aby zapobiec przetwarzaniu ruchu serwera interfejsu API przez usługę AKS jako ruchu publicznego, należy użyć klastra prywatnego lub API Server VNet Integration.
Ograniczenia
- Ustawienie
outboundTypewymaga klastrów AKS z wartościąvm-set-typeVirtualMachineScaleSetsorazload-balancer-skuStandard.
Typy ruchu wychodzącego w usłudze AKS
Klaster usługi AKS można skonfigurować przy użyciu następujących typów ruchu wychodzącego: moduł równoważenia obciążenia, brama NAT, trasy zdefiniowane przez użytkownika, nonelub block. Typ ruchu wychodzącego wpływa tylko na ruch wychodzący klastra. Aby uzyskać więcej informacji, zobacz pojęcia dotyczące sieci ingress.
Typ ruchu wychodzącego: Load Balancer
Moduł równoważenia obciążenia jest używany do ruchu wychodzącego za pośrednictwem publicznego adresu IP przypisanego przez usługę AKS. Typ ruchu wychodzącego loadBalancer obsługuje usługi Kubernetes typu loadBalancer, które wymagają ruchu wychodzącego z modułu równoważenia obciążenia utworzonego przez dostawcę zasobów AKS.
Jeśli loadBalancer jest ustawiony, usługa AKS automatycznie ukończy następującą konfigurację:
- Publiczny adres IP jest tworzony dla ruchu wychodzącego z klastra.
- Publiczny adres IP jest przypisywany do zasobu modułu równoważenia obciążenia.
- Pule backendowe dla równoważnika obciążenia są konfigurowane dla węzłów agenta w klastrze.
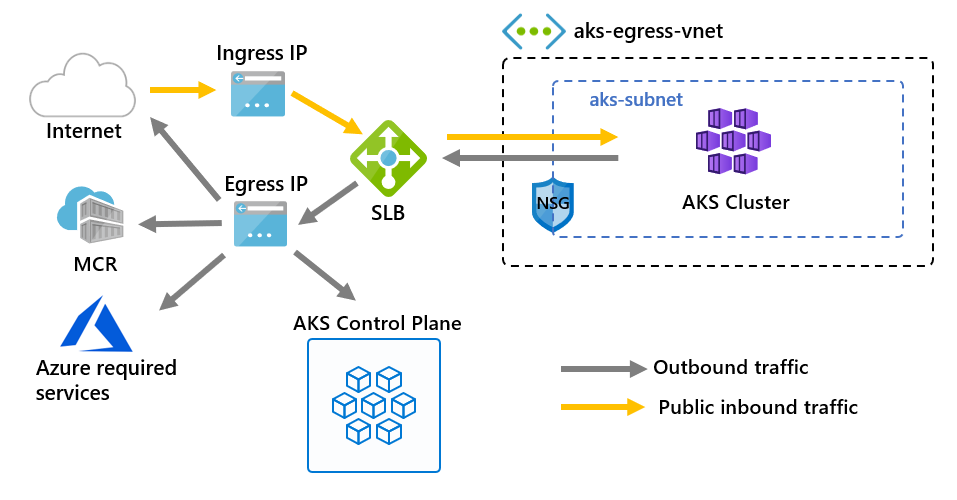
Aby uzyskać więcej informacji, zobacz używanie standardowego mechanizmu równoważenia obciążenia w ramach usługi AKS.
Typ ruchu wychodzącego: brama NAT
Po wybraniu managedNATGateway lub userAssignedNATGateway dla outboundType usługa AKS używa Azure NAT Gateway na potrzeby ruchu wychodzącego klastra.
- Wybierz pozycję
managedNATGatewaydla sieci wirtualnych zarządzanych przez usługę AKS. Począwszy od wersji2026-06-01interfejsu API usługa AKS domyślnie używaStandardV2w regionach, w których jest ono dostępne, a w przeciwnym razie używaStandard. - Wybierz
userAssignedNATGatewaydla sieci wirtualnych bring-your-own. Przed utworzeniem klastra utwórz bramę NAT. Obsługiwane są jednostki SKU bramy NAT Standard i StandardV2.
Uwaga
Począwszy od interfejsu API w wersji 2026-06-01, outboundType: managedNATGateway domyślnie używa StandardV2 NAT Gateway, która jest wyświetlana jako natGatewayProfile.sku: StandardV2 zamiast managedNATGatewayV2 typu ruchu wychodzącego używanego w wersji zapoznawczej. Wersje zapoznawcze interfejsu API od 2026-01-02-preview do 2026-05-02-preview nadal akceptują managedNATGatewayV2 przez około jeden rok, co daje czas na przejście do managedNATGateway z jawnym sku. Aby zapoznać się z datami wycofania interfejsów API w wersji zapoznawczej, zobacz dokumentację cyklu życia interfejsu API Preview usługi AKS.
Ważne
Można przeprowadzić migrację jednostki SKU zarządzanej bramy NAT z Standard do StandardV2, ale nie można przeprowadzić migracji z StandardV2 do Standard.
Zalecana jest brama StandardV2 NAT Gateway, ponieważ jest domyślnie strefowo nadmiarowa i oferuje większą przepustowość i przepływność. Aby uzyskać więcej informacji, zobacz StandardV2 NAT Gateway.
Aby uzyskać więcej informacji, zobacz używanie bramy NAT z AKS.
Typ ruchu wychodzącego: trasy zdefiniowane przez użytkownika.
Uwaga
Typ userDefinedRouting ruchu wychodzącego jest zaawansowanym scenariuszem sieciowym i wymaga odpowiedniej konfiguracji sieci.
W przypadku ustawienia userDefinedRoutingusługa AKS nie konfiguruje automatycznie ścieżek ruchu wychodzącego. Należy skonfigurować ścieżkę wyjściową.
Klaster usługi AKS należy wdrożyć w istniejącej sieci wirtualnej z podsiecią, którą skonfigurujesz. Ponieważ nie używasz architektury usługa Load Balancer w warstwie Standardowa, musisz ustanowić jawny ruch wychodzący. Skonfiguruj tabelę tras z trasą 0.0.0.0/0 wskazującą bramę lub wirtualne urządzenie sieciowe i skojarz tabelę tras z podsiecią klastra.
Aby uzyskać więcej informacji, zobacz konfigurowanie ruchu wychodzącego klastra za pomocą routingu zdefiniowanego przez użytkownika.
Typ ruchu wychodzącego: brak
Ważne
Typ none ruchu wychodzącego jest dostępny tylko w przypadku klastra izolowanego sieci i wymaga starannego planowania, aby upewnić się, że klaster działa zgodnie z oczekiwaniami bez niezamierzonych zależności od usług zewnętrznych. W przypadku w pełni izolowanych klastrów zobacz zagadnienia dotyczące izolowanego klastra.
W przypadku ustawienia noneusługa AKS nie konfiguruje automatycznie ścieżek ruchu wychodzącego. Ta opcja jest podobna do userDefinedRouting, ale nie wymaga trasy domyślnej w ramach walidacji.
Typ none ruchu wychodzącego obsługuje zarówno własne sieci wirtualne (BYO), jak i sieci wirtualne zarządzane przez AKS. W przypadku sieci wirtualnej BYO wdróż klaster w istniejącej sieci wirtualnej ze skonfigurowaną podsiecią. Usługa AKS nie tworzy usługa Load Balancer w warstwie Standardowa ani innej infrastruktury ruchu wychodzącego, dlatego skonfiguruj wymaganą ścieżkę ruchu wychodzącego przez zaporę, serwer proxy, bramę lub inny niestandardowy składnik sieci.
Typ ruchu wychodzącego: blok (wersja podglądowa)
Ważne
block Typ ruchu wychodzącego jest dostępny tylko w przypadku klastra izolowanego sieciowo w zarządzanej sieci wirtualnej i wymaga starannego planowania, aby upewnić się, że nie istnieją niezamierzone zależności sieciowe. W BYO VNet użyj typu outbound none i skonfiguruj reguły grupy zabezpieczeń sieciowych (NSG) w celu blokowania ruchu wychodzącego. W przypadku w pełni izolowanych klastrów zobacz zagadnienia dotyczące izolowanego klastra.
Aby użyć programu block, zainstaluj Azure CLI w wersji 2.71.0 lub nowszej oraz rozszerzenie Azure CLI aks-preview w wersji 9.0.0b2 lub nowszej. Aby uzyskać instrukcje dotyczące konfiguracji, zobacz utworzyć izolowany klaster sieciowy.
W przypadku ustawienia blockusługa AKS konfiguruje reguły sieciowe w celu blokowania ruchu wychodzącego z klastra. Ta opcja jest przydatna w przypadku środowisk o wysokim poziomie bezpieczeństwa, w których łączność wychodząca musi być ograniczona.
Podczas korzystania z block:
- Usługa AKS zapewnia, że żaden ruch z publicznego internetu nie może opuścić klastra poprzez reguły grup zabezpieczeń sieci (NSG). Nie ma to wpływu na ruch w sieci wirtualnej.
- Należy jawnie zezwolić na każdy wymagany ruch wychodzący poprzez dodatkowe konfiguracje sieci.
Opcja block zapewnia izolację sieci, ale wymaga starannego planowania, aby uniknąć zakłócenia obciążeń roboczych lub zależności.
Aktualizacja outboundType po utworzeniu klastra
Zmiana typu ruchu wychodzącego po utworzeniu klastra powoduje wdrażanie lub usuwanie zasobów zgodnie z wymaganiami, aby wprowadzić klaster w nową konfigurację ruchu wychodzącego.
W poniższych tabelach przedstawiono obsługiwane ścieżki migracji między typami ruchu wychodzącego dla zarządzanych i BYO sieci wirtualnych. Każdy wiersz pokazuje, czy typ wychodzący można migrować do typów wymienionych u góry. "Obsługiwane" oznacza, że migracja jest możliwa, natomiast "Nieobsługiwane" lub "N/A" oznacza, że nie jest.
Ostrzeżenie
Migrowanie typu ruchu wychodzącego do managedNATGateway, userAssignedNATGateway lub userDefinedRouting lub zmiana jednostki SKU zarządzanej bramy NAT z Standard na StandardV2 zmienia wychodzące publiczne adresy IP klastra.
Jeśli włączono autoryzowane zakresy adresów IP, dodaj nowy zakres adresów IP dla ruchu wychodzącego do autoryzowanych zakresów.
Ostrzeżenie
Zmiana typu ruchu wychodzącego zakłóca łączność sieciową, zmienia wyjściowy adres IP klastra i powoduje przestój dla istniejących połączeń. Zaktualizuj wszystkie reguły zapory, które ograniczają ruch klastra, tak aby używały nowego wychodzącego adresu IP.
Obsługiwane ścieżki migracji dla zarządzanej sieci wirtualnej
W poniższej tabeli wymieniono obsługiwane ścieżki migracji typu wychodzącego dla klastrów usługi AKS korzystających z sieci wirtualnych zarządzanych przez usługę AKS.
| Od|Do | loadBalancer |
managedNATGateway |
none |
block |
|---|---|---|---|---|
loadBalancer |
Nie dotyczy | Obsługiwane | Obsługiwane | Obsługiwane |
managedNATGateway |
Nieobsługiwany | Nie dotyczy | Obsługiwane | Obsługiwane |
none |
Obsługiwane | Obsługiwane | Nie dotyczy | Obsługiwane |
block |
Obsługiwane | Obsługiwane | Obsługiwane | Nie dotyczy |
Zachowanie jednostki SKU zarządzanej bramy NAT
W poniższej tabeli opisano, jak jednostka SKU zarządzanej bramy NAT działa z wersją interfejsu API 2026-06-01 i nowszymi wersjami.
| Scenario | Behavior |
|---|---|
| Nowy klaster bez określonego kodu SKU | Domyślnie: StandardV2, jeśli jest dostępne. Usługa AKS weryfikuje dostępność regionalną przed zastosowaniem wartości domyślnej. W regionach, w których usługa StandardV2 nie jest dostępna, usługa AKS używa Standard. |
| Istniejący klaster w warstwie Standard | Pozostaje na Standard. |
| Uaktualnij z Standard do StandardV2 | Ustaw opcję networkProfile.natGatewayProfile.sku na StandardV2. |
| Obniż z StandardV2 do Standard | Niewspierane. |
Obsługiwane ścieżki migracji dla sieci wirtualnej BYO
W poniższej tabeli wymieniono obsługiwane ścieżki migracji typu wychodzącego dla klastrów usługi AKS korzystających z własnych sieci wirtualnych.
| Od|Do | loadBalancer |
userAssignedNATGateway |
userDefinedRouting |
none |
block |
|---|---|---|---|---|---|
loadBalancer |
Nie dotyczy | Obsługiwane | Obsługiwane | Obsługiwane | Nieobsługiwany |
userAssignedNATGateway |
Obsługiwane | Nie dotyczy | Obsługiwane | Obsługiwane | Nieobsługiwany |
userDefinedRouting |
Obsługiwane | Obsługiwane | Nie dotyczy | Obsługiwane | Nieobsługiwany |
none |
Obsługiwane | Obsługiwane | Obsługiwane | Nie dotyczy | Nieobsługiwany |
Aktualizowanie typu ruchu wychodzącego klastra przy użyciu interfejsu wiersza polecenia platformy Azure
Uwaga
Aby przeprowadzić migrację stabilnych typów wychodzących, należy użyć Azure CLI w wersji 2.56 lub nowszej. Typy ruchu wychodzącego w wersji zapoznawczej mają dodatkowe wymagania dotyczące Azure CLI lub rozszerzenia zanotowane w swoich sekcjach. Użyj az upgrade, aby zaktualizować do najnowszej wersji Azure CLI.
Zaktualizuj konfigurację swojego klastra przy użyciu polecenia az aks update.
Aktualizowanie klastra z loadBalancer do managedNATGateway przy użyciu StandardV2
Jeśli używasz wersji interfejsu API 2026-06-01 lub nowszej i pracujesz w regionie z dostępnością bramy NAT StandardV2, SKU domyślnie ma wartość StandardV2 dla typu ruchu wychodzącego managedNATGateway.
{
  "properties": {
    "networkProfile": {
      "outboundType": "managedNATGateway"
      }
    }
  }
}
Ważne
Istniejącą zarządzaną bramę translatora adresów sieciowych w warstwie Standard można uaktualnić do warstwy StandardV2, ale nie można obniżyć zarządzanej bramy translatora adresów sieciowych w warstwie StandardV2 do Standard.
Ostrzeżenie
Nie używaj ponownie adresu IP, który jest już używany w poprzednich konfiguracjach ruchu wychodzącego.
Aktualizowanie klastra z loadBalancer do userAssignedNATGateway w scenariuszu sieci wirtualnej BYO
Przed uruchomieniem polecenia aktualizacji skojarz istniejącą bramę translatora adresów sieciowych z podsiecią klastra. Aby uzyskać pełne kroki konfiguracji, zobacz Tworzenie zarządzanej lub przypisanej przez użytkownika bramy NAT.
az aks update --resource-group <resourceGroup> --name <clusterName> --outbound-type userAssignedNATGateway