Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Ten samouczek opisuje, jak chronić elastyczny serwer Azure PostgreSQL lub klaster elastyczny, korzystając z Azure Backup (podgląd) w portalu Azure. Tworzysz politykę kopii zapasowej i konfigurujesz sejfowane kopie zapasowe dla serwera lub klastra elastycznego.
W tym artykule:
- Sprawdź wymagania wstępne
- Utwórz politykę tworzenia kopii zapasowych
- Konfiguruj kopię zapasową w sejfie.
- Uruchamianie tworzenia kopii zapasowej na żądanie.
- Śledź zadania zapasowe.
Wymagania wstępne
Zanim ochronisz elastyczny serwer Azure PostgreSQL lub klaster elastyczny (v2) za pomocą portalu Azure, upewnij się, że spełniasz następujące wymagania:
- Przejrzyj obsługiwane scenariusze i ograniczenia rozwiązania v2.
- Zidentyfikuj lub stwórz sejf kopii zapasowej w tym samym regionie co źródło danych. Skarbiec może być w innej subskrypcji, o ile jest w tym samym dzierżawie.
- Przejrzyj uprawnienia dostępu, jeśli istnieją, aby przypisać PostgreSQL Flexible Server Long Term Retention Backup Role nad serwerem elastycznym PostgreSQL lub klastrem elastycznym oraz rolę Reader nad grupą zasobów źródłowych do Backup Vault.
Stwórz politykę kopii zapasowej dla Azure PostgreSQL flexible server lub elastic cluster vaulted backup (v2)
Polityka kopii zapasowej definiuje harmonogram kopii zapasowych oraz reguły przechowywania punktów odzyskiwania. Azure Backup ocenia zasady retencji w następującej kolejności priorytetów: rocznie, miesięcznie, tygodniowo i dziennie. Jeśli punkt odzyskiwania kwalifikuje się do wielu reguł, obowiązuje reguła o najwyższym priorytecie. Jeśli żadna inna zasada nie spełnia wymagań, obowiązują domyślne ustawienia retencji.
Azure Backup obsługuje również kopie zapasowe WORM immutable. Jeśli Twoje wymagania dotyczące zgodności uniemożliwiają zmiany lub usuwanie punktów odzyskiwania przed ich wygaśnięciem, włącz niezmienność w sejfie zapasowym przed skonfigurowaniem ochrony. Po zablokowaniu niezmienności żaden użytkownik, w tym administrator skarbca, nie może zmieniać, nadpisywać ani usuwać punktów odzyskiwania przed upływem skonfigurowanego okresu przechowywania.
Wskazówka
Retencja wpływa na koszty przechowywania zapasów zapasowych. W przypadku dużych serwerów z codziennymi kopiami zapasowymi stosuj krótsze retencje punktów odzyskiwania i dłuższą retencję dla punktów odzyskiwania tygodniowych, miesięcznych i rocznych, aby zmniejszyć koszty przechowywania danych i kopii zapasowych.
Aby utworzyć zasady tworzenia kopii zapasowych dla serwera elastycznego Azure PostgreSQL lub kopii zapasowej magazynowanej w magazynie dla klastra elastycznego (v2), wykonaj następujące kroki:
Przejdź dopolityk ochronyodporności> i wybierz + Utwórz politykę>Utwórz Politykę Kopii Zapasowej.
Na początku: Utwórz panel polityki, wybierz rozwiązanie jako Azure Backup, typ źródła danych jako Azure PostgreSQL elastyczny serwer/klaster elastyczny, wybierz sejf, w którym chcesz utworzyć politykę, i wybierz Kontynuuj.
W panelu Utwórz politykę kopii zapasowej wpisz nazwę polityki na zakładce Podstawy .
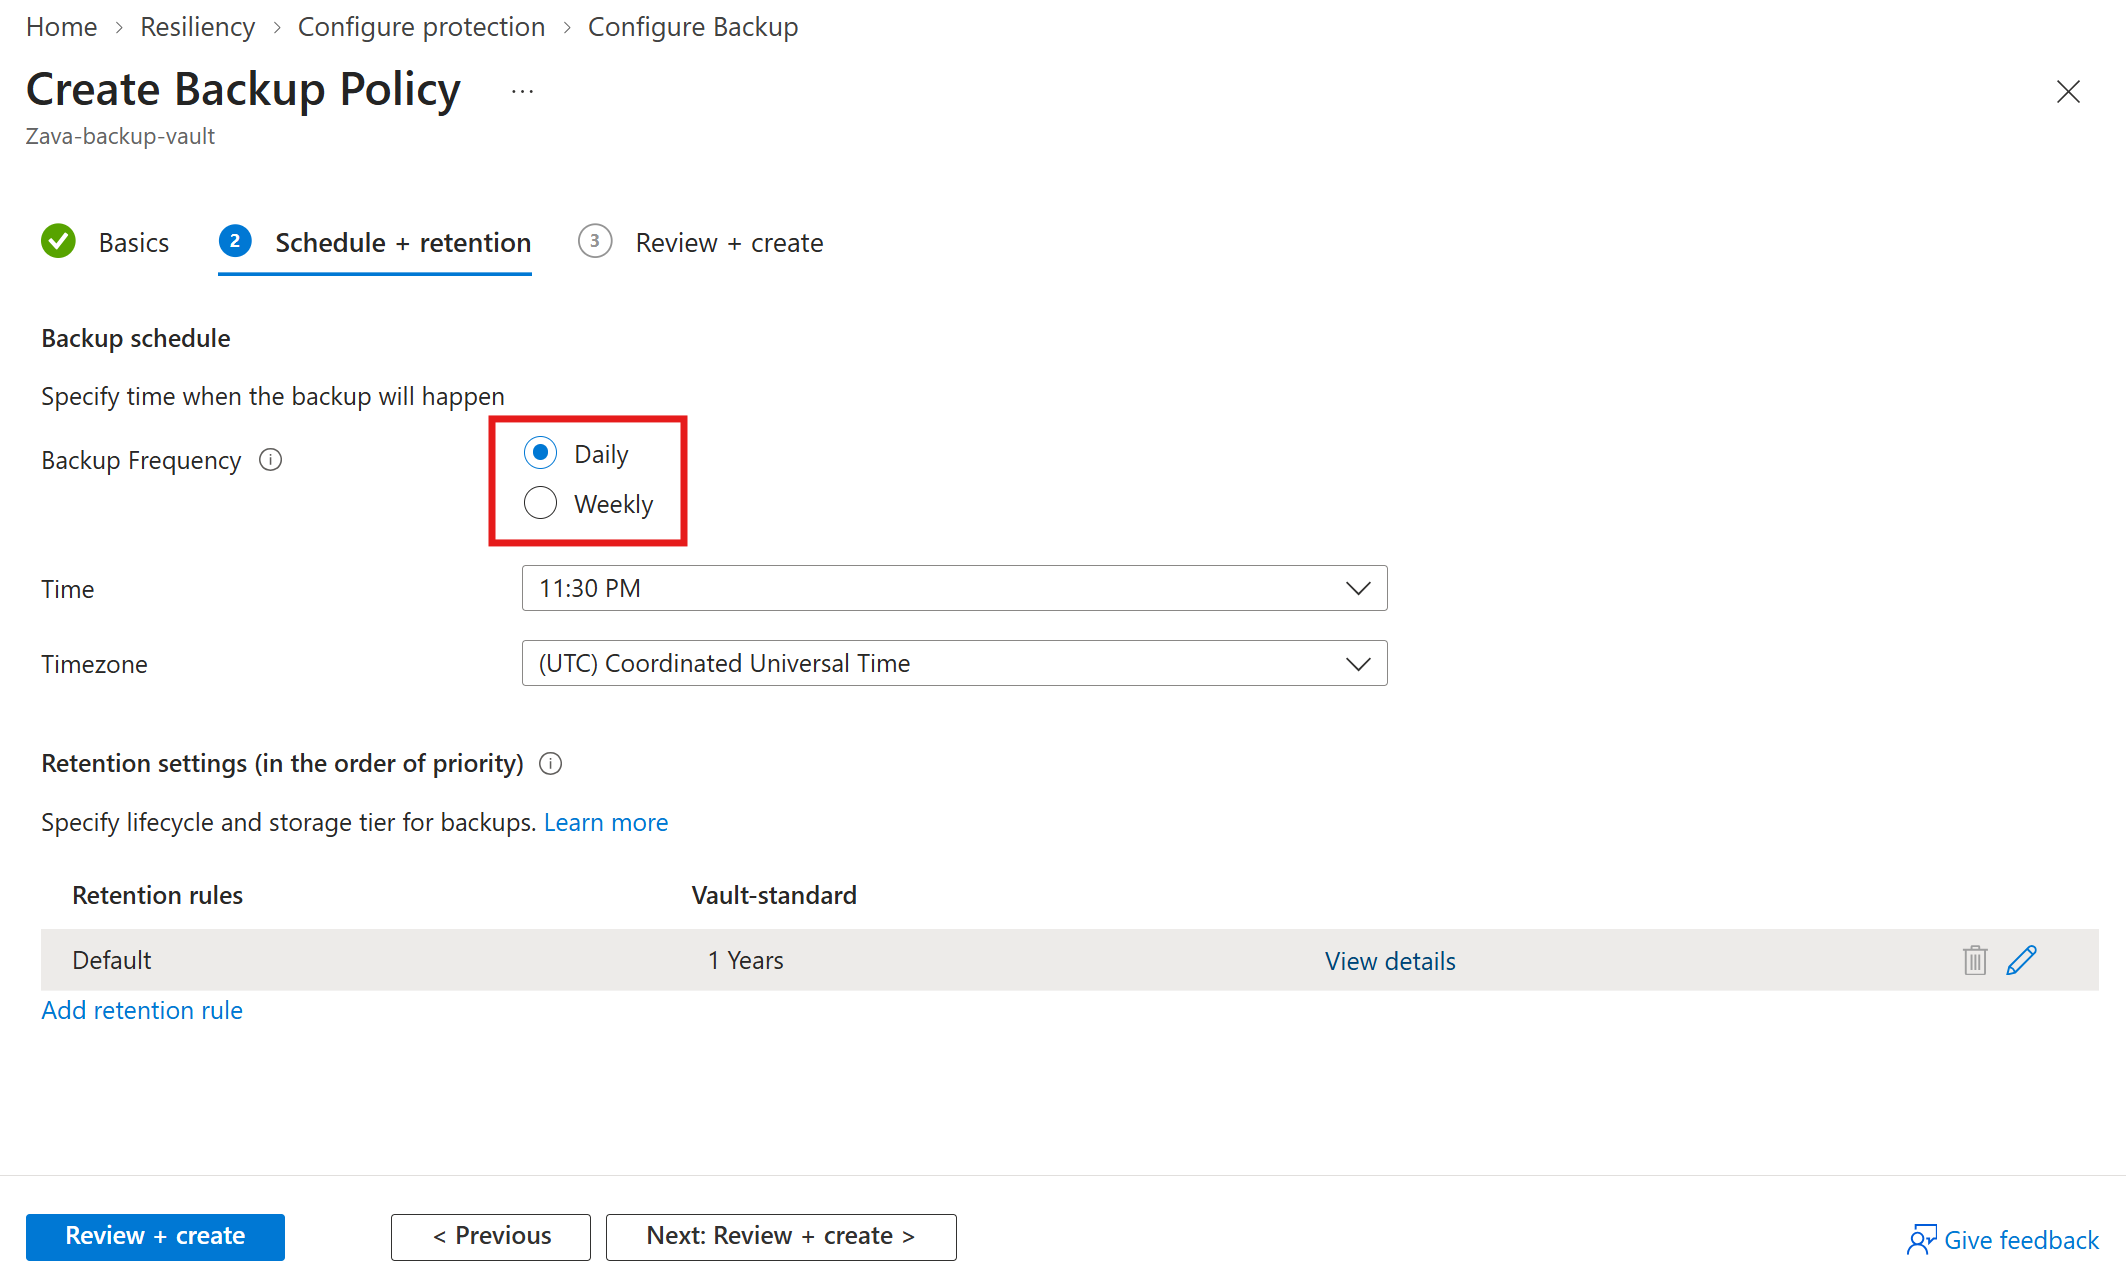
Na zakładce Harmonogram + retencja , w sekcji Harmonogram kopii zapasowej, ustaw harmonogram tworzenia punktów odzyskiwania kopii zapasowych.
Uwaga / Notatka
Azure Backup obsługuje codzienne i tygodniowe częstotliwości tworzenia kopii zapasowych. Codziennie jest zaznaczone domyślnie i pomaga spełnić wymagania dotyczące zgodności przy docelowym punkcie odzyskiwania (RPO) wynoszącym 1 dzień.
W ustawieniach retencji edytuj domyślną regułę retencji lub dodaj nową regułę określającą retencję punktów odzyskiwania.
Uwaga / Notatka
Domyślny okres retencji wynosi 3 miesiące. Możesz zdefiniować oddzielne zasady retencji dla punktów odzysku tygodniowego, miesięcznego i rocznego, z okresami retencji od 7 dni do 10 lat.
Wybierz Przeglądaj + tworzyć , aby utworzyć politykę kopii zapasowej.
Skonfiguruj kopię zapasową w magazynie dla serwera elastycznego lub klastra elastycznego Azure PostgreSQL (v2)
Kopię zapasową przechowywaną w magazynie można skonfigurować z poziomu magazynu kopii zapasowych, okienka Odporność lub okienka LTR (Vaulted Backups) w elastycznym serwerze lub klastrze elastycznym. Ta sekcja opisuje, jak skonfigurować vaulted backup dla elastycznego serwera Azure PostgreSQL lub klastra elastycznego (v2) z paneli Resiliency i LTR (Vaulted Backups).
Aby skonfigurować vaulted backup dla Azure PostgreSQL flexible server lub elastic cluster (v2) za pomocą panelu Resiliency lub LTR (Vaulted Backups), należy postępować zgodnie z następującymi krokami:
Przejdź do Odporność>Przegląd>+ Skonfiguruj ochronę.
Alternatywnie, aby skonfigurować kopię zapasową z panelu zarządzania bazą danych, przejdź do elastycznego panelu serwera i wybierz Settings>LTR (Vaulted Backups).
W okienku Konfigurowanie ochrony wybierz opcję Zasób zarządzany przez jako Azure, opcję Typ źródła danych jako Elastyczny serwer/klaster elastyczny Azure Database for PostgreSQL oraz opcję Rozwiązanie jako Azure Backup. Następnie wybierz pozycję Kontynuuj.
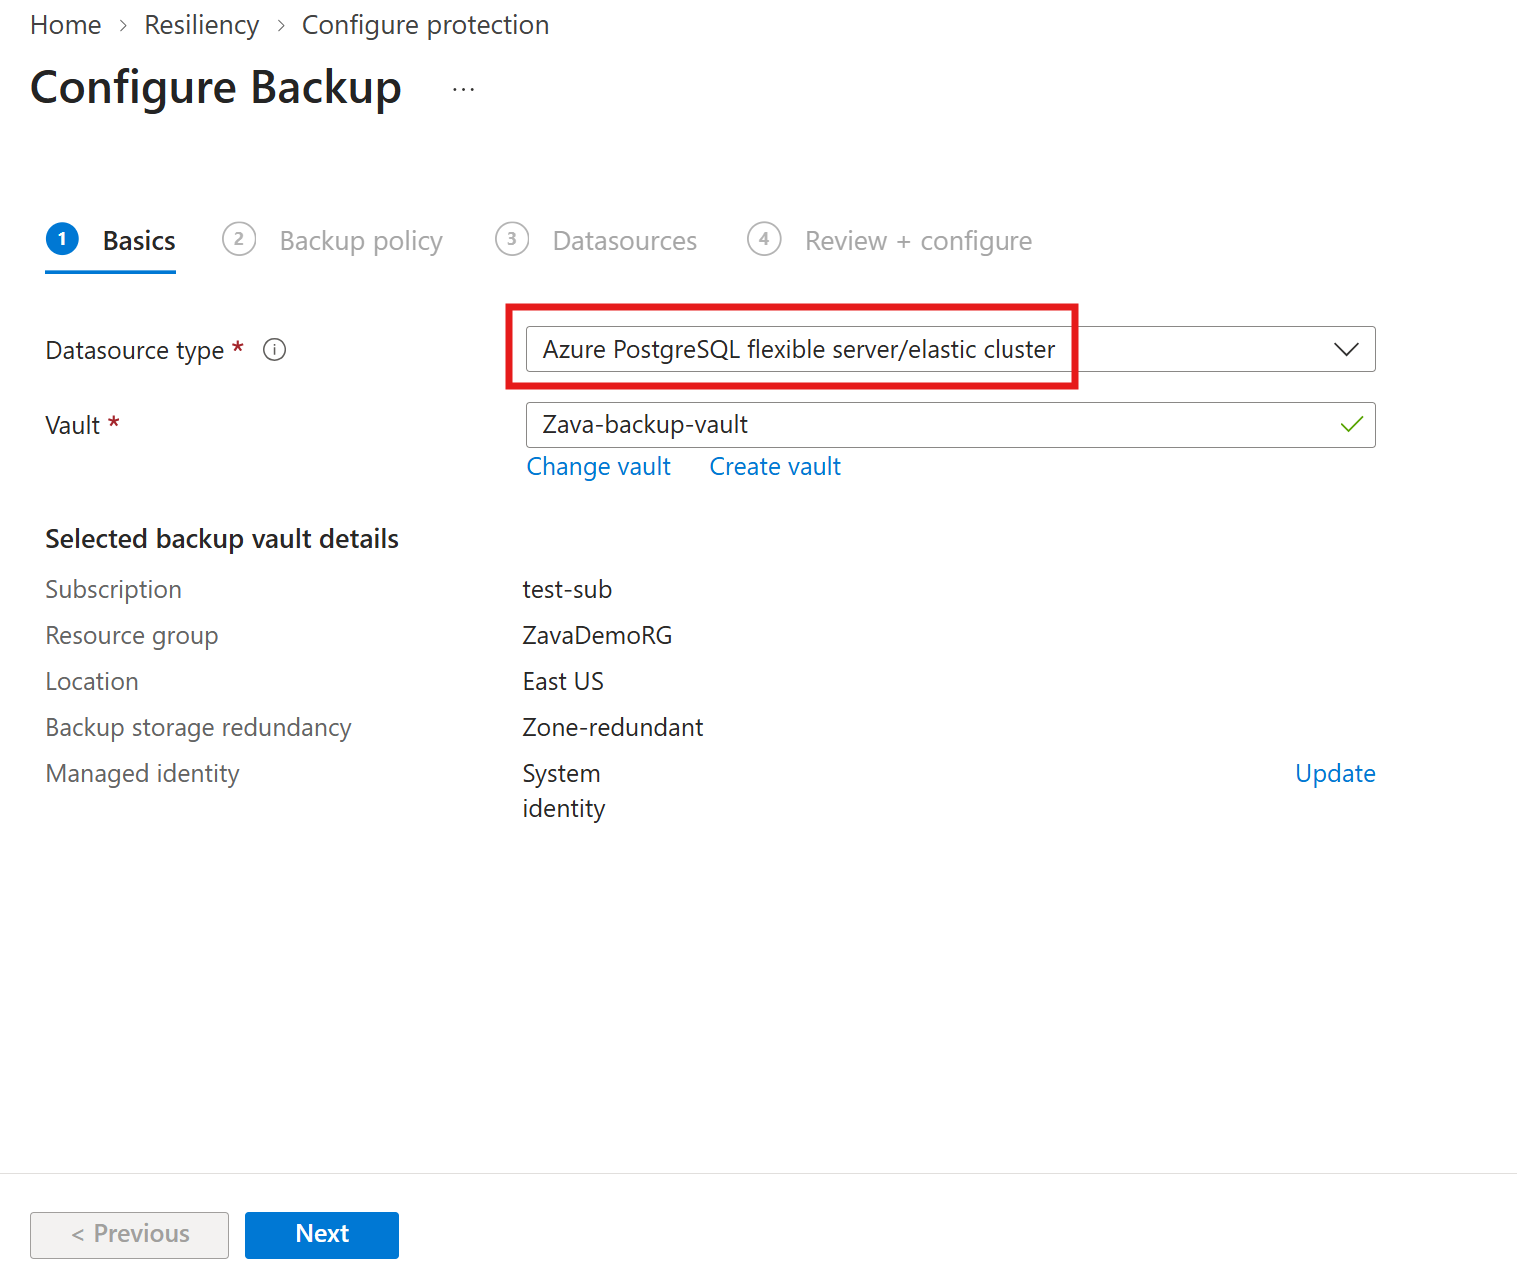
W panelu Konfiguruj kopię zapasową, na zakładce Podstawy, upewnij się, że typ źródła danych pokazuje elastyczny serwer/klaster elastyczny Azure PostgreSQL, wybierz Wybierz sejf w sekcji Vault, wybierz istniejący skarbiec Backup i wybierz Następny. Jeśli nie masz magazynu kopii zapasowych, utwórz go.
Na zakładce Polityka Kopii Zapasowej wybierz politykę kopii zapasowej, która definiuje harmonogram i czas przechowywania danych, i wybierz Następny. Jeśli nie masz odpowiedniej polisy, wybierz Utwórz nową. Dowiedz się, jak stworzyć politykę tworzenia kopii zapasowej.
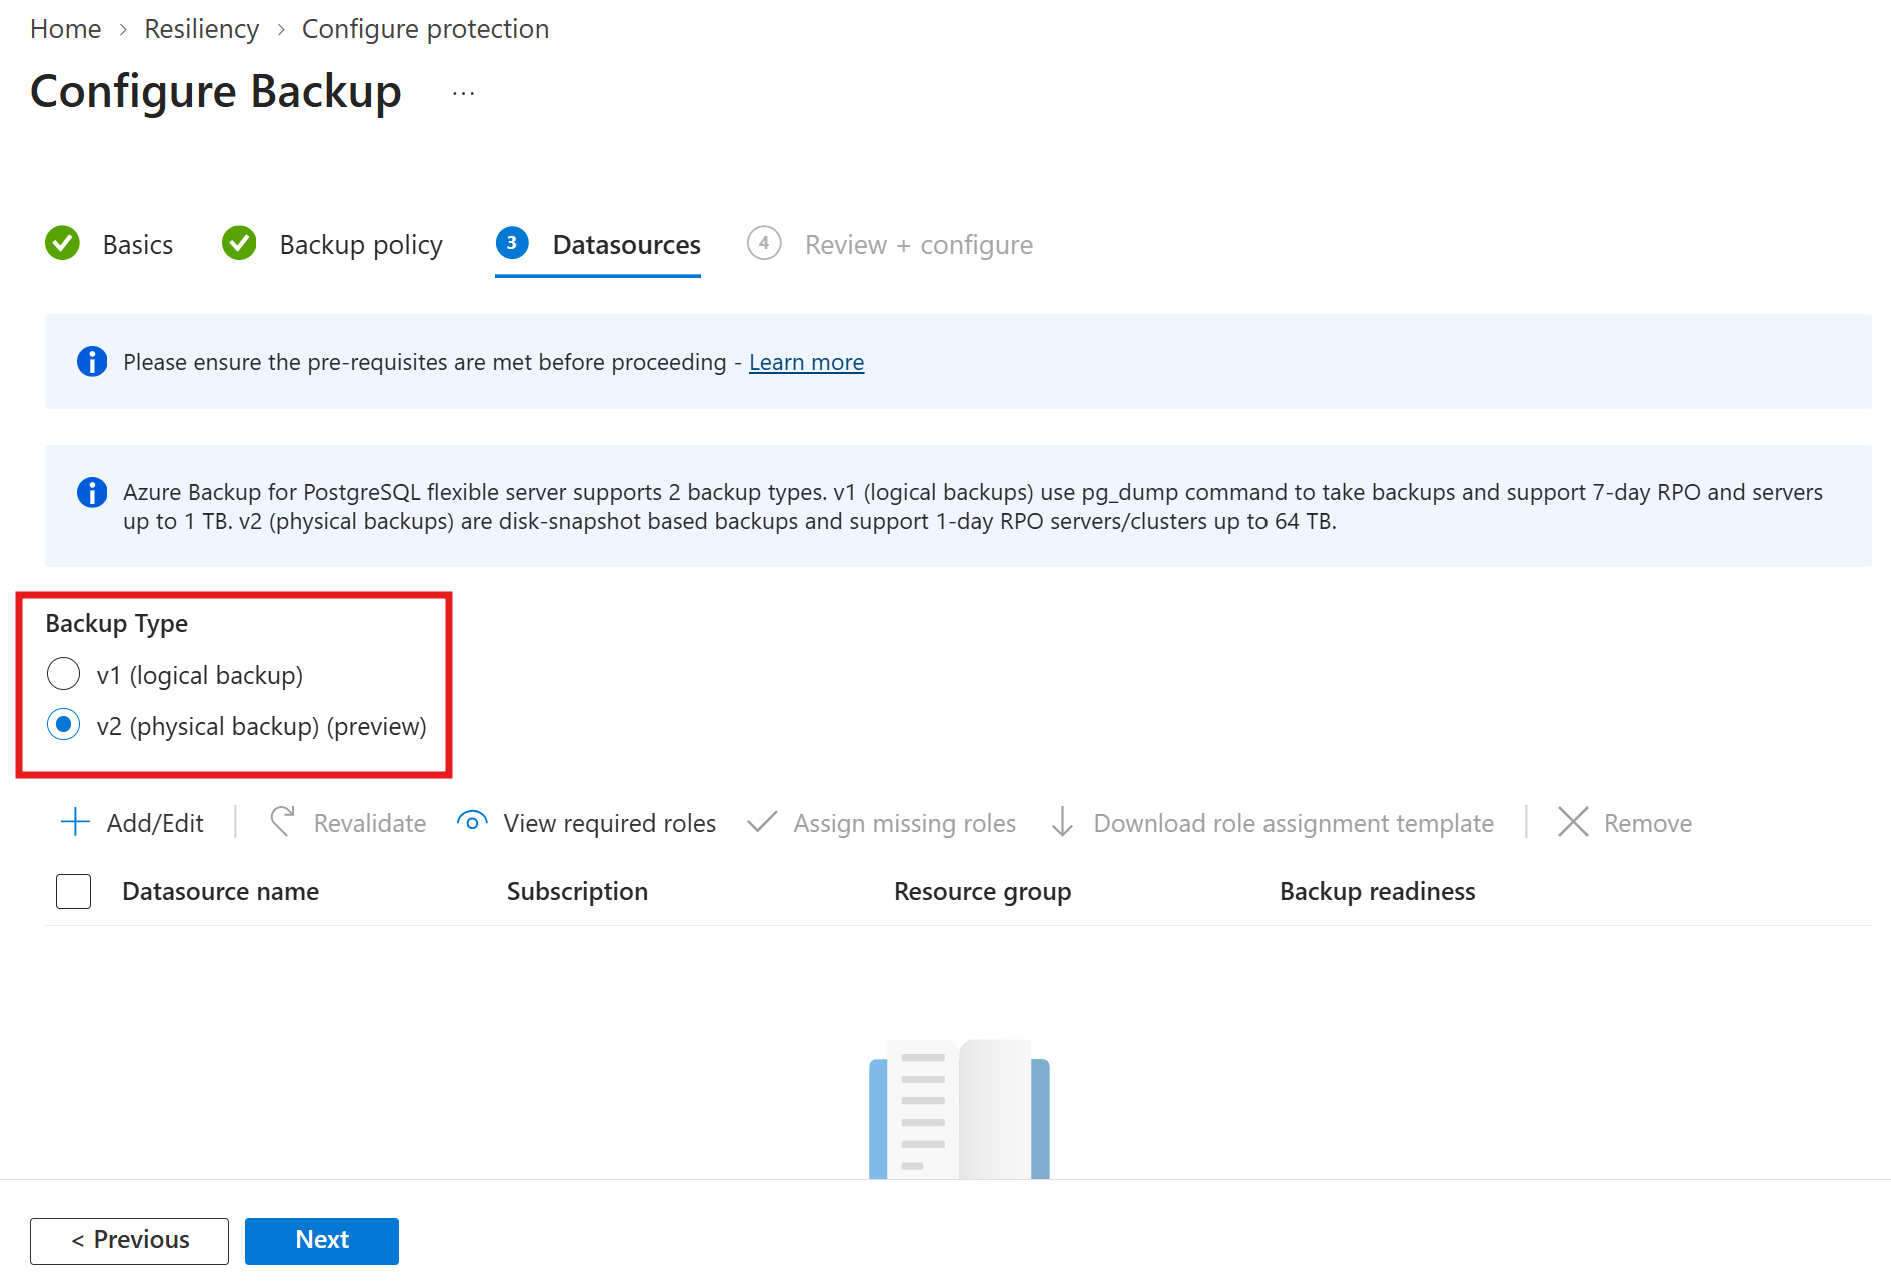
Na zakładce Datasources wybierz typ kopii zapasowej jako v2 (fizyczne kopie zapasowe) (podgląd).
Uwaga / Notatka
Typ kopii zapasowej określa stos ochrony dla źródła danych. v2 (fizyczne kopie zapasowe) (wersja zapoznawcza) wykorzystuje rozwiązanie oparte na migawkach dysków. Stos może chronić jedno źródło danych naraz, ponieważ nie jest wspierana wieloraka ochrona.
W panelu Wybierz zasoby do kopii zapasowej wybierz elastyczne serwery i klastry elastyczne do ochrony, a następnie wybierz Select.
Uwaga / Notatka
Wybierz źródła danych w tym samym regionie co Backup vault.
Gdy jesteś na zakładce Datasources, Azure Backup weryfikuje źródło danych i sprawdza, czy ma odpowiednie uprawnienia dostępu do połączenia się z nim. Jeśli brakuje jednego lub więcej uprawnień, pojawia się jedna z następujących wiadomości:
- Użytkownik nie może przypisywać ról: nie masz dostępu do zapisu na źródle danych. Wybierz pobierz szablon przypisania roli, aby pobrać szablon ARM, poproś administratora bazy danych PostgreSQL, aby go uruchomił, a następnie wybierz Revalide.
- Nie przypisano roli: masz uprawnienia do zapisu do źródła danych. Wybierz Przypisz brakujące role, aby przyznać uprawnienia bezpośrednio. Możesz zdefiniować zakres, w jakim uprawnienia są przyznawane. Ponowna walidacja rozpoczyna się automatycznie po zakończeniu zadania.
Walidacja również kończy się błędem użytkownika, jeśli źródło danych nie spełnia wymagań dla wersji v2.
Na przykład, jeśli serwer jest na poziomie Burstable, działa na PostgreSQL 14 lub wcześniejszym albo jest repliką.
Gdy po sprawdzeniu zostanie wyświetlony komunikat Powodzenie, wybierz Dalej.
Na karcie Przeglądanie i konfigurowanie wybierz pozycję Konfiguruj kopię zapasową.
Po zakończeniu konfiguracji tworzona jest instancja kopii zapasowej (zwana też chronionym elementem). Pierwsza zaplanowana kopia zapasowa przekazuje pełną zawartość dysku; kolejne kopie zapasowe przenoszą tylko zmienione bloki.
Uruchamianie kopii zapasowej na żądanie dla usługi Azure Database for PostgreSQL — serwer elastyczny lub klaster elastyczny (wersja 2)
Po skonfigurowaniu ochrony kopie zapasowe uruchamiają się automatycznie zgodnie z harmonogramem określonym w polityce backup. Możesz także uruchomić kopię zapasową na żądanie poza skonfigurowanym harmonogramem, wykonując następujące kroki:
Przejdź do Odporność>Kopia zapasowa i odzyskiwanie>Chronione elementy.
W panelu Protected items wybierz typ źródła danych jako Azure Database for PostgreSQL flexible servers.
Wybierz chroniony przedmiot.
W wybranym panelu chronionych przedmiotów , w sekcji Powiązane przedmioty, wybierz ikonę więcej odpowiadającą elementowi i wybierz Kopię zapasową teraz.
W panelu Backup Now przejrzyj zasady retencji powiązanej polityki backupu i wybierz Backup teraz.
Śledź zadanie tworzenia kopii zapasowej dla Azure Database for PostgreSQL — serwera elastycznego lub klastra elastycznego (v2)
Aby śledzić zadanie tworzenia kopii zapasowej dla serwera elastycznego lub klastra elastycznego (v2) usługi Azure Database for PostgreSQL, wykonaj następujące kroki:
Przejdź do obszaru Odporność>Monitorowanie + Raportowanie>Zadania.
W panelu Jobs przejrzyj listę zadań backupu i przywracania oraz ich status. Panel Jobs pokazuje operacje i ich status z ostatnich 24 godzin.
Wybierz stanowisko, aby zobaczyć jego szczegóły, w tym postępy.
Kopie zapasowe bardzo dużych serwerów mogą działać przez dłuższy czas, szczególnie pierwsza kopia zapasowa i każda kolejna początkowa replikacja. Zadanie pozostaje w toku, dopóki dane snapshot nie zostaną skopiowane do skarbca.