Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Ten artykuł zawiera podstawowe informacje i kroki konfigurowania klucza zarządzanego przez klienta (CMK) dla Microsoft Sentinel. Wszystkie dane przechowywane w usłudze Microsoft Sentinel są już zaszyfrowane przez Microsoft we wszystkich odpowiednich zasobach magazynowania. Zestaw CMK zapewnia dodatkową warstwę ochrony z kluczem szyfrowania utworzonym i należącym do Ciebie oraz przechowywanym w Azure Key Vault. Zanim zaczniesz, zapoznaj się z wymaganiami wstępnymi, w tym wymogiem posiadania dedykowanego klastra Log Analytics.
Wymagania wstępne
Przed włączeniem CMK (klucza zarządzanego przez klienta) dla Microsoft Sentinel spełnij następujące wymagania wstępne:
- Skonfiguruj dedykowany klaster usługi Log Analytics z warstwą zobowiązania wynoszącą co najmniej 100 GB/dzień. Gdy wiele obszarów roboczych jest połączonych z tym samym dedykowanym klastrem, współużytkują one ten sam klucz zarządzany przez klienta. Dowiedz się więcej o cenach dedykowanego klastra usługi Log Analytics.
- Skonfiguruj CMK w dedykowanym klastrze i połącz swój obszar roboczy z tym klastrem. Dowiedz się, jak przebiega aprowizacja CMK w usłudze Azure Monitor.
Dane chronione przez klucz CMK
Po włączeniu zestawu CMK chronione są następujące dane:
- Tabele usługi Log Analytics w obszarach roboczych połączonych z dedykowanym klastrem
- Niektóre zasoby Microsoft Sentinel przechowywane w połączonych obszarach roboczych:
- Reguły analizy
- Analiza zagrożeń
- Reguły podsumowania
- Listy obserwowanych
Uwaga
Usługa UEBA generuje dane i szczegółowe informacje do obszaru roboczego usługi Log Analytics, które można chronić przy użyciu kluczy zarządzanych przez klienta (CMK). Jednak przetwarzanie UEBA obejmuje również przechowywanie danych pochodnych poza obszarem roboczym usługi Log Analytics, którego obecnie nie można chronić za pomocą klucza CMK.
Wszystkie pozostałe dane są zamiast tego szyfrowane przy użyciu klucza zarządzanego przez Microsoft (MMK) i nie są chronione przez CMK. Dotyczy to na przykład następujących elementów:
- Dane operacyjne w ramach Microsoft Sentinel, takie jak alerty, zdarzenia i zachowania oraz zawarte w nich dane.
- Dane przechowywane w produktach/usługach poza Microsoft Sentinel, takie jak Security Copilot i Entra, lub zasoby przechowywane poza obszarem roboczym, takie jak skoroszyty, podręczniki.
Jeśli masz szczególne wymagania, które wymagają rozszerzonego zakresu obsługi CMK, skontaktuj się z zespołem ds. obsługi konta.
Kwestie dotyczące wdrożenia
Przed włączeniem CMK dla Microsoft Sentinel zapoznaj się z następującymi ograniczeniami i kwestiami:
Dołączanie obszaru roboczego CMK do usługi Microsoft Sentinel jest obsługiwane wyłącznie przez interfejs API REST i Azure CLI, a nie za pośrednictwem portalu Azure. Szablony usługi Azure Resource Manager (szablony ARM) obecnie nie są obsługiwane podczas wdrażania CMK.
W następujących przypadkach tylko pozyskane dane w tabelach usługi Log Analytics są szyfrowane za pomocą klucza cmk, podczas gdy wszystkie inne dane są szyfrowane przy użyciu kluczy zarządzanych przez firmę Microsoft:
- Włączanie funkcji CMK w obszarze roboczym, który jest już wdrożony w usłudze Microsoft Sentinel.
- Włączanie funkcji CMK w klastrze zawierającym obszary robocze z włączoną usługą Microsoft Sentinel.
- Łączenie obszaru roboczego Microsoft Sentinel bez obsługi CMK z klastrem z obsługą CMK.
Następujące zmiany dotyczące CMK nie są obsługiwane, ponieważ mogą prowadzić do nieokreślonego i problematycznego działania:
- Wyłączanie CMK w obszarze roboczym już wdrożonym w usłudze Microsoft Sentinel.
- Ustawianie obszaru roboczego wdrożonego do usługi Microsoft Sentinel i z włączoną obsługą CMK jako obszaru roboczego bez CMK przez odłączenie go od dedykowanego klastra z włączoną obsługą CMK.
- Wyłączanie obsługi CMK w klastrze dedykowanym usługi Log Analytics z włączoną obsługą CMK.
Microsoft Sentinel obsługuje tożsamości przypisane przez system w konfiguracji cmk. W związku z tym tożsamość dedykowanego klastra usługi Log Analytics powinna być tożsamością przypisaną przez system . Zalecamy użycie tożsamości, która jest automatycznie przypisywana do klastra usługi Log Analytics po jego utworzeniu.
Zmiana klucza zarządzanego przez klienta na inny klucz (z innym identyfikatorem URI) nie jest obecnie obsługiwana. Zmień klucz za pomocą rotacji klucza.
Jak działają klucze zarządzane przez klienta w Microsoft Sentinel
Rozwiązanie Microsoft Sentinel używa dedykowanego klastra usługi Log Analytics do zbierania dzienników i funkcji. W ramach konfiguracji CMK w usłudze Microsoft Sentinel należy skonfigurować ustawienia CMK w odpowiednim dedykowanym klastrze usługi Log Analytics.
Więcej informacji można znaleźć w następujących artykułach:
- Klucze zarządzane przez klienta (CMK) usługi Azure Monitor.
- Azure Key Vault.
- Dedykowane klastry usługi Log Analytics.
Uwaga
Jeśli włączysz zestaw CMK na Microsoft Sentinel, żadne funkcje publicznej wersji zapoznawczej, które nie obsługują zestawu CMK, nie są włączone.
Włącz CMK
Aby skonfigurować klucz CMK, wykonaj następujące kroki:
- Skonfiguruj CMK w obszarze roboczym usługi Log Analytics w klastrze dedykowanym. Zobacz Wymagania wstępne.
- Zarejestruj dostawcę zasobów Azure Cosmos DB.
- Dodaj politykę dostępu do wystąpienia usługi Azure Key Vault.
- Dołącz obszar roboczy do Microsoft Sentinel za pośrednictwem interfejsu API Onboarding.
- Poczekaj na zakończenie procesu konfiguracji wstępnej.
Krok 1: Skonfiguruj CMK w obszarze roboczym usługi Log Analytics w dedykowanym klastrze
Aby wdrożyć obszar roboczy Log Analytics z CMK w usłudze Microsoft Sentinel, obszar roboczy musi najpierw zostać połączony z dedykowanym klastrem Log Analytics z warstwą zobowiązania wynoszącą co najmniej 100 GB/dzień oraz z włączoną obsługą CMK w klastrze. Microsoft Sentinel użyje tego samego klucza używanego przez dedykowany klaster. Postępuj zgodnie z instrukcjami w Konfigurowanie klucza zarządzanego przez klienta w usłudze Azure Monitor, aby utworzyć obszar roboczy CMK, który w kolejnych krokach będzie używany jako obszar roboczy usługi Microsoft Sentinel.
Krok 2. Rejestrowanie dostawcy zasobów usługi Azure Cosmos DB
Microsoft Sentinel współpracuje z usługą Azure Cosmos DB jako dodatkowym zasobem magazynowym. Przed dołączeniem obszaru roboczego cmk do Microsoft Sentinel należy zarejestrować się u dostawcy zasobów usługi Azure Cosmos DB.
Postępuj zgodnie z instrukcjami, aby zarejestrować dostawcę zasobów usługi Azure Cosmos DB dla subskrypcji Azure.
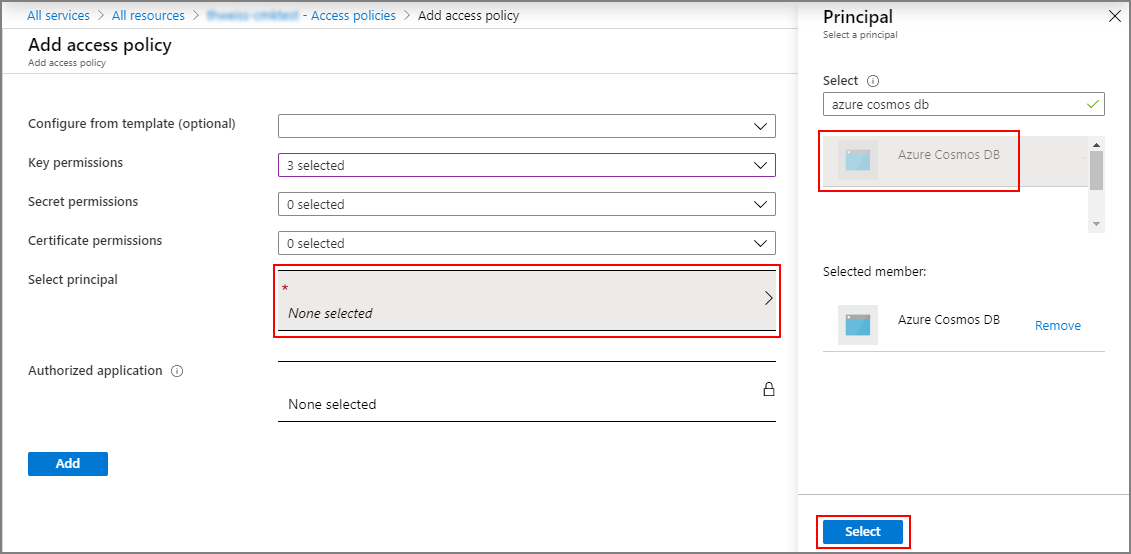
Krok 3. Dodawanie zasad dostępu do wystąpienia Azure Key Vault
Dodaj zasady dostępu, które umożliwiają usłudze Azure Cosmos DB dostęp do wystąpienia usługi Azure Key Vault połączonego z dedykowanym klastrem usługi Log Analytics (ten sam klucz będzie używany przez usługę Microsoft Sentinel).
Postępuj zgodnie z instrukcjami, aby dodać politykę dostępu do swojej instancji Azure Key Vault z głównym adresem Azure Cosmos DB.
Krok 4: Dołącz obszar roboczy do usługi Microsoft Sentinel za pośrednictwem interfejsu API onboardingu
Dołącz obszar roboczy z włączoną funkcją CMK do usługi Microsoft Sentinel za pośrednictwem interfejsu API dołączania, przy użyciu właściwości customerManagedKey o wartości true. Aby uzyskać więcej informacji na temat interfejsu API dołączania, zobacz dokumentację zarządzania Microsoft Sentinel w repozytorium GitHub platformy Microsoft Sentinel.
Na przykład poniższy identyfikator URI i treść żądania stanowią prawidłowe wywołanie służące do dołączania obszaru roboczego do usługi Microsoft Sentinel, gdy są przesyłane odpowiednie parametry URI i token autoryzacyjny.
Następujące żądanie PUT tworzy lub aktualizuje stan wdrożenia usługi Microsoft Sentinel dla obszaru roboczego z włączoną obsługą kluczy zarządzanych przez klienta.
URI
PUT https://management.azure.com/subscriptions/{subscriptionId}/resourceGroups/{resourceGroupName}/providers/Microsoft.OperationalInsights/workspaces/{workspaceName}/providers/Microsoft.SecurityInsights/onboardingStates/{sentinelOnboardingStateName}?api-version=2021-03-01-preview
Poniższa treść żądania ustawia właściwość customerManagedKey na true, co włącza obsługę kluczy zarządzanych przez klienta dla stanu wdrażania.
Treść żądania
{
"properties": {
    "customerManagedKey": true
    }
}
Krok 5: Poczekaj, aż konfiguracja początkowa się zakończy
Po zakończeniu żądania API procesu wdrożenia nie są wymagane żadne dodatkowe działania. Proces wdrażania jest kontynuowany w trybie asynchronicznym.
W portalu Azure może zostać wyświetlony komunikat informujący, że dołączanie jest nadal w toku. Po zakończeniu wdrożenia strona Przegląd usługi Sentinel jest dostępna w portalu Azure.
Odwoływanie lub usuwanie klucza szyfrowania kluczy
Jeśli użytkownik cofnie klucz szyfrowania klucza (CMK), usuwając go lub usuwając dostęp dla dedykowanego klastra i dostawcy zasobów Azure Cosmos DB, Microsoft Sentinel uwzględnia tę zmianę i w ciągu jednej godziny działa tak, jakby dane nie były już dostępne. Na tym etapie blokowane są wszelkie operacje korzystające z zasobów trwałej pamięci masowej, takie jak import danych, trwałe zmiany konfiguracji i tworzenie incydentów. Wcześniej przechowywane dane nie są usuwane, ale pozostają niedostępne. Niedostępne dane podlegają zasadom przechowywania danych i są usuwane zgodnie z tą zasadą.
Jedyną operacją możliwą po odwołaniu lub usunięciu klucza szyfrowania jest usunięcie konta.
Jeśli dostęp zostanie przywrócony po odwołaniu, Microsoft Sentinel przywróci dostęp do danych w ciągu godziny.
Dostęp do danych można odwołać, wyłączając klucz zarządzany przez klienta w magazynie kluczy lub usuwając zasady dostępu do klucza zarówno dla dedykowanego klastra usługi Log Analytics, jak i Azure Cosmos DB. Odwoływanie dostępu przez usunięcie klucza z dedykowanego klastra usługi Log Analytics lub usunięcie tożsamości skojarzonej z dedykowanym klastrem usługi Log Analytics nie jest obsługiwane.
Aby dowiedzieć się więcej o tym, jak działa odwołanie klucza w usłudze Azure Monitor, zobacz Odwołanie klucza CMK w usłudze Azure Monitor.
Rotacja kluczy zarządzanych przez klienta
Microsoft Sentinel i Log Analytics obsługują rotację kluczy. Gdy użytkownik wykonuje rotację kluczy w Key Vault, Microsoft Sentinel obsługuje nowy klucz w ciągu godziny.
W Azure Key Vault wykonaj rotację kluczy, tworząc nową wersję klucza:

Wyłącz poprzednią wersję klucza po 24 godzinach lub gdy dzienniki inspekcji usługi Azure Key Vault nie będą już wykazywać żadnej aktywności związanej z użyciem poprzedniej wersji.
Po rotacji klucza należy jawnie zaktualizować dedykowany zasób klastra w usłudze Log Analytics do nowej wersji klucza usługi Azure Key Vault. Aby uzyskać więcej informacji, zobacz Rotacja CMK w usłudze Azure Monitor.
Zastępowanie klucza zarządzanego przez klienta
Microsoft Sentinel nie obsługuje zastępowania klucza zarządzanego przez klienta. Zamiast tego należy użyć funkcji rotacji klucza.