Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
DOTYCZY: Podstawowa wersja 2 | Standardowa, wersja 2 | Premium | Premium, wersja 2
Izolacja sieci jest opcjonalną funkcją zasobu brama obszaru roboczego w usłudze API Management. W artykule omówiono wymagania dotyczące zasobów sieciowych podczas integrowania lub wprowadzania bramy w wirtualnej sieci platformy Azure. Niektóre wymagania różnią się w zależności od żądanego trybu dostępu przychodzącego i wychodzącego. Obsługiwane są następujące tryby:
- Integracja z siecią wirtualną: publiczny dostęp przychodzący, prywatny dostęp wychodzący
- Iniekcja sieci wirtualnej: prywatny dostęp przychodzący, prywatny dostęp wychodzący
Aby zapoznać się z informacjami na temat opcji sieci w usłudze API Management, zobacz Zabezpieczanie ruchu przychodzącego lub wychodzącego w usłudze Azure API Management przy użyciu sieci wirtualnej.
Uwaga
- Konfiguracja sieciowa bramy obszaru roboczego jest niezależna od konfiguracji sieciowej wystąpienia usługi API Management.
- Obecnie brama obszaru roboczego można skonfigurować tylko w sieci wirtualnej po utworzeniu bramy. Nie można później zmienić konfiguracji sieci lub ustawień bramy.
Lokalizacja sieciowa
Sieć wirtualna musi znajdować się w tym samym regionie i subskrypcji platformy Azure co wystąpienie API Management.
Dedykowana podsieć
- Podsieć używana do integracji sieci wirtualnej lub iniekcji może być używana tylko przez jedną bramę obszaru roboczego. Nie możesz go udostępnić innemu zasobowi Azure.
Rozmiar podsieci
- Minimum: /27 (32 adresy)
- Maksymalna: /24 (256 adresów) — zalecane
Delegacja podsieci
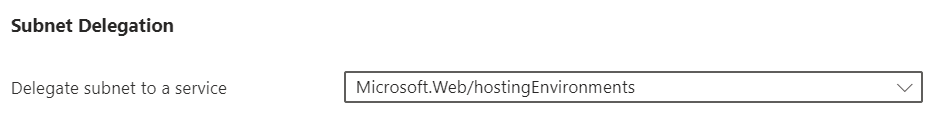
Deleguj podsieć zgodnie z opisaniem w poniższych sekcjach, aby umożliwić pożądany dostęp przychodzący i wychodzący.
Aby uzyskać informacje na temat konfigurowania delegowania podsieci, zobacz Dodawanie lub usuwanie delegowania podsieci.
W celu integracji z siecią wirtualną deleguj podsieć do usługi Microsoft.Web/serverFarms.
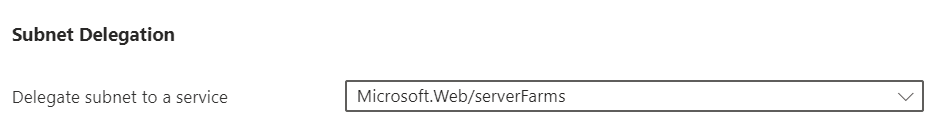
Aby uzyskać więcej informacji na temat konfigurowania delegowania podsieci, zobacz Dodawanie lub usuwanie delegowania podsieci.
Sieciowa grupa zabezpieczeń
Musisz powiązać grupę bezpieczeństwa sieciowego (NSG) z podsiecią. Aby skonfigurować sieciową grupę zabezpieczeń, zobacz Tworzenie sieciowej grupy zabezpieczeń.
- Skonfiguruj reguły w poniższej tabeli, aby umożliwić ruch wychodzący do usługi Azure Key Vault, która jest zależnością usługi API Management.
- Skonfiguruj inne reguły ruchu wychodzącego, których potrzebujesz, aby brama mogła dotrzeć do zaplecza API.
- Konfiguruj inne reguły NSG, aby spełniły wymagania dotyczące dostępu do sieci w Twojej organizacji. Na przykład użyj reguł NSG do blokowania ruchu wychodzącego do internetu i zezwalaj na dostęp tylko do zasobów w twojej wirtualnej sieci.
| Kierunek | Źródło | Zakresy portów źródłowych | Miejsce docelowe | Zakresy portów docelowych | Protokół | Akcja | Przeznaczenie |
|---|---|---|---|---|---|---|---|
| Wychodzący | Sieć wirtualna | * | AzureKeyVault | 443 | TCP | Pozwól | Zależność od usługi Azure Key Vault |
Ważne
- Przychodzące reguły NSG nie mają zastosowania podczas integrowania bramy obszaru roboczego z siecią wirtualną na potrzeby prywatnego dostępu wychodzącego. Aby wymusić reguły sieciowej grupy zabezpieczeń dla ruchu przychodzącego, należy użyć iniekcji sieci wirtualnej zamiast integracji.
- To zachowanie różni się od obsługi sieci w klasycznej warstwie Premium, gdzie przychodzące reguły NSG są stosowane zarówno w zewnętrznym, jak i wewnętrznym trybie iniekcji do sieci wirtualnej. Dowiedz się więcej
Ustawienia DNS dla wbudowywania sieci wirtualnej
W przypadku iniekcji do sieci wirtualnej musisz zarządzać własnym systemem DNS, aby umożliwić dostęp przychodzący do bramy obszaru roboczego.
Chociaż masz możliwość korzystania z prywatnego lub niestandardowego serwera DNS, zalecamy:
- Konfigurowanie strefy prywatnej usługi Azure DNS.
- Połącz strefę prywatną usługi Azure DNS z siecią wirtualną.
Dowiedz się, jak skonfigurować strefę prywatną w usłudze Azure DNS.
Uwaga
Jeśli skonfigurujesz prywatny lub niestandardowy resolver DNS w sieci wirtualnej używanej w procesie iniekcji, musisz upewnić się, że rozpoznawanie nazw dla punktów końcowych usługi Azure Key Vault (*.vault.azure.net). Zalecamy skonfigurowanie prywatnej strefy DNS platformy Azure, która nie wymaga dodatkowej konfiguracji w celu jej włączenia.
Dostęp przez domyślną nazwę hosta
Gdy tworzysz bramę do przestrzeni roboczej API Management, przypisujesz jej domyślną nazwę hosta. Nazwę hosta możesz zobaczyć w portalu Azure na stronie Przegląd bramy roboczej, wraz z jej prywatnym wirtualnym adresem IP. Domyślna nazwa hosta używa formatu <gateway-name>-<random hash>.gateway.<region>-<number>.azure-api.net. Na przykład team-workspace-123456abcdef.gateway.uksouth-01.azure-api.net.
Uwaga
Brama obszaru roboczego odpowiada tylko na żądania kierowane do nazwy hosta skonfigurowanej na swoim punkcie końcowym, a nie do jej prywatnego adresu VIP.
Konfigurowanie rekordu DNS
Utwórz rekord A na serwerze DNS, aby uzyskać dostęp do obszaru roboczego z poziomu sieci wirtualnej. Przypisz rekord punktu końcowego do prywatnego adresu VIP bramy przestrzeni roboczej.
W celach testowych można zaktualizować plik hostów na maszynie wirtualnej w podsieci połączonej z siecią wirtualną, w której wdrożono usługę API Management. Zakładając, że prywatny wirtualny adres IP bramy obszaru roboczego to 10.1.0.5, możesz mapować plik hostów, jak pokazano w poniższym przykładzie. Plik mapowania hostów znajduje się w systemie %SystemDrive%\drivers\etc\hosts (Windows) lub /etc/hosts (Linux, macOS).
| Wewnętrzny wirtualny adres IP | Nazwa hosta bramy |
|---|---|
| 10.1.0.5 | teamworkspace.gateway.westus.azure-api.net |