Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Usługa Azure Maps obsługuje usługę Azure Private Link, umożliwiając bezpieczny dostęp do usług Azure Maps za pośrednictwem prywatnego punktu końcowego w sieci wirtualnej. Prywatny punkt końcowy przypisuje prywatny adres IP z sieci wirtualnej do usługi Azure Maps, więc ruch między aplikacjami i usługą Azure Maps pozostaje w sieci szkieletowej firmy Microsoft zamiast publicznego Internetu. Zapewnia to lepsze zabezpieczenia i izolację sieci. Prywatny punkt końcowy można utworzyć podczas tworzenia konta usługi Azure Maps lub dodawania go do istniejącego konta.
Zalety prywatnych punktów końcowych dla usługi Azure Maps
Prywatne punkty końcowe zapewniają następujące korzyści dla kont usługi Azure Maps:
- Brak publicznej ekspozycji w Internecie: Możesz odizolować konto usługi Azure Maps od publicznego Internetu, aby zmniejszyć narażenie na zagrożenia zewnętrzne. Tylko klienci w sieci prywatnej mogą uzyskiwać dostęp do konta. Można to zrobić, blokując dostęp zewnętrzny za pośrednictwem funkcji publicNetworkAccess .
- Bezpieczna komunikacja z siecią wirtualną: Zasoby w sieci wirtualnej (takie jak maszyny wirtualne i kontenery) komunikują się z usługą Azure Maps przy użyciu prywatnych adresów IP. Ruch pozostaje w sieci wirtualnej, upraszczając zabezpieczenia sieci i unikając sieci publicznych, co pomaga spełnić wewnętrzne wymagania dotyczące zabezpieczeń i zgodności.
Uwaga / Notatka
Wszystkie interfejsy API REST usługi Azure Maps (w tym renderowanie, wyszukiwanie, routing i pogoda) są w pełni obsługiwane za pomocą usługi Private Link bez utraty funkcjonalności. Korzystanie z usługi Azure Maps z usługą Private Link działa tak samo jak dostęp publiczny z dodanymi zabezpieczeniami.
Wymagania wstępne
Jeśli nie masz subskrypcji Azure, przed rozpoczęciem utwórz darmowe konto.
- Konto usługi Azure Maps. Aby uzyskać optymalną wydajność, użyj konta usługi Maps i sieci wirtualnej w tym samym regionie świadczenia usługi Azure .
- Sieć wirtualna i podsieć: sieć wirtualna i podsieć w subskrypcji platformy Azure dla prywatnego punktu końcowego. Podsieć musi mieć dostępne adresy IP.
-
Wymagane uprawnienia
- Aby utworzyć prywatny punkt końcowy, który jest automatycznie zatwierdzony, potrzebne są następujące elementy:
- Współautor usługi Azure Maps na koncie usługi Azure Maps
- Współautor sieci w sieci wirtualnej
- Aby utworzyć prywatny punkt końcowy, który wymaga ręcznego zatwierdzenia, wymagana jest tylko rola Współautor sieci .
- Aby utworzyć prywatny punkt końcowy, który jest automatycznie zatwierdzony, potrzebne są następujące elementy:
- Wybierz, czy platforma Azure automatycznie zarządza usługą DNS dla prywatnego punktu końcowego przy użyciu prywatnej usługi DNS platformy Azure, czy zarządza systemem DNS ręcznie. W większości przypadków usługa Azure Private DNS zapewnia najprostszą konfigurację.
Konfigurowanie prywatnego punktu końcowego dla usługi Azure Maps
Aby włączyć łączność prywatną dla konta usługi Azure Maps, utwórz prywatny punkt końcowy i skonfiguruj usługę DNS do kierowania ruchu przez sieć wirtualną.
1. Utwórz prywatny punkt końcowy (Portal lub interfejs wiersza polecenia)
W witrynie Azure Portal przejdź do pozycji Utwórz zasób i wyszukaj pozycję Prywatny punkt końcowy. Prywatny punkt końcowy można również utworzyć w sekcji Sieć zasobu usługi Azure Maps. Wybierz pozycję Utwórz , aby otworzyć kreatora.
- Podstawy: Wybierz odpowiednią subskrypcję i grupę zasobów dla zasobu punktu końcowego, a następnie wybierz nazwę i region (użyj tego samego regionu co sieć wirtualna).
-
Zasób: W polu Metoda połączenia wybierz opcję Połącz z zasobem Azure w moim katalogu. Następnie ustaw:
-
Typ =
Microsoft.Maps/accountszasobu. Informuje to platformę Azure, że chcesz utworzyć link prywatny do konta usługi Azure Maps. - Zasób = Nazwa konta usługi Azure Maps. Wybieranie określonego konta usługi Azure Maps
-
Docelowy zasób podrzędny =
mapsAccount. Usługa Azure Maps ma jedno podźródło łącza prywatnego reprezentujące płaszczyznę danych konta.
-
Typ =
-
Konfiguracji: Wybierz sieć wirtualną i podsieć , w której znajduje się prywatny punkt końcowy. Upewnij się, że podsieć ma miejsce dla jednego adresu IP. Pozostaw włączoną integrację prywatnej usługi DNS , chyba że planujesz ręcznie skonfigurować usługę DNS. Po włączeniu integracji z DNS, platforma Azure tworzy prywatną strefę DNS dla
privatelink.account.maps.azure.comi automatycznie dodaje niezbędny rekord DNS.
Po zakończeniu tworzenia przejdź do konta usługi Azure Maps w portalu, a następnie udaj się do sekcji Połączenia prywatnych punktów końcowych sieci>. Powinno zostać wyświetlone nowe połączenie. Jeśli twórca prywatnego punktu końcowego jest właścicielem lub ma odpowiednie uprawnienia na koncie usługi Azure Maps, połączenie jest zwykle zatwierdzane automatycznie (stan to "Zatwierdzone"). Jeśli zostanie wyświetlony komunikat "Oczekiwanie", może być wymagane ręczne zatwierdzenie. Po zatwierdzeniu łącze prywatne zostanie nawiązane.
Przykład — korzystanie z interfejsu wiersza polecenia platformy Azure
Następujące polecenie Azure CLI tworzy prywatny punkt końcowy dla konta usługi Azure Maps, co odpowiada powyższym krokom w portalu.
az network private-endpoint create \
  --name <MyPrivateEndpointName> \
  --resource-group <MyResourceGroup> \
  --vnet-name <MyVNetName> \
  --subnet <MySubnetName> \
  --private-connection-resource-id "/subscriptions/<SubscriptionID>/resourceGroups/<MyResourceGroup>/providers/Microsoft.Maps/accounts/<MyMapsAccountName>" \
  --group-id mapsAccount \
  --connection-name <MyConnectionName>
To polecenie określa identyfikator zasobu konta usługi Maps i mapsAccount podźródło wraz z siecią wirtualną i podsiecią używaną dla prywatnego punktu końcowego.
2. Konfigurowanie usługi DNS dla prywatnego punktu końcowego
Jeśli włączono integrację prywatnej usługi DNS podczas tworzenia prywatnego punktu końcowego (wartość domyślna), platforma Azure automatycznie utworzy prywatną strefę privatelink.account.maps.azure.com DNS w ramach subskrypcji i połączy ją z siecią wirtualną.
W tej strefie rekord DNS mapuje unikatowy identyfikator i region przypisane do Twojego konta usługi Azure Maps na prywatny adres IP punktu końcowego. Jeśli na przykład identyfikator klienta konta usługi Maps to abc123 i region to East US, rekord systemu DNS przekierowuje tę nazwę hosta na prywatny adres IP punktu końcowego.
-
Nazwa rekordu:
abc123.eastus.account.maps.azure.com -
Wartość rekordu:
10.x.y.z- Prywatny adres IP przypisany do punktu końcowego.
Klienci w sieci wirtualnej rozpoznają nazwę hosta jako prywatny adres IP na potrzeby łączności prywatnej, podczas gdy klienci spoza sieci rozpoznają tę samą nazwę hosta w publicznym punkcie końcowym usługi Azure Maps. Podejście DNS podzielonego horyzontu umożliwia użycie pojedynczego adresu URL endpointu zarówno wewnątrz, jak i poza siecią wirtualną.
Jeśli nie używasz automatycznej integracji DNS, skonfiguruj serwis DNS ręcznie, aby nazwa hosta konta Azure Maps była poprawnie skonfigurowana.
(<maps-account-client-id>.<location>.account.maps.azure.com) jest rozpoznawany jako prywatny adres IP punktu końcowego w sieci. Aby uzyskać więcej informacji, zobacz dokumentację usługi DNS prywatnego punktu końcowego platformy Azure.
3. Użyj prywatnego punktu końcowego w aplikacjach
Aby użyć prywatnego punktu końcowego, skonfiguruj aplikacje do wywoływania punktu końcowego specyficznego dla konta usługi Azure Maps. Ten punkt końcowy można znaleźć w Przeglądzie lub Uwierzytelnianiu konta w usłudze Azure Maps albo w zasobie prywatnego punktu końcowego w Konfiguracji DNS (nazwy FQDN widoczne dla klienta).
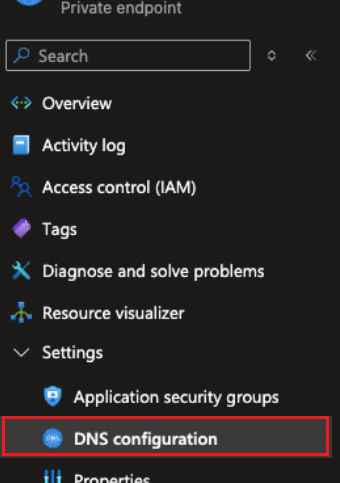
Wzorzec dostępu to:
https://{maps-account-client-id}.{location}.account.maps.azure.com
Ważna
Jeśli aplikacja nadal używa domyślnego punktu końcowego usługi Azure Maps (na przykład atlas.microsoft.com), żądania nie będą kierowane przez prywatny punkt końcowy. Zestawy SDK usługi Azure Maps obsługują zastępowanie domyślnego punktu końcowego, dlatego skonfiguruj zestaw SDK lub kod połączenia, aby używać nazwy hosta specyficznego dla konta usługi Azure Maps. Po skonfigurowaniu żądania z sieci są automatycznie kierowane za pośrednictwem usługi Private Link.
4. [Opcjonalnie] Wyłączanie dostępu do sieci publicznej
Nawet po utworzeniu prywatnego punktu końcowego publiczne punkty końcowe konta usługi Azure Maps pozostają domyślnie aktywne. Dzięki temu istniejące aplikacje spoza sieci wirtualnej mogą nadal działać, dopóki nie ograniczysz ich celowo. Jeśli potrzebujesz wyłącznego dostępu prywatnego, wyłącz dostęp do sieci publicznej dla konta usługi Maps.
W witrynie Azure Portal otwórz konto usługi Maps i przejdź do obszaru Sieć. Ustaw opcję Dostęp publiczny na Wartość Wyłącz i zapisz. Po zakończeniu usługa Azure Maps odrzuca wszelkie próby nawiązania połączenia w publicznym punkcie końcowym. Spowoduje to dodanie dodatkowej warstwy ochrony: nawet jeśli ktoś ma klucz uwierzytelniania usługi Maps lub token SAS, nie może go używać z Internetu po wyłączeniu dostępu publicznego.
Możesz również wyłączyć dostęp publiczny za pośrednictwem szablonów usługi ARM lub interfejsu wiersza polecenia platformy Azure, ustawiając właściwość
publicNetworkAccessnaDisabled.
Po wyłączeniu dostępu do sieci publicznej zweryfikuj łączność z każdej aplikacji. Publiczne punkty końcowe (na przykład atlas.microsoft.com) są blokowane zgodnie z projektem, dlatego zaktualizuj wszystkie konfiguracje aplikacji i zestawu SDK, aby używać prywatnego punktu końcowego DNS.
Inne uwagi
- Rozpoznawanie nazw DNS: Jeśli nie możesz nawiązać połączenia z usługą Azure Maps za pośrednictwem prywatnego punktu końcowego, sprawdź konfigurację DNS, ponieważ problemy z systemem DNS są typową przyczyną problemów z łącznością.
- Wiele sieci: Możesz utworzyć wiele prywatnych punktów końcowych dla pojedynczego konta usługi Azure Maps, aby nawiązać połączenie z różnych sieci wirtualnych. Każdy prywatny punkt końcowy używa jednego adresu IP z wybranej podsieci.
Korzystanie z usługi Azure Private Link z usługą Azure Maps zapewnia cały ruch aplikacji w sieciach prywatnych. Zwiększa to bezpieczeństwo i obsługuje zasady sieci przedsiębiorstwa przy zachowaniu pełnej funkcjonalności usługi Azure Maps. Usługa Azure Maps jest dostępna za pośrednictwem prywatnych adresów IP i systemu DNS, zapewniając, że ruch pozostaje w obrębie kontrolowanej granicy sieci.
Zapytaj Copilot