Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
W tym artykule opisano sposób konfigurowania kopii zapasowej dla usługi Azure Database for PostgreSQL — serwer elastyczny przy użyciu witryny Azure Portal.
Wymagania wstępne
Przed skonfigurowaniem kopii zapasowej dla usługi Azure Database for PostgreSQL — serwer elastyczny upewnij się, że zostały spełnione następujące wymagania wstępne:
- Zapoznaj się z obsługiwanymi scenariuszami i znanymi ograniczeniami tworzenia kopii zapasowej serwera elastycznego usługi Azure Database for PostgreSQL.
- Zidentyfikuj lub utwórz magazyn kopii zapasowych w tym samym regionie, w którym chcesz utworzyć kopię zapasową wystąpienia serwera usługi Azure Database for PostgreSQL.
- Sprawdź, czy serwer usługi Azure Database for PostgreSQL jest nazwany zgodnie z wytycznymi dotyczącymi nazewnictwa dla usługi Azure Backup. Dowiedz się więcej o konwencjach nazewnictwa.
- Zezwalaj na uprawnienia dostępu dla bazy danych PostgreSQL — serwer elastyczny. Dowiedz się więcej o uprawnieniach dostępu.
- Utwórz politykę tworzenia kopii zapasowych.
Skonfiguruj kopię zapasową
Aby skonfigurować kopię zapasową dla Azure Database for PostgreSQL – elastycznego serwera z wykorzystaniem Azure Backup, możesz użyć jednej z następujących metod:
- Azure Database for PostgreSQL — serwer elastyczny: okienko zarządzania bazą danych
- Sejf kopii zapasowych
- Resiliency
pl-PL: Aby skonfigurować kopię zapasową w usłudze Azure Database for PostgreSQL — serwer elastyczny przy użyciu funkcji odpornościowych, wykonaj następujące kroki:
Przejdź do obszaru Odporność, a następnie wybierz pozycję Przegląd>+ Skonfiguruj ochronę.

Alternatywnie, aby skonfigurować kopię zapasową z okienka Magazyn kopii zapasowych, przejdź do Magazyn kopii zapasowych>Przegląd, a następnie wybierz + Kopia zapasowa.
Aby skonfigurować kopię zapasową w okienku Zarządzanie bazą danych , przejdź do okienka PostgreSQL — serwer elastyczny , a następnie wybierz pozycję Ustawienia>LTR (magazynowane kopie zapasowe).
W panelu Configure protection wybierz dla opcji Resource managed by wartość Azure, dla opcji Datasource type wartość Azure PostgreSQL flexible server/elastic cluster oraz dla opcji Solution wartość Azure Backup, a następnie wybierz Continue.
W panelu Konfiguruj kopię zapasową, na zakładce Podstawy, sprawdź, czy typ źródła danych pojawia się jako Azure PostgreSQL flexible server/elastic cluster, wybierz Wybierz vault w sekcji Vault i wybierz istniejący vault Backup z listy rozwijanej, a następnie wybierz Next.
Jeśli nie masz magazynu kopii zapasowych, utwórz nowy.
Na karcie Zasady tworzenia kopii zapasowych wybierz zasady kopii zapasowej, które definiują harmonogram tworzenia kopii zapasowych i czas przechowywania, a następnie wybierz przycisk Dalej.
Jeśli nie masz polityki kopii zapasowej, utwórz ją od ręki.
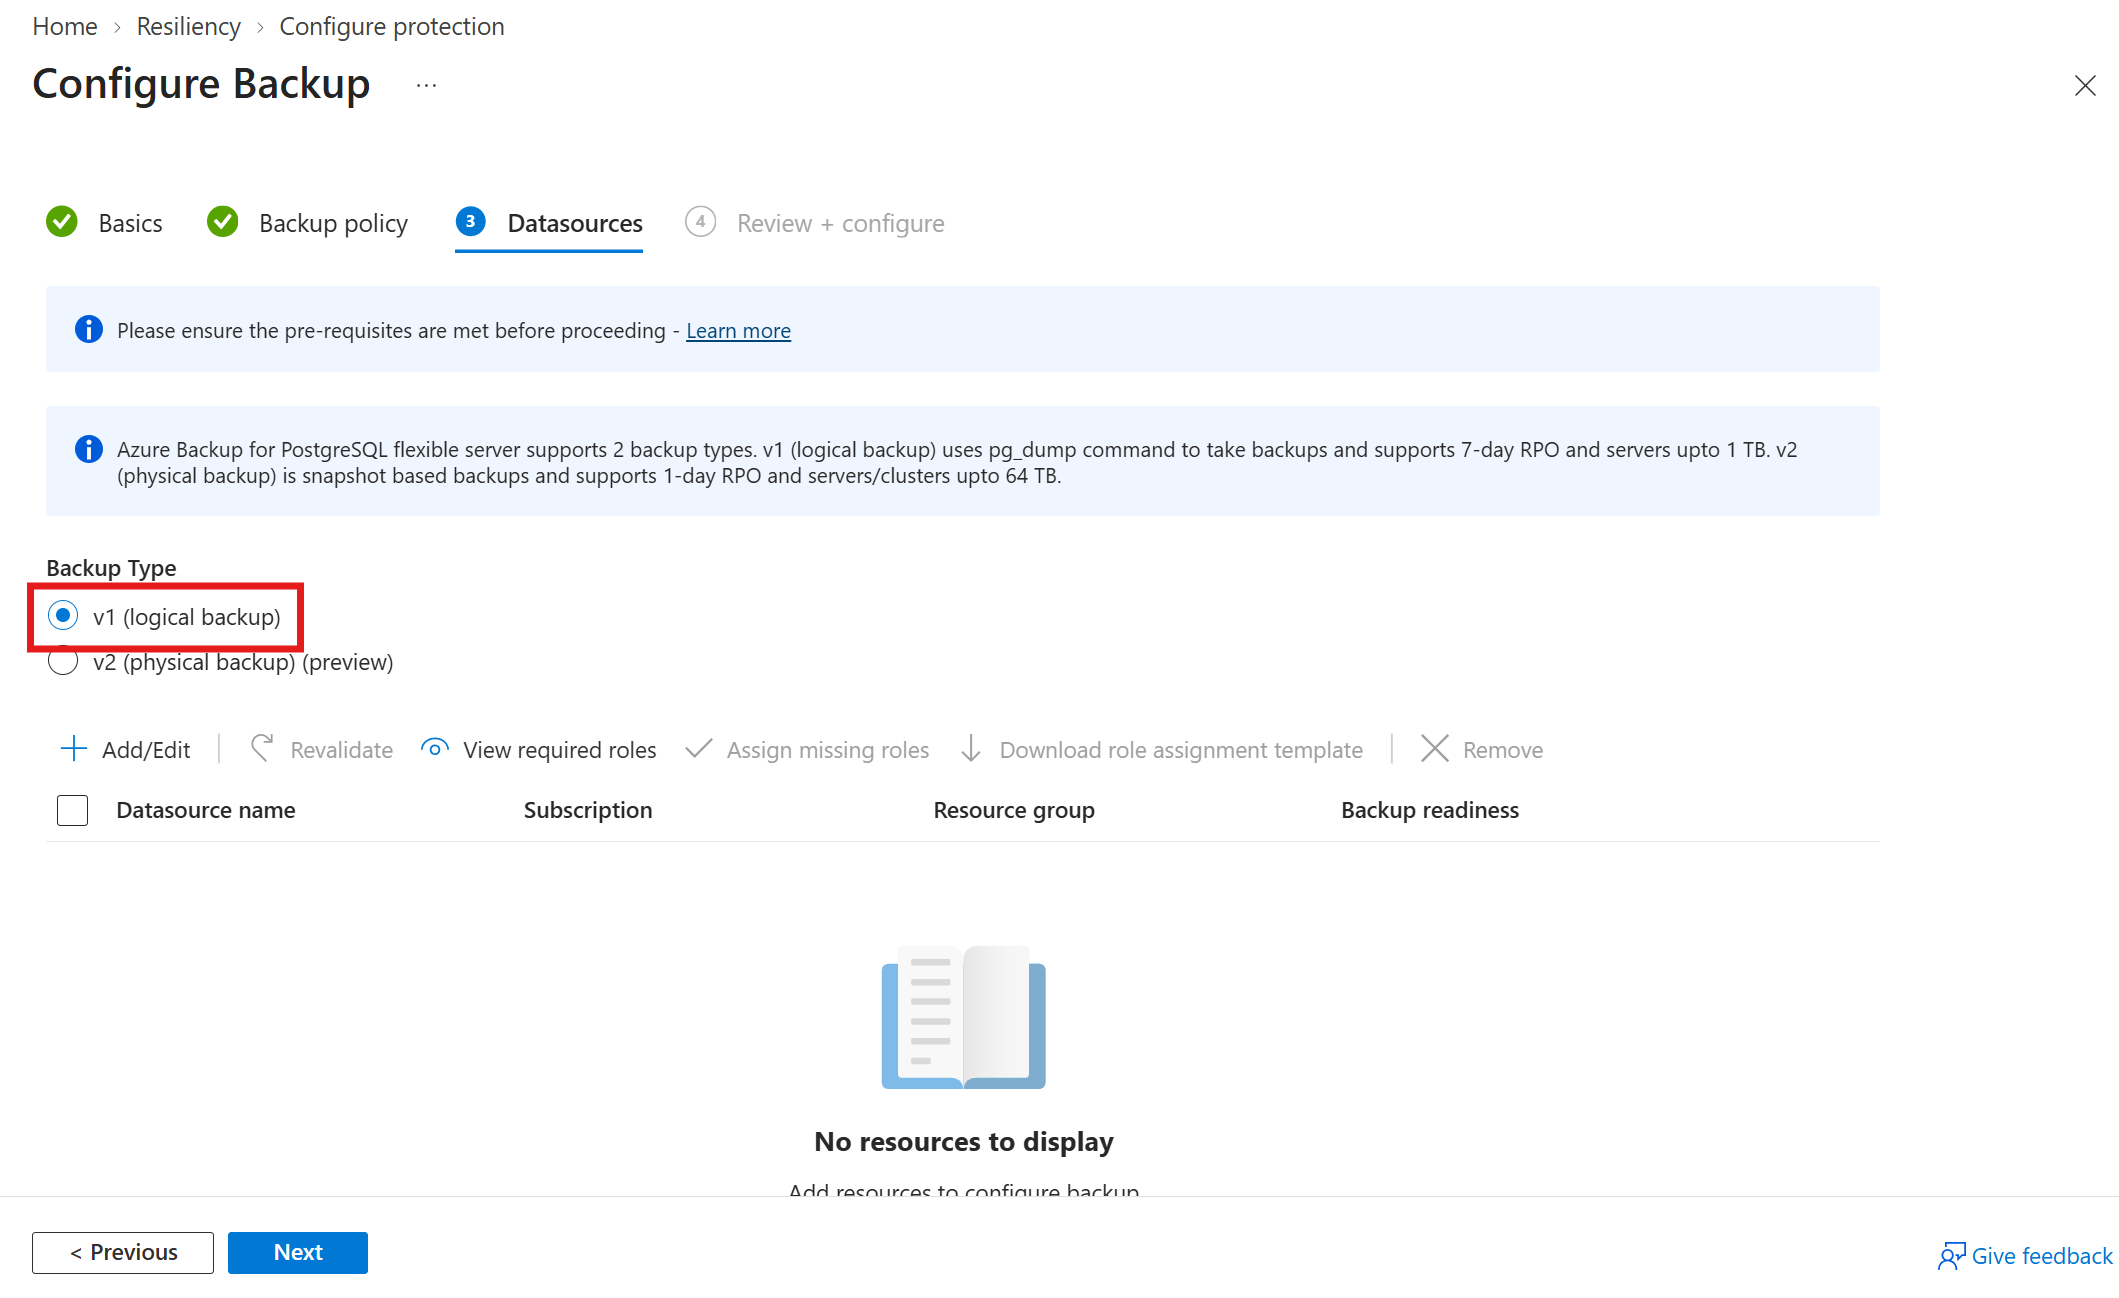
Na zakładce Datasources wybierz typ kopii zapasowej v1 (logiczne kopie zapasowe).
Uwaga
Typ kopii zapasowej określa, który stos chroni źródło danych. v1 (logiczne kopie zapasowe) korzysta z rozwiązania
pg_dumpopisanego w tym artykule. Źródło danych może być chronione tylko przez jeden stos jednocześnie, ponieważ wielokrotna ochrona nie jest obsługiwana.W panelu Wybierz zasoby do kopii zapasowej wybierz elastyczny serwer do ochrony, a następnie wybierz Wyznacz.
Uwaga
- Elastyczne serwery większe niż 1 TB nie są obsługiwane.
- Elastyczne serwery na pamięci premium SSD v2 nie są obsługiwane.
- Klastry elastyczne nie są podtrzymywane.
Wskazówka
Azure Backup for PostgreSQL flexible server and elastic cluster (v2) tworzy fizyczne kopie zapasowe z migawek dysków zarządzanych zamiast logicznych kopii zapasowych opartych na
pg_dumpi eliminuje ograniczenia ogólnie dostępnego rozwiązania v1.- Chroni zarówno elastyczne serwery PostgreSQL, jak i klastry elastyczne.
- Obsługuje elastyczne serwery i klastry elastyczne do 32 TB na Premium SSD v1 oraz do 64 TB na Premium SSD v2, zamiast limitu 1 TB.
Po przejściu na kartę Źródła danych usługa Azure Backup sprawdza, czy ma wszystkie niezbędne uprawnienia dostępu do łączenia się z serwerem. Jeśli brakuje co najmniej jednego uprawnienia dostępu, zostanie wyświetlony jeden z poniższych komunikatów o błędzie — użytkownik nie może przypisać ról lub przypisanie roli nie zostało zrobione.
Użytkownik nie może przypisać ról: ten komunikat jest wyświetlany, gdy (administrator kopii zapasowej) nie ma dostępu do zapisu w serwerze PostgreSQL — elastycznym, jak pokazano w obszarze Wyświetl szczegóły. Aby przypisać niezbędne uprawnienia do wymaganych zasobów, wybierz pozycję Pobierz szablon przypisania roli , aby pobrać szablon usługi ARM i uruchomić szablon jako administrator bazy danych PostgreSQL. Po pomyślnym uruchomieniu szablonu wybierz pozycję Odwołuj.
Przypisanie roli nie ukończone: Ten komunikat pojawia się, kiedy ty, jako administrator kopii zapasowej, masz dostęp do zapisu na serwerze PostgreSQL – elastyczny serwer, aby przypisać brakujące uprawnienia widoczne pod Wyświetl szczegóły. Aby udzielić uprawnień do elastycznego serwera PostgreSQL, wybierz opcję Przypisz brakujące role.
Po rozpoczęciu procesu brakujące uprawnienia dostępu na elastycznych serwerach PostgreSQL są przyznawane magazynowi kopii zapasowych. Można zdefiniować zakres, w którym należy przyznać uprawnienia dostępu. Po zakończeniu działania rozpoczyna się ponowna weryfikacja.
Gdy walidacja przypisania roli pokaże powodzenie, wybierz przycisk Dalej , aby przejść do ostatniego kroku przesyłania operacji.
Na karcie Przeglądanie i konfigurowanie wybierz pozycję Konfiguruj kopię zapasową.

Tworzenie zasad kopii zapasowych
Zasady tworzenia kopii zapasowych można utworzyć na bieżąco podczas przepływu konfiguracji kopii zapasowej.
Aby utworzyć zasady tworzenia kopii zapasowych, wykonaj następujące kroki:
W okienku Konfigurowanie kopii zapasowej wybierz kartę Zasady tworzenia kopii zapasowych .
Na karcie Zasady tworzenia kopii zapasowych wybierz pozycję Utwórz nową w obszarze Zasady tworzenia kopii zapasowych.
W panelu Utwórz politykę kopii zapasowej , na zakładce Podstawy , wpisz nazwę nowej polityki w nazwie polityki.
Na zakładce Harmonogram + retencja , w sekcji Harmonogram Kopii zapasowej, zdefiniuj częstotliwość kopii zapasowych jako Tygodniowo.
Uwaga
Ogólnie dostępne rozwiązanie v1 (oparte na
pg_dump) obsługuje tylko częstotliwości tygodniowe. Jeśli wybierzesz częstotliwość dzienną, uruchamiana jest tylko pierwsza operacja tworzenia kopii zapasowej w tygodniu, a kolejne zadania tworzenia kopii zapasowej w tym samym tygodniu kończą się niepowodzeniem.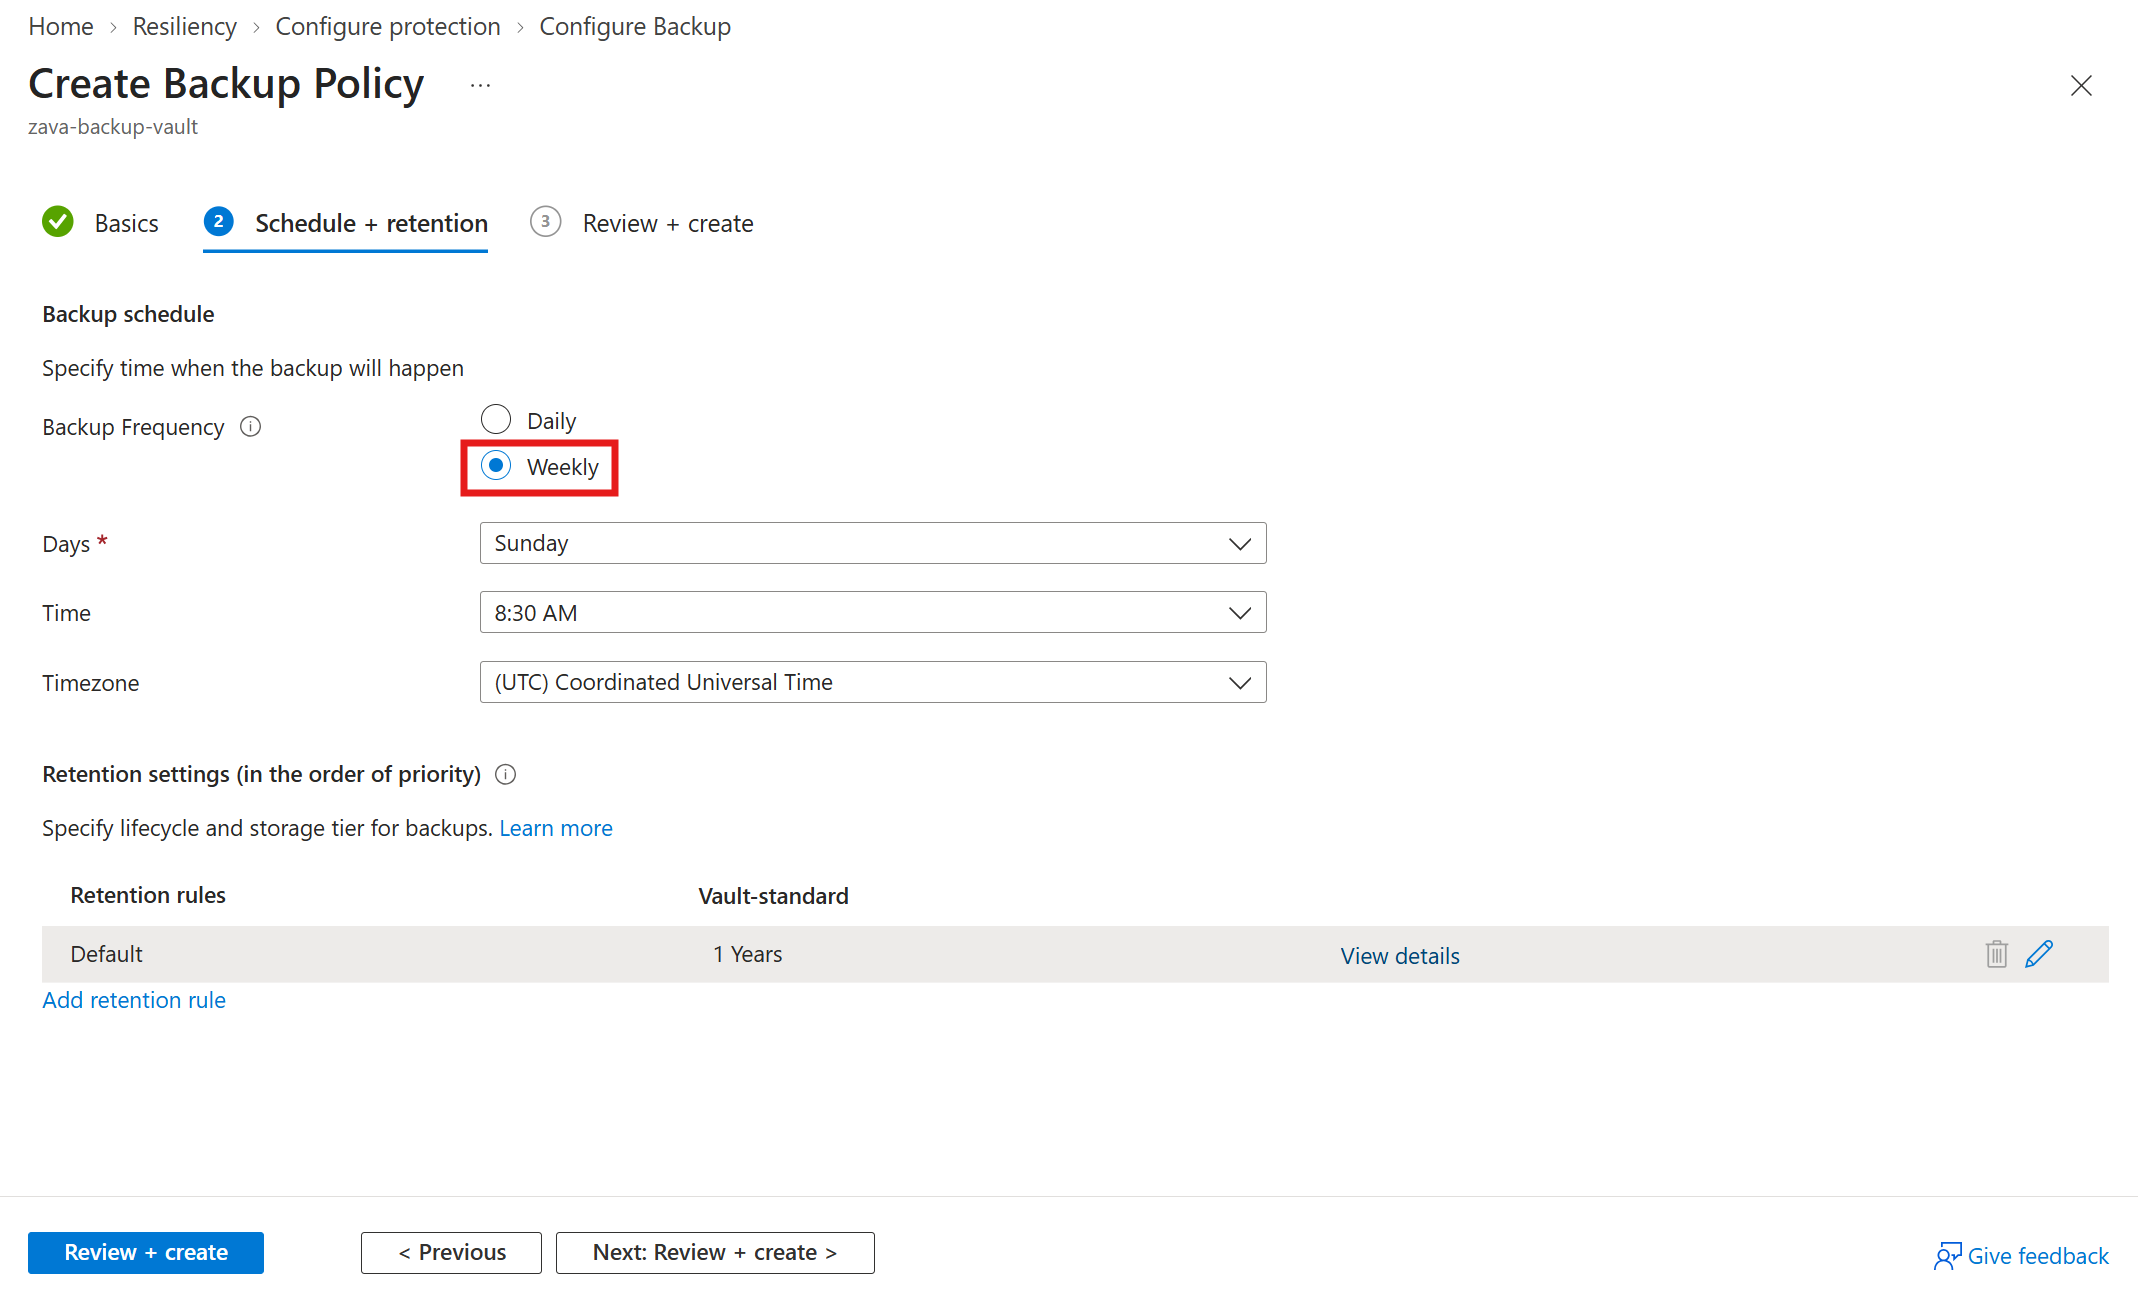
Wskazówka
W przypadku codziennych harmonogramów tworzenia kopii zapasowych z docelowym punktem odzyskiwania wynoszącym jeden dzień, zamiast jednej kopii zapasowej tygodniowo wypróbuj Azure Backup for PostgreSQL flexible server and elastic cluster (v2), który jest obecnie dostępny w wersji zapoznawczej. Rozwiązanie v2 wykonuje fizyczne kopie zapasowe na podstawie migawek dysków zarządzanych zamiast logicznych kopii zapasowych opartych na
pg_dump.W ustawieniach retencji wybierz Dodaj regułę retencji.
W okienku Dodawanie przechowywania zdefiniuj okres przechowywania, a następnie wybierz pozycję Dodaj.
Po powrocie do panelu Utwórz politykę kopii zapasowej wybierz Przeglądaj + tworz.
Uwaga
Reguły przechowywania są oceniane w wstępnie określonej kolejności priorytetu. Priorytet jest najwyższy dla zasady rocznej, następnie dla zasady miesięcznej, a potem dla zasady tygodniowej. Domyślne ustawienia przechowywania mają zastosowanie, gdy nie kwalifikują się żadne inne reguły. Na przykład ten sam punkt odzyskiwania może być pierwszą udaną kopią zapasową wykonaną co tydzień, jak i pierwszą udaną kopią co miesiąc. Jednak ponieważ reguła miesięczna ma wyższy priorytet niż reguła tygodniowa, obowiązuje retencja odpowiadająca pierwszemu pomyślnemu backupowi wykonanemu co miesiąc.
Po zakończeniu konfiguracji kopii zapasowej można uruchomić kopię zapasową na żądanie i śledzić postęp operacji tworzenia kopii zapasowej.