Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Important
Ta funkcja jest dostępna w wersji beta. Aby z niego korzystać, administrator przestrzeni roboczej musi włączyć Unity Gateway Managed Configuration na stronie Previews. Zobacz Zarządzanie wersjami zapoznawczami usługi Azure Databricks.
Użyj zarządzania urządzeniami mobilnymi (MDM) oraz interfejsu wiersza poleceń Unity Gateway do wdrożenia konfiguracji agenta kodowania w zespole. Administratorzy publikują konfigurację w przestrzeni roboczej, a deweloperzy korzystają ze swoich znanych agentów z skonfigurowanymi modelami, serwerami MCP i umiejętnościami.
Obsługiwane oprogramowanie MDM:
- Jamf Pro (macOS) z gotowym do użycia skryptem provisioningowym
Twoje oprogramowanie MDM uruchamia skrypt provisioning z uprawnieniami administratora na każdym urządzeniu. Skrypt instaluje ug, polecenie Databricks CLI oraz agentów kodujących, a następnie uruchamia ug configure, aby zastosować konfigurację agenta kodującego twojej przestrzeni roboczej dla każdego programisty na urządzeniu. Deweloperzy uruchamiają wtedy swojego agenta bez uprawnień administratora i logują się za pomocą własnego konta Azure Databricks.
Note
Provisioning MDM konfiguruje Claude Code i Codex, które mają ustawienia obejmujące całą maszynę. Nie konfiguruje GitHub Copilot CLI ani GitHub Copilot w Visual Studio Code. Deweloperzy sami konfigurują GitHub Copilot za pomocą ug configure --agents copilot.
Wdrażanie za pomocą MDM
Konfiguruj agentów kodujących
Włącz agentów, których używa Twój zespół, i publikuj konfigurację w swoim workspace. Zobacz Konfiguruj agentów kodujących.
Każdy aktywny agent potrzebuje co najmniej jednego modelu w konfiguracji, z którego może korzystać jednostka usługi w kolejnym kroku. Na przykład Claude Code potrzebuje modeli Claude'a.
ug configure Pomija każdego agenta bez modeli.
Utworzenie jednostki usługi obsługi administracyjnej
Polityka MDM używa nazwy głównej usługi jedynie do odczytu opublikowanej konfiguracji podczas jej działania. Deweloperzy uwierzytelniają się we własnym imieniu. Skrypt tymczasowo korzysta z poświadczeń podmiotu usługi, aby ug mógł połączyć się z przestrzenią roboczą i pobrać konfigurację agenta kodującego.
Dodaj jednostkę usługi do swojego workspace, na przykład
ug-mdm-provisioning.Pozostaw włączone tylko uprawnienie dostępu do Workspace. Jednostka usługi nie potrzebuje innych uprawnień. Zobacz Zarządzanie uprawnieniami.
Przyznaj jednostce usługi dostęp do modeli, serwerów MCP i umiejętności w opublikowanej konfiguracji, w tym wymagane uprawnienia Unity Catalog. Zobacz Przyznawanie dostępu do modeli, serwerów MCP i umiejętności.
Na karcie Sekrety jednostki usługi kliknij Wygeneruj klucz tajny. Wybierz okres ważności, który odpowiada Twojej zasadzie rotacji. W sekcji Zakres kliknij Inne interfejsy API, dodaj zakresy
ai-gatewayiunity-catalogi ustaw każdy z nich na Odczyt. Zobacz Krok 1: Utworzenie klucza tajnego OAuth.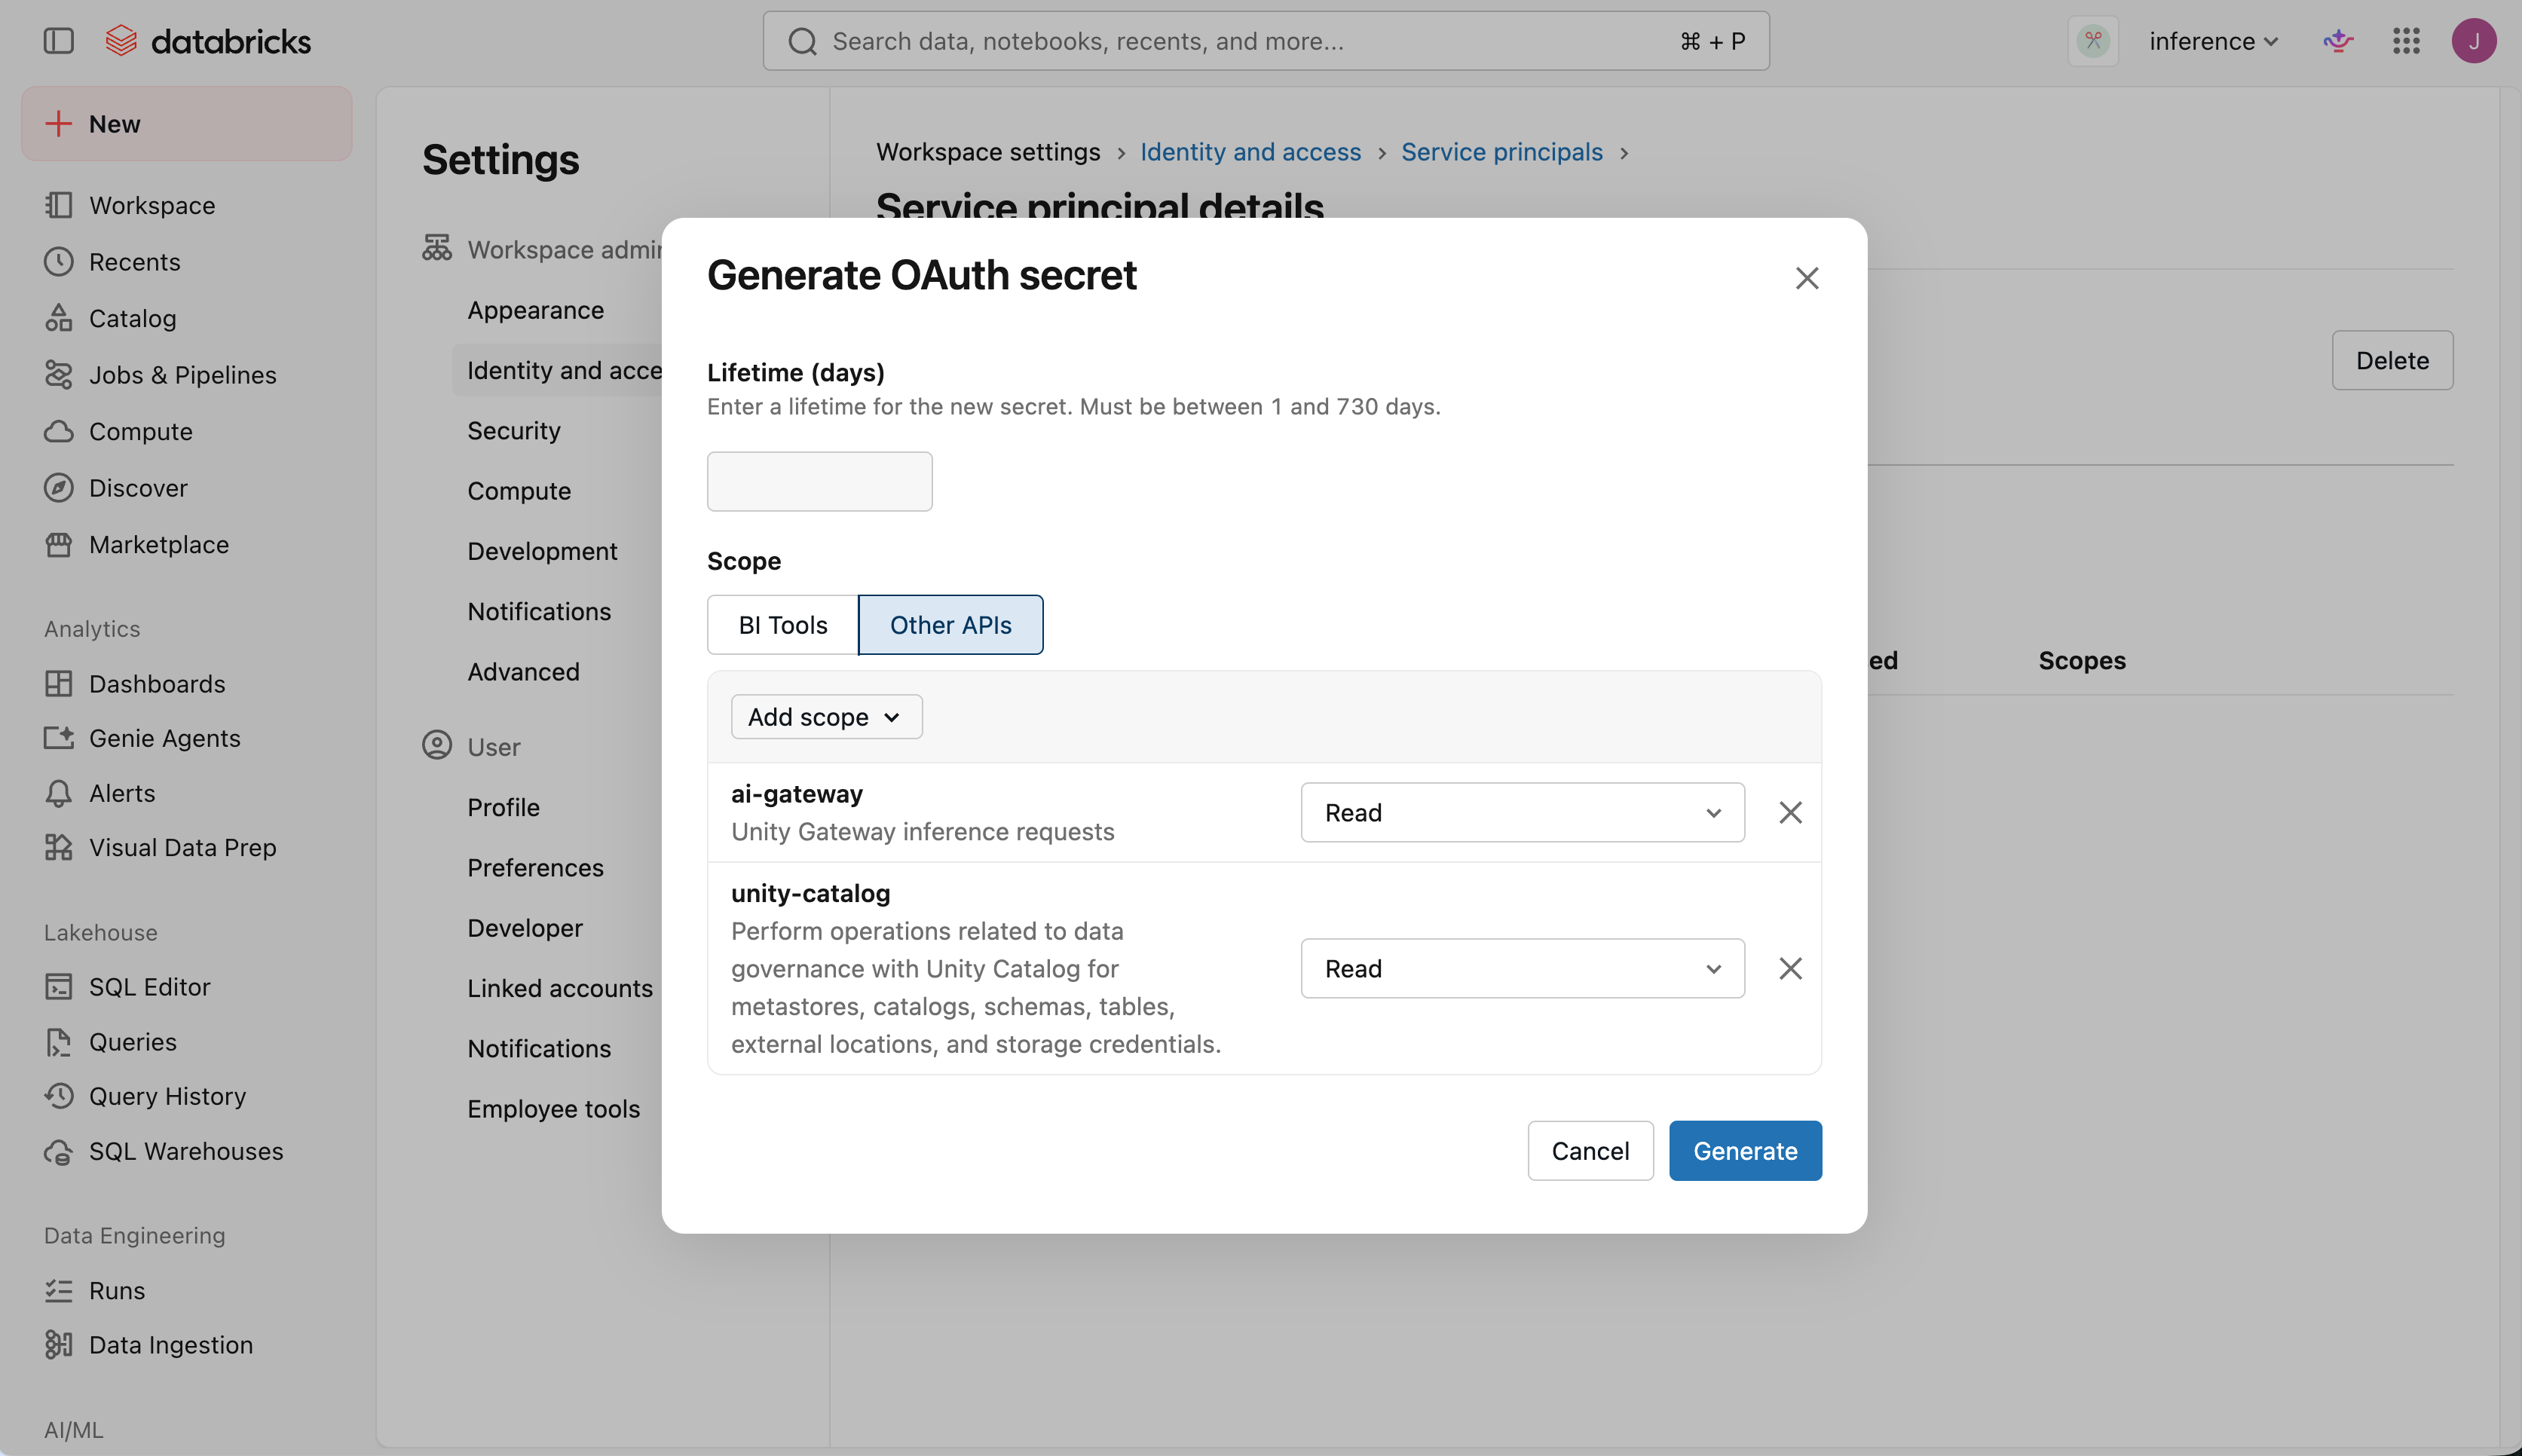
Skopiuj identyfikator klienta i klucz tajny. Nie możesz ponownie obejrzeć sekretu po zamknięciu dialogu.
Wdrażaj z oprogramowaniem MDM
Important
Zainstaluj ug we współdzielonej lokalizacji, którą każdy użytkownik na urządzeniu może obsługiwać, a nie w katalogu domowym użytkownika root.
ug configure rejestruje ścieżkę do ug w ustawieniach agenta dla całego urządzenia, a agent każdego dewelopera uruchamia ug z tej ścieżki, aby się uwierzytelnić.
Jamf Pro (macOS)
Te kroki wdrażają Claude Code i Codex na urządzeniach macOS z Jamf Pro. Każde urządzenie potrzebuje:
- Dostęp sieciowy do adresu URL Twojej przestrzeni roboczej, PyPI (
pypi.orgifiles.pythonhosted.org), GitHub (github.comiraw.githubusercontent.com),astral.sh,nodejs.org, orazregistry.npmjs.org. - Narzędzia wiersza poleceń dla Xcode lub uprawnienia, aby skrypt mógł je zainstalować za pomocą
softwareupdate.uginstaluje się z GitHuba, co wymagagit.
Dodaj skrypt
W Jamf Pro przejdź do Ustawień > Zarządzanie komputerami > Skrypty > Nowy i nadaj nazwę skryptowi
Unity Gateway provision.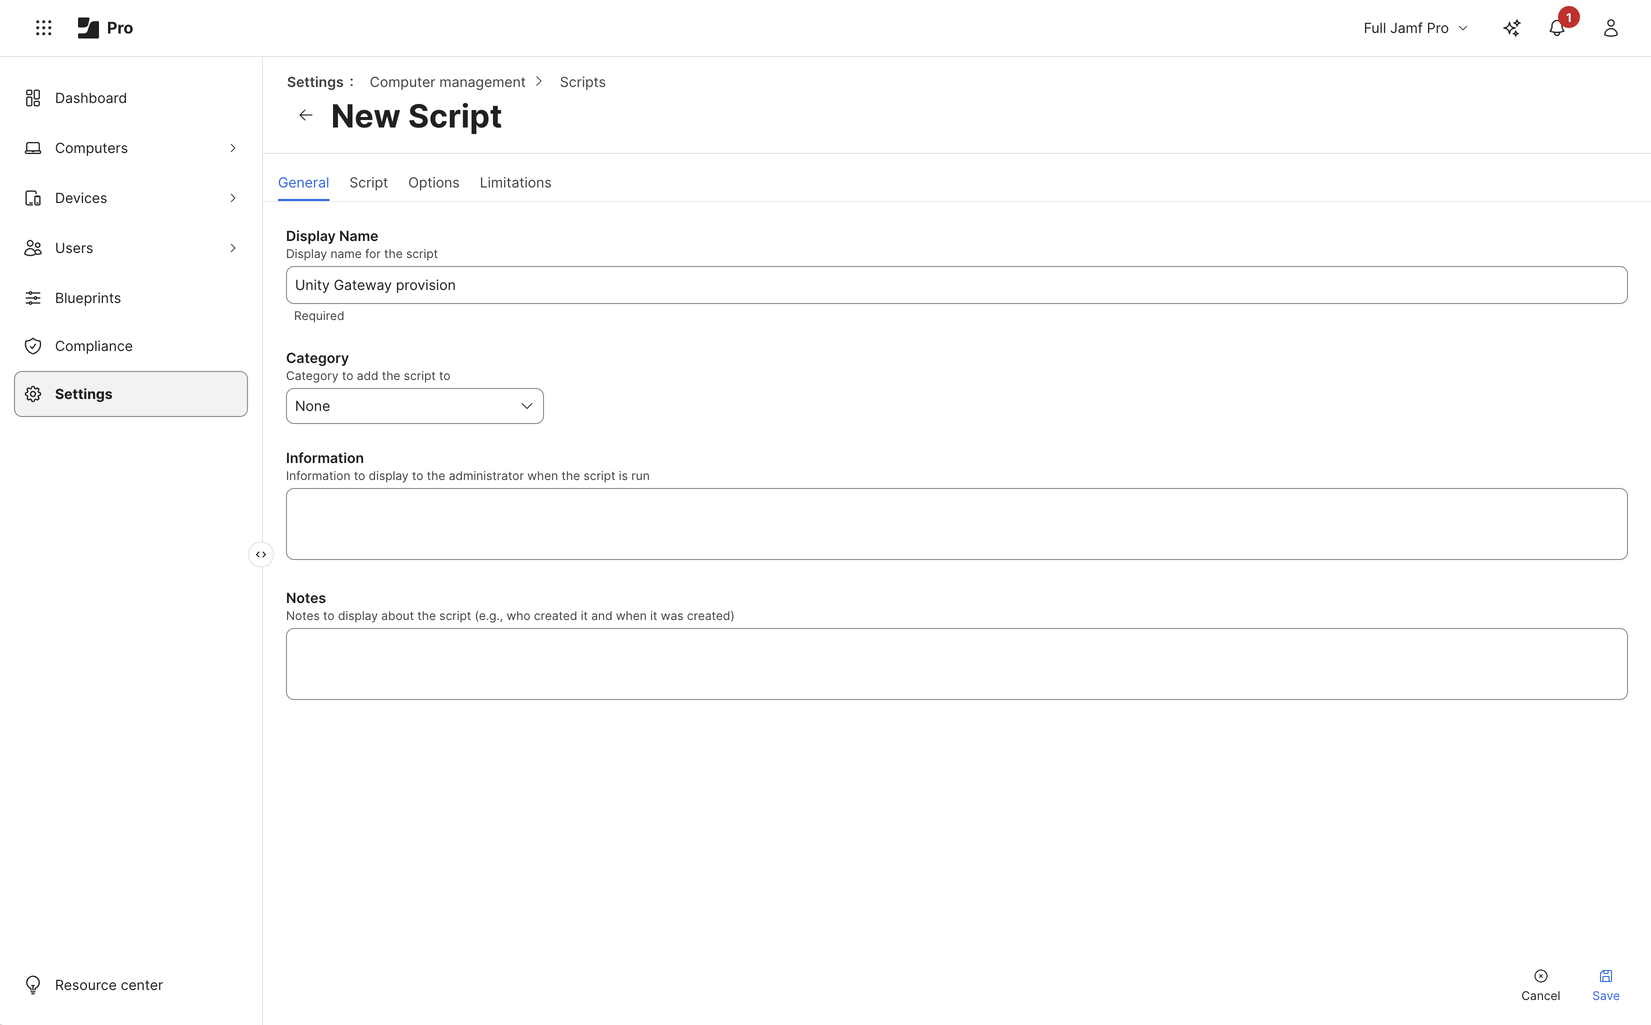
Na zakładce Skrypt wklej następujący skrypt:
Zobacz skrypt aprowizacji
#!/bin/bash
#
# macOS MDM provisioning script, written for Jamf Pro policies: install
# ug, the Databricks CLI, Claude Code and Codex machine-wide and run
# `ug configure` as root, which installs the workspace policy at
# /etc/unitygateway/managed-settings.json. It also adds `claude` and
# `codex` aliases to /etc/zshrc and /etc/bashrc, so users launch with
# `claude` or `codex` in a new terminal, with no sudo.
#
# Jamf parameters ($1-$3 are reserved by Jamf):
#   $4  Databricks workspace URL, starting with https://
#   $5  Service principal OAuth client id
#   $6  Service principal OAuth client secret
#
# The token is used for this run only; developers sign in with their own
# OAuth. Needs access to PyPI, GitHub, astral.sh, nodejs.org and npmjs.org.

set -euo pipefail
umask 022
export HOME=/var/root
export PATH=/usr/local/bin:/usr/bin:/bin:/usr/sbin:/sbin
WORKSPACE="${4%/}"
PREFIX=/usr/local/unity-gateway
NODE_VERSION=22.23.5
NODE_SHA256=89fadefd7798158d8990ca9ed7dbb58f8ca7593adb92fe3da8a445db99415533
UG_REPO=https://github.com/databricks/unity-gateway
UV_URL=https://astral.sh/uv/install.sh
CLI_URL=https://raw.githubusercontent.com
CLI_URL="$CLI_URL/databricks/setup-cli/main/install.sh"
CLT_MARKER=/tmp/.com.apple.dt.CommandLineTools
CLT_MARKER="$CLT_MARKER.installondemand.in-progress"

# ug must be in a shared path: the machine-wide agent settings
# run it by absolute path for every user.
export UV_TOOL_DIR="$PREFIX/tools"
export UV_TOOL_BIN_DIR=/usr/local/bin
export UV_PYTHON_INSTALL_DIR="$PREFIX/python"
export UV_PYTHON_PREFERENCE=only-managed
# ug's npm installer must put agents on every user's PATH, not in root's home.
export npm_config_prefix=/usr/local
mkdir -p /usr/local/bin

# Get ug from git
if ! xcode-select -p >/dev/null 2>&1; then
  touch "$CLT_MARKER"
  clt="$(softwareupdate -l 2>/dev/null \
    | sed -n 's/^\* Label: \(Command Line Tools.*\)$/\1/p' \
    | tail -n1)"
  softwareupdate -i "$clt"
  rm -f "$CLT_MARKER"
fi

if ! command -v uv >/dev/null; then
  curl -LsSf "$UV_URL" \
    | env UV_INSTALL_DIR=/usr/local/bin UV_NO_MODIFY_PATH=1 sh
fi
uv tool install --force "git+$UG_REPO"

if [ ! -x /usr/local/bin/databricks ]; then
  curl -fsSL "$CLI_URL" | sh
fi

# ug configure installs missing agents with npm; provide a shared Node.js runtime.
if ! command -v node >/dev/null || ! command -v npm >/dev/null; then
  tmp="$(mktemp -d)"
  trap 'rm -rf "$tmp"' EXIT
  package="node-v$NODE_VERSION.pkg"
  /usr/bin/curl -fsSL -o "$tmp/$package" \
    "https://nodejs.org/dist/v$NODE_VERSION/$package"
  printf '%s  %s\n' "$NODE_SHA256" "$tmp/$package" | /usr/bin/shasum -a 256 -c -
  /usr/sbin/installer -pkg "$tmp/$package" -target /
fi

# Get short lived credential; curl reads the client id and secret from
# stdin (-K -) so they don't appear in its arguments.
resp="$(printf 'user = "%s:%s"\n' "$5" "$6" \
  | curl -sS -K - \
      -d grant_type=client_credentials \
      --data-urlencode 'scope=ai-gateway:read unity-catalog:read' \
      "$WORKSPACE/oidc/v1/token")"
if ! DATABRICKS_BEARER="$(printf '%s' "$resp" \
    | plutil -extract access_token raw -o - -)"; then
  echo "Token request to $WORKSPACE failed: $resp" >&2
  exit 1
fi
export DATABRICKS_BEARER

/usr/local/bin/ug configure --global --mdm --workspace "$WORKSPACE" \
  --agents claude,codex </dev/null
unset DATABRICKS_BEARER resp

# Aliases for every user's interactive zsh and bash shells. The block is
# rewritten on each run, which restores it if a macOS update resets
# the file.
for rc in /etc/zshrc /etc/bashrc; do
  [ -f "$rc" ] || continue
  sed -i '' '/^# BEGIN unity-gateway/,/^# END unity-gateway/d' "$rc"
  cat >>"$rc" <<'ALIASES'
# BEGIN unity-gateway (managed by MDM)
alias claude='UG_SKIP_OS_SETTINGS=1 ug claude'
alias codex='UG_SKIP_OS_SETTINGS=1 ug codex'
# END unity-gateway
ALIASES
done
Na zakładce Opcje etykiety Parametr 4
Workspace URL, Parametr 5Client IDi Parametr 6Client secret.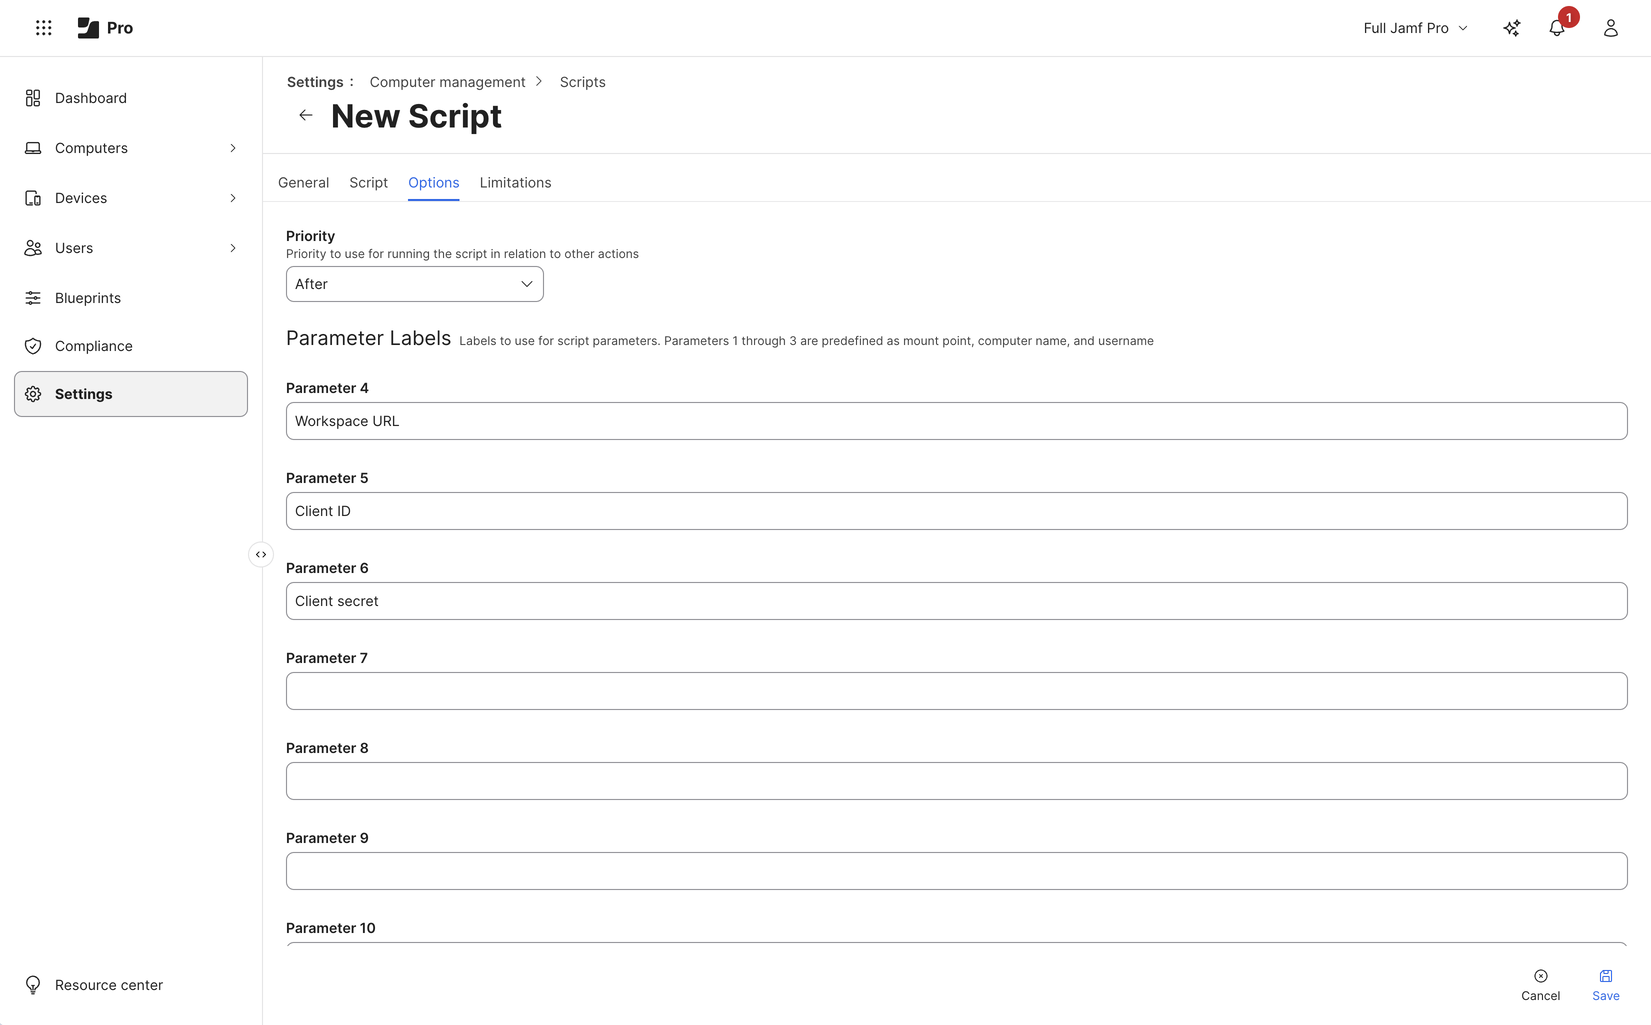
Kliknij Zapisz.
Skrypt reinstaluje ug przy każdym uruchomieniu i instaluje Databricks CLI tylko wtedy, gdy go brakuje. Jeśli brakuje Node.js lub npm, skrypt instaluje oficjalny pakiet Node.js 22.23.5 po sprawdzeniu przypiętej sumy kontrolnej SHA-256.
ug configure następnie ponownie używa istniejących agentów na współdzielonej ŚCIEŻCE lub instaluje kod Claude i Codex przez npm z wbudowanym instalatorem Unity Gateway. Agenci, którzy nie są włączeni w obszarze roboczym, nie są instalowani. Skrypt nie aktualizuje w inny sposób Node.js, agentów ani CLI; aby utrzymać je aktualne, zmodyfikuj skrypt tak, aby odpowiadał sposobowi aktualizacji oprogramowania na Twoich urządzeniach.
Maci wyposażone w wcześniejszą wersję tego skryptu zachowują swoje natywne instalacje agenta; uruchomienie nowego skryptu nie jest migracją do npm. Aby przenieść te komputery Mac do npm, usuń stare natywne instalacje za pomocą procesu zarządzania oprogramowaniem, a następnie ponownie uruchom politykę.
Tworzenie zasad
Przejdź do Komputery > Zasady > Nowe.
W sekcji Ogólne ustaw Wyzwalacz na Powtarzające się zameldowanie, a Częstotliwość wykonywania na Raz dziennie. Każde urządzenie codziennie wykonuje
ug configure, co wprowadza aktualizacje konfiguracji publikowane w workspace.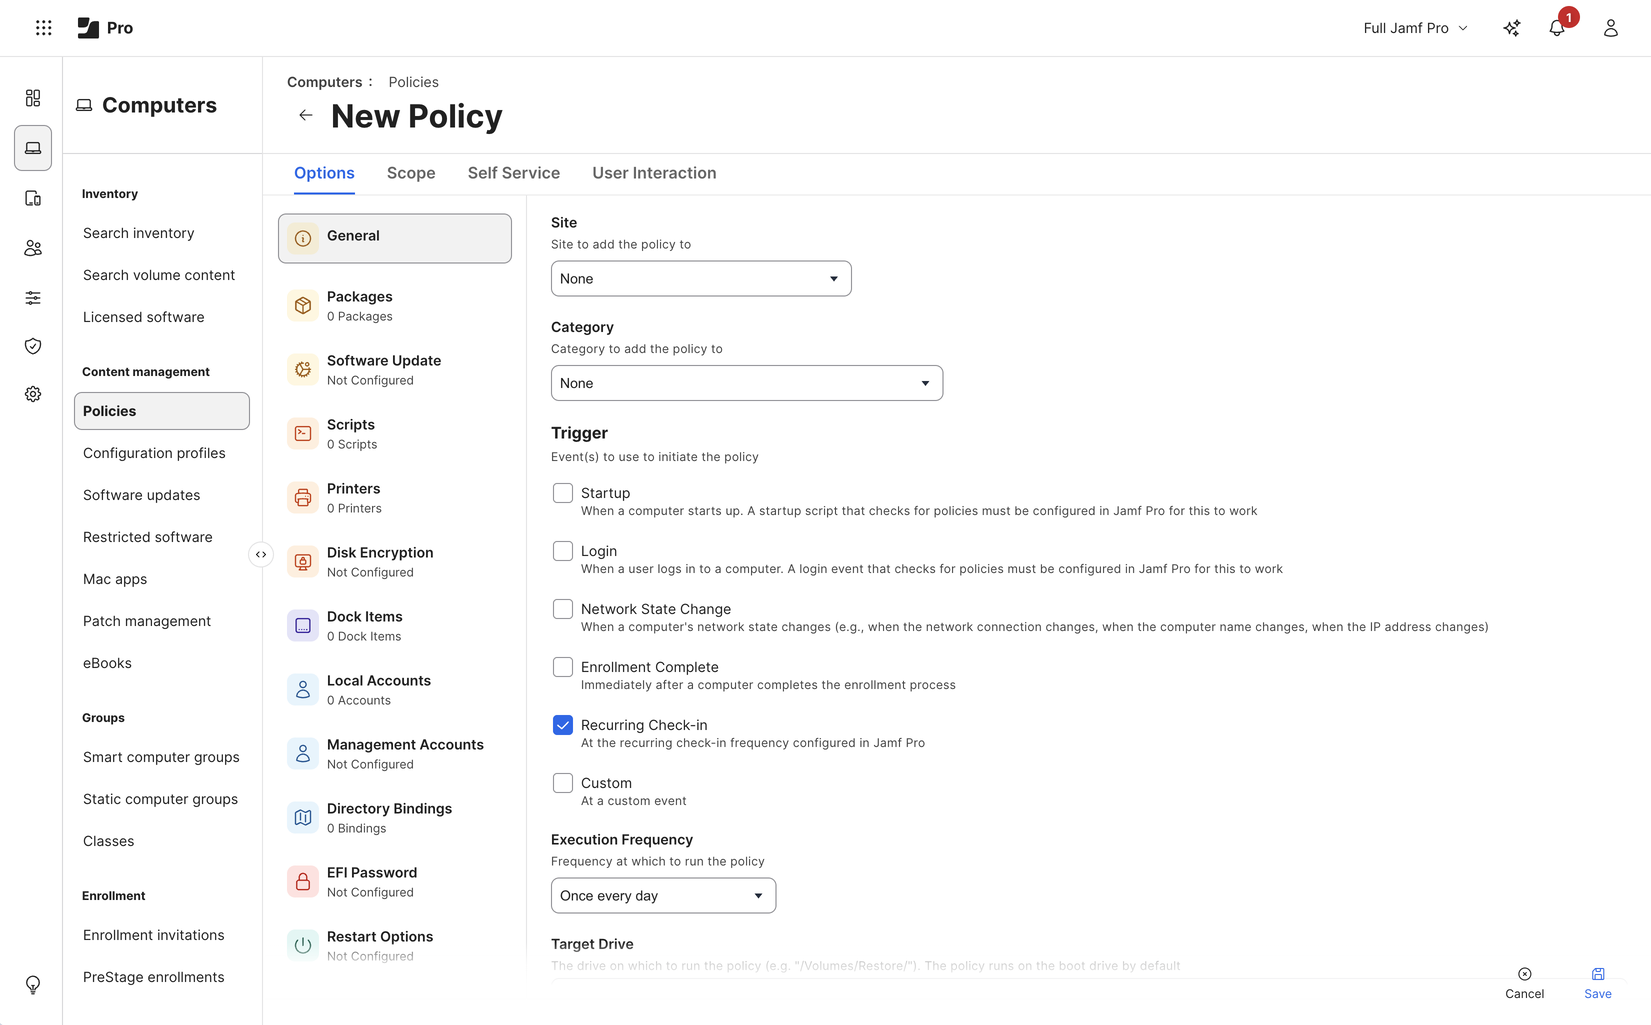
W Scripts dodaj
Unity Gateway provisionz Priority ustawionym na After. Wprowadź parametry:Parametr Value 4 (Adres URL obszaru roboczego) Twój adres URL przestrzeni roboczej, zaczynający się od https://.5 (ID klienta) Identyfikator klienta nazwy głównej usługi. 6 (Klucz tajny klienta) Klucz tajny nazwy głównej usługi. 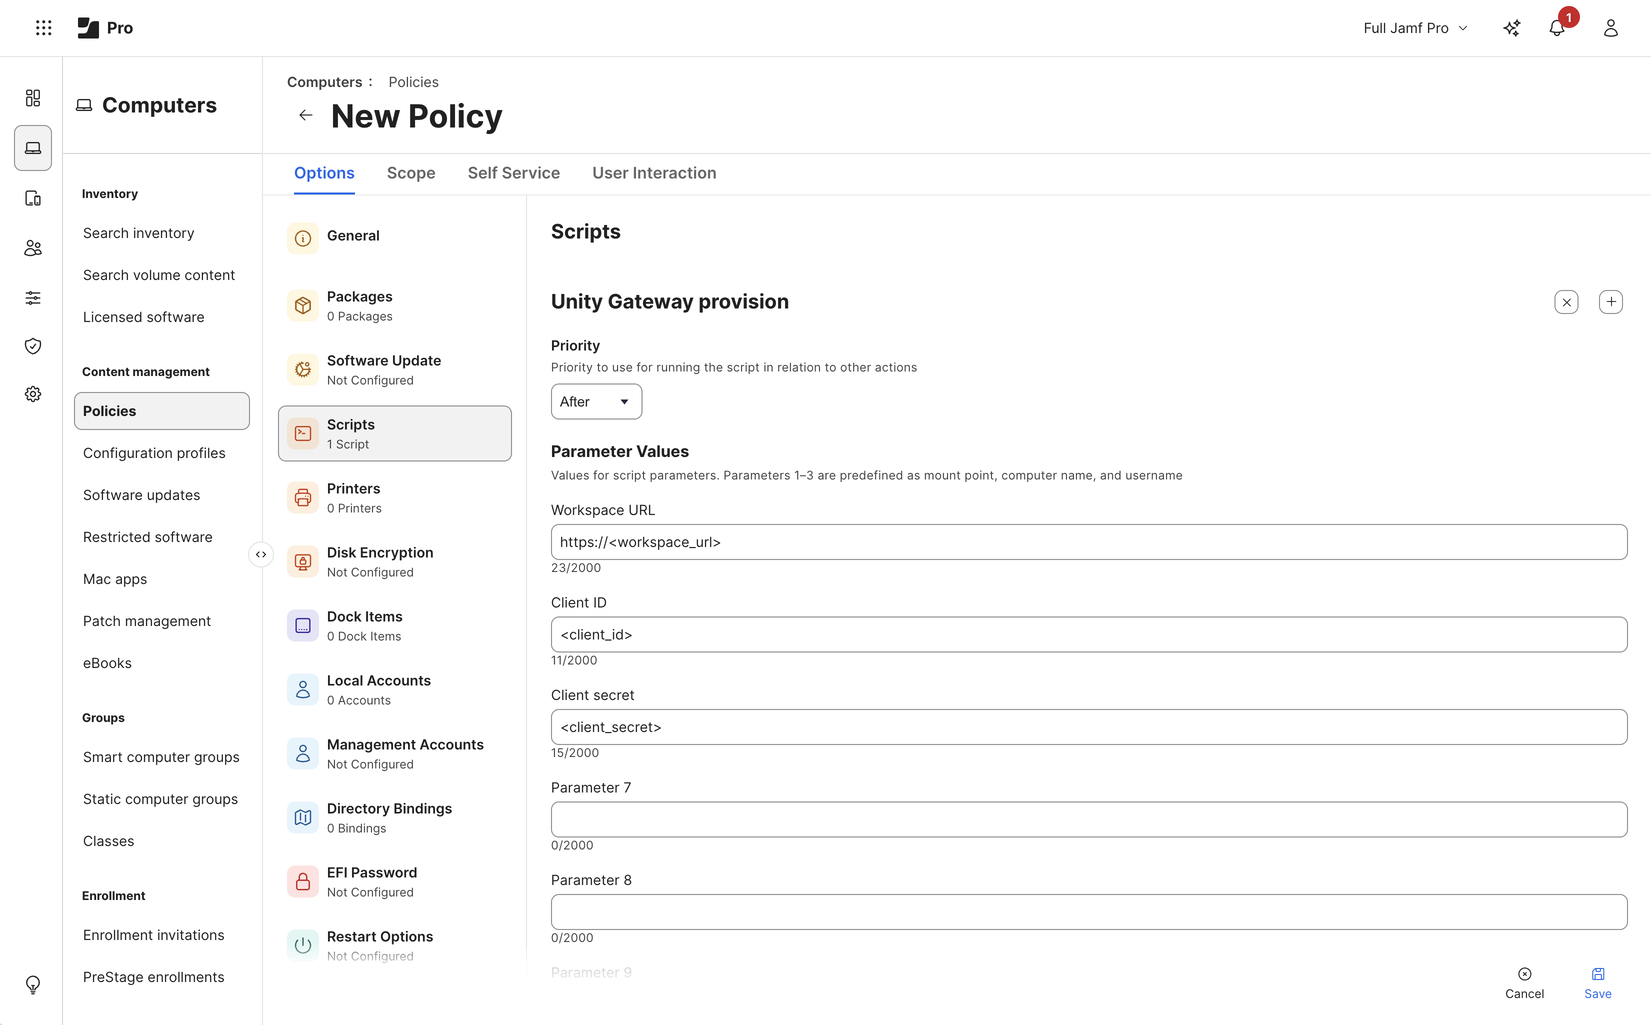
W Scope wybierz urządzenia, które chcesz objąć. Zacznij od małej grupy urządzeń objętych programem pilotażowym.
Kliknij Zapisz. Jamf Pro uruchamia tę politykę na każdym docelowym urządzeniu przy kolejnym meldowaniu się.
Poinformuj swoich deweloperów
Po uruchomieniu polityki na urządzeniu deweloperzy otwierają nowy terminal i uruchamiają claude jak codex zwykle. Pierwsze uruchomienie otwiera przeglądarkę, w której deweloper loguje się do Azure Databricks. Aktywność agenta kodującego jest przypisywana indywidualnemu programiście, a nie jednostce usługi.
Wdróż Claude desktop
Ten sam ug configure run konfiguruje także aplikację Claude Desktop dla każdego użytkownika na urządzeniu. Aby wspierać Claude na pulpicie, zainstaluj go w swoim skrypcie provisioningowym, zanim skrypt zostanie uruchomiony ug configure. Powyższy skrypt Jamf Pro nie instaluje Claude desktop.
Gdy użytkownik po raz pierwszy otwiera pulpit Claude, loguje się za pomocą własnego konta Azure Databricks. Użytkownicy mogą także importować swoje claude.ai projekty i czaty.
Zweryfikuj wdrożenie
Na urządzeniu pilotażowym zaloguj się kontem systemu operacyjnego dewelopera i sprawdź, czy:
- Agent otwiera i odpowiada, korzystając z skonfigurowanego modelu.
- Skonfigurowane serwery MCP i umiejętności są dostępne, a deweloper może z nich korzystać.
- Żądania pojawiają się w śledzeniu użycia Unity Gateway, a trace’y pojawiają się, jeśli śledzenie jest włączone. Zobacz Monitorowanie aktywności agenta kodującego.
Powtórz te kontrole po zmianie skryptu provisioning lub opublikowanej konfiguracji.
Utrzymywanie poświadczeń i konfiguracji
Aby obrócić klucz tajny jednostki usługi:
- Wygeneruj nowy wpis tajny dla nazwy głównej usługi.
- Zaktualizuj sekret w swojej polityce MDM.
- Po uruchomieniu polityki na urządzeniach usuń stary sekret.
Aby zaktualizować konfigurację, publikuj zmiany w przestrzeni roboczej. Urządzenia stosują je przy następnym uruchomieniu zasady. Zobacz Aktualizacje konfiguracji synchronizacji.
Troubleshooting
| Error | Cause |
|---|---|
Token request to ... failed: {"error":"invalid_client"...} |
Identyfikator klienta lub sekret w polityce MDM jest błędny lub sekret wygasł. |
Token request ... failed: ... Scopes ... are not assigned to the client |
Sekret nie ma zakresów ai-gateway:read i unity-catalog:read. |
None of the coding agents enabled by your workspace configuration are available |
Żaden włączony agent nie posiada modeli, których może używać przedstawiciel usługi, na przykład Claude Code skonfigurowany bez modeli Claude'a. |