Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Możesz dostosować ustawienia wrażliwości danych w Microsoft Defender dla Chmury. Ustawienia poufności danych służą do identyfikowania i skoncentrowania się na zarządzaniu krytycznymi poufnymi danymi w organizacji. Defender Cloud Security Posture Management (CSPM w usłudze Defender) odnosi się do planu CSPM w usłudze Defender w Microsoft Defender dla Chmury.
Wybierz typy informacji poufnych i etykiety poufności w portalu Microsoft Purview w usłudze Defender dla Chmury.
- Domyślnie Defender dla Chmury używa wbudowanych typów informacji poufnych z usługi Microsoft Purview.
- Niektóre typy informacji i etykiety są domyślnie włączone.
- Funkcja wykrywania danych wrażliwych obsługuje część wbudowanych typów informacji poufnych w usłudze Microsoft Purview. Zobacz listę referencyjną obsługiwanych typów informacji wrażliwych.
- Zmodyfikuj domyślne ustawienia na stronie Wrażliwość danych .
Jeśli importujesz etykiety, ustaw progi wrażliwości, które określają minimalny próg wrażliwości, aby etykieta była oznaczona jako wrażliwa w Defender dla Chmury.
Personalizacja ustawień wrażliwości danych pomaga skupić się na kluczowych wrażliwych zasobach i poprawić dokładność danych dotyczących wrażliwości.
Wymagania wstępne
Przed dostosowaniem ustawień poufności danych upewnij się, że zostały spełnione następujące wymagania:
- Przejrzyj wymagania wstępne i wymagania dotyczące konfiguracji ustawień wrażliwości danych.
- W Defender dla Chmury włącz możliwości wykrywania wrażliwych danych w planach CSPM w usłudze Defender lub Defender for Storage.
Zmiany w ustawieniach poufności zaczynają obowiązywać przy następnym odnalezieniu zasobów.
Import niestandardowych typów/etykiet informacji poufnych
Defender dla Chmury automatycznie importuje niestandardowe typy informacji o wrażliwości oraz etykiety wrażliwości. Jeśli masz licencję Enterprise Mobility and Security E5/A5/G5, nie musisz ręcznie udzielać zgody w portalu Microsoft Defender XDR. Więcej informacji można znaleźć w artykule Licencjonowanie etykiet poufności w Microsoft Purview.
Defender dla Chmury importuje tylko etykiety poufności z regułami automatycznego etykietowania. Defender dla Chmury ignoruje sekcję lokalizacji w zasadzie automatycznego etykietowania i przypisuje etykietę wszystkim typom zasobów i lokalizacjom.
Dostosowywanie kategorii/typów danych poufnych
Aby dostosować ustawienia wrażliwości danych w Defender dla Chmury, należy wykonać następujące kroki:
Zaloguj się do portalu Azure.
Przejdź do Microsoft Defender dla Chmury>Ustawienia środowiska.
Wybierz Wrażliwość danych.
Wybierz kategorię typu informacji, którą chcesz dostosować:
- Kategorie Finanse, Dane osobowe i Poświadczenia zawierają domyślne dane typu informacji, których zazwyczaj poszukują atakujący.
- Kategoria Custom zawiera niestandardowe typy informacji z konfiguracji portal Microsoft Purview.
- Kategoria Inne zawiera wszystkie wbudowane typy informacji.
Wybierz typy informacji, które chcesz oznaczyć jako wrażliwe.
Wybierz pozycję Zastosuj i zapisz.
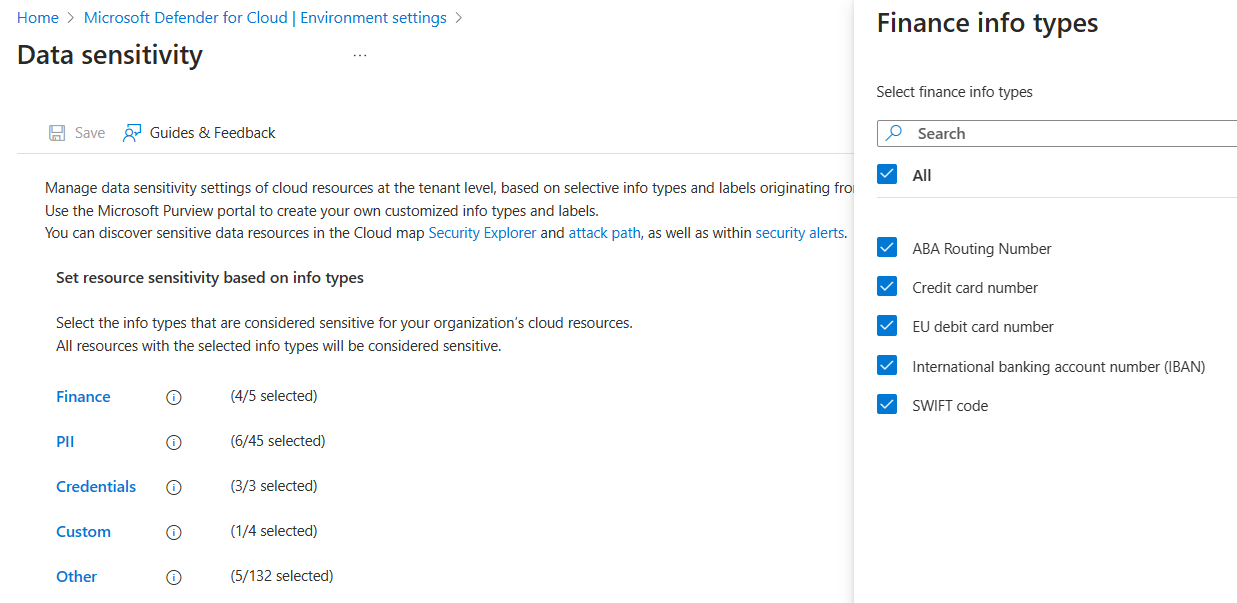
Ustawianie progu dla etykiet danych poufnych
Jeśli używasz etykiet wrażliwości Microsoft Purview, upewnij się, że:
Zakres etykiety można ustawić na pliki i inne zasoby danych oraz skonfigurować regułę automatycznego etykietowania dla aplikacji pakietu Office.
Twoje etykiety są publikowane zgodnie z obowiązującą polityką etykietową .
Można ustawić próg, aby określić minimalny poziom czułości etykiety, która ma być oznaczona jako wrażliwa w Defender dla Chmury.
Zaloguj się do portalu Azure.
Przejdź do Microsoft Defender dla Chmury>Ustawienia środowiska.
Wybierz Wrażliwość danych. Jest wyświetlany bieżący minimalny próg czułości.
Wybierz pozycję Zmień , aby wyświetlić listę etykiet poufności i wybrać etykietę najniższej poufności, która ma być oznaczona jako wrażliwa.
Wybierz pozycję Zastosuj i zapisz.
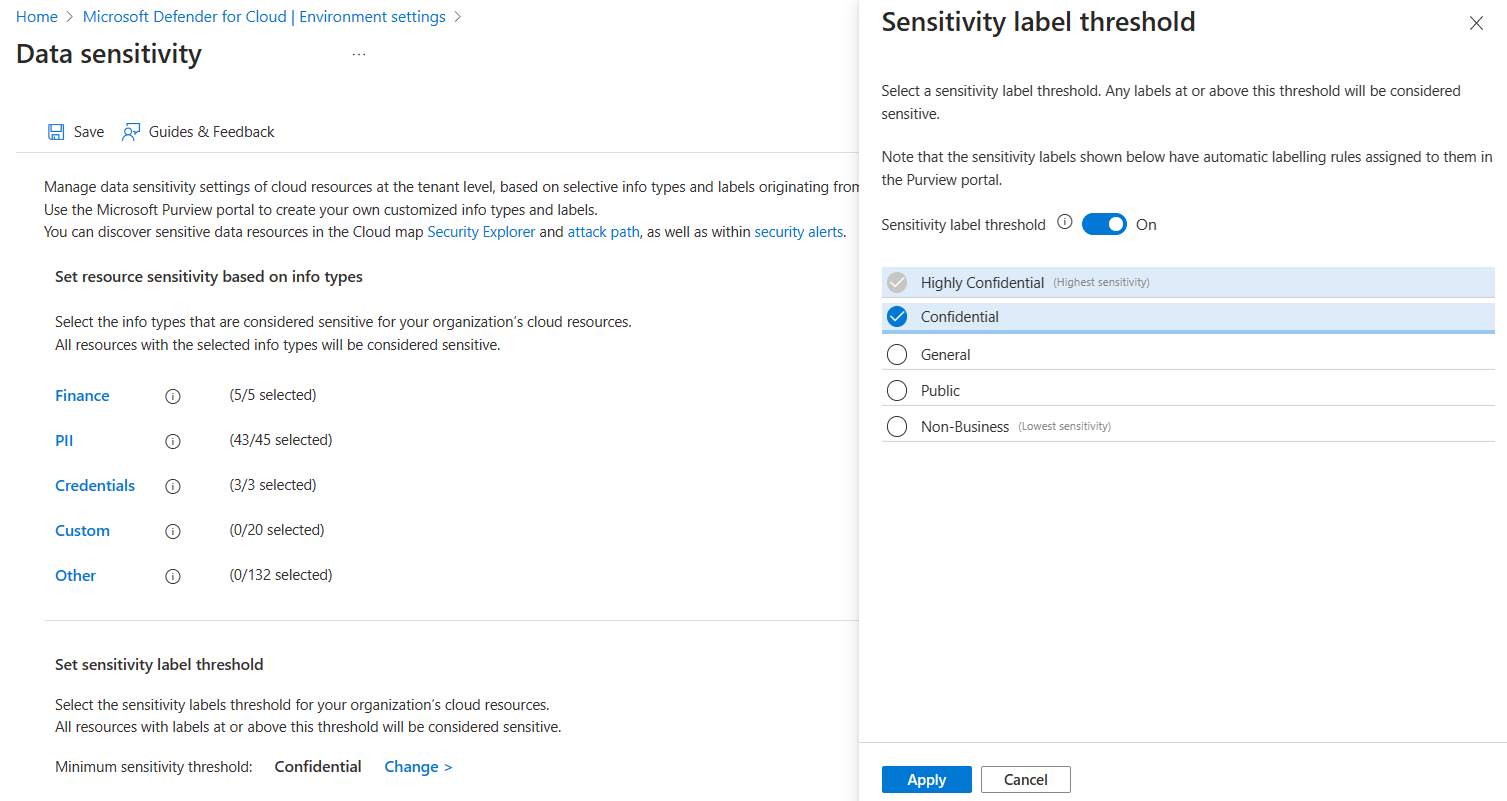
Po włączeniu progu należy wybrać etykietę z najniższym ustawieniem, które powinno być uznawane za poufne w organizacji. Wszelkie zasoby z tą minimalną etykietą lub wyższą są uważane za zawierające poufne dane. Jeśli na przykład wybierzesz opcję Poufne jako minimum, to Bardzo Poufne jest również uznawane za informacje wrażliwe. Ogólne, Publiczne i Niezwiązane z działalnością biznesową nie są.
Nie możesz wybrać podetykiety w progu. Możesz jednak zobaczyć etykietę podrzędną jako etykietę, której dotyczy problem, przy zasobach w widoku Ścieżka ataku/Cloud Security Explorer, jeśli etykieta nadrzędna jest uwzględniona w wartości progowej, co oznacza, że należy do wybranych etykiet poufności.
Te same ustawienia dotyczą każdego obsługiwanego zasobu, w tym pamięci obiektowej i baz danych.