Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
rozwiązania zabezpieczające firmy Microsoft DevOps to aplikacja wiersza polecenia, która integruje narzędzia do analizy statycznej z cyklem życia oprogramowania. Usługa Security DevOps instaluje, konfiguruje i uruchamia najnowsze wersje narzędzi do analizy statycznej, takich jak SDL, zabezpieczenia i narzędzia zgodności. Usługa Security DevOps jest oparta na danych z przenośnymi konfiguracjami, które umożliwiają deterministyczne wykonywanie w wielu środowiskach.
Metodyka DevOps zabezpieczeń firmy Microsoft korzysta z następujących narzędzi typu open source:
| Name | Język | License |
|---|---|---|
| Oprogramowanie chroniące przed złośliwym kodem | Ochrona przed złośliwym oprogramowaniem w Windows z Ochrona punktu końcowego w usłudze Microsoft Defender, która skanuje pod kątem złośliwego oprogramowania i przerywa kompilację w przypadku znalezienia złośliwego oprogramowania. To narzędzie domyślnie skanuje w przypadku agenta najnowszego systemu Windows. | Nie open source |
| Bandit | Python | Licencja apache 2.0 |
| BinSkim | Binarne--Windows, ELF | Licencja MIT |
| Checkov | Terraform, plan Terraform, CloudFormation, Amazon Web Services (AWS) SAM, Kubernetes, Helm charts, Kustomize, Dockerfile, Serverless, Bicep, OpenAPI, ARM | Licencja apache 2.0 |
| ESlint | JavaScript | Licencja MIT |
| Analizator szablonów | Szablon ARM, Bicep | Licencja MIT |
| Terrascan | Terraform (HCL2), Kubernetes (JSON/YAML), Helm v3, Kustomize, Dockerfiles, CloudFormation | Licencja apache 2.0 |
| Trivy | obrazy kontenerów, infrastruktura jako kod (IaC) | Licencja apache 2.0 |
Wymagania wstępne
Zanim skonfigurujesz akcję rozwiązania zabezpieczające firmy Microsoft DevOps GitHub, upewnij się, że masz następujące wymagania wstępne:
Subskrypcja platformy Azure. Jeśli nie masz subskrypcji platformy Azure, przed rozpoczęciem utwórz bezpłatne konto platformy Azure.
Otwórz akcję DevOps zabezpieczeń Microsoft na GitHubie w nowym oknie.
Upewnij się, że uprawnienia przepływu pracy są ustawione na odczyt i zapis w repozytorium GitHub. Ten krok obejmuje ustawienie uprawnień
ID-token: writew workflow GitHub do federacji z Microsoft Defender dla Chmury.
Skonfiguruj przepływ pracy GitHub Actions
Aby skonfigurować akcję GitHub:
Zaloguj się do usługi GitHub.
Wybierz repozytorium, do którego chcesz skonfigurować akcję GitHub.
Wybierz opcję Akcje.
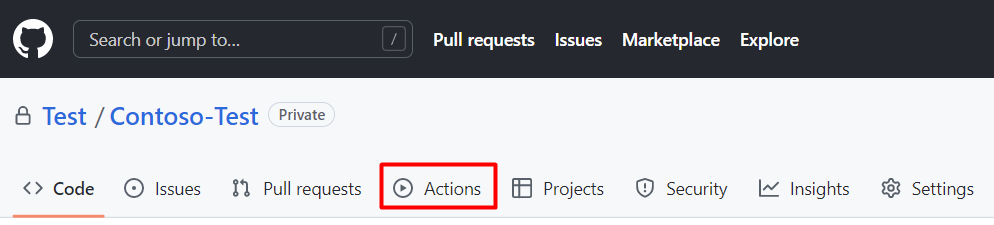
Wybierz pozycję Nowy przepływ pracy.
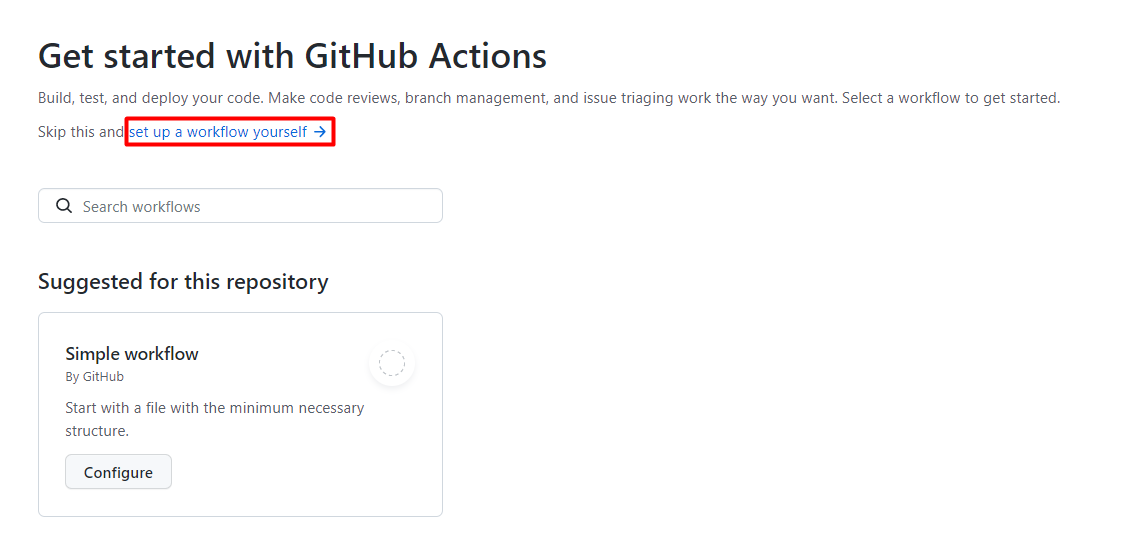
Na stronie Rozpocznij pracę z GitHub Actions wybierz opcję samodzielnie skonfiguruj przepływ pracy.
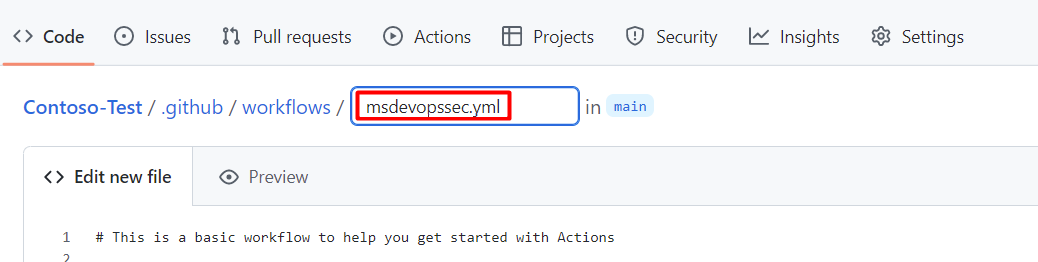
Wprowadź nazwę pliku workflow. Na przykład msdevopssec.yml.
Skopiuj i wklej następujący przykładowy workflow akcji do zakładki Edytuj nowy plik .
name: MSDO
on:
  push:
    branches:
      - main

jobs:
  sample:
    name: Microsoft Security DevOps

    # Windows and Linux agents are supported
    runs-on: windows-latest

    permissions:
      contents: read
      id-token: write
      actions: read
      # Write access for security-events is only required for customers looking for MSDO results to appear in the codeQL security alerts tab on GitHub (Requires GHAS)
      security-events: write

    steps:

      # Checkout your code repository to scan
    - uses: actions/checkout@v3

      # Run analyzers
    - name: Run Microsoft Security DevOps
      uses: microsoft/security-devops-action@latest
      id: msdo
    # with:
      # config: string. Optional. A file path to an MSDO configuration file ('*.gdnconfig').
      # policy: 'GitHub' | 'microsoft' | 'none'. Optional. The name of a well-known Microsoft policy. If no configuration file or list of tools is provided, the policy may instruct MSDO which tools to run. Default: GitHub.
      # categories: string. Optional. A comma-separated list of analyzer categories to run. Values: 'code', 'artifacts', 'IaC', 'containers'. Example: 'IaC, containers'. Defaults to all.
      # languages: string. Optional. A comma-separated list of languages to analyze. Example: 'javascript,typescript'. Defaults to all.
      # tools: string. Optional. A comma-separated list of analyzer tools to run. Values: 'bandit', 'binskim', 'checkov', 'eslint', 'templateanalyzer', 'terrascan', 'trivy'.

      # Upload alerts to the Security tab - required for MSDO results to appear in the codeQL security alerts tab on GitHub (Requires GHAS)
    # - name: Upload alerts to Security tab
    #  uses: github/codeql-action/upload-sarif@v3
    #  with:
    #    sarif_file: ${{ steps.msdo.outputs.sarifFile }}

      # Upload alerts file as a workflow artifact - required for MSDO results to appear in the codeQL security alerts tab on GitHub (Requires GHAS)
    # - name: Upload alerts file as a workflow artifact
    #  uses: actions/upload-artifact@v3
    #  with:
    #    name: alerts
    #    path: ${{ steps.msdo.outputs.sarifFile }}
Note
Więcej opcji konfiguracji narzędzi i instrukcji można znaleźć w wiki rozwiązania zabezpieczające firmy Microsoft DevOps.
Wybierz pozycję Rozpocznij zatwierdzenie.
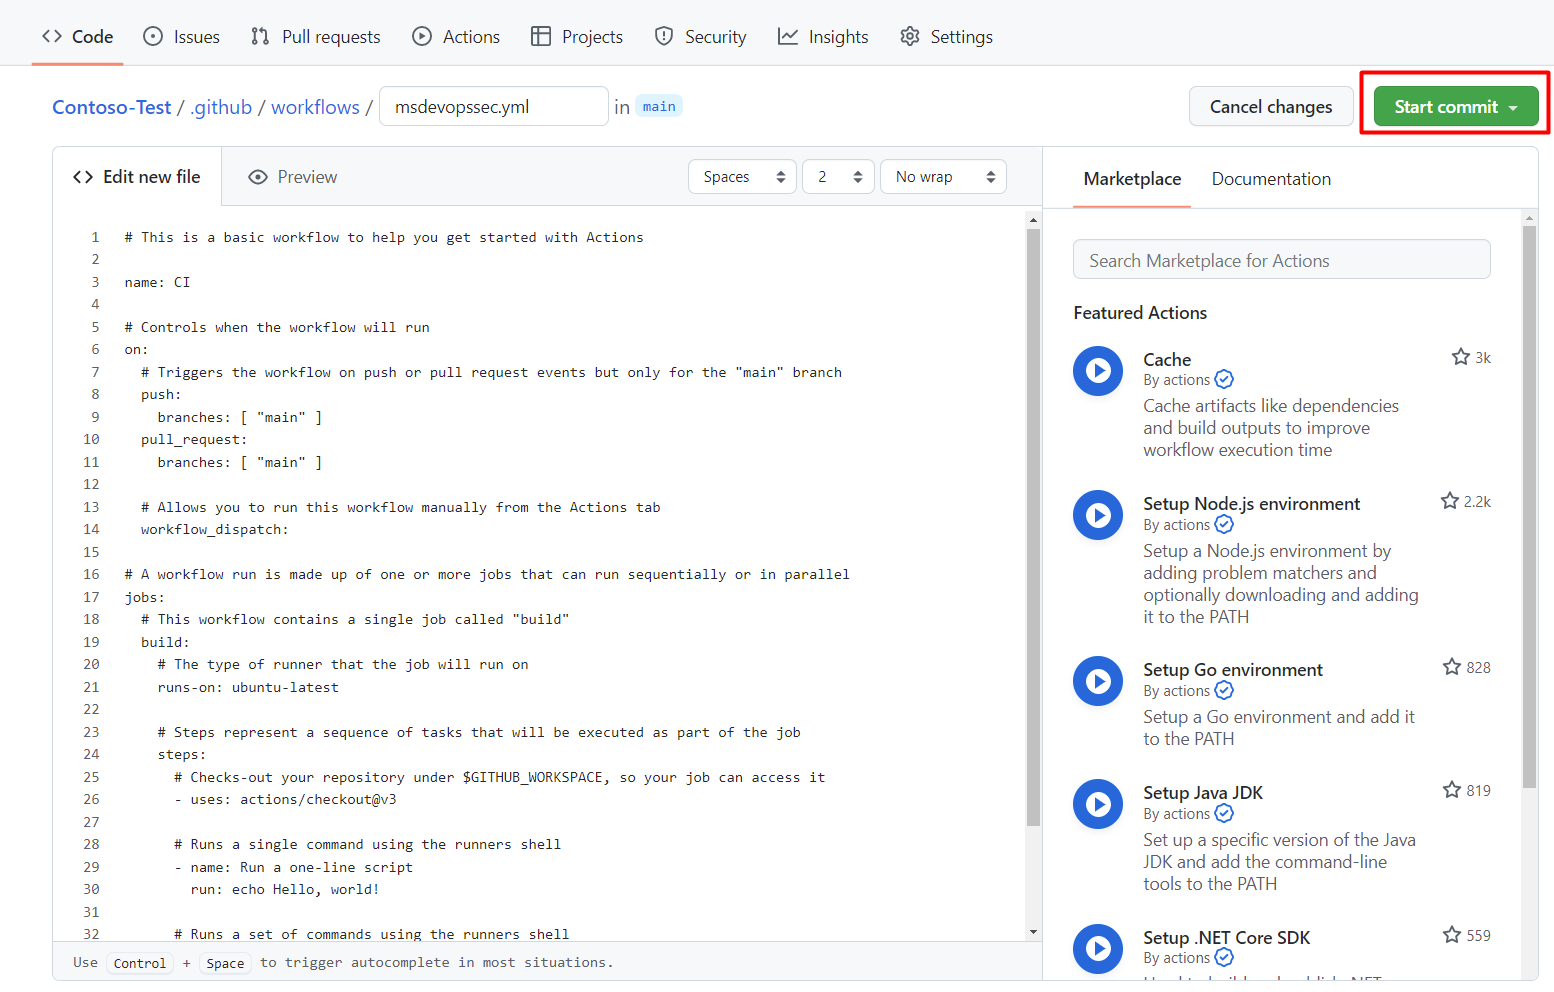
Wybierz pozycję Zatwierdź nowy plik. Proces może trwać do jednej minuty.
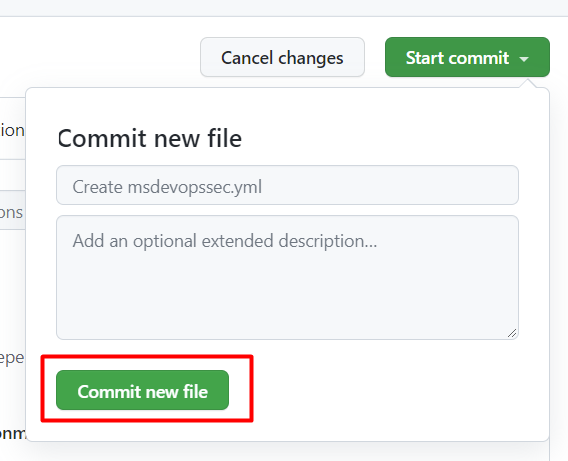
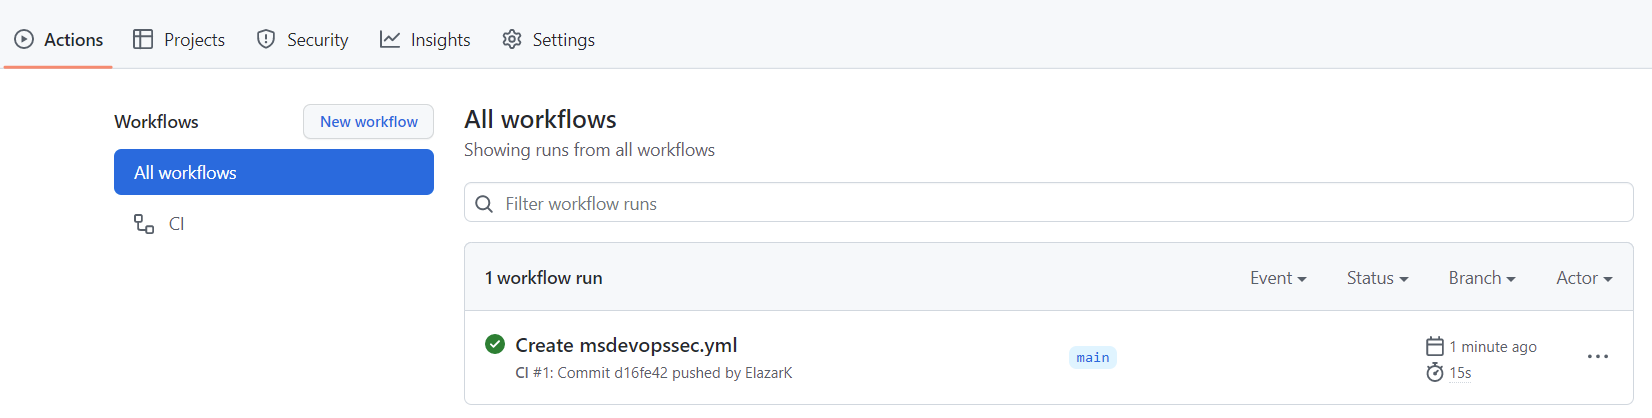
Wybierz pozycję Akcje i sprawdź, czy nowa akcja jest uruchomiona.


Wyświetlanie wyników skanowania
Aby wyświetlić wyniki skanowania:
Zaloguj się do Azure.
Przejdź do Defender dla Chmury>.
W panelu bezpieczeństwa DevOps można zobaczyć te same wyniki bezpieczeństwa rozwiązania zabezpieczające firmy Microsoft DevOps (MSDO). Programiści widzą te wyniki w swoich logiach CI dla powiązanego repozytorium w ciągu kilku minut. Klienci z usługą GitHub Advanced Security zobaczą również wyniki pozyskane z tych narzędzi.
Treści powiązane
- GitHub actions for Azure
- Wdrażaj aplikacje z GitHub do Azure
- Zabezpieczenia DevOps w usłudze Defender dla Chmury