Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
W tym przebiegu Copilot Autofix dodaje możliwości agentowe i kontekst repozytorium. Wprowadzamy również dane EPSS, aby ułatwić określanie priorytetów alertów zależności, konfigurowalne poziomy intensywności przeglądu kodu w Copilot, bardziej niezawodne kontrole stanu pull requestów i pokrycie kodu dla platform wielocelowych.
Sprawdź notatki o wydaniu, aby uzyskać szczegóły.
GitHub Advanced Security dla usługi Azure DevOps
- Copilot Autofix używa teraz fundamentu agentowego i kontekstu repozytorium
- Określanie priorytetów alertów zależności przy użyciu danych EPSS
Azure Repos
- Konfiguracja poziomu nakładu pracy dla przeglądów kodu Copilot (publiczna wersja zapoznawcza)
- Ulepszenia niezawodności sprawdzania stanu pull request
Azure Test Plans
GitHub Advanced Security dla usługi Azure DevOps
Copilot Autofix używa teraz fundamentu agentowego i kontekstu repozytorium
Copilot Autofix dla GitHub Advanced Security for Azure DevOps obsługuje teraz generowanie poprawek dla alertów skanowania kodu z narzędzia CodeQL oraz narzędzi skanujących innych firm.
Autofix działa teraz również na fundamencie agentowym. Agentic Autofix może przeglądać i uściślić proponowane zmiany przed zwróceniem sugestii. Może używać niestandardowych instrukcji i umiejętności zdefiniowanych w obsługiwanych lokalizacjach .github lub .agents w repozytorium. Ten kontekst pomaga sugerowanym zmianom być zgodnymi ze standardami kodowania, architekturą i wzorcami naprawczymi stosowanymi przez zespół.
Obsługa Autofix pozostaje taka sama. Otwórz alert skanowania kodu, wybierz pozycję Generuj poprawkę i przejrzyj wyjaśnienie i proponowane zmiany przed utworzeniem pull request. Aby uzyskać więcej informacji, zobacz Naprawianie alertów skanowania kodu za pomocą Copilot autofiksu.
Autofix pozostaje w ograniczonej publicznej wersji zapoznawczej i obecnie nie akceptujemy dodatkowych uczestników. Udostępnimy więcej po otwarciu publicznej wersji zapoznawczej.
Określanie priorytetów alertów zależności przy użyciu danych EPSS
Alerty skanowania zależności pokazują teraz dane percentyla EPSS w szczegółach alertu. EPSS szacuje prawdopodobieństwo, że luka w zabezpieczeniach zostanie wykorzystana w rzeczywistych atakach, co zapewnia więcej kontekstu, aby ustalić priorytety działań naprawczych wraz z poziomem ważności.
Możesz również filtrować stronę Alerty według percentyla EPSS, aby skoncentrować się na lukach w zabezpieczeniach z większym prawdopodobieństwem wykorzystania. Aby uzyskać więcej informacji, zobacz Alerty skanowania zależności.
Azure Repos
Konfiguracja poziomu nakładu pracy dla przeglądów kodu Copilot (publiczna wersja zapoznawcza)
Jeśli używasz GitHub Copilot Code Review z Azure Repos, możesz teraz wybrać poziom nakładu pracy dla przeglądu kodu.
Poziom nakładu pracy określa, ile czasu Copilot spędza na przeglądaniu pull requestu. Zapewnia to większą kontrolę nad przeglądem i może pomóc zmniejszyć koszty pull requestów, które nie wymagają szczegółowego przeglądu kodu.
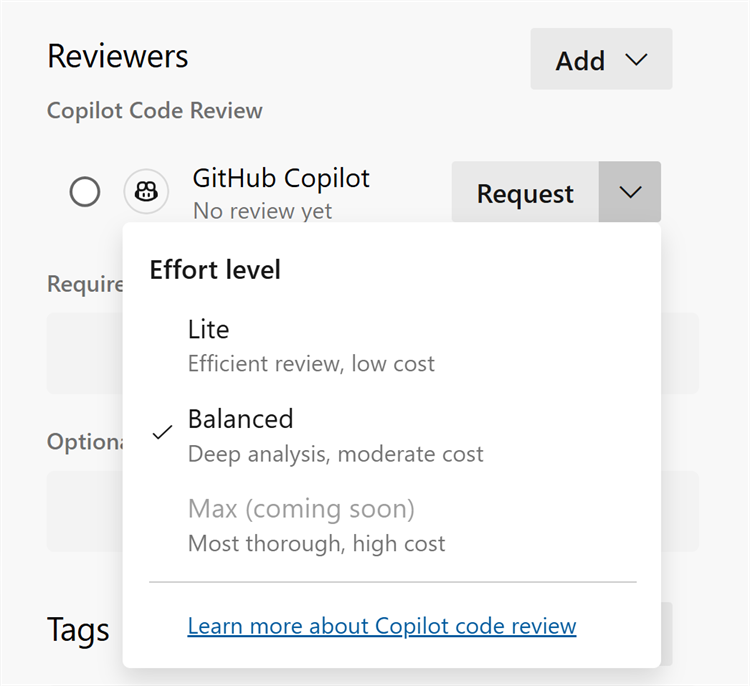
Możesz również skonfigurować domyślny poziom nakładu pracy jako Lite lub Balanced na poziomie projektu lub repozytorium. Administratorzy projektu mogą ustawić domyślną wartość dla wszystkich repozytoriów w projekcie, podczas gdy poszczególne repozytoria mogą mieć własne domyślne ustawienia w razie potrzeby.
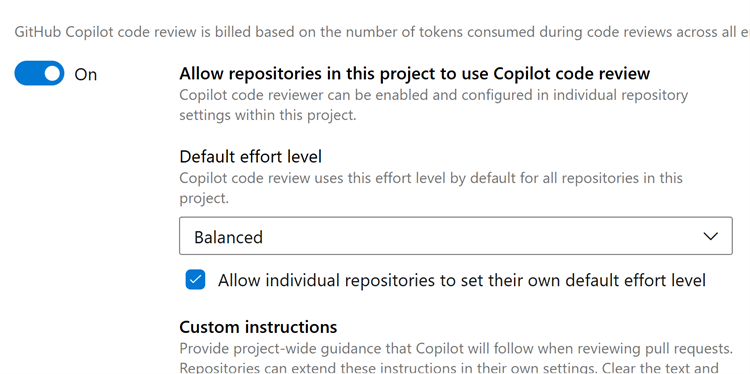
Zapewnia to zespołom elastyczność wyboru odpowiedniego poziomu przeglądu na podstawie ich potrzeb.
Jeśli nie używasz jeszcze GitHub Copilot Code Review dla Azure Repos, dowiedz się więcej o funkcji i sposobie rozpoczęcia pracy w ogłoszeniu publicznej wersji zapoznawczej.
Ulepszenia niezawodności sprawdzania stanu pull requesta
Rozwiązano rzadki problem, który mógł spowodować, że kontrole stanu pull requestu nie ładowały się, zarówno w środowisku internetowym, jak i podczas pobierania ich za pośrednictwem interfejsu API REST. Po wystąpieniu tego problemu żądania odczytu statusów pull requestu mogą zwrócić błąd, co może uniemożliwić ukończenie pull requestu i zakłócić automatyzację lub integracje, które opierają się na sprawdzaniu statusów.
Dzięki tej aktualizacji stany żądań ściągnięcia zmian znów ładują się niezawodnie, dzięki czemu sprawdzenia i zasady gałęzi są prawidłowo oceniane, ukończenie działa zgodnie z oczekiwaniami, a narzędzia odczytujące stany za pośrednictwem interfejsu API nie napotykają już tego błędu. Nie jest wymagana żadna akcja. Pull requesty, których dotyczy problem, automatycznie wracają do normy.
Azure Test Plans
Pokrycie kodu obsługuje projekty wieloplatformowe z wieloma platformami docelowymi
Pokrycie kodu w Azure DevOps obsługuje teraz projekty .NET z wieloma strukturami docelowymi (multi-TFM). Usługa zachowuje i raportuje wyniki pokrycia niezależnie dla każdego frameworku docelowego, co ułatwia porównywanie pokrycia, weryfikowanie migracji do nowszych wersji .NET i utrzymywanie dokładnych szczegółowych informacji dotyczących testowania w aplikacjach z wieloma frameworkami docelowymi.
To ulepszenie zapewnia bardziej niezawodne raportowanie pokrycia i lepszy wgląd w jakość testów w ramach wysiłków związanych z modernizacją aplikacji.
Następne kroki
Note
Te funkcje będą wdrażane w ciągu najbliższych dwóch do trzech tygodni. Przejdź do Azure DevOps i spójrz.
Jak przekazać opinię
Chcemy usłyszeć, co myślisz o tych funkcjach. Użyj menu Pomocy, aby zgłosić problem lub podać sugestię.
Możesz również uzyskać porady i odpowiedzi na swoje pytania od społeczności w witrynie Stack Overflow.