Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Usługa Azure Firewall ma reguły translatora adresów sieciowych, reguły sieci i reguły aplikacji. Reguły są przetwarzane zgodnie z typem reguły.
Reguły sieci i reguły aplikacji
Najpierw są stosowane reguły sieci, a następnie reguły aplikacji. Reguły kończą się. Dlatego jeśli dopasowanie zostanie znalezione w regułach sieciowych, reguły aplikacji nie są przetwarzane. Jeśli żadna reguła sieciowa nie jest zgodna, a protokół pakietów to HTTP/HTTPS, reguły aplikacji oceniają pakiet. Jeśli nadal nie zostanie znalezione dopasowanie, pakiet zostanie oceniony względem kolekcji reguł infrastruktury. Jeśli nadal nie ma dopasowania, pakiet zostanie domyślnie odrzucony.

Przykład logiki przetwarzania
Przykładowy scenariusz: w zasadach usługi Azure Firewall istnieją trzy grupy kolekcji reguł. Każda grupa kolekcji reguł ma szereg reguł aplikacji i sieci.
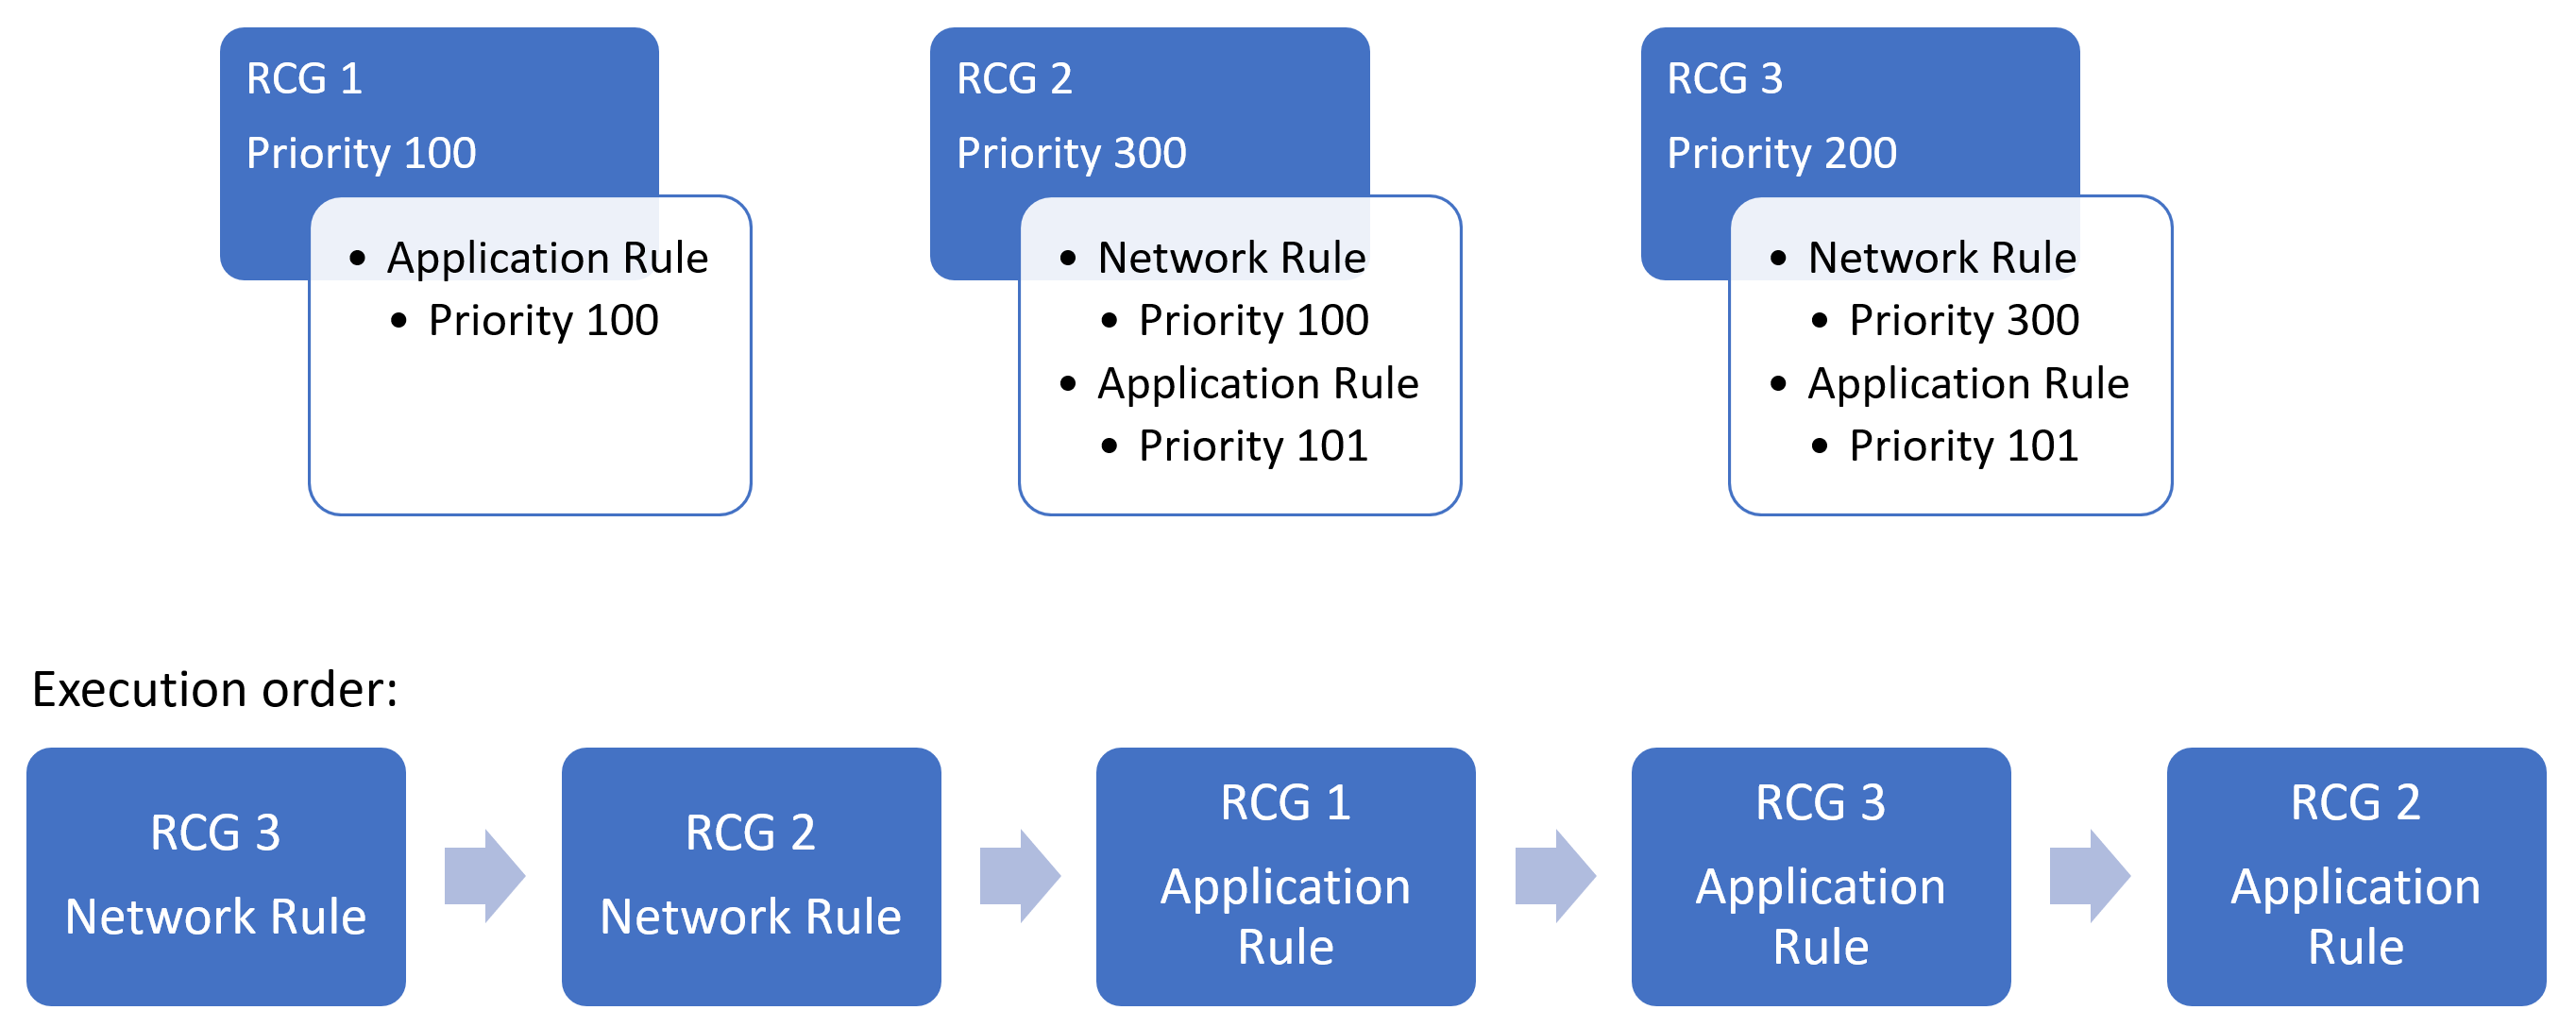
Na zilustrowanym diagramie najpierw są wykonywane reguły sieci, a następnie reguły aplikacji ze względu na logikę przetwarzania reguł usługi Azure Firewall z informacją, że reguły sieciowe zawsze mają priorytet wykonywania przed regułami aplikacji.
Reguły translatora adresów sieciowych
Łączność przychodzącą z Internetem można włączyć, konfigurując translowanie docelowych adresów sieciowych (DNAT), zgodnie z opisem w temacie Filtrowanie ruchu przychodzącego za pomocą DNAT usługi Azure Firewall przy użyciu witryny Azure Portal. Reguły NAT są stosowane priorytetowo przed regułami sieci. W przypadku znalezienia dopasowania ruch jest tłumaczony zgodnie z regułą DNAT i dozwolony przez zaporę. W związku z tym ruch nie podlega dalszemu przetwarzaniu przez inne reguły sieciowe. Ze względów bezpieczeństwa zalecane jest dodanie określonego źródła internetowego w celu umożliwienia dostępu DNAT do sieci i uniknięcia korzystania z symboli wieloznacznych.
Reguły aplikacji nie są stosowane dla połączeń przychodzących. Dlatego jeśli chcesz filtrować przychodzący ruch HTTP/S, należy użyć zapory aplikacji internetowej (WAF). Aby uzyskać więcej informacji, zobacz Co to jest usługa Azure Web Application Firewall?
Reguły dziedziczone
Kolekcje reguł sieci dziedziczone z zasad nadrzędnych są zawsze priorytetowe przed kolekcjami reguł sieci zdefiniowanych w ramach nowych zasad. Ta sama logika dotyczy również kolekcji reguł aplikacji. Jednak kolekcje reguł sieciowych są zawsze przetwarzane przed kolekcjami reguł aplikacji niezależnie od dziedziczenia.
Domyślnie zasady dziedziczą tryb analizy zagrożeń zasad nadrzędnych. To zachowanie można zastąpić, ustawiając tryb analizy zagrożeń na inną wartość na stronie ustawień zasad. Można zastąpić tylko bardziej rygorystyczną wartością. Jeśli na przykład zasady nadrzędne są ustawione tylko na Alert, możesz skonfigurować te zasady lokalne na Alert i odmów, ale nie można go wyłączyć.