Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Zarządzanie certyfikatami w Azure Device Registry wykorzystuje dwupoziomową hierarchię urzędów certyfikacji (CA), składającą się z root CA i pośredniego urzędu certyfikacji. CA root działa jako kotwica zaufania dla urządzeń w przestrzeni nazw, podczas gdy pośredni CA (ICA), znany również jako wydający CA, odpowiada za wydawanie i odnawianie certyfikatów urządzeń w imieniu root CA. Każdy pośredni CA zarządza pojedynczą polityką certyfikatów, która definiuje okres ważności certyfikatów, które podpisuje. Gdy tworzysz pośredni urząd certyfikacji, Azure Device Registry:
Generuje i bezpiecznie przechowuje pośredni certyfikat CA oraz klucz prywatny w Azure Key Vault Managed HSM. Ochrona oparta na sprzęcie pomaga zapobiegać nieautoryzowanemu dostępowi do materiału kryptograficznego.
Zarządza cyklem życia pośredniego urzędu certyfikacji (CA), w tym monitoruje ważność certyfikatów i wspiera operacje rotacyjne. W przypadku CAs pośrednich utworzonych za pomocą BYOCA musisz upewnić się, że Twój zewnętrzny CA ponownie wyda nowy CA pośredni przed wygaśnięciem.
Wykorzystuje pośredni CA do wydawania certyfikatów urządzeń, podczas gdy root CA pozostaje zaufaną kotwicą hierarchii.
Opcje wdrażania
W jednej przestrzeni nazw możesz stworzyć do trzech pośrednich CA. Masz dwie opcje wdrożenia dla swoich pośrednich autorytetów certyfikacyjnych:
Użyj głównego urzędu certyfikacji (root CA) na poziomie przestrzeni nazw: Wdróż pośredni urząd certyfikacji (CA), który główny urząd certyfikacji (root CA) w Twojej przestrzeni nazw podpisuje i wydaje. Ten główny urząd certyfikacji jest tworzony w usłudze Microsoft Cloud PKI.
Użyj własnego urzędu certyfikacji (BYOCA): Wdróż pośredni urząd certyfikacji, który zostanie podpisany i wydany przez Twój prywatny urząd certyfikacji. Ta opcja wymaga dostępu do prywatnej CA do podpisywania.
Możesz także używać kombinacji modeli wdrożeń w jednej przestrzeni nazw.
Important
Azure IoT Hub z integracją z usługą Azure Device Registry i zarządzaniem certyfikatami X.509 obsługiwanym przez firmę Microsoft jest dostępny w publicznej wersji zapoznawczej i nie jest zalecany do obciążeń produkcyjnych. Aby uzyskać więcej informacji, zobacz FAQ: Co nowego w IoT Hub?.
Opcja 1: Użyj CA na poziomie przestrzeni nazw
Główny urząd certyfikacji
W Azure Device Registry możesz utworzyć maksymalnie jeden główny urząd certyfikacji (root CA) w przestrzeni nazw. Użyj tego root CA do podpisywania CAs pośrednich, które następnie wydają certyfikaty urządzeń:
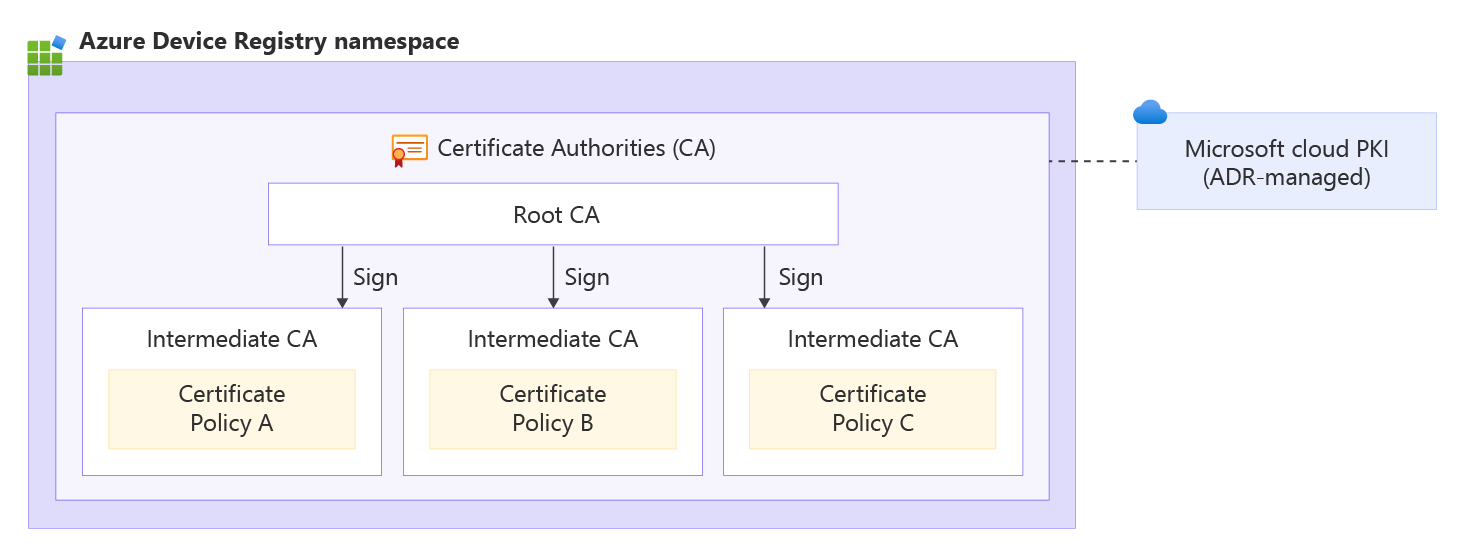
Gdy tworzysz root CA w przestrzeni nazw, Azure Device Registry:
- Wykorzystuje Microsoft Cloud PKI do generowania i bezpiecznego przechowywania certyfikatu CA root oraz klucza prywatnego w Azure Key Vault Managed HSM. Ochrona oparta na sprzęcie pomaga zapobiegać nieautoryzowanemu dostępowi do materiału klucza.
- Zarządza cyklem życia CA root, w tym monitoruje ważność certyfikatów i wspiera operacje rotacyjne. Główny urząd certyfikacji jest ważny przez 10 lat.
- Wykorzystuje root CA do podpisywania pośrednich CA, jednocześnie izolując root CA od codziennych operacji związanych z certyfikatami urządzeń.
Łańcuch certyfikatów
Gdy Azure Device Registry wydaje certyfikat urządzenia, certyfikat tworzy łańcuch do głównego urzędu certyfikacji w przestrzeni nazw przez pośredni urząd certyfikacji. Łańcuch składa się z:
- Certyfikat urządzenia: Identyfikuje konkretne urządzenie IoT i jest podpisany przez pośredniego CA.
- Certyfikat pośredniego urzędu certyfikacji (CA): Podpisuje certyfikaty urządzeń i zarządza nimi, jest podpisany przez główny urząd certyfikacji przestrzeni nazw.
- Główny certyfikat CA przestrzeni nazw: Ustanawia główny punkt zaufania dla przestrzeni nazw.
Ta hierarchia ogranicza użycie głównego urzędu certyfikacji, oddziela operacje związane z certyfikatami urządzenia od kotwicy zaufania i zapewnia, że certyfikaty wydawane w ramach łańcucha przestrzeni nazw prowadzą do wspólnego głównego elementu zaufania.
Aby rozpocząć pracę z głównym urzędem certyfikacji (root CA) zarządzanym w przestrzeni nazw, zobacz konfigurowanie głównego i pośredniego urzędu certyfikacji.
Opcja 2: Użyj własnego CA (BYOCA)
BYOCA pozwala utworzyć pośredniego CA w Azure Device Registry (ADR), który jest zakotwiczony w CA zarządzanym poza ADR. Ten CA wydaje certyfikaty urządzeń, ale podstawą zaufania pozostaje zewnętrzny CA. Gdy tworzysz pośredni CA za pomocą BYOCA, ADR tworzy żądanie podpisu certyfikatu, aby zakończyć aktywację.
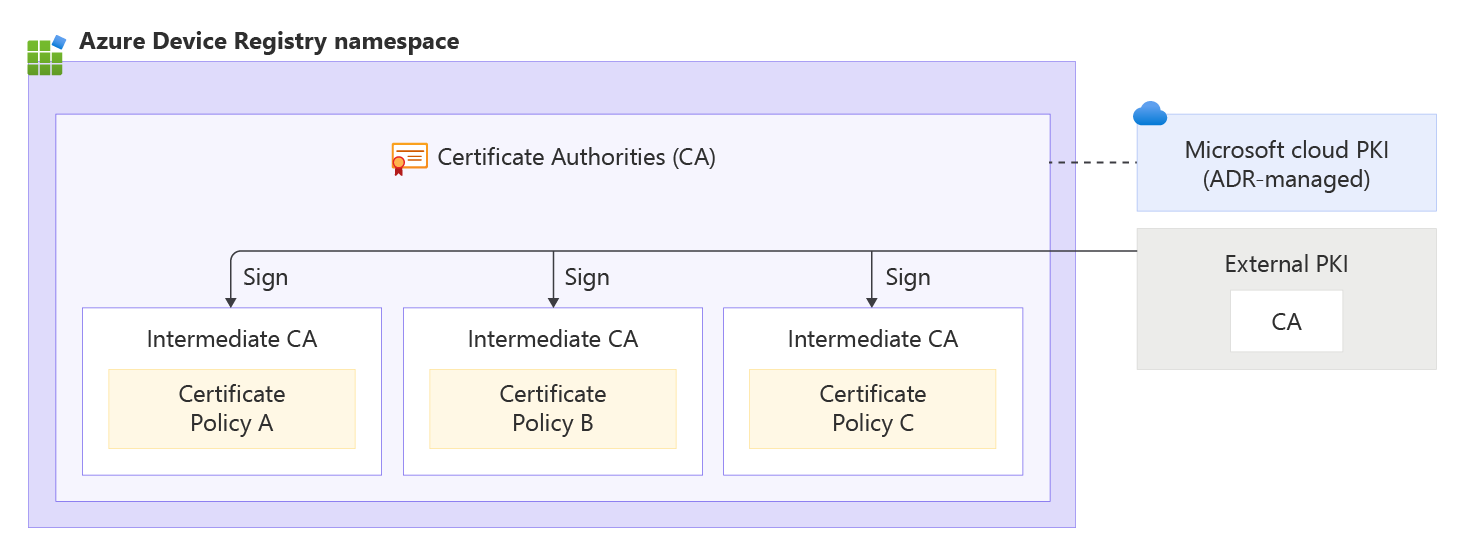
Gdy konfigurujesz pośredni urząd certyfikacji, który jest podpisany przez zewnętrzny urząd certyfikacji, Microsoft:
Generuje i bezpiecznie przechowuje pośredni certyfikat CA oraz klucz prywatny w Azure Key Vault Managed HSM, zapewniając ochronę opartą na sprzęcie dla operacji kryptograficznych i pomagając zapobiegać nieautoryzowanemu dostępowi do materiałów kluczy.
Wykorzystuje model współdzielonej odpowiedzialności, w którym Microsoft zarządza cyklem życia pośredniego urzędu certyfikacji (CA), w tym monitorowaniem i rotacją, podczas gdy organizacja odpowiada za odnawianie i utrzymanie ważności zewnętrznego certyfikatu podpisującego pośredni CA. Ten pośredni CA ważny jest przez rok.
Pozwala wydawać certyfikaty urządzeń podpisane przez CA-a pośredniego, podczas gdy zewnętrzny CA pozostaje zaufanym kotwicą hierarchii.
Łańcuch certyfikatów
Gdy urządzenie żąda certyfikatu przez Azure Device Registry, certyfikat tworzy łańcuch zaufania do zewnętrznego urzędu certyfikacji za pośrednictwem pośredniego urzędu certyfikacji. Łańcuch składa się z:
Certyfikat urządzenia: Unikatowe dla określonego urządzenia IoT.
Microsoft uruchamiający urząd certyfikacji (ICA): urząd certyfikacji zarządzany przez Rejestr Urządzeń, który podpisuje żądanie urządzenia.
Zewnętrzny główny urząd certyfikacji (CA): Zaufany główny urząd certyfikacji twojej organizacji, który podpisuje Microsoft ICA.
Każda usługa, która ufa firmowemu głównemu urzędowi certyfikacji, automatycznie ufa certyfikatom wystawionym na urządzeniach IoT przez Azure.
Aby rozpocząć pracę z BYOCA, zobacz temat Używanie własnego urzędu certyfikacji.