Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Podręczniki procedur Microsoft Sentinel są oparte na przepływach pracy utworzonych w usłudze Azure Logic Apps, czyli usłudze w chmurze, która ułatwia planowanie, automatyzowanie i koordynowanie zadań oraz przepływów pracy w różnych systemach w całym przedsiębiorstwie.
Usługa Azure Logic Apps musi łączyć się osobno i uwierzytelniać się niezależnie względem każdego zasobu każdego typu, z którym współdziała, w tym z samym Microsoft Sentinel. W tym celu usługa Logic Apps używa wyspecjalizowanych łączników , a każdy typ zasobu ma własny łącznik.
Ten artykuł opisuje typy połączeń i uwierzytelniania obsługiwane przez złącze Microsoft Sentinel dla Azure Logic Apps. Podręczniki mogą używać obsługiwanych metod uwierzytelniania do interakcji z Microsoft Sentinel i uzyskiwania dostępu do danych Microsoft Sentinel.
Wymagania wstępne
Zalecamy przeczytanie następujących artykułów przed tym artykułem:
- Automatyzowanie reagowania na zagrożenia za pomocą podręczników Microsoft Sentinel
- Tworzenie podręczników Microsoft Sentinel i zarządzanie nimi
- Playbooki Microsoft Sentinel w usłudze Azure Logic Apps
- Obsługiwane wyzwalacze i akcje w podręcznikach Microsoft Sentinel
Aby nadać tożsamości zarządzanej dostęp do innych zasobów, takich jak obszar roboczy Microsoft Sentinel, zalogowany użytkownik musi mieć rolę z uprawnieniami do zapisywania przypisań ról, taką jak Właściciel lub Administrator dostępu użytkowników obszaru roboczego Microsoft Sentinel.
Metody uwierzytelniania dla podręczników Microsoft Sentinel
Łącznik Microsoft Sentinel w usłudze Logic Apps oraz jego wyzwalacze i akcje mogą działać w imieniu dowolnej tożsamości, która ma niezbędne uprawnienia (odczyt i/lub zapis) na odpowiednim obszarze roboczym. Łącznik obsługuje wiele typów tożsamości:
- Tożsamość zarządzana (wersja zapoznawcza). Na przykład użyj tej metody, aby zmniejszyć liczbę tożsamości potrzebnych do zarządzania.
- Jednostka usługi (aplikacja Microsoft Entra). Zarejestrowane aplikacje zapewniają rozszerzoną możliwość kontrolowania uprawnień, zarządzania poświadczeniami i włączania pewnych ograniczeń dotyczących korzystania z łącznika.
- użytkownik Microsoft Entra
Wymagane uprawnienia
Niezależnie od metody uwierzytelniania uwierzytelniona tożsamość musi mieć następujące uprawnienia do używania różnych składników łącznika Microsoft Sentinel. Akcje "Zapisuj" obejmują akcje, takie jak aktualizowanie zdarzeń lub dodawanie komentarza.
| Role | Używanie wyzwalaczy | Użyj akcji „Odczyt” | Użyj akcji „Write” |
|---|---|---|---|
| czytelnik Microsoft Sentinel | ✓ | ✓ | - |
| Microsoft Sentinel responderMicrosoft/Sentinel Contributor | ✓ | ✓ | ✓ |
Definicje ról można znaleźć w artykule Role i uprawnienia w Microsoft Sentinel. Aby dowiedzieć się o wymaganym przygotowaniu przed użyciem playbooków, zobacz wymagania wstępne Microsoft Sentinel playbook.
Uwierzytelnianie przy użyciu tożsamości zarządzanej
Uwierzytelnianie przy użyciu tożsamości zarządzanej umożliwia nadawanie uprawnień bezpośrednio playbookowi, który jest zasobem przepływu pracy usługi Logic Apps. Akcje łącznika Microsoft Sentinel wykonywane przez playbook są następnie wykonywane w jego imieniu, tak jakby był on niezależnym obiektem z własnymi uprawnieniami w usłudze Microsoft Sentinel.
Aby uwierzytelnić się przy użyciu tożsamości zarządzanej:
Włącz tożsamość zarządzaną dla zasobu przepływu pracy usługi Logic Apps. Aby uzyskać więcej informacji, zobacz Włączanie tożsamości przypisanej przez system w Azure Portal.
Aplikacja logiki może teraz używać tożsamości przypisanej przez system, która jest zarejestrowana w Microsoft Entra ID i jest reprezentowana przez identyfikator obiektu.
Skorzystaj z następujących kroków, aby przyznać systemowo przypisanej tożsamości aplikacji logicznej dostęp do przestrzeni roboczej Microsoft Sentinel:
Z menu Microsoft Sentinel wybierz pozycję Ustawienia.
Wybierz kartę Ustawienia obszaru roboczego . Z menu obszaru roboczego wybierz pozycję Kontrola dostępu (Zarządzanie dostępem i tożsamościami).
Na pasku przycisku u góry wybierz pozycję Dodaj , a następnie wybierz pozycję Dodaj przypisanie roli. Jeśli opcja Dodaj przypisanie roli jest wyłączona, nie masz uprawnień do przypisywania ról.
W wyświetlonym nowym panelu przypisz odpowiednią rolę:
- Microsoft Sentinel Responder: Podręcznik zawiera kroki, które aktualizują zdarzenia lub listy obserwowanych
- Microsoft Sentinel Reader: Playbook otrzymuje tylko incydenty
W sekcji Przypisz dostęp do wybierz pozycję Logic App.
Wybierz subskrypcję, do której należy podręcznik, a następnie wybierz nazwę podręcznika.
Wybierz Zapisz.
Aby uzyskać więcej informacji, zobacz Przyznawanie tożsamości dostępu do zasobów.
Włącz zarządzane uwierzytelnianie tożsamości w konektorze Microsoft Sentinel for Azure Logic Apps:
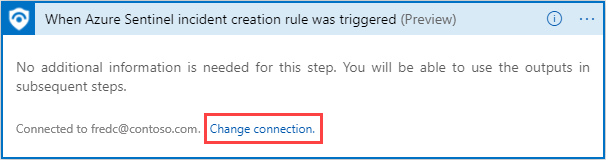
W projektancie usługi Logic Apps dodaj krok łącznika Microsoft Sentinel Logic Apps. Jeśli łącznik jest już włączony dla istniejącego połączenia, wybierz link Zmień połączenie . Przykład:
Na wynikowej liście połączeń wybierz pozycję Dodaj nowe.
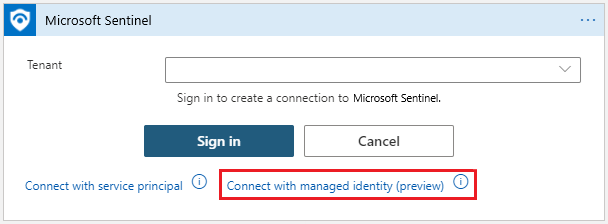
Utwórz nowe połączenie, wybierając pozycję Połącz z tożsamością zarządzaną (wersja zapoznawcza). Przykład:
Wprowadź nazwę tego połączenia, wybierz pozycję Tożsamość zarządzana przypisana przez system, a następnie wybierz pozycję Utwórz.
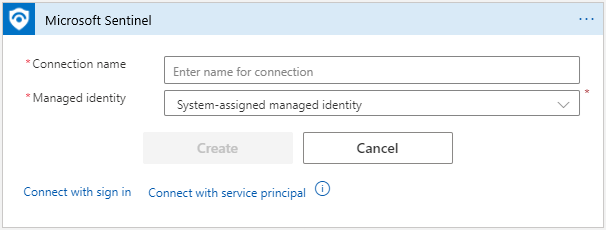
Wybierz pozycję Utwórz , aby zakończyć tworzenie połączenia.
Uwierzytelnianie jako nazwa główna usługi (aplikacja Microsoft Entra)
Zasada usługi to obiekt tożsamości utworzony w Microsoft Entra ID dla zarejestrowanej aplikacji, umożliwiający aplikacji uwierzytelnianie i dostęp do zasobów w jej imieniu. Utwórz nazwę główną usługi, rejestrując aplikację Microsoft Entra. Zalecamy użycie zarejestrowanej aplikacji jako tożsamości łącznika zamiast konta użytkownika.
Aby używać własnej aplikacji z łącznikiem Microsoft Sentinel:
Zarejestruj aplikację w usłudze Microsoft Entra ID i utwórz nazwę główną usługi. Aby uzyskać więcej informacji, zobacz Tworzenie aplikacji Microsoft Entra i jednostki usługi, które mogą uzyskiwać dostęp do zasobów.
Uzyskiwanie poświadczeń na potrzeby przyszłego uwierzytelniania. Na stronie zarejestrowanej aplikacji pobierz poświadczenia aplikacji do logowania:
- Identyfikator klienta w obszarze Omówienie
- Wpis tajny klienta w sekcji Certyfikaty & wpisy tajne
Przyznaj aplikacji uprawnienia do pracy z obszarem roboczym Microsoft Sentinel:
W obszarze roboczym Microsoft Sentinel przejdź do pozycji Ustawienia>Ustawienia obszaru roboczego>Kontrola dostępu (IAM)
Wybierz pozycję Dodaj przypisanie roli, a następnie wybierz rolę, którą chcesz przypisać do aplikacji.
Aby na przykład zezwolić aplikacji na wykonywanie akcji, które wprowadzają zmiany w obszarze roboczym Microsoft Sentinel, takich jak aktualizowanie zdarzenia, wybierz rolę współautora Microsoft Sentinel. W przypadku akcji, które odczytują tylko dane, wystarczy rola czytelnika Microsoft Sentinel.
Znajdź wymaganą aplikację i zapisz zmiany.
Domyślnie aplikacje Microsoft Entra nie są wyświetlane w dostępnych opcjach. Aby znaleźć aplikację, wyszukaj nazwę i wybierz ją.
Użyj identyfikatora tenant, client ID oraz sekretu klienta zarejestrowanej aplikacji, aby uwierzytelnić się do złącza Microsoft Sentinel w Logic Apps.
W projektancie usługi Logic Apps dodaj krok łącznika Microsoft Sentinel Logic Apps.
Jeśli łącznik jest już włączony dla istniejącego połączenia, wybierz link Zmień połączenie . Przykład:
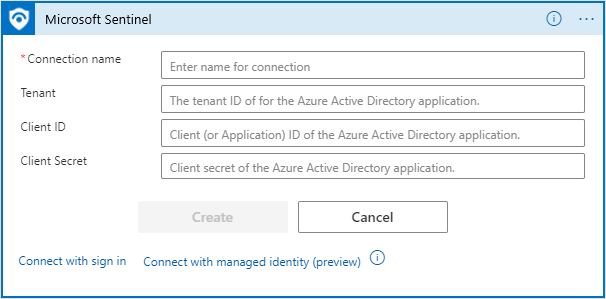
Na wynikowej liście połączeń wybierz pozycję Dodaj nowe, a następnie wybierz pozycję Połącz z jednostką usługi. Przykład:
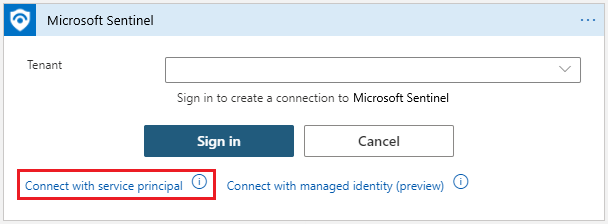
Wprowadź wymagane wartości parametrów, które są dostępne na stronie szczegółów zarejestrowanej aplikacji:
- Dzierżawca: w sekcji Przegląd
- Identyfikator klienta: w obszarze Omówienie
- Wpis tajny klienta: w sekcji Certyfikaty i wpisy tajne
Przykład:
Wybierz pozycję Utwórz , aby zakończyć tworzenie połączenia.
Uwierzytelnij się jako użytkownik Microsoft Entra
Aby nawiązać połączenie jako użytkownik Microsoft Entra:
W projektancie usługi Logic Apps dodaj krok łącznika Microsoft Sentinel Logic Apps. Jeśli łącznik jest już włączony dla istniejącego połączenia, wybierz link Zmień połączenie . Przykład:
Na wynikowej liście połączeń wybierz pozycję Dodaj nowe, a następnie wybierz pozycję Zaloguj.
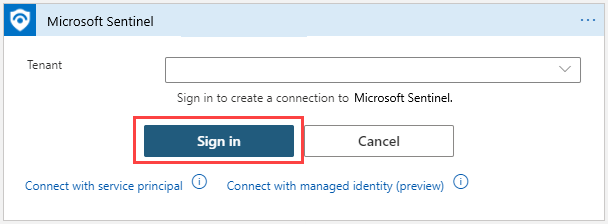
Wprowadź poświadczenia po wyświetleniu monitu, a następnie postępuj zgodnie z pozostałymi instrukcjami na ekranie, aby utworzyć połączenie.
Wyświetlaj i edytuj połączenia API playbooka
Połączenia interfejsu API są używane do łączenia usługi Azure Logic Apps z innymi usługami, w tym z Microsoft Sentinel. Za każdym razem, gdy dla łącznika w usłudze Azure Logic Apps jest konfigurowane nowe uwierzytelnienie, tworzony jest nowy zasób połączenia interfejsu API, zawierający szczegóły podane podczas konfigurowania dostępu do usługi. To samo połączenie API może być używane we wszystkich akcjach i wyzwalaczach Microsoft Sentinel w tej samej grupie zasobów.
Aby wyświetlić połączenia interfejsu API, wykonaj jedną z następujących czynności:
W portalu Azure wyszukaj połączenia interfejsu API. Znajdź połączenie interfejsu API dla podręcznika, korzystając z następujących danych:
- Nazwa wyświetlana: przyjazna nazwa, którą nadajesz połączeniu za każdym razem, gdy je tworzysz.
- Stan: stan połączenia interfejsu API.
- Grupa zasobów: połączenia interfejsu API dla podręczników firmy Microsoft są tworzone w grupie zasobów zasobu podręcznika (Azure Logic Apps).
W portalu Azure wyświetl wszystkie zasoby i przefiltruj widok według Typ = łącznik interfejsu API. Ta metoda umożliwia jednoczesne wybieranie, oznaczanie i usuwanie wielu połączeń.
Aby zmienić autoryzację istniejącego połączenia, wprowadź zasób połączenia i wybierz pozycję Edytuj połączenie interfejsu API.