Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Dotyczy: ✔️ Maszyny wirtualne Linux ✔️ Maszyny wirtualne Windows ✔️ Elastyczne zestawy skalowania ✔️ Jednolite zestawy skalowania
W tym artykule utworzysz zasób dostępu do dysku i użyjesz prywatnych punktów końcowych, aby ograniczyć importowanie i eksportowanie dysku zarządzanego przez Azure Private Link od klientów w sieci wirtualnej Azure. Ta konfiguracja gwarantuje, że operacje importowania i eksportowania skonfigurowanych dysków występują w sieci wirtualnej Azure.
Wykonanie kroków opisanych w tym artykule wpływa tylko na importowanie i eksportowanie dysków, ale nie ma wpływu na możliwość uzyskiwania dostępu do dysków bezpośrednio dołączonych do nich przez maszyny wirtualne.
Limitations
- Nie można jednocześnie importować ani eksportować więcej niż 100 dysków ani migawek z tym samym zasobem dostępu do dysku
- Nie można przesyłać na dysk, który ma zarówno zasób dostępu do dysku, jak i zestaw szyfrowania dysku
- Oprócz celów skalowania, które mają zastosowanie do poszczególnych dysków, zasoby dostępu do dysków mają więcej obiektów docelowych skalowania, które są skoncentrowane wokół ruchu przychodzącego/wychodzącego danych. Te limity mają zastosowanie zbiorczo do wszystkich dysków skojarzonych z zasobem dostępu do dysku. Aby uzyskać szczegółowe informacje, zobacz tutaj
- Zasób dostępu do dysku musi znajdować się w tym samym regionie i subskrypcji co dysk, z którym jest skojarzony
Tworzenie zasobu dostępu do dysku
Aby użyć Private Link do importowania i eksportowania dysków zarządzanych, utwórz zasób dostępu do dysku i połącz go z siecią wirtualną w tej samej subskrypcji, tworząc prywatny punkt końcowy. Następnie skojarz dysk lub migawkę z zasobem dostępu do dysku.
Zaloguj się do witryny Azure Portal i przejdź do pozycji Dostępy do dysków.
Wybierz pozycję + Utwórz , aby utworzyć nowy zasób dostępu do dysku.
W okienku Tworzenie dostępu do dysku wybierz subskrypcję i grupę zasobów. W obszarze Szczegóły wystąpienia wprowadź nazwę i wybierz region.
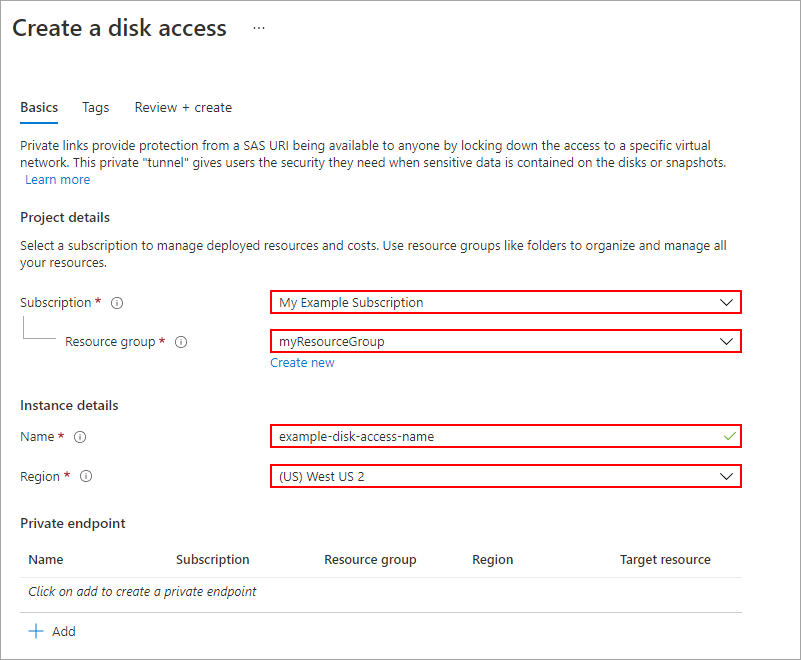
Wybierz opcję Recenzja + utwórz.
Po utworzeniu zasobu przejdź bezpośrednio do niego.
Tworzenie prywatnego punktu końcowego
Następnie należy utworzyć prywatny punkt końcowy i skonfigurować go pod kątem dostępu do dysku.
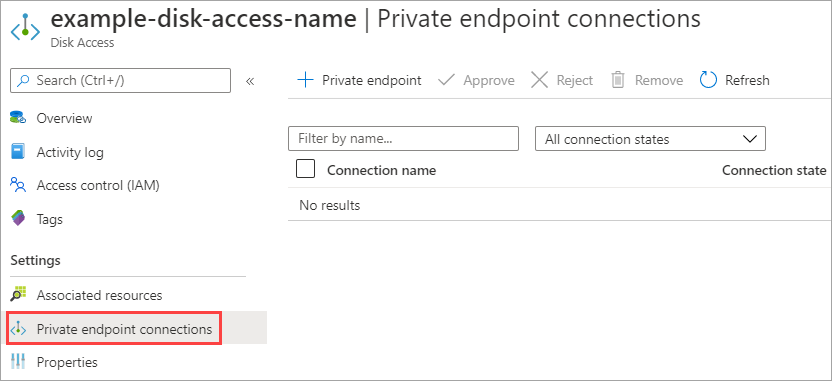
W zasobie dostępu do dysku w obszarze Ustawienia wybierz pozycję Połączenia prywatnych punktów końcowych.
Wybierz + Prywatny punkt końcowy.
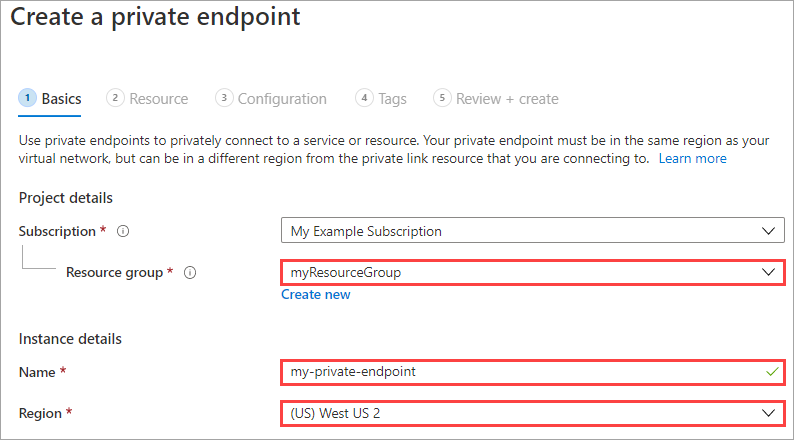
W okienku Tworzenie prywatnego punktu końcowego wybierz grupę zasobów.
Podaj nazwę i wybierz ten sam region, w którym utworzono zasób dostępu do dysku.
Wybierz pozycję Dalej: Zasób.
W okienku Zasób wybierz pozycję Połącz z zasobem platformy Azure w moim katalogu.
W polu Typ zasobu wybierz pozycję Microsoft.Compute/diskAccesses.
W obszarze Zasób wybierz utworzony wcześniej zasób dostępu do dysku.
Pozostaw docelowy zasób podrzędny jako dyski.
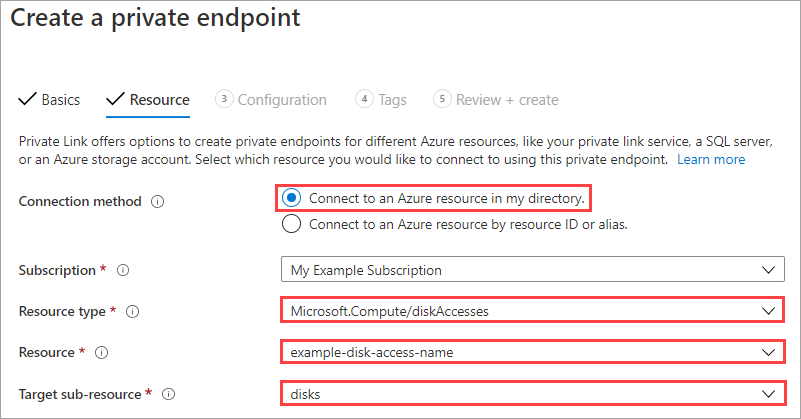
Wybierz pozycję Dalej: Konfiguracja.
Wybierz sieć wirtualną, do której ograniczysz importowanie i eksportowanie dysków. Zapobiega to importowaniu i eksportowaniu dysku do innych sieci wirtualnych.
Note
Jeśli masz włączoną sieciową grupę zabezpieczeń dla wybranej podsieci, zostanie ona wyłączona tylko dla prywatnych punktów końcowych w tej podsieci. Inne zasoby w tej podsieci będą nadal objęte wymuszaniem reguł sieciowej grupy zabezpieczeń.
Wybierz odpowiednią podsieć.
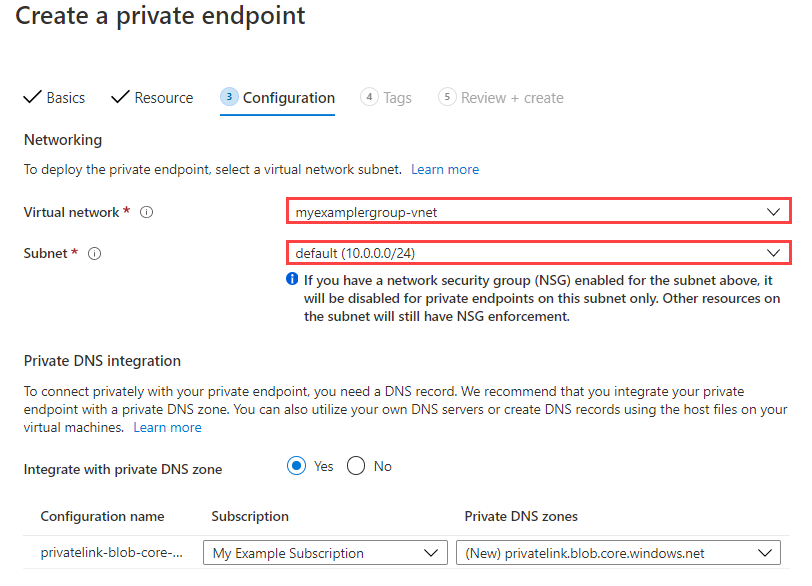
Wybierz opcję Recenzja + utwórz.
Konfigurowanie dysku zarządzanego do używania Private Link
Wykonaj te kroki:
Przejdź do dysku, który chcesz skonfigurować.
W obszarze Ustawienia wybierz pozycję Sieć.
Wybierz pozycję Prywatny punkt końcowy (za pośrednictwem dostępu do dysku) i wybierz utworzony wcześniej dostęp do dysku.
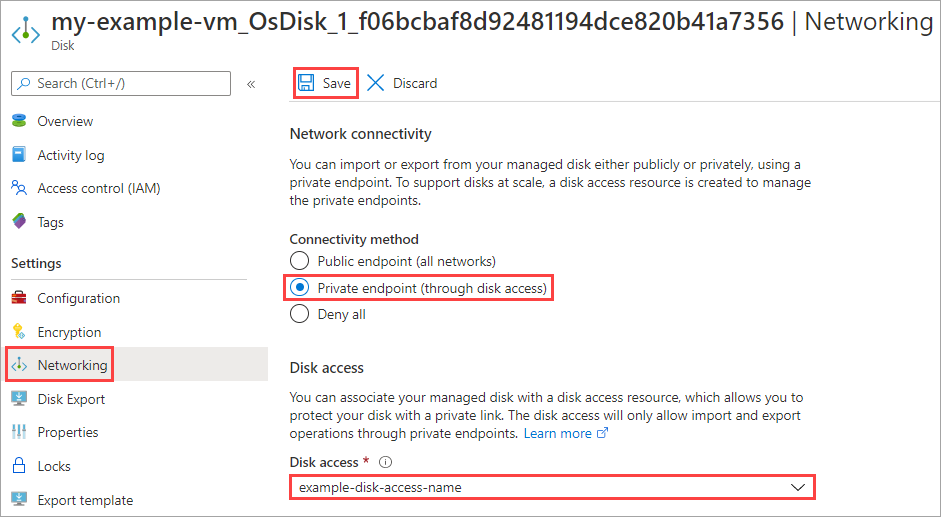
Wybierz opcję Zapisz.
Skonfigurowano Private Link do importowania i eksportowania dysku zarządzanego. Importowanie można wykonać przy użyciu Azure CLI lub modułu Azure PowerShell. Można wyeksportować dyski VHD systemu Windows lub Linux .
Treści powiązane
- Często zadawane pytania dotyczące dysków Private Link i zarządzanych
- Eksportowanie/kopiowanie migawek zarządzanych jako wirtualnego dysku twardego do konta magazynu w innym regionie za pomocą programu PowerShell
- Przekazywanie wirtualnego dysku twardego do Azure lub kopiowanie dysku zarządzanego do innego regionu — [Azure CLI]