Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Ochrona punktu końcowego w usłudze Microsoft Defender wykorzystuje zabezpieczenia punktów końcowych oraz rozszerzenia systemów sieciowych do ochrony urządzeń z macOS. Jeśli macOS nie zatwierdzi lub nie rozpocznie rozszerzenia, ochrona w czasie rzeczywistym, inspekcja zdarzeń sieciowych lub powiązane funkcje mogą być niedostępne.
Skorzystaj z objawów i poleceń zawartych w tym artykule, aby zidentyfikować problemy z rozszerzeniem i profilem. Następnie użyj wskazówek specyficznych dla wdrożenia, aby poprawić konfigurację.
Zidentyfikuj objawy rozszerzenia systemu
Tarcza Microsoft Defender w menu macOS może wyświetlać odznakę x, gdy Defender for Endpoint wymaga uwagi.

Wybierz tarczę, aby otworzyć menu Defender. Opcja Action required wskazuje, że Defender wymaga konfiguracji lub zatwierdzenia przez użytkownika.

Wybierz Akcję potrzebną do otwarcia strony ochrony przed wirusami i zagrożeniami . Na stronie może być widoczne, że Microsoft Defender potrzebuje uwagi oraz przycisk Napraw.

Uruchom następujące polecenie w aplikacji Terminal, aby sprawdzić ogólny stan usługi Defender:
mdatp health
Gdy rozszerzenia lub uprawnienia nie są gotowe, wyjście może zgłaszać niezdrowy stan, brak ochrony lub brak pełnego dostępu do dysku:
healthy                            : false
health_issues                    : ["no active event provider", "network event provider not running", "full disk access has not been granted"]
...
real_time_protection_enabled    : true
real_time_protection_available: false
...
full_disk_access_enabled        : false
Poniższy zrzut ekranu pokazuje niezdrowy rezultat z niedostępnymi podsystemami ochrony i wyłączonym pełnym dostępem do dysku:

Opisy pól zdrowia można znaleźć w artykule Rozwiązywanie problemów ze zdrowiem agentów w Defender for Endpoint na macOS.
Zdiagnozuj rozszerzenia systemu
W obsługiwanych wersjach macOS profil zarządzania urządzeniami mobilnymi (MDM) lub lokalny administrator musi zatwierdzić rozszerzenia systemowe przed ich uruchomieniem. Defender for Endpoint korzysta z Microsoft Team ID UBF8T346G9 oraz następujących rozszerzeń systemowych:
- Rozszerzenie bezpieczeństwa punktów końcowych:
com.microsoft.wdav.epsext. - Rozszerzenie sieci:
com.microsoft.wdav.netext.
Użyj następujących poleceń, aby sprawdzić, czy rozszerzenia są zainstalowane, zatwierdzone i działające:
Wymień zarejestrowane rozszerzenia systemu:
systemextensionsctl list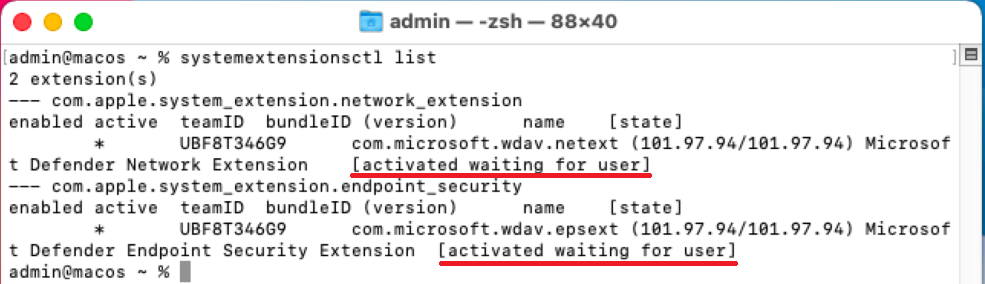
Stan wskazuje,
[activated waiting for user]że macOS zainstalował rozszerzenia, ale czeka na lokalną akceptację. Sprawne, aktywne rozszerzenie zgłasza[activated enabled].Zapoznaj się ze szczegółami dotyczącymi kondycji rozszerzenia systemu specyficznymi dla Defender:
mdatp health --details system_extensionsGdy rozszerzenia są zainstalowane, ale nie zatwierdzone lub gotowe, efekt może przypominać następujący przykład:
network_extension_enabled                 : false
network_extension_installed                 : true
endpoint_security_extension_ready           : false
endpoint_security_extension_installed        : true

Poniższy zrzut ekranu pokazuje oba zainstalowane rozszerzenia, ale rozszerzenie sieciowe nie jest włączone, a rozszerzenie bezpieczeństwa punktów końcowych nie jest gotowe:

Wynik kontroli kondycji rozszerzenia nie wskazuje wszystkich wymaganych uprawnień systemu macOS. Na przykład element mdatp health może osobno zgłaszać, że nie przyznano funkcji Pełny dostęp do dysku. Sprawdź rozszerzenia systemowe i uprawnienia macOS wymagane dla włączonych funkcji Defender i Microsoft Purview.
Rozwiązywanie problemów z rozszerzeniem i uprawnieniami
Użyj procedury dla swojej metody wdrożenia, aby zatwierdzić rozszerzenia i przydzielić wymagane uprawnienia:
- Microsoft Intune: Zatwierdzaj rozszerzenia systemu Defender for Endpoint w Intune. Nowe polityki muszą korzystać z katalogu ustawień, ponieważ starszy szablon rozszerzeń macOS jest przestarzały. Ogólne wskazówki dotyczące katalogu ustawień znajdziesz w artykule Użyj katalogu ustawień Intune, aby skonfigurować ustawienia. Pełną sekwencję wdrożenia można znaleźć w artykule Zatwierdzaj rozszerzenia systemu.
- Jamf Pro: Konfiguruj rozszerzenia systemu Defender for Endpoint za pomocą Jamf Pro.
- Inne rozwiązanie MDM: Wdroż Defender for Endpoint z innym rozwiązaniem MDM.
- Ręczne wdrożenie: Zatwierdzaj rozszerzenia systemu i uprawnienia ręcznie.
W przypadku zarządzanych wdrożeń wdrażaj profile konfiguracyjne systemu przed pakietem aplikacji Defender. Ta sekwencja pozwala macOS zatwierdzać rozszerzenia i uprawnienia bez polegania na promptach użytkownika.
Weryfikacja dostarczania profilu
Przed rozwiązywaniem problemów z poszczególnymi profilami, zapoznaj się z wspólnymi wymaganiami Defender for Endpoint na macOS.
Sprawdź dostarczanie profilów MDM
Skorzystaj z rozwiązania MDM, aby potwierdzić, że wymagane profile na poziomie urządzenia zostały przypisane i pomyślnie dostarczone na dotknięte urządzenie Mac. Na urządzeniu otwórz Ustawienia Systemowe, wybierz Ogólne, a następnie wybierz Zarządzanie urządzeniami, aby przejrzeć zainstalowane profile.
Jeśli używasz Jamf Pro, sudo jamf policy wyzwala odpowiednie polityki. Informacje o wyzwalaczach i realizacji polityk Jamf można znaleźć w sekcji Zarządzanie polityką.
Uwaga
Używaj rozpoznawalnych nazw profili konfiguracyjnych Defender, aby określić ich przeznaczenie i pierścień wdrożenia. Na przykład użyj FullDiskAccess (piloting) - macOS - Default - MDE.
Sprawdź wymagane profile
Pobieraj aktualne profile utrzymywane przez Microsoft zamiast ręcznie odtwarzać payloady. Takie podejście zapobiega błędom typowania w identyfikatorach pakietów, identyfikatorach zespołów, wymaganiach kodu oraz wartościach ładunku.
Listę profili i cel każdego ładunku można znaleźć w artykule Przegląd profili Defender utrzymywanych.
W Terminalu użyj następującej składni, aby pobrać profil do bieżącego katalogu:
curl -O https://URL
Na przykład pobierz profil utrzymywanych rozszerzeń systemowych:
curl -O https://raw.githubusercontent.com/microsoft/mdatp-xplat/master/macos/mobileconfig/profiles/sysext.mobileconfig
Przegląd utrzymywanych profili Defender
Repozytorium profili macOS Defender for Endpoint zawiera następujące odpowiednie profile:
-
Zatwierdzenie rozszerzenia systemowego:
sysext.mobileconfigzatwierdzacom.microsoft.wdav.epsexticom.microsoft.wdav.netextdla identyfikatora zespołuUBF8T346G9. -
Filtr sieciowy:
netfilter.mobileconfigkonfiguruje rozszerzenie sieciowe jako filtr treści Microsoft Defender. -
Pełny dostęp do dysku:
fulldisk.mobileconfigzapewnia dostęp do wymaganych komponentów Defender. -
Usługi w tle:
background_services.mobileconfigpozwalają na działanie usług Defender w tle. -
Powiadomienia:
notif.mobileconfigkonfiguruje powiadomienia Defender i Microsoft AutoUpdate. -
Dostępność: przyznaje dostęp do demona zapobiegania utracie danych Microsoft Purview,
accessibility.mobileconfiggdy ta funkcja jest używana.
Nie używaj obecności plików znajdujących się pod /Library/Managed Preferences jako jedynego kryterium sprawdzania tych ładunków danych Apple. Zweryfikuj dostarczanie profilów przez rozwiązanie MDM, sprawdź zainstalowane profile konfiguracji i przejrzyj dane wyjściowe kondycji usługi Defender.
Analiza zainstalowanych profili
Skrypt Microsoft analyze_profiles.py porównuje zainstalowane pakiety konfiguracji z aktualnie utrzymywanym szablonem profilu programu Defender. Raportuje brakujące, zduplikowane lub niezgodne ładunki danych oraz sprawdza profile preferencji wdrażania i usługi Defender.
Przejrzyj skrypt w katalogu narzędzi Defender for Endpoint macOS MDM.
Wybierz Raw , aby otworzyć https://raw.githubusercontent.com/microsoft/mdatp-xplat/master/macos/mdm/analyze_profiles.py.
Z katalogu, w którym chcesz zapisać
analyze_profiles.py, pobierz skrypt, uruchamiając następującą komendę w Terminalu:curl -O https://raw.githubusercontent.com/microsoft/mdatp-xplat/master/macos/mdm/analyze_profiles.pyUruchom skrypt z podwyższonymi uprawnieniami, używając jednej z następujących metod:
Uruchom pobrany skrypt:
cd ~/Downloads

sudo python3 analyze_profiles.py
Or
Uruchom skrypt bezpośrednio z internetu:
curl -sS https://raw.githubusercontent.com/microsoft/mdatp-xplat/master/macos/mdm/analyze_profiles.py | sudo python3 -
Przeanalizuj każdy zgłoszony problem w kontekście swojego wdrożenia. Skrypt może raportować celowe wybory profilu, które nie wymagają zmian.
Treści powiązane
- Ochrona punktu końcowego w usłudze Microsoft Defender na macOS
- Deploy Ochrona punktu końcowego w usłudze Microsoft Defender on macOS with Jamf Pro
- Wdrażaj profile konfiguracyjne Defender for Endpoint z Jamf Pro
- Ustaw grupy urządzeń Jamf Pro
Prześlij opinię
Aby przesłać opinię produktową z aplikacji Defender, otwórz Pomoc, a następnie wybierz Wyślij opinię.
W portalu Microsoft Defender pod adresem https://security.microsoft.com wybierz Przekaż opinię.