Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Lista odwołania certyfikatów (CRL) to lista certyfikatów, które zostały odwołane przez urząd wystawiający certyfikaty (CA) przed zaplanowaną datą wygaśnięcia. Listy CRL są niezbędne do utrzymania integralności uwierzytelniania. Po odwołaniu certyfikatu jest on oznaczony jako niezaufany, nawet jeśli nie wygasł. Włączenie list CRL w uwierzytelnianiu opartym na certyfikatach gwarantuje, że akceptowane są tylko ważne i nieodwołane certyfikaty, a Microsoft Entra ID blokuje wszelkie próby użycia odwołanego certyfikatu.
Listy unieważnień (CRL) są podpisywane cyfrowo przez urząd certyfikacji i publikowane w publicznie dostępnych lokalizacjach, umożliwiając pobieranie ich przez Internet w celu weryfikacji stanu unieważnienia certyfikatów. Gdy klient przedstawia certyfikat do uwierzytelniania, system sprawdza listę unieważnionych certyfikatów (CRL), aby ustalić, czy certyfikat został unieważniony.
Jeśli certyfikat zostanie znaleziony w CRL, próba uwierzytelnienia zostanie odrzucona. Listy CRL są zwykle okresowo aktualizowane, a organizacje powinny mieć najnowszą wersję listy CRL, aby podejmować dokładne decyzje dotyczące ważności certyfikatu.
W przypadku uwierzytelniania opartego na certyfikatach (CBA) w Microsoft Entra, gdy skonfigurowane są listy CRL, system musi pobrać i zweryfikować tę listę podczas uwierzytelniania. Jeśli Microsoft Entra ID nie może uzyskać dostępu do punktu końcowego CRL, uwierzytelnianie nie powiedzie się, ponieważ CRL jest wymagane do potwierdzenia ważności certyfikatu.
Jak działa CRL w uwierzytelnianiu opartym na certyfikatach
Lista CRL działa, zapewniając mechanizm sprawdzania ważności certyfikatów używanych do uwierzytelniania. Proces obejmuje kilka kluczowych kroków:
Wystawianie certyfikatu: Gdy certyfikat jest wystawiany przez urząd certyfikacji, jest ważny do daty wygaśnięcia, chyba że zostanie odwołany wcześniej. Każdy certyfikat zawiera klucz publiczny i jest podpisany przez urząd certyfikacji.
Odwołania: Jeśli certyfikat musi zostać odwołany (na przykład w przypadku naruszenia zabezpieczeń klucza prywatnego lub certyfikat nie jest już potrzebny), urząd certyfikacji dodaje go do listy CRL.
Dystrybucja listy CRL: Urząd certyfikacji publikuje listę CRL w lokalizacji dostępnej dla klientów, takiej jak serwer internetowy lub usługa katalogowa. Lista CRL jest zwykle podpisana przez urząd certyfikacji, aby zapewnić jej integralność. Jeśli lista CRL nie jest podpisana przez urząd certyfikacji, zostanie zgłoszony błąd kryptografii AADSTS2205015 i wykonaj kroki opisane w artykule Często zadawane pytania aby rozwiązać ten problem.
Sprawdzanie klienta: Gdy klient przedstawia certyfikat do uwierzytelniania, system pobiera listę CRL dla każdego urzędu certyfikacji w łańcuchu certyfikatów z opublikowanych lokalizacji i sprawdza wszystkie odwołane urzędy certyfikacji. Jeśli jakakolwiek lokalizacja listy CRL jest niedostępna, uwierzytelnianie nie powiedzie się, ponieważ system nie może zweryfikować stanu odwołania certyfikatu.
Uwierzytelnianie: Jeśli certyfikat zostanie znaleziony na liście CRL, próba uwierzytelnienia zostanie odrzucona, a klientowi odmówiono dostępu. Jeśli certyfikat nie znajduje się na liście CRL, uwierzytelnianie będzie kontynuowane normalnie.
Aktualizacje listy CRL: Lista CRL jest okresowo aktualizowana przez urząd certyfikacji, a klienci powinni upewnić się, że mają najnowszą wersję, aby podejmować dokładne decyzje dotyczące ważności certyfikatu. System buforuje listę CRL przez określony okres, aby zmniejszyć ruch sieciowy i zwiększyć wydajność, ale regularnie sprawdza dostępność aktualizacji.
Zrozumienie procesu odwoływania certyfikatów w uwierzytelnianiu opartym na certyfikatach Microsoft Entra
Proces odwoływania certyfikatów umożliwia administratorom zasad uwierzytelniania odwołanie wcześniej wystawionego certyfikatu, dzięki czemu nie może być używany do przyszłego uwierzytelniania.
Administratorzy zasad uwierzytelniania konfigurują punkt dystrybucji CRL podczas procesu instalacji zaufanych wystawców w dzierżawie Microsoft Entra. Każdy zaufany wystawca powinien mieć listę CRL, do której można się odwoływać przy użyciu adresu URL dostępnego z Internetu. Aby uzyskać więcej informacji, zobacz Konfigurowanie urzędów certyfikacji.
Microsoft Entra ID obsługuje tylko jeden punkt końcowy listy CRL i obsługuje tylko protokół HTTP lub HTTPS. Zalecamy używanie protokołu HTTP zamiast HTTPS do dystrybucji listy CRL. Sprawdzanie listy CRL odbywa się podczas uwierzytelniania opartego na certyfikatach, a wszelkie opóźnienia lub niepowodzenia podczas pobierania listy CRL mogą blokować uwierzytelnianie. Użycie protokołu HTTP minimalizuje opóźnienie i pozwala uniknąć potencjalnych zależności cyklicznego spowodowanych przez protokół HTTPS (co wymaga weryfikacji certyfikatu). Aby zapewnić niezawodność, hostuj listy CRL na punktach końcowych HTTP o wysokiej dostępności i upewnij się, że są dostępne przez Internet.
Ważne
Maksymalny rozmiar listy CRL, jaki Microsoft Entra ID może pomyślnie pobrać podczas interaktywnego logowania, wynosi 20 MB w publicznym Microsoft Entra ID i 45 MB w chmurach Azure US Government. Czas wymagany do pobrania listy CRL nie może przekraczać 10 sekund. Jeśli Microsoft Entra ID nie może pobrać listy CRL, uwierzytelnianie oparte na certyfikatach przy użyciu certyfikatów wystawionych przez odpowiedni urząd certyfikacji nie powiedzie się. Najlepszym rozwiązaniem jest utrzymywanie plików listy CRL w granicach rozmiaru, utrzymywanie okresów istnienia certyfikatów w rozsądnych limitach i czyszczenie wygasłych certyfikatów.
Gdy użytkownik wykonuje logowanie interakcyjne przy użyciu certyfikatu, Microsoft Entra ID pobiera i buforuje listę odwołania certyfikatów klienta (CRL) z urzędu certyfikacji, aby sprawdzić, czy certyfikaty są odwołane podczas uwierzytelniania użytkownika. Microsoft Entra używa atrybutu SubjectKeyIdentifier zamiast SubjectName do skompilowania łańcucha certyfikatów. Po włączeniu list CRL konfiguracje PKI muszą zawierać wartości Identyfikatora klucza podmiotu i Identyfikatora klucza urzędu, aby zapewnić prawidłowe sprawdzanie odwołania.
SubjectKeyIdentifier udostępnia unikatowy, niezmienny identyfikator klucza publicznego certyfikatu, dzięki czemu jest bardziej niezawodny niż SubjectName, który może się zmieniać lub być zduplikowany w różnych certyfikatach. Ten atrybut zapewnia dokładne tworzenie łańcucha i spójną walidację CRL w złożonych środowiskach PKI.
Ważne
Jeśli administrator zasad uwierzytelniania pomija konfigurację listy CRL, Microsoft Entra ID nie wykonuje żadnych kontroli listy CRL podczas uwierzytelniania opartego na certyfikatach użytkownika. To zachowanie może być przydatne podczas początkowego rozwiązywania problemów, ale nie należy ich uwzględniać w środowisku produkcyjnym.
Tylko podstawowa lista CRL: jeśli skonfigurowano tylko podstawową listę CRL, Microsoft Entra ID pobiera i buforuje ją do czasu następnej aktualizacji. Uwierzytelnianie kończy się niepowodzeniem, jeśli CRL wygasł i nie można go odświeżyć z powodu problemów z łącznością lub jeśli punkt końcowy CRL nie udostępnia zaktualizowanej wersji. Microsoft Entra ściśle wymusza wersjonowanie list CRL: po opublikowaniu nowej listy CRL, jej numer CRL musi być wyższy niż w poprzedniej wersji.
Numer listy CRL zapewnia monotoniczne wersjonowanie, zapobiegając atakom powtórkowym, w których można ponownie wprowadzić starszą listę unieważnień certyfikatów (CRL) w celu obejścia mechanizmów sprawdzania odwołań. Wymagając, aby każda nowa lista CRL miała wyższy numer wersji, Microsoft Entra ID gwarantuje, że najnowsze informacje o unieważnieniach są zawsze używane.
Podstawowe + Różnicowe CRL: jeśli obydwie są skonfigurowane, muszą być prawidłowe i dostępne. Jeśli brakuje lub wygasło, walidacja certyfikatu zakończy się niepowodzeniem zgodnie ze standardami RFC 5280.
Uwierzytelnianie oparte na certyfikatach użytkownika nie udaje się, jeśli CRL jest skonfigurowana dla zaufanego wystawcy i Microsoft Entra ID nie może jej pobrać ze względu na ograniczenia dostępności, rozmiaru lub opóźnienia. Ograniczenie to sprawia, że punkt końcowy listy CRL jest krytycznym pojedynczym punktem awarii, zmniejszając niezawodność uwierzytelniania opartego na certyfikatach Microsoft Entra ID. Aby ograniczyć to ryzyko, zalecamy korzystanie z rozwiązań zapewniających wysoką dostępność, które gwarantują ciągły czas działania dla punktów końcowych CRL.
Jeśli CRL przekroczy limit interaktywny dla chmury, początkowe logowanie użytkownika zakończy się niepowodzeniem z następującym błędem:
The Certificate Revocation List (CRL) downloaded from {uri} has exceeded the maximum allowed size ({size} bytes) for CRLs in Microsoft Entra ID. Try again in few minutes. If the issue persists, contact your tenant administrators.Microsoft Entra ID próbuje pobrać listę CRL, podlegając limitom po stronie usługi (65 MB w publicznym Microsoft Entra ID i 150 MB w Azure dla Rządu USA).
Użytkownicy mogą ponowić próbę uwierzytelnienia po kilku minutach. Jeśli certyfikat użytkownika zostanie odwołany i pojawi się na liście unieważnionych certyfikatów, uwierzytelnianie zakończy się niepowodzeniem.
Ważne
Odwołanie tokenu dla odwołanego certyfikatu nie jest natychmiastowe z powodu buforowania Listy Odwołanych Certyfikatów (CRL). Jeśli lista CRL jest już buforowana, nowo odwołane certyfikaty nie zostaną wykryte, dopóki pamięć podręczna nie zostanie zaktualizowana nową listą CRL. Listy CRL różnicowych zwykle obejmują te aktualizacje, więc odwołanie ma zastosowanie po załadowaniu listy CRL różnicowej. Jeśli listy delta CRL nie są używane, unieważnienie zależy od okresu ważności podstawowej listy CRL. Administratorzy powinni ręcznie odwołać tokeny tylko wtedy, gdy natychmiastowe odwołanie ma krytyczne znaczenie, na przykład w scenariuszach o wysokim poziomie zabezpieczeń. Aby uzyskać więcej informacji, zobacz Konfigurowanie odwołania.
Nie obsługujemy protokołu OCSP (Online Certificate Status Protocol) ze względu na wydajność i niezawodność. Zamiast pobierać listę unieważnionych certyfikatów (CRL) przy każdym połączeniu przez przeglądarkę klienta dla OCSP, Microsoft Entra ID pobiera ją raz podczas pierwszego logowania i buforuje ją. Ta akcja zwiększa wydajność i niezawodność sprawdzania CRL. Za każdym razem indeksujemy pamięć podręczną, aby wyszukiwanie było znacznie szybsze.
Jeśli Microsoft Entra pomyślnie pobierze listę CRL, buforuje ją i ponownie używa do dowolnego późniejszego użytku. Uwzględnia się Datę następnej aktualizacji i, jeśli jest dostępna, Datę następnej publikacji CRL (używaną przez urzędy certyfikacji Windows Server) w dokumencie CRL.
Jeśli certyfikat użytkownika jest wymieniony jako odwołany na liście CRL, uwierzytelnianie użytkownika nie powiedzie się.

Ważne
Ze względu na charakter buforowania i publikowania cykli CRL, zdecydowanie zaleca się, aby w przypadku odwołania certyfikatu, również odwołać wszystkie sesje dotkniętego problemem użytkownika w Microsoft Entra ID.
Microsoft Entra ID próbuje pobrać z wyprzedzeniem nową listę CRL z punktu dystrybucji, jeśli buforowana lista CRL wygasła. Jeśli CRL ma "następną datę publikacji", Microsoft Entra wykonuje wstępne pobieranie CRL, nawet gdy CRL w pamięci podręcznej nie wygasła. Obecnie nie ma możliwości ręcznego wymuszenia lub ponownego uruchomienia pobrania CRL.
Uwaga / Notatka
Microsoft Entra ID sprawdza listę CRL urzędu wystawiającego certyfikaty i innych urzędów certyfikacji w łańcuchu zaufania infrastruktury kluczy publicznych do głównego urzędu certyfikacji. Mamy ograniczenie do 10 urzędów certyfikacji z ostatecznego certyfikatu klienta na potrzeby weryfikacji listy unieważnionych certyfikatów (CRL) w łańcuchu PKI. Ograniczeniem jest upewnienie się, że zły aktor nie obniży usługi, przekazując łańcuch infrastruktury kluczy publicznych z ogromną liczbą urzędów certyfikacji o większym rozmiarze listy CRL. Jeśli łańcuch infrastruktury kluczy publicznych dzierżawcy ma więcej niż 10 urzędów certyfikacji i nastąpi kompromitacja urzędu certyfikacji, administratorzy zasad uwierzytelniania powinni usunąć skompromitowanego zaufanego wystawcę z konfiguracji dzierżawcy Microsoft Entra. Aby uzyskać więcej informacji, zobacz Wstępne pozyskiwanie listy CRL.
Jak skonfigurować odwołanie
Aby odwołać certyfikat klienta, Microsoft Entra ID pobiera listę odwołania certyfikatów (CRL) z adresów URL przekazanych w ramach informacji o urzędzie certyfikacji i buforuje go. Ostatni znacznik czasu publikacji (właściwość Effective Date) na liście CRL jest używany, aby zapewnić, że lista CRL jest nadal prawidłowa. CRL jest okresowo wykorzystywana do unieważnienia dostępu do certyfikatów, które są częścią listy.
Natychmiastowe odwołanie sesji z Entra CBA
Istnieje wiele scenariuszy, które mogą wymagać od administratora natychmiastowego odwołania wszystkich tokenów sesji, aby cały dostęp dla użytkownika został odwołany. Takie scenariusze obejmują
- konta z naruszonymi zabezpieczeniami
- zakończenie pracy pracownika
- Awaria systemu Entra, w której używane są buforowane poświadczenia bez weryfikacji listy CRL.
- inne zagrożenia wewnętrzne.
Jeśli wymagane jest bardziej natychmiastowe odwołanie (na przykład jeśli użytkownik utraci urządzenie), token autoryzacji użytkownika może zostać unieważniony. Aby unieważnić token autoryzacji, ustaw pole StsRefreshTokensValidFrom dla tego konkretnego użytkownika przy użyciu programu Windows PowerShell. Musisz zaktualizować pole StsRefreshTokensValidFrom dla każdego użytkownika, dla którego chcesz odwołać dostęp.
Aby zapewnić trwałość odwołania, należy ustawić Datę wejścia w życie listy CRL na datę późniejszą niż wartość ustawiona przez StsRefreshTokensValidFrom oraz upewnić się, że odpowiedni certyfikat znajduje się w liście CRL.
W poniższych krokach opisano proces aktualizowania i unieważniania tokenu autoryzacji przez ustawienie pola StsRefreshTokensValidFrom .
# Authenticate to Microsoft Graph
Connect-MgGraph -Scopes "User.Read.All"

# Get the user
$user = Get-MgUser -UserPrincipalName "test@contoso.com"

# Get the StsRefreshTokensValidFrom property
$user.StsRefreshTokensValidFrom
Ustawiona data musi być w przyszłości. Jeśli data nie jest w przyszłości, właściwość StsRefreshTokensValidFrom nie jest ustawiona. Jeśli data przypada w przyszłości, właściwość StsRefreshTokensValidFrom jest ustawiona na bieżącą godzinę (a nie datę wskazaną przez polecenie Set-MsolUser).
Wymuszanie weryfikacji Listy Cofniętych Certyfikatów dla urzędów certyfikacji
Podczas przekazywania urzędów certyfikacji do magazynu zaufania Microsoft Entra nie trzeba dołączać listy CRL ani atrybutu CrlDistributionPoint. Możesz przekazać urząd certyfikacji bez punktu końcowego CRL, a uwierzytelnianie oparte na certyfikatach nie zawiedzie, jeśli urząd wystawiający certyfikaty nie określi CRL.
Aby zwiększyć bezpieczeństwo i uniknąć błędów konfiguracji, administrator zasad uwierzytelniania może wymagać, aby uwierzytelnianie oparte na certyfikatach (CBA) zakończyło się niepowodzeniem, jeśli urząd certyfikacji wystawiający certyfikat użytkownika końcowego nie konfiguruje listy CRL.
Włącz walidację listy CRL
Wybierz Wymagaj weryfikacji CRL (zalecane), aby włączyć weryfikację CRL.
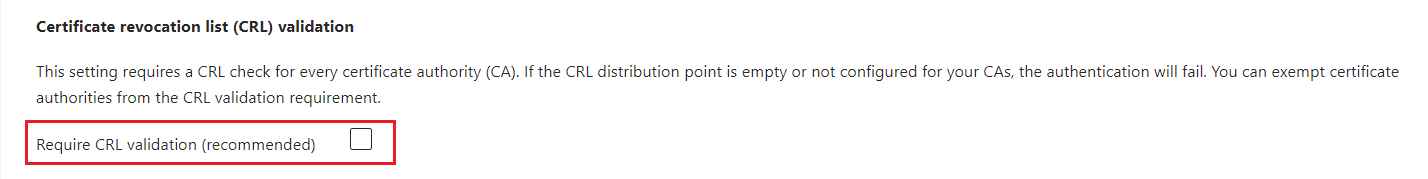
Po włączeniu tego ustawienia cba kończy się niepowodzeniem, jeśli certyfikat użytkownika końcowego pochodzi z urzędu certyfikacji, który nie konfiguruje listy CRL.
Administrator zasad uwierzytelniania może zwolnić urząd certyfikacji, jeśli jego lista unieważnionych certyfikatów (CRL) ma problemy, które należy rozwiązać. Wybierz pozycję Dodaj wykluczenie i wybierz wszystkie urzędy certyfikacji do wykluczenia.
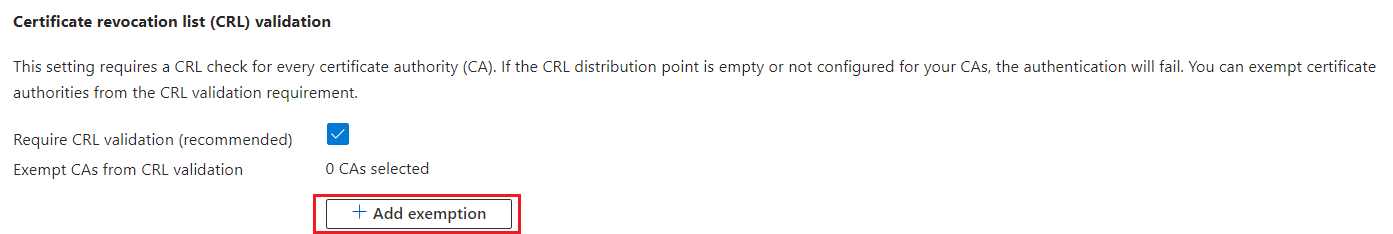
Urzędy certyfikacji na liście zwolnionych nie muszą konfigurować CRL, a certyfikaty użytkowników końcowych, które wystawiają, nie kończą się niepowodzeniem przy uwierzytelnianiu.
Wybierz Urzędy certyfikacji i Dodaj. Użyj pola tekstowego Wyszukaj , aby przefiltrować listy urzędów certyfikacji i wybrać określone urzędy certyfikacji.

Wskazówki dotyczące konfigurowania list CRL (podstawowej i różnicowej listy CRL) dla Microsoft Entra ID
Opublikuj dostępne listy CRL:
- Upewnij się, że urząd certyfikacji publikuje zarówno podstawowe listy CRL, jak i różnicowe listy CRL (jeśli ma zastosowanie) do adresów URL dostępnych z Internetu za pośrednictwem protokołu HTTP.
- Microsoft Entra ID nie może zweryfikować certyfikatów, jeśli CRL są hostowane na serwerach wewnętrznych. Adresy URL powinny być wysoce dostępne, wydajne i odporne, aby zapobiec niepowodzeniu uwierzytelniania z powodu niedostępności.
- Zweryfikuj dostępność CRL, testując adres URL CRL w przeglądarce i używając polecenia certutil -url do sprawdzania dystrybucji.
Skonfiguruj adresy URL CRL w Microsoft Entra ID:
- Załaduj publiczny certyfikat urzędu certyfikacji do Microsoft Entra ID i skonfiguruj punkty dystrybucji list CRL (CDP).
- Podstawowy adres URL listy CRL: zawiera wszystkie odwołane certyfikaty.
- Adres URL listy CRL delty (opcjonalny, ale zalecany): zawiera certyfikaty odwołane od czasu opublikowania ostatniej podstawowej listy CRL.
- Użyj narzędzi takich jak certutil, aby zweryfikować ważność listy CRL i rozwiązywać problemy z certyfikatami i listami CRL lokalnie.
Ustawianie okresów ważności:
- Ustaw wystarczająco długi okres ważności podstawowej listy CRL, aby zrównoważyć obciążenie operacyjne i zabezpieczenia (zazwyczaj dni do tygodni).
- Ustaw krótszy okres ważności delta CRL (zwykle 24 godziny), aby umożliwić terminowe rozpoznawanie odwołanych certyfikatów.
- Krótszy okres ważności listy dpCRL zwiększa bezpieczeństwo, zmniejszając okno, w którym odwołane certyfikaty pozostają ważne, ale zwiększa obciążenie procesów wystawiania i dystrybucji.
- Zalecany domyślny 24-godzinny okres ważności dla list CRL różnicowych na serwerach Windows jest powszechnie akceptowanym standardem w zakresie zabezpieczeń i wydajności.
- Microsoft Entra ID zaprojektowano tak, aby wydajnie obsługiwać częste aktualizacje delta CRL bez obniżenia wydajności, a ciągłe ulepszenia pomagają w dalszej poprawie tego procesu.
- Microsoft Entra ID stosuje mechanizmy ograniczania w celu ochrony przed atakami DDoS podczas pobierania różnicowej listy CRL, co może powodować tymczasowe błędy, takie jak "AADSTS2205013" dla małego podzbioru użytkowników.
Zapewnianie wysokiej dostępności i wydajności:
- Hostowanie listy CRL na niezawodnych serwerach internetowych lub sieciach dostarczania zawartości (CDN) w celu zminimalizowania opóźnień lub awarii podczas pobierania.
- Proaktywne monitorowanie publikacji i dostępności list CRL.
Ochrona przed ograniczaniem przepustowości i rozproszonymi atakami typu odmowa usługi (DDoS):
- Aby chronić usługi Microsoft Entra ID i użytkowników, ograniczenia są stosowane do operacji pobierania CRL podczas dużego obciążenia lub potencjalnego nadużycia.
- Zaplanuj publikację i cykle wygasania listy CRL poza godzinami szczytu, aby zminimalizować prawdopodobieństwo wystąpienia ograniczeń przepustowości, które wpływają na użytkowników.
Zarządzanie rozmiarem listy CRL
- Utrzymuj ładunki list CRL na jak najmniejszym poziomie, najlepiej poprzez częste wystawianie różnicowych list CRL i archiwizowanie starych wpisów, aby zwiększyć szybkość pobierania i zmniejszyć użycie przepustowości.
Włącz walidację listy CRL
- Egzekwowanie weryfikacji Listy Odwołanych Certyfikatów (CRL) w zasadach Microsoft Entra ID, aby zapewnić wykrycie odwołanych certyfikatów. Aby uzyskać więcej informacji, zobacz Włączanie weryfikacji CRL.
- Rozważ tymczasowe obejście weryfikacji CRL tylko w ostateczności podczas rozwiązywania problemów, mając świadomość ryzyka dla bezpieczeństwa.
Testowanie i monitorowanie
- Wykonuj regularne testy, aby sprawdzić, czy listy CRL można pobrać i czy są prawidłowo rozpoznawane przez Microsoft Entra ID.
- Monitorowanie służy do wykrywania i szybkiego korygowania problemów z dostępnością lub walidacją listy CRL.
Odwołanie do błędu CRL
| Kod błędu i komunikat | Description | Typowe przyczyny | Rekomendacje |
|---|---|---|---|
| AADSTS500171: Certyfikat został odwołany. Skontaktuj się z administratorem. | Certyfikat znajduje się na liście CRL, wskazując, że został unieważniony. | Certyfikat jest odwołany przez administratora. | Jeśli certyfikat zostanie błędnie uwzględniony w CRL, urząd certyfikacji powinien ponownie wydać CRL ze zaktualizowaną listą, która dokładnie odzwierciedla zamierzone odwołania. |
| AADSTS500172: certyfikat "{name}" wystawiony przez użytkownika "{issuer}" jest nieprawidłowy. Bieżąca godzina: "{curTime}". Certyfikat NotBefore: "{startTime}". Certyfikat ważny do: "{endTime}". | Lista CRL nie jest prawidłowa w czasie. | Listy CRL lub listy CRL różnicowe używane do sprawdzania poprawności certyfikatu mają problemy z czasem, takie jak wygasłe listy CRL lub niepoprawnie skonfigurowane okresy publikacji/ważności. | — Upewnij się, że daty NotBefore i NotAfter certyfikatu prawidłowo obejmują bieżącą godzinę. — Sprawdź, czy opublikowane przez urząd certyfikacji podstawowe i różnicowe listy CRL nie wygasły. |
| AADSTS500173: >Nie można pobrać listy odwołania certyfikatów (CRL). Nieprawidłowy kod stanu {code} z punktu dystrybucji listy CRL. Skontaktuj się z administratorem. | Nie można pobrać listy odwołanych certyfikatów (CRL) z powodu problemów z punktem końcowym. | — Punkt dostępu CRL zwraca błędy HTTP (takie jak 403) — Lista CRL wygasła bez aktualizacji |
Potwierdź, że punkt końcowy listy CRL zwraca prawidłowe dane — Upewnij się, że urząd certyfikacji regularnie publikuje zaktualizowane listy odwołania certyfikatów (CRL) — Adres URL listy CRL jest niedostępny z powodu problemów z siecią, blokad zapory lub przestoju serwera. — Włącz mechanizm awaryjny CRL, aby zablokować nieweryfikowalne certyfikaty. |
| AADSTS500174: Nie można skonstruować prawidłowej listy odwołania certyfikatów (CRL) z odpowiedzi. | Microsoft Entra ID nie może przeanalizować ani użyć listy unieważnionych certyfikatów (CRL) pobranej z określonego punktu dystrybucji. | — Adres URL listy CRL jest niedostępny z powodu problemów z siecią, blokad zapory lub przestoju serwera. — Pobrany plik listy CRL jest uszkodzony, niekompletny lub niepoprawnie sformatowany. — Adresy URL w polach CDP certyfikatu nie wskazują na prawidłowe pliki CRL lub są nieprawidłowo skonfigurowane. |
— Sprawdź dostępność, ważność i integralność listy CRL. — Sprawdź plik listy CRL pod kątem uszkodzenia lub niekompletnej zawartości. |
| AADSTS500175: Sprawdzanie odwołania nie powiodło się, ponieważ brakuje listy odwołania certyfikatów (CRL) dla jednego certyfikatu w łańcuchu. | Podczas sprawdzania odwołania certyfikatów Microsoft Entra nie może zlokalizować wymaganego segmentu ani części listy odwołania certyfikatów (CRL). | - Plik listy CRL pobrany z punktu dystrybucji listy CRL (CDP) jest uszkodzony lub obcięty. - Niepoprawna lub niekompletna publikacja listy unieważnionych certyfikatów (CRL) przez urząd certyfikacji. — Problemy z siecią powodujące niekompletne lub nieudane pobieranie listy unieważnionych certyfikatów (CRL). — Niewłaściwa konfiguracja adresów URL punktów dystrybucji CRL lub segmentów plikowych. |
— Weryfikowanie integralności CRL - Ponowne publikowanie lub ponowne generowanie listy CRL — Sprawdzanie ustawień sieci i serwera proxy — Upewnij się, że konfiguracja CDP jest poprawna na wszystkich urzędach certyfikacji |
| AADSTS500176: urząd certyfikacji, który wystawił certyfikat, nie został skonfigurowany w dzierżawie. Skontaktuj się z administratorem. | Nie można zlokalizować przez Microsoft Entra certyfikatu wystawiającego urzędu certyfikacji w jego magazynie zaufanych certyfikatów. Zapobiega to pomyślnej weryfikacji łańcucha zaufania certyfikatu użytkownika. | — Certyfikat urzędu certyfikacji (główny lub pośredni) nie jest przesłany ani skonfigurowany na liście zaufanych certyfikatów Microsoft Entra ID. — Łańcuch certyfikatów przechowywany na kliencie lub urządzeniu nie łączy się prawidłowo z zaufanym certyfikatem urzędu certyfikacji. — Niezgodność lub brak identyfikatora klucza podmiotu (SKI) i identyfikatora klucza urzędu (AKI) w referencjach łańcucha certyfikatów. — Certyfikat wystawiający może być wygasły, odwołany lub w inny sposób nieprawidłowy. |
Administrator najemcy powinien przekazać wszystkie odpowiednie certyfikaty urzędu certyfikacji głównego i pośredniego do magazynu zaufanych certyfikatów Microsoft Entra za pośrednictwem centrum administracyjnego Microsoft Entra. — Upewnij się, że SKI certyfikatu wystawiającego urzędu certyfikacji odpowiada AKI certyfikatu użytkownika, aby zapewnić prawidłowe połączenie łańcucha. — Użyj narzędzi, takich jak certutil lub OpenSSL, aby sprawdzić, czy pełny łańcuch certyfikatów jest nienaruszony, nieprzerwany i zaufany. — Zastąp wszystkie wygasłe lub odwołane certyfikaty CA w zaufanym magazynie, aby zachować ważność łańcucha certyfikatów. |
| AADSTS500177: lista odwołania certyfikatów (CRL) została nieprawidłowo skonfigurowana. Punkt dystrybucji listy CRL delta jest konfigurowany bez odpowiedniego podstawowego punktu dystrybucji listy CRL. Skontaktuj się z administratorem. | Wskazuje, że konfiguracja urzędu certyfikacji zawiera punkt dystrybucji listy CRL różnicowej, ale odpowiedni punkt dystrybucji podstawowej listy CRL jest brakujący lub niepoprawnie skonfigurowany. | — Punkty dystrybucji listy CRL skonfigurowane w ustawieniach certyfikatów lub urzędu certyfikacji są nieprawidłowe, niedostępne lub mają błędne adresy URL. — Urząd certyfikacji nie opublikował poprawnie listy CRL lub wygasła ona, prowadząc do błędów w walidacji. — Urządzenia lub usługi Microsoft Entra ID nie mogą uzyskać dostępu do adresów URL listy CRL ze względu na problemy z regułami zapory, ograniczeniami serwera proxy lub łącznością sieciową. - Błędnie skonfigurowane ustawienia w Microsoft Entra lub urządzie certyfikacji związane z obsługą list umorzeń certyfikatów. |
— Potwierdź i zaktualizuj punkty dystrybucji list CRL na dokładne, publicznie dostępne adresy URL. - Upewnij się, że listy CRL są publikowane i odnawiane regularnie przed wygaśnięciem. Automatyzuj publikację listy CRL, jeśli to możliwe. — Zezwalaj na wymagany ruch sieciowy do punktów dystrybucji listy CRL przez aktualizowanie reguł zapory, serwera proxy lub urządzeń zabezpieczeń. — Sprawdź pobrane listy CRL pod kątem uszkodzenia lub obcięcia i opublikuj ponownie, jeśli to konieczne. — Sprawdź dwukrotnie konfiguracje Microsoft Entra ID i urzędów certyfikacji związane z publikowaniem, adresami URL i zasadami walidacji listy CRL. |
| AADSTS500178: Nie można pobrać prawidłowych segmentów CRL dla {type}. Spróbuj ponownie później. | Microsoft Entra ID nie może pobrać lub przetworzyć wszystkich wymaganych segmentów listy unieważnienia certyfikatów (CRL) podczas walidacji certyfikatu. | — Lista CRL jest publikowana w wielu segmentach i brakuje co najmniej jednego segmentu, uszkodzonego lub niedostępnego. — Ograniczenia sieci lub zapory blokują dostęp do co najmniej jednego segmentu listy CRL. — Dostępne segmenty listy CRL mogły wygasły lub nie zostały prawidłowo zaktualizowane. — Nieprawidłowe adresy URL lub brakujące wpisy w punktach dystrybucji listy CRL certyfikatu, w których są hostowane segmenty. |
— Ręcznie pobierz wszystkie segmenty listy CRL z punktów dystrybucji i sprawdź kompletność i ważność. — Upewnij się, że wszystkie adresy URL segmentów CRL są poprawnie skonfigurowane i dostępne. Zaktualizuj certyfikaty lub konfiguracje urzędu certyfikacji, jeśli adresy URL usługi CDP uległy zmianie. — Potwierdź, że UC publikuje i utrzymuje wszystkie segmenty CRL prawidłowo, bez uszkodzeń i brakujących części. |
| AADSTS500179: Upłynął limit czasu weryfikacji listy CRL. Spróbuj ponownie później. | Upłynął limit czasu pobierania listy CRL lub został przerwany. | - Rozmiar listy CRL przekracza limity - Opóźnienie sieci lub niestabilność |
— Zachowaj rozmiar listy CRL poniżej 20 MB (platforma komercyjna Azure) lub 45 MB (platforma Azure dla instytucji rządowych USA) - Ustaw Next Update interwał na co najmniej jeden tydzień— Monitorowanie wydajności pobierania listy CRL za pośrednictwem dzienników logowania. |
| AADSTS500183: Certyfikat został odwołany. Skontaktuj się z administratorem | Próba uwierzytelnienia nie powiodła się, ponieważ urządzenie klienckie przedstawiło certyfikat, który został odwołany przez urząd wystawiający certyfikat. | Certyfikat używany do uwierzytelniania znajduje się na liście odwołania certyfikatów (CRL) lub oflagowany jako odwołany przez urząd certyfikacji. | — Administrator dzierżawy powinien upewnić się, że nowy certyfikat jest poprawnie aprowizowany i zaufany przez Microsoft Entra ID. — Sprawdź, czy listy CRL i listy delta CRL opublikowane przez urząd certyfikacji są aktualne i dostępne dla urządzeń. |
| AADSTS2205011: pobrana lista odwołania certyfikatów (CRL) nie jest w prawidłowym formacie kodowania ASN.1. Skontaktuj się z administratorem. | Plik CRL pobrany przez Microsoft Entra nie jest poprawnie zakodowany zgodnie z Abstrakcyjną Notacją Składni (ASN.1) i odróżniającymi regułami kodowania (DER), co jest wymagane do parsowania i weryfikacji danych CRL. | - Plik listy CRL jest uszkodzony lub obcięty podczas publikacji lub transmisji. — Lista CRL została wygenerowana lub zakodowana niepoprawnie przez urząd certyfikacji i nie jest zgodna ze standardami ASN.1 DER. — Konwersje formatu pliku (takie jak nieprawidłowe kodowanie base64/PEM) uszkodziły dane listy CRL. |
— Ręcznie pobierz listę CRL i sprawdź ją za pomocą narzędzi, takich jak openssl lub wyspecjalizowane analizatory ASN.1, aby sprawdzić, czy jest uszkodzony lub nieprawidłowo sformułowany. - Wygeneruj ponownie i ponownie opublikuj CRL przez urząd certyfikacji, zapewniając zgodność ze standardami kodowania ASN.1 DER. — Upewnij się, że oprogramowanie urzędu certyfikacji lub narzędzia generujące listy CRL są zgodne z standardem RFC 5280 i poprawnie koduje listy CRL w formacie ASN.1 DER. |
| AADSTS2205012: Limit czasu próby pobrania listy odwołania certyfikatów (CRL) z adresu "{uri}" został przekroczony. Podejmujemy ponowną próbę pobrania. Spróbuj ponownie za kilka minut. | Microsoft Entra ID nie mógł pobrać pliku CRL w przewidywanym czasie z podanego adresu URL. | — Usługi Microsoft Entra ID nie mogą uzyskać dostępu do punktu dystrybucji CRL z powodu awarii sieci, ograniczeń zapory lub awarii DNS. - Serwer, na którym hostowana jest lista CRL, jest niedostępny, przeciążony lub nie odpowiada w odpowiednim czasie. — Pobieranie dużych list CRL trwa dłużej, co potencjalnie powoduje przekroczenie limitu czasu. |
— Użyj list różnicowych CRL, aby rozmiary plików CRL były mniejsze i były częściej odświeżane, co skraca czas pobierania. — Publikowanie lub odświeżanie list CRL poza godzinami szczytu w celu zmniejszenia obciążenia serwera i skrócenia czasu odpowiedzi. - Monitorowanie i utrzymywanie wysokiej dostępności i wydajności serwerów hostujących CRL. |
| AADSTS2205013: pobieranie listy odwołania certyfikatów (CRL) jest obecnie w toku. Spróbuj ponownie za kilka minut. | Występuje, gdy wiele prób uwierzytelniania jednocześnie wyzwala pobieranie CRL, a system nadal przetwarza bieżące pobieranie CRL. | — Gdy CRL wygaśnie lub wkrótce wygaśnie, wielu użytkowników logując się jednocześnie może spowodować jednoczesne próby pobrania aktualnej CRL. - Microsoft Entra ID stosuje mechanizm blokowania, aby zapobiec równoczesnym pobieraniu tej samej listy CRL w celu zmniejszenia obciążenia i potencjalnych warunków wyścigu. Powoduje to tymczasowe odrzucanie niektórych żądań uwierzytelnienia z następującym komunikatem ponowienia próby. — Duże populacje użytkowników lub duże wzrosty liczby logowania mogą zwiększyć częstotliwość występowania tego błędu. |
— Poczekaj kilka minut na zakończenie trwającego pobierania CRL przed ponowną próbą zalogowania. — Upewnij się, że listy CRL są publikowane i aktualizowane regularnie przed wygaśnięciem, aby zmniejszyć wymuszone ponowne pobieranie. |
| AADSTS2205014:Próba pobrania listy odwołania certyfikatów (CRL) z "{uri}" podczas logowania interakcyjnego przekroczyła maksymalny dozwolony rozmiar ({size} bajtów). Lista CRL jest udostępniana zgodnie z limitem pobierania jej usługi. Spróbuj ponownie za kilka minut. | Plik CRL, który próbowano pobrać przy użyciu Microsoft Entra ID, jest większy niż limit rozmiaru ustawiony przez usługę. Microsoft Entra spróbuje pobrać w tle z wyższymi limitami. | Plik CRL opublikowany przez urząd certyfikacji jest zbyt duży, często ze względu na dużą liczbę odwołanych certyfikatów. — Duże listy CRL mogą wystąpić, jeśli odwołane certyfikaty nie są czyszczone lub jeśli urząd certyfikacji utrzymuje długie okresy przechowywania dla danych o odwołanych certyfikatach. — Duże rozmiary listy CRL zwiększają czas pobierania i zużycie zasobów podczas uwierzytelniania opartego na certyfikatach. |
— Usuń nieaktualne lub wygasłe certyfikaty odwołane z bazy danych urzędu certyfikacji. — Skracanie okresów ważności listy CRL i zwiększanie częstotliwości publikowania w celu zachowania możliwości zarządzania rozmiarami listy CRL. — Zaimplementuj różnicowe listy CRL, aby dystrybuować tylko informacje o odwołaniu przyrostowym i zmniejszyć przepustowość. |
| AADSTS2205015: Weryfikacja podpisu listy odwołania certyfikatów (CRL) nie powiodła się. Oczekiwany identyfikator SubjectKeyIdentifier {expectedSKI} nie jest zgodny z identyfikatorem AuthorityKeyIdentifier listy CRL {crlAK}. Skontaktuj się z administratorem. | Nie można zweryfikować podpisu kryptograficznego listy CRL, ponieważ lista CRL została podpisana przez certyfikat, którego identyfikator klucza podmiotu (SKI) nie jest zgodny z identyfikatorem klucza urzędu (AKI) oczekiwanym przez Microsoft Entra ID. | — Certyfikat urzędu certyfikacji użyty do podpisania listy CRL zmienił się, ale nowy ski nie został zaktualizowany lub zsynchronizowany na liście zaufanych certyfikatów. — Lista CRL jest nieaktualna lub niespójna z powodu błędnej konfiguracji w hierarchii PKI. — Niepoprawne lub brakujące certyfikaty pośredniego urzędu certyfikacji na liście zaufanych certyfikatów. — Certyfikat podpisywania CRL może nie mieć odpowiedniego przeznaczenia klucza do podpisywania CRL. |
— Sprawdź, czy identyfikator klucza podmiotu (SKI) certyfikatu urzędu certyfikacji (CA) podpisującego listę CRL pasuje do identyfikatora klucza urzędu (AKI) w liście CRL. — Upewnij się, że certyfikat urzędu certyfikacji dla podpisywania został przesłany i uznany za zaufany w Microsoft Entra ID. — Sprawdź, czy certyfikat urzędu certyfikacji używany do podpisania CRL ma włączone odpowiednie flagi zastosowania klucza (takie jak podpisywanie CRL) i sprawdź, czy łańcuch certyfikatów jest nienaruszony i nieprzerwany. — Prześlij lub zaktualizuj prawidłowe certyfikaty nadrzędnego i pośredniego urzędu certyfikacji w wykazie zaufanych urzędów certyfikacji Microsoft Entra ID i upewnij się, że certyfikat używany do podpisywania CRL jest uwzględniony i poprawnie skonfigurowany. |
| AADSTS7000214: Certyfikat został odwołany. | Certyfikat został odwołany. | - Certyfikat wymieniony na liście CRL | — Zastępowanie odwołanych certyfikatów — Zbadaj przyczynę odwołania wspólnie z urzędem certyfikacji - Monitorowanie cyklu życia certyfikatu i odnawiania |
Najczęściej zadawane pytania
W następnych sekcjach opisano typowe pytania i odpowiedzi związane z listami odwołania certyfikatów.
Czy istnieje limit rozmiaru listy CRL?
Obowiązują następujące limity rozmiaru listy CRL:
- Limit pobierania logowania interakcyjnego: 20 MB (Azure Global obejmuje GCC), 45 MB dla Azure rządu Stanów Zjednoczonych, w tym GCC High, Departament Obrony.
- Limit pobierania usługi: 65 MB (Azure Global obejmuje GCC), 150 MB dla Azure rządu USA (obejmuje GCC High, Departament Obrony)
Gdy pobieranie CRL zakończy się niepowodzeniem, zostanie wyświetlony następujący komunikat:
"Lista odwołania certyfikatów (CRL) pobrana z witryny {uri} przekroczyła maksymalny dozwolony rozmiar ({size} bajtów) dla list CRL w Microsoft Entra ID. Spróbuj ponownie za kilka minut. Jeśli problem będzie się powtarzać, skontaktuj się z administratorami dzierżawy".
Pobieranie pozostaje w tle z wyższymi limitami.
Przeglądamy wpływ tych limitów i planujemy je usunąć.
Widzę prawidłowy zestaw punktów końcowych listy odwołania certyfikatów (CRL), ale dlaczego nie widzę żadnego odwołania listy CRL?
- Upewnij się, że punkt dystrybucji listy CRL jest ustawiony na prawidłowy adres URL HTTP.
- Upewnij się, że punkt dystrybucji listy CRL jest dostępny za pośrednictwem adresu URL dostępnego z Internetu.
- Upewnij się, że rozmiary listy CRL mieszczą się w dopuszczalnych granicach.
Jak natychmiast odwołać certyfikat?
Wykonaj kroki, aby ręcznie odwołać certyfikat.
Jak mogę włączyć lub wyłączyć sprawdzanie odwołania certyfikatów dla określonego urzędu certyfikacji?
Zalecamy wyłączenie sprawdzania listy odwołania certyfikatów (CRL), ponieważ nie będzie można odwołać certyfikatów. Jeśli jednak musisz zbadać problemy ze sprawdzaniem list CRL, możesz wykluczyć urząd certyfikacji ze sprawdzania list CRL w centrum administracyjnym Microsoft Entra. W zasadach metod uwierzytelniania CBA wybierz pozycję Konfiguruj , a następnie wybierz pozycję Dodaj wykluczenie. Wybierz urząd certyfikacji, który chcesz wykluczyć, a następnie wybierz pozycję Dodaj.
Po skonfigurowaniu punktu końcowego CRL, użytkownicy końcowi nie mogą się zalogować i widzą "AADSTS500173: Nie można pobrać CRL." Nieprawidłowy kod stanu Zabronione z punktu dystrybucji listy CRL".
Gdy problem uniemożliwia Microsoft Entra pobierania listy CRL, przyczyną są często ograniczenia zapory. W większości przypadków można rozwiązać ten problem, aktualizując reguły zapory w celu zezwolenia na wymagane adresy IP, co umożliwi pomyślne pobranie listy odwołań certyfikatów (CRL) przez Microsoft Entra. Aby uzyskać więcej informacji, zobacz Pobierz zakresy adresów IP Azure i tagi usługowe — chmura publiczna z oficjalnego Centrum pobierania Microsoft.
Jak znaleźć CRL dla urzędu certyfikacji lub jak rozwiązać problem z błędem "AADSTS2205015: Lista odwołania certyfikatów (CRL) nie przeszła weryfikacji podpisu"?
Pobierz listę CRL i porównaj certyfikat urzędu certyfikacji oraz informacje listy CRL, aby sprawdzić, czy crlDistributionPoint wartość jest prawidłowa dla urzędu certyfikacji, który chcesz dodać. Listę CRL można skonfigurować dla odpowiadającego urzędu certyfikacji, dopasowując identyfikator klucza podmiotu wystawcy urzędu certyfikacji (SKI) do identyfikatora klucza autorytetu listy CRL (AKI) (SKI wystawcy CA == AKI CRL).
Poniższa tabela i rysunek przedstawiają sposób mapowania informacji z certyfikatu urzędu certyfikacji na atrybuty pobranej listy CRL.
| Informacje o certyfikacie urzędu certyfikacji | = | Pobrane informacje o listach CRL |
|---|---|---|
| Temat | = | Wystawca |
| Identyfikator klucza podmiotu (SKI) | = | Identyfikator klucza urzędu certyfikacji (KeyID) |

Dalsze kroki
- Przegląd Microsoft Entra CBA
- Jak skonfigurować Microsoft Entra CBA
- Microsoft Entra CBA na urządzeniach z systemem iOS
- Microsoft Entra CBA na urządzeniach z systemem Android
- Logowanie do Windows za pomocą karty inteligentnej i Microsoft Entra CBA
- Identyfikatory certyfikatu użytkownika
- Jak migrować użytkowników federacyjnych
- Często zadawane pytania
- Rozwiązywanie problemów z Microsoft Entra CBA