Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Usługa Dataverse udostępnia elastyczny model zabezpieczeń dla wielu scenariuszy biznesowych. Model ma zastosowanie tylko do środowisk z bazą danych Dataverse. Jako administrator zarządzasz użytkownikami, weryfikujesz ich konfigurację zabezpieczeń i rozwiązujesz problemy z dostępem.
Wskazówka
Obejrzyj Microsoft Dataverse — pojęcia dotyczące zabezpieczeń pokazane w pokazach.
Zabezpieczenia oparte na rolach
Dataverse używa ról zabezpieczeń do grupowania uprawnień. Przypisz role zabezpieczeń bezpośrednio do użytkowników lub do zespołów Usługi Dataverse. Członkowie zespołu otrzymują uprawnienia przypisane do zespołu.
Uprawnienia zabezpieczeń są skumulowane. Użytkownik ma najszerszy poziom dostępu wynikający ze wszystkich swoich ról i członkostw w zespołach. Jeśli na przykład jedna rola przyznaje dostęp do odczytu na poziomie organizacji do wszystkich rekordów kontaktów, inna rola nie może ukryć określonego kontaktu od użytkownika.
Jednostki biznesowe
Obejrzyj ten film wideo, aby zrozumieć jednostki biznesowe w usłudze Dataverse:
Jednostki biznesowe współpracują z rolami zabezpieczeń, aby określić dostęp użytkownika. Definiują granice zabezpieczeń, które ułatwiają zarządzanie użytkownikami i danymi. Każda baza danych Dataverse ma jedną główną jednostkę biznesową.
Utwórz podrzędne jednostki biznesowe , aby podzielić użytkowników i dane na mniejsze granice zabezpieczeń. Każdy użytkownik w środowisku należy do jednostki biznesowej. Struktura jednostek biznesowych może być zgodna z hierarchią organizacyjną, ale nie musi.
W poniższych przykładach użyto trzech jednostek biznesowych. Woodgrove jest główną jednostką biznesową i pozostaje w górnej części hierarchii. Działy A i B są podrzędnymi jednostkami biznesowymi. Użytkownicy każdego działu mają różne potrzeby dostępu.
Hierarchiczna struktura dostępu do danych
Struktura hierarchiczna umożliwia oddzielenie użytkowników i danych w hierarchii podobnej do drzewa.
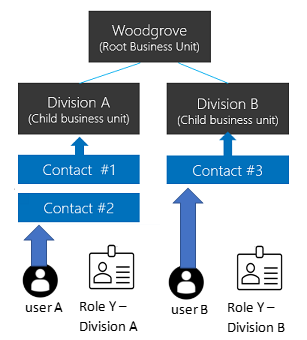
Przypisz każdego użytkownika do jednej jednostki biznesowej i przypisz użytkownikowi rolę zabezpieczeń z tej jednostki biznesowej. Domyślnie jednostka biznesowa użytkownika jest właścicielem rekordów tworzonych przez użytkownika. Rola zabezpieczeń określa, do których rekordów użytkownik może uzyskać dostęp w tej jednostce biznesowej.
W tym przykładzie użytkownik A należy do działu A i ma rolę zabezpieczeń Y z działu A. Użytkownik A może uzyskać dostęp do kontaktu nr 1 i kontaktu nr 2. Użytkownik B należy do działu B, więc użytkownik B nie może uzyskać dostępu do kontaktów działu A, ale może uzyskać dostęp do kontaktu nr 3.
Struktura dostępu do danych macierzy (zmodernizowane jednostki biznesowe)
Struktura macierzy umożliwia organizowanie danych w hierarchii podobnej do drzewa, umożliwiając użytkownikom dostęp do danych w wielu jednostkach biznesowych, niezależnie od jednostki biznesowej, do której należą.
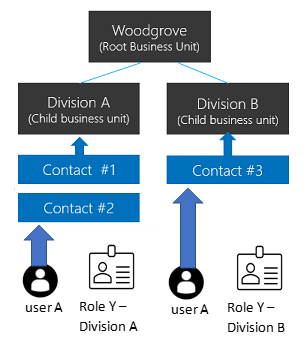
Przypisz użytkownikowi rolę zabezpieczeń w każdej jednostce biznesowej, do której danych musi mieć dostęp. Gdy użytkownik utworzy rekord, może wybrać jednostkę biznesową, która jest jej właścicielem.
W tym przykładzie użytkownik A może należeć do dowolnej jednostki biznesowej, w tym głównej jednostki biznesowej. Rola zabezpieczeń Y z działu A zapewnia użytkownikowi A dostęp do kontaktu #1 i kontaktu #2. Rola zabezpieczeń Y z działu B zapewnia użytkownikowi dostęp do kontaktu nr 3.
Włącz strukturę dostępu do danych macierzy
Uwaga
Przed włączeniem tej funkcji opublikuj wszystkie dostosowania, aby funkcja dotyczyła nowych tabel. Jeśli nieopublikowana tabela nie działa po włączeniu tej funkcji, użyj narzędzia OrgDBOrgSettings dla Microsoft Dynamics CRM, aby ustawić wartość RecomputeOwnershipAcrossBusinessUnits na true. To ustawienie umożliwia ustawienie i zaktualizowanie kolumny Właścicielska jednostka biznesowa.
- Zaloguj się do centrum administracyjnego platformy Power Platform jako administrator Dynamics 365 lub administrator Microsoft Power Platform.
- W okienku nawigacyjnym wybierz Zarządzanie.
- W okienku Zarządzanie wybierz pozycję Środowiska, a następnie wybierz środowisko.
- Wybierz Ustawienia>Produkt>Cechy i funkcje.
- Włącz opcję Zarejestruj własność między jednostkami biznesowymi.
- Wybierz pozycję Zapisz.
Po włączeniu funkcji wybierz jednostkę biznesową, gdy przypisujesz użytkownikowi rolę zabezpieczeń. Ta opcja umożliwia przypisywanie ról z różnych jednostek biznesowych do użytkownika. Aby uruchamiać aplikacje oparte na modelu, użytkownik musi również mieć rolę z własnej jednostki biznesowej, która obejmuje wymagane uprawnienia ustawień użytkownika. Rola Użytkownik podstawowy pokazuje, które uprawnienia użytkownika mają być włączone.
Możesz ustawić użytkownika jako właściciela rekordu w dowolnej jednostce biznesowej, jeśli jedna z ich ról zabezpieczeń przyznaje uprawnienie Odczyt dla tabeli rekordu. Użytkownik nie musi mieć roli zabezpieczeń z jednostki biznesowej będącej właścicielem rekordu. Aby uzyskać więcej informacji, zobacz Rejestrowanie własności w zmodernizowanych jednostkach biznesowych.
Uwaga
Ustawienie EnableOwnershipAcrossBusinessUnits przechowuje stan tej funkcji. Możesz również zmienić ustawienie za pomocą narzędzia OrgDBOrgSettings dla Microsoft Dynamics CRM.
Powiązanie jednostki biznesowej z grupą zabezpieczeń Microsoft Entra
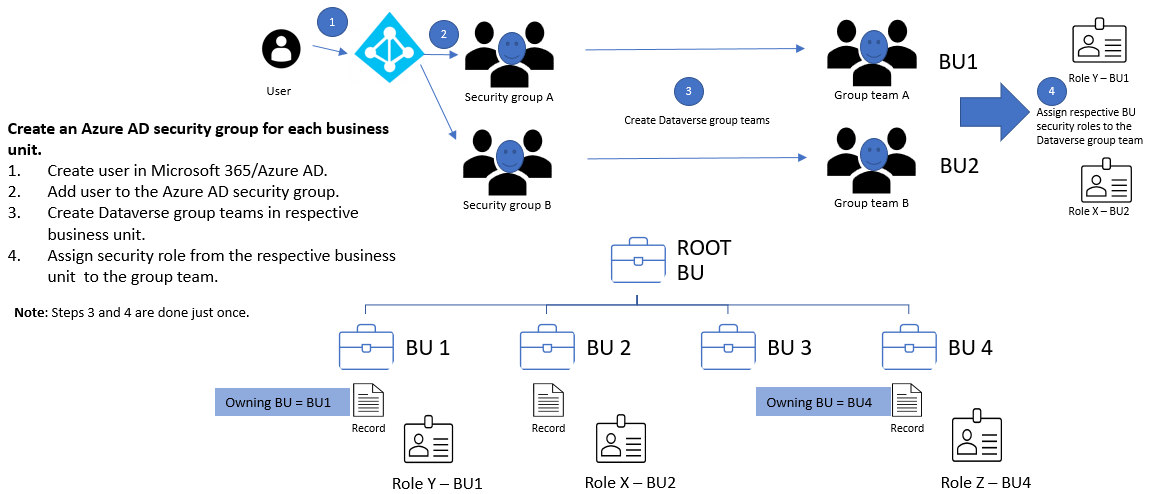
Przypisz jednostki biznesowe do grup zabezpieczeń Microsoft Entra, aby uprościć zarządzanie użytkownikami i przypisywanie ról.
Dla każdej jednostki biznesowej:
- Utwórz grupę zabezpieczeń Entra firmy Microsoft.
- Utwórz zespół grupowy Dataverse dla grupy zabezpieczeń.
- Przypisz rolę zabezpieczeń jednostki biznesowej do zespołu grupy Dataverse.
- Dodaj użytkowników do grupy zabezpieczeń Microsoft Entra.
Gdy użytkownik najpierw uzyskuje dostęp do środowiska, usługa Dataverse tworzy użytkownika w głównej jednostce biznesowej. Użytkownik i zespoły grupowe Dataverse mogą pozostać w głównej jednostce biznesowej. Przypisane role zabezpieczeń zapewniają dostęp do danych w odpowiednich jednostkach biznesowych.
Aby uzyskać dostęp do danych macierzy, dodaj użytkowników do grupy zabezpieczeń Microsoft Entra dla każdej jednostki biznesowej, do której potrzebują dostępu.
Jednostka biznesowa będąca właścicielem
Każdy rekord ma kolumnę Owning Business Unit (Jednostka biznesowa będąca właścicielem) identyfikującą jednostkę biznesową będącą właścicielem rekordu. Gdy użytkownik utworzy rekord, kolumna zostanie domyślnie ustawiona na jednostkę biznesową użytkownika. Wartość można zmienić tylko wtedy, gdy jest włączone ustawienie Własność rekordów w różnych jednostkach biznesowych.
Uwaga
Zmiana właścicielskiej jednostki biznesowej może spowodować kaskadowe zmiany. Aby uzyskać więcej informacji, zobacz Używanie zestawu SDK dla .NET do konfigurowania zachowania kaskadowego.
Aby umożliwić użytkownikowi ustawienie kolumny Właścicielska jednostka biznesowa, przyznaj roli zabezpieczeń użytkownika uprawnienie Dołącz do na poziomie lokalnym do tabeli Jednostka biznesowa.
Dodaj kolumnę do:
- Treść formularza lub nagłówek.
- Widok.
- Mapowanie kolumn. Jeśli używasz funkcji AutoMapEntity, dołącz kolumnę do mapowania.
Uwaga
Jeśli zadanie synchronizacji danych obejmuje w swoim schemacie element Właścicielska jednostka biznesowa, kończy się ono niepowodzeniem z powodu naruszenia ograniczenia klucza obcego, gdy środowisko docelowe nie zawiera tej samej wartości. Usuń kolumnę ze schematu źródłowego lub zmień jego wartość źródłową na jednostkę biznesową, która istnieje w środowisku docelowym.
Podczas kopiowania danych do zasobu zewnętrznego, takiego jak Power BI, uwzględnij Właścicielską jednostkę biznesową tylko wtedy, gdy miejsce docelowe obsługuje tę kolumnę.
Własność tabeli i rekordu
Usługa Dataverse obsługuje dwa typy własności rekordów:
- Należące do organizacji: Uprawnienie dotyczy wszystkich rekordów lub nie ma zastosowania.
- Własność użytkownika lub zespołu: Większość uprawnień obsługuje poziomy dostępu dla użytkownika, jednostki biznesowej, nadrzędno-podrzędnej jednostki biznesowej i organizacji.
Typ własności należy wybrać podczas tworzenia tabeli i nie można go zmienić później. Na przykład uprawnienie Odczyt na poziomie użytkownika do tabeli Kontakt umożliwia użytkownikom odczytywanie tylko rekordów kontaktów, których są właścicielami.
Jeśli użytkownik A należy do działu A i ma uprawnienia Odczyt na poziomie jednostki biznesowej do tabeli Kontakt, może odczytać rekordy Kontakt #1 i Kontakt #2, ale nie Kontakt #3.
Podczas konfigurowania roli zabezpieczeń wybierz poziom dostępu dla każdego uprawnienia.
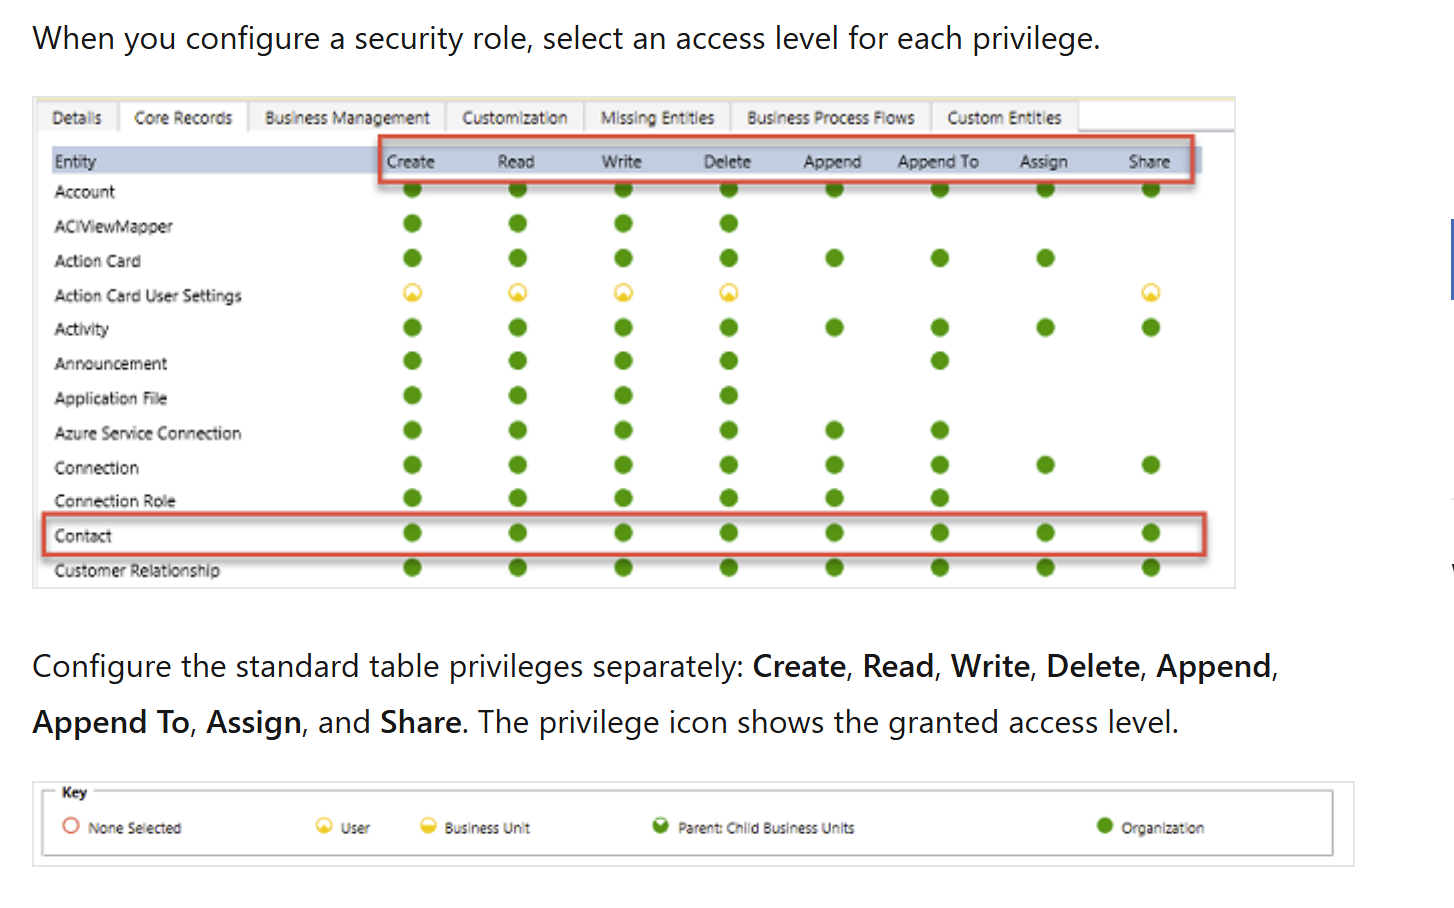
Skonfiguruj oddzielne uprawnienia standardowej tabeli: tworzenie, odczyt, zapis, usuwanie, dołączanie, dołączanie do, przypisywanie i udostępnianie. Ikona uprawnień pokazuje przyznany poziom dostępu.
Własność rekordu w filtrowanej tabeli (wersja zapoznawcza)
Funkcje w wersji zapoznawczej nie są przeznaczone do użytku w środowiskach produkcyjnych i mogą mieć ograniczoną funkcjonalność. Te funkcje są udostępniane przed oficjalnym wydaniem, dzięki czemu klienci mogą szybciej uzyskać do nich dostęp i przekazać opinie na ich temat.
Filtrowana własność rekordów umożliwia administratorom kontrolować dostęp do rekordów Dataverse za pomocą filtrów opartych na wartościach kolumn. Na przykład przyznaj dostęp tylko do rekordów, w których kolumna City jest równa Redmond. Użytkownicy mogą tworzyć, odczytywać, aktualizować i usuwać tylko rekordy zgodne z filtrami w swoich rolach zabezpieczeń.
W przeciwieństwie do tradycyjnych tabel usługi Dataverse tabele z filtrowanym właścicielem rekordu nie obsługują posiadania rekordów, udostępniania ani przypisywania. Uprawnienia oparte na filtrach kontrolują dostęp do rekordów i zapewniają szczegółowy dostęp na poziomie wiersza bez ograniczania tabel, kolumn lub innych obiektów modelu.
Uwaga
Użyj odfiltrowanej własności rekordu, aby udzielić dostępu na poziomie wiersza do rekordów spełniających kryteria filtrowania. Zastosuj uprawnienia oparte na filtrach, aby filtrować tabele własności rekordów i istniejące tabele należące do użytkownika lub organizacji. W przypadku istniejących tabel to podejście zachowuje bazowy model własności.
Rejestrowanie własności w zmodernizowanych jednostkach biznesowych
Dzięki zmodernizowanym jednostkom biznesowym użytkownicy mogą być właścicielami rekordów w dowolnej jednostce biznesowej. Użytkownik potrzebuje roli zabezpieczeń z dowolnej jednostki biznesowej, która przyznaje uprawnienie Odczyt dla tabeli rekordu. Użytkownik nie musi mieć roli w każdej jednostce biznesowej, która zawiera rekord, którego jest właścicielem.
Jeśli w okresie wersji zapoznawczej włączono własność rekordów w różnych jednostkach biznesowych w środowisku produkcyjnym:
- Zainstaluj edytor ustawień organizacji.
- Ustaw RecomputeOwnershipAcrossBusinessUnits na
true. System blokuje się podczas ponownego obliczania, co może potrwać do pięciu minut. Po ponownym obliczeniu użytkownicy mogą posiadać rekordy w różnych jednostkach biznesowych bez oddzielnej roli zabezpieczeń z każdej jednostki biznesowej. Właściciele rekordów mogą również przypisywać rekordy do użytkowników spoza jednostki biznesowej rekordu. - Ustaw AlwaysMoveRecordToOwnerBusinessUnit na
false. Rekordy pozostają wtedy w pierwotnej jednostce biznesowej będącej ich właścicielem, gdy zmieni się właściciel.
W przypadku środowisk nieprodukcyjnych ustaw wartość AlwaysMoveRecordToOwnerBusinessUnit na false.
Uwaga
Jeśli wyłączysz Rejestrowanie własności w jednostkach biznesowych lub ustawisz RecomputeOwnershipAcrossBusinessUnits na false, nie można ustawić ani zaktualizować wartości kolumny Właścicielska jednostka biznesowa. Dataverse zmienia również właścicielską jednostkę biznesową każdego rekordu, którego to dotyczy, tak aby odpowiadała jednostce biznesowej właściciela rekordu.
Zespoły (w tym zespoły grupowe)
Każdy zespół należy do jednostki biznesowej. Usługa Dataverse automatycznie tworzy domyślny zespół dla każdej jednostki biznesowej i zarządza jej członkostwem. Domyślny zespół zawsze zawiera wszystkich użytkowników w jednostce biznesowej. Nie można ręcznie dodawać ani usuwać jego członków. Usługa Dataverse aktualizuje członkostwo po skojarzeniu lub usunięciu skojarzenia użytkowników z jednostką biznesową.
Usługa Dataverse udostępnia dwa typy zespołów:
- Zespoły właścicieli mogą być właścicielami rekordów. Każdy członek zespołu otrzymuje bezpośredni dostęp do rekordów zespołu. Użytkownik może należeć do wielu zespołów właścicieli.
- Zespoły dostępu zapewniają dostęp do udostępnionych rekordów, ale nie są właścicielami rekordów ani nie mają ról zabezpieczeń.
Udostępnianie rekordów
Udostępnianie poszczególnych rekordów użytkownikowi lub zespołowi w celu obsługi wyjątków, których nie obejmuje model własności i jednostek biznesowych. Udostępnianie jest używane tylko w przypadku wyjątków, ponieważ działa mniej wydajnie i może być trudniejsze do rozwiązywania problemów niż dostęp oparty na rolach. Udostępnianie zespołowi jest bardziej wydajne niż udostępnianie oddzielnie każdemu użytkownikowi.
Użyj szablonu zespołu dostępu, aby automatycznie utworzyć zespół dostępu i zdefiniować jego uprawnienia dla rekordu. Zespoły dostępu można również tworzyć bez szablonu i ręcznie zarządzać członkami. Zespoły dostępu nie posiadają rekordów i nie mogą mieć ról zabezpieczeń. Członkowie zespołu otrzymują dostęp, ponieważ rekord jest udostępniany zespołowi.
Zabezpieczenia na poziomie rekordu w Dataverse
Dostęp do rekordu użytkownika łączy wszystkie role zabezpieczeń, członkostwo w jednostkach biznesowych, członkostwo w zespole i udostępnione rekordy. Dostęp jest skumulowany w bazie danych Dataverse. Usługa Dataverse śledzi dostęp oddzielnie dla każdej bazy danych, a użytkownik musi mieć odpowiednią licencję usługi Dataverse.
Zabezpieczenia na poziomie kolumny w Dataverse
Użyj zabezpieczeń na poziomie kolumny, gdy zabezpieczenia na poziomie rekordu nie zapewniają wystarczającej kontroli. Włącz ją dla wszystkich kolumn niestandardowych i większości kolumn systemowych. Większość kolumn systemowych zawierających dane osobowe (PII) obsługuje zabezpieczenia na poziomie kolumny. Metadane kolumny systemowej wskazują, czy można ją zabezpieczyć.
Włącz zabezpieczenia na poziomie kolumny oddzielnie dla każdej kolumny. Następnie utwórz profil zabezpieczeń kolumn, który przyznaje uprawnienia Tworzenie, Aktualizacja i Odczyt dla zabezpieczonych kolumn. Przypisz profil do użytkowników lub zespołów.
Zabezpieczenia na poziomie kolumny nie udzielają dostępu do rekordu. Użytkownik musi mieć już przyznany dostęp do rekordu, zanim profil zabezpieczeń kolumn może przyznać dostęp do zabezpieczonych kolumn. Używaj zabezpieczeń na poziomie kolumny tylko wtedy, gdy jest to konieczne, ponieważ nadmierne użycie może zmniejszyć wydajność.
Zarządzanie zabezpieczeniami w wielu środowiskach
Użyj rozwiązań Dataverse, aby przenieść role zabezpieczeń i profile zabezpieczeń kolumn między środowiskami. Twórz jednostki biznesowe i zespoły i zarządzaj nimi oddzielnie w każdym środowisku. Należy również przypisać użytkowników do odpowiednich składników zabezpieczeń w każdym środowisku.
Konfigurowanie zabezpieczeń użytkowników
Po utworzeniu ról, zespołów i jednostek biznesowych skonfiguruj dostęp każdego użytkownika:
- Skojarz użytkownika z jednostką biznesową. Usługa Dataverse domyślnie używa głównej jednostki biznesowej i dodaje użytkownika do domyślnego zespołu tej jednostki biznesowej.
- Przypisz role zabezpieczeń wymagane przez użytkownika.
- Dodaj użytkownika do odpowiednich zespołów.
- Jeśli używasz zabezpieczeń na poziomie kolumny, przypisz profil zabezpieczeń kolumny do użytkownika lub jednego z ich zespołów.
Skuteczny dostęp użytkownika łączy bezpośrednio przypisane role zabezpieczeń z rolami przypisanymi przez zespoły. Usługa Dataverse zawsze przyznaje najszersze uprawnienia spośród tych ról. Aby uzyskać szczegółowy przewodnik, zobacz Konfigurowanie zabezpieczeń środowiska.
Przed wdrożeniem zmian należy skoordynować istotne zmiany zabezpieczeń z twórcami aplikacji i administratorami, którzy zarządzają uprawnieniami użytkowników.