Podczas tworzenia klastra dane są automatycznie szyfrowane na poziomie usługi. W celu zwiększenia bezpieczeństwa danych można dodatkowo włączyć podwójne szyfrowanie.
Po włączeniu podwójnego szyfrowania dane na koncie magazynu są szyfrowane dwa razy przy użyciu dwóch różnych algorytmów.
Ważne
- Włączenie podwójnego szyfrowania jest możliwe tylko podczas tworzenia klastra.
- Po włączeniu szyfrowania infrastruktury w klastrze nie można go wyłączyć.
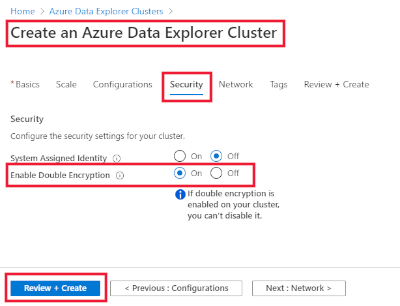
Tworzenie klastra usługi Azure Data Explorer
Na karcie Bezpieczeństwo, w opcji >, wybierz pozycję Włączone. Aby usunąć podwójne szyfrowanie, wybierz pozycję Wył.
Wybierz pozycję Dalej:Sieć> lub Przejrzyj i utwórz , aby utworzyć klaster.
Szyfrowanie infrastruktury można włączyć podczas tworzenia klastra przy użyciu języka C#.
Wymagania wstępne
Skonfiguruj tożsamość zarządzaną przy użyciu klienta języka C# usługi Azure Data Explorer:
Tworzenie klastra
Utwórz klaster przy użyciu enableDoubleEncryption właściwości :
var tenantId = "xxxxxxxx-xxxxx-xxxx-xxxx-xxxxxxxxx"; //Directory (tenant) ID
var clientId = "xxxxxxxx-xxxxx-xxxx-xxxx-xxxxxxxxx"; //Application ID
var clientSecret = "PlaceholderClientSecret"; //Client Secret
var subscriptionId = "xxxxxxxx-xxxxx-xxxx-xxxx-xxxxxxxxx";

var authClient = ConfidentialClientApplicationBuilder.Create(clientId)
    .WithAuthority($"https://login.microsoftonline.com/{tenantId}")
    .WithClientSecret(clientSecret)
    .Build();
var result = authClient.AcquireTokenForClient(new[] { "https://management.core.windows.net/" }).ExecuteAsync().Result;
var credentials = new TokenCredentials(result.AccessToken, result.TokenType);
var kustoManagementClient = new KustoManagementClient(credentials) { SubscriptionId = subscriptionId };

var resourceGroupName = "testrg";
var clusterName = "mykustocluster";
var clusterData = new Cluster(
    location: "East US",
    sku: new AzureSku("Standard_E8ads_v5", "Standard", 5),
    enableDoubleEncryption: true
);

await kustoManagementClient.Clusters.CreateOrUpdateAsync(resourceGroupName, clusterName, clusterData);
Uruchom następujące polecenie, aby sprawdzić, czy klaster został pomyślnie utworzony:
clusterData = await kustoManagementClient.Clusters.GetAsync(resourceGroupName, clusterName);
Jeśli wynik zawiera ProvisioningState z wartością Succeeded, klaster został utworzony pomyślnie.
Szyfrowanie infrastruktury można włączyć podczas tworzenia klastra przy użyciu usługi Azure Resource Manager.
Szablon usługi Azure Resource Manager może służyć do automatyzowania wdrażania zasobów platformy Azure. Aby dowiedzieć się więcej na temat wdrażania w usłudze Azure Data Explorer, zobacz Tworzenie klastra i bazy danych usługi Azure Data Explorer przy użyciu szablonu usługi Azure Resource Manager.
Dodawanie tożsamości przypisanej przez system przy użyciu szablonu usługi Azure Resource Manager
Dodaj typ "EnableDoubleEncryption", aby poinformować platformę Azure o włączeniu szyfrowania infrastruktury (podwójne szyfrowanie) dla klastra.
{
    "apiVersion": "2020-06-14",
    "type": "Microsoft.Kusto/clusters",
    "name": "[variables('clusterName')]",
    "location": "[resourceGroup().location]",
    "properties": {
        "trustedExternalTenants": [],
        "virtualNetworkConfiguration": null,
        "optimizedAutoscale": null,
        "enableDiskEncryption": false,
        "enableStreamingIngest": false,
        "enableDoubleEncryption": true,
    }
}
Ograniczenia
Następujące ograniczenia dotyczą szyfrowania wybranych woluminów:
- Wpływ na wydajność do jednocyfrowego procenta
- Nie można używać z piaskownicami
Dalsze kroki