Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Importante
O HSM Dedicado do Azure está sendo desativado. A Microsoft dará suporte total aos clientes HSM dedicados existentes até 31 de julho de 2028. Nenhuma nova incorporação de clientes será aceita. Para obter detalhes completos e ações necessárias, consulte a atualização oficial do Azure.
Se você for um usuário HSM Dedicado do Azure, consulte Migrar do HSM Dedicado do Azure para o Managed HSM ou Azure Cloud HSM. O Azure Cloud HSM já está em disponibilidade geral e é o sucessor do HSM Dedicado do Azure.
Novos clientes devem avaliar e adotar Azure Cloud HSM, Managed HSM ou Azure Key Vault com base nos requisitos da carga de trabalho. Para obter diretrizes, consulte Como escolher a solução de gerenciamento de chaves do Azure correta.
HSM Dedicado do Azure fornece um dispositivo físico para uso exclusivo do cliente, com controle administrativo completo e responsabilidade de gerenciamento total. Como o serviço fornece hardware físico, Microsoft controla como ele aloca esses dispositivos para garantir o gerenciamento efetivo da capacidade. Como resultado, em uma assinatura Azure, o serviço de HSM dedicado normalmente não está visível para provisionamento de recursos. Para acessar o serviço de HSM dedicado, entre em contato com seu executivo de conta da Microsoft para solicitar o registro para o serviço de HSM dedicado. Você só pode provisionar o serviço depois que esse processo for concluído com êxito.
Este tutorial mostra um processo de provisionamento típico em que:
- Um cliente já tem uma rede virtual
- Eles têm uma máquina virtual
- Eles precisam adicionar recursos de HSM a esse ambiente existente.
Uma arquitetura de implantação típica, de alta disponibilidade e de várias regiões pode ter a seguinte aparência:
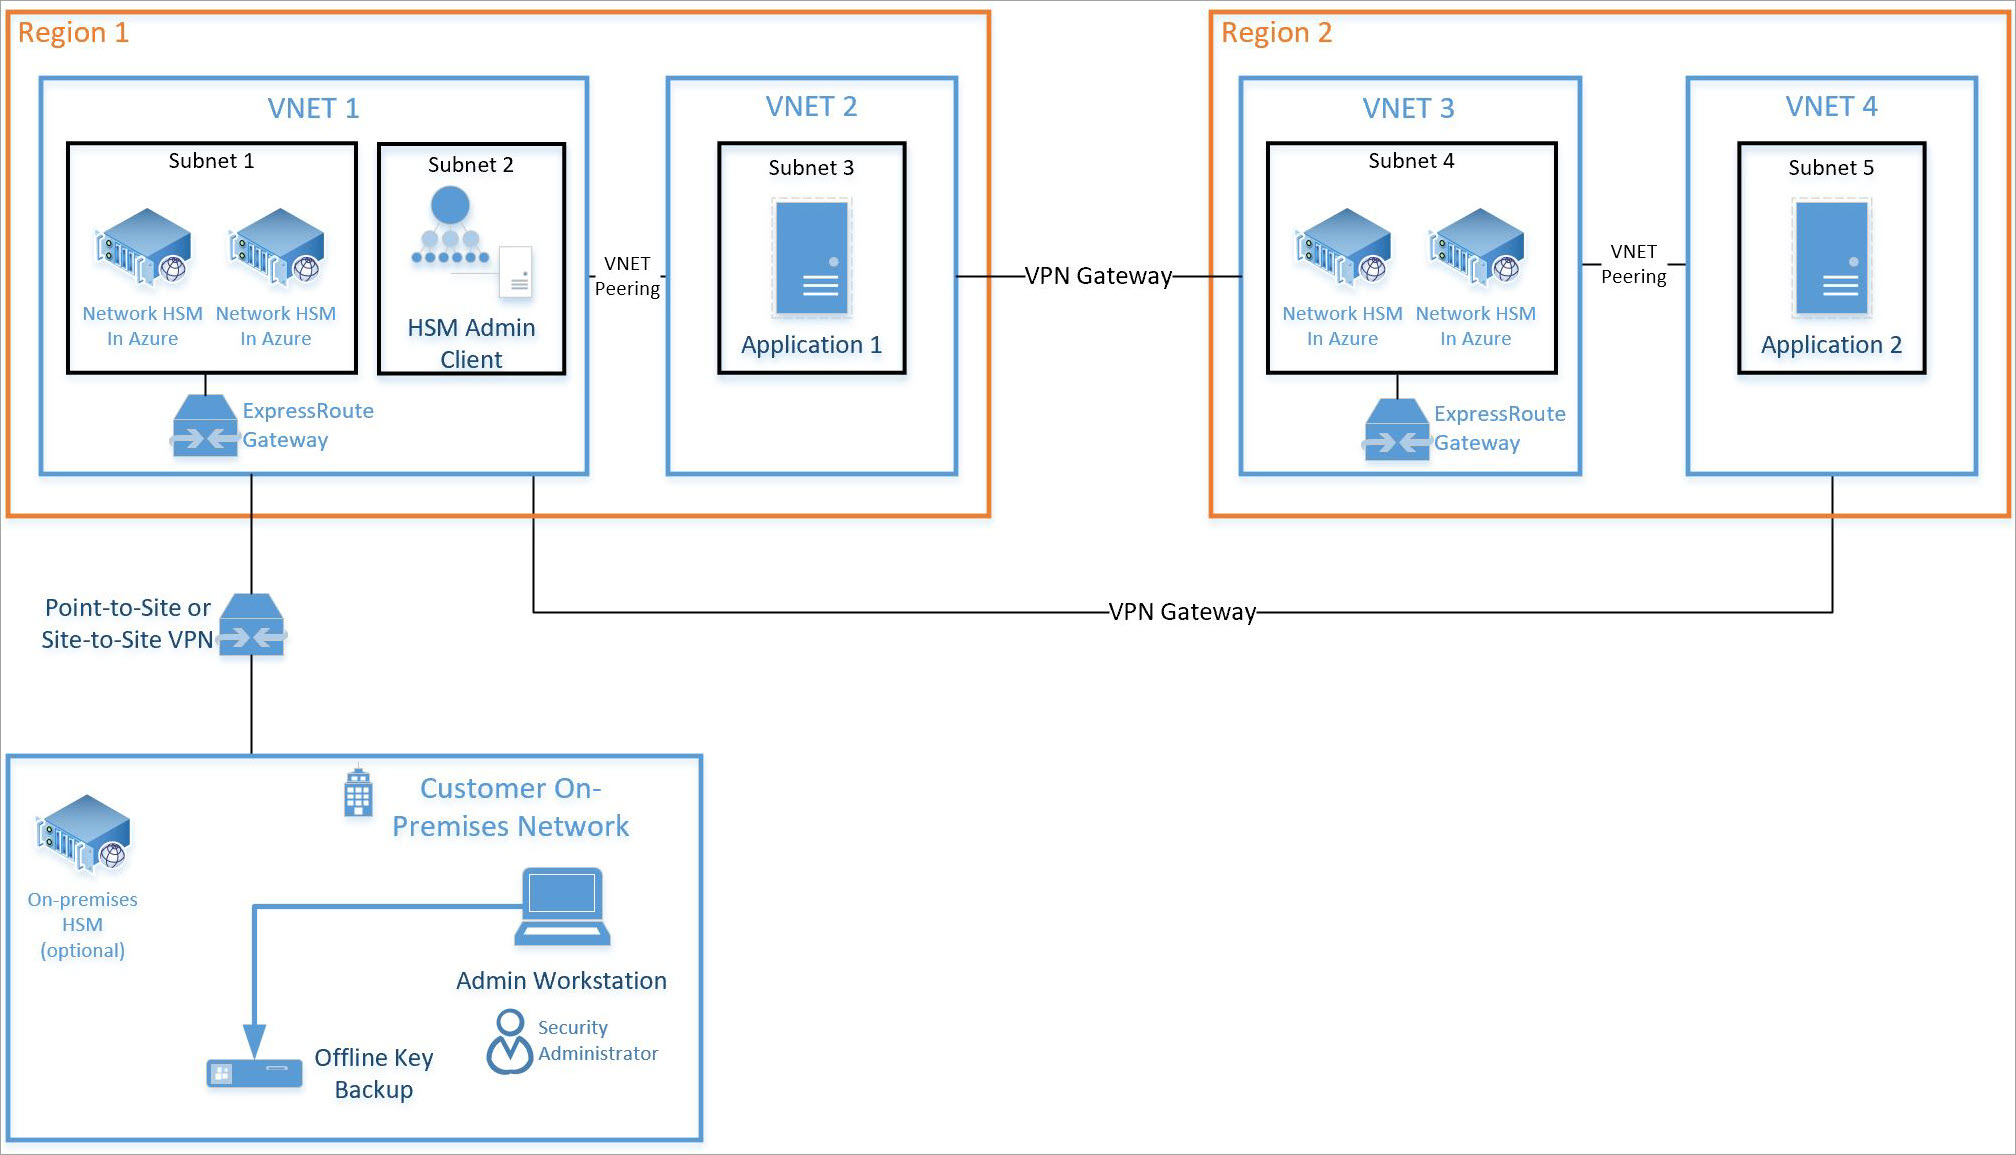
Este tutorial se concentra em um par de HSMs e no gateway do ExpressRoute necessário (consulte a Sub-rede 1 acima) sendo integrado a uma rede virtual existente (consulte VNET 1 acima). Todos os outros recursos são recursos de Azure padrão. O mesmo processo de integração pode ser usado para HSMs na sub-rede 4 na VNET 3 acima.
Prerequisites
HSM Dedicado do Azure não está disponível no portal do Azure. Toda a interação com o serviço deve ser por meio da linha de comando ou usando o PowerShell. Este tutorial usa a interface de linha de comando (CLI) no Azure Cloud Shell. Se você não estiver familiarizado com o CLI do Azure, siga as instruções de introdução aqui: Introdução ao CLI do Azure 2.0.
Suposições:
- Você precisa ter um Microsoft Account Manager atribuído para se qualificar para o onboarding e uso do HSM Dedicado do Azure.
- Você passou pelo processo de registro de HSM Dedicado do Azure e foi aprovado para uso do serviço. Caso contrário, entre em contato com o representante da sua conta Microsoft para obter detalhes.
- Você criou um Grupo de Recursos para esses recursos e os novos implantados neste tutorial ingressarão nesse grupo.
- Você já criou a rede virtual, a sub-rede e as máquinas virtuais necessárias de acordo com o diagrama e agora deseja integrar 2 HSMs a essa implantação.
Todas as instruções neste artigo pressupõem que você esteja no portal do Azure e tenha o Cloud Shell aberto (selecione ">_" no canto superior direito do portal).
Provisionar um HSM dedicado
O provisionamento de HSMs e sua integração a uma rede virtual existente por meio do gateway do ExpressRoute são validados usando ssh. Essa validação ajuda a garantir a conectividade e a disponibilidade básica do dispositivo HSM para quaisquer outras atividades de configuração.
Validar o registro da funcionalidade
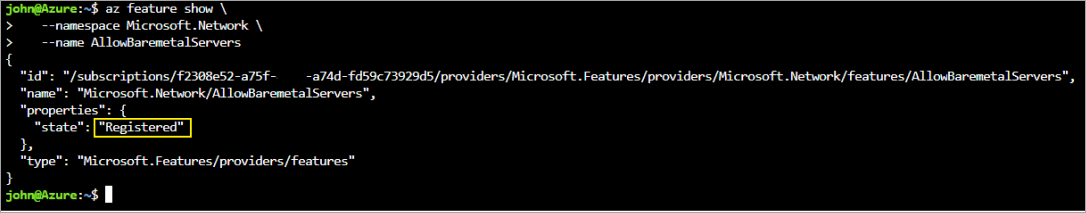
Qualquer atividade de provisionamento requer que o serviço de HSM dedicado esteja registrado para sua assinatura. Para validar isso, execute os comandos a seguir no portal Azure Cloud Shell.
az feature show \
   --namespace Microsoft.HardwareSecurityModules \
   --name AzureDedicatedHSM
Os comandos devem retornar um status de "Registrado". Se os comandos não retornarem "Registrado", você deverá registrar-se para esse serviço entrando em contato com seu representante de conta da Microsoft.
Criar recursos do HSM
Antes de criar recursos de HSM, há alguns pré-requisitos de que você precisa. Você deve ter uma rede virtual com intervalos de sub-rede para computação, HSMs e gateway. Os comandos a seguir servem como um exemplo do que criaria essa rede virtual.
az network vnet create \
  --name myHSM-vnet \
  --resource-group myRG \
  --address-prefix 10.2.0.0/16 \
  --subnet-name compute \
  --subnet-prefix 10.2.0.0/24
az network vnet subnet create \
  --vnet-name myHSM-vnet \
  --resource-group myRG \
  --name hsmsubnet \
  --address-prefixes 10.2.1.0/24 \
  --delegations Microsoft.HardwareSecurityModules/dedicatedHSMs
az network vnet subnet create \
  --vnet-name myHSM-vnet \
  --resource-group myRG \
  --name GatewaySubnet \
  --address-prefixes 10.2.255.0/26
Note
A configuração mais importante para a rede virtual é que a sub-rede do dispositivo HSM deve ter delegações definidas como "Microsoft. HardwareSecurityModules/dedicatedHSMs". O provisionamento de HSM não funciona sem que essa opção seja definida.
A rede virtual também requer um gateway do ExpressRoute. Sem um gateway, a operação de criação de HSM falha com um erro ao conectar o dispositivo à rede virtual. Crie o gateway com o comando az network vnet-gateway create com o SKU ErGwScale. Azure atribui e gerencia automaticamente o endereço IP público do gateway, portanto, não crie um recurso ip público nem passe o --public-ip-addresses parâmetro.
az network vnet-gateway create \
  --resource-group myRG \
  --name myergw \
  --vnet myHSM-vnet \
  --gateway-type ExpressRoute \
  --sku ErGwScale \
  --min-scale-unit 1 \
  --max-scale-unit 1
O gateway leva aproximadamente 17 minutos para ser implantado.
Depois de configurar sua rede, use esses comandos CLI do Azure para provisionar seus HSMs.
Use o comando az dedicated-hsm create para provisionar o primeiro HSM. O HSM se chama hsm1. Troque sua assinatura:
az dedicated-hsm create --location westus --name hsm1 --resource-group myRG \
     --stamp-id stamp1 --sku "SafeNet Luna Network HSM A790" \
     --subnet id="/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/myRG/providers/Microsoft.Network/virtualNetworks/myHSM-vnet/subnets/hsmsubnet" \
     --network-interfaces private-ip-address=10.2.1.4
A operação de criação do HSM leva aproximadamente 7 minutos para ser concluída.
Para ver um HSM atual, execute o comando az dedicated-hsm show :
az dedicated-hsm show --resource-group myRG --name hsm1Provisione o segundo HSM usando este comando:
az dedicated-hsm create --location westus --name hsm2 --resource-group myRG \
     --stamp-id stamp2 --sku "SafeNet Luna Network HSM A790" \
     --subnet id="/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/myRG/providers/Microsoft.Network/virtualNetworks/myHSM-vnet/subnets/hsmsubnet" \
     --network-interfaces private-ip-address=10.2.1.5
Execute o comando az dedicated-hsm list para exibir detalhes sobre seus HSMs atuais:
az dedicated-hsm list --resource-group myRG
Há alguns outros comandos que podem ser úteis. Use o comando az dedicated-hsm update para atualizar um HSM:
az dedicated-hsm update --resource-group myRG --name hsm1
Para excluir um HSM, use o comando az dedicated-hsm delete :
az dedicated-hsm delete --resource-group myRG --name hsm1
Verificar a implantação
Para verificar se os dispositivos estão provisionados e ver os atributos do dispositivo, execute o seguinte conjunto de comandos. Verifique se o grupo de recursos está definido adequadamente e se o nome do recurso é exatamente como você tem no arquivo de parâmetro.
subid=$(az account show --query id --output tsv)
az resource show \
   --ids /subscriptions/$subid/resourceGroups/myRG/providers/Microsoft.HardwareSecurityModules/dedicatedHSMs/HSM1
az resource show \
   --ids /subscriptions/$subid/resourceGroups/myRG/providers/Microsoft.HardwareSecurityModules/dedicatedHSMs/HSM2
A saída se parece com a seguinte saída:
{
    "id": n/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/HSM-RG/providers/Microsoft.HardwareSecurityModules/dedicatedHSMs/HSMl",
    "identity": null,
    "kind": null,
    "location": "westus",
    "managedBy": null,
    "name": "HSM1",
    "plan": null,
    "properties": {
        "networkProfile": {
            "networkInterfaces": [
            {
            "id": n/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/HSM-RG/providers/Microsoft.Network/networkInterfaces/HSMl_HSMnic", "privatelpAddress": "10.0.2.5",
            "resourceGroup": "HSM-RG"
            }
            L
            "subnet": {
                "id": n/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/HSM-RG/providers/Microsoft.Network/virtualNetworks/demo-vnet/subnets/hsmsubnet", "resourceGroup": "HSM-RG"
            }
        },
        "provisioningState": "Succeeded",
        "stampld": "stampl",
        "statusMessage": "The Dedicated HSM device is provisioned successfully and ready to use."
    },
    "resourceGroup": "HSM-RG",
    "sku": {
        "capacity": null,
        "family": null,
        "model": null,
        "name": "SafeNet Luna Network HSM A790",
        "size": null,
        "tier": null
    },
    "tags": {
        "Environment": "prod",
        "resourceType": "Hsm"
    },
    "type": "Microsoft.HardwareSecurityModules/dedicatedHSMs"
}
Agora você também pode ver os recursos usando o Azure resource explorer. Uma vez no explorer, expanda "assinaturas", expanda sua assinatura específica para HSM dedicado, expanda "grupos de recursos", expanda o grupo de recursos usado e, por fim, selecione o item "recursos".
Testar a implantação
Testar a implantação é um caso de conexão com uma máquina virtual que pode acessar um ou mais HSMs e, em seguida, conectar-se diretamente ao dispositivo HSM. Essas ações confirmam que o HSM está acessível. A ferramenta ssh é usada para se conectar à máquina virtual. O comando é semelhante ao seguinte, mas com o nome do administrador e o nome dns especificados no parâmetro.
ssh adminuser@hsmlinuxvm.westus.cloudapp.azure.com
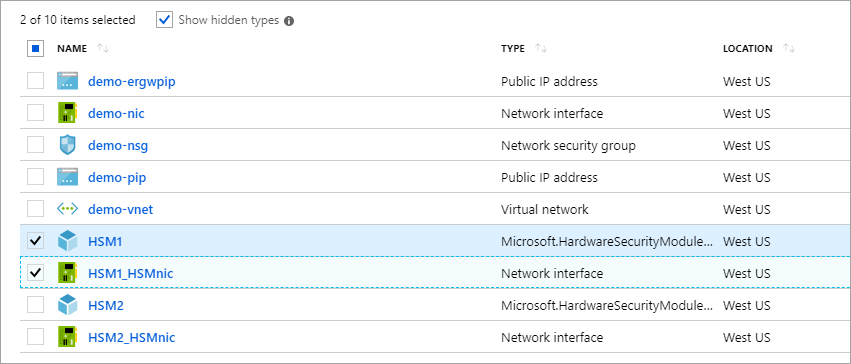
O endereço IP da VM também pode ser usado no lugar do nome DNS. Se o comando for bem-sucedido, ele solicitará uma senha e você deverá inseri-la. Depois de fazer logon na máquina virtual, você pode entrar no HSM usando o endereço IP privado encontrado no portal para o recurso de interface de rede associado ao HSM.
Note
Observe a caixa de seleção "Mostrar tipos ocultos", que quando selecionada exibirá recursos de HSM.
Na captura de tela, clicar em "HSM1_HSMnic" ou "HSM2_HSMnic" mostraria o endereço IP privado apropriado. Caso contrário, o az resource show comando é uma maneira de identificar o endereço IP correto.
Quando você tiver o endereço IP correto, execute o seguinte comando substituindo esse endereço:
ssh tenantadmin@10.0.2.4
Se tiver êxito, você será solicitado a fornecer uma senha. A senha padrão é PASSWORD e o HSM primeiro solicitará que você altere sua senha, portanto, defina uma senha forte e use qualquer mecanismo que sua organização prefira para armazenar a senha e evitar sua perda.
Importante
Se você perder essa senha, o HSM deverá ser redefinido e isso significa perder suas chaves.
Quando você estiver conectado ao HSM usando ssh, execute o comando a seguir para garantir que o HSM esteja operacional.
hsm show
O resultado deve ser assim:
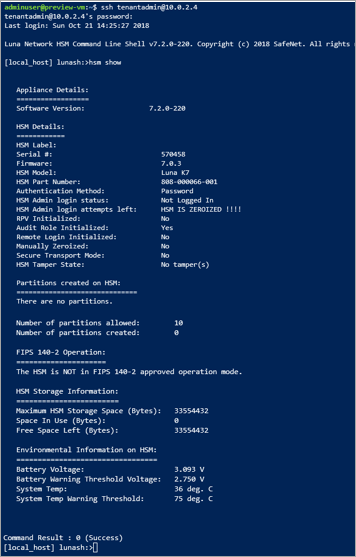
Neste ponto, você alocou todos os recursos para uma implantação de dois HSMs altamente disponível e validou o acesso e o estado operacional. Qualquer configuração ou teste adicional envolve mais trabalho com o próprio dispositivo HSM. Para isso, você deve seguir as instruções no Capítulo 7 do Guia de Administração do HSM thales Luna 7 para inicializar o HSM e criar partições. Toda a documentação e software estão disponíveis diretamente do Thales para download depois que você estiver registrado no portal de suporte ao cliente do Thales e tiver uma ID do Cliente. Baixe o Software Cliente versão 7.2 para obter todos os componentes necessários.
Excluir ou limpar recursos
Se você não precisar mais apenas do dispositivo HSM, ele poderá ser excluído como um recurso e retornado para o pool gratuito. A preocupação óbvia ao fazer isso são os dados confidenciais do cliente que estão no dispositivo. A melhor maneira de "zeroizar" um dispositivo é digitar a senha de administrador do HSM incorretamente três vezes. (Não o administrador do dispositivo, o administrador do HSM real). Como medida de segurança para proteger o material criptográfico, o dispositivo não pode ser excluído como um recurso do Azure até que esteja no estado de zeroização.
Note
Se você tiver problemas com qualquer configuração de dispositivo Thales, entre em contato com o suporte ao cliente thales.
Se você tiver terminado com todos os recursos no grupo de recursos, poderá removê-los com o seguinte comando:
az group delete \
   --resource-group myRG \
   --name HSMdeploy \
   --verbose
Próximas Etapas
Depois de concluir as etapas no tutorial, os recursos de HSM dedicados são provisionados e você tem uma rede virtual com HSMs necessários e outros componentes de rede para habilitar a comunicação com o HSM. Agora você está em posição de complementar essa implantação com mais recursos, conforme exigido pela arquitetura de implantação preferida. Para obter mais informações para ajudar você a planejar sua implantação, consulte os documentos de Conceitos. É recomendável um design com dois HSMs em uma região primária abordando a disponibilidade no nível do rack e dois HSMs em uma região secundária que tratam da disponibilidade regional.