Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Os favoritos de busca no Microsoft Sentinel ajudam a preservar as consultas e os resultados dessas consultas que você considera relevantes. Você também pode registrar suas observações contextuais e fazer referência às suas descobertas adicionando notas e tags. Os dados marcados ficam visíveis para você e seus colegas de equipe para facilitar a colaboração. Para obter mais informações, consulte Indicadores.
Este artigo explica como criar, visualizar e gerenciar marcadores de busca no Microsoft Sentinel e como usá-los durante investigações.
Observação
Indicadores de caça do Microsoft Sentinel: Você só pode criar indicadores no portal do Azure, em Microsoft Sentinel>Gerenciamento de ameaças>Caça. No portal Microsoft Defender, você pode exibir indicadores que já foram criados, mas não é possível adicionar novos.
Marcadores de caça avançada: Os marcadores não estão disponíveis no Advanced hunting, que oferece uma experiência unificada de consulta entre os dados do Microsoft Defender e Microsoft Sentinel. No entanto, os favoritos ainda estão disponíveis no Microsoft Sentinel>Gerenciamento de ameaças>Busca, que fornece a experiência de busca específica do Microsoft Sentinel. Você também pode usar alternativas, como tags de incidente, consultas salvas ou tabelas personalizadas de busca avançada, para preservar e acompanhar o contexto da investigação.
Importante
Após 31 de março de 2027, o Microsoft Sentinel não terá mais suporte no portal do Azure e estará disponível apenas no portal do Microsoft Defender. Todos os clientes que usam o Microsoft Sentinel no portal do Azure serão redirecionados para o portal do Defender e usarão o Microsoft Sentinel apenas no portal do Defender.
Se você ainda estiver usando o Microsoft Sentinel no portal do Azure, recomendamos que comece a planejar sua transição para o portal do Defender para garantir uma transição tranquila e aproveitar ao máximo a experiência unificada de operações de segurança oferecida pelo Microsoft Defender.
Adicionar aos favoritos (apenas no portal do Azure)
Crie um marcador para preservar as consultas, os resultados, as suas observações e descobertas.
Em Gerenciamento de ameaças, selecione Busca.
Na guia Consultas , selecione uma ou mais consultas de busca.
Na barra de comandos superior, selecione Executar consultas selecionadas.
Selecione Exibir resultados da consulta. Por exemplo:
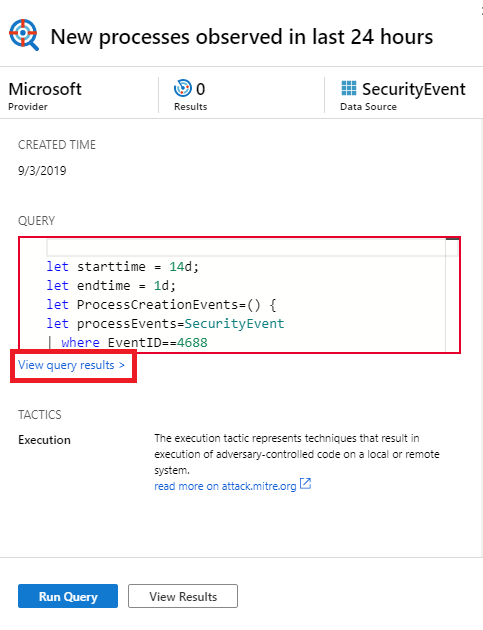
Ao selecionar Ver resultados da consulta, os resultados da consulta são abertos no painel Logs.
Na lista de resultados da consulta de log, use as caixas de seleção para selecionar uma ou mais linhas que contenham as informações que você considera interessantes.
No portal do Azure, selecione Adicionar marcador:
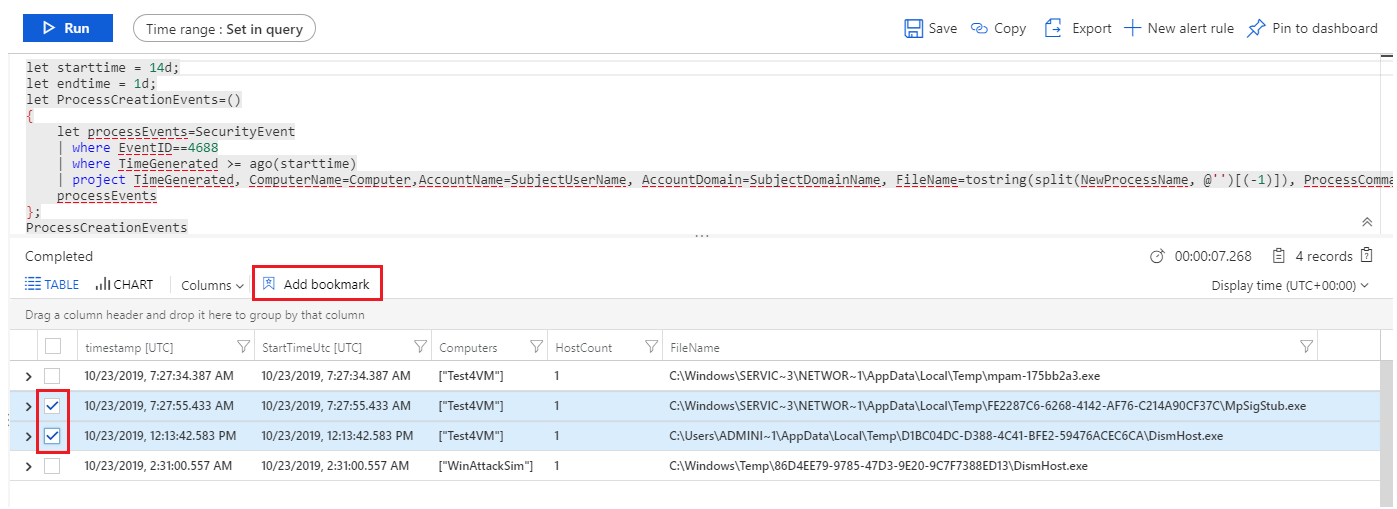
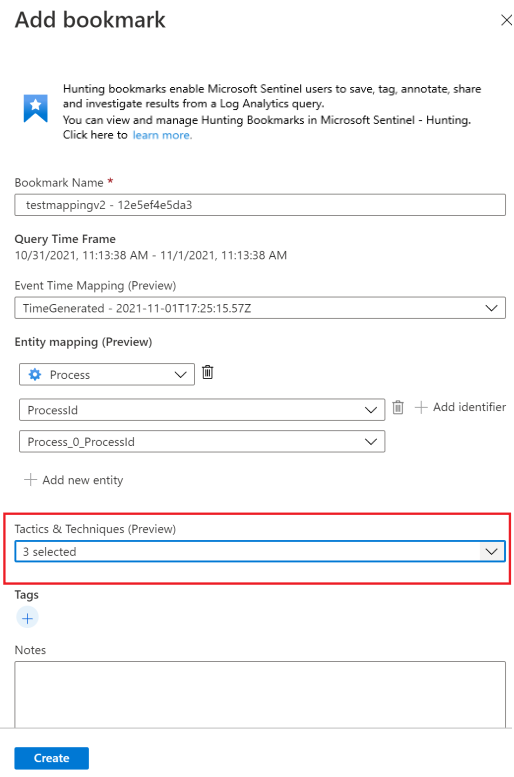
À direita, no painel Adicionar marcador , opcionalmente, atualize o nome do indicador, adicione marcas e anotações para ajudar você a identificar o que foi interessante sobre o item.
Você pode opcionalmente mapear os marcadores para técnicas ou sub-técnicas do MITRE ATT&CK. Os mapeamentos MITRE ATT&CK são herdados de valores mapeados em consultas de busca, mas você também pode criá-los manualmente. Selecione a tática MITRE ATT&CK associada à técnica desejada no menu suspenso na seção Táticas & Técnicas do painel Adicionar marcador . O menu se expande para mostrar todas as técnicas MITRE ATT&CK, e você pode selecionar várias técnicas e subtécnicas neste menu.
Agora, um conjunto expandido de entidades pode ser extraído dos resultados de consulta marcados para uma investigação mais aprofundada. Na seção Mapeamento de entidade, use os menus suspensos para selecionar tipos e identificadores de entidade. Em seguida, mapeie a coluna nos resultados da consulta contendo o identificador correspondente. Por exemplo:
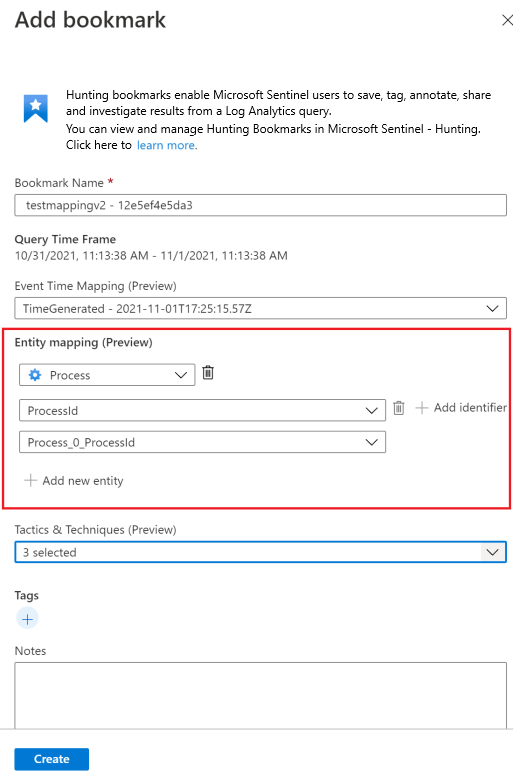
Para exibir o favorito no gráfico de investigação, você deve mapear pelo menos uma entidade. Os mapeamentos de entidade para os tipos de entidade de conta, host, IP e URL criados por você são suportados, preservando a compatibilidade com versões anteriores.
Selecione Criar para salvar suas alterações e adicionar o favorito. Todos os dados marcados são compartilhados com outros analistas e é um primeiro passo para uma experiência de investigação colaborativa.

Os resultados da consulta de logs oferecem suporte a favoritos sempre que o painel Logs é aberto no Microsoft Sentinel. Por exemplo, se você selecionar Geral>Logs na barra de navegação, selecionar links de eventos no gráfico de investigações ou selecionar um ID de alerta nos detalhes completos de um incidente. Não é possível criar favoritos quando o painel Logs é aberto em outro local, como diretamente do Azure Monitor.
Exibir e atualizar favoritos
Encontre e atualize um favorito na aba Favoritos .
Para o Microsoft Sentinel no portal do Azure, em Gerenciamento de ameaças, selecione Busca.
No Microsoft Sentinel no portal do Defender, selecione Microsoft Sentinel>Gerenciamento de ameaças>Caça.Selecione a guia Indicadores para exibir a lista de indicadores.
Pesquise ou filtre para encontrar um ou mais favoritos específicos.
Selecione marcadores individuais para exibir os detalhes do marcador no painel direito.
Faça suas alterações conforme necessário. Suas alterações são salvas automaticamente.
Observação
Você só pode visualizar até 1.000 favoritos na aba Marcadores . Você pode visualizar o restante dos seus dados favoritos nos seus logs. Visualizar dados marcados nos logs
Explorando favoritos no grafo de investigação
Visualize seus dados marcados iniciando a experiência de investigação na qual você pode exibir, investigar e comunicar visualmente suas descobertas usando um diagrama interativo de gráfico de entidade e uma linha do tempo.
Importante
Cada marcador que você deseja investigar deve ter pelo menos uma entidade mapeada. Se um favorito não tiver uma entidade mapeada, atualize o favorito para incluir uma antes de começar.
Na guia Marcadores, selecione o marcador ou os marcadores que você deseja investigar.
Selecione Investigar para visualizar o marcador no gráfico de investigação.
Para obter instruções sobre como usar o gráfico de investigação, consulte Usar o gráfico de investigação para aprofundar.
Adicionar favoritos a um incidente novo ou existente (apenas no portal do Azure)
Adicione marcadores a um incidente a partir da guia marcadores na página Busca .
Na guia Indicadores , selecione o(s) marcador(es) que você deseja adicionar a um incidente.
Selecione Ações do incidente na barra de comandos:
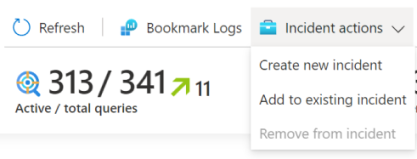
Selecione Criar novo incidente ou Adicionar a um incidente existente, conforme apropriado. Depois:
- Para um novo incidente: opcionalmente, atualize os detalhes do incidente e selecione Criar.
- Para adicionar um marcador a um incidente existente: Selecione um incidente e, em seguida, selecione Adicionar.
Para ver o marcador dentro do incidente:
- Vá para Microsoft Sentinel>Gerenciamento de ameaças>Incidentes.
- Selecione o incidente com seu marcador e ver detalhes completos.
- Na página do incidente, no painel esquerdo, selecione Favoritos.
Exibir dados marcados em logs
Exiba consultas marcadas, resultados ou seu histórico.
Na guiaFavoritos de Busca>, selecione o marcador.
No painel de detalhes, selecione os seguintes links:
Exibir consulta de origem para exibir a consulta de origem no painel Logs .
Exiba logs de favoritos para ver todos os metadados de favoritos, que incluem quem fez a atualização, os valores atualizados e a hora em que a atualização ocorreu.
Na barra de comandos da guia Hunting>Indicadores, selecione Logs de Indicadores para exibir os dados brutos de todos os indicadores.

A visualização Logs de Marcadores exibe todos os seus marcadores com metadados associados. Você pode usar consultas Kusto Query Language (KQL) para restringir os resultados até a versão mais recente do marcador específico que você procura.
Pode haver um atraso significativo (medido em minutos) entre o momento em que você cria um indicador e o momento em que ele é exibido na guia Indicadores .
Excluir um favorito
Deletar o marcador remove o marcador da lista na aba Marcadores. A tabela HuntingBookmark para seu espaço de trabalho Log Analytics continua contendo entradas de favoritos anteriores, mas a entrada mais recente altera o valor SoftDelete para true, o que marca o favorito como excluído para que você possa filtrar favoritos antigos. Excluir um favorito não remove nenhuma entidade da experiência de investigação que esteja associada a outros favoritos ou alertas.
Para excluir um favorito, siga estas etapas.
Na guia Busca>, selecione o favorito ou os favoritos que deseja excluir.
Clique com o botão direito do mouse e selecione a opção de excluir os favoritos selecionados.