Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Você configurou conectores e outras formas de coletar dados de atividade em todo o seu ambiente digital. Agora você precisa vasculhar todos esses dados para detectar padrões de atividade e descobrir atividades que não se encaixam nesses padrões e que podem representar uma ameaça à segurança.
O Microsoft Sentinel e suas diversas soluções fornecidas no Hub de conteúdo oferecem modelos para os tipos de regras de análise mais usados, e recomendamos que você use esses modelos, personalizando-os para se adequar aos cenários específicos. Mas é possível que você precise de algo completamente diferente, portanto, nesse caso, você pode criar uma regra do zero, usando o assistente de regra de análise.
Observação
Se você estiver revisando os detalhes de uma recomendação de otimização de SOC na página de otimização de SOC e tiver seguido o link Saiba mais para esta página, talvez esteja procurando a lista de regras de análise sugeridas. Nesse caso, role até a parte inferior da guia detalhes de otimização e selecione Ir para o hub de conteúdo para localizar e instalar as regras recomendadas específicas para essa recomendação. Para obter mais informações, consulte Fluxo de uso de otimização do SOC.
Este artigo explica como criar uma regra de análise do Microsoft Sentinel do zero usando o assistente de regras de Analytics. Inclui capturas de tela e instruções tanto para o portal Azure quanto para o portal Defender.
Importante
Após 31 de março de 2027, o Microsoft Sentinel não terá mais suporte no portal do Azure e estará disponível apenas no portal do Microsoft Defender. Todos os clientes que usam o Microsoft Sentinel no portal do Azure serão redirecionados para o portal do Defender e usarão o Microsoft Sentinel apenas no portal do Defender.
Se você ainda estiver usando o Microsoft Sentinel no portal do Azure, recomendamos que comece a planejar sua transição para o portal do Defender para garantir uma transição tranquila e aproveitar ao máximo a experiência unificada de operações de segurança oferecida pelo Microsoft Defender.
Pré-requisitos
Você deve ter a função Colaborador do Microsoft Sentinel ou qualquer outra função ou conjunto de permissões que inclua permissões de gravação no seu espaço de trabalho do Log Analytics e no respectivo grupo de recursos.
Você deve ter pelo menos uma familiaridade básica com ciência e análise de dados e com a Linguagem de Consulta Kusto.
Você deve se familiarizar com o assistente de criação de regras de análise e com todas as opções de configuração que estão disponíveis. Para mais informações sobre como funcionam as regras agendadas e suas opções de configuração, veja Regras de análise agendada no Microsoft Sentinel.
Defina e crie sua consulta
Antes de fazer qualquer outra coisa, você deve projetar e criar uma consulta em Kusto Query Language (KQL) que sua regra usará para consultar uma ou mais tabelas em seu espaço de trabalho do Log Analytics.
Determine uma fonte de dados, ou um conjunto de fontes de dados, que você deseja pesquisar para detectar atividades incomuns ou suspeitas. Encontre o nome da tabela do Log Analytics na qual os dados dessas fontes são ingeridos. Você pode encontrar o nome da tabela na página do conector de dados dessa fonte. Use esse nome de tabela (ou uma função baseada nele) como base para sua consulta.
Decida que tipo de análise você deseja que esta consulta execute na tabela. Essa decisão determina quais comandos e funções você deve usar na consulta.
Decida quais elementos de dados (campos, colunas) você deseja ver nos resultados da consulta. Essa decisão determina como você estrutura a saída da consulta.
Importante
Certifique-se de que sua consulta retorne a coluna
TimeGenerated, pois as regras de análise agendadas usam essa coluna como referência para o período de retrospectiva. ComoTimeGeneratedserve como referência de lookback, a regra avalia apenas os registros em que oTimeGeneratedvalor se enquadra na janela de lookback especificada.Crie e teste suas consultas na tela Logs . Quando estiver satisfeito, salve a consulta para uso em sua regra.
Para saber mais, confira:
- Práticas recomendadas para consultas de regra de análise.
- Linguagem de Consulta Kusto no Microsoft Sentinel
- Práticas recomendadas para consultas de Linguagem de Consulta Kusto
Criar sua regra analítica
O procedimento a seguir explica como criar uma regra de análise agendada usando o portal do Azure ou o portal Defender.
Comece a criar uma regra de consulta agendada
Para começar, acesse a página Análise no Microsoft Sentinel para criar uma regra de análise agendada.
No Microsoft Sentinel no portal do Defender, selecione Microsoft Sentinel>Configuração>Análises. Para o Microsoft Sentinel no portal do Azure, em Configuração, selecione Análise.
Selecione +Criar e selecione Regra de consulta agendada.


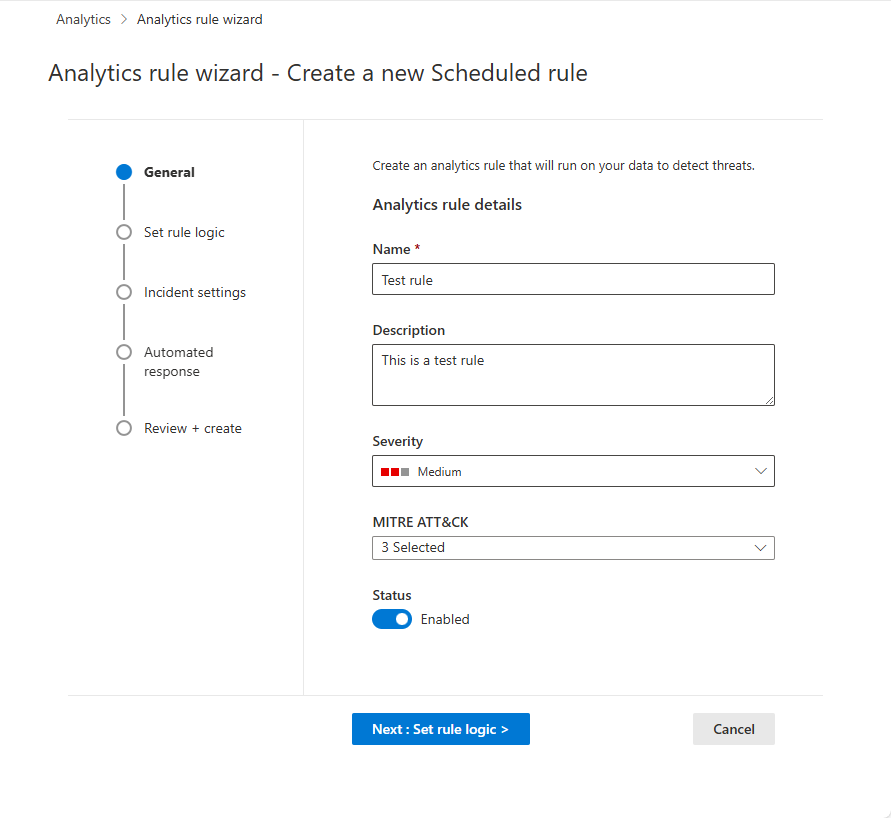
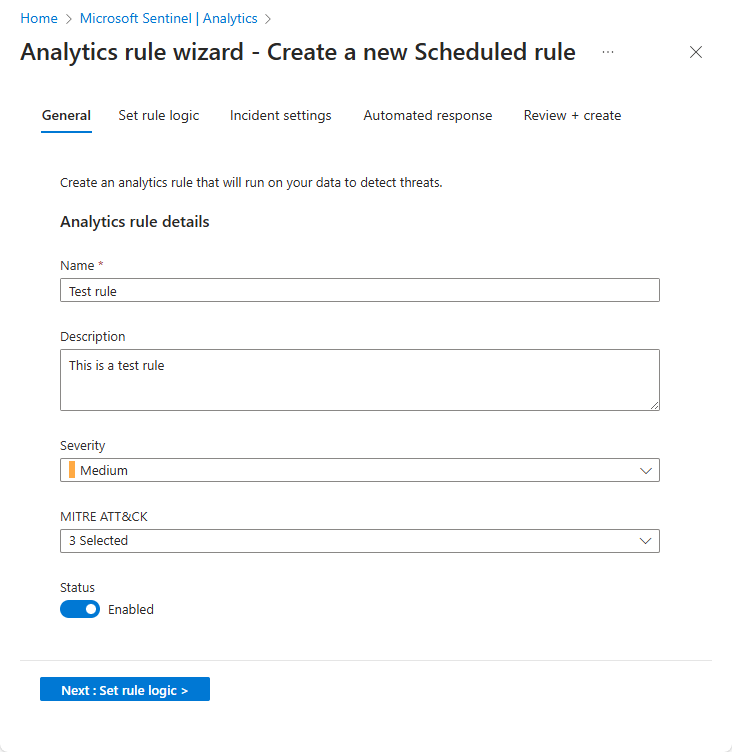
Nomeie a regra e defina informações gerais
No portal do Azure, os estágios aparecem como guias. No portal do Defender, eles aparecem como marcos em uma linha do tempo.
Insira as seguintes informações para sua regra.
Campo Descrição Nome Um nome exclusivo para sua regra. Este campo suporta apenas texto simples. Todas as URLs incluídas no nome devem seguir o formato de codificação de porcentagem para serem exibidas corretamente. Descrição Uma descrição em texto livre para sua regra.
Se o Microsoft Sentinel estiver integrado ao portal do Defender, esse campo dará suporte apenas a texto sem formatação. Todas as URLs incluídas na descrição devem seguir o formato de codificação de porcentagem para que sejam exibidas corretamente.Gravidade Faça a correspondência do impacto que a atividade que dispara a regra pode ter no ambiente de destino, se a regra for um verdadeiro positivo.
Informativo: nenhum impacto em seu sistema, mas as informações podem ser indicativas de etapas futuras planejadas por um agente de ameaça.
Baixo: o impacto imediato é mínimo. Um agente de ameaça provavelmente precisaria realizar várias etapas antes de obter um impacto em um ambiente.
Médio: o agente da ameaça pode ter algum impacto no ambiente com essa atividade, mas seria limitado em escopo ou exigiria atividade adicional.
Alto: A atividade identificada fornece ao agente da ameaça amplo acesso para realizar ações no meio ambiente ou é desencadeada pelo impacto no meio ambiente.MITRE ATT&CK Selecione as atividades de ameaça que se aplicam à sua regra. Selecione uma das táticas e técnicas MITRE ATT&CK apresentadas na lista suspensa. Você pode fazer várias seleções.
Para obter mais informações sobre como maximizar sua cobertura do cenário de ameaças MITRE ATT&CK, consulte Entender a cobertura de segurança pela estrutura MITRE ATT&CK®.Status Ativado: A regra é executada imediatamente após a criação, ou em uma data e hora específicas que você definiu na seção de agendamento de consultas (atualmente em PRÉVIA).
Desabilitada: a regra é criada, mas não é executada. Habilite-o mais tarde na guia Regras ativas quando precisar.Selecione Avançar: Definir lógica de regra.
Definir a lógica da regra
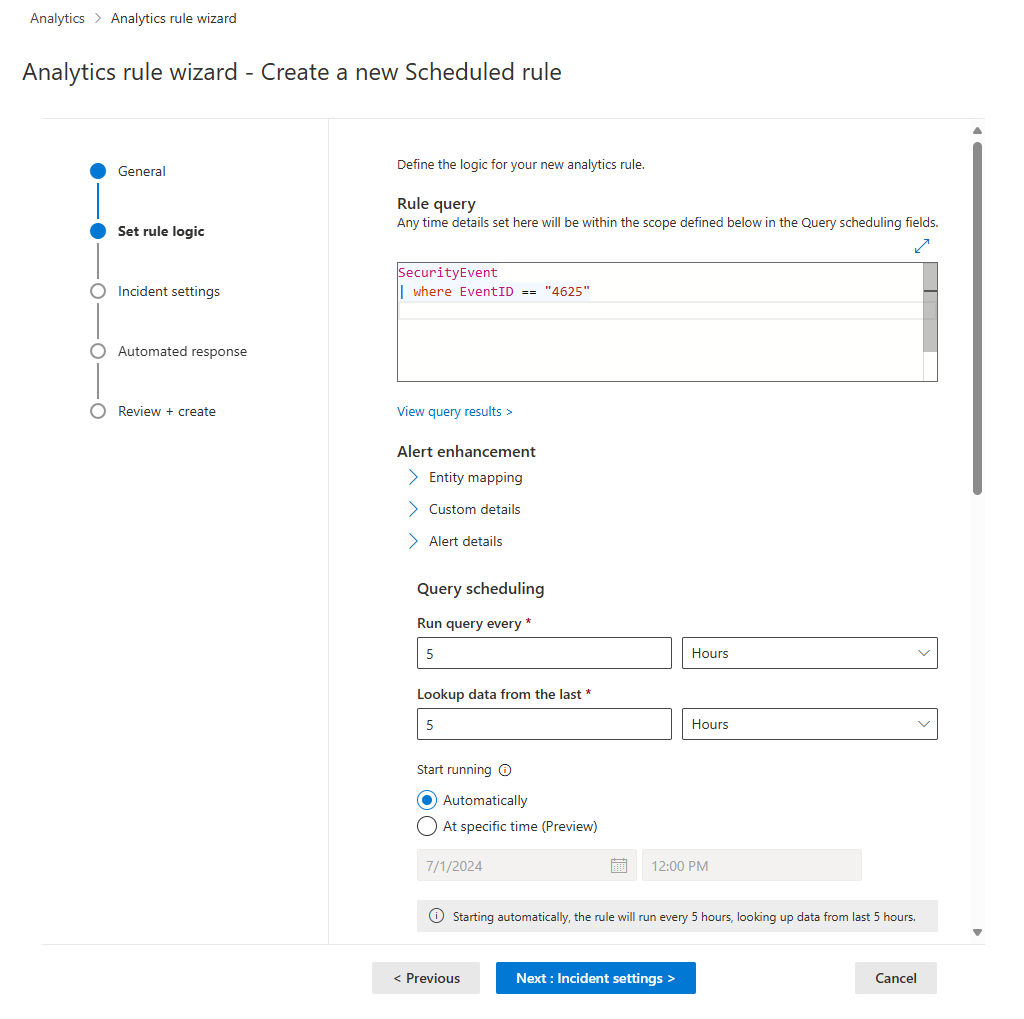
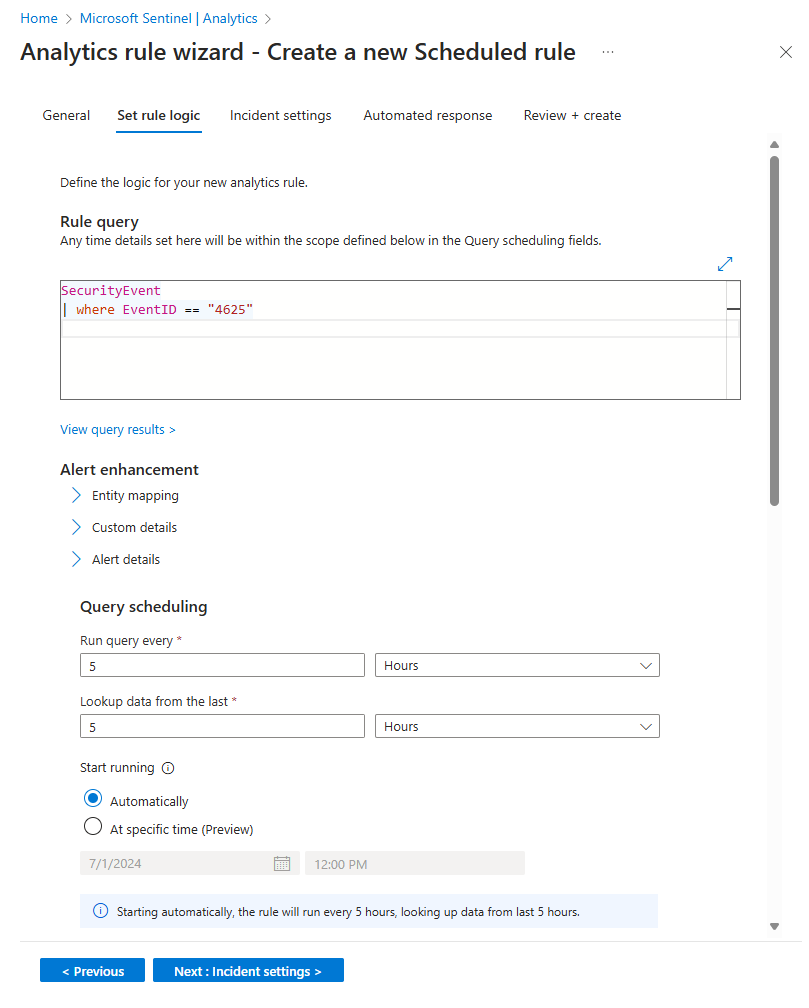
Defina a lógica de regra, incluindo a adição da consulta Kusto que você criou.
Insira a consulta de regra e a configuração de aprimoramento de alerta.
Configuração Descrição Consulta de regra Cole a consulta que você projetou, montou e testou na janela Consulta de regra. Cada alteração feita nesta janela é validada instantaneamente, portanto, se houver algum erro, você verá uma indicação logo abaixo da janela. Mapear entidades Expanda o mapeamento de entidades e defina até 10 tipos de entidade reconhecidos pelo Microsoft Sentinel nos campos dos resultados da consulta. Esse mapeamento integra as entidades identificadas ao campo Entidades no esquema de alerta de segurança Microsoft Sentinel.
Para obter instruções completas sobre como mapear entidades, consulte Mapear campos de dados para entidades no Microsoft Sentinel.Exibir detalhes personalizados em seus alertas Expanda Detalhes personalizados e defina todos os campos nos resultados da consulta que você deseja exibir em seus alertas como detalhes personalizados. Esses campos também aparecem em todos os incidentes resultantes.
Para obter instruções completas sobre como exibir detalhes personalizados, consulte Exibir detalhes de eventos personalizados em alertas no Microsoft Sentinel.Personalizar detalhes do alerta Expanda Detalhes do alerta e personalize propriedades de alerta que, de outra forma, seriam padrão, com base no conteúdo de vários campos de cada alerta. Por exemplo, personalize o nome ou a descrição do alerta para incluir um nome de usuário ou endereço IP em destaque no alerta.
Para obter instruções completas sobre como personalizar detalhes de alerta, consulte Personalizar detalhes de alerta no Microsoft Sentinel.Agende e defina o escopo da consulta. Defina os seguintes parâmetros na seção Agendamento de consultas :
Configuração Descrição / Opções Executar consulta a cada Controla o intervalo de consulta: frequência de execução da consulta.
Intervalo permitido: 5 minutos a 14 dias.Consultar dados dos últimos Determina o período de lookback: o período de tempo coberto pela consulta.
Intervalo permitido: 5 minutos a 14 dias.
Deve ser maior que ou igual ao intervalo de consulta.Comece a correr Automaticamente: a regra é executada pela primeira vez imediatamente após ser criada e, em seguida, no intervalo de consulta.
Em um horário específico (versão prévia): defina uma data e hora para que a regra seja executada pela primeira vez, após o que ela será executada no intervalo de consulta.
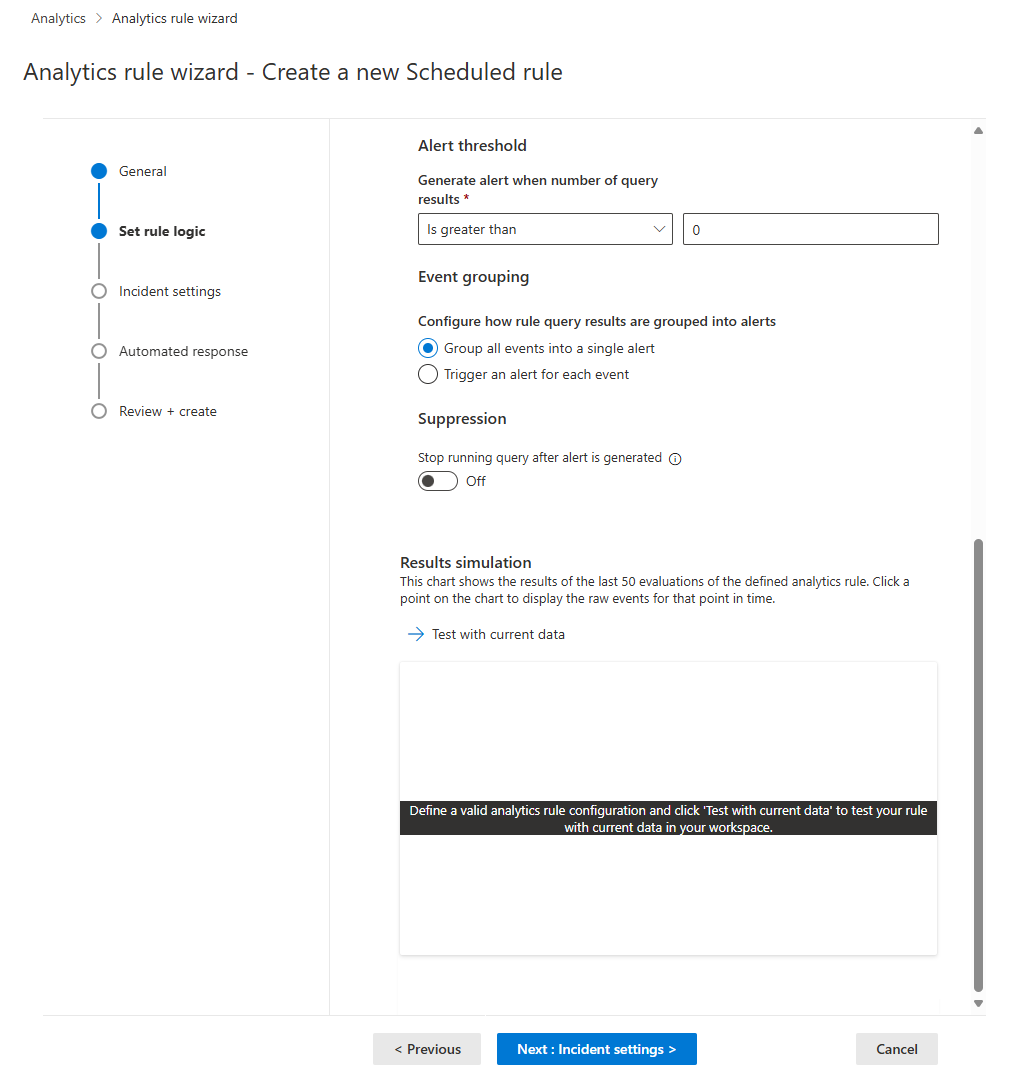
Intervalo permitido: 10 minutos a 30 dias após a hora de criação (ou habilitação) da regra.Defina o limite para a criação de alertas.
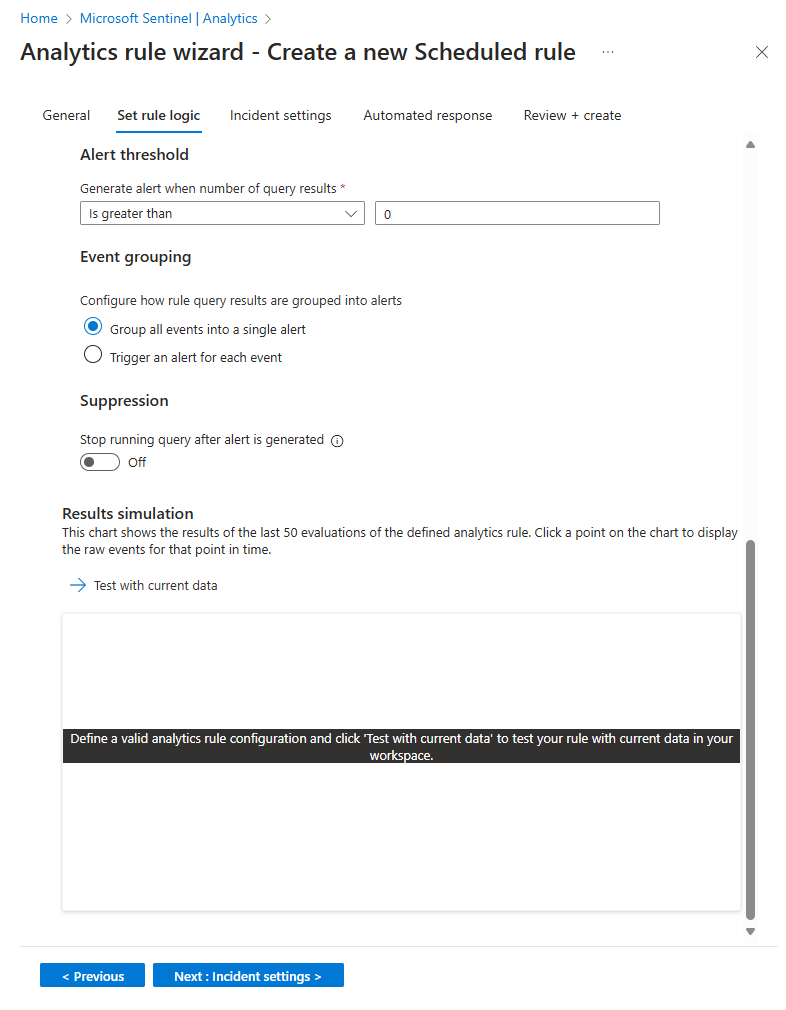
Use a seção Limite de alerta para definir o nível de confidencialidade da regra. Por exemplo, defina um limite mínimo de 100:
Configuração Descrição Gerar alerta quando o número de resultados da consulta É maior que Número de eventos 100Se você não quiser definir um limite, insira
0no campo número.Definir configurações de agrupamento de eventos.
Em Agrupamento de eventos, escolha uma das duas maneiras de lidar com o agrupamento de eventos em alertas:
Configuração Comportamento Agrupar todos os eventos em um único alerta
(padrão)A regra gera um único alerta toda vez que é executada, desde que a consulta retorne mais resultados do que o limite de alerta especificado acima. Esse alerta único resume todos os eventos retornados nos resultados da consulta. Disparar um alerta para cada evento A regra gera um alerta exclusivo para cada evento retornado pela consulta. Essa opção é útil se você quiser que os eventos sejam exibidos individualmente ou se quiser agrupá-los por determinados parâmetros, por usuário, nome de host ou qualquer outra coisa. Você pode definir esses parâmetros na consulta. Suprimir temporariamente a regra depois que um alerta é gerado.
Para suprimir uma regra após a próxima execução, caso um alerta seja gerado, defina a configuração Parar a execução da consulta depois que um alerta for gerado como Ativado. Se você ativar isso, defina Parar execução da consulta por quanto tempo a consulta deve parar de ser executada, até 24 horas.
Simule os resultados da consulta e das configurações lógicas.
Na área Simulação de resultados , selecione Testar com os dados atuais para ver como seriam os resultados da regra se ela estivesse em execução nos dados atuais. O Microsoft Sentinel simula a execução da regra 50 vezes nos dados atuais, usando a agenda definida, e mostra um gráfico dos resultados (eventos de log). Se você modificar a consulta, selecione Testar com os dados atuais novamente para atualizar o gráfico. O gráfico mostra o número de resultados durante o período de tempo definido pelas configurações na seção Agendamento de consultas .
Selecione Avançar: Configurações de incidente.
As capturas de tela a seguir mostram as configurações de lógica de regras no assistente de regras de análise.
Definir as configurações de criação de incidente
Na guia Configurações de incidentes, escolha se o Microsoft Sentinel transforma alertas em incidentes acionáveis e se e como os alertas são agrupados em incidentes.
Habilitar a criação de incidentes.
Na seção Configurações de incidente, Criar incidentes de alertas disparados por essa regra de análise é definido por padrão como Habilitado, o que significa que o Microsoft Sentinel cria um único incidente separado de cada alerta disparado pela regra.
Se você não quiser que essa regra crie incidentes (por exemplo, se essa regra for apenas para coletar informações para análise subsequente), defina essa opção como Desabilitada.
Importante
Se você integrou o Microsoft Sentinel ao portal do Microsoft Defender, deixe essa configuração habilitada.
- Nesse cenário, o Microsoft Defender XDR cria incidentes, não o Microsoft Sentinel.
- Esses incidentes aparecem na fila de incidentes nos portais do Azure e do Defender.
- No portal do Azure, novos incidentes são exibidos com "Microsoft XDR" como o nome do provedor de incidentes.
Se você quiser que um único incidente seja criado a partir de um grupo de alertas, em vez de um para cada alerta, consulte a próxima etapa.
Definir configurações de agrupamento de alertas.
Na seção Agrupamento de alertas , se você quiser que um único incidente seja gerado a partir de um grupo de até 150 alertas semelhantes ou recorrentes (consulte a observação), defina os alertas relacionados ao grupo, disparados por essa regra de análise, em incidentes comoHabilitado e defina os parâmetros a seguir.
Limitar o grupo a alertas criados dentro do período de tempo selecionado: Defina o período de tempo dentro do qual os alertas semelhantes ou recorrentes são agrupados. Alertas fora desse período de tempo geram um incidente ou conjunto de incidentes separados.
Agrupar os alertas disparados por essa regra de análise em apenas um incidente: Escolha como os alertas são agrupados:
Opção Descrição Agrupar alertas em apenas um incidente se todas as entidades corresponderem Os alertas são agrupados se compartilharem valores idênticos para cada uma das entidades mapeadas que você configurou nas configurações de mapeamento de entidades da regra. Essa é a configuração recomendada. Agrupar todos os alertas disparados por essa regra em apenas um incidente Todos os alertas gerados por essa regra são agrupados, mesmo que não compartilhem valores idênticos. Agrupe alertas em apenas um incidente se as entidades e os detalhes selecionados corresponderem Os alertas são agrupados se tiverem valores idênticos em todas as entidades mapeadas (configuradas nas configurações de Mapeamento de entidades da regra), nos detalhes do alerta e nos detalhes personalizados selecionados nas listas suspensas correspondentes. Reabrir incidentes de correspondência fechada: se um incidente for resolvido e fechado e, posteriormente, for gerado outro alerta que deveria pertencer a esse incidente, defina essa configuração como Habilitado se quiser que o incidente fechado seja reaberto e deixe como Desabilitado se quiser que o alerta crie um novo incidente.
A opção Reabrir incidentes correspondentes fechados não está disponível quando o Microsoft Sentinel está integrado ao portal do Microsoft Defender.
Importante
Se você integrou o Microsoft Sentinel ao portal do Microsoft Defender, as configurações de agrupamento de alertas entrarão em vigor somente no momento em que o incidente for criado.
Como o mecanismo de correlação do portal do Defender é responsável pela correlação de alerta nesse cenário, ele aceita essas configurações como instruções iniciais, mas também pode tomar decisões sobre correlação de alerta que não levam essas configurações em consideração.
Portanto, a maneira como os alertas são agrupados em incidentes pode ser diferente do que você esperaria com base nessas configurações.
Observação
Até 150 alertas podem ser agrupados em apenas um incidente.
O incidente só é criado depois que todos os alertas são gerados. Todos os alertas são adicionados ao incidente imediatamente após sua criação.
Se mais de 150 alertas forem gerados por uma regra que os agrupa em um único incidente, um novo incidente será gerado com os mesmos detalhes de incidente que o original, e os alertas em excesso serão agrupados no novo incidente.
Selecione Avançar: Resposta automatizada.
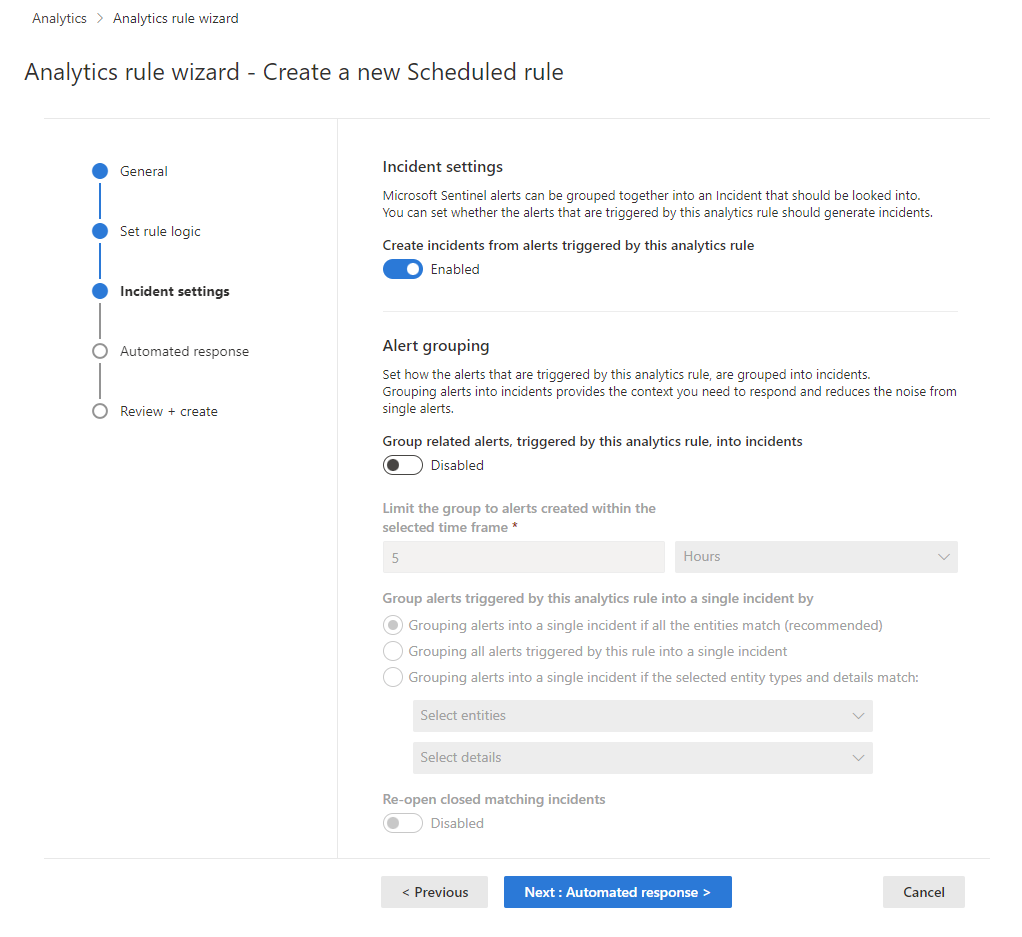
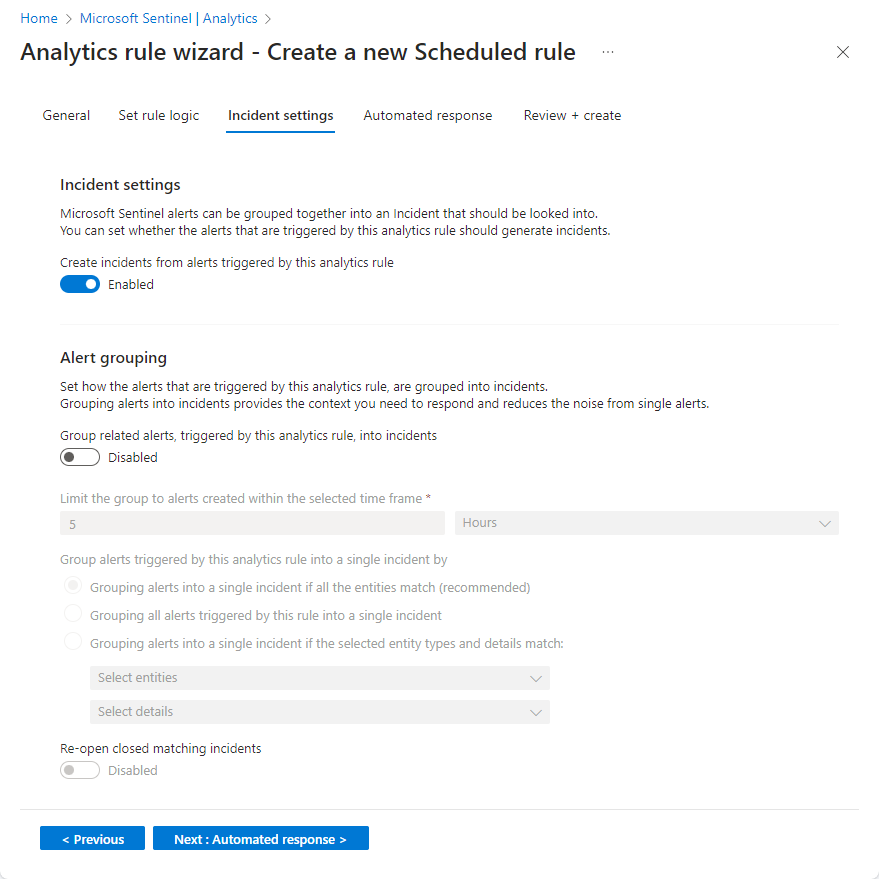
Examinar ou adicionar respostas automáticas
Use a aba Respostas Automáticas para revisar regras de automação existentes ou adicionar novas respostas automáticas para sua regra de análise.
Na guia Respostas automatizadas , consulte as regras de automação exibidas na lista. Se quiser adicionar respostas que ainda não estejam cobertas pelas regras existentes, você tem duas opções:
- Edite uma regra existente se quiser que a resposta adicionada se aplique a muitas ou todas as regras.
- Selecione Adicionar novo para criar uma nova regra de automação que se aplique somente a essa regra de análise.
Para saber mais sobre para que você pode usar as regras de automação, confira Automatizar a resposta a ameaças no Microsoft Sentinel com regras de automação.
- Em Automação de alertas (clássica), na parte inferior da tela, você verá quaisquer playbooks que configurou para serem executados automaticamente quando um alerta é gerado pelo método antigo.
A partir de junho de 2023, você não poderá adicionar guias estratégicos a esta lista. Os playbooks já listados aqui continuarão a ser executados até que esse método seja descontinuado, a partir de março de 2026.
Se você ainda tiver guias estratégicos listados aqui, crie uma regra de automação com base no gatilho criado pelo alerta e invoque o guia estratégico da regra de automação. Depois de concluir essa etapa, selecione as reticências no final da linha do guia estratégico listado aqui e selecione Remover. Veja Migre seus manuais de acionamento de alertas do Microsoft Sentinel para regras de automação para obter instruções completas.
Selecione Avançar: Examinar e criar para revisar todas as configurações da sua nova regra analítica.
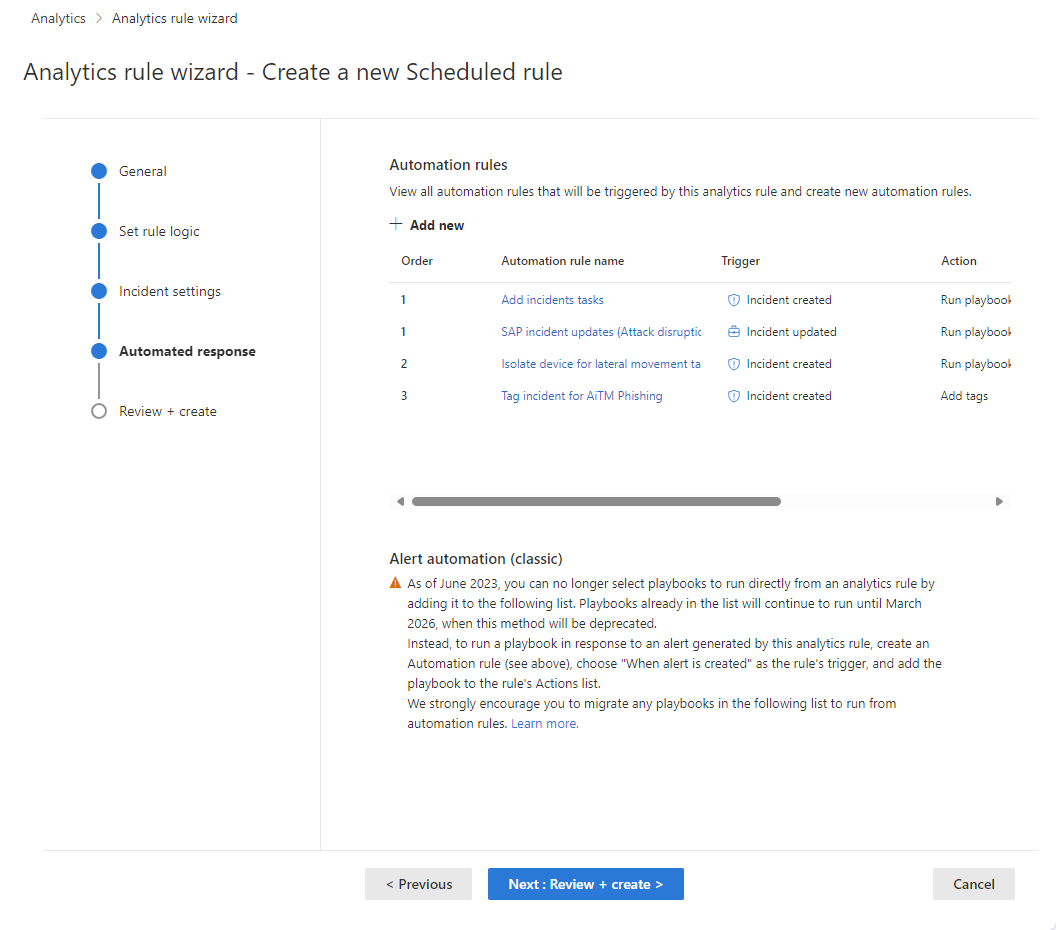
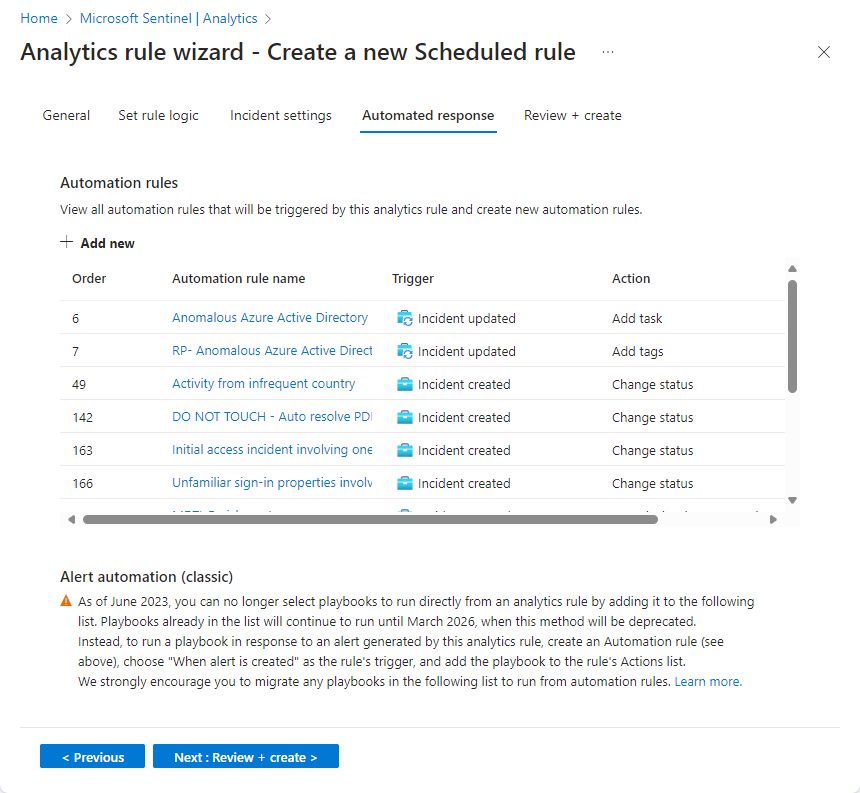
Validar a configuração e criar a regra
Revise os resultados da validação e crie a regra se a validação for bem-sucedida.
Quando a mensagem "Validação aprovada" for exibida, selecione Criar.
Se, em vez disso, um erro for exibido, localize e selecione o X vermelho na guia do assistente onde ocorreu o erro.
Corrija o erro e volte para a guia Revisar e criar para executar a validação novamente.
A captura de tela a seguir mostra a tela de Avaliação e criação no portal Defender.
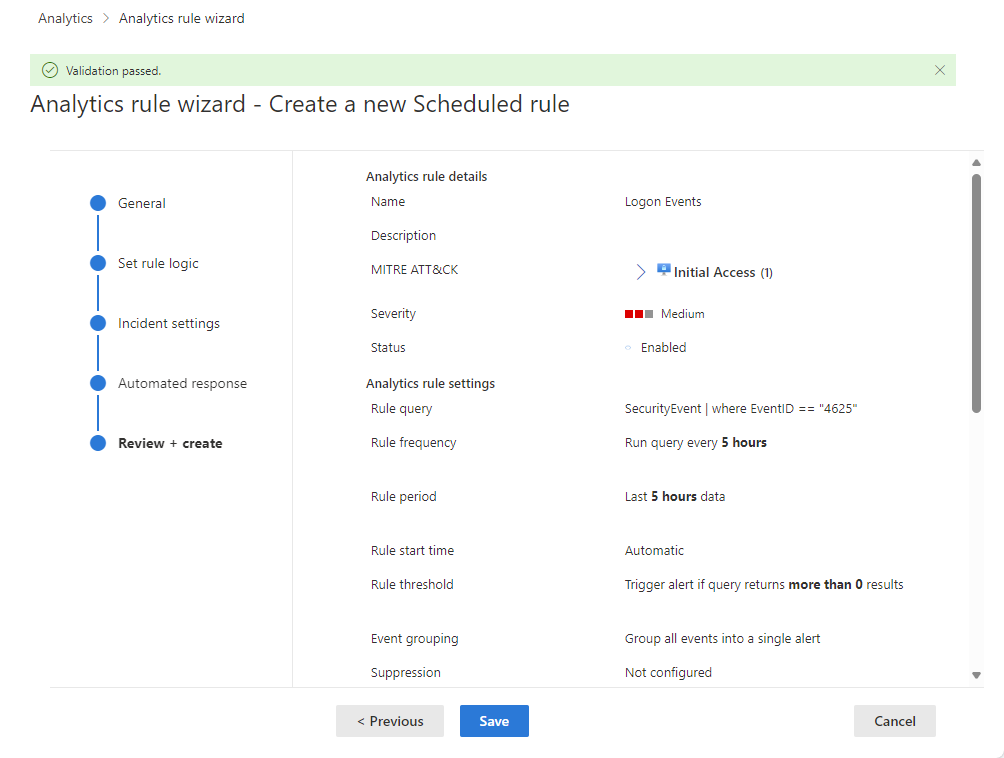
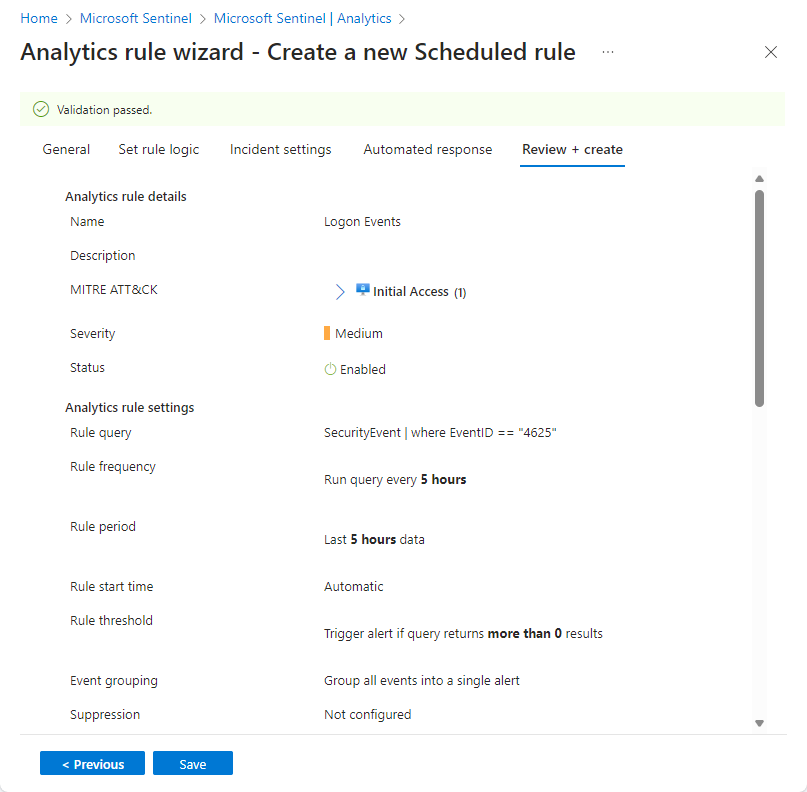
Exibir a regra e sua saída
Depois de criar a regra, você pode revisar sua definição e monitorar os alertas ou incidentes que ela gera.
Exibir a definição de regra
Você pode encontrar sua regra personalizada recém-criada (do tipo "Agendada") na tabela abaixo da guia Regras ativas na tela principal do Analytics . Nessa lista, você pode habilitar, desabilitar ou excluir cada regra.
Exibir os resultados da regra
Veja os incidentes ou alertas gerados pela sua regra no portal que você utiliza.
Para exibir os resultados das regras de análise criadas no portal do Defender, expanda Investigação & resposta no menu de navegação e, em seguida, Incidentes & alertas. Exiba incidentes na página Incidentes , onde é possível fazer a triagem de incidentes, investigá-los e corrigir as ameaças. Exiba alertas individuais na página Alertas .


Ajustar a regra
Depois que a regra estiver em execução, ajuste-a para reduzir o ruído e melhorar a qualidade da detecção.
- Você pode atualizar a consulta de regra para excluir falsos positivos. Para obter mais informações, consulte Lidar com falsos positivos no Microsoft Sentinel.
Observação
Os alertas gerados no Microsoft Sentinel estão disponíveis por meio da Segurança do Microsoft Graph. Para obter mais informações, consulte a documentação de alertas de segurança do Microsoft Graph.
Exportar a regra para um modelo do ARM
Se você quiser empacotar sua regra para ser gerenciada e implantada como código, veja Importar e exportar regras de análise para exportar a regra para um template do Azure Resource Manager (ARM). Você também pode importar regras de arquivos template para visualizá-las e editá-las na interface do usuário.
Próximas etapas
Quando você usa regras de análise para detectar ameaças, ative todas as regras vinculadas às suas fontes de dados conectadas. Essa etapa ajuda a garantir cobertura total de segurança.
Você também pode enviar regras para o Microsoft Sentinel via a API REST do Microsoft Sentinel e o módulo PowerShell do Az.SecurityInsights. Essa abordagem exige esforço extra. Você deve primeiro exportar as regras para JSON antes de habilitá-las. A API ou o PowerShell são úteis quando você implanta regras em múltiplas instâncias que usam as mesmas configurações.
Para saber mais, confira:
- Solução de problemas de regras analíticas no Microsoft Sentinel
- Navegar e investigar incidentes no Microsoft Sentinel
- Entidades no Microsoft Sentinel
- Tutorial: Usar guias estratégicos com regras de automação no Microsoft Sentinel
Para um exemplo de uso de regras de análise personalizadas, veja Monitoring Zoom with Microsoft Sentinel, que também utiliza um conector Microsoft Sentinel personalizado.