Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
O Microsoft Sentinel é uma solução SIEM nativa de nuvem que oferece segurança escalonável e econômica em ambientes multinuvem e multiplataforma. Ele combina IA, automação e inteligência de ameaças para dar suporte à detecção de ameaças, investigação, resposta e busca proativa.
O Microsoft Sentinel SIEM capacita os analistas a antecipar e interromper ataques em nuvens e plataformas, com mais rapidez e precisão.
Este artigo destaca os principais recursos do Microsoft Sentinel.
O Microsoft Sentinel herda as práticas de proteção contra adulteração e imutabilidade do Azure Monitor. Embora o Azure Monitor seja uma plataforma de dados de somente acréscimo, ele conta com mecanismos para excluir dados para fins de conformidade.
Esse serviço dá suporte ao Azure Lighthouse, que permite que os provedores de serviços entrem em seu próprio locatário para gerenciar assinaturas e grupos de recursos que os clientes delegaram.
Habilitar conteúdo de segurança pronto para uso
O Microsoft Sentinel fornece conteúdo de segurança empacotado em soluções SIEM que permitem ingerir dados, monitorar, alertar, buscar, investigar, responder e conectar-se a diferentes produtos, plataformas e serviços.


Para obter mais informações, consulte Sobre o conteúdo e as soluções do Microsoft Sentinel.
Coletar dados em escala
Colete dados de todos os usuários, dispositivos, aplicativos e infraestrutura, tanto no local quanto em várias nuvens.


Esta tabela destaca os principais recursos do Microsoft Sentinel para coleta de dados.
| Capacidade | Descrição | Introdução |
|---|---|---|
| Conectores de dados prontos para uso | Muitos conectores são empacotados com soluções SIEM para o Microsoft Sentinel e fornecem integração em tempo real. Esses conectores incluem fontes da Microsoft e fontes do Azure, como o Microsoft Entra ID, a Atividade do Azure, o Armazenamento do Azure e muito mais. Conectores prontos para uso também estão disponíveis para os ecossistemas de segurança e aplicativos mais amplos para soluções que não são da Microsoft. Você também pode usar o formato de evento comum, Syslog ou REST-API para conectar suas fontes de dados com o Microsoft Sentinel. |
Conectores de dados do Microsoft Sentinel |
| Conectores personalizados | O Microsoft Sentinel dá suporte à ingestão de dados de algumas fontes sem um conector dedicado. Se você não conseguir conectar sua fonte de dados ao Microsoft Sentinel usando uma solução existente, crie seu próprio conector de fonte de dados. | Recursos para criar conectores personalizados do Microsoft Sentinel. |
| Normalização de dados | O Microsoft Sentinel usa a normalização do tempo de consulta e do tempo de ingestão para converter várias fontes em uma exibição uniforme e normalizada. | Normalização e o ASIM (Modelo Avançado de Informações de Segurança) |
Detectar ameaças
Detecte ameaças não detectadas anteriormente e minimize falsos positivos usando a análise da Microsoft e a inteligência de ameaças incomparável.


Esta tabela destaca os principais recursos do Microsoft Sentinel para detecção de ameaças.
| Capacidade | Descrição | Introdução |
|---|---|---|
| Análises | Ajuda a reduzir o ruído e minimizar o número de alertas que você precisa revisar e investigar. O Microsoft Sentinel usa análises para agrupar alertas em incidentes. Use as regras analíticas prontas para uso como estão ou como ponto de partida para criar suas próprias regras. O Microsoft Sentinel também fornece regras para mapear o comportamento da rede e, em seguida, procurar anomalias em seus recursos. Essas análises correlacionam os sinais ao combinar alertas de baixa confiança sobre diferentes entidades para identificar possíveis incidentes de segurança de alta confiança. | Detecte ameaças imediatamente |
| Cobertura MITRE ATT&CK | Microsoft Sentinel analisa os dados ingeridos, não apenas para detectar ameaças e ajudá-lo a investigar, mas também para visualizar a natureza e a cobertura dos status de segurança da sua organização com base nas táticas e técnicas da estrutura MITRE ATT&CK®. | Entender a cobertura de segurança pela estrutura MITRE ATT&CK® |
| Inteligência contra ameaças | Integre várias fontes de inteligência contra ameaças ao Microsoft Sentinel para detectar atividades mal-intencionadas em seu ambiente e fornecer contexto aos investigadores de segurança para decisões de resposta informadas. | Inteligência contra ameaças no Microsoft Sentinel |
| Listas de Observação | Correlacione dados de uma fonte de dados fornecida, um Watchlist, com os eventos em seu ambiente do Microsoft Sentinel. Por exemplo, você pode criar uma watchlist com uma lista de ativos de alto valor, funcionários demitidos ou contas de serviço em seu ambiente. Use listas de observação em suas pesquisas, regras de detecção, busca de ameaças e playbooks de resposta. | Listas de observação no Microsoft Sentinel |
| Pastas de Trabalho | Crie relatórios visuais interativos usando pastas de trabalho. O Microsoft Sentinel vem com modelos de pasta de trabalho internos que permitem obter rapidamente informações sobre seus dados assim que você conecta uma fonte de dados. Ou crie suas próprias pastas de trabalho personalizadas. | Visualize os dados coletados. |
Investigar ameaças
Investiga ameaças com inteligência artificial e busca atividades suspeitas em escala, aproveitando anos de trabalho em segurança cibernética na Microsoft.

Esta tabela destaca os principais recursos do Microsoft Sentinel para investigação de ameaças.
| Recurso | Descrição | Introdução |
|---|---|---|
| Incidentes | As ferramentas de investigação profunda do Microsoft Sentinel ajudam você a entender o escopo e localizar a causa raiz de uma possível ameaça à segurança. Você pode escolher uma entidade no gráfico interativo para fazer perguntas interessantes para uma entidade específica e fazer uma busca detalhada nessa entidade e suas conexões para chegar à causa raiz da ameaça. | Navegar e investigar incidentes no Microsoft Sentinel |
| Caças | As poderosas ferramentas de busca e consulta do Microsoft Sentinel, baseadas na estrutura MITRE, permitem que você busque proativamente ameaças à segurança nas fontes de dados da sua organização, antes que um alerta seja disparado. Crie regras de detecção personalizadas com base em sua consulta de busca. Em seguida, apresente esses insights como alertas para seus respondentes de incidentes de segurança. | Caça a ameaças no Microsoft Sentinel |
| Notebooks | Microsoft Sentinel oferece suporte a notebooks Jupyter em workspaces do Azure Machine Learning, incluindo bibliotecas completas para aprendizado de máquina, visualização e análise de dados. Use os notebooks no Microsoft Sentinel para ampliar o escopo do que você pode fazer com os dados do Microsoft Sentinel. Por exemplo: - Executar análises que não são incorporadas ao Microsoft Sentinel, como alguns recursos de machine learning do Python. - Crie visualizações de dados que não são incorporadas ao Microsoft Sentinel, como linhas do tempo personalizadas e árvores de processo. - Integre fontes de dados fora do Microsoft Sentinel, como um conjunto de dados local. |
Jupyter notebooks com recursos de busca do Microsoft Sentinel |
Responder rapidamente a incidentes
Automatize suas tarefas comuns e simplifique a orquestração de segurança com guias estratégicos que se integram aos serviços do Azure e às suas ferramentas existentes. A automação e a orquestração do Microsoft Sentinel fornecem uma arquitetura altamente extensível que permite a automação escalonável à medida que novas tecnologias e ameaças surgem.
Os playbooks no Microsoft Sentinel são baseados em fluxos de trabalho criados no Aplicativos Lógicos do Azure. Por exemplo, se você usa o sistema de tíquetes do ServiceNow, use os Aplicativos Lógicos do Azure para automatizar seus fluxos de trabalho e abrir um tíquete no ServiceNow sempre que um alerta ou incidente específico for gerado.

Esta tabela destaca os principais recursos do Microsoft Sentinel para resposta a ameaças.
| Recurso | Descrição | Introdução |
|---|---|---|
| Regras de automação | Gerencie centralmente a automação do tratamento de incidentes no Microsoft Sentinel definindo e coordenando um pequeno conjunto de regras que abrangem diferentes cenários. | Automatize a resposta a ameaças no Microsoft Sentinel com regras de automação |
| Guias estratégicos | Automatize e orquestre sua resposta a ameaças usando guias estratégicos, que são uma coleção de ações de correção. Execute um guia estratégico sob demanda ou automaticamente em resposta a alertas ou incidentes específicos, quando disparado por uma regra de automação. Para criar playbooks com o Aplicativos Lógicos do Azure, escolha entre uma galeria em constante expansão de conectores para vários serviços e sistemas, como ServiceNow, Jira e muito mais. Esses conectores permitem que você aplique qualquer lógica personalizada em seu fluxo de trabalho. |
Automatize a resposta a ameaças com guias estratégicos no Microsoft Sentinel Lista de todos os conectores do Aplicativo Lógico |
Cronograma de descontinuação do Microsoft Sentinel no portal do Azure
O Microsoft Sentinel geralmente está disponível no portal do Microsoft Defender, inclusive para clientes sem licença do Microsoft Defender XDR ou E5. Isso significa que você pode usar o Microsoft Sentinel no portal do Defender mesmo se não estiver usando outros serviços do Microsoft Defender.
Após 31 de março de 2027, o Microsoft Sentinel não terá mais suporte no portal do Azure e estará disponível apenas no portal do Microsoft Defender.
Se você estiver usando o Microsoft Sentinel no portal do Azure, recomendamos que comece a planejar sua transição para o portal do Defender agora para garantir uma transição tranquila e aproveitar ao máximo a experiência unificada de operações de segurança oferecida pelo Microsoft Defender.
Para saber mais, confira:
- Microsoft Sentinel no portal do Microsoft Defender
- Transição do ambiente do Microsoft Sentinel para o portal do Defender
- Planejando sua mudança para o portal do Microsoft Defender para todos os clientes do Microsoft Sentinel (blog)
Alterações para novos clientes a partir de julho de 2025
Para fins das alterações descritas nesta seção, os novos clientes do Microsoft Sentinel são aqueles que estão adicionando o primeiro espaço de trabalho em seu locatário ao Microsoft Sentinel.
A partir de julho de 2025, esses novos clientes que também têm as permissões de um proprietário de assinatura ou administrador de acesso do usuário, e não são usuários delegados pelo Azure Lighthouse, têm seus workspaces automaticamente integrados ao portal do Defender junto com a integração ao Microsoft Sentinel.
Os usuários desses workspaces, que também não são usuários delegados pelo Azure Lighthouse, veem os links no Microsoft Sentinel no portal do Azure que os redirecionam para o portal do Defender.
Por exemplo:
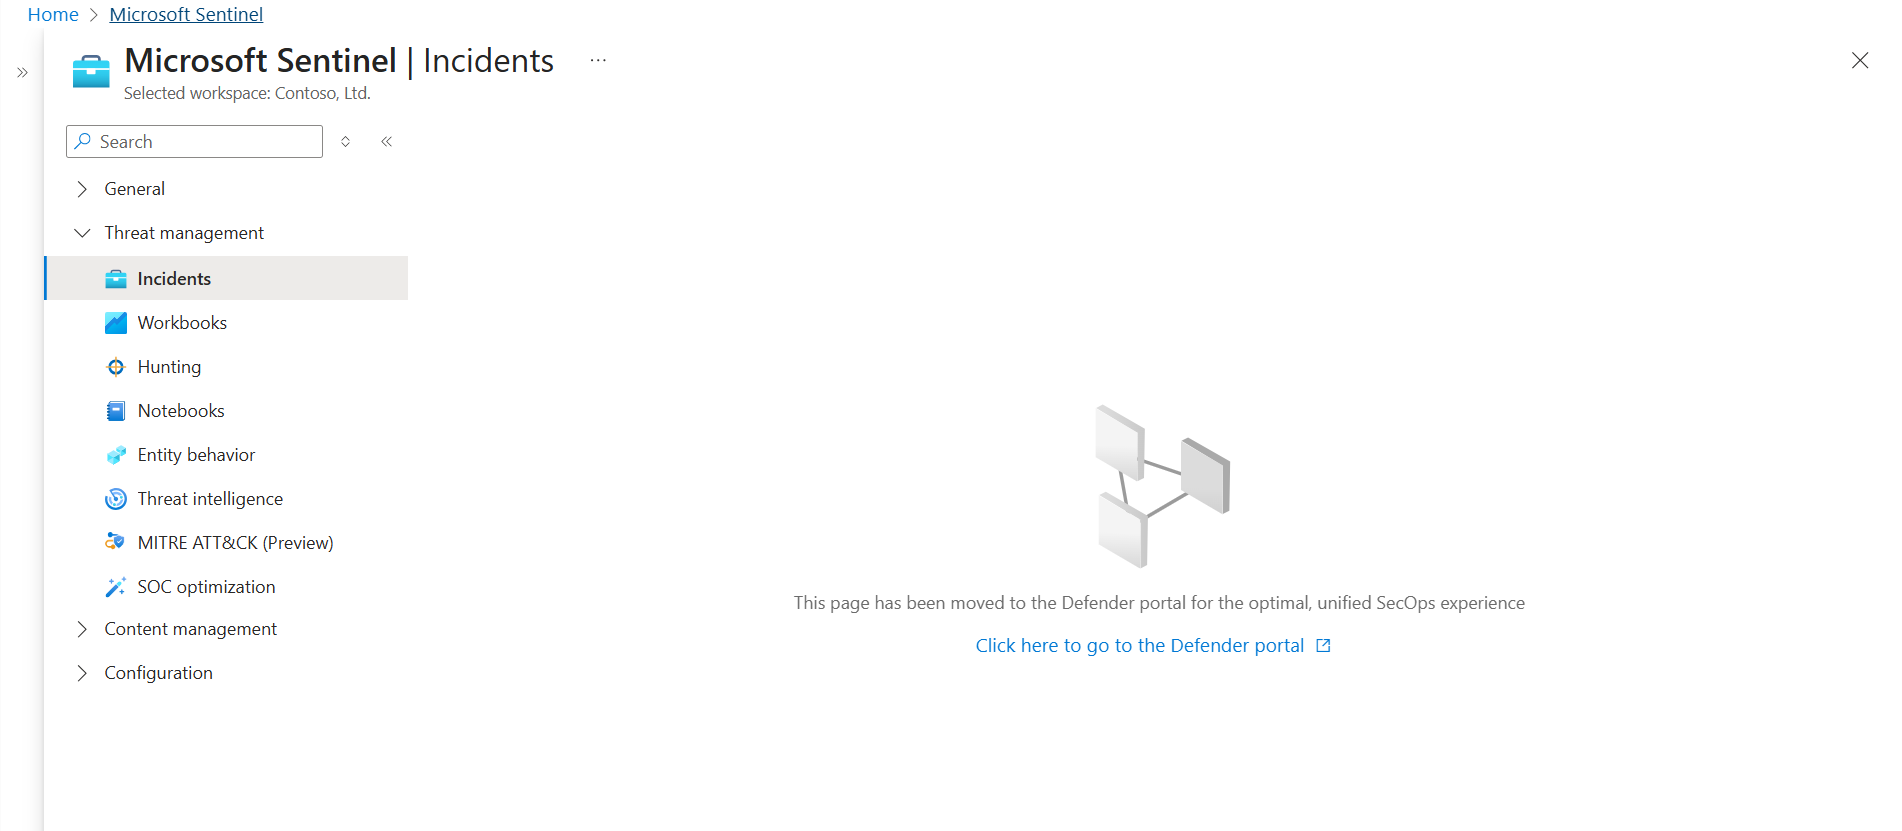
Esses usuários usam o Microsoft Sentinel apenas no portal do Defender.
Novos clientes que não têm permissões relevantes não são automaticamente integrados ao portal do Defender, mas ainda veem links de redirecionamento no portal do Azure, juntamente com prompts para que um usuário com permissões relevantes integre manualmente o espaço de trabalho ao portal do Defender.
Esta tabela resume essas experiências:
| Tipo de cliente | Experiência |
|---|---|
| Clientes existentes criando novos workspaces em um locatário onde já existe um workspace habilitado para o Microsoft Sentinel | Os espaços de trabalho não são integrados automaticamente, e os usuários não veem links de redirecionamento |
| Usuários delegados do Azure Lighthouse criando novos espaços de trabalho em qualquer locatário | Os espaços de trabalho não são integrados automaticamente, e os usuários não veem links de redirecionamento |
| Novos clientes integrando o primeiro espaço de trabalho em seu locatário ao Microsoft Sentinel |
-
Os usuários que têm as permissões necessárias têm seu espaço de trabalho integrado automaticamente. Outros usuários desses workspaces veem os links de redirecionamento no portal do Azure. - Os usuários que não têm as permissões necessárias não têm seu espaço de trabalho integrado automaticamente. Todos os usuários desses workspaces veem links de redirecionamento no portal do Azure e um usuário com as permissões necessárias deve integrar o workspace ao portal do Defender. |