Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
O Microsoft Defender para Aplicativos de Nuvem permite que você controle aplicativos descobertos aprovando apps seguros (Sancionados) ou proibindo aplicativos indesejados (Não Autorizados). Aplicativos sancionados são marcados como aprovados para uso, enquanto aplicativos não autorizados podem ser monitorados ou bloqueados. Este artigo aborda como sancionar ou desautorizar aplicativos, bloquear aplicativos usando streams ou scripts de bloqueio integrados e resolver conflitos de governança.
Pré-requisitos
Antes de bloquear aplicativos em nuvem descobertos, certifique-se de cumprir estes requisitos:
- Configure Proteção na Nuvem no Microsoft Defender para Ponto de Extremidade
- Ative a Proteção de Rede no Microsoft Defender para Ponto de Extremidade
- Instale o complemento Microsoft Defender Browser Protection em todos os navegadores que não sejam da Microsoft da sua organização.
Sancionar/cancelar a sanção de um aplicativo
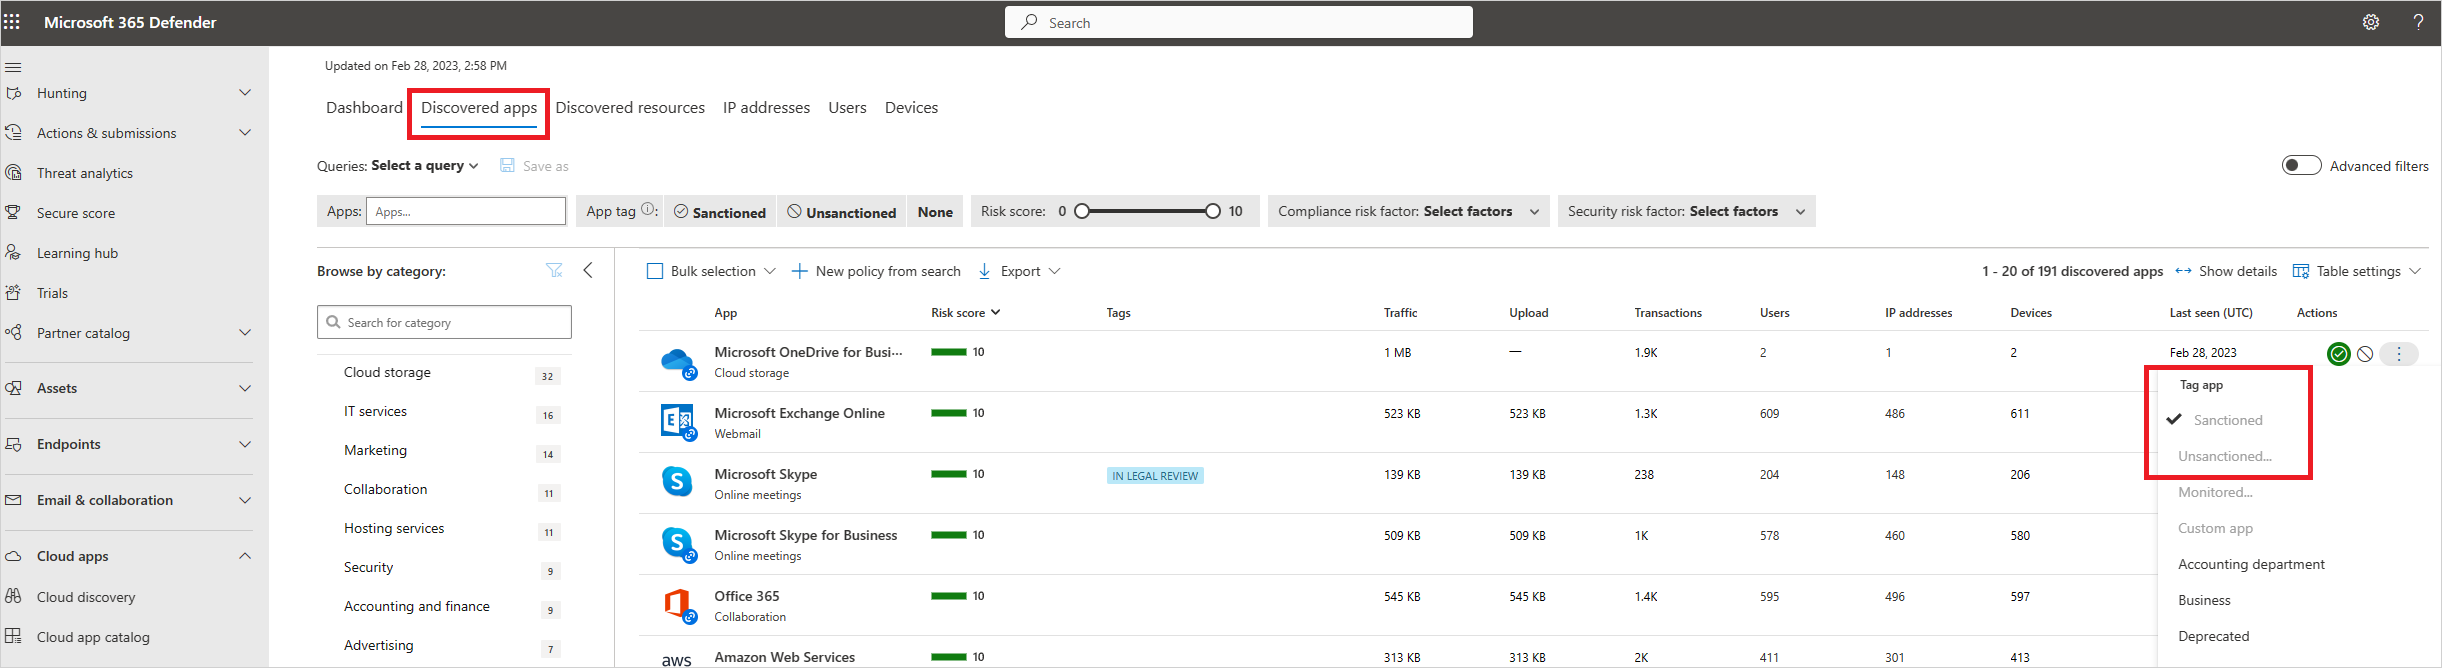
Você pode marcar um aplicativo arriscado específico como não sancionado clicando nos três pontos no final da linha. Em seguida, selecione Não sancionado. Cancelar a sanção de um aplicativo não bloqueia o uso, mas permite que você monitore mais facilmente seu uso com os filtros do Cloud Discovery. Em seguida, você pode notificar os usuários sobre o aplicativo não sancionado e sugerir um aplicativo seguro alternativo para seu uso ou gerar um script de bloqueio usando as APIs do Defender para Aplicativos de Nuvem para bloquear todos os aplicativos não sancionados.

Observação
Um aplicativo integrado ao proxy embutido ou conectado por meio do conector de aplicativo, todos esses aplicativos seriam sancionados automaticamente no Cloud Discovery.
Bloquear aplicativos com fluxos integrados
Se o tenant Microsoft 365 da sua organização usar o Microsoft Defender para Ponto de Extremidade, os aplicativos que você marcar como não autorizados são bloqueados automaticamente. Você também pode aplicar o bloqueio a grupos de dispositivos específicos, monitorar aplicativos e usar os recursos de alertar e orientar os usuários ao acessar aplicativos de risco. Para obter mais informações, consulte Gerenciar aplicativos descobertos usando o Microsoft Defender para Ponto de Extremidade.
Se seu locatário usa Zscaler NSS, iboss, Corrata, Menlo ou Open Systems, aplicativos não autorizados também são bloqueados. No entanto, você não pode monitorar o bloqueio por grupos de dispositivos ou usar o alerta e educação dos usuários ao acessar recursos arriscados de aplicativos . Para obter mais informações, consulte Integrar com Zscaler, Integrar com iboss, Integrar com Corrata, Integrar com Menlo e Integrar com sistemas abertos.
Bloquear aplicativos exportando um script de bloco
O Defender para Aplicativos de Nuvem permite que você bloqueie o acesso a aplicativos não sancionados usando seus dispositivos de segurança locais existentes. Você pode gerar um script de bloco dedicado e importá-lo para seu dispositivo. Usar um script de bloco não exige redirecionar todo o tráfego web da organização para um proxy.
Antes de começar, certifique-se de que um dispositivo de segurança local compatível esteja configurado e disponível para a importação do script de bloqueio.
No dashboard do Cloud Discovery, marque os aplicativos que você deseja bloquear como não sancionados.
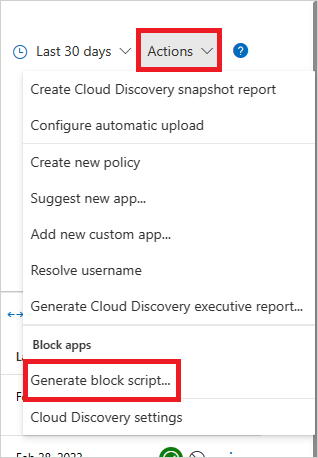
Na barra de título, selecione Ações e, em seguida, selecione Gerar script de bloco....
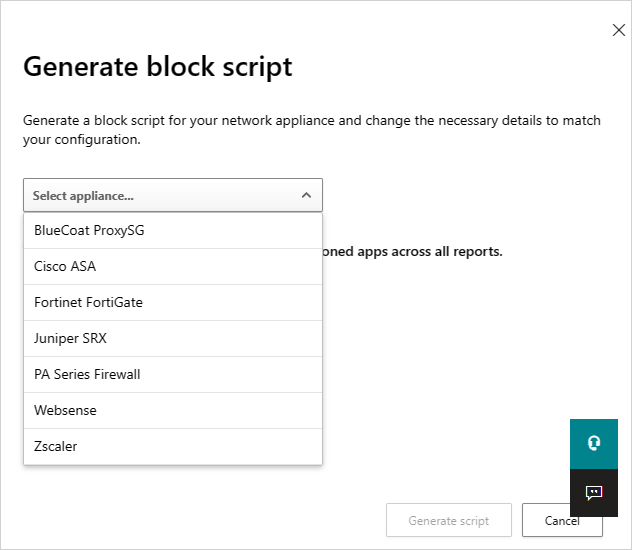
Em Gerar script de bloco, selecione o dispositivo para o qual você deseja gerar o script de bloco.
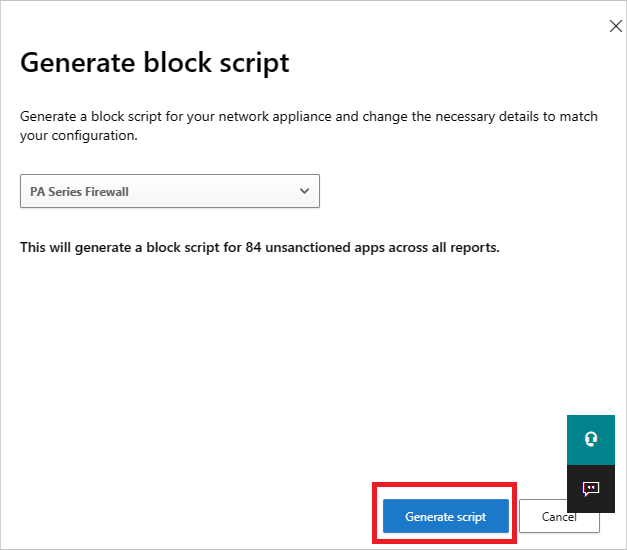
Em seguida, selecione o botão Gerar script para criar um script de bloco para todos os seus aplicativos não sancionados. Por padrão, o arquivo é nomeado com a data em que foi exportado e o tipo de dispositivo selecionado. 2017-02-19_CAS_Fortigate_block_script.txt seria um exemplo de nome de arquivo.
Importe o arquivo criado para o seu dispositivo.
Bloqueio de fluxos sem suporte
Se seu inquilino não usar Microsoft Defender para Ponto de Extremidade, Zscaler NSS, iboss, Corrata, Menlo ou Open Systems, você pode exportar todos os domínios de aplicativos não autorizados. Depois, configure seu appliance de terceiros para bloquear esses domínios.
Na página Aplicativos descobertos , filtre todos os aplicativos não sancionados e use o recurso de exportação para exportar todos os domínios.
Aplicativos não bloqueáveis
Alguns serviços são críticos para as operações do negócio. Para evitar inatividade, você não pode bloquear esses serviços no Defender para Aplicativos de Nuvem, seja pela interface ou pelas políticas:
- Microsoft Defender para Aplicativos de Nuvem
- Central de Segurança do Microsoft Defender.
- Central de Segurança do Microsoft 365
- Microsoft Defender para Identidade
- Microsoft Purview
- Gerenciamento de Permissões do Microsoft Entra
- Controle de Aplicativos de Acesso Condicional da Microsoft
- Pontuação de Segurança da Microsoft
- Microsoft Purview
- Microsoft Intune
- Suporte da Microsoft
- Ajuda do Microsoft AD FS
- Suporte da Microsoft
- Serviços Microsoft Online
Resolver conflitos de governança entre ações e políticas manuais
Se houver um conflito entre uma ação manual de sanção ou dessanção e uma ação de governança definida por uma política de descoberta de nuvem, a última operação aplicada tem precedência.
Próximas etapas
Se você tiver algum problema, estamos aqui para ajudar. Para obter assistência ou suporte para um problema com seu produto, abra um chamado de suporte.