Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Implante o Microsoft Defender para Ponto de Extremidade em dispositivos iOS registrados usando o aplicativo Microsoft Defender e o Microsoft Intune. As opções de implantação suportam dispositivos supervisionados, dispositivos não supervisionados e dispositivos que utilizam o Registro de Usuários do Intune.
Os procedimentos deste artigo exigem o Microsoft Intune. O Intune é um produto separado que não faz parte do Microsoft Defender para Ponto de Extremidade, e não está incluído em todas as assinaturas. Para usar o Intune, você precisa de uma assinatura que a inclua ou pode comprá-la separadamente como uma assinatura autônoma ou complemento. Para obter mais informações, confira Licenciamento do Microsoft Intune.
Prerequisites
Use contas com as seguintes permissões:
Microsoft Intune: Atribua tanto o Gerenciador de Aplicações quanto o Gerenciador de Políticas e Perfis integrados, ou use um papel personalizado com permissões equivalentes:
- O Gerenciador de Aplicações fornece as permissões do aplicativo móvel e gerenciado necessárias para adicionar, configurar e atribuir o aplicativo Microsoft Defender.
- O Gerenciador de Políticas e Perfis fornece as permissões de configuração e registro do dispositivo necessárias para criar e atribuir os perfis neste artigo.
Defina as atribuições de funções aos usuários e dispositivos que você gerencia. Para as permissões incluídas em cada função, veja Permissões de função embutidas para Microsoft Intune.
Portal do Microsoft Defender: Em controle de acesso baseado em função (RBAC) unificado do Microsoft Defender XDR, atribua Operações de segurança \ Dados de segurança \ Noções básicas de dados de segurança (leitura), com acesso aos grupos de dispositivos que contêm os dispositivos inscritos. Em organizações que ainda utilizam o RBAC do Defender para Endpoint, atribua Exibir dados> e acesso aos grupos de dispositivos aplicáveis.
Inscreva os dispositivos iOS dos seus usuários no Intune. Para obter mais informações, consulte Inscrever dispositivos iOS e iPadOS no Microsoft Intune.
Atribua aos usuários uma licença Defender for Endpoint para usar o aplicativo Microsoft Defender. Para obter instruções, consulte Atribuir licenças a usuários.
Se seu método de inscrição exigir o aplicativo Portal da Empresa, verifique se os usuários instalaram e fizeram login no app e concluíram a inscrição. Para cenários de registro Just-In-Time (JIT) em que o aplicativo Portal da Empresa não é necessário, implante o aplicativo Microsoft Authenticator como um aplicativo obrigatório. O Authenticator fornece a extensão SSO que o registro JIT utiliza.
Observação
O aplicativo Microsoft Defender está disponível na Apple App Store.
Implante o aplicativo em dispositivos supervisionados e não supervisionados
Adicione o aplicativo Microsoft Defender ao Intune para implantação em dispositivos iOS supervisionados e não supervisionados.
Adicionar aplicativo da loja do iOS
Ignore este procedimento se você implantar o aplicativo Microsoft Defender como um aplicativo adquirido por meio de licenciamento por volume.
Adicione o app Microsoft Defender ao Intune como um app da loja iOS. Para instruções detalhadas, veja Adicionar aplicativos da loja iOS ao Microsoft Intune (link abre em uma nova aba na documentação do Intune).
Na página Aplicativos | Todos os aplicativos no centro de administração do Microsoft Intune em https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/allApps, selecione  Criar e use estas configurações específicas:
- Plataforma: Selecione iOS/iPadOS.
- Tipo de aplicativo: Selecione o app da loja iOS na seção de app da loja .
No assistente de adicionar app , configure as seguintes configurações na aba de informações do app :
- Selecione Pesquisar na App Store, procure por Defender e depois selecione Microsoft Defender: Segurança.
- Sistema operacional mínimo: Selecione iOS 17.0.
Depois que você cria o app, a página de detalhes do app se abre. Para retornar à página depois, selecione Microsoft Defender: Segurança nos Aplicativos | Página de Todos os Apps. Na página de detalhes do app, em Monitor, selecione o status de instalação do dispositivo para verificar se a instalação foi concluída com sucesso.
Implantação completa para dispositivos supervisionados
O aplicativo Microsoft Defender oferece capacidades aprimoradas em dispositivos iOS/iPadOS supervisionados ao utilizar os recursos avançados de gerenciamento da plataforma. Também oferece Proteção Web sem exigir uma VPN local no dispositivo. Essa configuração protege os usuários contra phishing e outras ameaças baseadas na web.
Configure dispositivos supervisionados com uma política de configuração de aplicativo e um perfil de configuração de dispositivo.
Configure o modo supervisionado usando o Microsoft Intune
Configure o modo supervisionado para o aplicativo Microsoft Defender por meio de uma política de configuração do aplicativo e um perfil de configuração de dispositivo.
Política de configuração de aplicativos
Observação
Esta política de configuração de aplicativos para dispositivos supervisionados se aplica apenas a dispositivos gerenciados. Como boa prática, atribua a política a Todos os Dispositivos.
Crie uma política de configuração de aplicativo para dispositivos gerenciados. Para instruções detalhadas, veja Criar uma política de configuração de aplicativo (link abre em uma nova aba na documentação do Intune).
Na página Aplicativos | Configuração no Centro de administração do Microsoft Intune em https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/configuration, selecione Criar>Dispositivos gerenciados.
No assistente Criar política de configuração de aplicativo, defina as configurações a seguir:
Guia Básico :
- Plataforma: Selecione iOS/iPadOS.
- Aplicativo direcionado: Selecione Selecionar aplicativo, encontre e selecione Microsoft Defender: Segurança e então selecione OK.
Aba Configurações:
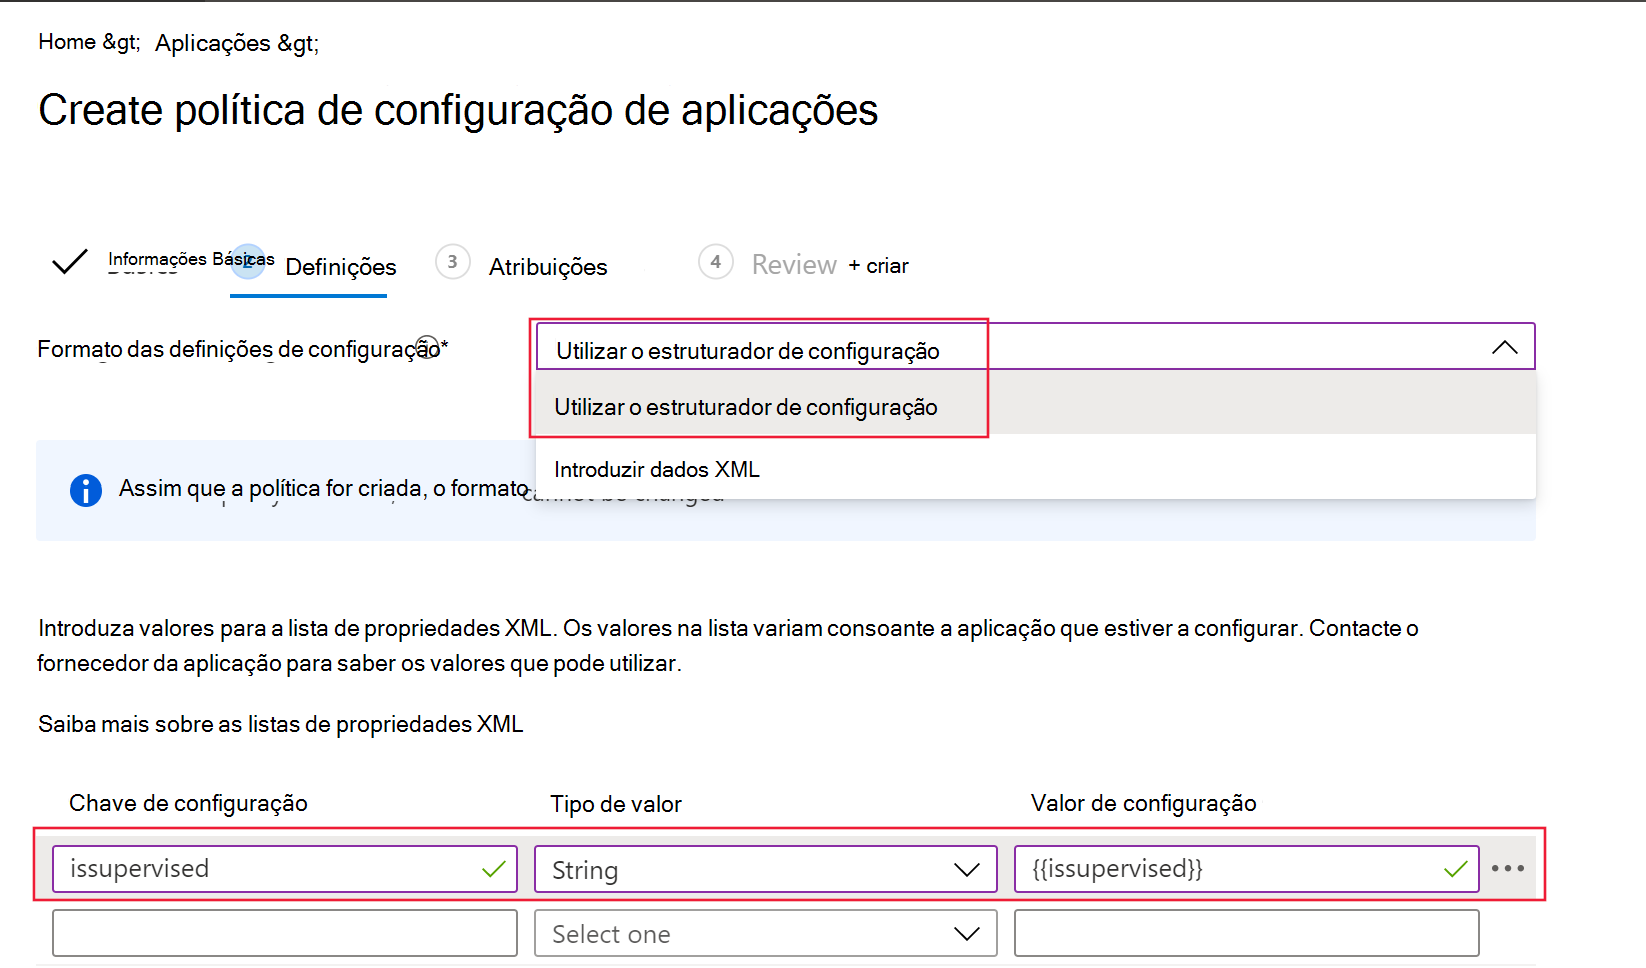
- Formato das definições de configuração: selecione Utilizar estruturador de configuração.
-
Chave de configuração: Insira
issupervised. - Tipo de valor: Selecionar String.
-
Valor de configuração: Insira
{{issupervised}}.
Aba de Atribuições : Como uma boa prática para esse cenário, atribui a política a Todos os Dispositivos. Se você atribuir a política a grupos de usuários, os usuários devem fazer login em seus dispositivos antes que a política se aplique. Para obter mais informações, consulte Atribuir perfis de usuário e dispositivo.

Perfil de configuração do dispositivo (Filtro de Controle)
Observação
Em dispositivos iOS/iPadOS supervisionados, o perfil personalizado ControlFilter.mobileconfig habilita a Proteção da Web sem configurar a VPN de loopback local no dispositivo. Essa configuração protege os usuários contra phishing e outros ataques baseados na web sem precisar da VPN local.
No entanto, o perfil ControlFilter não funciona com Always-On VPN (AOVPN) devido a restrições de plataforma.
Implante um dos seguintes perfis:
Filtro de Controle Zero Touch (Silencioso): Este perfil permite o onboarding silencioso para os usuários. Baixe o perfil de configuração no ControlFilterZeroTouch.
Control Filter: Baixe o perfil de configuração do ControlFilter.
Depois de baixar o perfil selecionado, crie um perfil de configuração personalizado do dispositivo. Para instruções detalhadas, veja Adicionar configurações personalizadas aos dispositivos Apple no Microsoft Intune (link abre em uma nova aba na documentação do Intune).
Quando você cria a política na aba Políticas da página Dispositivos | Configuração no centro de administração do Microsoft Intune em https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration, ao selecionar Criar>Nova política, use estas configurações específicas:
- Plataforma: Selecione iOS/iPadOS.
- Tipo de perfil: selecione Modelos.
- Nome do modelo: Selecione Personalizado.
No assistente personalizado, configure as seguintes configurações:
-
Guia Configurações: para Arquivo de perfil de configuração, localize e selecione o
.mobileconfigarquivo que você baixou. - Aba de Atribuições : Como boa prática para esse cenário, atribua o perfil a todos os dispositivos iOS gerenciados.
Configure a integração automática para dispositivos sem supervisão
Automatize a integração ao Defender for Endpoint usando a integração sem toque ou a integração automática do perfil de VPN.
Configure a integração sem intervenção
Observação
O Zero-touch não pode ser configurado em dispositivos iOS inscritos sem afinidade com o usuário, como dispositivos sem usuário ou dispositivos compartilhados.
Configure o Microsoft Defender para Ponto de Extremidade para implantação silenciosa e ativação criando um perfil de implantação. Os usuários recebem uma notificação de instalação, e o Defender for Endpoint instala sem exigir que abram o aplicativo.
Crie um perfil de configuração de dispositivo VPN. Para instruções detalhadas, veja Criar um perfil de configuração de dispositivo (o link abre em uma nova aba na documentação do Intune). Para informações sobre as configurações de VPN disponíveis, veja Configurar configurações de VPN para dispositivos Apple no Microsoft Intune.
Quando você cria a política na aba Políticas da página Dispositivos | Configuração no centro de administração do Microsoft Intune em https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration, ao selecionar Criar>Nova política, use estas configurações específicas:
- Plataforma: Selecione iOS/iPadOS.
- Tipo de perfil: selecione Modelos.
- Nome do modelo: Selecione VPN.
No assistente de VPN, use estas configurações específicas na guia Configurações:
- Tipo de conexão: Selecione VPN Personalizada.
-
Seção base de VPN :
-
Nome da conexão: Enter
Microsoft Defender para Ponto de Extremidade. -
Endereço do servidor VPN: Digite
127.0.0.1. - Método de autenticação: Selecione Nome de usuário e senha.
- Tunelamento dividido: Verifique se Desativar está selecionado.
-
Identificador da VPN: Insira
com.microsoft.scmx. -
Insira os pares de chave e valor para os atributos personalizados da VPN:
-
Tecla: Enter
SilentOnboard. -
Valor: introduza
True. - Por padrão, os usuários não podem mudar o botão de alternância no aplicativo. Para permitir que os usuários alterem a opção de VPN dentro do aplicativo, adicione o seguinte par chave-valor:
-
Tecla: Enter
EnableVPNToggleInApp. -
Valor: introduza
True.
-
Tecla: Enter
-
Tecla: Enter
-
Nome da conexão: Enter
-
Seção de VPN automática :
-
Tipo de VPN automática: Selecione VPN sob demanda.
- Regras sob demanda: Selecione Adicionar, selecione Quero fazer o seguinte>Estabelecer VPN, e então selecione Quero restringir a>Todos os domínios.
- Bloqueie usuários de desativar a VPN automática: Selecione Sim para evitar que usuários desativem a VPN. Por padrão, essa configuração não está configurada, e os usuários só podem desativar a VPN nas Configurações.
-
Tipo de VPN automática: Selecione VPN sob demanda.
Após o Intune sincronizar o perfil com os dispositivos iOS alvo:
- O Defender para Endpoint é implantado e configurado de forma silenciosa. O dispositivo fica visível no portal do Microsoft Defender após ser integrado.
- Uma notificação provisória é enviada ao dispositivo do usuário.
- A Proteção da Web e outros recursos estão ativados.
Em alguns casos, como após alterações de senha ou solicitações de autenticação multifator, a integração sem toque pode exigir que os usuários façam login manualmente no aplicativo do Microsoft Defender.
Durante a configuração inicial: os usuários recebem uma notificação silenciosa.
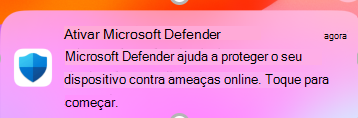
Os usuários tomam as seguintes medidas:
- Abra o aplicativo Microsoft Defender ou toque na notificação.
- Selecione a conta empresarial registrada na tela do seletor de conta.
- Entre.
O dispositivo é integrado e começa a enviar relatórios para o portal do Microsoft Defender.
Para dispositivos previamente integrados: Os usuários recebem uma notificação silenciosa.
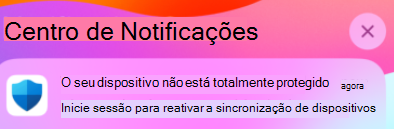
Para retomar os relatórios ao portal do Microsoft Defender:
- Abra o aplicativo Microsoft Defender ou toque na notificação.
- Quando solicitado pelo aplicativo Microsoft Defender, entre.
O dispositivo começa a reportar novamente para o portal do Microsoft Defender.
Observação
- A configuração zero-touch pode levar até 5 minutos para ser concluída em segundo plano.
- Para dispositivos supervisionados, configure a integração sem toque com o perfil ZeroTouch Control Filter. Nesse caso, o perfil VPN do Defender para Endpoint não está instalado no dispositivo, e o perfil do Filtro de Controle oferece Proteção Web.


Configurar a integração automática do perfil de VPN
Observação
Essa opção simplifica a integração ao configurar o perfil da VPN. Se você usa onboarding zero-touch, não configure essa opção.
Para dispositivos não supervisionados, uma VPN local de loopback oferece Proteção Web. A VPN não envia tráfego para fora do dispositivo.
Configure a configuração automática do perfil VPN do Defender for Endpoint para que os usuários não precisem configurar o perfil durante o onboarding.
Crie um perfil de configuração de dispositivo VPN. Para instruções detalhadas, veja Criar um perfil de configuração de dispositivo (o link abre em uma nova aba na documentação do Intune). Para informações sobre as configurações de VPN disponíveis, veja Configurar configurações de VPN para dispositivos Apple no Microsoft Intune.
Quando você cria a política na aba Políticas da página Dispositivos | Configuração no centro de administração do Microsoft Intune em https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration, ao selecionar Criar>Nova política, use estas configurações específicas:
- Plataforma: Selecione iOS/iPadOS.
- Tipo de perfil: selecione Modelos.
- Nome do modelo: Selecione VPN.
No assistente de VPN, use estas configurações específicas na guia Configurações de configuração:
- Tipo de conexão: Selecione VPN Personalizada.
-
Seção base de VPN :
-
Nome da conexão: Enter
Microsoft Defender para Ponto de Extremidade. -
Endereço do servidor VPN: Digite
127.0.0.1. - Método de autenticação: Selecione Nome de usuário e senha.
- Tunelamento dividido: Verifique se Desativar está selecionado.
-
Identificador da VPN: Insira
com.microsoft.scmx. -
Insira os pares de chave e valor para os atributos personalizados da VPN:
-
Tecla: Enter
AutoOnboard. -
Valor: introduza
True. - Por padrão, os usuários não podem mudar o botão de alternância no aplicativo. Para permitir que os usuários alterem a opção de VPN dentro do aplicativo, adicione o seguinte par chave-valor:
-
Tecla: Enter
EnableVPNToggleInApp. -
Valor: introduza
True.
-
Tecla: Enter
-
Tecla: Enter
-
Nome da conexão: Enter
-
Seção de VPN automática :
- Tipo de VPN automática: Selecione VPN sob demanda.
- Regras sob demanda: Selecione Adicionar, selecione Quero fazer o seguinte>Estabelecer VPN, e então selecione Quero restringir a>Todos os domínios.
- Bloqueie usuários de desativar a VPN automática: Selecione Sim para evitar que usuários desativem a VPN. Por padrão, essa configuração não está configurada, e os usuários só podem desativar a VPN nas Configurações.
Configurar o Registro de Usuários no Intune
Use os passos a seguir para implantar o aplicativo Microsoft Defender em dispositivos iOS que utilizam o Registro de Usuários Intune.
Configuração do administrador
Para configurar o Registro de Usuários do Intune para o Defender for Endpoint:
Configure um perfil de Inscrição de Usuários Apple no Intune. Para novos registros, use a Inscrição de Usuário da Apple baseada em contas. O Registro de Usuários no Portal da Empresa está disponível apenas para dispositivos que já utilizam esse tipo de perfil.
Configure o plug-in de logon único (SSO) do Microsoft Enterprise. O aplicativo Microsoft Authenticator, que fornece a extensão SSO, é necessário para o Registro de Usuários em um dispositivo iOS.
Crie um perfil de configuração de dispositivo no Intune. Para obter mais informações, consulte o plug-in do Microsoft Enterprise SSO para dispositivos Apple. Adicione as seguintes configurações ao perfil:
-
ID do pacote de aplicativos: Adicione o ID do pacote de aplicativos Microsoft Defender,
com.microsoft.scmx. -
Outra configuração: adicionar a chave
device_registration, selecionar o tipo de String e enter{{DEVICEREGISTRATION}}como valor.
-
ID do pacote de aplicativos: Adicione o ID do pacote de aplicativos Microsoft Defender,
Configure a chave de configuração do app para o Registro do Usuário.
Crie uma política de configuração de aplicativo para dispositivos gerenciados. Para instruções detalhadas, veja Criar uma política de configuração de aplicativo (link abre em uma nova aba na documentação do Intune).
Na página Aplicativos | Configuração no centro de administração do Microsoft Intune em https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/configuration, selecione
Criar>Dispositivos gerenciados.No assistente Criar política de configuração de aplicativo, configure as configurações específicas a seguir:
Guia Noções básicas:
- Plataforma: Selecione iOS/iPadOS.
- Aplicativo direcionado: Selecione Selecionar aplicativo, encontre e selecione Microsoft Defender: Segurança e então selecione OK.
Aba Configurações:
- Formato das definições de configuração: selecione Utilizar estruturador de configuração.
-
Chave de configuração: Insira
UserEnrolmentEnabled. - Tipo de valor: Selecionar String.
-
Valor de configuração: Insira
True.
Implante o aplicativo Microsoft Defender pelo Intune como um aplicativo obrigatório, licenciado para o usuário e adquirido por licenciamento por volume.
Integração do usuário
Após o aplicativo Microsoft Defender ser instalado nos dispositivos dos usuários, cada usuário faz login e conclui a integração. Depois que o dispositivo é onboardado, ele aparece na página de inventário de dispositivos no portal do Microsoft Defender.
Recursos e limitações com suporte
- As capacidades do Defender para Endpoint no iOS incluem Proteção Web, Proteção de Rede, detecção de jailbreak, gerenciamento de vulnerabilidades para o sistema operacional e aplicativos, e alertas no portal Microsoft Defender.
- A implantação sem intervenção e a configuração automática do perfil de VPN não são compatíveis com a Inscrição de Usuário porque os administradores não podem implantar, para esse tipo de inscrição, um perfil de VPN para todo o dispositivo.
- Para gerenciamento de vulnerabilidades de aplicativos, apenas os aplicativos no volume gerenciado do Apple File System (APFS) são visíveis.
- Dispositivos recém-integrados podem levar até 10 minutos para aparecer como conformes quando visados pelas políticas de conformidade.
Para mais informações, veja limitações de inscrição de usuários da Apple e capacidades não suportadas.
Conclua a configuração inicial e verifique o status
Para completar a integração e verificar o status do dispositivo:
Depois que o Intune instala o Defender para Endpoint no dispositivo iOS, o ícone do app aparece.

Toque no ícone do aplicativo Defender for Endpoint e siga as instruções na tela para completar a integração. Os usuários aceitam as permissões do iOS exigidas pelo aplicativo Microsoft Defender.
Observação
Ignore esta etapa se tiver configurado a integração zero-touch. Você não precisa abrir o app manualmente quando o onboarding zero-touch estiver configurado.
Após a conclusão do onboarding, verifique se o dispositivo aparece na lista de inventário de dispositivos no portal do Microsoft Defender.