Nota
O acesso a esta página requer autorização. Pode tentar iniciar sessão ou alterar os diretórios.
O acesso a esta página requer autorização. Pode tentar alterar os diretórios.
Neste sprint, o GitHub Copilot Code Review para Repositórios do Azure fica disponível em pré-visualização pública para todos os clientes do Azure DevOps. Integra feedback baseado em IA diretamente nos pull requests, com ativação flexível, instruções personalizadas, revisões automáticas por meio de políticas de ramificação, suporte para Managed DevOps Pools e melhor visibilidade dos custos.
Consulte as notas de versão para obter detalhes.
General
- Limites de taxa de manuseamento de servidores MCP remotos
- Plugin Azure DevOps agora disponível na aplicação GitHub aplicação Copilot
GitHub Advanced Security para o Azure DevOps
- Alertas de malware (pré-visualização privada)
- Métricas de visão geral de segurança (pré-visualização privada)
- Faturação a nível de projeto pela utilização de créditos do Autofix AI
Azure Boards
Repositórios do Azure
- GitHub Copilot Code Review (pré-visualização pública)
- Azure DevOps Enterprise Live Migrations (pré-visualização pública)
- Títulos automáticos para pedidos pull com múltiplos commits
Azure Pipelines
- Executar tarefas de pipeline usando runners de Node.js suportados
- O socket do Docker deixa de ser mapeado por predefinição para jobs de contentores Linux
Wiki
General
Limites de taxa de manuseamento de servidores MCP remotos
As ferramentas conseguem agora detetar quando os pedidos de servidores MCP remotos se aproximam dos limites de taxa de serviço e receber orientações sobre quando abrandar ou tentar novamente. Isto ajuda a reduzir pedidos falhados e tentativas desnecessárias durante períodos de grande utilização.
Quando um pedido está sujeito a limitação de taxa, as respostas da ferramenta incluem agora as orientações de repetição fornecidas pelo Azure DevOps, permitindo ao agente chamador aguardar antes de voltar a tentar o pedido.
Plugin Azure DevOps agora disponível na aplicação GitHub aplicação Copilot
O plugin Azure DevOps já está disponível para a aplicação GitHub aplicação Copilot. Com o plugin, pode ver e abrir os seus itens de trabalho e pedidos de pull do Azure DevOps, editar itens de trabalho, fazer atualizações básicas aos pedidos de pull e concluir pedidos de pull diretamente a partir da aplicação Copilot. Instala o plugin Azure DevOps a partir das escolhas do Editor em Personalizar, depois inicia sessão e liga-te à tua organização e projeto Azure DevOps para começares.
Consulte o anúncio do artigo do blogue para saber mais.
GitHub Advanced Security para o Azure DevOps
Alertas de malware (pré-visualização privada)
O GitHub Advanced Security para Azure DevOps pode agora apresentar deteções de malware como um tipo de alerta distinto em Dependencies e Security Overview. As equipas de segurança podem filtrar, investigar, descartar e reabrir estas descobertas juntamente com os seus alertas de dependência existentes.
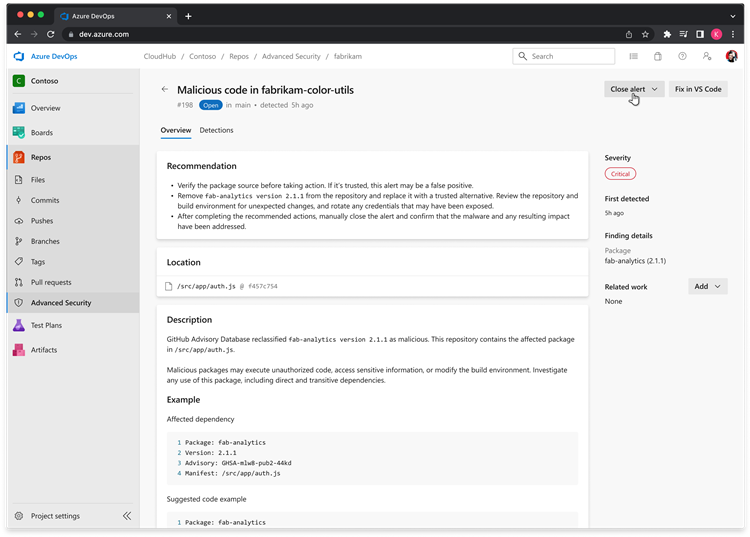
Para solicitar acesso para a sua organização, preencha o formulário de admissão privado GitHub Advanced Security for Azure DevOps.
Métricas de visão geral de segurança (pré-visualização privada)
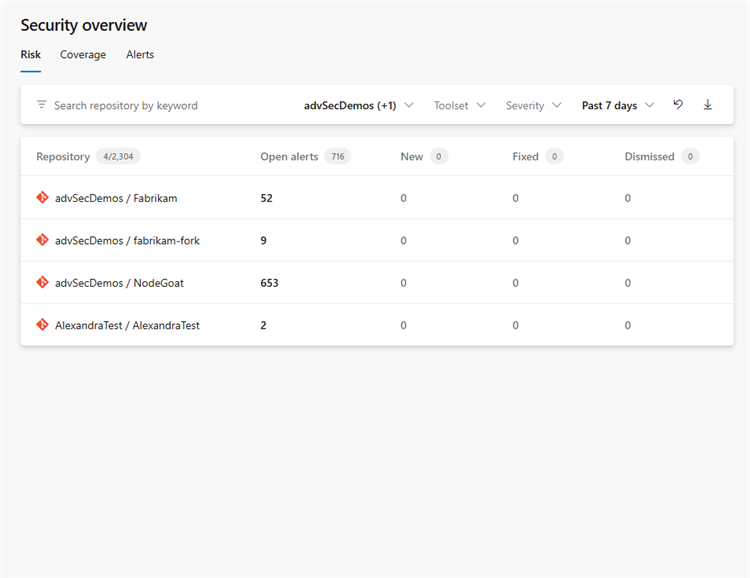
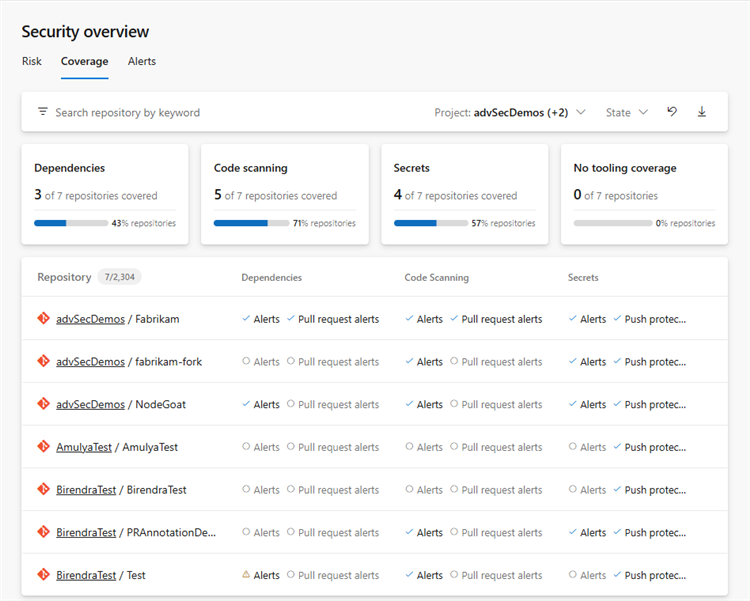
As páginas de risco e cobertura incluem agora métricas de agrupamento para ajudar as equipas de segurança a compreender a exposição de alertas e a cobertura de varrimento em toda a sua organização. As equipas podem refinar as métricas por projeto, repositório, conjunto de ferramentas, gravidade, período e estado de cobertura.
Risco:
Cobertura:
Para solicitar acesso para a sua organização, preencha o formulário de admissão privado GitHub Advanced Security for Azure DevOps.
Faturação a nível de projeto para utilização de créditos Autofix AI
A utilização dos créditos do Autofix AI passa agora a ser atribuída a projetos individuais no Azure DevOps. No Gestão de Custos do Azure, pode dividir o uso do Autofix e os custos associados por projeto, em vez de ver apenas um total ao nível da organização. Isto facilita a compreensão e a alocação do consumo Autofix em toda a sua organização.
Azure Boards
Melhoria da segurança para emails de notificação de itens de trabalho
Fizemos uma melhoria de segurança nos emails de notificação do Azure DevOps ao desativar links clicáveis nos comentários e outros campos de texto volumosos.
Os links continuam incluídos no email, mas já não são clicáveis. Para seguir um link, primeiro abra o item de trabalho no Azure DevOps e depois aceda ao link a partir daí. Esta alteração ajuda a reduzir o risco de phishing e outros links maliciosos serem abertos diretamente a partir de emails de notificação.
Repositórios do Azure
GitHub Copilot Code Review (pré-visualização pública)
O GitHub Copilot Code Review para Repositórios do Azure está agora em pré-visualização pública e disponível para todos os clientes Azure DevOps, sem necessidade de inscrição em acesso antecipado. O Copilot Code Review traz feedback alimentado por IA diretamente para o fluxo de trabalho dos pull requests, ajudando as equipas a identificar problemas e a aplicar padrões de codificação de forma mais consistente.
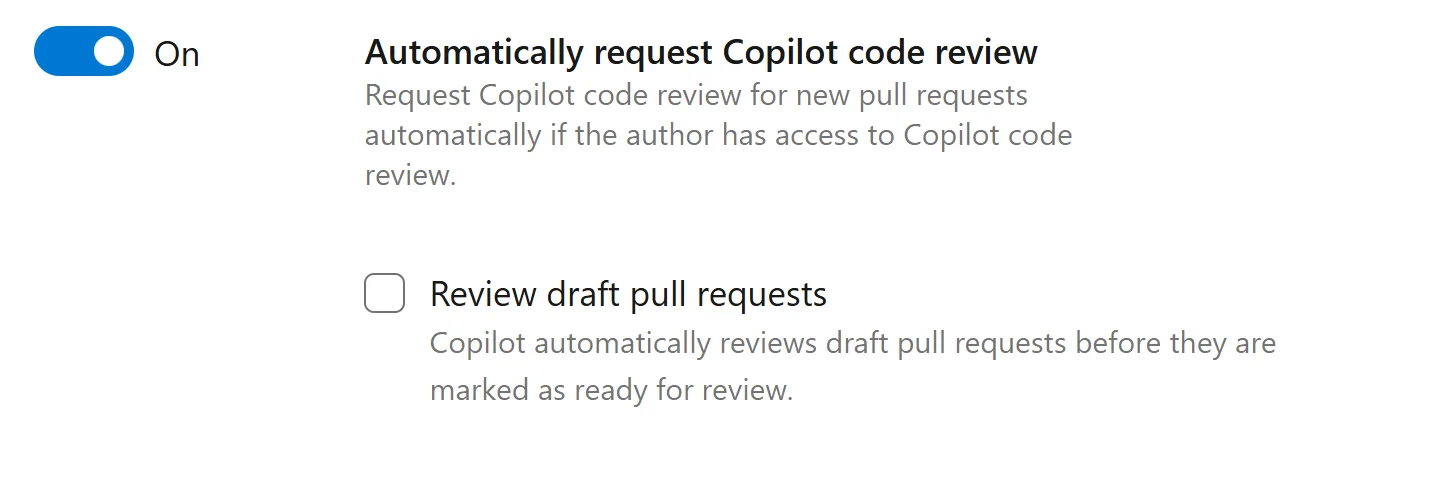
Antes de começar, leia a documentação oficial para detalhes sobre como funciona o Copilot Code Review, como o ativar e o que esperar em relação ao uso e faturação.
A pré-visualização pública também introduz várias melhorias baseadas no feedback da pré-visualização técnica:
- Habilitação flexível: Permitir a Revisão de Código Copilot ao nível da organização, projeto ou repositório individual.
- Suporte para Conjuntos de DevOps Geridos: Efetue revisões com um Conjunto de DevOps Gerido configurado em vez de agentes alojados pela Microsoft.
- Instruções personalizadas: Defina normas de codificação organizacionais, de projeto, repositório ou de caminho específicas para o Copilot considerar durante as avaliações.
- Revisões automáticas: Utilize políticas de ramificação para analisar automaticamente novos pull requests, incluindo pull requests em rascunho.
- Maior visibilidade de custos: Acompanhe os custos da Revisão de Código Copilot pelo projeto Azure DevOps usando tags e alertas orçamentais do Gestão de Custos do Azure.
- Em breve: Consulte registos de falhas e níveis de análise configuráveis Lite e Balanced.
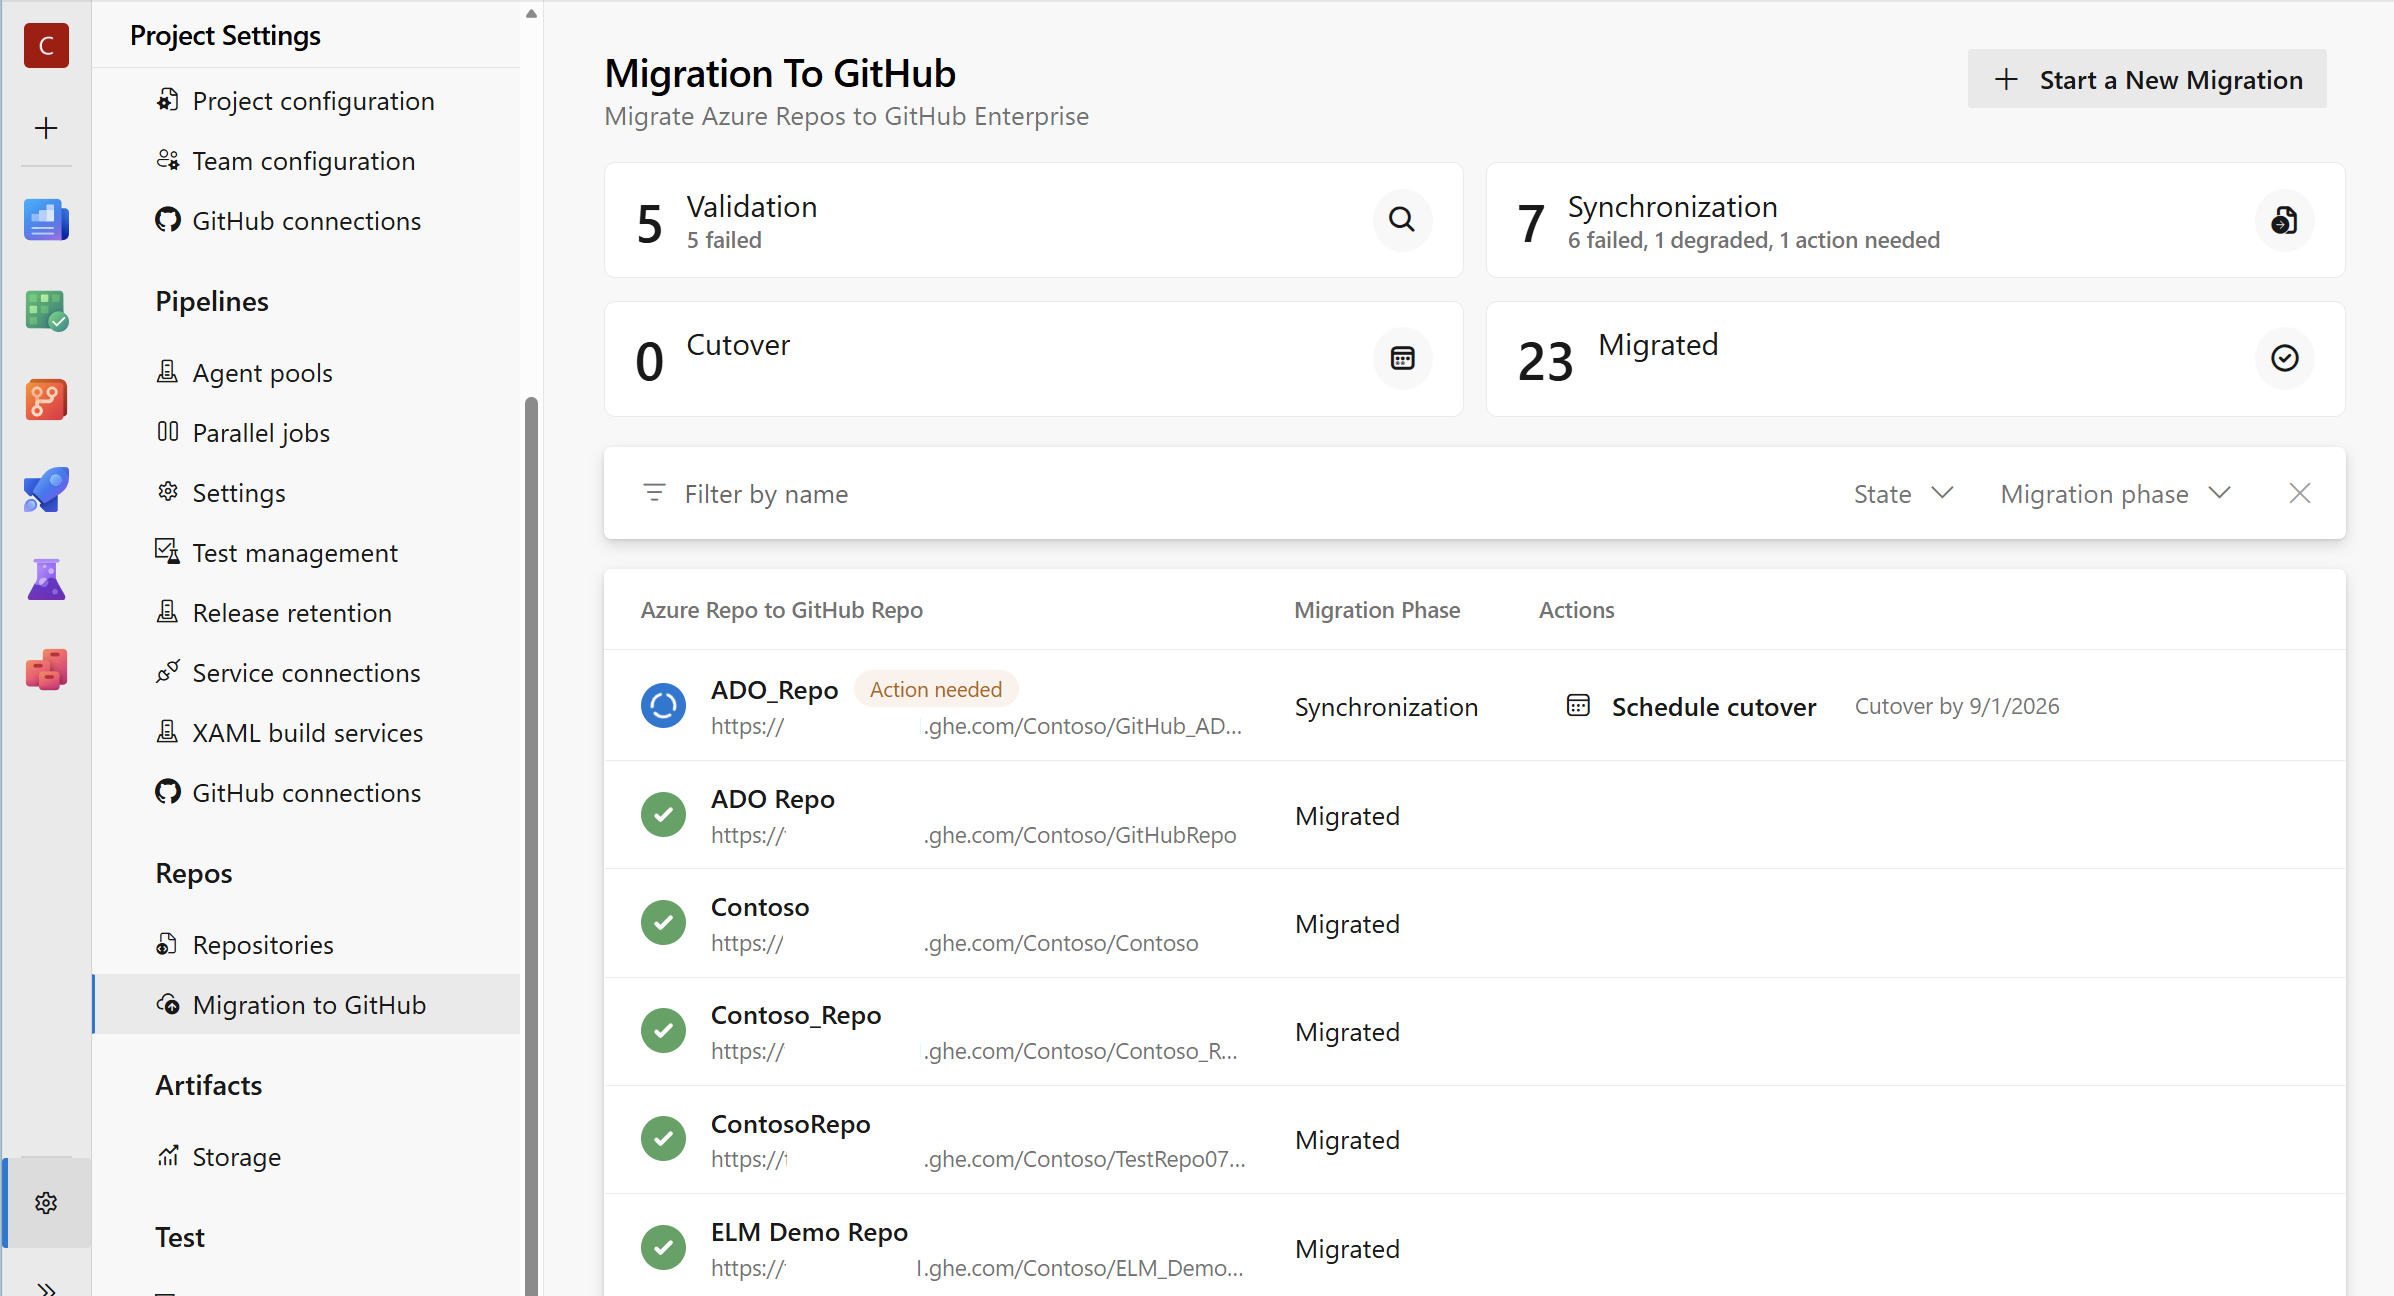
Azure DevOps Enterprise Live Migrations (pré-visualização pública)
O Azure DevOps Enterprise Live Migrations está agora em pré-visualização pública. A Enterprise Live Migrations ajuda as organizações a transferir repositórios do Azure DevOps para o GitHub Enterprise Cloud com residência de dados, minimizando a perturbação dos programadores através da sincronização contínua e de um processo controlado de transição. Suporta a migração do histórico do repositório, branches, tags, metadados de pull request e políticas de branch, permitindo que as equipas continuem a usar Azure Pipelines e Azure Boards durante a transição. Saiba mais sobre as Migrações Empresariais ao Vivo.
Títulos automáticos para pull requests com vários commits
Ao criar um pull request com múltiplos commits, o título do pull request é automaticamente preenchido usando o nome do branch de origem. Isto define um valor predefinido útil em vez de deixar o título vazio.
A opção existente de Adicionar Mensagens de Commit mantém-se disponível para adicionar mensagens de commit à descrição do pull request.
Azure Pipelines
Testar tarefas de pipeline sem executores Node.js não suportados
O Node.js 6, 10 e 16 chegaram ao fim do suporte e está prevista a sua remoção do agente do Azure Pipelines em 24 de novembro de 2026. Agora pode identificar pipelines que dependem desses runners antes de serem removidos.
Em Definições da organização>Pipelines>Definições, em Restrições de tarefas, ative Restringir versões do Node.js sem suporte nas tarefas de pipeline. Quando ativadas, as tarefas que têm como objetivo Node.js 6, 10 ou 16 correm num runner de Node.js disponível mais recente. O registo do pipeline avisa-te sobre as tarefas afetadas para que possas testá-las e atualizá-las.
Importante
Uma tarefa escrita para um corredor de Node.js sem suporte pode falhar ou comportar-se de forma inesperada num corredor mais novo. Atualize tarefas personalizadas para usar uma versão Node.js suportada antes de os runners não suportados serem removidos.
Para mais informações, consulte Restringir versões do Node.js sem suporte nas tarefas do pipeline.
Docker socket já não é mapeado por defeito para trabalhos de contentores Linux
Para melhorar a segurança seguindo o princípio do privilégio mínimo, começando com a versão 5.279.0 do agente Azure Pipelines, o valor padrão de mapDockerSocket é false para trabalhos de contentor a correr em agentes Linux. Após esta alteração, o socket do Docker do anfitrião (/var/run/docker.sock) não é montado, por predefinição, no contentor da tarefa nos agentes Linux.
Note
Se a tarefa em contentor executar comandos Docker no daemon do anfitrião (Docker-in-container), ativa explicitamente essa opção definindo mapDockerSocket como true no recurso de contentor, caso contrário, o pipeline falha.
Para utilizar o socket Docker do host, ative explicitamente essa opção definindo mapDockerSocket: true no recurso de contentor.
resources:
	containers:
	- container: my_container
		image: ubuntu:22.04
		mapDockerSocket: true
As tarefas em contentor que não utilizam o comportamento de Docker em contentor não requerem qualquer ação. Para mais informações, consulte o mapeamento de sockets Docker.
Wiki
Pesquisa mais rápida na wiki por título de página
Pesquisar páginas wiki por título é agora mais rápido e responsivo, especialmente para projetos com wikis grandes.
Esta melhoria reduz o tempo necessário para pesquisar numa wiki pela primeira vez e acelera a filtragem de páginas em toda a experiência da wiki, incluindo a árvore de páginas, a caixa de diálogo para mover páginas e o preenchimento automático de ligações.
O Azure DevOps recupera agora a informação necessária para pesquisas de títulos de páginas diretamente da base de dados wiki, evitando a necessidade de descarregar e processar toda a árvore Git. Se os dados de pesquisa otimizados não estiverem disponíveis, o Azure DevOps utiliza automaticamente o método de pesquisa existente.
Passos seguintes
Note
Esses recursos serão lançados nas próximas duas a três semanas. Vai ao Azure DevOps e dá uma vista de olhos.
Como fornecer feedback
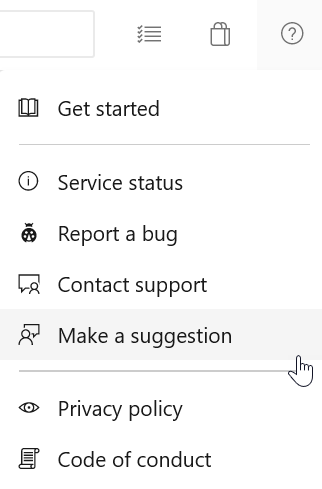
Queremos saber o que pensa sobre estas funcionalidades. Use o menu Ajuda para relatar um problema ou fornecer uma sugestão.
Você também pode obter conselhos e suas perguntas respondidas pela comunidade no Stack Overflow.