Nota
O acesso a esta página requer autorização. Pode tentar iniciar sessão ou alterar os diretórios.
O acesso a esta página requer autorização. Pode tentar alterar os diretórios.
Importante
Azure Blueprints (Preview) será descontinuado em 31 de janeiro de 2027, com uma descontinuação faseada a partir de 31 de julho de 2026. Migre as definições e atribuições dos seus blueprints existentes para Deployment Stacks (recomendado) e Template Specs. Os artefactos de blueprint são convertidos em templates ARM JSON ou ficheiros Bicep usados para definir stacks de implementação. Para consultar a cronologia completa por fases, o impacto e as FAQ, veja Azure Blueprints retirement ou https://aka.ms/AzureBlueprintsRetirement. Para saber como criar um artefato como um recurso ARM, consulte:
O exemplo de modelo de Serviços Compartilhados ISO 27001 fornece um conjunto de padrões de infraestrutura compatíveis e guarda-corpos de políticas que ajudam a obter o certificado ISO 27001. Este esquema ajuda os clientes a implementarem arquiteturas com base na cloud que oferecem soluções para cenários que têm requisitos de acreditação ou conformidade.
O exemplo de esquema de carga de trabalho da Base de Dados SQL/Ambiente do Serviço de Aplicações ISO 27001 expande este exemplo.
Arquitetura
O exemplo de esquema Serviços Partilhados ISO 27001 implementa uma infraestrutura de base no Azure que pode ser utilizada por organizações para alojar várias cargas de trabalho com base na abordagem de Datacenter Virtual (VDC). O VDC é um conjunto comprovado de arquiteturas de referência, ferramentas de automatização e modelos de cativação utilizados pela Microsoft com os seus clientes empresariais de maior dimensão. O exemplo de esquema Serviços Partilhados baseia-se num ambiente VDC do Azure totalmente nativo, apresentado abaixo.
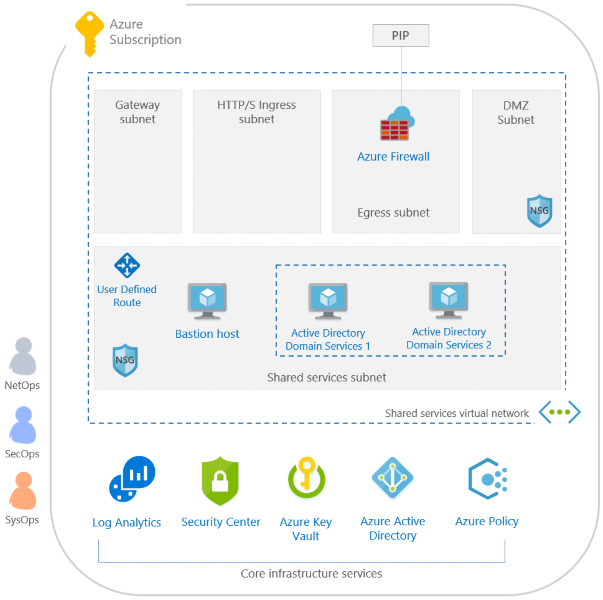
Este ambiente é composto por vários serviços do Azure utilizados para fornecer uma infraestrutura de serviços partilhados segura, completamente monitorizada e preparada para empresas, com base nas normas ISO 27001. Este ambiente é composto por:
-
Funções do Azure utilizadas para a separação de responsabilidades a partir de uma perspetiva de plano de controlo. Três funções são definidas antes da implantação de qualquer infraestrutura:
- A função NetOps tem os direitos para gerir o ambiente de rede, incluindo as definições da firewall, definições do NSG, encaminhamento e outras funcionalidades de rede
- A função SecOps tem os direitos necessários para implementar e gerir o Centro de Segurança do Azure, definir as definições do Azure Policy e outros direitos relacionados com segurança
- A função SysOps tem os direitos necessários para definir as definições do Azure Policy na subscrição, gerir o Log Analytics em todo o ambiente, entre outros direitos operacionais
- O Log Analytics é implementado como o primeiro serviço do Azure para garantir que todas as ações e serviços são registados numa localização central desde o momento em que inicia a implementação segura
- Uma rede virtual que suporta sub-redes para ligação a um datacenter no local, uma pilha de entrada e de saída para conectividade com a Internet e uma sub-rede de serviços partilhados que utiliza NSGs e ASGs para uma microsegmentação completa, incluindo:
- Um jumpbox ou bastion host utilizado para fins de administração, ao qual só se pode aceder através de um Azure Firewall implementado na sub-rede da pilha de ingresso
- Duas máquinas virtuais que executam os Serviços de Domínio Active Directory do Azure (Azure AD DS) e DNS, acessíveis apenas através do jumpbox, e que só podem ser configuradas para replicar o AD através de uma ligação VPN ou ExpressRoute (não implementada pelo blueprint).
- Utilização do Observador de Rede do Azure e de proteção contra DDoS padrão
- Uma instância do Azure Key Vault utilizada para alojar segredos utilizados para as VMs implementadas no ambiente de serviços partilhados
Todos estes elementos obedecem às práticas comprovadas publicados no Centro de Arquitetura do Azure - Arquiteturas de Referência.
Nota
A infraestrutura dos Serviços Partilhados ISO 27001 concebe uma arquitetura básica para cargas de trabalho. Continua a ser necessário implementar as cargas de trabalho sobre esta arquitetura de base.
Para obter mais informações, veja a documentação do Datacenter Virtual.
Próximos passos
Reviu a visão geral e a arquitetura do exemplo de modelo de Serviços Partilhados ISO 27001. A seguir, visite os artigos seguintes para saber mais sobre o mapeamento de controlo e como implementar este exemplo:
Esquema Serviços Partilhados ISO 27001 - Mapeamento de controloEsquema Serviços Partilhados ISO 27001 - Passos de implementação
Artigos adicionais sobre esquemas e como os utilizar:
- Saiba mais sobre o ciclo de vida do esquema.
- Compreenda como utilizar parâmetros estáticos e dinâmicos.
- Aprenda a personalizar a ordem de sequenciação do esquema.
- Saiba como utilizar o bloqueio de recursos do modelo.
- Saiba como atualizar as atribuições existentes.