Nota
O acesso a esta página requer autorização. Pode tentar iniciar sessão ou alterar os diretórios.
O acesso a esta página requer autorização. Pode tentar alterar os diretórios.
Sugestão
Sabia que pode experimentar as funcionalidades no Microsoft Defender para Office 365 Plano 2 gratuitamente? Utilize a versão de avaliação do Defender para Office 365 de 90 dias no hub de avaliações do portal do Microsoft Defender. Saiba mais sobre quem pode inscrever-se e os termos de avaliação em Experimentar Microsoft Defender para Office 365.
As políticas anti-phishing protegem contra ataques de phishing ao detetar remetentes falsificados, tentativas de representação e outras técnicas de e-mail enganosas. As funcionalidades básicas de proteção contra phishing estão disponíveis em todas as caixas de correio na cloud do Microsoft 365, tais como inteligência contra falsificação de identidade, sugestão de segurança no primeiro contacto e indicadores de remetente não autenticado. Além disso, Microsoft Defender para Office 365 fornece as seguintes proteções avançadas:
-
Proteção contra falsificação de identidade:
- Proteção contra a representação de utilizador, domínio e remetente.
- Capacidade de definir domínios e remetentes fidedignos para reduzir falsos positivos.
-
Limiares de e-mail de phishing:
- Limiares de phishing personalizáveis para otimizar a deteção.
-
Deteção baseada em IA e machine learning:
- Deteção melhorada de ataques de phishing sofisticados através de algoritmos avançados.
-
Relatórios e informações adicionais:
- Funcionalidades avançadas de relatórios e visibilidade sobre tentativas de phishing para além do registo básico.
No Microsoft Defender, as políticas anti-phishing estão disponíveis na página Correio eletrónico e colaboração>Políticas e regras>Políticas contra ameaças>Anti-phishing. Embora uma política anti-phishing predefinida se aplique automaticamente a todos os destinatários, também pode criar políticas personalizadas para utilizadores, grupos ou domínios específicos. Este artigo descreve as definições disponíveis em políticas anti-phishing para todas as caixas de correio na nuvem e em políticas anti-phishing no Defender para Office 365.
Configurar políticas anti-phishing
Para configurar políticas anti-phishing, veja os seguintes artigos:
- Configurar políticas anti-phishing (proteção básica)
- Configurar políticas anti-phishing no Defender para Office 365
- Definições recomendadas: veja Definições de política anti-phishing recomendadas.
Sugestão
Como complemento deste artigo, consulte o nosso guia de configuração do Analisador de Segurança para rever as melhores práticas e aprender a fortalecer as defesas, melhorar a conformidade e navegar no panorama da cibersegurança com confiança. Para uma experiência personalizada com base no seu ambiente, pode aceder ao guia de configuração automatizada do Analisador de Segurança no centro de administração do Microsoft 365.
Sugestão
Como complemento deste artigo, recomendamos que utilize o guia de configuração automatizada Microsoft Defender para Endpoint quando tiver sessão iniciada no centro de administração do Microsoft 365. Este guia personaliza a sua experiência com base no seu ambiente. Para rever as melhores práticas sem iniciar sessão e ativar as funcionalidades de configuração automatizada, aceda ao Guia de configuração do Microsoft 365.
Comparação das políticas anti-phishing para todas as caixas de correio na nuvem e no Defender para Office 365
As políticas anti-phishing para todas as caixas de correio cloud e as políticas anti-phishing no Defender para Office 365 partilham várias funcionalidades (política padrão, políticas personalizadas, definições comuns de políticas, definições de falsificação e dica de segurança para o primeiro contacto), mas apenas o Defender para Office 365 inclui definições de personificação e limites de email de phishing. A comparação específica de funcionalidades é:
| Funcionalidade | Políticas anti-phishing para todas as caixas de correio na nuvem |
Políticas anti-phishing no Defender para Office 365 |
|---|---|---|
| Política predefinida criada automaticamente | ✔ | ✔ |
| Criar políticas personalizadas | ✔ | ✔ |
| Definições de política comuns* | ✔ | ✔ |
| Definições de spoof | ✔ | ✔ |
| Conselho de segurança para o primeiro contacto | ✔ | ✔ |
| Definições de personificação | ✔ | |
| Limites de e-mail de phishing | ✔ |
* Na política predefinida, o nome e a descrição da política são só de leitura (a descrição está em branco) e não pode especificar a quem a política se aplica (a política predefinida aplica-se a todos os destinatários).
Definições de política comuns
As seguintes definições de política estão disponíveis em políticas anti-phishing para todas as caixas de correio na nuvem e em políticas anti-phishing no Defender para Office 365:
Nome: não pode mudar o nome da política anti-phishing predefinida. Depois de criar uma política anti-phishing personalizada, não pode mudar o nome da política no portal do Microsoft Defender.
Descrição Não pode adicionar uma descrição à política anti-phishing predefinida, mas pode adicionar e alterar a descrição das políticas personalizadas que criar.
Utilizadores, grupos e domínios e Excluir estes utilizadores, grupos e domínios: filtros de destinatários para identificar os destinatários internos aos quais a política se aplica. Pelo menos uma condição é necessária em políticas personalizadas. As condições e exceções não estão disponíveis na política predefinida (a política predefinida aplica-se a todos os destinatários). Pode utilizar os seguintes filtros de destinatários para condições e exceções:
- Utilizadores: uma ou mais caixas de correio ou utilizadores de correio na organização.
-
Grupos:
- Membros dos grupos de distribuição especificados ou dos grupos de segurança habilitados para correio (os grupos de distribuição dinâmicos não são suportados).
- Os Grupos do Microsoft 365 especificados (grupos de membros dinâmicos no Microsoft Entra ID não são suportados).
- Domínios: um ou mais dos domínios aceites configurados no Microsoft 365. O endereço de e-mail principal do destinatário está no domínio especificado.
Pode utilizar uma condição ou exceção apenas uma vez, mas a condição ou exceção pode conter vários valores:
Vários valores da mesma condição ou da mesma exceção utilizam lógica OR (por exemplo, <destinatário1> ou <destinatário2>):
- Condições: se o destinatário corresponder a qualquer um dos valores especificados, a política será aplicada aos mesmos.
- Exceções: se o destinatário corresponder a qualquer um dos valores especificados, a política não será aplicada aos mesmos.
Diferentes tipos de exceções utilizam lógica OR (por exemplo, <destinatário1> ou <membro do grupo1> ou <membro do domínio1>). Se o destinatário corresponder a qualquer um dos valores de exceção especificados, a política não será aplicada aos mesmos.
Diferentes tipos de condições utilizam a lógica AND. O destinatário tem de corresponder a todas as condições especificadas para que a política se aplique às mesmas. Por exemplo, pode configurar uma condição com os seguintes valores:
- Utilizadores:
romain@contoso.com - Grupos: Executivos
A política é aplicada a
romain@contoso.comapenas se ele também for membro do grupo de Executivos. Caso contrário, a política não lhe é aplicada.- Utilizadores:
Sugestão
Pelo menos uma seleção nas definições Utilizadores, grupos e domínios é necessária em políticas anti-phishing personalizadas para identificar os destinatários da mensagem a que a política se aplica. As políticas anti-phishing no Defender para Office 365 também têm definições de personificação onde pode especificar endereços de email ou domínios de remetente que recebam proteção contra personificação.
Definições de spoof
O spoofing ocorre quando o endereço no campo De de uma mensagem de correio eletrónico (o endereço do remetente que os clientes de correio eletrónico mostram) não corresponde ao domínio da origem do e-mail. Para obter mais informações sobre spoofing, consulte Proteção anti-spoofing.
Sugestão
Para uma comparação entre falsificação e personificação, veja Falsificação vs. personificação.
As seguintes definições de spoof estão disponíveis em políticas anti-phishing para todas as caixas de correio na nuvem e em políticas anti-phishing no Defender para Office 365:
Ativar inteligência de falsificação: ativa ou desativa a inteligência de falsificação. Recomendamos que a deixe ativada.
Quando a análise de falsificação está ativada, a análise de falsificação mostra remetentes falsificados que foram automaticamente detetados e permitidos ou bloqueados pela análise de falsificação. Pode ignorar manualmente o veredito da inteligência contra falsificação para permitir ou bloquear os remetentes falsificados que foram detetados na análise. No entanto, quando o fizer, o remetente falsificado desaparece das informações da inteligência contra falsificação e fica visível apenas no separador Remetentes falsificados na página Listas de Permissões/Bloqueios de Tenant em https://security.microsoft.com/tenantAllowBlockList?viewid=SpoofItem. Em alternativa, pode criar manualmente entradas de permissão ou bloqueio para remetentes falsificados na Lista de Permissões/Bloqueios do Inquilino, mesmo que as informações de deteção de falsificação nunca tenham detetado essas mensagens. Para mais informações, consulte os seguintes artigos:
Nota
- A proteção contra falsificação está ativada nas políticas de segurança predefinidas "Padrão" e "Estrita". Está ativada por predefinição na política anti-phishing predefinida e em novas políticas anti-phishing personalizadas que criar.
- Não precisa de desativar a proteção anti-spoofing se o seu registo MX não apontar para o Microsoft 365; em alternativa, ativa a Filtragem Avançada para Conectores. Para obter instruções, veja Filtragem Avançada para Conectores no Exchange Online.
- A desativação da proteção contra falsificação apenas desativa a proteção implícita contra falsificação nas verificações de autenticação composta. Para obter informações sobre como a proteção antisspoofing e a política DMARC dos domínios de origem (
p=quarantineoup=rejectno registo TXT DMARC) afetam as verificações explícitasDMARC, consulte a secção Proteção contra spoofing e políticas DMARC do remetente.
Indicadores de remetentes não autenticados: disponíveis na secção Sugestões de segurança & indicadores apenas quando a inteligência de falsificação estiver ativada. Para mais detalhes, veja Indicadores de remetente não autenticados.
Ações: para mensagens de remetentes falsificados bloqueados (automaticamente bloqueados por informações de spoof (falha de autenticação composta mais intenção maliciosa) ou bloqueados manualmente na lista Permitir/Bloquear Inquilino), também pode especificar a ação a tomar nas mensagens:
Mover mensagens para as pastas de Email de Lixo dos destinatários: o valor predefinido. A mensagem é entregue na caixa de correio e movida para a pasta Email de Lixo. Para obter mais informações, consulte Configurar definições de e-mail de lixo em caixas de correio na nuvem.
Colocar a mensagem em quarentena: envia a mensagem para quarentena em vez dos destinatários pretendidos. Para obter informações sobre a quarentena, consulte os seguintes artigos:
- Quarentena
- Gerir mensagens e ficheiros em quarentena como administrador
- Localizar e libertar mensagens em quarentena como utilizador
Se selecionar Colocar a mensagem em quarentena, também pode selecionar a política de quarentena que se aplica às mensagens que foram colocadas em quarentena pela proteção de inteligência contra falsificação. As políticas de quarentena definem o que os utilizadores são capazes de fazer às mensagens em quarentena e se os utilizadores recebem notificações de quarentena. Para obter mais informações, veja Anatomia de uma política de quarentena.
Proteção contra falsificação e políticas DMARC do emissor
Nas políticas anti-phishing, pode controlar se os valores p=quarantine ou p=reject nas políticas DMARC do remetente são considerados. Se uma mensagem não passar nas verificações DMARC, pode especificar ações separadas para p=quarantine ou p=reject na política DMARC do remetente. Estão envolvidas as seguintes definições:
Respeitar a política do registo DMARC quando a mensagem é detetada como falsificada: Esta definição ativa o respeito pela política DMARC do remetente em caso de falhas explícitas de autenticação de e-mail. Quando esta definição estiver selecionada, estão disponíveis as seguintes definições:
-
Se a mensagem for detetada como spoof e a Política DMARC estiver definida como p=quarentena: as ações disponíveis são:
- Colocar a mensagem em quarentena
- Mover a mensagem para as pastas de Email de Lixo dos destinatários
-
Se a mensagem for detetada como spoof e a Política DMARC estiver definida como p=rejeitar: as ações disponíveis são:
- Colocar a mensagem em quarentena
- Rejeitar a mensagem
Se selecionar Colocar a mensagem em quarentena como ação, o sistema utiliza a política de quarentena selecionada para a proteção da inteligência contra falsificação.
-
Se a mensagem for detetada como spoof e a Política DMARC estiver definida como p=quarentena: as ações disponíveis são:

A ação aplicada a uma mensagem falsificada depende de a inteligência contra falsificação estar ativada e de a definição Cumprir política DMARC estar ativada. As combinações e os seus comportamentos resultantes são:
Sugestão
É importante compreender que uma falha de autenticação composta não resulta diretamente no bloqueio de uma mensagem. O nosso sistema utiliza uma estratégia de avaliação holística que considera a natureza suspeita geral de uma mensagem, juntamente com os resultados da autenticação composta. Este método mitiga o risco de bloquear incorretamente e-mails legítimos de domínios que podem não cumprir estritamente os protocolos de autenticação de e-mail. Esta abordagem equilibrada ajuda a distinguir e-mails genuinamente maliciosos de remetentes de mensagens legítimos que não cumprem as práticas padrão de autenticação de e-mail.
| Respeitar política DMARC Ativada | Respeitar a política DMARC Desativado | |
|---|---|---|
| Deteção inteligente de falsificação ativada | Ações separadas para falhas de autenticação de e-mail implícitas e explícitas:
|
A ação Se a mensagem for detetada como spoof por spoof intelligence action (AuthenticationFailAction) na política anti-phishing é utilizada para falhas de autenticação de e-mail implícitas e explícitas. As falhas explícitas de autenticação de e-mail ignoram p=quarantine, p=reject, p=noneou outros valores na política DMARC. |
| Proteção contra falsificação desativada | As verificações implícitas de autenticação de e-mail não são utilizadas. Falhas explícitas de autenticação de e-mail:
|
As verificações implícitas de autenticação de e-mail não são utilizadas. Falhas explícitas de autenticação de e-mail:
|
Nota
Se o registo MX do domínio do Microsoft 365 apontar para um serviço ou dispositivo que não seja da Microsoft que esteja à frente do Microsoft 365, a definição de política Honor DMARC só é aplicada se a Filtragem Avançada de Conectores estiver ativada para o conector que recebe mensagens de entrada.
Os clientes podem ignorar a definição Respeitar a política DMARC para mensagens de correio eletrónico específicas e/ou determinados remetentes, utilizando os seguintes métodos:
- Os administradores podem usar o PowerShell do Exchange Online para configurar a coleção de listas seguras ou os utilizadores podem atualizar a sua lista de Remetentes Seguros no Outlook para adicionar os remetentes à lista de Remetentes Seguros na caixa de correio do utilizador.
- Os administradores podem usar a informação de análise sobre falsificação, a Lista de Permissões/Bloqueios do Inquilino ou as listas de remetentes ou domínios permitidos nas políticas anti-spam para permitir mensagens do remetente falsificado.
- Os administradores criam uma regra de fluxo de correio do Exchange (também conhecida como regra de transporte) para todos os utilizadores que permitem mensagens para esses remetentes específicos.
- Os administradores criam uma regra de fluxo de correio do Exchange para todos os utilizadores para e-mail rejeitado que falha na política DMARC da organização.
Indicadores do remetente não autenticado
Os indicadores de remetente não autenticado fazem parte das definições de falsificação que estão disponíveis na secção Sugestões e indicadores de segurança nas políticas anti-phishing para todas as caixas de correio na nuvem e nas políticas anti-phishing no Defender para Office 365. As definições seguintes só estão disponíveis quando a deteção de spoofing está ativada:
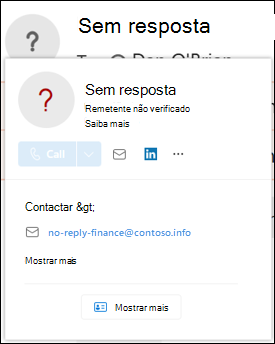
Mostrar (?) para remetentes não autenticados para falsificação: Adiciona um ponto de interrogação à foto do remetente na caixa De se a mensagem não passar nas verificações SPF ou DKIM e a mensagem não passar no DMARC ou autenticação composta (avaliação combinada da Microsoft dos resultados SPF, DKIM e DMARC). Quando esta definição está desativada, o ponto de interrogação não é adicionado à fotografia do remetente.
Mostrar a etiqueta "via": adiciona a etiqueta "via" (
chris@contoso.com <u>via</u> fabrikam.com) no campo De se o domínio no endereço De (o remetente da mensagem apresentado nos clientes de e-mail) for diferente do domínio da assinatura DKIM ou do endereço MAIL FROM. Para obter mais informações sobre estes endereços, consulte Uma descrição geral dos padrões de mensagens de e-mail.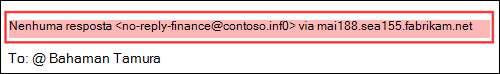
Para impedir que o ponto de interrogação ou a etiqueta "via" sejam adicionados às mensagens de remetentes específicos, tem as seguintes opções:
- Permita o remetente falsificado nas informações de spoof intelligence ou manualmente na Lista de Permissões/Bloqueios do Inquilino. Permitir o remetente falsificado impede que a etiqueta "via" apareça nas mensagens desse remetente, mesmo que a definição Mostrar a etiqueta "via" esteja ativada na política.
-
Configurar a autenticação de e-mail para o domínio do remetente.
- Para o ponto de interrogação na fotografia do remetente, o SPF ou o DKIM são os mais importantes.
- Para a etiqueta "via", confirme que o domínio na assinatura DKIM ou no endereço MAIL FROM corresponde (ou é um subdomínio de) ao domínio no campo De.
Para obter mais informações, consulte Identificar mensagens suspeitas em Outlook.com e Outlook na Web
Conselho de segurança para o primeiro contacto
A definição Mostrar sugestão de segurança no primeiro contacto está disponível nas políticas anti-phishing para todas as caixas de correio na nuvem e nas políticas anti-phishing no Defender para Office 365 e não tem qualquer dependência das definições de spoof intelligence ou de proteção contra personificação. A sugestão de segurança é apresentada aos destinatários nos seguintes cenários:
- A primeira vez que recebem uma mensagem de um remetente
- Muitas vezes, não recebem mensagens do remetente.
Esta funcionalidade acrescenta uma camada extra de proteção contra potenciais ataques de personificação, pelo que recomendamos que a ative.
O primeiro aviso de segurança do contacto é controlado pelo valor 9,25 do campo SFTY no cabeçalho X-Forefront-Antispam-Report da mensagem. Esta funcionalidade substitui a necessidade de criar regras de fluxo de correio (também conhecidas como regras de transporte) que adicionam às mensagens um cabeçalho denominado X-MS-Exchange-EnableFirstContactSafetyTip com o valor Enable, embora esta funcionalidade continue disponível.
Dependendo do número de destinatários na mensagem, a primeira sugestão de segurança de contacto pode ser um dos seguintes valores:
Destinatário único:
Não costuma receber e-mails do <endereço de e-mail>.

Vários destinatários:
Algumas pessoas que receberam esta mensagem não costumam receber e-mails de <endereço de e-mail>.


Nota
Se a mensagem tiver vários destinatários, a apresentação da sugestão e a quem é apresentada dependem de um modelo de maioria. Se a maioria dos destinatários nunca recebeu ou não costuma receber mensagens do remetente, os destinatários afetados recebem a dica Algumas pessoas que receberam esta mensagem... Se estiver preocupado com o facto de este comportamento expor os hábitos de comunicação de um destinatário a outro, não deve ativar a sugestão de segurança do primeiro contacto e deve continuar a utilizar regras de fluxo de mensagens e o cabeçalho X-MS-Exchange-EnableFirstContactSafetyTip.
A dica de segurança do primeiro contacto não está carimbada nas mensagens em nenhum dos seguintes cenários:
- A mensagem é assinada por S/MIME.
- A mensagem foi afetada por uma regra de filtragem de spam bypass (SCL -1) (também conhecida como regra de transporte) e entregue com sucesso na caixa de correio. Para mais informações, consulte Nível de confiança em spam (SCL) no Microsoft 365.
- A mensagem foi enviada para uma caixa de correio criada há menos de sete dias.
Definições exclusivas em políticas anti-phishing no Microsoft Defender para Office 365
Esta secção descreve as definições de política que só estão disponíveis em políticas anti-phishing no Defender para Office 365.
Nota
A política predefinida contra phishing no Defender para Office 365 fornece proteção contra falsificação e inteligência da caixa de correio para todos os destinatários. No entanto, as outras funcionalidades de proteção de representação disponíveis e os limiares de e-mail de phishing não estão configurados na política predefinida. Para ativar todas as funcionalidades de proteção, modifique a política anti-phishing predefinida ou crie outras políticas anti-phishing.
Configurações de falsificação de identidade em políticas anti-phishing no Microsoft Defender para Office 365
A falsificação de identidade ocorre quando o remetente ou o domínio de e-mail do remetente numa mensagem parece semelhante a um remetente ou domínio reais:
- Uma representação de exemplo do domínio
contoso.coméćóntoso.com. - A representação de outro utilizador é a combinação do nome a apresentar do utilizador e do endereço de e-mail do utilizador. Por exemplo, Valeria Barrios (vbarrios@contoso.com) pode ser representada como Valeria Barrios, mas com um endereço de e-mail diferente.
Nota
A proteção contra falsificação de identidade procura domínios semelhantes. Por exemplo, se o seu domínio for contoso.com, verificamos a existência de diferentes domínios de nível superior (.com, , .bizetc.), mas também domínios que são até ligeiramente semelhantes. Por exemplo, contosososo.com ou contoabcdef.com pode ser visto como tentativas de representação de contoso.com.
De outro modo, um domínio representado pode ser considerado legítimo (o domínio está registado, os registos DNS de autenticação de e-mail estão configurados, etc.), exceto que a intenção do domínio é enganar os destinatários.
As definições de personificação para proteção contra personificação de utilizadores, proteção contra personificação de domínios, inteligência da caixa de correio, sugestões de segurança contra personificação e remetentes e domínios fidedignos estão disponíveis apenas nas políticas antiphishing no Defender para Office 365.
Sugestão
Os detalhes sobre as tentativas de falsificação de identidade detetadas estão disponíveis nas informações sobre falsificação de identidade. Para obter mais informações, consulte informações sobre personificação no Defender para Office 365.
Para uma comparação entre personificação e falsificação, veja Falsificação vs. personificação.
Proteção contra a falsificação de identidade do utilizador
A proteção de representação do utilizador impede que endereços de e-mail internos ou externos específicos sejam representados como remetentes de mensagens. Por exemplo, recebe uma mensagem de e-mail do Vice-Presidente da sua empresa a pedir-lhe para lhe enviar algumas informações internas da empresa. Pode fazê-lo? Muitas pessoas enviavam a resposta sem pensar.
Pode utilizar utilizadores protegidos para adicionar endereços de e-mail de remetentes internos e externos, de modo a proteger contra falsificação de identidade. Esta lista de remetentes protegidos contra a representação de utilizadores é diferente da lista de destinatários a que a política se aplica (todos os destinatários para a política predefinida; destinatários específicos, conforme configurado na definição Utilizadores, grupos e domínios na secção Definições de políticas comuns ).
Nota
Pode especificar até 350 utilizadores para a proteção contra a representação de utilizadores em cada política de anti-phishing.
Quando as opções Ativar inteligência da caixa de correio e Ativar inteligência para proteção contra personificação estão ambas ativadas, a proteção contra personificação de utilizadores não funciona se o remetente e o destinatário tiverem comunicado anteriormente por e-mail. Se o remetente e o destinatário nunca comunicarem por e-mail, a mensagem pode ser identificada como uma tentativa de representação.
Se um utilizador já estiver incluído na proteção de representação numa política anti-phishing, poderá obter o seguinte erro se tentar adicionar o utilizador à proteção de representação noutra política anti-phishing: "O endereço de e-mail já existe". Este erro ocorre apenas no portal do Defender. Não receberá o erro se utilizar o parâmetro TargetedUsersToProtect correspondente nos cmdlets New-AntiPhishPolicy ou Set-AntiPhishPolicy no Exchange Online PowerShell.
Por predefinição, nenhum endereço de e-mail do remetente está configurado para proteção contra personificação, nem na política predefinida nem em políticas personalizadas.
Quando adiciona endereços de e-mail internos ou externos à lista Utilizadores a proteger, as mensagens desses remetentes estão sujeitas a verificações de proteção contra falsificação de identidade. A mensagem é verificada quanto a personificação se a mensagem for enviada para um destinatário ao qual a política se aplica (todos os destinatários para a política predefinida; destinatários de Utilizadores, grupos e domínios em políticas personalizadas). Se for detetada falsificação de identidade no endereço de e-mail do remetente, a ação definida para utilizadores cuja identidade foi falsificada é aplicada à mensagem.
Para tentativas de representação do utilizador detetadas, estão disponíveis as seguintes ações:
Não aplique nenhuma ação: a ação predefinida.
Redirecionar a mensagem para outros endereços de e-mail: envia a mensagem para os destinatários especificados em vez dos destinatários pretendidos.
Mover mensagens para as pastas de Email de Lixo dos destinatários: a mensagem é entregue na caixa de correio e movida para a pasta Email de Lixo. Para obter mais informações, consulte Configurar definições de e-mail de lixo em caixas de correio na nuvem.
Colocar a mensagem em quarentena: envia a mensagem para quarentena em vez dos destinatários pretendidos. Para obter informações sobre a quarentena, consulte os seguintes artigos:
- Quarentena
- Gerir mensagens e ficheiros em quarentena como administrador
- Localizar e libertar mensagens em quarentena como utilizador
Se selecionar Colocar a mensagem em quarentena, também pode selecionar a política de quarentena que se aplica às mensagens colocadas em quarentena pela proteção contra a representação de utilizadores. As políticas de quarentena definem o que os utilizadores são capazes de fazer às mensagens em quarentena. Para obter mais informações, veja Anatomia de uma política de quarentena.
Entregar a mensagem e adicionar outros endereços à linha Bcc: entregar a mensagem aos destinatários pretendidos e entregar automaticamente a mensagem aos destinatários especificados.
Elimine a mensagem antes de ser entregue: elimine automaticamente toda a mensagem, incluindo todos os anexos.
Proteção contra imitação de domínio
A proteção contra a personificação de domínios impede que determinados domínios no endereço de e-mail do remetente sejam personificados. Por exemplo, todos os domínios que possui (domínios aceites) ou domínios personalizados específicos (domínios que possui ou domínios de parceiros). Os domínios do remetente protegidos contra representação são diferentes da lista de destinatários a que a política se aplica (todos os destinatários da política predefinida; destinatários específicos, conforme configurado na definição Utilizadores, grupos e domínios na secção Definições de políticas comuns ).
Nota
Pode especificar um máximo de 50 domínios personalizados para a proteção de representação de domínio em cada política anti-phishing.
Quando Ativar inteligência da caixa de correio e Ativar inteligência para a proteção contra personificação estiverem ativadas, a proteção contra personificação de domínios não funciona se o remetente e o destinatário já tiverem comunicado por e-mail. Se o remetente e o destinatário nunca comunicarem por e-mail, a mensagem pode ser identificada como uma tentativa de representação.
As mensagens de remetentes dos domínios especificados estão sujeitas a verificações de proteção contra falsificação de identidade. A mensagem é verificada quanto a personificação se a mensagem for enviada para um destinatário ao qual a política se aplica (todos os destinatários para a política predefinida; destinatários de Utilizadores, grupos e domínios em políticas personalizadas). Se a representação for detetada no domínio do endereço de e-mail do remetente, a ação de representação de domínio é aplicada à mensagem.
Por predefinição, não estão configurados quaisquer domínios de remetente para proteção contra personificação, quer na política predefinida quer em políticas personalizadas.
Para tentativas de representação de domínio detetadas, estão disponíveis as seguintes ações:
Não aplique nenhuma ação: o valor predefinido.
Redirecionar a mensagem para outros endereços de e-mail: envia a mensagem para os destinatários especificados em vez dos destinatários pretendidos.
Mover mensagens para as pastas de Email de Lixo dos destinatários: a mensagem é entregue na caixa de correio e movida para a pasta Email de Lixo. Para obter mais informações, consulte Configurar definições de e-mail de lixo em caixas de correio na nuvem.
Colocar a mensagem em quarentena: envia a mensagem para quarentena em vez dos destinatários pretendidos. Para obter informações sobre a quarentena, consulte os seguintes artigos:
- Quarentena
- Gerir mensagens e ficheiros em quarentena como administrador
- Localizar e libertar mensagens em quarentena como utilizador
Se selecionar Colocar a mensagem em quarentena, também pode selecionar a política de quarentena que se aplica às mensagens que são colocadas em quarentena por proteção de representação de domínio. As políticas de quarentena definem o que os utilizadores são capazes de fazer às mensagens em quarentena. Para obter mais informações, veja Anatomia de uma política de quarentena.
Entregar a mensagem e adicionar outros endereços à linha Bcc: entregar a mensagem aos destinatários pretendidos e entregar automaticamente a mensagem aos destinatários especificados.
Elimine a mensagem antes de ser entregue: elimina automaticamente toda a mensagem, incluindo todos os anexos.
Proteção contra personificação da inteligência da caixa de correio
A inteligência da caixa de correio utiliza inteligência artificial (IA) para determinar padrões de e-mail dos utilizadores com os respetivos contactos frequentes.
Por exemplo, Gabriela Laureano (glaureano@contoso.com) é a CEO da sua empresa, pelo que a adiciona como remetente protegido na política Permitir que os utilizadores protejam as definições da política. No entanto, alguns dos destinatários da política comunicam regularmente com um fornecedor que também se chama Gabriela Laureano (glaureano@fabrikam.com). Uma vez que esses destinatários têm um histórico de comunicações com glaureano@fabrikam.com, a inteligência da caixa de correio não identifica as mensagens de glaureano@fabrikam.com como uma tentativa de personificação de glaureano@contoso.com para esses destinatários.
Nota
A proteção de informações da caixa de correio não funciona se o remetente e o destinatário comunicarem anteriormente por e-mail. Se o remetente e o destinatário nunca tiverem comunicado por e-mail, a mensagem pode ser identificada como uma tentativa de personificação pela inteligência da caixa de correio.
A inteligência da caixa de correio tem duas definições específicas:
- Ativar a funcionalidade inteligente da caixa de correio: Ative ou desative a funcionalidade inteligente da caixa de correio. Esta definição ajuda a IA a distinguir entre mensagens de remetentes legítimos e representados. Por predefinição, esta definição está ativada.
- Ativar inteligência para a proteção contra personificação: Por predefinição, esta definição está desativada. Para ajudar a proteger os utilizadores contra ataques de personificação, utilize o histórico de contactos obtido a partir da inteligência da caixa de correio (tanto contactos frequentes como ausência de contacto). Para que a inteligência da caixa de correio execute ações nas mensagens detetadas, esta definição e a definição Ativar inteligência da caixa de correio têm ambas de estar ativadas.
Para tentativas de representação detetadas pelas informações da caixa de correio, estão disponíveis as seguintes ações:
- Não aplique nenhuma ação: o valor predefinido. Esta ação tem o mesmo resultado que o de quando a opção Ativar inteligência da caixa de correio estiver ativada, mas Ativar proteção inteligente contra representação estiver desativada.
- Redirecionar a mensagem para outros endereços de e-mail
- Mover a mensagem para as pastas de Email de Lixo dos destinatários
- Colocar a mensagem em quarentena: se selecionar esta ação, também pode selecionar a política de quarentena que se aplica às mensagens colocadas em quarentena pela proteção de informações da caixa de correio. As políticas de quarentena definem o que os utilizadores são capazes de fazer às mensagens em quarentena e se os utilizadores recebem notificações de quarentena. Para obter mais informações, veja Anatomia de uma política de quarentena.
- Entregar a mensagem e adicionar outros endereços à linha Bcc
- Eliminar a mensagem antes de ser entregue
Conselhos de segurança sobre falsificação de identidade
Os conselhos de segurança sobre falsificação de identidade são apresentados aos utilizadores quando as mensagens são identificadas como tentativas de falsificação de identidade. Estão disponíveis as seguintes sugestões de segurança:
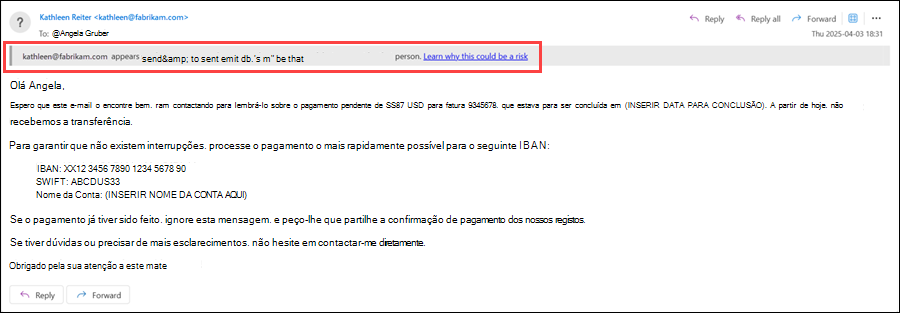
Mostrar aviso de segurança de falsificação de identidade do utilizador: o endereço do remetente corresponde a um utilizador especificado na proteção contra falsificação de identidade do utilizador. Disponível apenas se a opção Ativar a proteção dos utilizadores estiver ativada e configurada.
Este aviso de segurança é controlado pelo valor 9.20 do campo
SFTYno cabeçalho X-Forefront-Antispam-Report da mensagem. O texto diz:<O remetente> é semelhante a alguém que lhe enviou anteriormente um e-mail, mas pode não ser essa pessoa.
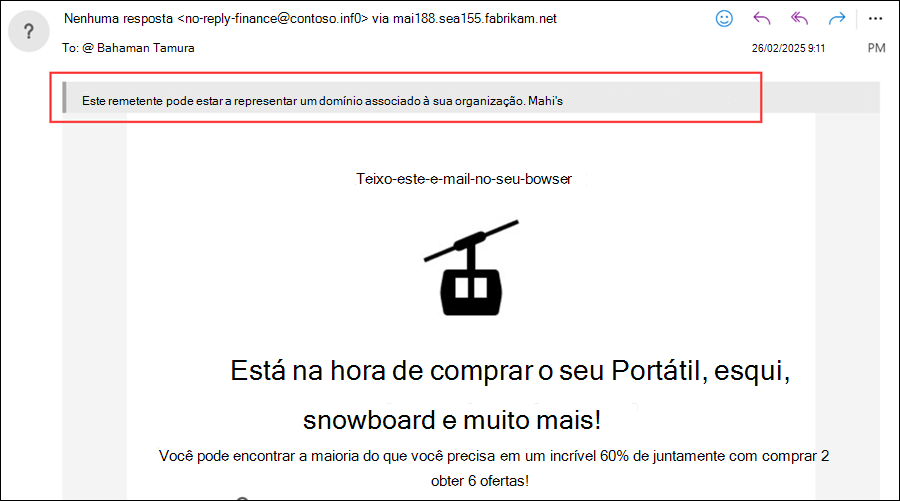
Mostrar aviso de segurança sobre falsificação de domínio: o endereço do remetente contém um domínio especificado na proteção contra falsificação de domínio. Disponível apenas se a opção Ativar domínios a proteger estiver ativada e configurada.
Esta dica de segurança é controlada pelo valor 9.19 do campo
SFTYno cabeçalho X-Forefront-Antispam-Report da mensagem. O texto diz:Este remetente pode estar a fazer-se passar por um domínio que está associado à sua organização.
Sugestão de segurança Mostrar carateres invulgares de representação do utilizador: o endereço De contém conjuntos de carateres invulgares (por exemplo, símbolos matemáticos e texto ou uma mistura de letras maiúsculas e minúsculas) num remetente especificado na proteção de representação do utilizador. Disponível apenas se a opção Ativar a proteção dos utilizadores estiver ativada e configurada. O texto diz:
O endereço de
<email address>e-mail inclui letras ou números inesperados. Recomendamos que não interaja com esta mensagem.
Nota
Os avisos de segurança não estão incluídos nas mensagens seguintes:
- Mensagens assinadas por S/MIME.
- Mensagens permitidas pelas suas definições organizacionais.
Remetentes e domínios fidedignos
Os remetentes fidedignos e o domínio constituem exceções às definições de proteção contra falsificação de identidade. As mensagens dos remetentes especificados e dos respetivos domínios nunca são classificadas por esta política como ataques baseados em falsificação de identidade. Por outras palavras, a ação aplicada a remetentes protegidos, domínios protegidos ou à proteção de inteligência da caixa de correio não é aplicada a estes remetentes de confiança nem a estes domínios de remetente. O limite máximo para estas listas é de 1024 entradas.
Nota
As entradas de domínio fidedignas não incluem subdomínios do domínio especificado. Tem de adicionar uma entrada para cada subdomínio.
Se as mensagens de sistema do Microsoft 365 dos seguintes remetentes forem identificadas como tentativas de representação, pode adicionar os remetentes à lista de remetentes fidedignos:
noreply@email.teams.microsoft.comnoreply@emeaemail.teams.microsoft.comno-reply@sharepointonline.com
Limiares de e-mail de phishing em políticas anti-phishing no Microsoft Defender para Office 365
Os seguintes limiares de e-mail de phishing só estão disponíveis em políticas anti-phishing no Defender para Office 365. Estes limiares controlam a sensibilidade para aplicar modelos de machine learning a mensagens para veredictos de phishing:
- 1 - Standard: o valor predefinido. A severidade da ação aplicada à mensagem depende do grau de confiança de que se trata de phishing (baixo, médio, alto ou muito alto). Por exemplo, as mensagens identificadas com um grau de confiança muito elevado têm as ações mais graves aplicadas. As mensagens identificadas com um baixo grau de confiança têm ações menos graves aplicadas.
- 2 - Agressivas: as mensagens identificadas como phishing com um elevado grau de confiança são tratadas como se fossem identificadas com um grau de confiança muito elevado.
- 3 - Mais agressivas: as mensagens identificadas como phishing com um grau médio ou elevado de confiança são tratadas como se fossem identificadas com um grau de confiança muito elevado.
- 4 - Mais agressivas: as mensagens identificadas como phishing com um grau de confiança baixo, médio ou elevado são tratadas como se fossem identificadas com um grau de confiança muito elevado.
A probabilidade de falsos positivos (mensagens boas marcadas como incorretas) aumenta à medida que aumenta esta definição. Para obter informações sobre as definições recomendadas, consulte Limiares de e-mail de phishing em políticas anti-phishing no Microsoft Defender para Office 365.
Spoofing vs. usurpação de identidade
O spoofing consiste em forjar o endereço de e-mail ou o domínio do remetente para que pareça uma fonte fidedigna. O atacante manipula o endereço de e-mail do remetente no cabeçalho da mensagem (também conhecido como endereço do campo De, endereço 5322.From ou endereço do remetente P2) para enganar o destinatário.
- A proteção anti-phishing para todas as caixas de correio na nuvem inclui deteção de spoofing básica através de SPF, DKIM e validação DMARC.
- O Defender para Office 365 inclui capacidades melhoradas de inteligência antisspoofing para uma melhor deteção e mitigação de ataques sofisticados de spoofing.
Falsificação de identidade consiste em um atacante imitar um utilizador, domínio ou marca de confiança para levar o destinatário a acreditar que o e-mail é genuíno. O atacante utiliza frequentemente variações subtis do nome de utilizador ou domínio real (por exemplo, mithun@ćóntoso.com em vez de mithun@contoso.com).
- A proteção anti phishing para todas as caixas de correio na nuvem não inclui proteção contra representação.
- O Defender para Office 365 inclui proteção contra usurpação de identidade para utilizadores e domínios, permitindo aos administradores definir entidades de confiança e limiares para deteção.
A falsificação de identidade pode ultrapassar as verificações de autenticação de e-mail (SPF, DKIM e DMARC) se o atacante tiver criado um domínio semelhante e publicado registos DNS válidos. Apesar da transmissão da autenticação, o atacante continua a representar um domínio ou utilizador fidedigno para enganar os destinatários. Este comportamento realça a importância da proteção de representação avançada fornecida pelo Defender para Office 365.
Para compreender a ordem de processamento dos tipos de proteção de e-mail e a ordem de prioridade das políticas, veja Ordem e precedência da proteção de e-mail.