Nota
O acesso a esta página requer autorização. Pode tentar iniciar sessão ou alterar os diretórios.
O acesso a esta página requer autorização. Pode tentar alterar os diretórios.
As organizações que processam documentos sensíveis muitas vezes precisam de equilibrar automação, segurança, conformidade e isolamento de rede. Esta arquitetura de referência mostra como utilizar Microsoft Power Platform, Azure Document Intelligence e serviços Azure com conectividade de rede privada para automatizar a ingestão, processamento, validação e armazenamento de documentos, protegendo ao mesmo tempo dados sensíveis.
Tip
Este artigo apresenta um cenário de exemplo e uma arquitetura de exemplo generalizada para ilustrar como conceber soluções inteligentes de processamento de documentos seguras usando suporte para rede virtual (VNet) do Power Platform, Azure Document Intelligence e Power Platform. O exemplo de arquitetura pode ser modificado para muitos cenários e setores diferentes.
Diagrama de arquitetura
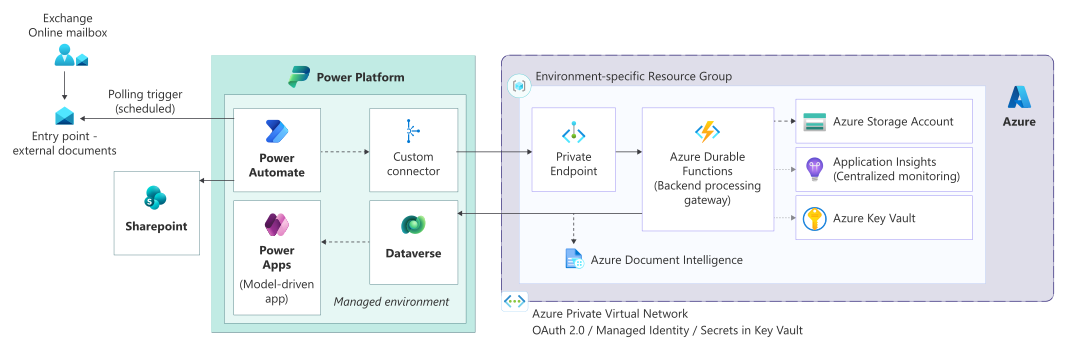
Workflow
Este fluxo de trabalho descreve como os serviços do Power Platform e do Azure com isolamento de rede privada ingerem, processam, validam e persistem documentos de forma segura.
Ingestão segura de documentos: Receba documentos através de caixas de correio dedicadas ao Exchange Online. Os fluxos agendados do Power Automate utilizam um padrão de consulta para recolher documentos, garantindo uma ingestão controlada e fiável.
Orquestração e criação de contexto: O Power Automate extrai metadados e anexos, filtra artefactos não processáveis e estabelece um contexto de correlação que é utilizado ao longo de todo o ciclo de vida do processamento.
Execução em rede privada: Os fluxos são executados num ambiente gerido que utiliza suporte VNet para Power Platform, permitindo acesso privado a serviços Azure através de Endpoints Privados.
Processamento backend via Funções do Azure: O Power Automate invoca uma Azure Function segura através de um conector personalizado que utiliza credenciais de cliente OAuth 2.0. A função atua como uma porta de entrada para todo o processamento backend.
Processamento inteligente de documentos: Use o Azure Document Intelligence para classificação de documentos e extração de dados. Lidar com operações de longa duração de forma assíncrona.
Validação e criação de casos: Validar e persistir dados extraídos no Dataverse, criando ou atualizando registos e casos de negócio.
Armazenamento seguro de documentos: Armazene documentos originais e artefactos no SharePoint Online com acesso controlado através dos grupos de segurança do Microsoft Entra ID.
Integrações a jusante: Acionar automações e integrações adicionais conforme necessário, incluindo troca segura de ficheiros através do Armazenamento de Blobs do Azure e sistemas on-premises.
Resiliência e monitorização: As Durable Funções do Azure gerem processos de longa duração, tentativas e tratamento de erros, com registos e auditorias centralizados.
Components
Os seguintes componentes compõem a arquitetura de processamento seguro de documentos.
Plataforma e identidade
Microsoft Entra ID: Fornece identidade centralizada, autenticação e acesso condicional para utilizadores e aplicações. A integração nativa com o Power Platform permite acesso seguro ao utilizador, autenticação do principal de serviço e aplicação das políticas de segurança organizacionais.
Ingestion
Exchange Online Mailboxes: Fornecer um limite seguro e auditável para submissões externas. As caixas de correio dedicadas atuam como pontos de entrada controlados para a ingestão de documentos e pedidos recebidos.
Power Automate (padrão de sondagem): Os fluxos programados do Power Automate monitorizam as caixas de correio do Exchange utilizando uma abordagem de sondagem para garantir processamento fiável, controlo de limitação e execução previsível. Esta abordagem evita a ocorrência excessiva de eventos causados por acionadores em tempo real.
Orchestration
Power Automate: Atua como a camada principal de orquestração, coordenando a ingestão de documentos, extração de metadados, lógica de validação, integrações a jusante e gestão de exceções, enquanto delega operações intensivas em computação aos serviços backend.
Conector personalizado: Fornece uma camada de abstração segura entre o Power Automate e os serviços de backend. A autenticação utiliza credenciais de cliente OAuth 2.0, garantindo acesso controlado e isolado ao ambiente às APIs.
Processamento
Funções do Azure: Implementa processamento backend e lógica de orquestração, atuando como gateway API seguro e camada de integração. O Funções do Azure gere a validação, o encaminhamento, as novas tentativas, as operações de longa duração e a interação com serviços subsequentes.
Azure Document Intelligence: Permite a classificação inteligente de documentos e extração de dados utilizando modelos pré-construídos e personalizados. O processamento é invocado de forma assíncrona a partir dos serviços backend para suportar escalabilidade e cargas de trabalho de longa duração.
Dados e armazenamento
Microsoft Dataverse: Serve como a plataforma central de dados para dados estruturados de negócio, incluindo casos, metadados e resultados de processamento. O Dataverse fornece segurança incorporada, auditoria e controlo de acesso baseado em funções.
SharePoint Online: Armazena documentos de forma segura e mantém ligações com os registos Dataverse associados. O SharePoint fornece versionamento, retenção e controlo de acesso detalhado para artefactos de documentos.
Armazenamento de Blobs do Azure: Suporta troca segura de ficheiros e cenários de integração, incluindo interação com sistemas downstream ou on-premises. O acesso é restringido através do uso de endpoints privados e autenticação de principal de serviço.
Segurança e rede
Suporte ao Rede Virtual do Azure (VNet) para Power Platform: Permite que os fluxos do Power Automate executem conectores suportados dentro de uma sub-rede delegada numa Rede Virtual do Azure, permitindo conectividade privada aos serviços Azure.
Pontos finais privados do Azure: Garanta que serviços do Azure, como o Funções do Azure, o Armazenamento e os serviços de IA, estejam acessíveis apenas através de endereços IP privados, eliminando a exposição pública.
Azure Key Vault: Fornece armazenamento centralizado e seguro de segredos, certificados e chaves usados por aplicações e componentes de automação. Os segredos são injetados em runtime utilizando identidades geridas ou principais de serviço.
ALM e governação
Azure DevOps Pipelines: Automatiza a construção, validação e implementação de soluções entre ambientes utilizando pipelines YAML. Suporta promoção controlada, isolamento do ambiente e implementações repetíveis que estejam alinhadas com as melhores práticas de gestão do ciclo de vida de aplicações (ALM) do Power Platform.
Experiência de utilizador
Aplicações baseadas em modelos do Power Apps: Fornece interfaces de utilizador seguras e baseadas em funções para gerir casos, rever documentos e interagir com dados de negócio. As aplicações orientadas por modelos respeitam automaticamente a segurança e os controlos de auditoria do Dataverse.
Detalhes do cenário
Esta arquitetura permite o processamento seguro, escalável e automatizado de documentos financeiros e relacionados com políticas altamente sensíveis, utilizando os serviços Power Platform e Azure.
As organizações em setores regulados dependem frequentemente da captação de documentos por email de parceiros externos e clientes. Estas organizações devem processar estes documentos de forma fiável, cumprindo requisitos rigorosos relativos à segurança dos dados, isolamento de rede, auditabilidade e conformidade. O manuseamento manual introduz riscos operacionais, atrasos e resultados inconsistentes, especialmente quando o volume de documentos aumenta.
Esta arquitetura aborda estes desafios implementando um pipeline controlado de ingestão e processamento de documentos que combina orquestração Power Automate, processamento inteligente de documentos e serviços backend seguros alojados numa Rede Virtual do Azure. Todas as integrações com os serviços do Azure são realizadas através de endpoints privados, garantindo que dados sensíveis nunca sejam expostos à internet pública.
Use o Azure Document Intelligence para classificação de documentos e extração de dados. Use o Funções do Azure para abstrair o processamento backend, centralizar a segurança, validação e gestão de erros. Valide e persista os dados extraídos no Dataverse, permitindo gestão estruturada de casos, automação a jusante e relatórios através de aplicações Power Platform.
Esta abordagem reduz o esforço manual, melhora a precisão do processamento e estabelece um padrão empresarial reutilizável para o processamento seguro de documentos. Suporta extensibilidade futura, está alinhado com os princípios de segurança de privilégio mínimo e oferece rastreabilidade de ponta a ponta entre Power Platform, Azure e serviços de identidade.
Considerações
Essas considerações implementam os pilares do Power Platform Well-Architected, um conjunto de princípios orientadores que melhoram a qualidade de uma carga de trabalho. Saiba mais em Microsoft Power Platform Well-Architected.
Reliability
A orquestração e o processamento desacoplados garantem que falhas transitórias em serviços a jusante (Document Intelligence, Funções do Azure, sistemas externos) não interrompam a ingestão.
A ingestão de emails baseada em sondagens evita eventos perdidos e reduz a dependência de gatilhos em tempo real.
As políticas de repetição, tempo limite e tratamento de erros estão centralizadas no Funções do Azure e no Power Automate para permitir o reprocessamento controlado.
Padrões de processamento assíncronos (incluindo funções duradouras quando aplicável) suportam análise de documentos de longa duração sem bloquear fluxos de trabalho.
A alta disponibilidade é assegurada por serviços geridos como Power Automate, Dataverse, Funções do Azure e Serviços de IA do Azure.
Segurança
O Microsoft Entra ID fornece identidade centralizada, autenticação e acesso condicional para utilizadores e principais de serviço.
O acesso de privilégio mínimo é imposto em fluxos do Power Automate, conectores personalizados e serviços do Azure através de registos de aplicações e permissões com âmbito definido.
O suporte da Rede Virtual para o Power Platform garante que a automação corre dentro do limite de uma rede privada.
Pontos finais privados impedem a exposição pública do Funções do Azure, contas de armazenamento e serviços de IA.
Os segredos e credenciais são armazenados de forma segura no Azure Key Vault e injetados em tempo de execução.
A segurança e auditoria baseadas em papéis da Dataverse proporcionam controlo de acesso detalhado e rastreabilidade total dos acessos e alterações aos dados.
Excelência Operacional
A separação clara das responsabilidades entre orquestração (Power Automate) e processamento (Funções do Azure) simplifica a manutenção e a resolução de problemas.
O padrão centralizado de backend gateway evita a proliferação de conectores e garante validação, registo e aplicação de políticas consistentes.
Os pipelines Azure DevOps YAML automatizam a construção, validação e implementação de soluções em vários ambientes, suportando versões repetíveis e governadas.
A configuração específica do ambiente, como versões de modelos e endpoints, é gerida através de variáveis de ambiente, reduzindo alterações manuais.
A monitorização de ponta a ponta é ativada através do histórico de execução do Power Platform, registos no Azure e capacidades de auditoria nativa da plataforma.
Eficiência de desempenho
Cargas de trabalho pesadas de computação, como classificação de documentos, OCR (reconhecimento ótico de caracteres) e lógica de validação, são transferidas para o Funções do Azure em vez de serem executadas dentro do Power Automate.
O processamento assíncrono melhora a capacidade de processamento e impede que sejam atingidos os limites de execução do fluxo.
A Ingestão baseada em consultas fornece padrões de carga previsíveis e evita picos de acionadores.
O Dataverse é utilizado para dados empresariais estruturados, enquanto os documentos são armazenados em SharePoint e Armazenamento de Blobs para otimizar custos e desempenho de armazenamento.
A rede privada reduz a latência entre os serviços Power Platform e Azure.
Otimização da Experiência
As aplicações orientadas por modelos Power Apps proporcionam experiências de utilizador seguras e conscientes do papel que respeitam automaticamente a segurança do Dataverse.
Percursos com intervenção humana reduzem a carga cognitiva ao permitir que os utilizadores intervenham apenas quando necessário.
Associações claras de casos e documentos melhoram a rastreabilidade e a usabilidade para equipas operacionais.
Um comportamento consistente de automação entre ambientes melhora a confiança e reduz a confusão dos utilizadores.
Inteligência Artificial responsável
Não aplicável.
Esta arquitetura utiliza o Azure Document Intelligence para classificação e extração de documentos e não inclui funcionalidades de IA generativa.
Contributors
A Microsoft mantém este artigo. Os seguintes colaboradores escreveram este artigo.
Principais autores:
- Meenakshi Gupta, Tecnóloga Principal