Nota
O acesso a esta página requer autorização. Pode tentar iniciar sessão ou alterar os diretórios.
O acesso a esta página requer autorização. Pode tentar alterar os diretórios.
Open Group Security Forum desenvolve orientações sobre segurança e Confiança Zero que descrevem capacidades de segurança, princípios de arquitetura, papéis e Blocos de Construção da Arquitetura (ABBs). Estes fornecem um modelo de referência externo útil para ligar resultados de negócio e segurança à arquitetura, trabalho de segurança e tecnologia.
O Microsoft Security Adoption Framework (SAF) liga este material a cenários de negócio SAF, disciplinas, tecnologias e funções de segurança, e depois à arquitetura e orientação de implementação da Microsoft.
Importante
O Open Group continua a ser a fonte autoritativa para os seus padrões e modelos de referência. Algum material Confiança Zero é publicado como normas, enquanto outro material está disponível como Snapshots em evolução. As orientações desta página são de autoria da Microsoft e não alteram nem alargam as publicações do The Open Group.
Mapear capacidades Confiança Zero para SAF
O modelo Open Group Confiança Zero descreve capacidades que combinam pessoas, processos e tecnologia para alcançar resultados de segurança em governação, gestão de ativos, prevenção, deteção, resposta, recuperação e melhoria contínua.
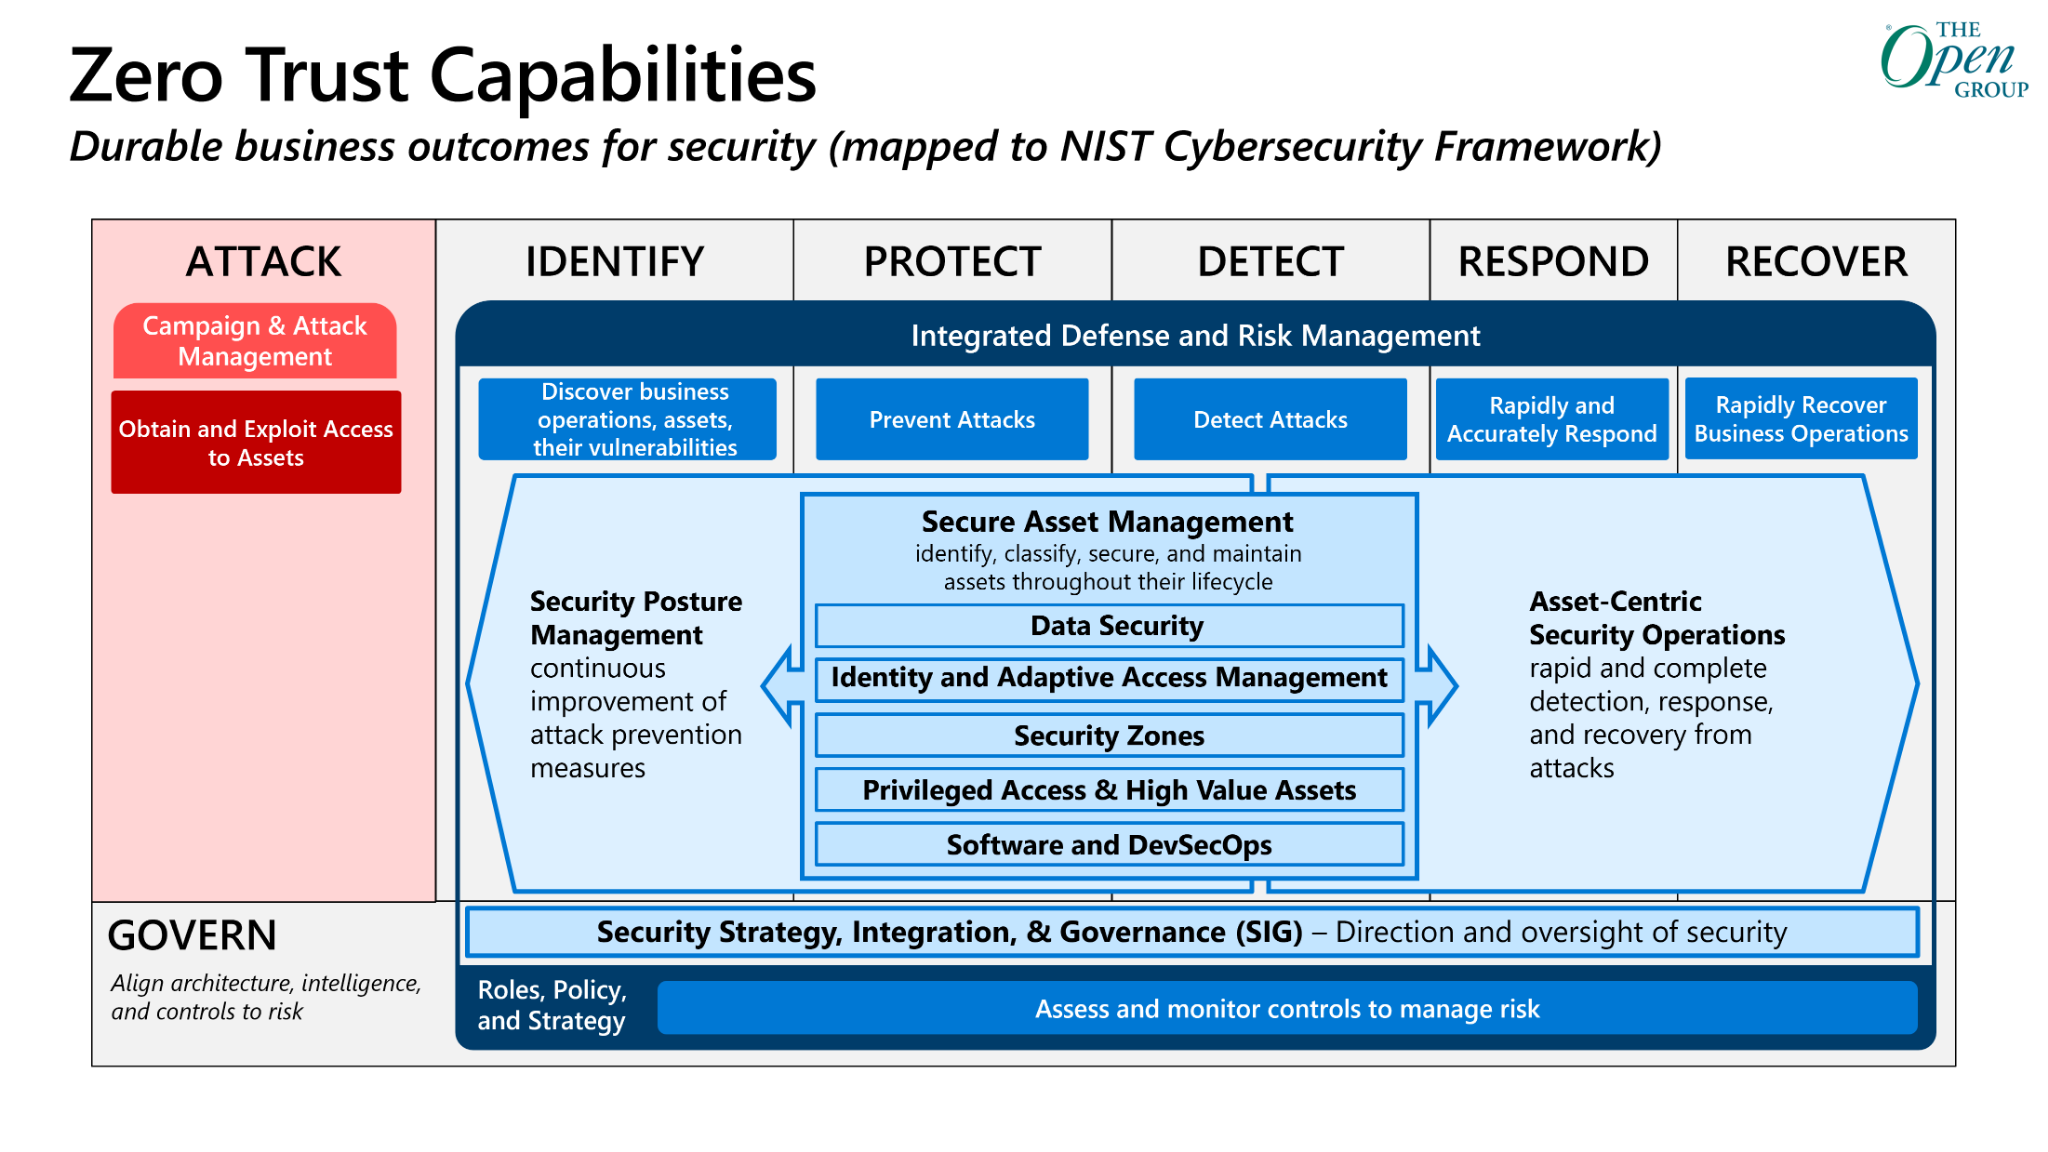
O modelo de capacidades fornece uma ponte útil para o SAF porque ambos organizam a segurança em torno de resultados duradouros e trabalho de segurança, em vez de produtos individuais.
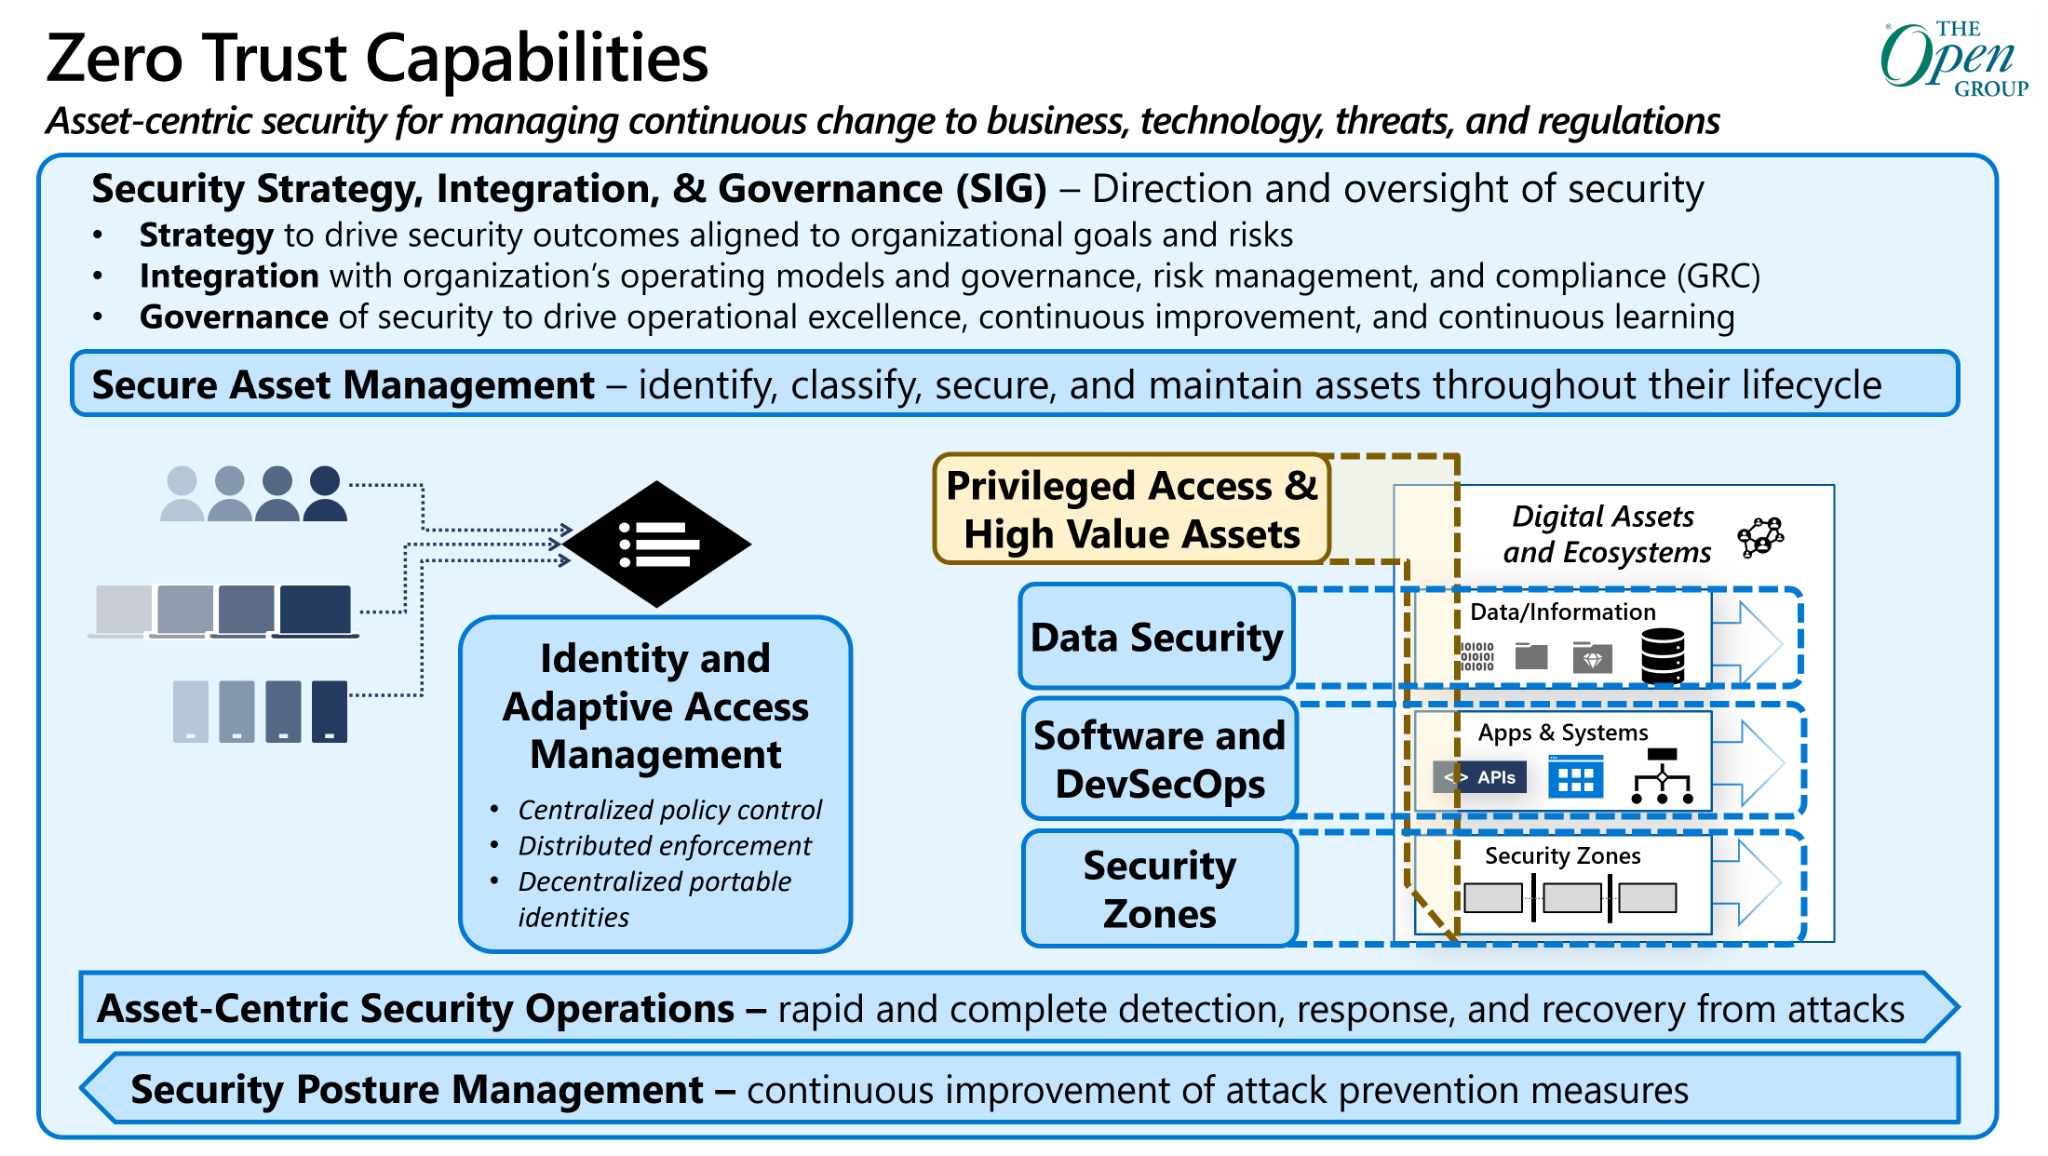
O mapeamento seguinte identifica a principal disciplina SAF para cada capacidade.
| A capacidade do Open Group | Disciplinas principais da SAF | Ações típicas da função |
|---|---|---|
| Defesa Integrada e Gestão de Riscos | Estratégia, Integração e Governação; Arquitetura de Segurança; Gestão da Postura de Segurança; SecOps/SOC | Líderes empresariais responsáveis definem o apetite pelo risco e as prioridades com a liderança em segurança. Os líderes e profissionais de segurança e tecnologia traduzem essa direção em estratégia e execução de segurança, coordenam trabalho entre disciplinas e medem resultados. |
| Estratégia, Integração e Governação de Segurança (SIG) | Estratégia, Integração e Governação; Arquitetura de Segurança | O CISO lidera a estratégia e governação de segurança com Diretores de Segurança e Arquitetos/Analistas de Negócio de Segurança. Coordenam com executivos de tecnologia, líderes empresariais e de produto, partes interessadas em risco e conformidade, e outros decisores responsáveis para alinhar as prioridades de segurança com os objetivos e riscos do negócio, estabelecer direção e traduzi-la em políticas, roteiros, arquitetura, medidas e supervisão. |
| Gestão Segura de Ativos | Arquitetura de Segurança; Gestão da Postura de Segurança | Product Owners e Arquitetos/Analistas de Negócio identificam operações empresariais, ativos, criticidade e proprietários. Os papéis técnicos mantêm o estado do ciclo de vida. Os arquitetos definem padrões de proteção. A Gestão da Postura de Segurança mede a exposição e a cobertura de controlo. |
| Gestão da Postura de Segurança | Gestão da Postura de Segurança | A Gestão da Postura de Segurança identifica exposições e caminhos de ataque, prioriza a melhoria e verifica a remediação. Os proprietários de produtos e tecnologia implementam ou autorizam medidas de tratamento. |
| Operações de Segurança Centradas nos Ativos | SecOps/SOC | Os Engenheiros de Plataforma e Dados do SecOps fornecem dados e plataformas. Engenheiros de Deteção e Inteligência de Ameaças melhoram a cobertura. Triagem, Investigação, Caça a Ameaças, Análise Forense, Engenharia Reversa, Coordenação de Incidentes e os proprietários técnicos detetam, respondem e recuperam de incidentes. |
| Gestão de Identidade e Acessos Adaptativos | Acesso e Identidade | Os Arquitetos de Acesso definem padrões de políticas e de imposição. Os papéis de Identidade, Rede, Endpoint de Utilizador, Aplicação e Plataforma implementam-nos. Os Product Owners autorizam o acesso empresarial. A Gestão da Postura de Segurança e o SecOps/SOC monitorizam a eficácia e os abusos. |
| Segurança de Dados | Segurança de Dados; Acesso e Identidade | O Data Officer/Data Governance e Product Owners definem valor e obrigações. Os Arquitetos de Dados e de Acessos desenham controlos. Os papéis de Dados, Identidade, Aplicação e Plataforma implementam-nos. |
| Zonas de Segurança | Arquitetura de Segurança; Segurança de Infraestruturas; Acesso e Identidade | Os Arquitetos de Segurança, Acesso e Infraestruturas definem limites e aplicação. Engenheiros de Rede, Infraestrutura/Plataforma, Identidade e Segurança implementam segmentação e monitorizam políticas. |
| Acesso Privilegiado e Ativos de Alto Valor | Acesso e Identidade; Arquitetura de Segurança | Os líderes empresariais e de produto identificam ativos de alto valor e proprietários responsáveis. Os Arquitetos de Acesso e Segurança definem caminhos privilegiados. Os papéis de Identidade, Endpoint, Rede e Plataforma implementam-nos. O SecOps/SOC monitoriza os caminhos de ataque e a atividade. |
| Software e DevSecOps | Segurança do Desenvolvimento; Arquitetura de Segurança | Arquitetos de Software/Aplicações, Engenheiros de Segurança de Software, Programadores, Testadores de Software, Gestores de Testes/Qualidade de Software e Líderes de DevOps constroem e operam práticas seguras de desenvolvimento e entrega. |
Mapear funções de segurança ao SAF
O Open Group Security Roles and Glossary fornece um vocabulário comum para descrever o trabalho de segurança e distingue a responsabilização pelos resultados de segurança da responsabilidade pela execução do trabalho de segurança.
A SAF utiliza este modelo para ligar resultados e disciplinas de segurança às pessoas que tomam decisões e desempenham o trabalho. As organizações podem combinar responsabilidades entre pessoas, equipas, prestadores de serviços, automação e agentes, preservando a responsabilidade e autoridade de decisão adequadas.
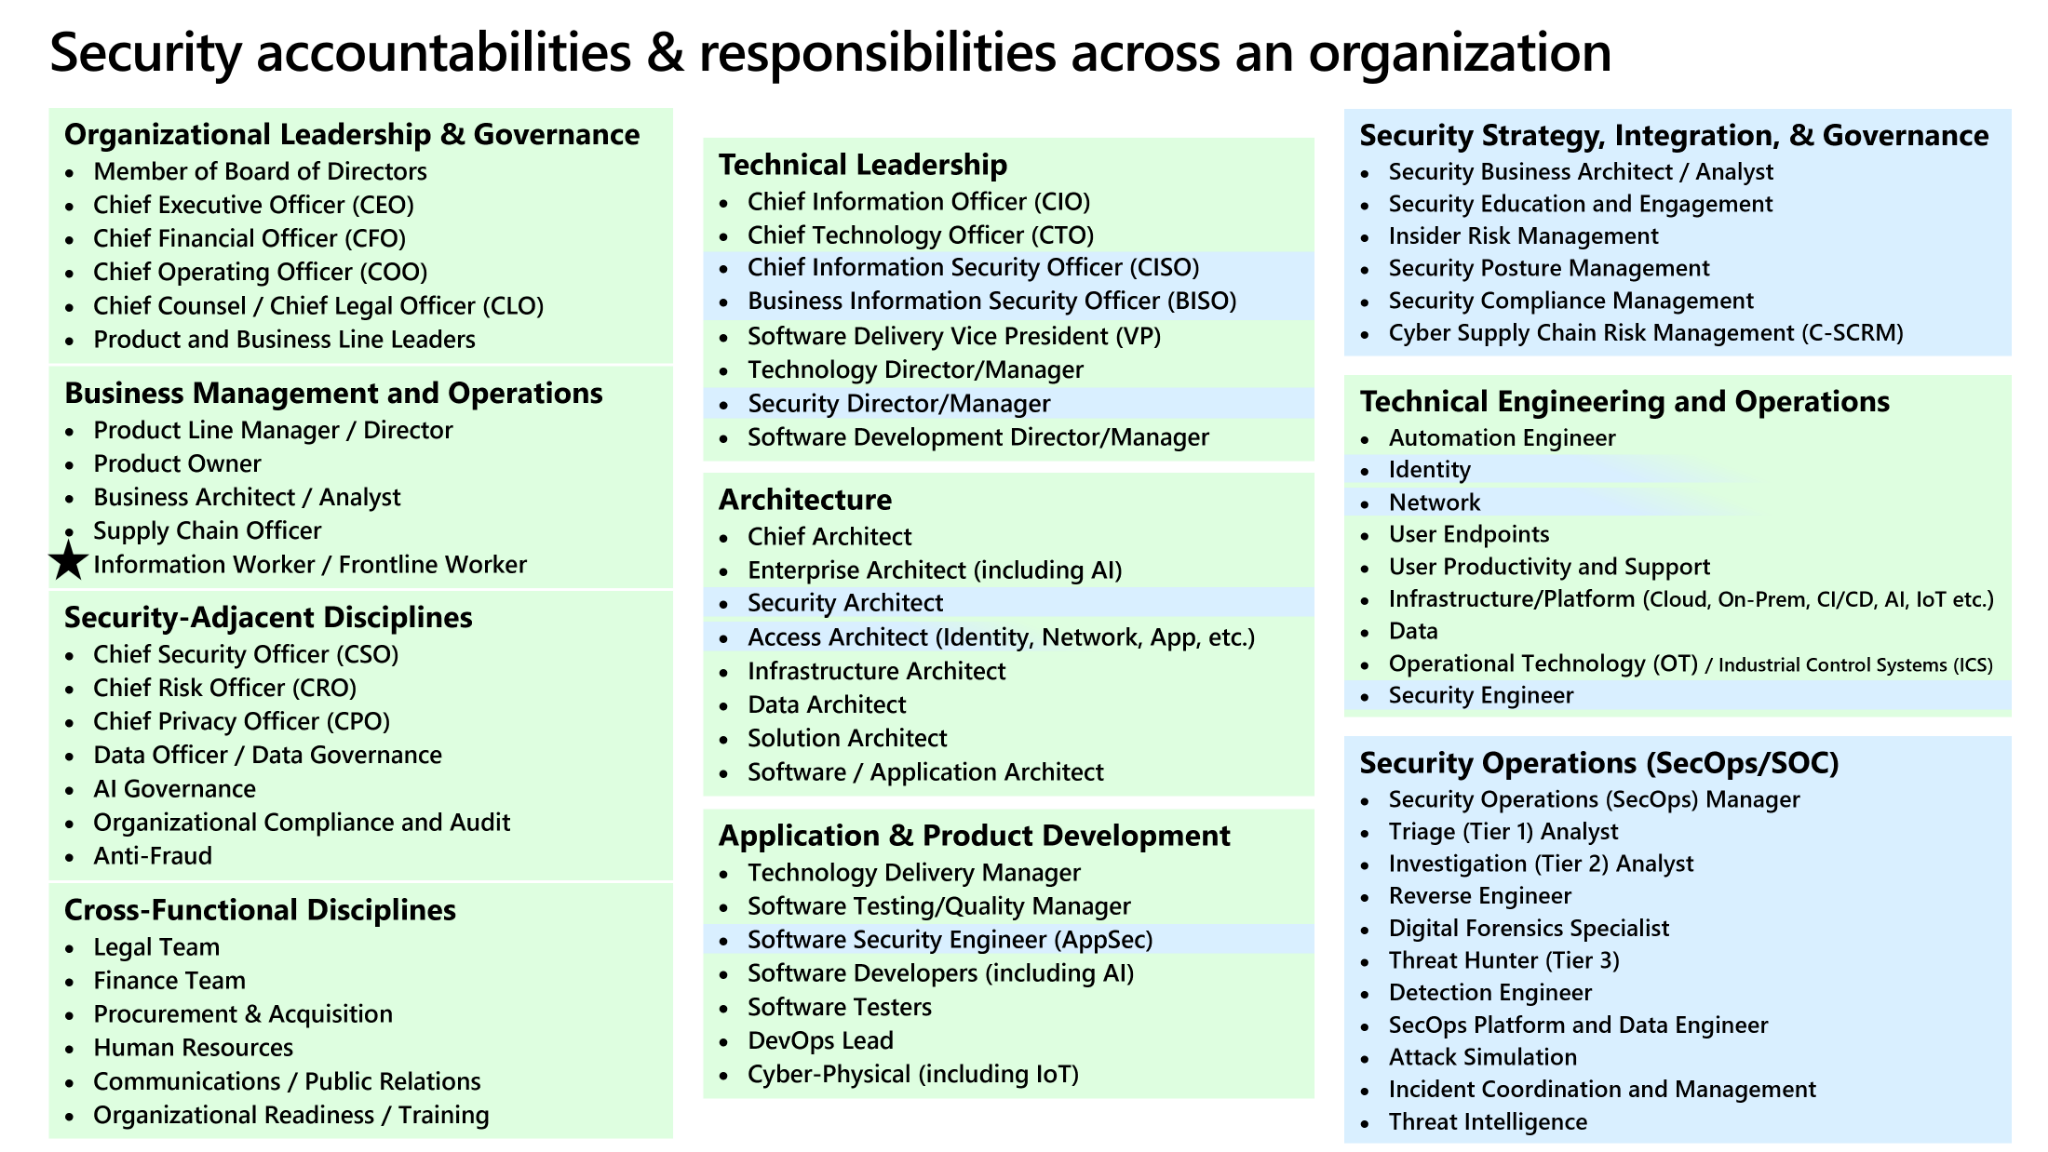
Para o modelo de funções e orientações do SAF, veja Funções e responsabilidades de segurança no SAF.
Mapear Blocos de Construção da Arquitetura para as tecnologias da Microsoft
O Open Group Confiança Zero Reference Model utiliza Architecture Building Blocks (ABBs) para descrever as capacidades de processos e tecnologia utilizadas para implementar o Confiança Zero.
Os mapeamentos seguintes ligam ABBs selecionados a tecnologias da Microsoft que podem fornecer capacidades correspondentes. Estes são exemplos de implementação escritos pela Microsoft, não fazem parte do modelo The Open Group.
Plataforma de Operações de Segurança Asset-Centric (ACSOP)
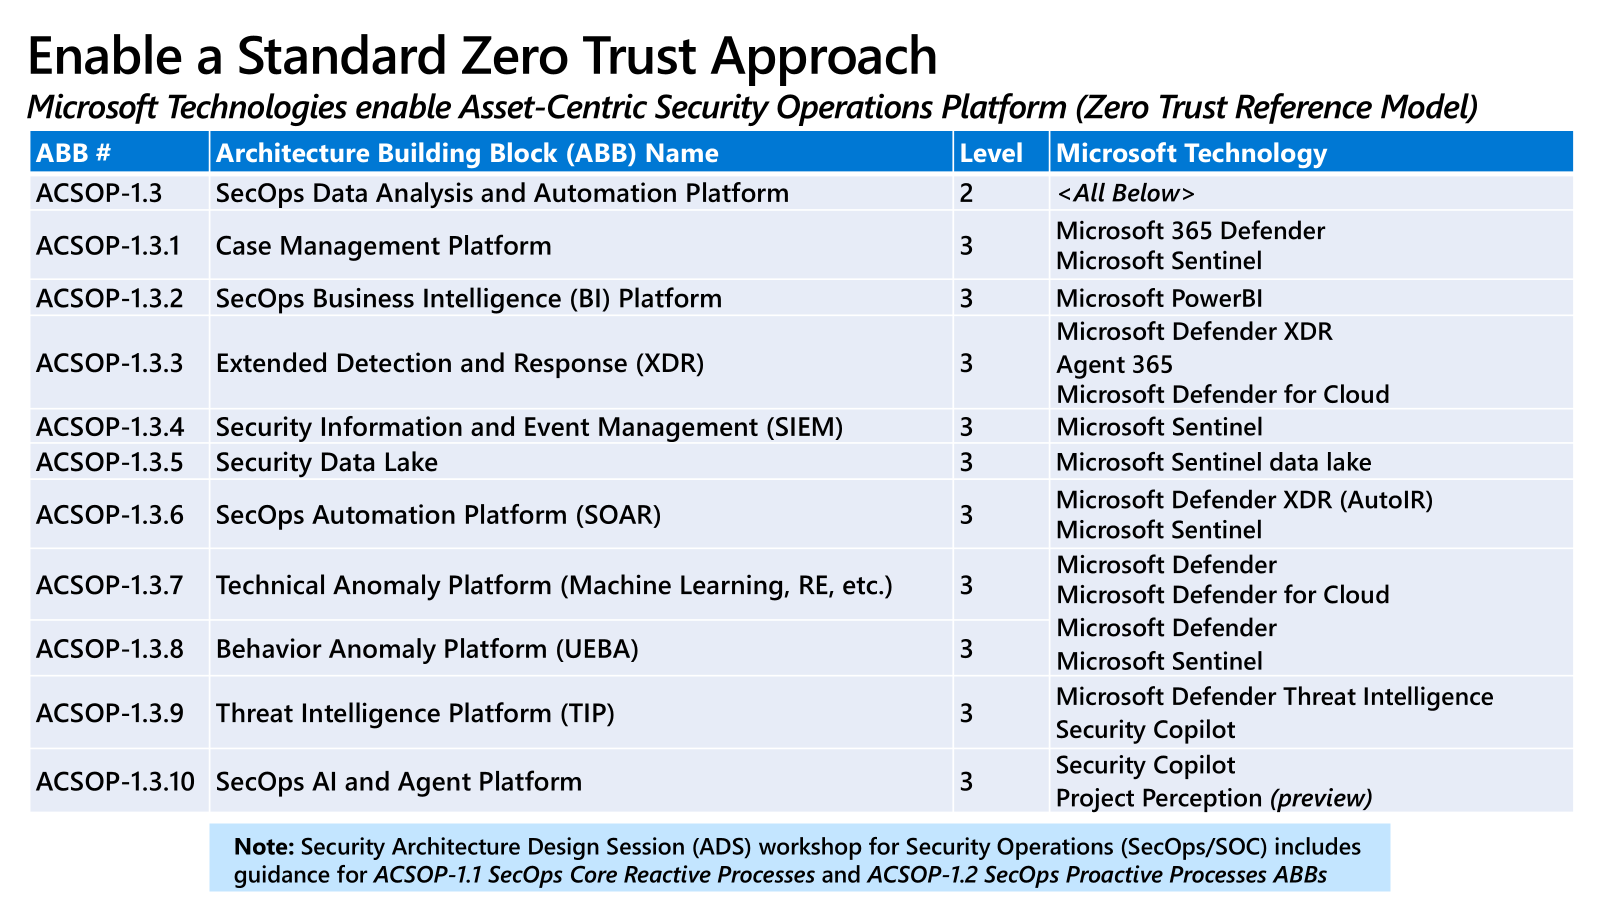
| Número ABB | Bloco de Arquitetura | Level | Exemplos de tecnologia Microsoft |
|---|---|---|---|
| ACSOP-1.3 | Plataforma de Análise e Automação de Dados SecOps | 2 | Todos os ABBs de Nível 3 abaixo |
| ACSOP-1.3.1 | Plataforma de Gestão de Casos | 3 | Microsoft Defender XDR; Microsoft Sentinel |
| ACSOP-1.3.2 | Plataforma de Inteligência de Negócio (BI) SecOps | 3 | Microsoft Power BI |
| ACSOP-1.3.3 | Deteção e resposta alargadas (XDR) | 3 | Microsoft Defender XDR; Microsoft Agent 365; Microsoft Defender para a Cloud |
| ACSOP-1.3.4 | Gerenciamento de eventos e informações de segurança (SIEM) | 3 | Microsoft Sentinel |
| ACSOP-1.3.5 | Security Data Lake | 3 | Lago de dados do Microsoft Sentinel |
| ACSOP-1.3.6 | Plataforma de Automação SecOps (SOAR) | 3 | Microsoft Defender XDR (AutoIR); Microsoft Sentinel |
| ACSOP-1.3.7 | Technical Anomaly Platform (aprendizagem automática, engenharia reversa e análises relacionadas) | 3 | Microsoft Defender; Microsoft Defender para a Cloud |
| ACSOP-1.3.8 | Plataforma de Anomalias de Comportamento (UEBA) | 3 | Microsoft Defender; Microsoft Sentinel |
| ACSOP-1.3.9 | Plataforma de Inteligência de Ameaças (TIP) | 3 | Informações sobre Ameaças do Microsoft Defender; Microsoft Security Copilot |
| ACSOP-1.3.10 | Plataforma de IA e Agentes SecOps | 3 | Microsoft Security Copilot; Project Perception (pré-visualização) |
A Sessão de Design de Arquitetura do Microsoft Security para SecOps/SOC inclui também orientações relacionadas com os Processos Reativos Centrais do SecOps ACSOP-1.1 e os ABBs dos Processos Proativos do SecOps ACSOP-1.2.
Plataforma de Gestão de Identidade e Acesso Adaptativo (IAAMP)
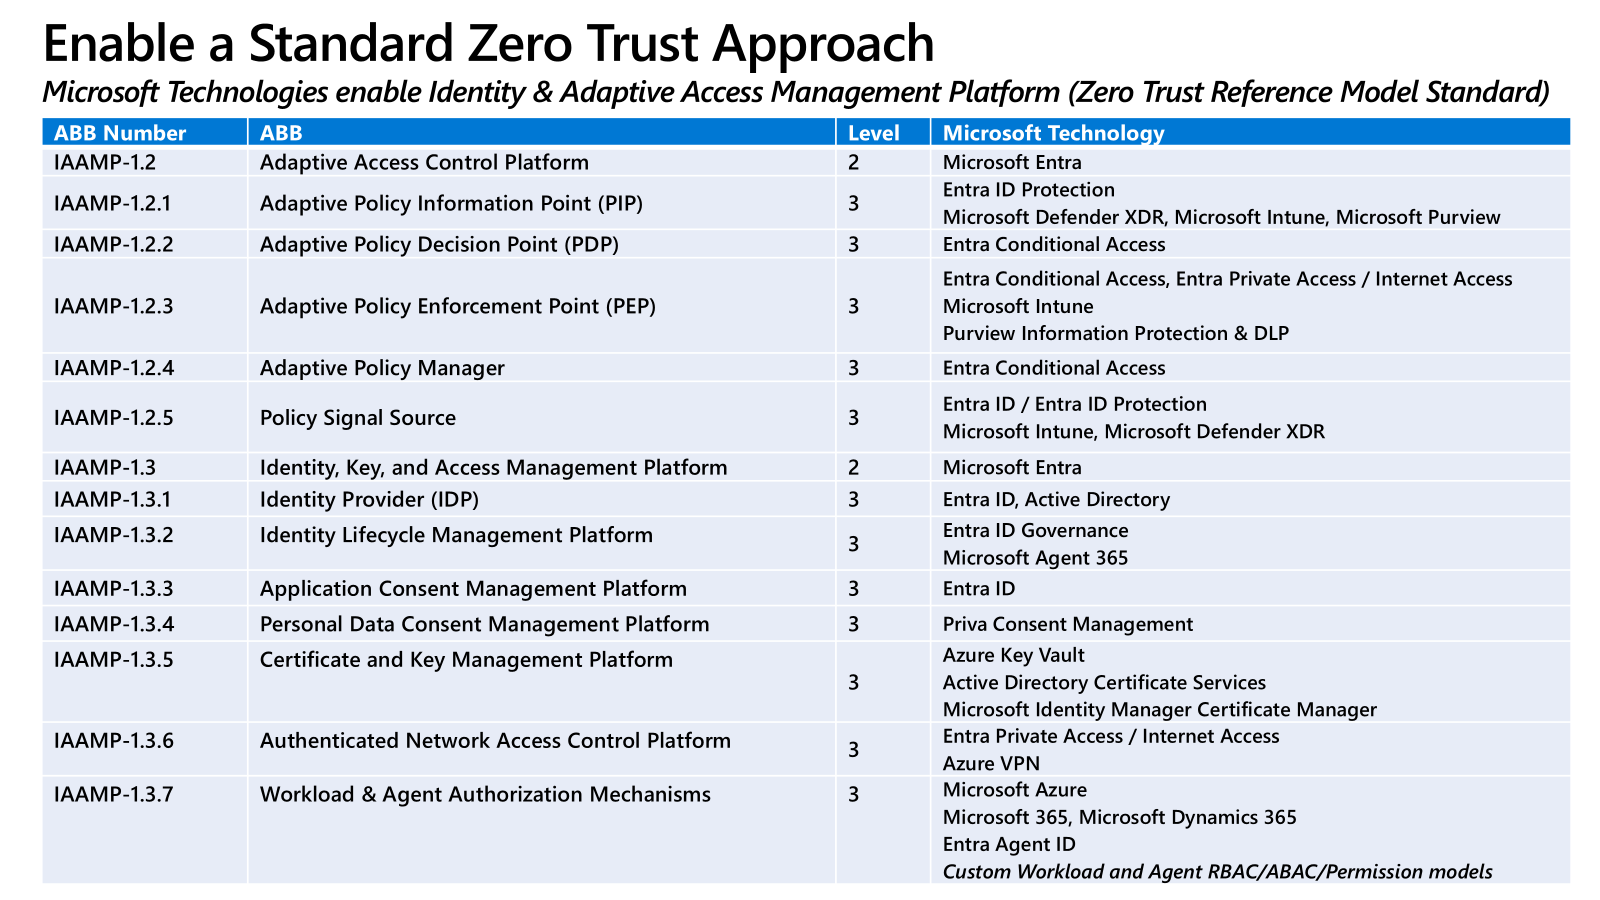
| Número ABB | Bloco Arquitetónico | Level | Exemplos de tecnologia Microsoft |
|---|---|---|---|
| IAAMP-1.2 | Plataforma Adaptativa de Controlo de Acesso | 2 | Microsoft Entra |
| IAAMP-1.2.1 | Ponto de Informação de Política Adaptativa (PIP) | 3 | Microsoft Entra ID Protection; Microsoft Defender XDR; Microsoft Intune; Microsoft Purview |
| IAAMP-1.2.2 | Ponto de Decisão de Política Adaptativa (PDP) | 3 | Acesso Condicional do Microsoft Entra |
| IAAMP-1.2.3 | Ponto de Aplicação Adaptativa de Políticas (PEP) | 3 | Acesso Condicional do Microsoft Entra; Acesso privado do Microsoft Entra e Acesso à Internet; Microsoft Intune; Proteção de Informações do Microsoft Purview e Prevenção de Perda de Dados |
| IAAMP-1.2.4 | Gestor de Políticas Adaptativas | 3 | Acesso Condicional do Microsoft Entra |
| IAAMP-1.2.5 | Fonte do Sinal de Política | 3 | Microsoft Entra ID e Microsoft Entra ID Protection; Microsoft Intune; Microsoft Defender XDR |
| IAAMP-1.3 | Plataforma de Gestão de Identidade, Chaves e Acesso | 2 | Microsoft Entra |
| IAAMP-1.3.1 | Fornecedor de Identidade (IDP) | 3 | Microsoft Entra ID; Active Directory |
| IAAMP-1.3.2 | Plataforma de Gestão do Ciclo de Vida de Identidade | 3 | Microsoft Entra ID Governance; Microsoft Agent 365 |
| IAAMP-1.3.3 | Plataforma de Gestão de Consentimento de Aplicação | 3 | Microsoft Entra ID |
| IAAMP-1.3.4 | Plataforma de Gestão de Consentimento de Dados Pessoais | 3 | Gestão de Consentimento Microsoft Priva |
| IAAMP-1.3.5 | Plataforma de Gestão de Certificados e Chaves | 3 | Azure Key Vault; Active Directory Certificate Services; Microsoft Identity Manager Certificate Manager |
| IAAMP-1.3.6 | Plataforma de Controlo de Acesso de Rede Autenticado | 3 | Acesso privado do Microsoft Entra e Acesso à Internet; Azure VPN |
| IAAMP-1.3.7 | Mecanismos de Carga de Trabalho e Autorização de Agentes | 3 | Microsoft Azure; Microsoft 365; Microsoft Dynamics 365; ID do Agente Microsoft Entra; carga de trabalho personalizada e modelos RBAC, ABAC e permissões de agentes |
Utilize estes mapeamentos para ligar a arquitetura do Open Group ao trabalho de segurança SAF e depois à arquitetura Microsoft aplicável, soluções técnicas e orientações de produto. Como o Confiança Zero Reference Model está atualmente publicado como um Snapshot, reveja estes mapeamentos à medida que o The Open Group publica material atualizado.
Passos seguintes
- Normas e estruturas de segurança
- Mapear os padrões e frameworks Confiança Zero para o SAF
- Funções e responsabilidades de segurança no SAF
- Visão geral do Microsoft Security Adoption Framework (SAF)
- Arquiteturas de Referência de Cibersegurança da Microsoft (MCRA)
- Confiança Zero no âmbito do The Open Group