Notă
Accesul la această pagină necesită autorizare. Puteți încerca să vă conectați sau să modificați directoarele.
Accesul la această pagină necesită autorizare. Puteți încerca să modificați directoarele.
Dacă firma dvs. are mai multe medii, utilizați grupurile de securitate pentru a controla ce utilizatori licențiați pot fi membri ai unui anumit mediu.
Notă
Pentru informații despre modul în care funcționează accesul utilizatorilor pentru Microsoft Dataverse pentru Teams, consultați Accesul utilizatorilor la Dataverse pentru mediile Teams.
Luați în considerare următorul scenariu:
| Mediu | Grup de securitate | Scop |
|---|---|---|
| Vânzări Coho Winery | Sales_SG | Oferă acces la mediul care creează oportunități de vânzări, se ocupă de oferte și încheie tranzacții. |
| Marketing Coho Winery | Marketing_SG | Oferă acces la mediul care conduce eforturile de marketing prin campanii de marketing si publicitate. |
| Servicii Coho Winery | Service_SG | Oferă acces la mediul care procesează cazurile pentru client. |
| Dezv. Coho Winery | Developer_SG | Furnizează acces la mediul sandbox utilizat pentru dezvoltare și testare. |
În acest exemplu, patru grupuri de securitate oferă accesul controlat unui mediu specific.
Rețineți următoarele informații despre grupurile de securitate imbricate:
Membrii unui grup de securitate imbricat într-un grup de securitate de mediu nu sunt pre-furnizați sau adăugați automat la mediu. Există mai multe modalități de a adăuga membri într-un mediu:
- Creați o echipă de grup Dataverse pentru grupul de securitate imbricat și atribuiți un rol de securitate echipei.
- Solicitați unui membru al grupului de securitate imbricat să acceseze mediul pentru prima dată. Această acțiune adaugă membrul la mediu la momentul rulării, dar membrul tot nu poate rula aplicații bazate pe modele și nu poate accesa date Dataverse decât după ce îi atribuiți un rol de securitate.
Scenariul de grup de securitate imbricat: să presupunem că atribuiți un grup de securitate atunci când creați un mediu. Mai târziu, doriți să adăugați utilizatori care sunt gestionați prin alt grup de securitate. Creați un grup de securitate Microsoft Entra denumit Manageri și adăugați managerii la acesta. Apoi adăugați grupul de securitate Manageri ca fiu al grupului de securitate al mediului, creați o echipă de grup Dataverse pentru Manageri și atribuiți un rol de securitate echipei grupului, astfel încât managerii să poată accesa Dataverse.
Rețineți următoarele informații despre grupurile de securitate:
- Atunci când adăugați utilizatori la grupul de securitate, îi adăugați la mediu.
- Atunci când eliminați utilizatori din grup, îi dezactivați în mediu.
- Atunci când asociați un grup de securitate cu un mediu existent care are utilizatori, dezactivați toți utilizatorii din mediu care nu sunt membri ai grupului.
- Dacă asociați un grup de securitate cu un mediu, sunt creați utilizatori cu o licență Power Platform eligibilă sau cu un plan de Dynamics 365 sau pentru fiecare aplicație care sunt membri ai grupului de securitate al mediului ca utilizatori în mediu.
- Nu puteți atribui grupuri de securitate tipurilor de mediu implicit și de dezvoltator. Dacă ați atribuit deja un grup de securitate mediului implicit sau dezvoltatorului, eliminați-l. Mediul implicit este destinat să fie partajat cu toți utilizatorii din entitatea găzduită, iar mediul de dezvoltator este destinat utilizării doar de către proprietarul mediului.
- Mediile suportă asocierea următoarelor tipuri de grupuri: Security și Microsoft 365. Asocierea altor tipuri de grupuri nu este acceptată. ...
- Atunci când selectați un grup de securitate, selectați un grup de securitate Microsoft Entra și nu unul creat în Windows Active Directory local. Grupurile de securitate Windows AD on-premises nu sunt suportate.
- Dacă un utilizator nu face parte din grupul de securitate atribuit mediului, dar are rolul de *Administrator*, utilizatorul apare ca utilizator activ și se poate conecta. Power Platform
- Dacă unui utilizator i se atribuie rolul de administrator Dynamics 365, atunci utilizatorul trebuie să facă parte din grupul de securitate înainte de a fi activat în mediu. Nu pot accesa mediul până când nu sunt adăugați la grupul de securitate și activați.
- Toți utilizatorii aplicației tale pot rula în orice mediu securizat cu un grup de securitate, fără a fi membri ai grupului de securitate. ...
Notă
Toți utilizatorii licențiați, indiferent dacă sunt sau nu membri ai grupurilor de securitate, trebuie să aibă atribuite roluri de securitate pentru a accesa datele din medii. Atribuiți roluri de securitate în aplicația web. ... Dacă utilizatorii nu au un rol de securitate, primesc o eroare de acces la date refuzat atunci când încearcă să ruleze o aplicație. Utilizatorii nu pot accesa mediile până când nu li se atribuie cel puțin un rol de securitate pentru mediul respectiv. Pentru informații suplimentare, consultați Configurarea securității mediului. Atribuirea automată a utilizatorilor la un mediu nu este acceptată pentru mediile de probă. Pentru mediile în versiune de încercare, utilizatorii trebuie atribuiți manual.
Revizuiți rolurile de administrator de care aveți nevoie pentru a efectua activități diferite
Gestionarea grupurilor de securitate implică adesea mai multe roluri. Acest tabel afișează rolul cel mai puțin privilegiat necesar pentru a finaliza fiecare activitate.
| Activitate | Rol cu privilegii cel mai puțin |
|---|---|
| Crearea sau gestionarea grupului de securitate și apartenenței Microsoft Entra | Administrator de grupuri; De asemenea, administratorul de utilizator funcționează |
| Crearea utilizatorilor | Administrator utilizator |
| Atribuirea sau eliminarea licențelor | Administrator de licență; De asemenea, administratorul de utilizator funcționează |
| Asocierea grupului de securitate cu un mediu | Administrator de platformă Power Platform sau administrator Dynamics 365 |
| Atribuiți roluri de securitate Dataverse | Rolul de securitate administrator de sistem sau un rol Dataverse particularizat cu cel puțin Citire și Atribuire privilegii în tabelul Rol de securitate |
Calificări importante:
- Un administrator Dynamics 365 trebuie să aparțină grupului de securitate al mediului. Această restricție nu se aplică administratorilor globali sau administratorilor Power Platform.
- Power Platform, Dynamics 365 și Global Administratori nu mai au rol de administrator de sistem Dataverse. Acestea trebuie să se auto-elevate înainte de a atribui roluri Dataverse.
- Power Platform și Dynamics 365 administratori nu pot să creeze utilizatori, să gestioneze grupuri Entra sau să atribuie licențe doar prin rolul lor de administrator de servicii.
Creați un grup de securitate și adăugați membri la grupul de securitate
- Conectează-te la Centru de administrare Microsoft 365.
- Selectați Echipe și grupuri>Echipe și grupuri active.
- Selectați + Adăugați un grup.
- Schimbați tipul la Grup de securitate, adăugați grupul Nume și Descriere, apoi selectați Adăugare>Închidere.
- Selectați grupul pe care l-ați creat, apoi, lângă Membri, selectați Editare.
- Selectați + Adăugați membri. Selectați utilizatorii de adăugat la grupul de securitate, apoi selectați Salvare>Închidere de mai multe ori pentru a reveni la lista Grupuri.
Pentru a elimina un utilizator din grupul de securitate, selectați grupul de securitate, apoi, lângă Membri, selectați Editare. Selectați Eliminare membri, apoi selectați X pentru fiecare membru pe care doriți să îl eliminați.
Notă
Dacă utilizatorii pe care doriți să-i adăugați la grupul de securitate nu sunt creați, creați utilizatorii și atribuiți o licență Power Platform sau Dynamics 365 eligibilă.
Pentru a adăuga mai mulți utilizatori, consultați: adăugarea masivă a utilizatorilor în grupurile Office 365.
Crearea unui utilizator și atribuirea unei licențe
În centrul de administrare Microsoft 365, selectați Users>Active users>+ Adaugă un utilizator.
Introduceți informații despre utilizator, selectați licențe, apoi selectați Adăugare.
Mai multe informații: Adăugați utilizatori și atribuiți licențe în același timp
Sau, cumpără și atribui abonamente pe aplicație: Aproximativ Power Apps abonamente per aplicație
Notă
Dacă un mediu are alocat un plan Power Apps per aplicație, toți utilizatorii sunt considerați licențiați atunci când încearcă să acceseze mediul, inclusiv cei care nu au licențe individuale atribuite. Alocarea planului per aplicație într-un mediu îndeplinește cerința ca utilizatorii să dețină licență pentru a accesa mediul. De asemenea, este important să rețineți că Power Apps pentru fiecare plan de aplicație permite utilizatorilor individuali să ruleze o singură aplicație sau un portal pentru un anumit scenariu de afaceri într-un mediu alocat cu planul de Power Apps per aplicație.
Asocierea unui grup de securitate cu un mediu
Conectați-vă la Centrul de administrare a Platformei Power ca administrator (Dynamics 365 administrator sau administrator Power Platform).
În panoul de navigare, selectați Gestionare.
În panoul Gestionare , selectați Medii, apoi alegeți mediul cu care doriți să asociați grupul de securitate.
Selectați Editare.
În panoul Editare detalii , selectați pictograma Editare din zona Grup Securitate .
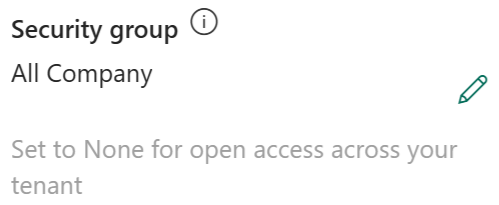
Primele 200 de grupuri de securitate sunt returnate. Folosiți Căutare pentru a căuta un anumit grup de securitate.
Selectați un grup de securitate, selectați Terminat, apoi selectați Salvați.
Grupul de securitate este asociat cu mediul.
Notă
Aplicațiile pânză pot fi partajate cu utilizatori din afara grupului de securitate asociat mediului, dar utilizatorii trebuie să fie membri ai grupului de securitate pentru a rula aplicațiile. Dacă sunteți un utilizator care nu se află în grupul de securitate și încercați să rulați aplicațiile partajate, vedeți acest mesaj de eroare: "Nu puteți deschide aplicații în acest mediu. Nu sunteți membru al grupului de securitate al mediului." Dacă administratorul Power Platform setează detaliile de guvernanță pentru organizația dvs., vedeți o persoană de contact de guvernanță la care puteți lua legătura pentru apartenența la grupul de securitate.
Conținut asociat
Creați utilizatoriGestionați grupurile Microsoft Entra și apartenența la grup