Notă
Accesul la această pagină necesită autorizare. Puteți încerca să vă conectați sau să modificați directoarele.
Accesul la această pagină necesită autorizare. Puteți încerca să modificați directoarele.
Dataverse oferă un model de securitate flexibil pentru multe scenarii de afaceri. Modelul se aplică doar mediilor care au o bază de date Dataverse. Ca administrator, gestionați utilizatorii, verificați configurația lor de securitate și depanați problemele de acces.
Securitatea bazată pe roluri
Dataverse utilizează roluri de securitate pentru a grupa privilegii. Atribuiți roluri de securitate direct utilizatorilor sau echipelor Dataverse. Membrii echipei primesc privilegiile atribuite echipei.
Privilegiile de securitate sunt cumulative. Un utilizator primește cel mai larg acces acordat de toate rolurile și membrii echipei. De exemplu, dacă un rol acordă acces de citire la nivel de organizație la toate înregistrările de persoane de contact, alt rol nu poate ascunde o anumită persoană de contact de la utilizator.
Unități de business
Urmăriți acest videoclip pentru a înțelege unitățile de afaceri din Dataverse:
Unitățile de afaceri lucrează cu roluri de securitate pentru a determina accesul unui utilizator. Ele definesc limitele de securitate care vă ajută să gestionați utilizatorii și datele. Fiecare bază de date Dataverse are o unitate de business rădăcină.
Creați unități de afaceri fiu pentru a împărți utilizatorii și datele în limite de securitate mai mici. Fiecare utilizator dintr-un mediu aparține unei unități de business. Structura unității de business se poate potrivi cu ierarhia organizațională, dar nu trebuie să fie necesară.
Următoarele exemple utilizează trei unități de afaceri. Woodgrove este unitatea de afaceri rădăcină și rămâne în partea de sus a ierarhiei. Diviziunile A și B sunt unități de afaceri ale copiilor. Utilizatorii fiecărei divizii au nevoi de acces diferite.
Structura ierarhică de acces la date
Utilizați o structură ierarhică pentru a separa utilizatorii și datele dintr-o ierarhie asemănătoare unui arbore.
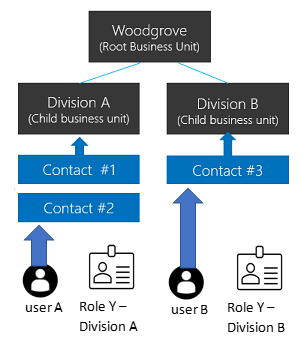
Atribuiți fiecărui utilizator o unitate de business și atribuiți utilizatorului un rol de securitate din unitatea de business respectivă. În mod implicit, unitatea de business a utilizatorului deține înregistrările pe care le creează utilizatorul. Rolul de securitate determină ce înregistrări poate accesa utilizatorul în unitatea de business respectivă.
În acest exemplu, utilizatorul A aparține Divizării A și are rolul de securitate Y din Divizia A. Utilizatorul A poate accesa Contact #1 și Contact #2. Utilizatorul B aparține Diviziei B, astfel încât utilizatorul B nu poate accesa persoanele de contact ale Diviziei A, dar poate accesa Contact #3.
Structură de acces la date matrice (unități de afaceri modernizate)
Utilizați o structură matrice pentru a organiza datele într-o ierarhie similară arborescentă, permițându-le utilizatorilor să acceseze date în mai multe unități de afaceri, indiferent de unitatea de business de care aparțin.
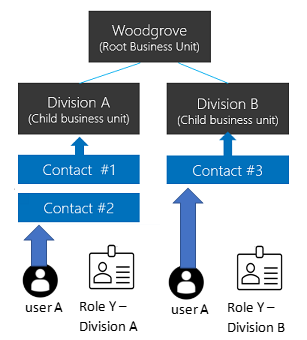
Atribuiți utilizatorului un rol de securitate de la fiecare unitate de business ale cărei date trebuie să le acceseze. Atunci când utilizatorul creează o înregistrare, poate selecta unitatea de business care o deține.
În acest exemplu, utilizatorul A poate aparține oricărei unități de business, inclusiv unitatea de business rădăcină. Rolul de securitate Y din Divizia A oferă utilizatorului acces la Contact #1 și Contact #2. Rolul de securitate Y din Divizia B oferă utilizatorului acces la Contactul nr. 3.
Se activează structura de acces la date din matrice
Notă
Înainte de a activa această caracteristică, publicați toate particularizările, astfel încât caracteristica să se aplice la tabelele noi. Dacă un tabel nepublicat nu funcționează după ce activați caracteristica, utilizați instrumentul OrgDBOrgSettings pentru Microsoft Dynamics CRM pentru a seta RecomputeOwnershipAcrossBusinessUnits la true. Această setare vă permite să setați și să actualizați coloana Unitate de business proprie .
- Conectați-vă la Centrul de administrare a platformei Power Platform ca administrator Dynamics 365 sau ca administrator Microsoft Power Platform.
- În panoul de navigare, selectați Gestionare.
- În panoul Gestionare , selectați Medii, apoi selectați mediul.
- Selectați Setări>Produs>Caracteristici.
- Activați Înregistrarea proprietății în unități de afaceri.
- Selectați Salvați.
După ce activați caracteristica, selectați o unitate de business atunci când atribuiți un rol de securitate unui utilizator. Această opțiune vă permite să atribuiți roluri din unități de afaceri diferite utilizatorului. Pentru a rula aplicații bazate pe modele, utilizatorul are nevoie, de asemenea, de un rol de la unitatea de afaceri proprie, care include privilegiile de setări de utilizator necesare. Rolul Utilizator de bază afișează privilegiile de setări de utilizator de activat.
Puteți face un utilizator proprietarul înregistrării în orice unitate de business dacă unul dintre rolurile sale de securitate acordă privilegiul Citire pentru tabelul înregistrării. Utilizatorul nu are nevoie de un rol de securitate din unitatea de business proprie a înregistrării. Pentru mai multe informații, consultați Înregistrarea proprietății în unitățile de afaceri modernizate.
Notă
Setarea EnableOwnershipAcrossBusinessUnits stochează starea acestei caracteristici. De asemenea, puteți modifica setarea cu instrumentul OrgDBOrgSettings pentru Microsoft Dynamics CRM.
Asociați o unitate de afaceri cu un grup de securitate Microsoft Entra
Mapați unitățile de afaceri pentru a Microsoft Entra grupurile de securitate pentru a simplifica gestionarea utilizatorilor și atribuirea rolurilor.
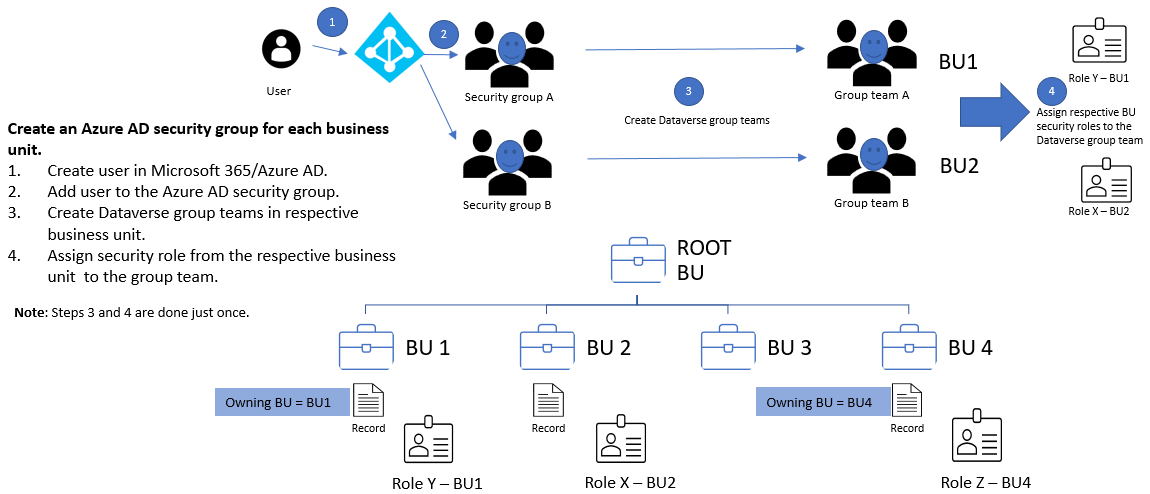
Pentru fiecare unitate de business:
- Creați un grup de securitate Microsoft Entra.
- Creați o echipă de grup Dataverse pentru grupul de securitate.
- Atribuiți rolul de securitate al unității de business echipei grupului Dataverse.
- Adăugați utilizatori la grupul de securitate Microsoft Entra.
Atunci când un utilizator accesează pentru prima dată mediul, Dataverse creează utilizatorul în unitatea de business rădăcină. Echipele grupului User și Dataverse pot rămâne în unitatea de business rădăcină. Rolurile lor de securitate atribuite acordă acces la datele din unitățile de afaceri corespunzătoare.
Pentru accesul la date matrice, adăugați utilizatori la grupul de securitate Microsoft Entra pentru fiecare unitate de business de care au nevoie pentru a le accesa.
Unitate de business deținută
Fiecare înregistrare are o coloană Unitate de firmă care identifică unitatea de business care deține înregistrarea. Atunci când un utilizator creează o înregistrare, coloana se setează implicit la unitatea de business a utilizatorului. Puteți modifica valoarea doar atunci când proprietatea Înregistrați în unități de afaceri este activată.
Notă
Modificarea unității de business proprii poate provoca modificări în cascadă. Pentru mai multe informații, consultați Utilizarea SDK pentru .NET pentru a configura comportamentul în cascadă.
Pentru a permite unui utilizator să seteze coloana Unitate de business proprie , acordați privilegiului Adăugare la rol de securitate al utilizatorului pentru tabelul Unitate de business.
Adăugați coloana la:
- Un corp sau un antet de formular.
- O vizualizare.
- O mapare de coloană. Dacă utilizați AutoMapEntity, includeți coloana în mapare.
Notă
Dacă o activitate de sincronizare a datelor include Unități de business deținute în schema sa, activitatea nu reușește cu o încălcare a restricției cheie străină atunci când mediul țintă nu conține aceeași valoare. Eliminați coloana din schema sursă sau modificați valoarea sa sursă într-o unitate de business care există în mediul țintă.
Atunci când copiați date într-o resursă externă, cum ar fi Power BI, includeți Unitate de business proprie numai dacă destinația acceptă coloana.
Proprietate tabel și înregistrare
Dataverse acceptă două tipuri de proprietate a înregistrărilor:
- Organizație deținută: Un privilegiu se aplică tuturor înregistrărilor sau nu se aplică.
- Utilizator sau echipă deținute: Majoritatea privilegiilor acceptă nivelurile de acces ale utilizatorilor, unității de business, unității de firmă părinte-fiu și nivelurilor de acces la organizație.
Selectați tipul de proprietate atunci când creați un tabel și nu îl puteți modifica mai târziu. De exemplu , accesul de citire la nivel de utilizator la tabelul Persoană de contact le permite utilizatorilor să citească doar înregistrările de persoane de contact pe care le dețin.
Dacă utilizatorul A aparține Diviziunii A și are acces de citire la nivel de unitate de business la tabelul Persoană de contact, utilizatorul A poate citi Contact #1 și Contact #2, dar nu Contact #3.
Atunci când configurați un rol de securitate, selectați un nivel de acces pentru fiecare privilegiu.
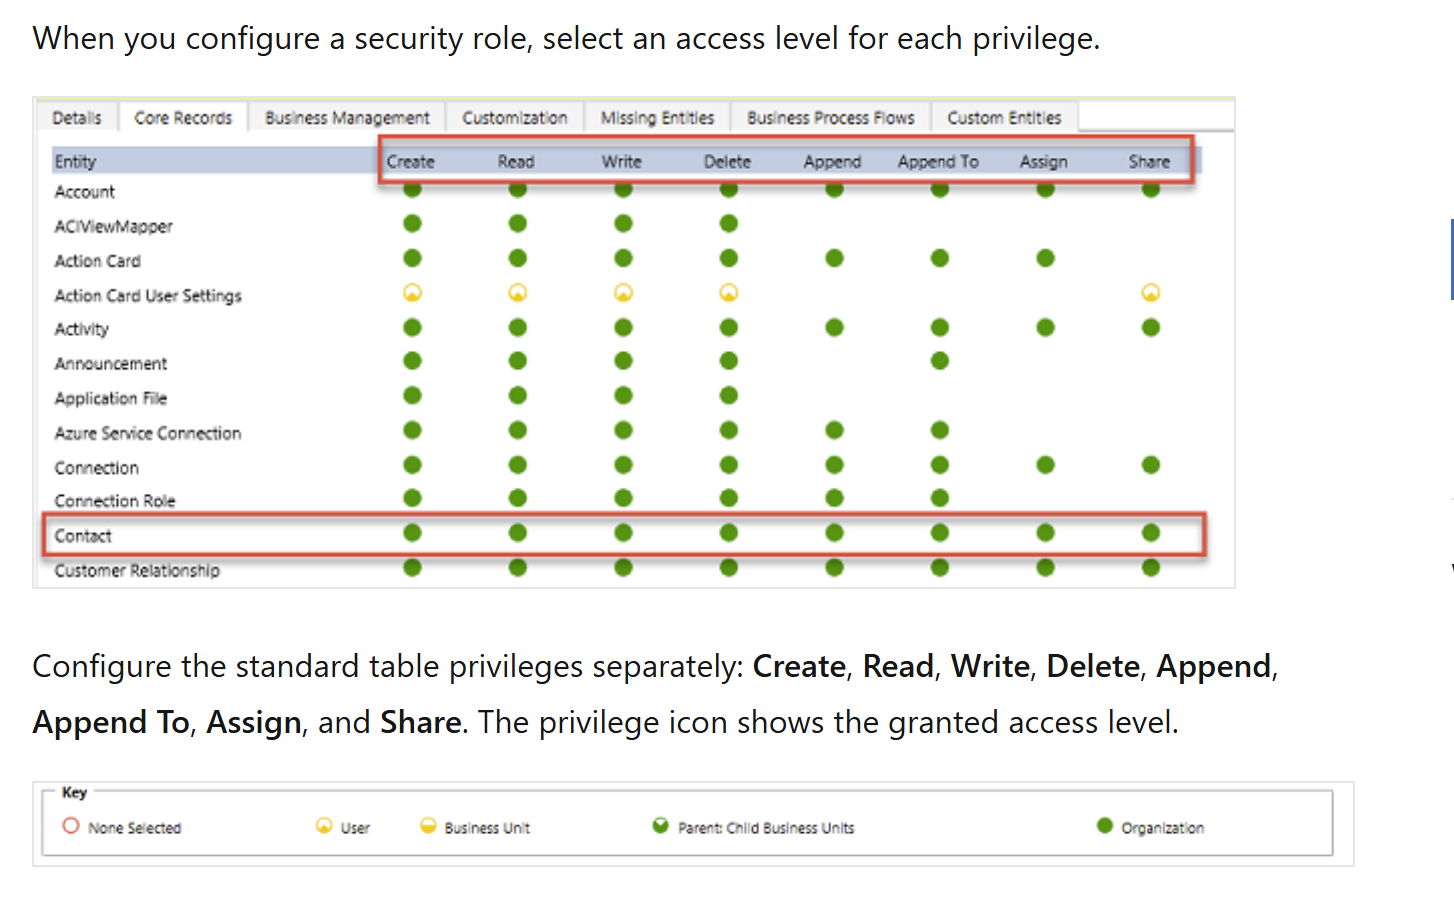
Configurați separat privilegiile de tabel standard: Creare, Citire, Scriere, Ștergere, Adăugare, Adăugare la, Atribuire și Partajare. Pictograma privilegiu afișează nivelul de acces acordat.
Proprietate înregistrare tabel filtrat (previzualizare)
Caracteristicile în regim de previzualizare nu sunt destinate utilizării în producție și pot avea funcționalități restricționate. Aceste caracteristici sunt disponibile înainte de lansarea oficială, astfel încât clienții să poată obține acces din timp și să poată oferi feedback.
Proprietatea înregistrărilor filtrate permite administratorilor să controleze accesul la înregistrări Dataverse cu filtre de valori coloană. De exemplu, acordați acces doar înregistrărilor unde City coloana este egală cu Redmond. Utilizatorii pot să creeze, să citească, să actualizeze și să șteargă doar înregistrările care se potrivesc filtrelor din rolurile lor de securitate.
Spre deosebire de tabelele Dataverse tradiționale, tabelele cu proprietate a înregistrării filtrate nu acceptă proprietatea înregistrării, partajarea sau atribuirea. Privilegiile bazate pe filtrare controlează accesul înregistrărilor și oferă acces granular la nivel de rând, fără a restricționa tabele, coloane sau alte obiecte model.
Notă
Utilizați proprietatea înregistrării filtrate pentru a acorda acces la nivel de rând la înregistrările care îndeplinesc criteriile de filtrare. Aplicați privilegii bazate pe filtrare pentru tabelele de proprietate ale înregistrărilor filtrate și tabelele deținute de utilizator sau deținute de organizație existente. Pentru tabelele existente, această abordare păstrează modelul de proprietate subiacent.
Înregistrarea proprietății în unități de afaceri modernizate
Cu unitățile de afaceri modernizate, utilizatorii pot deține înregistrări în orice unitate de business. Un utilizator are nevoie de un rol de securitate de la orice unitate de business care acordă privilegiul Citire pentru tabelul înregistrării. Utilizatorul nu are nevoie de un rol de la fiecare unitate de business care conține o înregistrare pe care o deține.
Dacă ați activat Proprietatea Înregistrării în unități de afaceri dintr-un mediu de producție în perioada de previzualizare:
- Instalați editorul Setări organizație.
- Setați RecomputeOwnershipAcrossBusinessUnits la
true. Sistemul se blochează în timpul recalculării, ceea ce poate dura până la cinci minute. După recalculare, utilizatorii pot deține înregistrări în unități de afaceri fără un rol de securitate separat de fiecare unitate de business. Proprietarii de înregistrări pot atribui, de asemenea, înregistrări utilizatorilor din afara unității de afaceri proprietare a înregistrării. - Setați AlwaysMoveRecordToOwnerBusinessUnit la
false. Înregistrările rămân apoi în unitatea lor de afaceri originală, atunci când proprietatea se modifică.
Pentru medii neproductie, setați AlwaysMoveRecordToOwnerBusinessUnit la false.
Notă
Dacă dezactivați Proprietate înregistrare în unități de afaceri sau setați RecomputeOwnershipAcrossBusinessUnits la false, nu puteți seta sau actualiza coloana Unitate de business proprie. Dataverse modifică, de asemenea, unitatea de afaceri care deține fiecare înregistrare afectată pentru a se potrivi cu unitatea de afaceri a proprietarului înregistrării.
Echipe (inclusiv echipe de grup)
Fiecare echipă aparține unei unități de afaceri. Dataverse creează automat o echipă implicită pentru fiecare unitate de business și gestionează apartenența sa. Echipa implicită include întotdeauna toți utilizatorii din unitatea de business. Nu puteți să adăugați sau să eliminați manual membrii săi. Dataverse actualizează apartenența atunci când asociați sau dezasociați utilizatorii cu unitatea de business.
Dataverse oferă două tipuri de echipe:
- Echipele proprietarului pot deține înregistrări. Fiecare membru al echipei primește acces direct la înregistrările echipei. Un utilizator poate aparține mai multor echipe de proprietari.
- Echipele de acces oferă acces la înregistrările partajate, dar nu dețin înregistrări sau nu au roluri de securitate.
Partajarea înregistrărilor
Partajați înregistrări individuale cu un utilizator sau o echipă pentru a gestiona excepțiile pe care nu le acoperă modelul dvs. de proprietate și unitate de business. Utilizați partajarea doar pentru excepții, deoarece funcționează mai puțin eficient și poate fi mai greu de depanat decât accesul bazat pe roluri. Partajarea cu o echipă este mai eficientă decât partajarea separată cu fiecare utilizator.
Utilizați un șablon de echipă de acces pentru a crea automat o echipă de acces și a-i defini permisiunile pentru o înregistrare. De asemenea, puteți să creați echipe de acces fără un șablon și să gestionați manual membrii lor. Echipele de acces nu dețin înregistrări și nu pot avea roluri de securitate. Membrii echipei primesc acces, deoarece înregistrarea este partajată cu echipa.
Securitate la nivel de înregistrare în Dataverse
Accesul la înregistrarea unui utilizator combină toate rolurile de securitate, apartenența la unitatea de afaceri, apartenențele la echipă și înregistrările partajate. Access este cumulativ într-o bază de date Dataverse. Dataverse urmărește accesul separat pentru fiecare bază de date, iar utilizatorul trebuie să aibă o licență Dataverse corespunzătoare.
Securitatea la nivel de coloană în Dataverse
Utilizați securitatea la nivel de coloană atunci când securitatea la nivel de înregistrare nu oferă suficient control. Activați-l pentru toate coloanele particularizate și majoritatea coloanelor de sistem. Majoritatea coloanelor de sistem care conțin informații de identificare personală (PII) acceptă securitatea la nivel de coloană. Metadatele unei coloane de sistem indică dacă o puteți securiza.
Activați separat securitatea la nivel de coloană pentru fiecare coloană. Apoi creați un profil de securitate pentru coloane care acordă Acces creare, actualizare și citire la coloane securizate. Atribuiți profilul utilizatorilor sau echipelor.
Securitatea la nivel de coloană nu acordă acces la o înregistrare. Un utilizator trebuie să aibă deja acces la înregistrări înainte ca un profil de securitate de coloană să poată acorda acces la coloane securizate. Utilizați securitatea la nivel de coloană numai dacă este necesar, deoarece utilizarea excesivă poate reduce performanța.
Gestionarea securității în mai multe medii
Utilizați soluții Dataverse pentru a muta rolurile de securitate și profilurile de securitate de coloană între medii. Creați și gestionați unități de afaceri și echipe separat în fiecare mediu. De asemenea, trebuie să atribuiți utilizatori componentelor de securitate corespunzătoare din fiecare mediu.
Configurarea securității utilizatorilor
După ce creați roluri, echipe și unități de afaceri, configurați accesul fiecărui utilizator:
- Asociați utilizatorul cu o unitate de business. Dataverse utilizează în mod implicit unitatea de business rădăcină și adaugă utilizatorul la echipa implicită a unității de business respective.
- Atribuiți rolurile de securitate de care are nevoie utilizatorul.
- Adăugați utilizatorul la echipele corespunzătoare.
- Dacă utilizați securitatea la nivel de coloană, atribuiți un profil de securitate pentru coloană utilizatorului sau uneia dintre echipele sale.
Accesul eficient al unui utilizator combină rolurile de securitate atribuite direct cu rolurile atribuite prin intermediul echipelor. Dataverse acordă întotdeauna cea mai amplă permisiune din partea acestor roluri. Pentru o prezentare detaliată, consultați Configurarea securității mediului.
Coordonați modificările majore de securitate cu persoanele care fac aplicații și administratorii care gestionează permisiunile de utilizator înainte de a implementa modificările.