Notă
Accesul la această pagină necesită autorizare. Puteți încerca să vă conectați sau să modificați directoarele.
Accesul la această pagină necesită autorizare. Puteți încerca să modificați directoarele.
Acest model de arhitectură tratează o provocare comună cu integrările Microsoft Dataverse și SharePoint. Dataverse impune securitatea la nivel de înregistrare, dar acele permisiuni nu se aplică automat documentelor stocate în SharePoint. Acest model de arhitectură utilizează o navigare restricționată SharePoint și descoperire restricționată a documentelor. Aceste protecții îi ghidează pe utilizatori să deschidă SharePoint documente prin experiența aplicației și să reducă riscul de suprasharing.
Sfat
Acest articol oferă un exemplu de scenariu și o reprezentare vizuală a modului de reducere a accesului la SharePoint documente în afara permisiunilor Dataverse ale unui utilizator atunci când utilizează integrarea nativă SharePoint. Această soluție este un exemplu generalizat de arhitectură, care poate fi utilizată pentru multe scenarii și industrii diferite. Acest articol se limitează la cele mai bune practici.
Diagrama arhitecturii
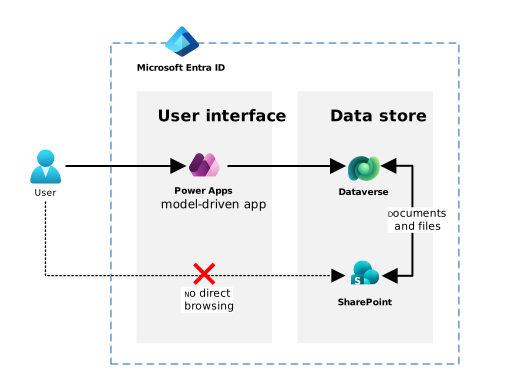
Flux de lucru
Următorul flux de lucru descrie modul în care aceste structuri de model și guvernează accesul la site-uri SharePoint integrate nativ, pentru a alinia mai bine accesul la documente cu controalele de acces bazate pe roluri Dataverse (RBAC) și drepturile la nivel de înregistrare.
Prin restricționarea navigării și dezactivarea mecanismelor de descoperire, acest model reduce semnificativ riscul ca utilizatorii să acceseze documente asociate cu înregistrări dataverse pentru care nu au autorizare, păstrând în același timp o experiență fără sincope a documentelor în aplicație.
Pregătirea accesului și mediilor
Configurarea gestionării accesului
Revizuiți modul în care organizația gestionează în prezent accesul la mediul Dataverse și la site-ul SharePoint asociat.
Utilizați Entra ID grupuri de securitate pentru a gestiona accesul la mediul Dataverse și la documentele SharePoint asociate. Aflați mai multe în Gestionați grupurile Microsoft Entra și apartenența la grup.
Pregătirea mediului Dataverse și a site-ului SharePoint
Asigurați-vă că mediul Dataverse este restricționat la grupul de securitate corespunzător. Aflați mai multe în Controlul accesului utilizatorilor la medii cu grupuri de securitate și licențe.
Aplicați medii gestionate, dacă este necesar, pentru guvernanță.
Dacă un site dedicat nu există deja, furnizați un SharePoint site de echipă pentru documentele de lucru ale volumului de lucru. Acest pas creează un grup de Microsoft 365 implicit și grupuri de SharePoint.
Configurarea accesului SharePoint și a capacității de descoperire
Creați un nou nivel de permisiune.
Aplicați următoarele permisiuni de listă:
- Adăugare elemente
- Editare elemente
- Ștergere elemente
- Vizualizare elemente (obligatoriu)
- Deschidere elemente (obligatoriu)
- Vizualizare versiuni
Aplicați următoarele permisiuni de site:
- Vizualizare pagini (obligatoriu)
- Deschidere (obligatoriu)
Asigurați-vă că este dezactivată permisiunea de răsfoire a site-ului.
Utilizatorii cu acest nivel de permisiune nu pot să răsfoiască folderele părinte sau să navigheze în ierarhia site-ului. Aceștia pot în continuare să adauge, să editeze sau să deschidă elemente din aplicația Dynamics 365 sau din aplicația particularizată bazată pe modele. Această restricție face documentele care aparțin altor înregistrări mai greu de descoperit. Aflați cum să creați și să editați niveluri de permisiune și despre nivelurile de permisiune în SharePoint.
Sub permisiuni complexe, creați un grup de site-uri și atribuiți noul nivel de permisiune acestuia. Aflați cum să particularizați SharePoint permisiunile site-ului.
Acordați acces site-ului grupului de securitate al volumului de lucru sub noul grup SharePoint.
Dezactivați căutarea SharePoint în site. Această setare împiedică utilizatorii (sau Copilot) să localeze conținut în afara contextului Dataverse. Aflați mai multe în Activarea conținutului de pe un site pentru a fi căutat.
Opțional, restricționați Copilot să găsească și să servească conținut de pe site. Aflați mai multe în Restricționarea descoperirii site-urilor și conținutului SharePoint.
Opțional, păstrați accesul elevat pentru anumite roluri, adăugând utilizatori la grupurile de site SharePoint "Membri" sau "Proprietari". Acest pas este util pentru cei care necesită vizibilitate completă a documentului în toate înregistrările și care trebuie să navigheze în structura de foldere SharePoint, cum ar fi directorii sau unitățile de supraveghere. Nu ștergeți grupurile implicite. Ștergerea lor poate face sistemul instabil.
Activați integrarea SharePoint în Dataverse
Activați integrarea SharePoint pentru a conecta site-ul SharePoint cu mediul Dataverse. Aflați mai multe în Configurarea integrării SharePoint.
Activați SharePoint gestionarea documentelor pentru tabelele Dataverse selectate, după cum este necesar. De exemplu, Conturi, Cazuri, Proiecte, Aplicații, Plângeri, Tabele particularizate și altele.
Asigurați-vă că utilizatorii au permisiuni Dataverse corespunzătoare pentru SharePoint înregistrările Document și Locație document. Aflați mai multe în Permisiuni necesare pentru activitățile de gestionare a documentelor.
Utilizatorii accesează fișierele în întregime prin aplicația Dynamics 365 sau prin interfața aplicației bazate pe modele Power Apps. Acestea deschid fișiere prin formulare, subgrids sau butoane din aplicație. Nu se duc direct la SharePoint.
Îmbunătățiri opționale
Adăugați restricții de acces condiționat sau impuse de aplicație ca garanții suplimentare, cum ar fi doar web sau descărcare limitată pentru dispozitivele negestionate. Aflați mai multe despre Accesul condiționat.
Monitorizați utilizarea prin intermediul jurnalelor de auditare SharePoint și Purview pentru a detecta modele de acces neașteptate. Aflați despre soluțiile de audit în Microsoft Purview.
Componente
Dataverse: Acționează ca platformă de aplicație de bază și impune controlul accesului la nivel de înregistrare prin RBAC. Dataverse furnizează modelul de securitate, structura tabelului și suprafața aplicației cu care interacționează utilizatorii atunci când accesează documente.
Power Apps aplicații bazate pe modele: Oferă interfața controlată, ghidată, prin care utilizatorii vizualizează și gestionează înregistrări Dataverse și documentele SharePoint asociate. Utilizatorii accesează documente prin aplicație în loc să navigheze SharePoint fără restricții.
Entra ID: utilizat pentru gestionarea identităților și pentru grupurile de securitate. Entra ID Grupurile de securitate sunt utilizate pentru a defini utilizatorii cărora li se permite să acceseze mediul Dataverse și site-ul SharePoint asociat. Aceste grupuri creează alinierea între accesul la mediu și accesul la site.
SharePoint Online: servește ca strat de stocare a documentelor pentru tabele activate pentru gestionarea nativă a documentelor. rolul SharePoint în acest model include:
- Găzduirea locațiilor de document generate de Dataverse pentru fiecare înregistrare
- Restricționarea accesului la site la grupurile de securitate Entra ID ale volumului de lucru
- Eliminarea sau dezactivarea căilor de navigare în site
- Dezactivarea căutării în site și bibliotecă
Microsoft Purview (opțional): oferă capacități de auditare, înregistrare în jurnal a accesului și de guvernanță a datelor, dacă este necesar pentru conformitate sau supraveghere operațională.
Detaliile scenariului
Organizațiile care construiesc aplicații de afaceri pe Microsoft Power Platform sau Dynamics 365 se bazează frecvent pe gestionarea nativă a documentelor SharePoint pentru a stoca și a gestiona fișiere asociate înregistrărilor Dataverse.
Provocare de afaceri
Deși integrarea nativă Dataverse și SharePoint oferă beneficii puternice de utilizare, prezintă, de asemenea, o provocare arhitecturală binecunoscută: modelul de permisiune SharePoint nu se aliniază automat cu securitatea la nivel de înregistrare a Dataverse (RBAC).
În scenarii comune, cum ar fi gestionarea cazului, gestionarea plângerilor, aprobările, proiectele, investigațiile, aplicațiile de acordare și fluxurile de lucru de reglementare, fiecare grup de utilizatori poate accesa doar anumite înregistrări. Dataverse utilizează un control de acces granular bazat pe roluri (RBAC) pentru a impune aceste permisiuni. Totuși, utilizatorii care accesează site-ul SharePoint asociat pot accesa adesea foldere sau fișiere pentru înregistrări pe care securitatea Dataverse le împiedică să vizualizeze în aplicație.
Această nealinire creează mai multe probleme:
Expunere neintenționată la date: Utilizatorii pot naviga sau căuta din greșeală în biblioteci de documente asociate cu alte echipe sau unități de afaceri.
Risc care se suprapune: Utilizatorii care ar trebui să vadă doar documente prin formularul Dataverse pot descoperi documente prin foldere părinte, liste "recente" sau SharePoint căutare.
Complexitatea operațională a alternativelor:
Automatizarea listei Access Control (ACL) per element necesită întreruperea moștenirii, automatizarea Microsoft Graph și gestionarea accesului la scară, creând o suprasolicitare operațională semnificativă.
Segregația pe mai multe site-uri, cum ar fi un singur site pentru fiecare echipă sau unitate de business, adaugă complexitate grea de gestionare a ciclului de viață al aplicațiilor și administrative (ALM).
Distribuitorii terți atrag costuri suplimentare de licențiere și necesită adesea acces privilegiat, care poate să nu îndeplinească cerințele de conformitate, mai ales pentru organizațiile guvernamentale.
Soluție propusă
Modelul controlat de acces la document SharePoint oferă o cale de mijloc practică. În loc să încercați să reproduceți Dataverse RBAC la nivel de fișier sau folder, această arhitectură limitează SharePoint descoperirea și restricțiile căilor de navigare, păstrând în același timp experiența nativă de gestionare a documentelor din Dataverse și Power Apps/Dynamics 365. Restricționând accesul la site la grupurile de securitate ale volumului de lucru, eliminând elementele de navigare, dezactivând căutarea în site și bibliotecă și permițând utilizatorilor să ajungă la documente în principal prin URL-urile generate de Dataverse, arhitectura "conține" eficient SharePoint din limita volumului de lucru. Dataverse RBAC guvernează accesul la înregistrări și linkurile lor la documente, în timp ce SharePoint permisiuni guvernează accesul direct la documente.
Când se utilizează acest model
Acest model este deosebit de valoros atunci când:
Organizația acceptă o abordare gestionată de risc, în care descoperirea, mai degrabă decât autorizarea, este principala preocupare.
Afacerea necesită o experiență familiară, de colaborare SharePoint fără a menține ACL-uri pentru fiecare înregistrare.
Simplitatea, întreținerea și operațiunile previzibile sunt preferate pentru automatizarea securității foarte particularizate.
Cerințele de reglementare se concentrează pe reducerea accesului accidental, menținerea traseelor de audit și asigurarea unei supravegheri adecvate, mai degrabă decât o impunere strictă a elementelor.
Acest model îi direcționează pe utilizatori să deschidă documente prin Dataverse în loc să navigheze direct la site. Aceasta reduce accesul neintenționat la înregistrări, păstrând experiența de gestionare a documentelor fără întreruperi SharePoint pe care o așteaptă clienții.
Această arhitectură simplă, repetabilă sprijină guvernanța agențiilor, întreprinderilor și industriilor reglementate care necesită balustradă suplimentară. Acesta evită construcțiile de securitate complexe sau neacceptate și echilibrează uzabilitatea, costul și securitatea. Arhitectura utilizează controale de descoperire pentru a gestiona accesul general la documente în locul impunerii stricte la nivel de fișier.
Când să luați în considerare o abordare alternativă
Acest model nu este potrivit în cazul în care este necesară securitatea strictă la nivel de fișier din motive de conformitate. Deși modelul reduce accesul inadvertent prin controale de descoperire, acesta nu împiedică accesul intenționat sau rău intenționat dacă adresele URL sunt partajate. Organizațiile care necesită izolare garantată la nivel de fișier ar trebui să implementeze ACL-uri per element sau modele alternative de segregare.
Considerații
Aceste considerații implementează pilonii principiului *Well-Arhitected*, un set de principii directoare care îmbunătățesc calitatea unui volum de muncă. Power Platform Aflați mai multe în *Well-Architected* Microsoft Power Platform .
Fiabilitate
Proiectați volumul de lucru pentru a evita complexitatea inutilă: Acest model de arhitectură evită automatizarea ACL fragilă per element, întreruperea moștenirii și integrările complexe. Acesta păstrează comportamentul de acces al documentului simplu, previzibil și aliniat la capacitățile platformei acceptate.
Implementați BCDR structurat, testat și documentat: Deoarece arhitectura utilizează doar Dataverse și SharePoint Online, moștenește Microsoft capacitățile native (și documentate) ale geo-redundanței, copierii backup și restaurării particularizate, fără a necesita continuitatea activității și procesele de recuperare a dezastrelor.
Securitatea
Stabiliți un nivel de referință de securitate aliniat cu instrucțiunile platformei: Utilizarea unui grup de securitate dedicat Entra ID ca limită de acces unică atât pentru mediu, cât și pentru site-ul SharePoint oferă o referință clară și unitară pentru accesul bazat pe identitate.
Creați segmentări și perimetre intenționate: Restricționarea accesului SharePoint site-ului la grupurile de securitate ale volumului de lucru și eliminarea capacităților de navigare și căutare, stabilește un perimetru clar care limitează descoperirea documentelor în afara contextului dataverse. Un utilizator care primește un link poate accesa fișierul dacă aparține grupului de securitate al site-ului SharePoint. Intenția acestui model nu este de a impune securitate la nivel de element SharePoint. În schimb, utilizează un design simplu pentru a oferi garanții suplimentare. Modelul face acest compromis intenționat.
Implementați identitatea strictă, condiționată și auditabilă (IAM): Accesul este bazat pe identitate prin Entra ID și auditabil prin Intermediul Dataverse și SharePoint înregistrarea în jurnal. Această configurare acceptă transparență și permite organizațiilor să monitorizeze modele de acces neașteptate.
Excelență operațională
Formalizați activitățile operaționale de rutină utilizând capacitățile platformei: Modelul evită automatizarea particularizată, bazându-se în schimb pe Dataverse native și comportamente SharePoint. Această abordare simplifică operațiunile și reduce intervenția manuală.
Centralizați gestionarea identității și accesului: Toate permisiunile trec prin grupuri Entra ID. Organizațiile pot utiliza recenzii de acces, guvernanța ciclului de viață și procesele de întreprindere existente fără a introduce logica de rol particularizată.
Eficiența performanței
Selectați serviciile potrivite pentru a îndeplini așteptările performanței: Arhitectura utilizează Dataverse pentru datele structurate de afaceri și SharePoint pentru stocarea documentelor, ceea ce permite fiecărui serviciu în scopul său, fără straturi suplimentare de procesare.
Optimizați logica prin încărcarea responsabilităților pe platformă: Dataverse și SharePoint gestiona accesul și redarea documentelor, asigurând latența minimă și utilizarea canalului optimizat de gestionare a fișierelor Dataverse.
Optimizarea experienței
Implementați o arhitectură de informații unitare: Prin eliminarea opțiunilor de navigare SharePoint și prin utilizarea vizualizărilor contextuale ale documentelor dataverse, utilizatorii se confruntă cu o structură unitară și previzibilă a informațiilor.
Acordați prioritate utilizării și reduceți încărcarea cognitivă: Utilizatorii accesează documente numai din formularul Dataverse asociat cu înregistrarea lor, minimizând confuzia și împiedicând expunerea la fișiere necorelate.
Colegi
Microsoft menține acest articol. Următorii colaboratori au scris acest articol.
Autori principali:
- Jared Pritchard, arhitect de soluții
Resurse corelate
- Crearea și editarea nivelurilor de permisiune în SharePoint
- Niveluri de permisiune în SharePoint
- SharePoint permisiuni de site
- Configurarea integrării SharePoint în Dataverse
- Activați SharePoint gestionarea documentelor pentru entități specifice
- Permisiuni necesare pentru activitățile de gestionare a documentelor SharePoint din Dataverse
- Conectați-vă și gestionați Microsoft Dataverse în Microsoft Purview