Notă
Accesul la această pagină necesită autorizare. Puteți încerca să vă conectați sau să modificați directoarele.
Accesul la această pagină necesită autorizare. Puteți încerca să modificați directoarele.
Această arhitectură de referință definește un model de securitate standardizat pentru Microsoft Dataverse care aliniază controlul de acces cu Microsoft Entra ID. Utilizând Microsoft Entra grupuri de securitate mapate la echipele Dataverse, organizațiile pot atribui roluri de securitate dataverse echipelor, nu utilizatorilor individuali. Această abordare centralizează gestionarea accesului, reduce suprapunerea administrativă și ajută la alinierea accesului Dataverse cu politicile de securitate organizaționale și procesele ciclului de viață.
Tip
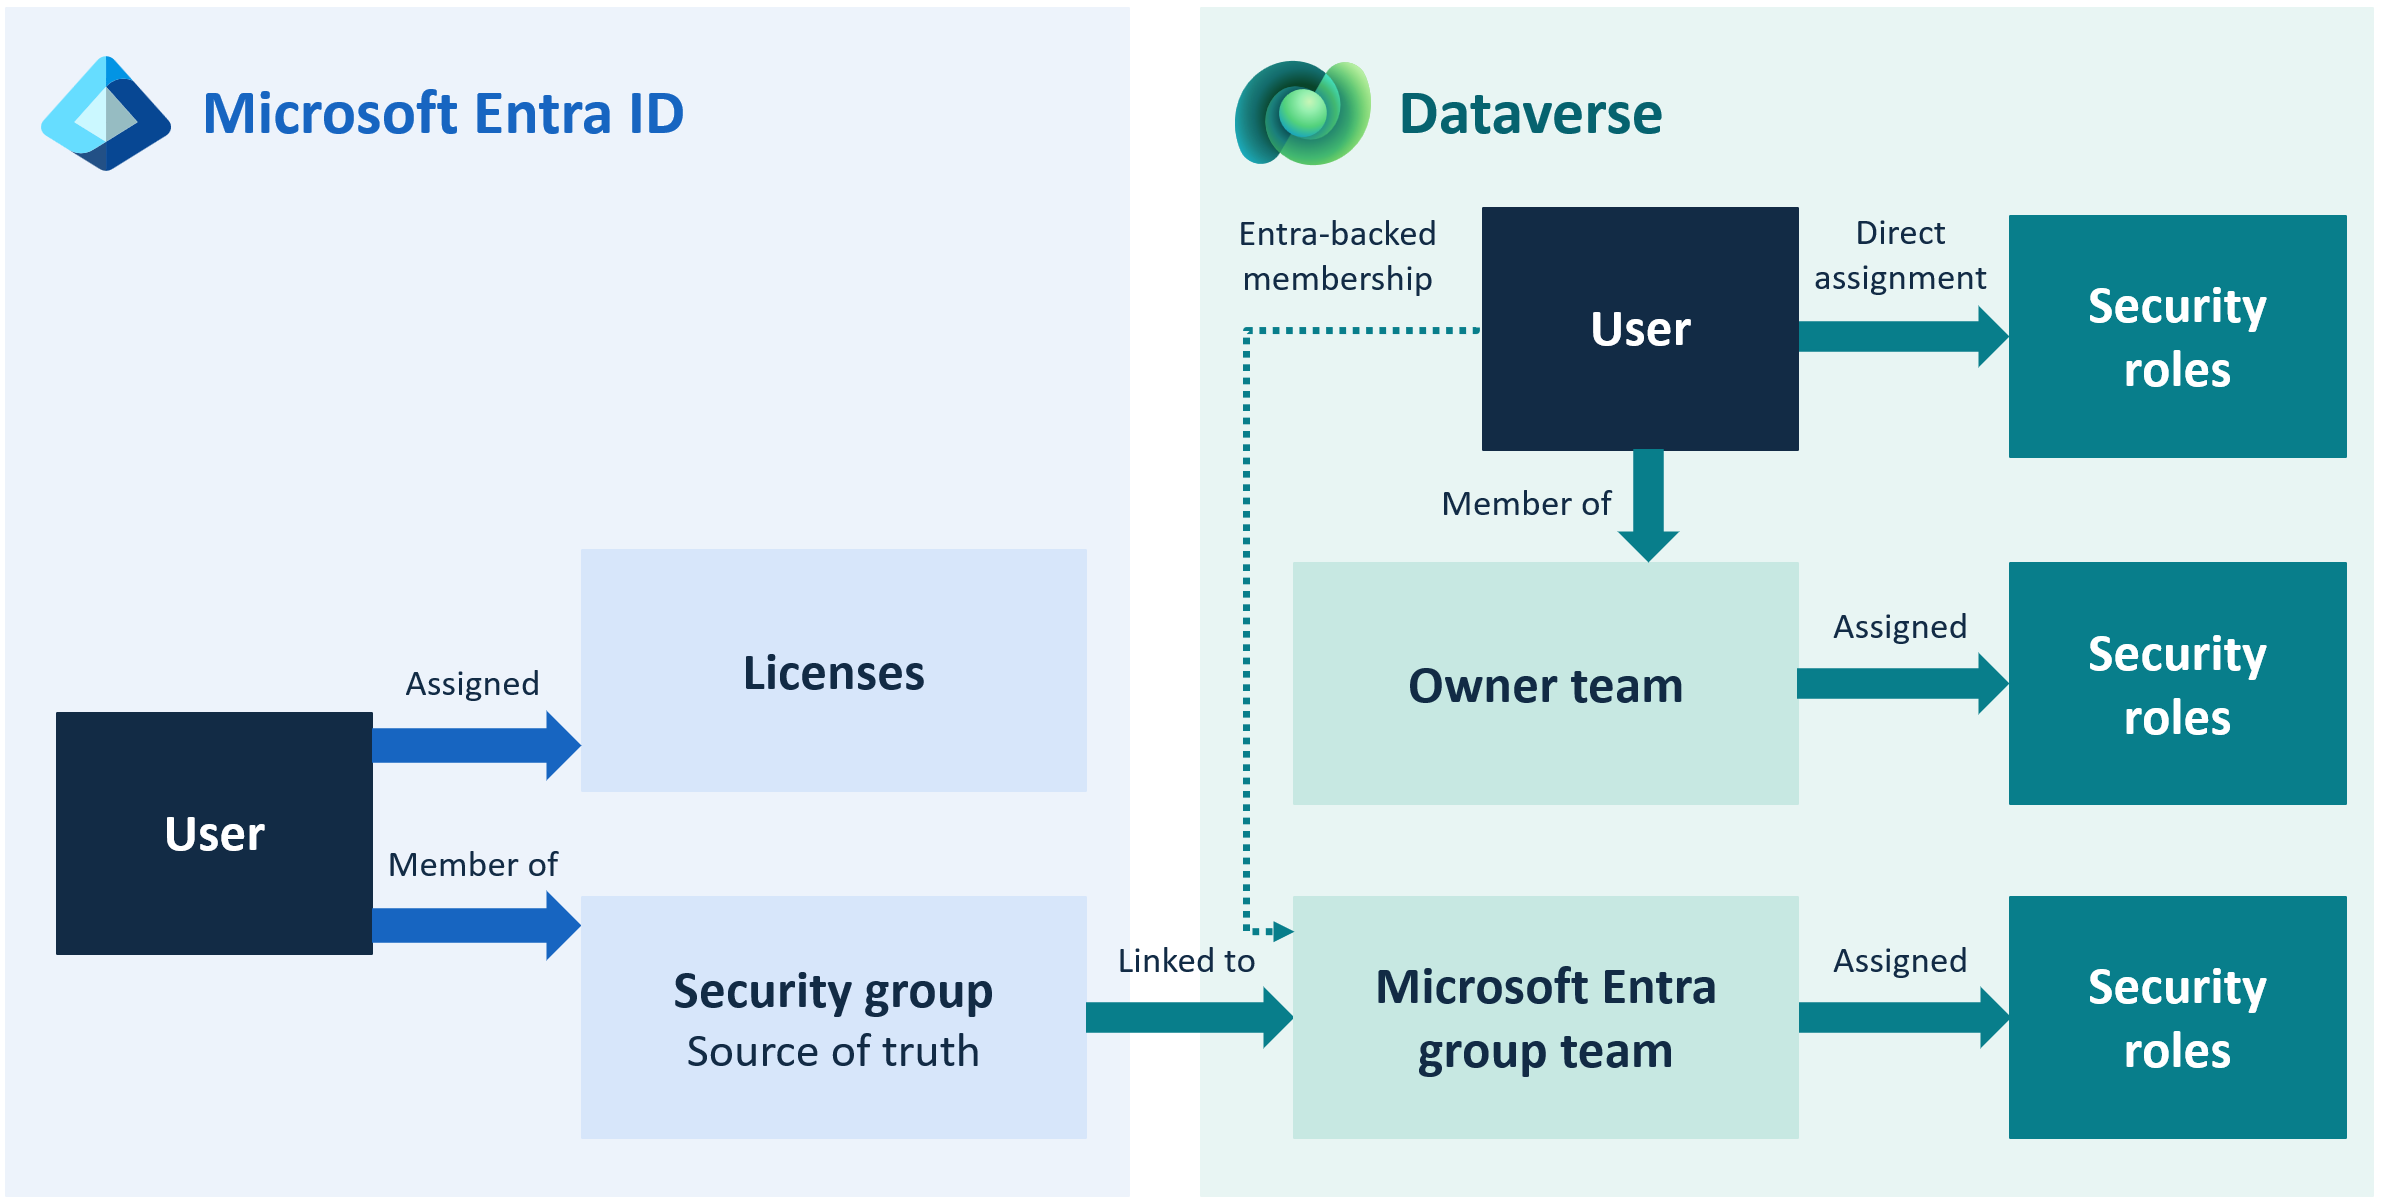
Acest articol oferă un exemplu de scenariu și o reprezentare vizuală a modului de standardizare a controlului accesului în Dataverse cu Microsoft Entra grupuri de securitate și echipe Dataverse. Puteți aplica arhitectura generalizată la Dataverse și Dynamics 365 soluții din diverse scenarii și industrii.
Diagramă arhitectură
Flux de lucru
Această arhitectură gestionează accesul utilizatorilor în principal prin intermediul grupurilor de securitate Microsoft Entra mapate la echipele Dataverse. Atribuiți roluri de securitate acestor echipe pentru a centraliza guvernanța identității în Microsoft Entra ID și a reduce suprapunerea administrativă în Dataverse.
Următorul flux de lucru prezintă modul în care apar evaluarea identității, accesului și privilegiilor în sistem.
Gestionați identitatea de utilizator și apartenența la grup în Microsoft Entra ID.
- Administratorii creează și întrețin Microsoft Entra grupuri de securitate care reprezintă unități de afaceri, funcții de locuri de muncă sau profiluri de acces.
- Adăugați sau eliminați utilizatori din aceste grupuri prin procese standard de guvernanță a identității, cum ar fi asigurarea accesului bazat pe resurse umane, fluxurile de lucru pe durata ciclului de viață și recenziile de acces.
Creați echipe Dataverse de tipul Microsoft Entra echipă de grup.
- Atunci când faceți referire la un grup Microsoft Entra din Dataverse, platforma sincronizează membrii acelui grup cu echipa Dataverse.
- Această echipă Dataverse acționează ca container de securitate în Dataverse.
Notă
Utilizatorii trebuie să îndeplinească cerințele de grup de mediu și de licențiere pentru acces.
Atribuiți roluri de securitate Dataverse echipei dataverse de tip Microsoft Entra echipă de grup.
- Administratorii atribuie unul sau mai multe roluri de securitate Dataverse echipei.
- Aceste roluri definesc privilegiile și accesul la date pe care le moștenesc membrii grupului Microsoft Entra.
- Setarea moștenirii privilegiilor membrului asupra rolului de securitate determină modul în care permisiunile pentru rol se corelează cu echipa și utilizatorul. Utilizați nivelul de acces Utilizator direct (De bază) și privilegiile echipei pentru a se asigura că utilizatorii primesc privilegiile rolului ca și cum ar fi fost atribuite direct acestora.
Utilizatorii se conectează la o aplicație bazată pe modele sau la un serviciu Dataverse-backed.
- Autentificarea are loc prin Microsoft Entra ID.
- Dataverse regăsește echipele și rolurile de securitate ale utilizatorului pentru a determina accesul. Aceste echipe se bazează pe grupurile de Microsoft Entra ale utilizatorului.
Dataverse evaluează permisiunile efective ale utilizatorului.
Dataverse calculează uniunea dintre:
- Privilegii atribuite direct utilizatorului (rare, doar excepție)
- Privilegii moștenite de la Dataverse Microsoft Entra echipe de grup
- Privilegii moștenite de la echipele Proprietar (dacă sunt utilizate pentru proprietatea înregistrării)
- Reguli pentru ierarhia unității de business
Acest calcul are ca rezultat profilul de acces efectiv al utilizatorului.
Utilizatorii interacționează cu datele în funcție de permisiunile lor efective.
- Accesul la tabele, înregistrări și operațiuni, cum ar fi citirea, scrierea, adăugarea, atribuirea și partajarea, este determinat de rolurile de securitate atribuite echipelor lor.
- Dacă eliminați un utilizator dintr-un grup de Microsoft Entra, accesul său Dataverse este eliminat automat data viitoare când se autentifică. Aceștia pierd accesul acordat exclusiv prin apartenența la echipă.
Impuneți procesele de guvernanță și de viață prin Microsoft Entra ID.
- Recenziile Access, asigurarea automată a accesului sau anularea accesului și controalele de audit apar în Microsoft Entra ID.
- Administratorii de date nu mai gestionează atribuirile de roluri de securitate la nivel de utilizator, reducând riscul și suprapunerea operațională.
Gestionați excepțiile prin atribuirea directă a rolurilor de utilizator.
Atribuiți un număr mic de roluri, cum ar fi aplicația Dynamics 365 pentru Outlook, direct utilizatorilor. Documentați și gestionați aceste roluri ca excepții de la modelul standard.
Componente
Această arhitectură combină Microsoft Entra grupuri de securitate, echipe Dataverse și roluri de securitate Dataverse pentru a gestiona accesul. Împreună, aceste componente conectează apartenența la grupul gestionat central la privilegiile pe care utilizatorii le primesc în Dataverse.
Microsoft Entra grupuri: Microsoft Entra grupurile de securitate furnizează identitate centralizată și gestionarea accesului pentru organizație. Utilizați-le pentru a reprezenta roluri de locuri de muncă, departamente sau profiluri de acces funcțional. Acestea servesc drept sursă de autoritate pentru calitatea de membru al utilizatorilor și guvernanța ciclului de viață.
Dataverse teams: Echipele dataverse de tip Microsoft Entra echipa grupului sunt create din Microsoft Entra grupuri de securitate și acționează ca containere de securitate în Dataverse. Acestea permit apartenenței la grup să curgă automat în modelul de securitate Dataverse, permițând atribuirea scalabilă și unitară a rolurilor de securitate.
Rolurile de securitate ale datelor: Rolurile de securitate definesc privilegiile specifice pe care utilizatorii le primesc în Dataverse, inclusiv permisiunile bazate pe tabel și pe activități. Atribuirea acestor roluri pentru Dataverse Microsoft Entra echipe de grup permite un control unitar al accesului și reduce nevoia de atribuiri de roluri de utilizator directe.
Alternativ, atribuiți roluri de securitate direct utilizatorilor individuali sau echipelor Dataverse create manual. Cu toate acestea, ambele abordări necesită întreținere continuă de către administratorii de sistem și nu se integrează cu guvernanța identității organizaționale. Standardizarea accesului la nivelul Microsoft Entra ID asigură că echipa de securitate a organizației gestionează securitatea, acceptă procesele automate ale ciclului de viață și reduce efortul manual din Dataverse.
Detalii despre scenariu
Organizațiile care adoptă Microsoft Dataverse luptă adesea cu modele de securitate fragmentate, inconsistente și întreținute manual. Pe măsură ce mediile se scalează, atribuirile de roluri de utilizator directe și echipele de date gestionate manual creează blocaje operaționale, cresc riscul și îngreunează aplicarea standardelor de guvernanță la nivel de întreprindere.
Această arhitectură tratează aceste provocări utilizând Microsoft Entra grupuri de securitate mapate la echipele Dataverse ca bază pentru gestionarea identității și accesului. Prin trecerea administrării securității la Microsoft Entra ID, organizațiile centralizează controlul, reduc cheltuielile administrative și asigură faptul că accesul Dataverse se aliniază cu practicile de guvernanță a identității de întreprindere.
Considerații
Aceste considerații implementează pilonii Power Platform Well-Architected, un set de principii directoare care îmbunătățesc calitatea volumului de lucru. Află mai multe în Microsoft Power Platform Well-Architected.
Reliability
Această arhitectură îmbunătățește fiabilitatea prin centralizarea gestionării identităților în Microsoft Entra ID, asigurându-vă că modificările de acces se propagă constant în toate mediile Dataverse. Deoarece Dataverse sincronizează automat Microsoft Entra apartenența la grup, accesul utilizatorilor rămâne corect, fără actualizări manuale sau automatizare particularizată. Această abordare reduce riscul de permisiuni învechite și asigură un comportament de acces previzibil pe măsură ce utilizatorii se deplasează în roluri sau departamente.
Security
Utilizarea Microsoft Entra grupuri de securitate ca sursă de adevăr aliniază accesul Dataverse cu guvernanța identității de întreprindere. Accesul condiționat, autentificarea multi-factor, recenziile de acces și anularea automată a accesului se aplică în mod unitar. Atribuirea rolurilor de securitate pentru Dataverse Microsoft Entra echipe de grup reduce riscul de acces inconsistent sau excesiv de permisiv, minimizând în același timp atribuirile de roluri de utilizator directe limitează suprafața de atac și acceptă principii de privilegii minime.
Excelența operațională
Această abordare reduce cheltuielile administrative prin eliminarea atribuirilor manuale de rol la nivel de utilizator și minimizarea necesității de a menține echipele Dataverse direct. Modificările de acces apar automat prin intermediul proceselor Microsoft Entra ID, permițând echipelor de securitate și identitate, nu administratorilor Dataverse, să gestioneze evenimentele privind ciclul de viață. Aceste procese acceptă operațiuni standardizate, reduc erorile umane și simplifică gestionarea mediului.
Eficiența performanței
Câștigurile de eficiență a performanței principale ale acestui model de securitate provin de la reducerea complexității administrative. Standardizarea accesului prin intermediul grupurilor Microsoft Entra simplifică atribuirea rolurilor, micșorează timpul necesar pentru a diagnostica problemele de securitate și reduce efortul necesar administratorilor Dataverse pentru a menține accesul în medii.
Optimizarea experienței
Utilizatorii finali beneficiază de acces unitar și previzibil în toate aplicațiile și mediile. Microsoft Entra apartenența la grup determină accesul utilizatorilor. Atunci când modificările de apartenență la grup Microsoft Entra au efect, permisiunile Dataverse moștenite de utilizator se actualizează automat, fără a necesita actualizări manuale. Administratorii se confruntă, de asemenea, cu un model de securitate mai intuitiv și mai ușor de gestionat, îmbunătățind uzabilitatea generală a platformei.
Colegi
Microsoft menține acest articol. Următorii colaboratori au scris acest articol.
Autorii principali:
- Kylie Kiser, MVP