Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Область применения: ✔️ Front Door (классическая модель)
Внимание
Azure Front Door (классическая версия) будет выведен из эксплуатации 31 марта 2027 года. Поскольку сервис уходит из эксплуатации, он больше не поддерживает создание профилей, адаптацию новых доменов или управляемые сертификаты. Чтобы избежать нарушения работы службы, перейти на Azure Front Door Standard или Premium. Дополнительные сведения см. в разделе вывод из эксплуатации Azure Front Door (классическая версия).
Уровни Azure Front Door уровня "Стандартный" и "Премиум" предлагают расширенные функции сети доставки облака, улучшенную безопасность и улучшенную производительность с помощью глобальной сети Майкрософт. Это руководство поможет перенести профиль Azure Front Door (классический) в профиль уровня "Стандартный" или "Премиум".
Предварительные условия
- Ознакомьтесь с миграцией Azure Front Door (classic) на уровень Standard или Premium.
- Убедитесь, что профиль Azure Front Door (классический) соответствует требованиям к миграции:
- Azure Front Door в версиях Standard и Premium требуют использования HTTPS для всех пользовательских доменов. Если у вас нет собственного сертификата, используйте управляемый сертификат Azure Front Door, который бесплатен и управляется за вас.
- Сопоставление сеансов включено в параметрах группы источников для профилей Azure Front Door standard или Premium. В Azure Front Door (классическая модель) сеансовая привязка устанавливается на уровне домена. Во время миграции параметры сходства сеансов основаны на профиле Azure Front Door (классическая модель). Если у вас есть два домена в классическом профиле с одинаковым серверным пулом (группа источников), сходство сеансов должно быть согласовано в обоих доменах для прохождения проверки миграции.
Примечание.
Вам не нужно менять DNS до или во время миграции. Однако после завершения миграции и прохождения трафика через ваш новый профиль Azure Front Door необходимо обновить свои DNS-записи. Дополнительные сведения см. в разделе Конечное переключение после миграции.
Проверка совместимости
Перейдите к ресурсу Azure Front Door (классический) и выберите «Миграция» в разделе «Настройки».
Выберите "Проверить", чтобы проверить, совместим ли профиль Azure Front Door (классический) для миграции. Проверка может занять до двух минут в зависимости от сложности профиля.
Если миграция несовместима, выберите "Просмотреть ошибки ", чтобы просмотреть список ошибок и рекомендаций для их разрешения.
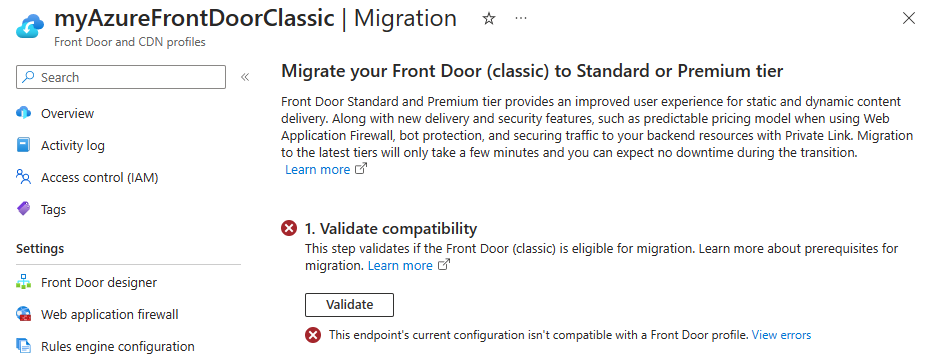
После того как ваш профиль Azure Front Door (классический) пройдёт валидацию и станет совместим с миграцией, переходите к этапу подготовки.
Подготовка к переносу
Ознакомьтесь с названием по умолчанию для нового профиля Azure Front Door. Измените имя, если вы хотите.
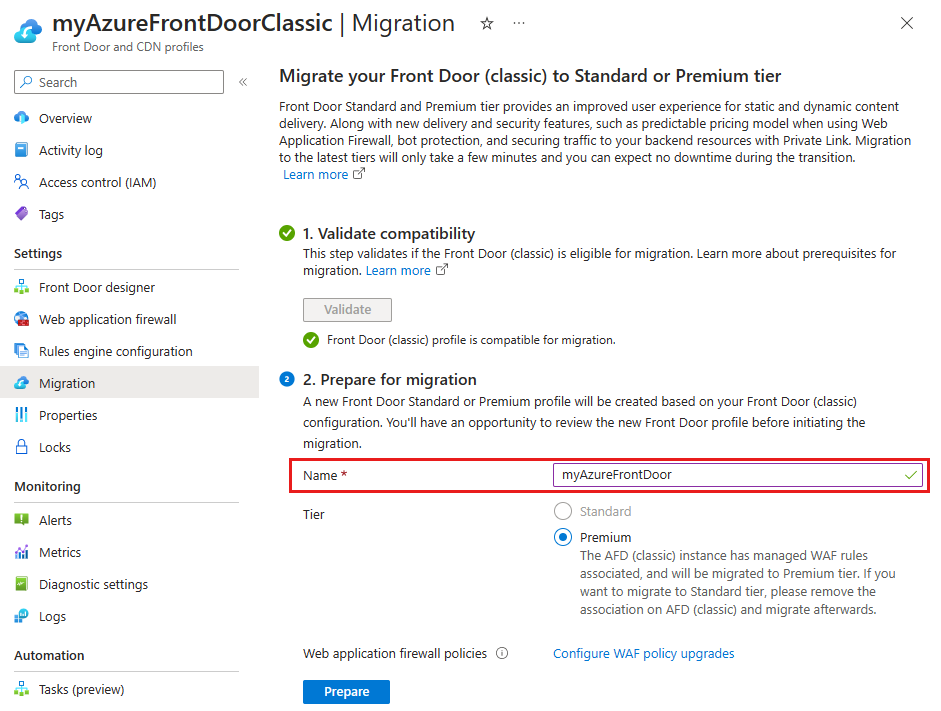
Ознакомьтесь с автоматически выбранным уровнем Azure Front Door на основе классических настроек политики Azure Front Door WAF.
- Стандартный — выбран, если у вас есть только пользовательские правила WAF, связанные с профилем Azure Front Door (классическая модель). Вы можете перейти на уровень "Премиум".
- Премиум . Выбран, если вы используете управляемые правила WAF, связанные с профилем Azure Front Door (классическая модель). Чтобы использовать уровень "Стандартный", удалите управляемые правила WAF из профиля Azure Front Door (классическая модель).
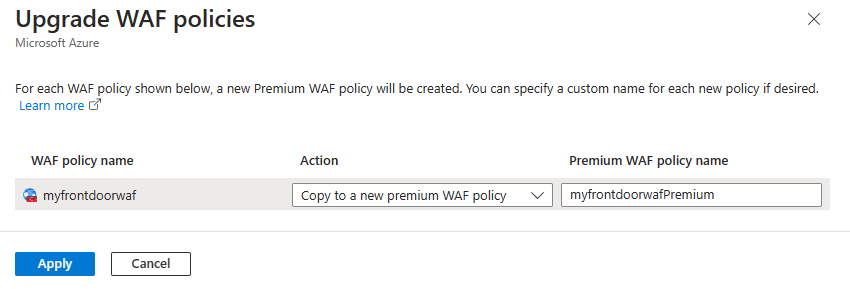
Выберите "Настройка обновлений политики WAF", чтобы решить, следует ли обновить текущие политики WAF или использовать существующую совместимую политику WAF.
Примечание.
Ссылка на настройку обновлений политики WAF отображается только в том случае, если у вас есть политики WAF, связанные с профилем Azure Front Door (классическая модель).
Для каждой политики WAF, связанной с профилем Azure Front Door (классической), выберите действие. Вы можете скопировать политику WAF, чтобы она соответствовала уровню, в который вы переносите или используете существующую совместимую политику WAF. Вы также можете изменить имя политики WAF с предоставленного по умолчанию имени. По завершении выберите Apply, чтобы сохранить параметры Azure Front Door WAF.
Нажмите кнопку "Подготовка" и при появлении запроса нажмите кнопку "Да ", чтобы подтвердить, что вы хотите продолжить процесс миграции. После подтверждения невозможно внести дальнейшие изменения в профиль Azure Front Door (классическая модель).
Выберите ссылку, которая отображается для просмотра конфигурации нового профиля Azure Front Door. Проверьте каждый параметр, чтобы убедиться, что они правильные. По завершении выберите X в правом верхнем углу, чтобы вернуться на экран миграции.
Включение управляемых удостоверений
Если вы используете свой собственный сертификат, необходимо включить управляемую идентичность, чтобы Azure Front Door мог получить доступ к сертификату в вашем Azure Key Vault. Управляемое удостоверение — это функция Microsoft Entra ID, которую можно использовать для безопасного подключения к другим службам Azure без управления учетными данными. Для получения более подробной информации см. Что такое управляемые удостоверения для ресурсов Azure?.
Примечание.
Если вы не используете свой собственный сертификат, вам не нужно включать управляемые идентичности или предоставлять доступ к Key Vault. Вы можете перейти к этапу миграции .
Выберите "Включить", а затем выберите либо "Назначено системой", либо "Назначено пользователем" в зависимости от типа управляемого удостоверения, который вы хотите использовать.
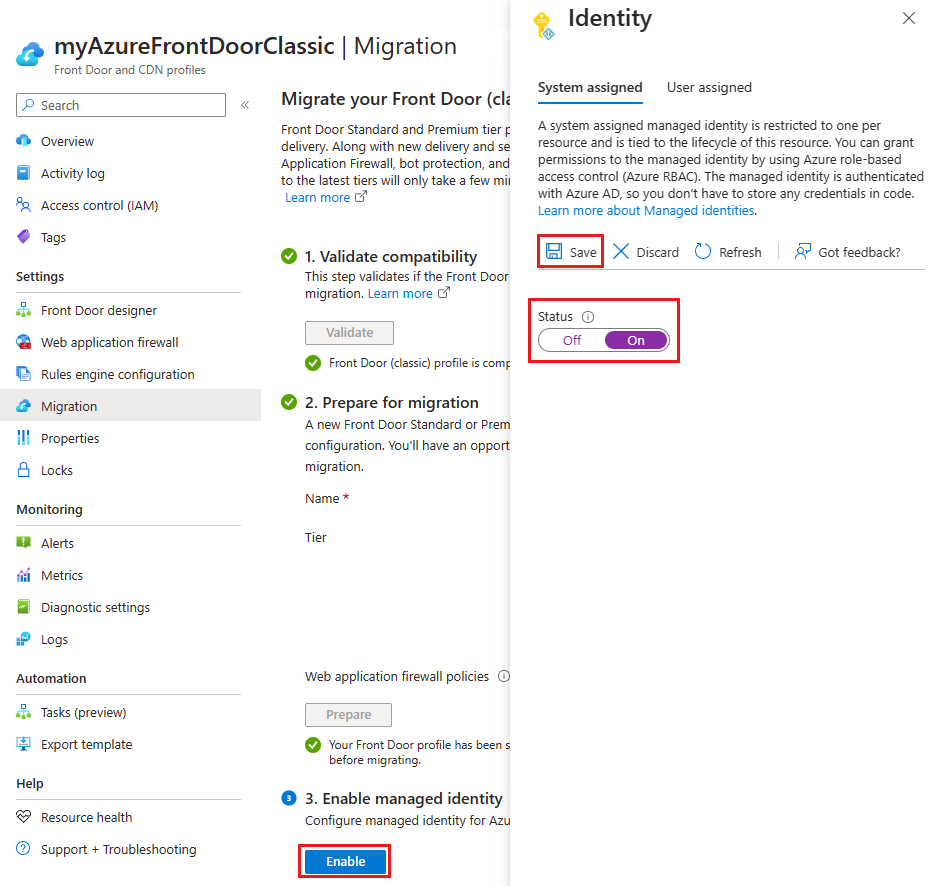
- Назначено системой. Переключите статус на Вкл, а затем нажмите «Сохранить».
- Назначенный пользователем — чтобы создать управляемое удостоверение, назначенное пользователем, см. Создание назначаемого пользователем удостоверения. Если у вас уже есть управляемое удостоверение, назначаемое пользователем, выберите удостоверение и нажмите кнопку "Добавить".
Закройте страницу, чтобы вернуться на страницу миграции. Вы видите, что управляемые удостоверения успешно активированы.
Предоставление управляемому удостоверению доступа к Azure Key Vault
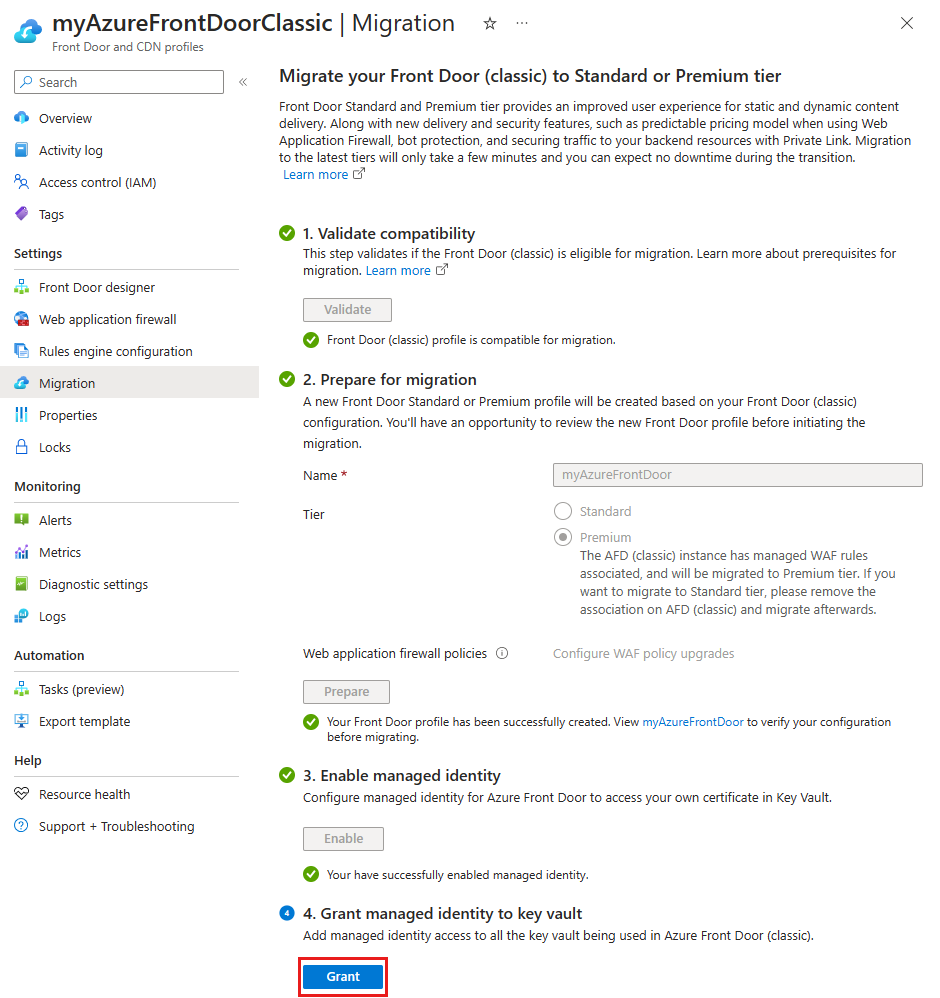
Выберите "Предоставить" , чтобы добавить управляемое удостоверение ко всем Хранилищам ключей Azure, используемым с профилем Azure Front Door (классической).
Миграция
Выберите Миграция, чтобы начать процесс миграции. Подтвердите, выбрав "Да " при появлении запроса. Продолжительность миграции зависит от сложности вашего профиля в Azure Front Door (classic).
Примечание.
При отмене миграции удаляется только новый профиль Azure Front Door. Необходимо вручную удалить все новые копии политик WAF.
После завершения миграции выберите баннер в верхней части страницы или ссылку в сообщении об успешном выполнении, чтобы получить доступ к новому профилю Azure Front Door.
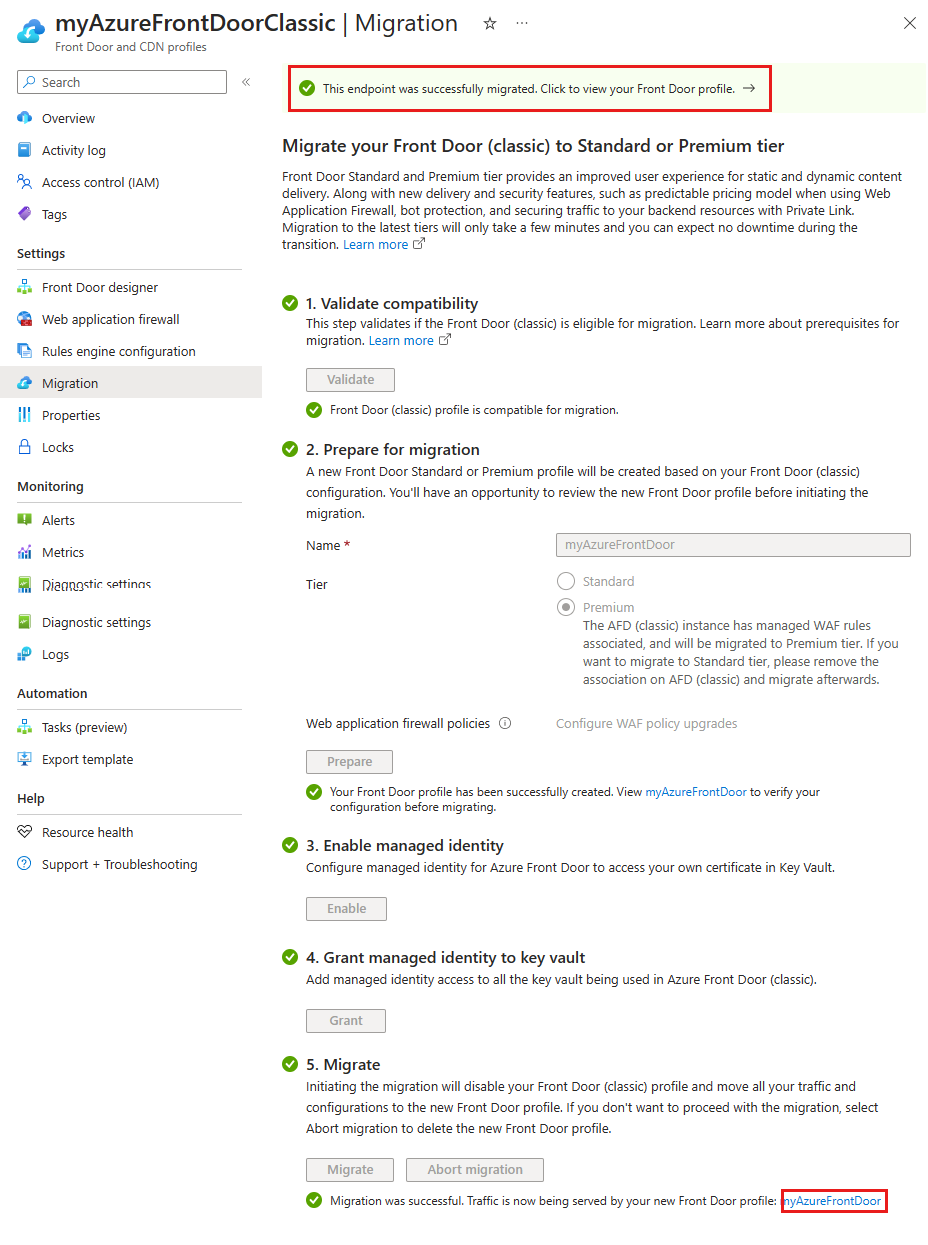
Теперь профиль Azure Front Door (классическая версия) отключен и может быть удален из подписки.
Предупреждение
Удаление нового профиля после миграции удаляет продуктивную среду, что является необратимым.
Пересечение конечной точки после миграции
Azure Front Door (классическая версия) использует другое полное доменное имя (FQDN), отличное от Azure Front Door уровня "Стандартный" или "Премиум". Например, классическая конечная точка может быть contoso.azurefd.net, в то время как конечная точка уровня "Стандартный" или "Премиум" может быть contoso-mdjf2jfgjf82mnzx.z01.azurefd.net. Дополнительные сведения см. в статье "Конечные точки" в Azure Front Door.
Хотя Azure Front Door автоматически направляет трафик с классической концевой точки на ваш новый профиль Standard или Premium без изменений конфигурации, вам необходимо выполнить следующие действия после миграции в зависимости от вашей ситуации:
Пользовательские домены: Обновите запись DNS, чтобы она указывала на новый Azure Front Door Standard/Premium конечный пункт.
Прямое использование классической конечной точки по умолчанию: замените классическое имя хоста на новое имя хоста конечной точки в ваших приложениях, клиентах и интеграциях.
Оба конечных устройства остаются функциональными во время перехода, так что вы можете внести и подтвердить это изменение без простоя.
Предупреждение
Завершите переход на новую конечную точку Azure Front Door Standard/Premium до 31 марта 2028 года. Начиная с 1 апреля 2028 года, классические конечные точки больше не поддерживаются и могут перестать работать. Пользовательские домены, приложения или клиенты, которые всё ещё зависят от классической конечной точки, могут перестать получать трафик.