Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Область применения: ✔️ виртуальные машины Linux
Предположения
- У вас есть представление о проектировании Oracle Data Guard и средах Azure.
Цели
- Создайте топологию и конфигурацию, которая соответствует требованиям аварийного восстановления (DR).
Сценарий 1: Основные сайты и сайты аварийного восстановления на Azure
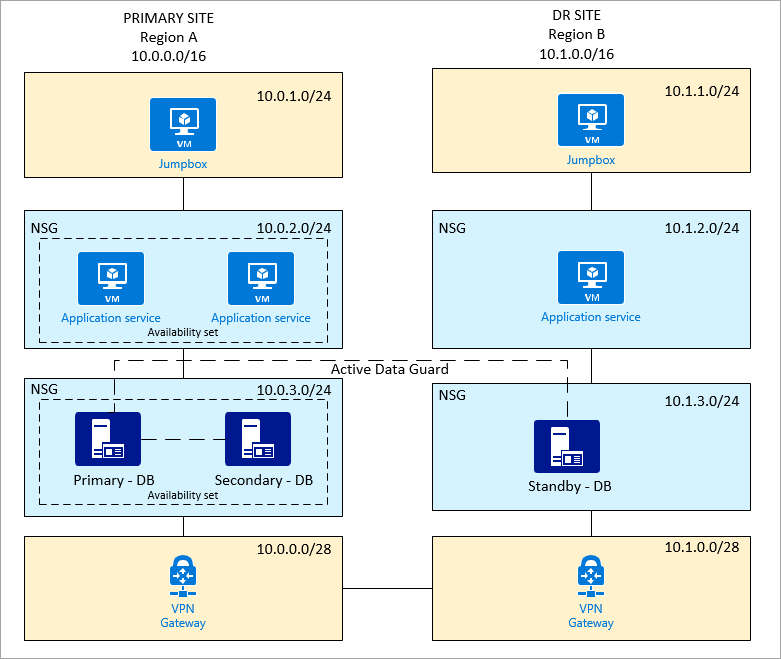
Клиент имеет базу данных Oracle, настроенную на первичном сайте. Сайт аварийного восстановления находится в другом регионе. Клиент использует Oracle Data Guard для быстрого восстановления между этими сайтами. Основной сайт также имеет вторичную базу данных для создания отчетов и других целей.
Топология
Ниже показана сводка по настройке Azure.
- Два сайта (первичный сайт и сайт аварийного восстановления)
- Две виртуальные сети
- Две базы данных Oracle с Data Guard (основная и резервная)
- Две базы данных Oracle с Golden Gate или Data Guard (только первичный сайт)
- Два сервиса приложений, один первичный и один на сайте резервного копирования
- Набор доступности, который используется для служб баз данных и приложений на основном сайте.
- Один jumpbox на каждом сайте, который ограничивает доступ к частной сети и разрешает вход только администратору.
- Сервер-посредник, служба приложений, база данных и VPN-шлюз, каждый в собственной подсети.
- NSG, примененная к подсетям приложений и баз данных
Сценарий 2. Основной сайт локального и аварийного восстановления в Azure
Клиент имеет локальную настройку базы данных Oracle (первичный сайт). Сайт аварийного восстановления находится в Azure. Oracle Data Guard используется для быстрого восстановления между этими сайтами. Первичный сайт также имеет вторичную базу данных для создания отчетов и других целей.
Для этой настройки существует два подхода.
Подход 1. Прямые подключения между локальной средой и Azure, требуя открытых TCP-портов в брандмауэре
Мы не рекомендуем прямые подключения, так как они предоставляют TCP-порты внешнему миру.
Топология
Ниже приведена сводка по настройке Azure.
- Один сайт аварийного восстановления
- Одна виртуальная сеть
- Одна база данных Oracle с Data Guard (активная)
- Одна служба приложений на площадке аварийного восстановления
- Один бастион, который ограничивает доступ к частной сети и разрешает вход только администратору.
- Jumpbox, сервис приложений, база данных и VPN-шлюз на отдельных подсетях
- NSG, примененная к подсетям приложений и баз данных
- Политика или правило NSG, разрешающее входящий TCP-порт 1521 (или определяемый пользователем порт)
- Политика или правило группы безопасности сети для ограничения доступа к виртуальной сети только через IP-адрес или адреса в локальной среде (db или application)

Подход 2: VPN между сайтами
VPN типа "сеть — сеть" — это лучший подход. Дополнительные сведения о настройке VPN см. в статье "Создание виртуальной сети с vpn-подключением типа "сеть — сеть" с помощью ИНТЕРФЕЙСА командной строки.
Топология
Ниже приведена сводка по настройке Azure.
- Один сайт для аварийного восстановления данных
- Одна виртуальная сеть
- Одна база данных Oracle с Data Guard (активная)
- Одна служба приложений на площадке аварийного восстановления
- Один шлюз, который ограничивает доступ к частной сети и позволяет вход только администратору.
- Промежуточный сервер, сервис приложений, база данных и VPN-шлюз находятся в отдельных подсетях.
- NSG, примененная к подсетям приложений и баз данных
- VPN-подключение типа "сеть — сеть" между локальной средой и Azure

Дополнительное чтение
- Проектирование и реализация базы данных Oracle в Azure
- Настройка Oracle Data Guard
- Настройка Oracle Golden Gate
- Резервное копирование и восстановление Oracle