Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
В этой статье представлена большая картина архитектуры безопасности Microsoft Fabric, описывающая, как основные потоки безопасности в системе работают. В нем также описывается, как пользователи проходят проверку подлинности в Fabric, как устанавливаются подключения к данным, а также как Структура хранит и перемещает данные через службу.
Эта статья в первую очередь предназначена для администраторов Fabric, которые отвечают за надзор за Fabric в организации. Он также относится к заинтересованным лицам корпоративной безопасности, включая администраторов безопасности, сетевых администраторов, администраторов Azure, администраторов рабочих областей и администраторов баз данных.
Платформа Fabric
Microsoft Fabric — это решение для аналитики с одним интерфейсом для предприятий, охватывающих все, от перемещения данных до обработки и анализа данных, аналитики в режиме реального времени и бизнес-аналитики (BI). Платформа Fabric состоит из ряда служб и компонентов инфраструктуры, поддерживающих общие функциональные возможности для всех интерфейсов Fabric. Вместе они предлагают комплексный набор аналитических возможностей, предназначенных для эффективной работы. К ним относятся Lakehouse, Data Factory, Инжиниринг данных Fabric, Хранилище данных Fabric, Power BI и другие.
С помощью Fabric вам не нужно объединять разные службы от нескольких поставщиков. Вместо этого вы используете высоко интегрированный, комплексный и простой продукт, предназначенный для упрощения потребностей аналитики. Платформа Fabric была разработана с самого начала для защиты конфиденциальных активов.
Платформа Fabric основана на программном обеспечении как услуга (SaaS), которая обеспечивает надежность, простоту и масштабируемость. Она основана на Azure, которая является общедоступной облачной платформой Майкрософт. Традиционно многие продукты данных были платформой как услуга (PaaS), что требует, чтобы администратор службы настраивал безопасность, соответствие и управление для каждого сервиса. Так как Fabric является службой SaaS, многие из этих функций встроены на платформу SaaS и не требуют установки или минимальной настройки.
Схема архитектуры
На схеме архитектуры ниже показано высокоуровневое представление архитектуры безопасности Fabric.
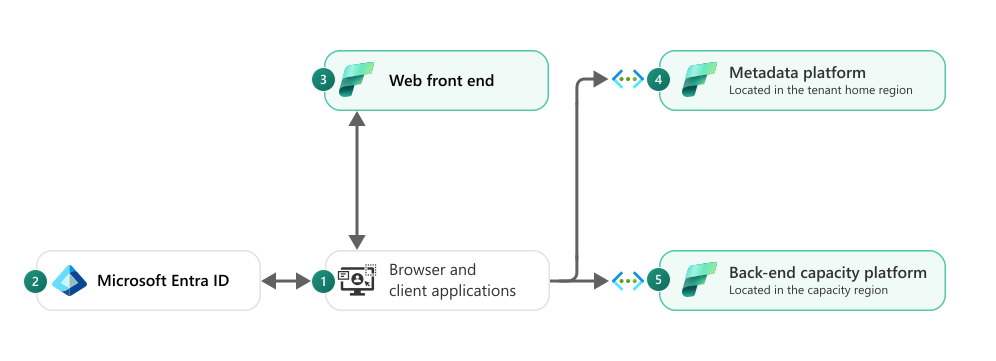
На схеме архитектуры показаны следующие понятия.
Пользователь использует браузер или клиентское приложение, например Power BI Desktop, для подключения к службе Fabric.
Проверка подлинности обрабатывается идентификатором Microsoft Entra, ранее известным как Azure Active Directory, который является облачной службой управления удостоверениями и доступом, которая проверяет подлинность пользователя или субъекта-службы и управляет доступом к Fabric.
Веб-интерфейс получает запросы пользователей и упрощает вход. Он также направляет запросы и предоставляет фронтенд-контент пользователю.
Платформа метаданных хранит метаданные клиента, которые могут включать данные клиента. Службы Fabric запрашивают эту платформу по запросу, чтобы получить сведения о авторизации и авторизовать и проверить запросы пользователей. Он расположен в домашнем регионе клиента.
Платформа емкости на стороне сервера отвечает за вычислительные операции и хранение данных клиентов и размещена в регионе емкости. В нем используются основные службы Azure в этом регионе по мере необходимости для конкретных функций Fabric.
Службы инфраструктуры платформы Fabric являются мультитенантными. Обеспечена логическая изоляция между арендаторами. Эти службы не обрабатывают сложные входные данные пользователей и все написаны в управляемом коде. Службы платформы никогда не запускают код, написанный пользователем.
Платформа метаданных и платформа серверных мощностей работают в защищенных виртуальных сетях. Эти сети предоставляют ряд безопасных конечных точек в Интернете, чтобы они могли получать запросы от клиентов и других служб. Помимо этих конечных точек службы защищены правилами безопасности сети, которые блокируют доступ из общедоступного Интернета. Обмен данными в виртуальных сетях также ограничен на основе привилегий каждой внутренней службы.
Уровень приложений гарантирует, что клиенты могут получать доступ только к данным из собственного клиента.
Проверка подлинности
Fabric использует идентификатор Microsoft Entra для проверки подлинности пользователей (или субъектов-служб). При проверке подлинности пользователи получают маркеры доступа из идентификатора Microsoft Entra. Fabric использует эти маркеры для выполнения операций в контексте пользователя.
Ключевым компонентом идентификатора Microsoft Entra является условный доступ. Условный доступ гарантирует безопасность клиентов путем применения многофакторной проверки подлинности, позволяя только зарегистрированным устройствам Microsoft Intune получать доступ к определенным службам. Условный доступ также ограничивает расположения пользователей и диапазоны IP-адресов.
Авторизация
Все разрешения Fabric хранятся централизованно платформой метаданных. Службы Fabric запрашивают платформу метаданных по запросу для получения сведений о авторизации и авторизации и проверки запросов пользователей.
По соображениям производительности Fabric иногда инкапсулирует сведения авторизации в подписанные токены. Подписанные токены выдаются только платформой управления емкостью, и они включают токен доступа, сведения об авторизации и другие метаданные.
Место расположения данных
В Fabric клиент назначается кластеру платформы домашних метаданных, который расположен в одном регионе, который соответствует требованиям к месту расположения данных в географическом регионе этого региона. Метаданные арендатора, которые могут включать данные клиента, хранятся в этом кластере.
Клиенты могут контролировать расположение рабочих пространств. Они могут выбрать расположение рабочих областей в том же географическом регионе, что и кластер платформы метаданных, либо явно, назначив свои рабочие области емкостям в этом регионе или неявно с помощью пробной версии Fabric, Power BI Pro или типа рабочей области Power BI Premium Per-User (PPU). В последнем случае все данные клиента хранятся и обрабатываются в этом одном географическом регионе. Дополнительные сведения см. в концепциях и лицензиях Microsoft Fabric.
Клиенты также могут создавать емкости Multi-Geo, расположенные в географических зонах (гео), отличных от их домашнего региона. В этом случае вычисления и хранилища (включая OneLake и хранилища, специфичные для определённой области опыта) расположены в мультигеографическом регионе. Метаданные клиента остаются в домашнем регионе. Данные клиента будут храниться и обрабатываться только в этих двух географических регионах. Дополнительные сведения см. в разделе "Настройка поддержки нескольких регионов" для Fabric.
Обработка данных
В этом разделе представлен обзор работы обработки данных в Fabric. Он описывает хранение, обработку и перемещение данных клиента.
Неактивные данные
Все хранилища данных Fabric шифруются в состоянии покоя с использованием ключей, управляемых Microsoft. Данные Fabric включают данные клиента, а также системные данные и метаданные.
Хотя данные могут обрабатываться в памяти в незашифрованном состоянии, он никогда не сохраняется в постоянном хранилище в незашифрованном состоянии.
Вы также можете использовать ключи рабочей области, управляемые клиентом для шифрования ключей шифрования Microsoft в конкретных рабочих областях с помощью собственных ключей Azure Key Vault.
Передаваемые данные
Данные, передаваемые между службами Майкрософт, всегда шифруются по крайней мере TLS 1.2. Фабрика (или Ткань) переходит на протокол TLS 1.3 при первой возможности. Трафик между службы Майкрософт всегда направляется по глобальной сети Майкрософт.
Входящий обмен данными в Fabric также применяет протокол TLS 1.2 и, при каждой возможности, пытается перейти на протокол TLS 1.3. Для исходящей связи Fabric с инфраструктурой, принадлежащей клиенту, теперь требуется TLS 1.2 или более поздней версии; старые протоколы (включая TLS 1.0 и TLS 1.1) больше не поддерживаются.
Телеметрия
Данные телеметрии используются для обеспечения производительности и надежности платформы Fabric. Хранилище телеметрии платформы Fabric предназначено для соответствия нормативным требованиям в отношении данных и конфиденциальности для клиентов во всех регионах, где доступна Fabric, включая Европейский союз (ЕС). Дополнительные сведения см. в разделе "Службы границ данных ЕС".
OneLake
OneLake — это единое, единое, логическое озеро данных для всей организации, и оно автоматически подготавливается для каждого клиента Fabric. Он основан на Azure и может хранить любой тип файла, структурированного или неструктурированного. Кроме того, все элементы Fabric, такие как склады и озера, автоматически хранят свои данные в OneLake.
OneLake поддерживает те же api-интерфейсы Azure Data Lake Storage 2-го поколения (ADLS 2-го поколения)и пакеты SDK, поэтому она совместима с существующими приложениями ADLS 2-го поколения, включая Azure Databricks.
Дополнительные сведения см. в разделе "Безопасность Fabric и OneLake".
Безопасность рабочей области
Рабочие области представляют основную границу безопасности для данных, хранящихся в OneLake. Каждая рабочая область представляет отдельный домен или область проекта, в которой команды могут совместно работать с данными. Управление безопасностью в рабочей области путем назначения пользователям ролей рабочей области.
Для получения дополнительной информации см. Безопасность Fabric и OneLake (Безопасность рабочей области).
Безопасность элементов
В рабочей области можно назначать разрешения непосредственно элементам Fabric, таким как склады и озера. Безопасность элементов обеспечивает гибкость предоставления доступа к отдельному элементу Fabric без предоставления доступа ко всей рабочей области. Пользователи могут настраивать разрешения для каждого элемента, предоставляя доступ к элементу или управляя разрешениями элемента.
Ресурсы соответствия требованиям
Служба Fabric регулируется условиями microsoft Online Services и заявлением о конфиденциальности Microsoft Enterprise.
Сведения о местоположении обработки данных см. в условиях Расположение обработки данных в Условиях использования онлайн-сервисов Microsoft и в Дополнении по защите данных.
Для получения информации о соответствии Центр доверия Microsoft является основным ресурсом для Fabric. Дополнительные сведения о соответствии см. в разделе предложения Майкрософт по соответствию.
Служба Fabric следует жизненному циклу разработки безопасности (SDL), которая состоит из набора строгих методик безопасности, поддерживающих требования к обеспечению безопасности и соответствию требованиям. SDL помогает разработчикам создавать более безопасное программное обеспечение, уменьшая количество уязвимостей и степень серьезности уязвимостей в программном обеспечении, уменьшая затраты на разработку. Дополнительные сведения см. в статье о жизненном цикле разработки безопасности Майкрософт.
Связанный контент
Дополнительные сведения о безопасности Fabric см. в следующих ресурсах.
- Безопасность в Microsoft Fabric
- Комплексный сценарий безопасности Microsoft Fabric
- Обзор безопасности OneLake
- Основные понятия и лицензии Microsoft Fabric
- Вопросы? Попробуйте обратиться к сообществу Microsoft Fabric.
- Есть предложения? Участие в разработке идей по улучшению Microsoft Fabric.