Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Безопасность — это ключевой аспект любого решения аналитики данных, особенно при использовании чувствительных или конфиденциальных данных. По этой причине Microsoft Fabric предоставляет полный набор функций безопасности, позволяющих защитить данные как в состоянии покоя, так и при передаче, а также управлять доступом и разрешениями для пользователей и приложений.
В этой статье вы узнаете о концепциях и функциях безопасности Fabric, которые помогут вам уверенно создать собственное аналитическое решение с помощью Fabric.
Общие сведения
В этой статье представлен сценарий, в котором вы являетесь инженером по обработке и анализу данных, который работает в организации здравоохранения в США. Организация собирает и анализирует данные пациентов, полученные из различных систем, включая электронные медицинские записи, результаты лаборатории, страховые претензии и носимые устройства.
Вы планируете построить лейкхаус с использованием медальонной архитектуры в Fabric, которая состоит из трех уровней: бронзового, серебряного и золотого.
- Бронзовый слой сохраняет необработанные данные по мере поступления из источников данных.
- Уровень серебряного слоя выполняет проверки качества и преобразования данных для их подготовки к анализу.
- Золотой слой предоставляет агрегированные и обогащенные данные для создания отчетов и визуализации.
Хотя некоторые источники данных находятся в локальной сети, другие находятся за брандмауэрами и требуют безопасного, аутентифицированного доступа. Существуют также некоторые источники данных, управляемые в Azure, такие как База данных SQL Azure и служба хранилища Azure. Необходимо подключиться к этим источникам данных Azure таким образом, чтобы данные не предоставлялись общедоступному Интернету.
Вы решили использовать Fabric, так как она может безопасно получать, хранить, обрабатывать и анализировать данные в облаке. Важно, что это делает это при соблюдении нормативных требований вашей отрасли и политик вашей организации.
Так как Fabric является программным обеспечением как услуга (SaaS), вам не нужно подготавливать отдельные ресурсы, такие как хранилище или вычислительные ресурсы. Всё, что вам нужно, — это Fabric capacity.
Необходимо настроить требования к доступу к данным. В частности, необходимо убедиться, что только вы и ваши коллеги специалисты по обработке данных имеют доступ к данным в бронзовых и серебряных слоях озера. Эти уровни предназначены для выполнения очистки данных, проверки, преобразования и обогащения. Кроме того, необходимо ограничить доступ к данным на золотом слое. Только авторизованные пользователи, включая аналитиков данных и бизнес-пользователей, должны иметь доступ к золотому уровню. Для этого требуется доступ к данным для различных аналитических целей, таких как отчеты, машинное обучение и прогнозная аналитика. Доступ к данным должен быть дополнительно ограничен ролью и отделом пользователя.
Подключение к Fabric (защита от входящего трафика)
Сначала вы настроили входную защиту, которая связана с тем, как вы и другие пользователи входят в систему и получают доступ к Fabric.
Так как Fabric развертывается в клиенте Microsoft Entra, проверка подлинности и авторизация обрабатываются Microsoft Entra. Вход с помощью учетной записи организации Microsoft Entra (рабочей или учебной учетной записи). Далее вы узнаете, как другие пользователи будут подключаться к Fabric.
Клиент Microsoft Entra — это граница идентификационной безопасности, которая находится под контролем ИТ-отдела. В пределах этой границы безопасности ИТ-администраторы осуществляют администрирование объектов Microsoft Entra (таких как учетные записи пользователей) и настройку параметров на уровне арендатора. Как и любая служба SaaS, Fabric логически изолирует клиентов. Данные и ресурсы в клиенте никогда не могут быть доступны другим клиентам, если вы явно не авторизуете их для этого.
Вот что происходит при входе пользователя в Fabric.
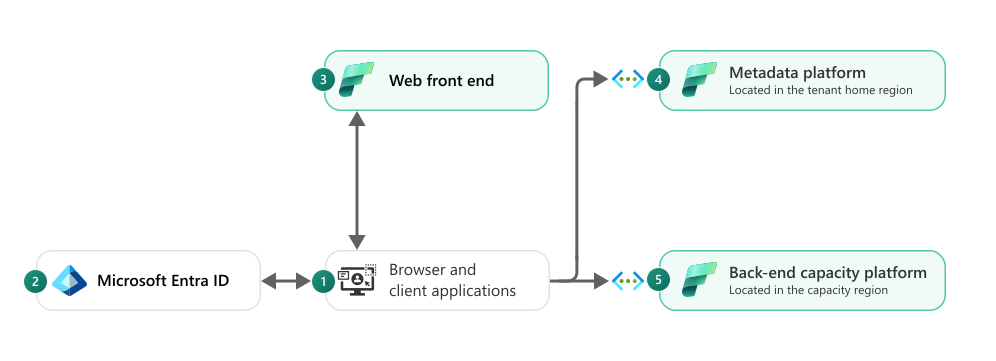
| Элемент | Описание |
|---|---|

|
Пользователь открывает браузер (или клиентское приложение) и входит на портал Fabric. |

|
Пользователь немедленно перенаправляется на Microsoft Entra ID, и им необходимо пройти аутентификацию. Проверка подлинности удостоверяет, что это правильный человек, входящий в систему. |

|
После успешной проверки подлинности веб-фронтенд получает запрос пользователя и доставляет фронтенд-контент (HTML и CSS) из ближайшего узла. Он также направляет запрос на платформу метаданных и платформу серверной емкости. |

|
Платформа метаданных, которая находится в домашнем регионе клиента, хранит метаданные клиента, такие как рабочие области и элементы управления доступом. Эта платформа гарантирует, что пользователь может получить доступ к соответствующим рабочим областям и элементам Fabric. |

|
На внутренней платформе емкости выполняются вычислительные операции и хранятся данные. Он расположен в области емкости. Когда рабочая область привязана к мощностям Fabric, все данные, находящиеся в рабочей области, включая озеро данных OneLake, хранятся и обрабатываются в регионе размещения. |
Платформа метаданных и платформа емкости серверной части работают в защищенных виртуальных сетях. Эти сети предоставляют ряд безопасных конечных точек в Интернете, чтобы они могли получать запросы от пользователей и других служб. Помимо этих конечных точек службы защищены правилами безопасности сети, которые блокируют доступ из общедоступного Интернета.
При входе пользователей в Fabric можно применить другие уровни защиты. Таким образом, клиент будет доступен только для определенных пользователей , а также при выполнении других условий, таких как сетевое расположение и соответствие устройств. Этот уровень защиты называется входящей защитой.
В этом сценарии вы отвечаете за конфиденциальную информацию о пациенте в Fabric. Таким образом, в вашей организации требуется, чтобы все пользователи, обращающиеся к Fabric, должны выполнять многофакторную проверку подлинности (MFA), и что они должны находиться в корпоративной сети, просто защита удостоверения пользователя недостаточно.
Ваша организация также обеспечивает гибкость для пользователей, позволяя им работать в любом месте и использовать свои личные устройства. Так как Microsoft Intune поддерживает использование собственного устройства (BYOD), вы регистрируете утвержденные устройства пользователей в Intune.
Кроме того, необходимо убедиться, что эти устройства соответствуют политикам организации. В частности, эти политики требуют, чтобы устройства могли подключаться только при наличии последней установленной операционной системы и последних исправлений безопасности. Вы настраиваете эти требования безопасности с помощью Условный доступ Microsoft Entra.
Условный доступ предлагает несколько способов защиты клиента. Вы можете:
- Предоставление или блокировка доступа по сетевому расположению.
- Блокировать доступ к устройствам, работающим в неподдерживаемых операционных системах.
- Требуется совместимое устройство, подключенное к Intune, или многофакторная аутентификация для всех пользователей.
- И многое другое.
В случае блокировки всего клиента Fabric можно использовать виртуальную сеть и заблокировать общедоступный доступ к Интернету. После этого доступ к Fabric разрешен только из этой безопасной виртуальной сети. Это требование настраивается путем включения частных ссылок на уровне арендатора для Fabric. Это гарантирует разрешение всех конечных точек Fabric на частный IP-адрес в виртуальной сети, включая доступ ко всем отчетам Power BI. (Включение частных конечных точек влияет на многие элементы Fabric, поэтому важно тщательно ознакомиться с этой статьей, прежде чем активировать частные конечные точки.)
Безопасный доступ к данным за пределами Структуры (исходящая защита)
Затем вы настроите исходящую защиту, которая связана с безопасным доступом к данным за брандмауэрами или частными конечными точками.
В вашей организации есть некоторые источники данных, расположенные в локальной сети. Так как эти источники данных находятся за брандмауэрами, Fabric требует безопасного доступа. Чтобы обеспечить безопасное подключение Fabric к локальному источнику данных, установите локальный шлюз данных.
Шлюз может использоваться потоками данных Data Factory и пайплайнами для приема, подготовки и преобразования локальных данных, а затем загружать их в OneLake с копирующим действием. Фабрика данных поддерживает полный набор соединителей , которые позволяют подключаться к более чем 100 разным хранилищам данных.
Затем вы создаете потоки данных с помощью Power Query, что обеспечивает интуитивно понятный интерфейс с интерфейсом с низким кодом. Вы используете его для приема данных из источников данных и их преобразования с помощью любого из 300+ преобразований данных. Затем вы создаете и оркестрируете сложный процесс извлечения, преобразования и загрузки (ETL) с помощью конвейеров. Процессы ETL могут обновлять потоки данных и выполнять множество различных задач в масштабе, обрабатывая петабайты данных.
В этом сценарии у вас уже есть несколько процессов ETL. Во-первых, у вас есть несколько конвейеров в Фабрика данных Azure (ADF). В настоящее время эти конвейеры захватывают ваши локальные данные и загружают их в озеро данных в служба хранилища Azure с помощью самостоятельно размещённой среды выполнения интеграции. Во-вторых, у вас есть платформа приема данных в Azure Databricks , написанная в Spark.
Теперь, когда вы используете Fabric, вы просто перенаправляете выходное назначение конвейеров ADF для использования Lakehouse connector. И для платформы приема в Azure Databricks вы используете API OneLake, поддерживающие драйвер Файловой системы блога Azure (ABFS), чтобы интегрировать OneLake с Azure Databricks. (Вы также можете использовать тот же метод для интеграции OneLake с Azure Synapse Analytics с помощью Apache Spark.)
У вас также есть некоторые источники данных, которые находятся в База данных SQL Azure. Необходимо подключиться к этим источникам данных с помощью частных конечных точек. В этом случае вы решили настроить шлюз данных виртуальной сети (VNet) и использовать dataflows для безопасного подключения к данным Azure и загрузки их в Fabric. При использовании шлюзов данных виртуальной сети вам не нужно подготавливать инфраструктуру и управлять ими (так как необходимо сделать для локального шлюза данных). Это связано с тем, что Fabric безопасно и динамически создает контейнеры в вашей виртуальной сети Azure.
Если вы разрабатываете или переносите платформу приема данных в Spark, вы можете подключаться к источникам данных в Azure безопасно и конфиденциально из записных книжек Fabric и заданий с помощью управляемых частных конечных точек. Управляемые частные конечные точки можно создать в рабочих областях Fabric для подключения к источникам данных в Azure, которые блокировали общедоступный доступ к Интернету. Они поддерживают частные конечные точки, такие как База данных SQL Azure и служба хранилища Azure. Управляемые частные конечные точки подготавливаются и управляются в управляемой виртуальной сети , выделенной для рабочей области Fabric. В отличие от типичных Виртуальных сетей Azure — управляемые Виртуальные сети и управляемые частные конечные точки не будут найдены в портале Azure. Это связано с тем, что Fabric полностью управляет ими, и вы найдете их в настройках рабочей области.
Так как у вас уже есть много данных, хранящихся в учетных записях Azure Data Lake Storage (ADLS) 2-го поколения, к ним теперь необходимо подключить только рабочие нагрузки Fabric, такие как Spark и Power BI. Кроме того, благодаря ярлыкам ADLS OneLake
Рабочие области Fabric с идентификатором рабочей области могут безопасно получить доступ к учетным записям хранения ADLS Gen2, даже если вы отключили общедоступную сеть. Это возможно благодаря доступу к доверенной рабочей области. Она позволяет Fabric безопасно подключаться к учетным записям хранения с помощью магистральной сети Майкрософт. Это означает, что связь не осуществляется через общедоступный Интернет, что позволяет отключить доступ общедоступного интернета к хранилищу, но все же разрешить некоторым рабочим областям Fabric подключаться к нему.
Соответствие нормативным требованиям
Вы хотите использовать Fabric для безопасного приема, хранения, обработки и анализа данных в облаке, а также обеспечения соответствия нормативным требованиям вашей отрасли и политик вашей организации.
Fabric входит в состав служб Microsoft Azure Core Services, и оно регулируется условиями Microsoft Online Services и заявлением о конфиденциальности Microsoft Enterprise. Хотя сертификация обычно происходит после запуска продукта (общая доступность, GA), корпорация Майкрософт интегрирует наилучшие практики соответствия требованиям с самого начала и на протяжении всего жизненного цикла продукта. Этот упреждающий подход обеспечивает надежную основу для будущих сертификаций, даже если они следуют установленным циклам аудита. Проще говоря, мы ставим приоритеты в создании соответствия с самого начала, даже когда официальная сертификация происходит позже.
Структура соответствует многим отраслевым стандартам, таким как ISO 27001, 27017, 27018 и 27701. Fabric также соответствует ТРЕБОВАНИЯМ HIPAA , что крайне важно для конфиденциальности и безопасности данных здравоохранения. Вы можете проверить приложение A и B в предложениях соответствия Требованиям Microsoft Azure, чтобы получить подробные сведения о том, какие облачные службы находятся в области сертификации. Вы также можете получить доступ к документации по аудиту на портале управления безопасностью служб (STP).
Соответствие является общей ответственностью. Чтобы соответствовать законам и нормативным требованиям, поставщики облачных служб и их клиенты несут общую ответственность за обеспечение того, чтобы каждая из них выполняла свою часть. При рассмотрении и оценке общедоступных облачных служб важно понимать модель общей ответственности и задачи безопасности, которые обрабатывает поставщик облачных услуг и какие задачи вы обрабатываете.
Обработка данных
Поскольку вы работаете с конфиденциальной информацией о пациентах, необходимо убедиться, что все ваши данные надежно защищены как в состоянии покоя, так и во время передачи данных.
Шифрование при хранении обеспечивает защиту хранимых данных (неактивные данные). Атаки на неактивных данных включают попытки получить физический доступ к оборудованию, на котором хранятся данные, а затем компрометировать данные на этом оборудовании. Шифрование неактивных данных предназначено для предотвращения доступа злоумышленника к незашифрованным данным, гарантируя, что данные шифруются при использовании диска. Шифрование неактивных данных является обязательной мерой, необходимой для соблюдения некоторых отраслевых стандартов и правил, таких как Международная организация по стандартизации (ISO) и Закон о переносимости медицинского страхования и подотчетности (HIPAA).
Все хранилища данных Fabric шифруются неактивных с помощью ключей, управляемых Корпорацией Майкрософт, что обеспечивает защиту данных клиента, а также системных данных и метаданных. Данные никогда не сохраняются в постоянном хранилище в незашифрованном состоянии. С помощью ключей, управляемых Корпорацией Майкрософт, вы можете воспользоваться шифрованием неактивных данных без риска или стоимости пользовательского решения для управления ключами.
Данные также шифруются при передаче. Весь входящий трафик из клиентских систем к конечным точкам Fabric требует минимальный уровень Транспортного уровня безопасности (TLS) 1.2. Он также согласовывает TLS 1.3, когда это возможно. TLS обеспечивает надежную аутентификацию, конфиденциальность сообщений, целостность данных (включая обнаружение незаконного изменения, перехвата и подделки сообщений), взаимодействие, гибкость алгоритмов, простоту развертывания и использования.
Помимо шифрования, сетевой трафик между службы Майкрософт всегда направляется по глобальной сети Майкрософт, которая является одной из крупнейших магистральных сетей в мире.
Шифрование управляемых клиентом ключей (CMK) и Microsoft Fabric
Управляемые клиентом ключи (CMK) позволяют шифровать данные в состоянии покоя, используя ваши собственные ключи. По умолчанию Microsoft Fabric шифрует данные на носителе с помощью управляемых платформой ключей. В этой модели корпорация Майкрософт отвечает за все аспекты управления ключами, а данные, сохраняемые на OneLake, шифруются с помощью ее ключей. С точки зрения соответствия требованиям клиентам может потребоваться использовать CMK для шифрования неактивных данных. В модели CMK клиент получает полный контроль над ключом и использует свой ключ(и) для шифрования данных в состоянии покоя.
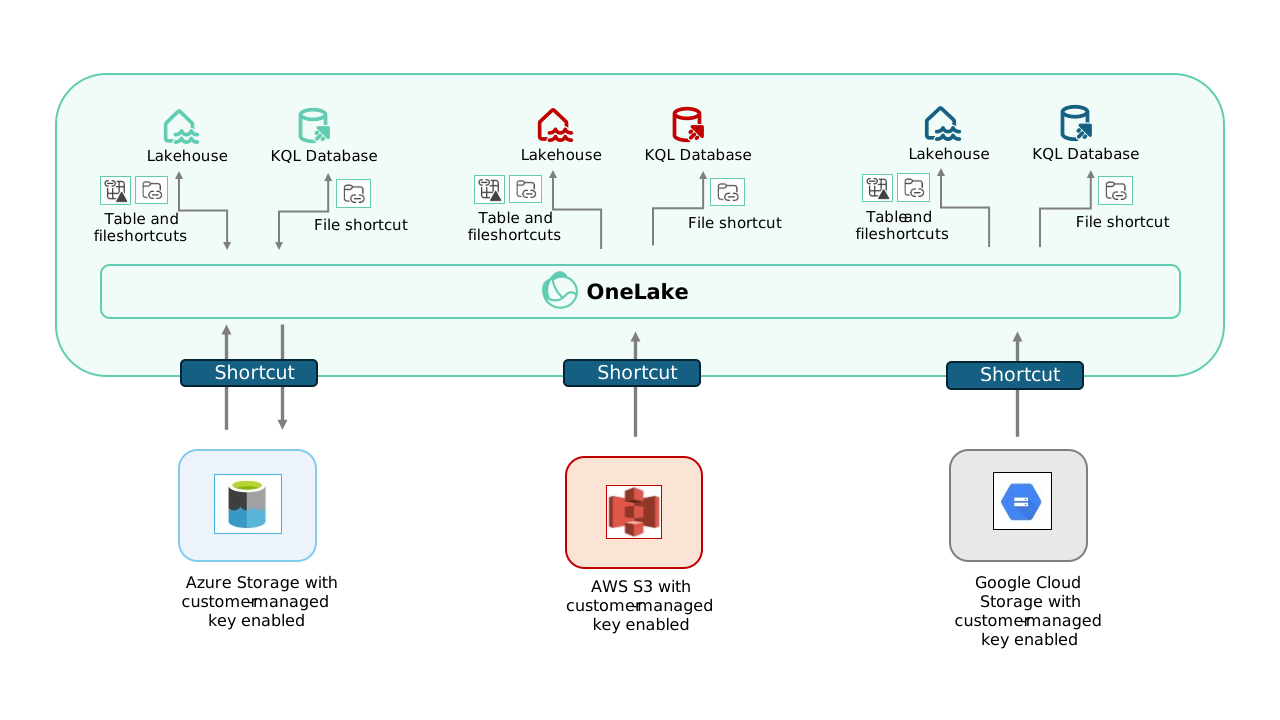
Если требуется использовать CMK для шифрования данных в состоянии покоя, у вас есть два варианта. Вы можете использовать пользовательские ключи рабочей области для настройки CMK, хранящегося в Azure Key Vault или управляемом HSM в Azure Key Vault, для шифрования данных в состоянии покоя в рабочей области Fabric. При использовании любого хранилища ключей необходимо назначить необходимые разрешения службе Power BI и Microsoft Fabric для доступа к ключам для операций шифрования. Кроме того, вы можете использовать другие облачные службы хранилища (ADLS 2-го поколения, AWS S3, GCS) с включенным шифрованием CMK и доступом к данным из Microsoft Fabric с помощью сочетаний клавиш OneLake. В этом шаблоне данные продолжают находиться в облачной службе хранилища или во внешнем решении хранения, где включено шифрование данных в состоянии покоя с использованием CMK, и вы можете выполнять операции чтения на месте из Fabric, оставаясь в соответствии с требованиями. После создания ярлыка в Структуре данные можно получить с помощью других интерфейсов Fabric.
CMK на уровне рабочей области поддерживается во всех емкостях Fabric, включая те, что поддерживают BYOK. При совместном использовании BYOK и CMK можно использовать один и тот же ключ или отдельные ключи. BYOK на уровне емкости шифрует семантические модели Power BI, а CMK на уровне рабочей области шифрует другие элементы Fabric, такие как озёрные дома, потоки и записные книжки.
Существуют некоторые рекомендации по использованию этого шаблона:
- Используйте шаблон, рассмотренный здесь, для данных, для которых требуется шифрование данных в состоянии покоя с помощью CMK. Данные, к которым это требование не применяется, могут быть зашифрованы в состоянии покоя с помощью ключей, управляемых платформой, и эти данные могут храниться в Microsoft Fabric OneLake в оригинальном формате.
- База данных Fabric Lakehouse и KQL — это две рабочие задачи в Microsoft Fabric, которые поддерживают создание ярлыков. В этом шаблоне, где данные продолжают находиться во внешней службе хранилища, где включен CMK, можно использовать сочетания клавиш в Lakehouses и базах данных KQL для переноса данных в Microsoft Fabric для анализа, но данные физически хранятся за пределами OneLake, где шифрование CMK включено.
- Ярлык ADLS 2-го поколения поддерживает запись, и с использованием этого типа ярлыка вы также можете вновь записывать данные в службу хранилища, и они будут зашифрованы в состоянии покоя при помощи CMK. При использовании CMK с ADLS 2-го поколения применяются следующие рекомендации для Azure Key Vault (AKV) и службы хранилища Azure .
- Если вы используете стороннее решение для хранения данных, совместимое с AWS S3 (Cloudflare, Qumolo Core с общедоступной конечной точкой, public MinIO и Dell ECS с общедоступной конечной точкой), и оно включает cmK, шаблон, описанный здесь в этом документе, можно расширить на эти сторонние решения для хранения. С помощью совместимого с Amazon S3 ярлыка вы можете переносить данные в Fabric из этих решений. Как и в облачных службах хранилища, можно хранить данные во внешнем хранилище с помощью шифрования CMK и выполнять операции чтения на месте.
- AWS S3 поддерживает шифрование неактивных данных с помощью ключей, управляемых клиентом. Структура может выполнять операции чтения на месте в контейнерах S3 с помощью сочетания клавиш S3. Однако операции записи с помощью ярлыка AWS S3 не поддерживаются.
- Облачное хранилище Google поддерживает шифрование данных с помощью ключей, управляемых клиентом. Fabric может выполнять операции чтения на месте в GCS; однако операции записи с использованием ярлыка для GCS не поддерживаются.
- Включите аудит для Microsoft Fabric, чтобы отслеживать действия.
- В Microsoft Fabric Power BI использует собственные ключи шифрования (BYOK) для шифрования семантических моделей Power BI на уровне емкости, а CMK уровня рабочей области шифрует другие элементы Fabric на уровне рабочей области. Вместе эти возможности обеспечивают многоуровневые элементы управления шифрованием, адаптированные к архитектуре безопасности.
- Отключите функцию кэширования ярлыков для сочетаний клавиш, совместимых с S3, GCS и S3, так как кэшированные данные сохраняются в OneLake.
Microsoft Fabric и сканирование вредоносных программ
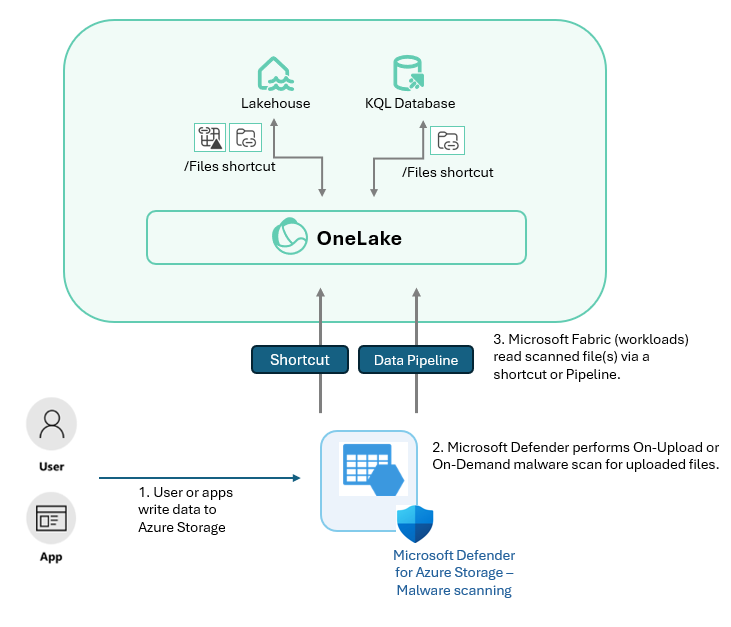
Для предприятий, которым требуется проверка на наличие вредоносного ПО перед обработкой данных в Microsoft Fabric, используйте служба хранилища Azure (ADLS или BLOB) с включённым Defender for Storage.
Note
Проверка OneLake Native на наличие вредоносных программ включена в дорожную карту — сроки см. в общедоступной дорожной карте Fabric.
Этот шаблон использует встроенную интеграцию служба хранилища Azure с Microsoft Defender и Microsoft Fabric.
Файлы сначала записываются в служба хранилища Azure, где Microsoft Defender для хранилища выполняет сканирование вредоносных программ при отправке. После сканирования рабочие нагрузки Fabric могут получать доступ к отсканированным файлам через ADLS или ярлыки Blob. Кроме того, можно использовать конвейеры данных в Fabric для приема данных в OneLake для дальнейшей обработки.
Место расположения данных
Поскольку вы работаете с данными о пациентах, в соответствии с требованиями вашей организации данные никогда не должны покидать географические границы США. Основные операции вашей организации выполняются в Нью-йорке и головном офисе в Сиэтле. При настройке Power BI ваша организация выбрала регион "Восточная часть США" в качестве домашнего региона клиента. Для ваших операций вы создали емкость Fabric в регионе Запад США, который ближе к источникам данных. Так как OneLake доступен по всему миру, вы обеспокоены тем, можете ли вы соответствовать политикам расположения данных вашей организации при использовании Fabric.
В Fabric вы узнаете, что вы можете создавать емкости с несколькими регионами, которые находятся в географических регионах (гео), отличных от домашнего региона клиента. Рабочие области Fabric назначаются этим емкостям. В этом случае вычислительные ресурсы и хранилище (включая OneLake и специализированное хранилище) для всех объектов в области работы обеспечиваются в разных географических регионах, а метаданные арендатора остаются в домашнем регионе. Ваши данные будут храниться и обрабатываться только в этих двух географических регионах, что гарантирует соблюдение требований к месту расположения данных вашей организации.
Управление доступом
Вам необходимо убедиться, что только вы и ваши коллеги специалисты по обработке данных имеют полный доступ к данным в бронзовых и серебряных слоях озера. Эти уровни позволяют выполнять очистку данных, проверку, преобразование и обогащение. Необходимо ограничить доступ к данным в золотом слое только авторизованным пользователям, таким как аналитики и бизнес-пользователи, которые могут использовать данные для различных аналитических целей, таких как отчеты и аналитика.
Fabric предоставляет гибкую модель разрешений, которая позволяет управлять доступом к элементам и данным в рабочих областях. Рабочая область — это защищаемая логическая сущность для группировки элементов в Fabric. Роли рабочей области используются для управления доступом к элементам в рабочих областях. Ниже приведены четыре основные роли рабочей области:
- Администратор: может просматривать, изменять, делиться и управлять всем содержимым в рабочей области, включая управление разрешениями.
- Член: может просматривать, изменять и предоставлять общий доступ ко всему содержимому в рабочей области.
- Участник: может просматривать и изменять все содержимое в рабочей области.
- Средство просмотра. Может просматривать все содержимое в рабочей области, но не может изменить его.
В этом сценарии вы создадите три рабочие области, по одному для каждого слоя медальона (бронза, серебро и золото). Так как вы создали рабочую область, вам автоматически назначается Admin роль.
Затем добавьте группу безопасности в роль участника трех этих рабочих областей. Так как группа безопасности включает своих коллег-инженеров в качестве участников, они могут создавать и изменять элементы Fabric в этих рабочих областях, однако они не могут совместно использовать элементы с другими пользователями. Кроме того, они не могут предоставлять доступ другим пользователям.
В бронзовых и серебряных рабочих областях вы и другие инженеры создаете элементы Fabric для загрузки данных, их хранения и обработки. Элементы структуры включают лейкхаусы, пайплайны и записные книжки. В золотой рабочей области создаются два озерных хранилища данных, несколько конвейеров и записных книжек, а также семантическая модель Direct Lake, которая обеспечивает быстрое выполнение запросов данных, хранящихся в одном из озерных хранилищ.
Затем тщательно рассмотрим, как аналитики данных и бизнес-пользователи могут получить доступ к разрешённым для них данным. В частности, они могут получить доступ только к данным, соответствующим их роли и отделу.
Первый lakehouse содержит фактические данные и не применяет разрешения данных в конечной точке аналитики SQL. Второй озерный дом содержит ярлыки для первого озерного дома и применяет детализированные разрешения данных на конечной точке SQL аналитики. Семантическая модель подключается к первому лейкхаусу. Чтобы применить соответствующие разрешения на данные для пользователей (чтобы они могли получать доступ только к данным, соответствующим их роли и отделу), вы не предоставляете доступ к первому лейкхаусу пользователям. Вместо этого вы предоставляете общий доступ только к семантической модели Direct Lake и ко второму «ламехаусу», который обеспечивает контроль доступа к данным в конечной точке аналитики SQL.
Вы настраиваете семантическую модель для использования фиксированной идентификации, а затем реализуете безопасность на уровне строк (RLS) в семантической модели, чтобы применять правила модели для управления доступом пользователей к данным. Затем вы предоставляете общий доступ только к семантической модели аналитикам и бизнес-пользователям, так как они не должны получать доступ к другим элементам рабочей области, таким как конвейеры и записные книжки. Наконец, вы предоставляете разрешение на сборку для семантической модели, чтобы пользователи могли создавать отчеты Power BI. Таким образом, семантическая модель становится общей семантической моделью и источником для отчетов Power BI.
Аналитики данных должны получить доступ ко второму озеру в золотой рабочей области. Они подключатся к конечной точке SQL-аналитики этого хранилища данных для написания SQL-запросов и проведения анализа. Таким образом, вы совместно используете этот Lakehouse с ними и предоставляете доступ только к объектам, которые им нужны (таким как таблицы, строки и столбцы с правилами маскирования) в конечной точке аналитики SQL Lakehouse, используя модель безопасности SQL. Аналитики данных теперь могут получать доступ только к данным, соответствующим их роли и отделу, и они не могут получить доступ к другим элементам в рабочей области, таким как конвейеры и записные книжки.
Распространенные сценарии безопасности
В следующей таблице перечислены распространенные сценарии безопасности и средства, которые можно использовать для их выполнения.
| Сценарий | Инструменты | Направление |
|---|---|---|
| Я разработчик ETL, и я хочу загрузить большие объемы данных в Fabric в масштабе из нескольких исходных систем и таблиц. Исходные данные являются локальными (или другими облачными) и стоят за брандмауэрами и (или) источниками данных Azure с частными конечными точками. | Используйте локальный шлюз данных с операцией копирования в потоке данных. | Исходящие |
| Я опытный пользователь , и я хочу загрузить данные в Fabric из исходных систем, к которым у меня есть доступ. Так как я не разработчик, мне нужно преобразовать данные с помощью интерфейса с низким кодом. Исходные данные являются локальными (или другими облачными) и стоят за брандмауэрами. | Используйте локальный шлюз данных с Dataflow поколения 2. | Исходящие |
| Я опытный пользователь , и я хочу загрузить данные в Fabric из исходных систем, к которым у меня есть доступ. Исходные данные находятся в Azure за частными конечными точками, и я не хочу устанавливать и поддерживать инфраструктуру шлюза данных локально. | Используйте шлюз данных виртуальной сети с потоком данных второго поколения. | Исходящие |
| Я разработчик, который может писать код приема данных с помощью записных книжек Spark. Я хочу загрузить данные в Fabric из исходных систем, к которым у меня есть доступ. Исходные данные находятся в Azure за частными конечными точками, и я не хочу устанавливать и поддерживать инфраструктуру шлюза данных локально. | Используйте ноутбуки Fabric с частными конечными точками Azure. | Исходящие |
| У меня есть много существующих потоков обработки в Фабрике данных Azure (ADF) и в потоках Synapse, которые подключаются к источникам данных и загружают данные в Azure. Теперь я хочу изменить эти конвейеры для загрузки данных в Fabric. | Используйте соединитель Lakehouse в существующих конвейерах. | Исходящие |
| У меня есть платформа приема данных, разработанная в Spark, которая безопасно подключается к источникам данных и загружает их в Azure. Я выполняю его в Azure Databricks и/или Synapse Spark. Я хочу продолжить использование Azure Databricks и(или) Synapse Spark для загрузки данных в Fabric. | Используйте OneLake и API Azure Data Lake Storage (ADLS) 2-го поколения (драйвер файловой системы Azure Blob) | Исходящие |
| Я хочу убедиться, что конечные точки Fabric защищены от общедоступного Интернета. | В качестве службы SaaS серверная часть Fabric уже защищена от общедоступного Интернета. Для получения дополнительной защиты используйте политики условного доступа Microsoft Entra для Fabric и (или) включите частные ссылки на уровне клиента для Fabric и блокируйте общедоступный доступ к Интернету. | Входящий трафик |
| Я хочу убедиться, что Fabric можно получить доступ только из корпоративной сети и (или) с соответствующих устройств. | Используйте политики условного доступа Microsoft Entra для Fabric. | Входящий трафик |
| Я хочу убедиться, что любой пользователь, обращаюющийся к Fabric, должен выполнять многофакторную проверку подлинности. | Используйте политики условного доступа Microsoft Entra для Fabric. | Входящий трафик |
| Я хочу заблокировать весь клиент Fabric из общедоступного Интернета и разрешить доступ только из моих виртуальных сетей. | Включите частные ссылки на уровне клиента для Fabric и блокируйте общедоступный доступ к Интернету. | Входящий трафик |
Связанный контент
Дополнительные сведения о безопасности Fabric см. в следующих ресурсах.
- Безопасность в Microsoft Fabric
- Обзор безопасности OneLake
- Основные понятия и лицензии Microsoft Fabric
- Вопросы? Попробуйте задать вопрос сообществу Microsoft Fabric.
- Есть предложения? Участие в разработке идей по улучшению Microsoft Fabric.