Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Power Platform обрабатывает как персональные данные, так и данные клиента. Эта обработка включает данные из:
- Настраиваемые соединители
- Dataverse
- Microsoft Dynamics 365 Remote Assist
- Power Apps
- Power Automate
- Power Pages
Дополнительные сведения о персональных данных и данных клиента см. в Microsoft Trust Center.
Место расположения данных
Клиент Microsoft Entra хранит информацию, относящуюся к организации и ее безопасности. Когда арендатор Microsoft Entra регистрируется для служб Power Platform, выбранный макрорегион арендатора сопоставляется с наиболее подходящим географическим макрорегионом Azure, где существует развертывание Power Platform. Power Platform хранит данные клиентов в назначенной тенанту географической макрообласти Azure или домашнем георегионе, если только организации не развертывают службы в нескольких регионах. Макрорегион представляет собой границу хранения данных, соответствующую требованиям законодательства о хранении данных для определённой географической зоны. Дополнительные сведения о регионах, доступных в определенной макрорегиональной географии, см. в статье макрорегиональная география Power Platform и Dynamics 365.
В качестве администратора вы можете выбрать географический макрорегион, например Северную Америку, Европу или Азиатско-Тихоокеанский регион, вместо конкретного региона центра обработки данных. Затем платформа автоматически назначает оптимальный регион центра обработки данных в выбранной макрорегиональной географии на основе емкости, доступности и показателей производительности. Этот подход помогает обеспечить более масштабируемую, устойчивую и эффективную работу для всех клиентов, продолжая соблюдать обязательства по размещению данных. Интеллектуальный выбор региона обеспечивает размещение сред в регионах с оптимальной доступной емкостью и состоянием работоспособности, повышая время доступности и скорость реагирования.
Некоторые организации имеют глобальное присутствие. Например, компания может иметь штаб-квартиру в США, но вести бизнес в Австралии. Для соблюдения местных нормативных требований может потребоваться хранение определенных данных Power Platform в Австралии. Когда службы Power Platform развернуты в нескольких географических регионах Azure, это называется развертыванием в нескольких географических регионах. В этом случае в домашнем географическом макрорегионе хранятся только метаданные, связанные со средой. Все метаданные и данные продукта этой среды хранятся в удалённом макрорегионе.
Службы Power Platform доступны в определенных географических регионах Azure. Дополнительные сведения о том, где доступны службы Power Platform, где хранятся и реплицируются ваши данные для обеспечения устойчивости, а также о том, как используются ваши данные, см. в Microsoft Trust Center. Обязательства относительно расположения неактивных данных клиента указаны в условиях обработки данных условий использования веб-служб Microsoft. Корпорация Microsoft также предоставляет центры обработки данных для национальных облаков.
Обработка данных
В этом разделе описывается, как Power Platform хранит, обрабатывает и передает данные клиентов.
Неактивные данные
Если в документации не указано иное, данные клиентов остаются в исходном источнике (например, Dataverse или SharePoint). Приложения Power Platform хранятся в службе хранилища Azure в составе среды. Данные мобильного приложения шифруются и хранятся в SQL Express. В большинстве случаев приложения используют хранилище Azure для хранения данных служб Power Platform и базу данных SQL Azure для хранения метаданных службы. Данные, вводимые пользователями приложения, хранятся в соответствующем источнике данных для службы, например Dataverse.
Все данные, хранящиеся в Power Platform, по умолчанию шифруются с помощью ключей, управляемых Microsoft. Данные клиентов, хранящиеся в базе данных SQL Azure, полностью шифруются с помощью технологии прозрачного шифрования данных SQL Azure (TDE). Данные клиентов, хранящиеся в хранилище BLOB-объектов Azure, шифруются с помощью служба хранилища Azure Encryption.
Данные в обработке
Данные находятся в обработке, когда они активно используются интерактивным сценарием или когда фоновый процесс, такой как обновление, затрагивает эти данные. Power Platform загружает обрабатываемые данные в пространство памяти одной или нескольких рабочих нагрузок службы. Для облегчения работы рабочей нагрузки данные, хранящиеся в памяти, не шифруются.
Передаваемые данные
Power Platform шифрует весь входящий HTTP-трафик с помощью TLS 1.2 или более поздней версии. Платформа отклоняет запросы, которые пытаются использовать протокол TLS 1.1 или ниже.
Расширенные функции безопасности
Для некоторых расширенных функций безопасности Power Platform требуются определенные лицензии.
Сервисные теги
Тег службы представляет собой группу префиксов IP-адресов из конкретной службы Azure. Вы можете использовать теги службы для определения элементов управления доступом к сети в группах безопасности сети или брандмауэре Azure.
Теги служб помогают свести к минимуму сложность частых обновлений правил безопасности сети. Используйте теги служб вместо определенных IP-адресов при создании правил безопасности, чтобы, например, разрешить или запретить трафик для соответствующей службы.
Корпорация Microsoft управляет префиксами адресов в теге службы и автоматически обновляет префиксы адресов при изменении адресов. Дополнительные сведения см. в Диапазоны IP-адресов Azure и теги служб — общедоступное облако.
Политики данных
Power Platform включает обширные функции политики данных для управления безопасностью данных.
Ограничение IP-адресов подписи общего доступа (SAS) хранилища
Примечание.
Прежде чем активировать любую из этих функций SAS, клиенты должны сначала разрешить доступ к домену https://*.api.powerplatformusercontent.com, иначе большинство функций SAS не будут работать.
Этот набор функций предназначен для конкретного клиента, ограничивает использование токенов подписанного URL-адреса (SAS) хранилища и управляется через меню в центре администрирования Power Platform. Этот параметр определяет, кто может использовать корпоративные маркеры SAS, на основе IP-адреса (IPv4 и IPv6).
Эти параметры можно найти в параметрах конфиденциальности и безопасности среды в центре администрирования. Включите параметр Включить правило подписанного URL-адреса (SAS) хранилища на основе IP-адреса.
Администраторы могут выбрать один из следующих четырех вариантов этого параметра:
| Вариант | Параметр | Описание |
|---|---|---|
| 1 | Только IP-привязка | Этот параметр ограничивает ключи SAS IP-адресом отправителя запроса. |
| 2 | Только IP-брандмауэр | Это ограничивает использование ключей SAS только в пределах диапазона, указанного администратором. |
| 3 | IP-привязка и брандмауэр | Это ограничивает использование ключей SAS в пределах диапазона, указанного администратором, и только с IP-адреса запрашивающей стороны. |
| 4 | IP-привязка или брандмауэр | Позволяет использовать ключи SAS в указанном диапазоне. Если запрос поступает из-за пределов диапазона, применяется IP Binding. |
Примечание.
Администраторы, разрешающие использовать IP-брандмауэр (варианты 2, 3 и 4, перечисленные в таблице выше), должны ввести диапазоны IPv4 и IPv6 своих сетей, чтобы обеспечить надлежащее покрытие для своих пользователей.
Предупреждение
В вариантах 1 и 3 используется привязка на основе IP-адресов, которая работает неправильно, если в сетях клиентов используются шлюзы с поддержкой пулов IP-адресов, обратного прокси-сервера или преобразования сетевых адресов (NAT). В результате IP-адрес пользователя меняется слишком часто, поэтому отправитель запроса не может надежно использовать один и тот же IP-адрес между операциями чтения и записи с помощью SAS.
Варианты 2 и 4 работают так, как задумано.
Продукты, применяющие привязку на основе IP-адресов при включенном параметре:
- Dataverse
- Power Automate
- Пользовательские коннекторы
- Power Apps
Влияние на пользовательский опыт
Когда пользователь, который не соответствует ограничениям IP-адреса среды, открывает приложение: пользователи получают сообщение об ошибке, в котором говорится об общей проблеме с IP-адресом.
Когда пользователь, который не соответствует ограничениям IP-адреса, открывает приложение: происходят следующие события:
- Пользователи могут получить баннер, который быстро исчезнет, сообщая пользователям, что настройка IP-адреса установлена, и могут связаться с администратором для получения подробной информации или обновления любых страниц, которые теряют соединение.
- Что еще более важно, из-за проверки IP-адреса, которую использует этот параметр безопасности, некоторые функции могут работать медленнее, чем если бы они были отключены.
Обновление параметров программным способом
Администраторы могут использовать автоматизацию для установки и обновления как параметров привязки на основе IP-адресов и параметров брандмауэра, так и диапазона IP-адресов, который находится в списке разрешений, в том числе переключателя Ведение журнала. Подробнее: Учебник. Создание, обновление и вывод списка параметров управления средой.
Регистрация вызовов SAS
Этот параметр позволяет регистрировать все вызовы SAS в Power Platform в Purview. В этом журнале отображаются соответствующие метаданные для всех событий создания и использования, и его можно включить независимо от вышеуказанных ограничений IP-адресов SAS. В настоящее время службы Power Platform подключают вызовы SAS в рамках внедрения, начавшегося в 2024 году.
| Имя поля | Описание поля |
|---|---|
response.status_message |
Указывает, было ли событие успешным или нет: SASSuccess или SASAuthorizationError. |
response.status_code |
Указывает, было ли событие успешным или нет: 200, 401 или 500. |
ip_binding_mode |
Режим привязки на основе IP-адресов, заданный администратором клиента, если он включен. Применяется только к событиям создания SAS. |
admin_provided_ip_ranges |
Диапазоны IP-адресов, заданные администратором арендатора, если таковые имеются. Применяется только к событиям создания SAS. |
computed_ip_filters |
Окончательный набор IP-фильтров, привязанных к URI SAS, на основе режима привязки IP-адресов и диапазонов, установленных администратором клиента. Применяется как к событиям создания, так и к использованию SAS. |
analytics.resource.sas.uri |
Данные, к которым пытались получить доступ или которые пытались создать. |
enduser.ip_address |
Общедоступный IP-адрес вызывающей стороны. |
analytics.resource.sas.operation_id |
Уникальный идентификатор из события создания. Поиск по этому показателю показывает все события использования и создания, связанные с вызовами SAS из события создания. Сопоставлен с заголовком x-ms-sas-operation-id ответа. |
request.service_request_id |
Уникальный идентификатор запроса или ответа, который можно использовать для поиска одной записи. Сопоставлен с заголовком x-ms-service-request-id ответа. |
version |
Версия этой схемы журнала. |
type |
Типовой ответ. |
analytics.activity.name |
Тип действия этого события: создание или использование. |
analytics.activity.id |
Уникальный идентификатор записи в Purview. |
analytics.resource.organization.id |
Идентификатор организации |
analytics.resource.environment.id |
Идентификатор среды |
analytics.resource.tenant.id |
Идентификатор арендатора |
enduser.id |
GUID из Microsoft Entra ID создателя из события создания. |
enduser.principal_name |
UPN/адрес электронной почты создателя. Для событий использования это универсальный ответ: "system@powerplatform". |
enduser.role |
Общий ответ: Обычный для событий создания и Системный для событий использования. |
Включите регистрацию аудита в Purview.
Чтобы журналы отображались в экземпляре Purview, необходимо сначала включить это для каждой среды, для которой требуются журналы. Этот параметр может быть изменен в центре администрирования Power Platform администратором клиента.
- Войдите в Центр администрирования Power Platform с учетными данными администратора клиента.
- В области навигации выберите Управление.
- На панели Управление выберите Среды.
- Выберите среду, для которой вы хотите включить ведение журнала администратора.
- На панели команд выберите Параметры.
- Выберите Продукт>Конфиденциальность + безопасность.
- В разделе Параметры безопасности подписанных URL-адресов (SAS) хранилища (предварительная версия) включите функцию Включить ведение журнала SAS в Purview.
Поиск в журналах аудита
Администраторы клиента могут использовать Purview для просмотра журналов аудита, генерируемых в ходе операций SAS, и могут самостоятельно диагностировать ошибки, которые могут возвращаться при проблемах с проверкой IP-адресов. Журналы Purview — самое надежное решение.
Выполните следующие действия, чтобы диагностировать проблемы или лучше понять шаблоны использования SAS в вашем тенанте.
Убедитесь, что ведение журнала аудита включено для среды. См. раздел Включение регистрации аудита в Purview.
Перейдите на портал соответствия требованиям Microsoft Purview и войдите в систему, используя учетные данные администратора клиента.
В левой области навигации выберите Аудит. Если этот параметр вам недоступен, это означает, что вошедший в систему пользователь не имеет прав администратора для запросов журналов аудита.
Выберите диапазон даты и времени в формате UTC для поиска журналов. Например, когда была возвращена ошибка 403 Forbidden с кодом ошибки unauthorized_caller.
В раскрывающемся списке
Activities - friendly namesнайдите операции хранения Power Platform и выберите Созданный URI SAS и Используемый URI SAS.Укажите ключевое слово в поиске по ключевым словам. См. раздел Начало работы с поиском в документации по Purview для получения дополнительных сведений об этом поле. Вы можете использовать значение из любого из полей, описанных в таблице выше, в зависимости от вашего сценария, но ниже приведены рекомендуемые поля для поиска (в порядке предпочтения):
- Значение заголовка
x-ms-service-request-idответа. Это значение фильтрует результаты по одному событию создания URI SAS или одному событию использования URI SAS в зависимости от того, из какого типа запроса получен заголовок. Это полезно при расследовании ошибки 403 Forbidden, возвращенной пользователю. Его также можно использовать для получения значенияpowerplatform.analytics.resource.sas.operation_id. - Значение заголовка
x-ms-sas-operation-idответа. Это значение фильтрует результаты по одному событию создания URI SAS и одному или нескольким событиям использования для этого URI SAS в зависимости от количества обращений к нему. Он сопоставляется с полемpowerplatform.analytics.resource.sas.operation_id. - Полный или частичный URI SAS за вычетом подписи. Это может вернуть множество созданий URI SAS и множество событий использования URI SAS, поскольку один и тот же URI может быть запрошен для генерации столько раз, сколько необходимо.
- IP-адрес звонящего. Возвращает все события создания и использования для этого IP-адреса.
- ИД среды. Это может привести к возврату большого объема данных, охватывающих различные продукты Power Platform, поэтому по возможности избегайте такого запроса или сократите диапазон поиска.
Предупреждение
Не ищите User Principal Name (UPN) или идентификатор объекта, так как эти значения распространяются только на события создания, а не на события использования.
- Значение заголовка
Выберите Поиск и дождитесь результатов.
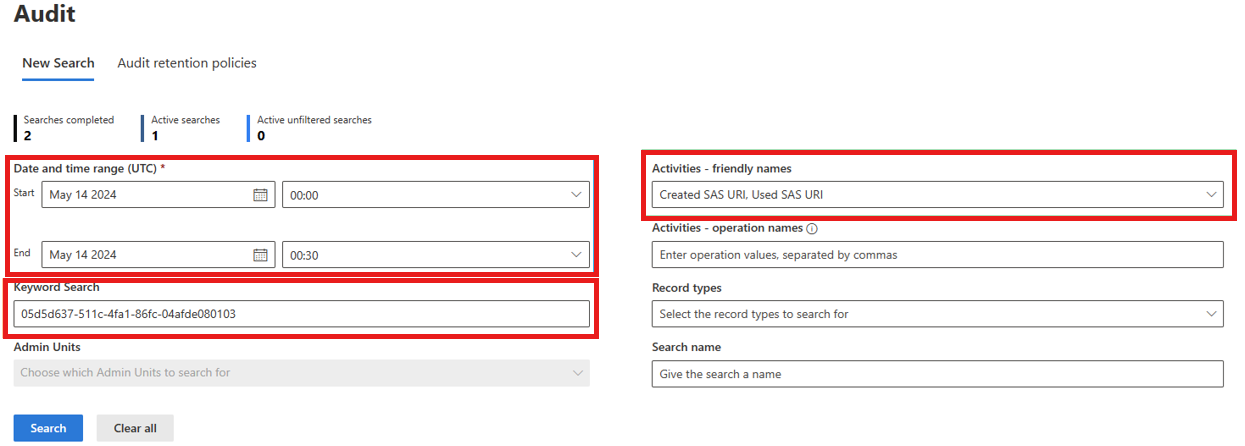
Предупреждение
Прием журнала в Purview может быть отложен на час или более, поэтому учитывайте это при поиске недавних событий.
Устранение неполадок при ошибке 403 Forbidden/unauthorized_caller
Вы можете использовать журналы создания и использования, чтобы определить, почему при вызове возникает ошибка 403 Forbidden с кодом ошибки unauthorized_caller.
- Найдите журналы в Purview, как описано в предыдущем разделе. В качестве ключевого слова поиска рекомендуется использовать x-ms-service-request-id или x-ms-sas-operation-id из заголовков ответа.
- Откройте событие использования, Использованный URI SAS, и найдите поле powerplatform.analytics.resource.sas.computed_ip_filters в разделе PropertyCollection. Этот диапазон IP-адресов используется вызовом SAS, чтобы определить, авторизован ли запрос для продолжения или нет.
- Сравните это значение с полем IP-адрес в журнале: этого должно быть достаточно, чтобы определить, почему запрос завершился сбоем.
- Если вы считаете, что значение powerplatform.analytics.resource.sas.computed_ip_filters неверное, перейдите к следующим шагам.
- Откройте событие создания, Created SAS URI, выполнив поиск по значению заголовка ответа x-ms-sas-operation-id (или значению поля powerplatform.analytics.resource.sas.operation_id из журнала создания).
- Получить значение поля powerplatform.analytics.resource.sas.ip_binding_mode. Если он отсутствует или пуст, это означает, что привязка IP-адресов не была включена для этой среды во время этого конкретного запроса.
- Получите значение поля powerplatform.analytics.resource.sas.admin_provided_ip_ranges. Если он отсутствует или пуст, это означает, что диапазоны IP-брандмауэра не были указаны для этой среды во время этого конкретного запроса.
- Получите значение powerplatform.analytics.resource.sas.computed_ip_filters, которое должно быть идентично событию использования и получено на основе режима привязки IP-адресов и диапазонов IP-брандмауэра, предоставляемых администратором. Логику вычисления см. в разделе Хранение данных и управление ими в Power Platform.
Эти сведения помогают администраторам арендатора исправлять любые неправильные настройки в параметрах привязки IP-адресов среды.
Предупреждение
Изменения параметров среды для привязки к SAS на основе IP-адресов могут вступить в силу не ранее чем через 30 минут. Это может занять больше времени, если у партнерских команд есть свой собственный кэш.
Связанные статьи
Общие сведения о безопасности
Аутентификация в службах Power Platform
Подключение и проверка подлинности источников данных
Вопросы и ответы по безопасности Power Platform