Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Ваша организация может использовать Azure Virtual Network для обеспечения работы служб Power Platform в защищенной и контролируемой сетевой среде, что снижает риск нарушений данных и несанкционированного доступа. Этот технический документ содержит подробный анализ поддержки Azure Virtual Network в Power Platform. Он выделяет ключевые преимущества, описывает процесс реализации и техническую архитектуру, обсуждает реальные варианты использования и предлагает практические аналитические сведения из успешного примера. Это ценный ресурс для ИТ-специалистов и лиц, принимающих решения, стремящихся повысить их сетевую безопасность и операционную эффективность.
Ключевые преимущества
Повышенная безопасность: размещайте Power Platform сервисы в защищенной сети, защищая конфиденциальные данные от несанкционированного доступа и потенциальных нарушений.
Улучшенное подключение: устанавливайте безопасные и надежные соединения между службами Power Platform и другими ресурсами Azure, улучшая общую связность.
Оптимизированное управление сетью: упростите управление сетью с помощью централизованного и последовательного подхода к настройке и управлению параметрами сети для Power Platform сервисов.
Масштабируемость: эффективное масштабирование Power Platform услуг, гарантируя рост сетевых ресурсов в соответствии с потребностями бизнеса.
Соблюдение требований: соответствие нормативным требованиям в области сетевой безопасности и защиты данных.
Общие сведения
Microsoft Power Platform — это ведущая платформа с минимальным написанием кода или без него, которая позволяет людям, даже не являющимся профессиональными разработчиками, создавать приложения, автоматизировать рабочие процессы и анализировать данные для создания индивидуальных решений, отвечающих конкретным бизнес-потребностям, способствуя инновациям и повышению производительности. Power Platform включает в себя следующие службы Microsoft:
- Dataverse служит базовой платформой данных, обеспечивая безопасную и масштабируемую среду для хранения данных и управления ими.
- Power Apps предлагает удобный интерфейс для создания пользовательских приложений.
- Power Automate предлагает интерфейс с функцией перетаскивания для автоматизации повторяющихся задач и рабочих процессов.
- Power BI предлагает надежные возможности визуализации и анализа данных.
- Power Pages предлагает удобный интерфейс для создания веб-сайтов профессионального уровня.
- Copilot Studio позволяет легко создавать интеллектуальных ботов и агентов без глубоких знаний в области разработки ИИ.
Интеграция этих компонентов с ресурсами Azure с использованием виртуальных сетей повышает общую функциональность и безопасность Power Platform. Виртуальные сети обеспечивают безопасную и изолированную сетевую среду, в которой Power Platform могут работать службы, позволяя вашей организации контролировать и управлять сетевым трафиком, гарантируя при этом защиту данных в соответствии с нормативными требованиями.
Сетевая безопасность и интеграция с виртуальной сетью
Сетевая безопасность является критически важным аспектом любой цифровой инфраструктуры. Защита исходящего трафика от служб Power Platform необходима для предотвращения несанкционированного доступа, утечки данных и других угроз безопасности. Интеграция виртуальной сети играет жизненно важную роль. Предоставляя безопасный путь для передачи данных и гарантируя, что весь трафик из служб Power Platform направляется через контролируемую и отслеживаемую сетевую среду, он снижает риск воздействия потенциальных угроз.
Внедрив поддержку виртуальной сети, ваша организация сможет применять строгие политики безопасности, отслеживать сетевой трафик и обнаруживать любые аномалии в режиме реального времени. Такой уровень контроля имеет решающее значение для сохранения целостности и конфиденциальности конфиденциальных данных. В то же время интеграция виртуальной сети упрощает общую архитектуру сети и повышает надежность, позволяя Power Platform службам беспрепятственно подключаться к другим ресурсам Azure.
Обзор поддержки виртуальной сети в Power Platform
Поддержка виртуальной сети — это существенное усовершенствование, обеспечивающее надежную безопасность и улучшенное подключение к Power Platform. Виртуальные сети являются основным компонентом сетевых возможностей Azure, что позволяет вашей организации подключать службы Power Platform к ресурсам в корпоративных частных сетях. Они устанавливают безопасную связь между службами Power Platform, другими Azure ресурсами и сетями, такими как локальные службы, базы данных, учетные записи хранения и хранилище ключей.
Направляя весь исходящий трафик от Power Platform сервисов через виртуальную сеть, ваша организация может гарантировать безопасную передачу данных и защиту от несанкционированного доступа. Виртуальная сеть также улучшает связь, обеспечивая надежную и согласованную сетевую среду. Установление безопасных соединений между Power Platform службами и другими ресурсами Azure обеспечивает бесперебойный поток данных и более эффективное использование сетевых ресурсов.
Закулисье
Инфраструктура Power Platform состоит из бессерверного уровня оркестрации контейнеров, который выполняет рабочие нагрузки с строгой границей безопасности и гарантирует индивидуальную доступность, уровень рабочей нагрузки и масштабируемость. Уровень оркестрации контейнеров обрабатывает все рабочие нагрузки, необходимые для изоляции, включая внутренние рабочие нагрузки Майкрософт, такие как соединители и рабочие нагрузки клиентов, такие как подключаемые модули.
Контейнерная рабочая нагрузка позволяет Power Platform поддерживать изоляцию на уровне сети, используя комбинацию функций делегирования подсети Azure и внедрения виртуальной сети. С помощью внедрения виртуальной сети контейнер можно внедрить в виртуальную сеть, подключив к ней сетевую карту. Любая рабочая нагрузка, работающая в этом контейнере, выполняется в сети клиента и может использовать частные IP-адреса внутри сети. Подключаемые рабочие нагрузки могут получать доступ к пользовательским службам, ресурсам или ресурсам Azure с помощью частного канала, подключенного к той же виртуальной сети. Аналогичным образом рабочая нагрузка коннектора может получать доступ к целевому ресурсу или конечной точке внутри той же виртуальной сети.
Делегирование подсети в Azure
Поддержка виртуальной сети для Power Platform основана на делегировании подсети Azure. Предприятия делегируют подсеть для использования службами Power Platform, такими как подключаемые модули и соединители Dataverse, для обработки запросов во время выполнения. Для обработки этих запросов контейнеры используют IP-адрес из делегированной подсети.
Поскольку контейнер работает в пределах делегированной подсети и использует ее IP-адрес, любой исходящий вызов из контейнера остается в пределах границ сети предприятия, то есть вызов остается в виртуальной сети, которая является частью этой подсети. Такая настройка позволяет вашей организации иметь полный контроль над политиками, правилами и сетевыми пакетами для контейнеров. Вы можете применить к делегированной подсети те же элементы управления, что и к своей собственной сети.
Power Platform не управляет конфигурацией делегированной подсети. Единственное требование заключается в том, что делегированная подсеть не может использоваться для каких-либо других ресурсов или делегироваться другим службам. После делегирования подсети IP-адреса внутри этой подсети резервируются для системы Power Platform.
Доступ к Интернету из контейнеров по умолчанию не ограничен. Можно ограничить или контролировать исходящий трафик через конфигурацию, примененную к виртуальной сети. Сведения об ограничении доступа к Интернету см. в рекомендациях по защите исходящих подключений.
В следующей таблице обобщены права собственности на делегированную подсеть и элементы управления, доступные клиентам и Microsoft.
| Элементы управления | Description | Владение |
|---|---|---|
| Шлюз NAT | Подключите шлюз NAT к делегированной подсети, чтобы ограничить и контролировать исходящий интернет-трафик из контейнеров Power Platform. | Customer |
| Группы сетевой безопасности (NSG) | Клиенты могут связывать группы безопасности сети с делегированной подсетью. Определите и примените правила безопасности для управления входящим и исходящим трафиком в подсети и из нее. | Customer |
| Таблицы маршрутов | Клиенты могут связывать таблицы маршрутизации с делегированной подсетью. Определите пользовательские политики маршрутизации для управления потоком трафика внутри виртуальной сети и во внешние сети. | Customer |
| Мониторинг сетей | Мониторинг сети помогает поддерживать соответствие политикам безопасности, направляя трафик через виртуальную частную сеть предприятия. | Customer |
| Управление IP-адресами | Клиенты могут определять пространство IP-адресов для делегированной подсети, гарантируя, что она будет использовать диапазоны частных IP-адресов, например, 10.0.0.0/8, 192.168.0.0/16 или 172.16.0.0/12. | Customer |
| Конфигурация DNS | Пользователи могут настроить настраиваемые параметры DNS для делегированной подсети, включая записи Azure DNS. | Customer |
| Контейнер | Контейнеры выполняют запросы от служб, поддерживаемых виртуальной сетью, и получают IP-адреса из делегированной подсети. | Microsoft |
Техническая архитектура
Следующая диаграмма технической архитектуры Power Platform решения показывает, как такие компоненты, как источники данных, соединители, службы и приложения, взаимодействуют и интегрируются в рамках решения. На схеме показано использование виртуальных сетей для повышения безопасности и подключения, позволяя Power Platform службам подключаться к частным и защищенным ресурсам, не открывая их для доступа в Интернет. Архитектура демонстрирует, как запросы на выполнение направляются в контейнеры в виртуальной сети с сохранением границ изоляции контейнеров.
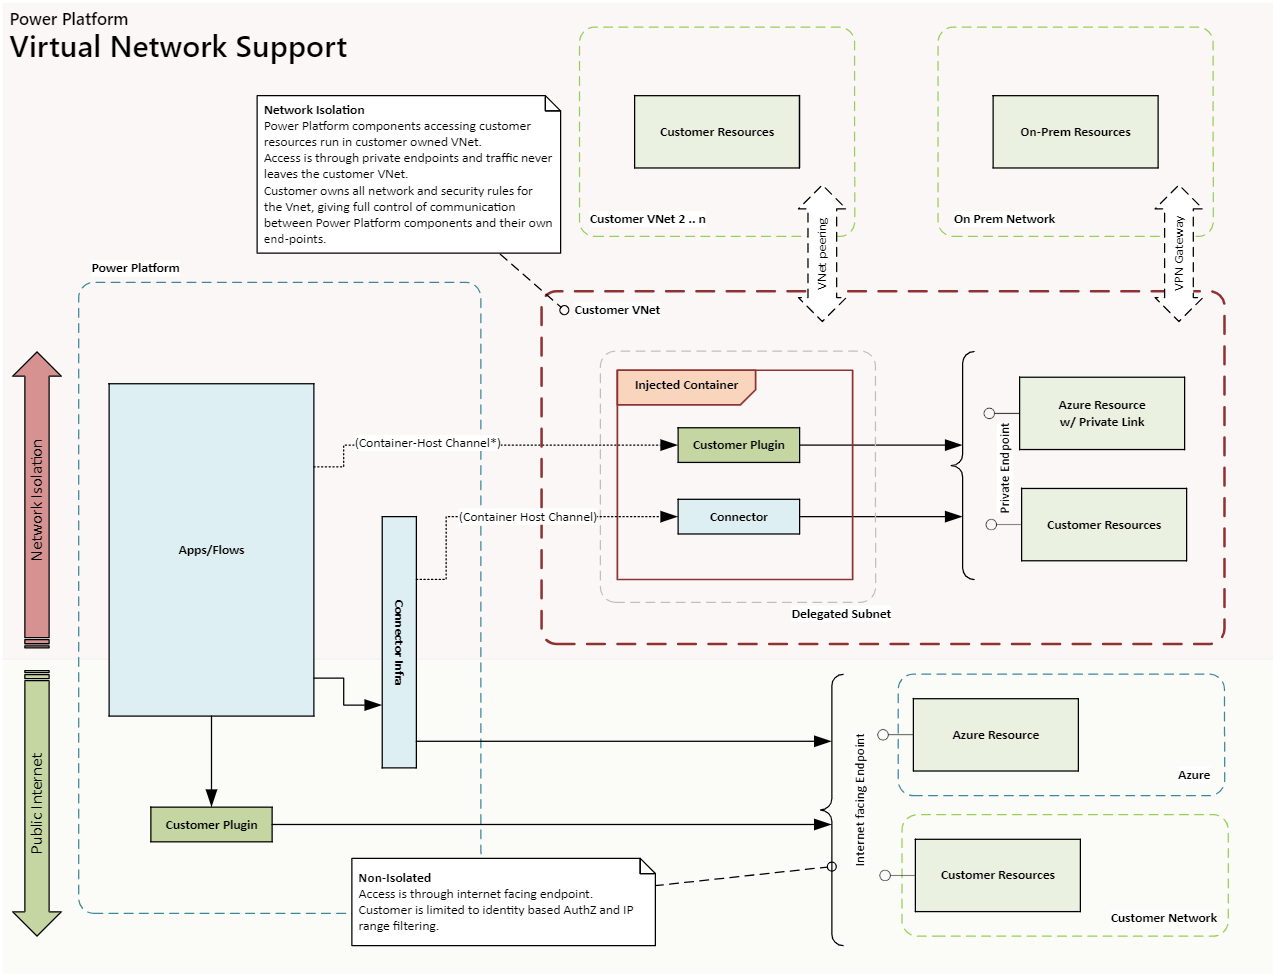
В конфигурации виртуальной сети контейнер, в котором работает плагин или соединитель, является частью виртуальной сети организации. Связь с конечными точками в виртуальной сети остается внутри границ виртуальной сети. Вы можете расширить границу до других виртуальных или локальных сетей, используя пиринг виртуальных сетей и ExpressRoute или VPN-шлюз.
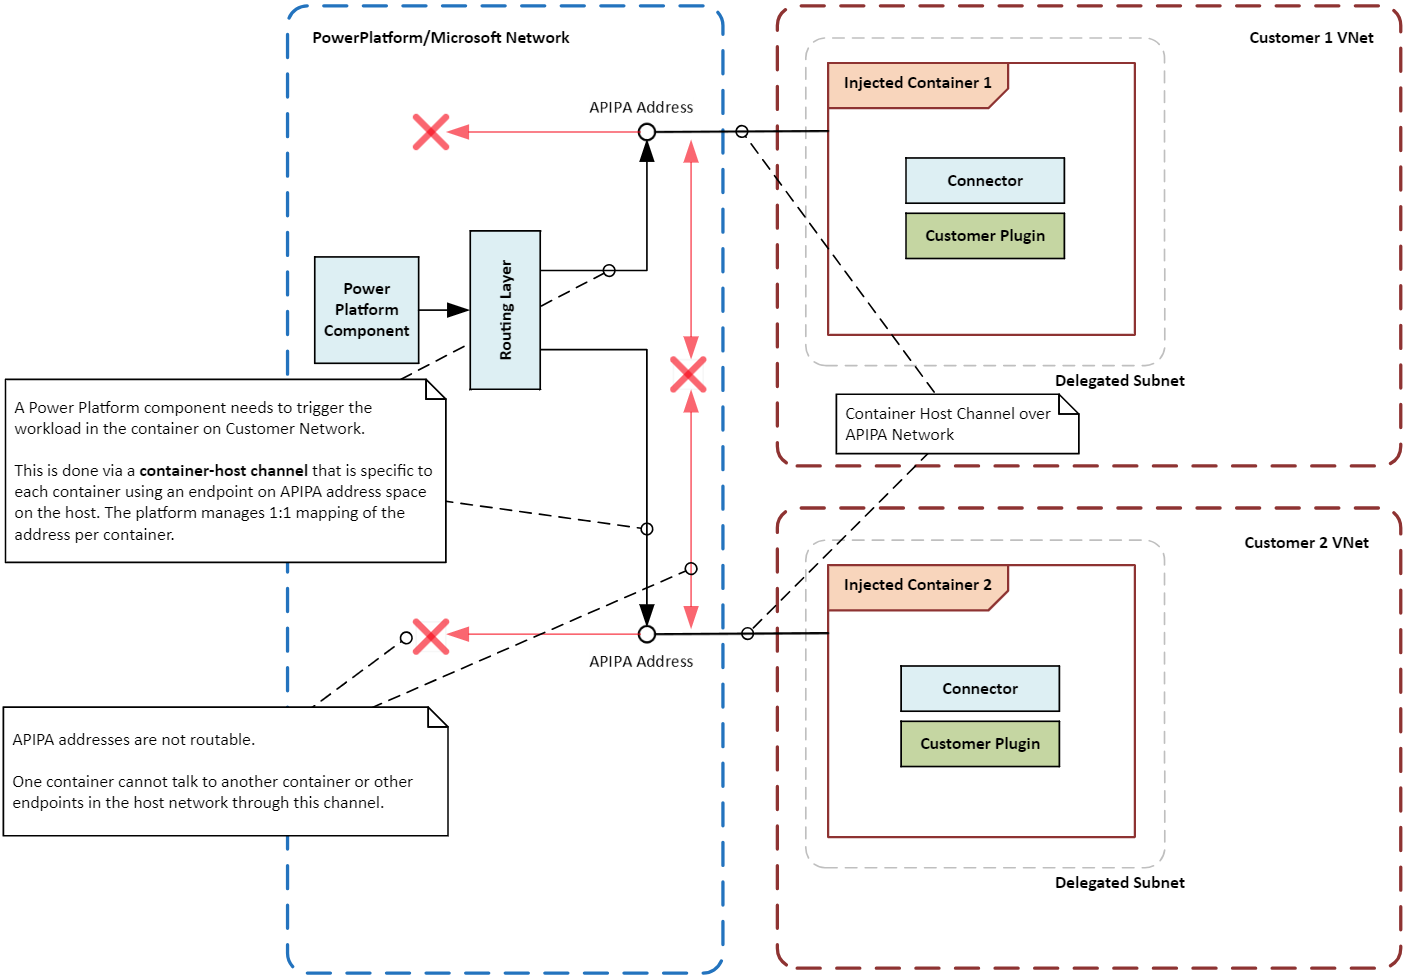
Компоненты Power Platform в контейнеризированной рабочей нагрузке в пределах виртуальной сети должны взаимодействовать с другими компонентами в рабочей нагрузке. Например, Power Platform может понадобиться запустить подключаемый модуль или вызвать соединитель в рабочей нагрузке.
Поскольку контейнер не подключен напрямую к основной сетевой инфраструктуре, между контейнером и уровнем оркестровки устанавливается специальный путь связи или канал. Канал использует специальный локальный IP-адрес, называемый адресом APIPA, для отправки определенных инструкций или сигналов рабочей нагрузке, работающей внутри контейнера. Доступ к рабочей нагрузке разрешен только определенным типам сообщений, что гарантирует безопасность и изоляцию контейнера и его рабочей нагрузки.
На следующей диаграмме показано, как контейнеры изолируются друг от друга и от хост-системы с помощью виртуальных сетей, которые маршрутизируют запросы на выполнение к контейнерам, сохраняя при этом границы изоляции.
Включение поддержки виртуальной сети для Power Platform
Следуйте инструкциям в Настройка поддержки виртуальной сети для Power Platform.
Распространенные варианты использования и реальные примеры
В этом разделе вы узнаете о распространенных вариантах использования виртуальных сетей, с Power Platform решениями. Вы также изучите реальные примеры того, как различные отрасли промышленности выиграли от их использования.
Случаи использования
Secure data integration. Ваша организация может использовать поддержку виртуальная сеть для безопасного подключения служб Power Platform к своим частным источникам данных, таким как База данных SQL Azure, служба хранилища Azure и локальные ресурсы. Виртуальная сеть гарантирует, что данные останутся в пределах сетевых границ организации и не будут доступны публичному Интернету.
Частные конечные точки для коннекторов: Power Platform коннекторы могут использовать поддержку виртуальной сети для создания частных конечных точек для безопасной связи. Частная сеть устраняет необходимость в общедоступных IP-адресах и снижает риск утечки данных.
Безопасная интеграция с Copilot Studio: вы можете использовать поддержку виртуальной сети с коннекторами Power Platform в Copilot Studio для обеспечения безопасного соединения с источниками данных. Частная сеть устраняет риски, связанные с раскрытием источников данных в публичном Интернете, и снижает риск утечки данных.
Примеры из реальной жизни
Организации из разных отраслей могут получить выгоду от поддержки виртуальной сети Power Platform. Обеспечивая безопасное подключение Power Platform сервисов к частным источникам данных, организации могут повысить уровень своей безопасности, улучшить возможности подключения и обеспечить соответствие нормативным требованиям.
Финансовые учреждения: Крупный банк может использовать виртуальную сеть для безопасного подключения Power Platform решений и приложений Dynamics 365 к своим защищенным базам данных и службам. Такая конфигурация позволяет банку создавать безопасные рабочие процессы и автоматизировать их, не раскрывая конфиденциальную информацию в публичном Интернете, гарантируя защиту данных клиентов и их соответствие нормативным требованиям.
Поставщики медицинских услуг: Организация здравоохранения может использовать виртуальную сеть для подключения решений Power Platform и приложений Dynamics 365 к системам электронных медицинских записей. Частную сеть можно использовать для безопасного доступа к данным пациентов и создания защищенных каналов связи между отделениями, а также между поставщиком услуг и внешними партнерами.
Компании розничной торговли: розничная компания может использовать виртуальную сеть для безопасного подключения решений Power Platform и приложений Dynamics 365 к системам управления инвентаризацией и базам данных клиентов. Частные подключения позволяют компании оптимизировать операции, улучшить отслеживание запасов и повысить качество обслуживания клиентов, обеспечивая при этом защиту конфиденциальных данных.
Правительственные агентства: государственные учреждения могут использовать виртуальную сеть для безопасного подключения решений Power Platform и приложений Dynamics 365 к внутренним системам и базам данных. Частные соединения позволяют агентствам автоматизировать процессы, улучшать обмен данными и расширять сотрудничество, сохраняя при этом строгие стандарты безопасности и соответствия требованиям.
Шаблоны интеграции
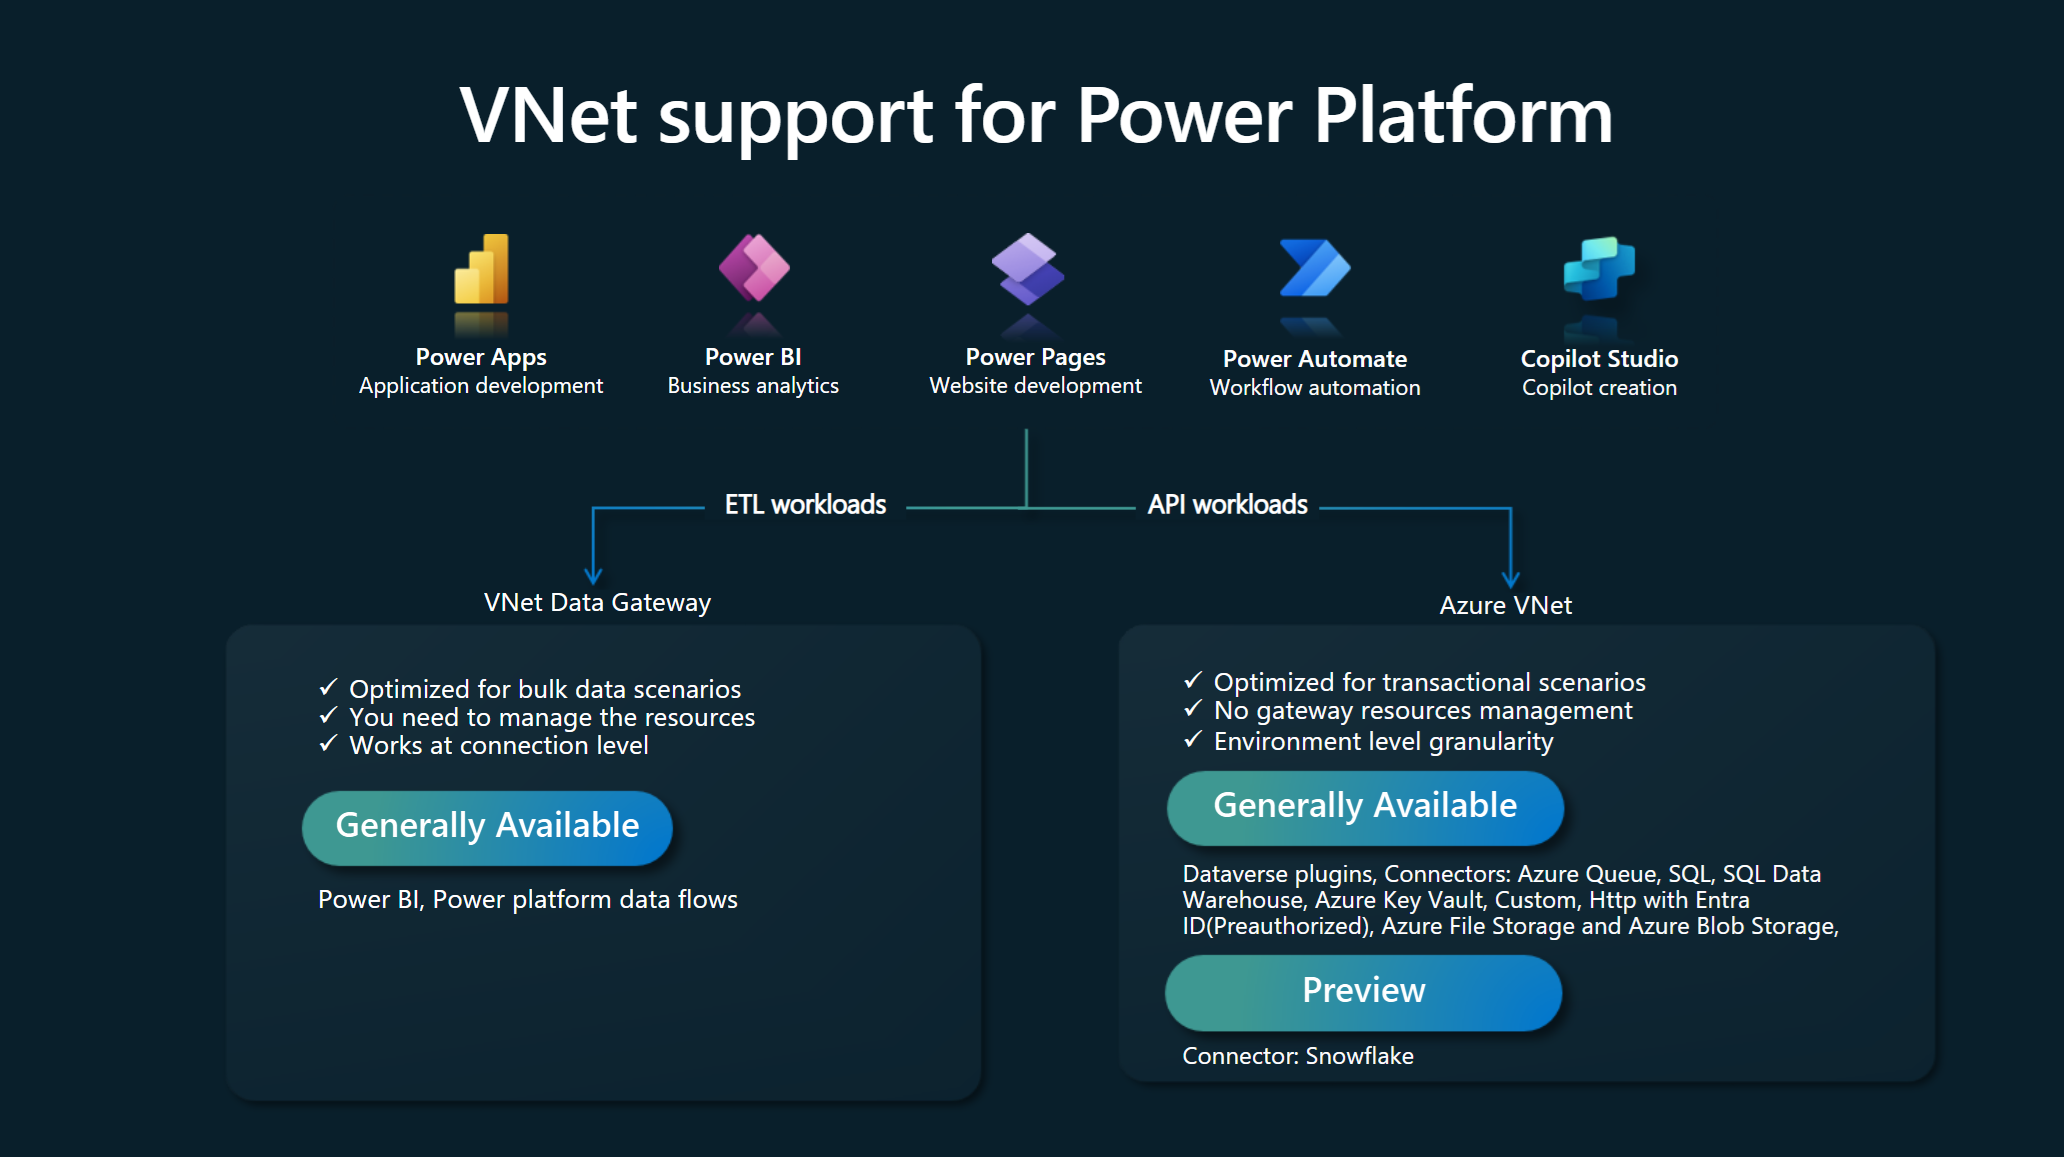
Типы рабочих нагрузок, которые вы хотите запустить в среде, определяют шаблон интеграции для Power Platform. Вы можете использовать поддержку виртуальной сети для Power Platform в качестве шаблона интеграции в вашей среде с некоторыми исключениями.
Рабочие нагрузки API: если вы планируете запускать рабочие нагрузки API, такие как подключаемые модули, соединители или конечные точки служб, виртуальная сеть — единственный поддерживаемый способ их безопасной интеграции с источниками данных внутри вашей сети. Виртуальные сети не поддерживают подмножество коннекторов, для которых требуются драйверы, отличные от драйверов Microsoft, или которые используют аутентификацию Windows. Эти соединители не получили широкого распространения и должны использовать локальный шлюз данных вместо виртуальной сети. Для использования в виртуальной сети обычно доступны следующие плагины и коннекторы:
- Подключаемые модули Dataverse (Dataverse plug-ins)
- Настраиваемые соединители
- Хранилище BLOB-объектов Azure (Азур Блоб Сторадж)
- Хранилище файлов Azure
- Azure Key Vault
- Очереди Azure
- Azure SQL Data Warehouse
- HTTP с учетной записью Microsoft Entra (авторизовано заранее)
- SQL Server
Рабочие нагрузки ETL: извлечение, преобразование, загрузка рабочих нагрузок (ETL) в Power BI и Power Platform потоки данных используют шлюзы данных виртуальной сети.
На следующей диаграмме показаны шаблоны интеграции для рабочих нагрузок API и ETL.
Рекомендации по настройке
При настройке поддержки виртуальной сети для Power Platform учитывайте следующие соображения.
Регионы и локации
Делегированные подсети в регионах Azure должны соответствовать расположению среды Power Platform. Например, если ваша Power Platform среда находится в США, то каждая из двух виртуальных сетей и подсетей должна находиться в регионах eastus и westus Azure. Проверьте список поддерживаемых регионов и сопоставлений местоположений для получения актуальной информации о регионах и местоположениях Azure.
Если ваши ресурсы Azure находятся в разных регионах Azure, вам всё равно нужно развернуть виртуальные сети для сред Power Platform в соответствующем регионе Azure для каждой среды. Используйте пиринг виртуальных сетей или аналогичный вариант подключения с высокой скоростью и низкой задержкой для подключения ресурсов к вашим виртуальным сетям. Глобальная сеть Microsoft предлагает несколько вариантов установления соединения между Power Platform виртуальной сетью и вашей корпоративной виртуальной сетью.
Размер подсети
Размер делегированной подсети в виртуальной сети должен обеспечивать будущий рост использования и добавление новых услуг. Корректный размер подсети гарантирует, что запросы не будут ограничиваться по пропускной способности. Дополнительную информацию об определении размера подсети см. в разделе Оценка размера подсети для Power Platform сред.
Azure NAT Шлюз
Azure NAT Gateway обеспечивает безопасное масштабируемое исходящее подключение для контейнеров в делегированной подсети. При присоединении к подсети шлюз NAT становится следующим прыжком для всего трафика, предназначенного для Интернета, превратив частные IP-адреса в статический общедоступный IP-адрес. Это дает вашей организации централизованную точку управления для управления исходящим доступом к Интернету.
Мониторинг сетей
Сетевой мониторинг отслеживает и анализирует поток трафика в делегированной подсети, что имеет важное значение для выявления и решения потенциальных проблем. Мониторинг позволяет получить сведения о производительности и состоянии компонентов сети и убедиться в ее эффективной и безопасной работе. Инструменты мониторинга могут обнаруживать аномалии, такие как необычные схемы трафика или попытки несанкционированного доступа, что позволяет своевременно вмешаться и принять меры по устранению последствий.
Группы безопасности сети
Группы безопасности сети (NSG) позволяют определять правила безопасности, которые контролируют входящий и исходящий трафик ресурсов Azure. При делегировании подсети вы можете настроить группы безопасности сети (NSG) таким образом, чтобы они гарантировали пропуск только авторизованного трафика, что поможет вам поддерживать безопасность и целостность вашей сети. NSG можно применять как к подсетям, так и к отдельным сетевым интерфейсам, обеспечивая гибкость в управлении трафиком на разных уровнях.
Рекомендации по защите исходящих подключений от служб Power Platform
Приведенные ниже рекомендации помогут защитить исходящие подключения от служб Power Platform, которые являются важными для устранения рисков кражи данных и обеспечения соответствия политикам безопасности.
- Ограничение доступа к Интернету. По умолчанию контейнеры имеют неограниченный исходящий доступ к Интернету. Подключите шлюз NAT к выделенной подсети, чтобы весь трафик, направленный в интернет, направлялся через управляемый путь, обеспечивая маршрутизацию всех подключений через вашу частную сеть.
Замечание
Если не удается развернуть шлюз NAT, можно по-прежнему ограничить доступ к Интернету, полностью заставляя весь трафик направляться через сеть, настроив следующий прыжк в виртуальной сети, добавив пользовательскую таблицу маршрутизации, например. Дополнительные сведения см. в статье о маршрутизации трафика виртуальной сети Azure.
- Ограничить исходящий трафик. После развертывания шлюза NAT ограничьте исходящий трафик из ресурсов Power Platform на определенные конечные точки. Используйте группы безопасности сети и брандмауэр Azure для обеспечения соблюдения правил трафика и контроля доступа.
Замечание
Если только настраиваются группы безопасности сети, не настраивая следующий прыжок (т. е. присоединение шлюза NAT или добавление настраиваемой таблицы маршрутизации) трафик ограничен в соответствии с указанными правилами. Однако трафик, привязанный к Интернету, по-прежнему будет исходящим из IP-адресов Power Platform.
Используйте частные конечные точки: используйте частные конечные точки для безопасного обмена данными между Power Platform службами и ресурсами Azure. Частные конечные точки гарантируют, что трафик остается внутри Azure сети и не проходит через общедоступный Интернет.
Мониторинг и аудит трафика: используйте Azure Network Watcher и Microsoft Sentinel для отслеживания и аудита исходящего трафика из служб Power Platform, чтобы оперативно выявлять и реагировать на потенциальные угрозы безопасности.
Применение политик безопасности: применение политик безопасности с помощью политики Azure и брандмауэра Azure для обеспечения соответствия всех исходящих подключений требованиям безопасности вашей организации. Для управления потоком данных применяйте политики предотвращения потери данных и фильтрацию конечных точек к соединителям.
Примеры конфигураций виртуальной сети
В этом разделе мы приводим примеры конфигураций для поддержки виртуальной сети в Power Platform. Эти конфигурации иллюстрируют настройку виртуальных сетей и подсетей для различных сценариев, обеспечивая безопасное подключение между службами Power Platform и ресурсами Azure.
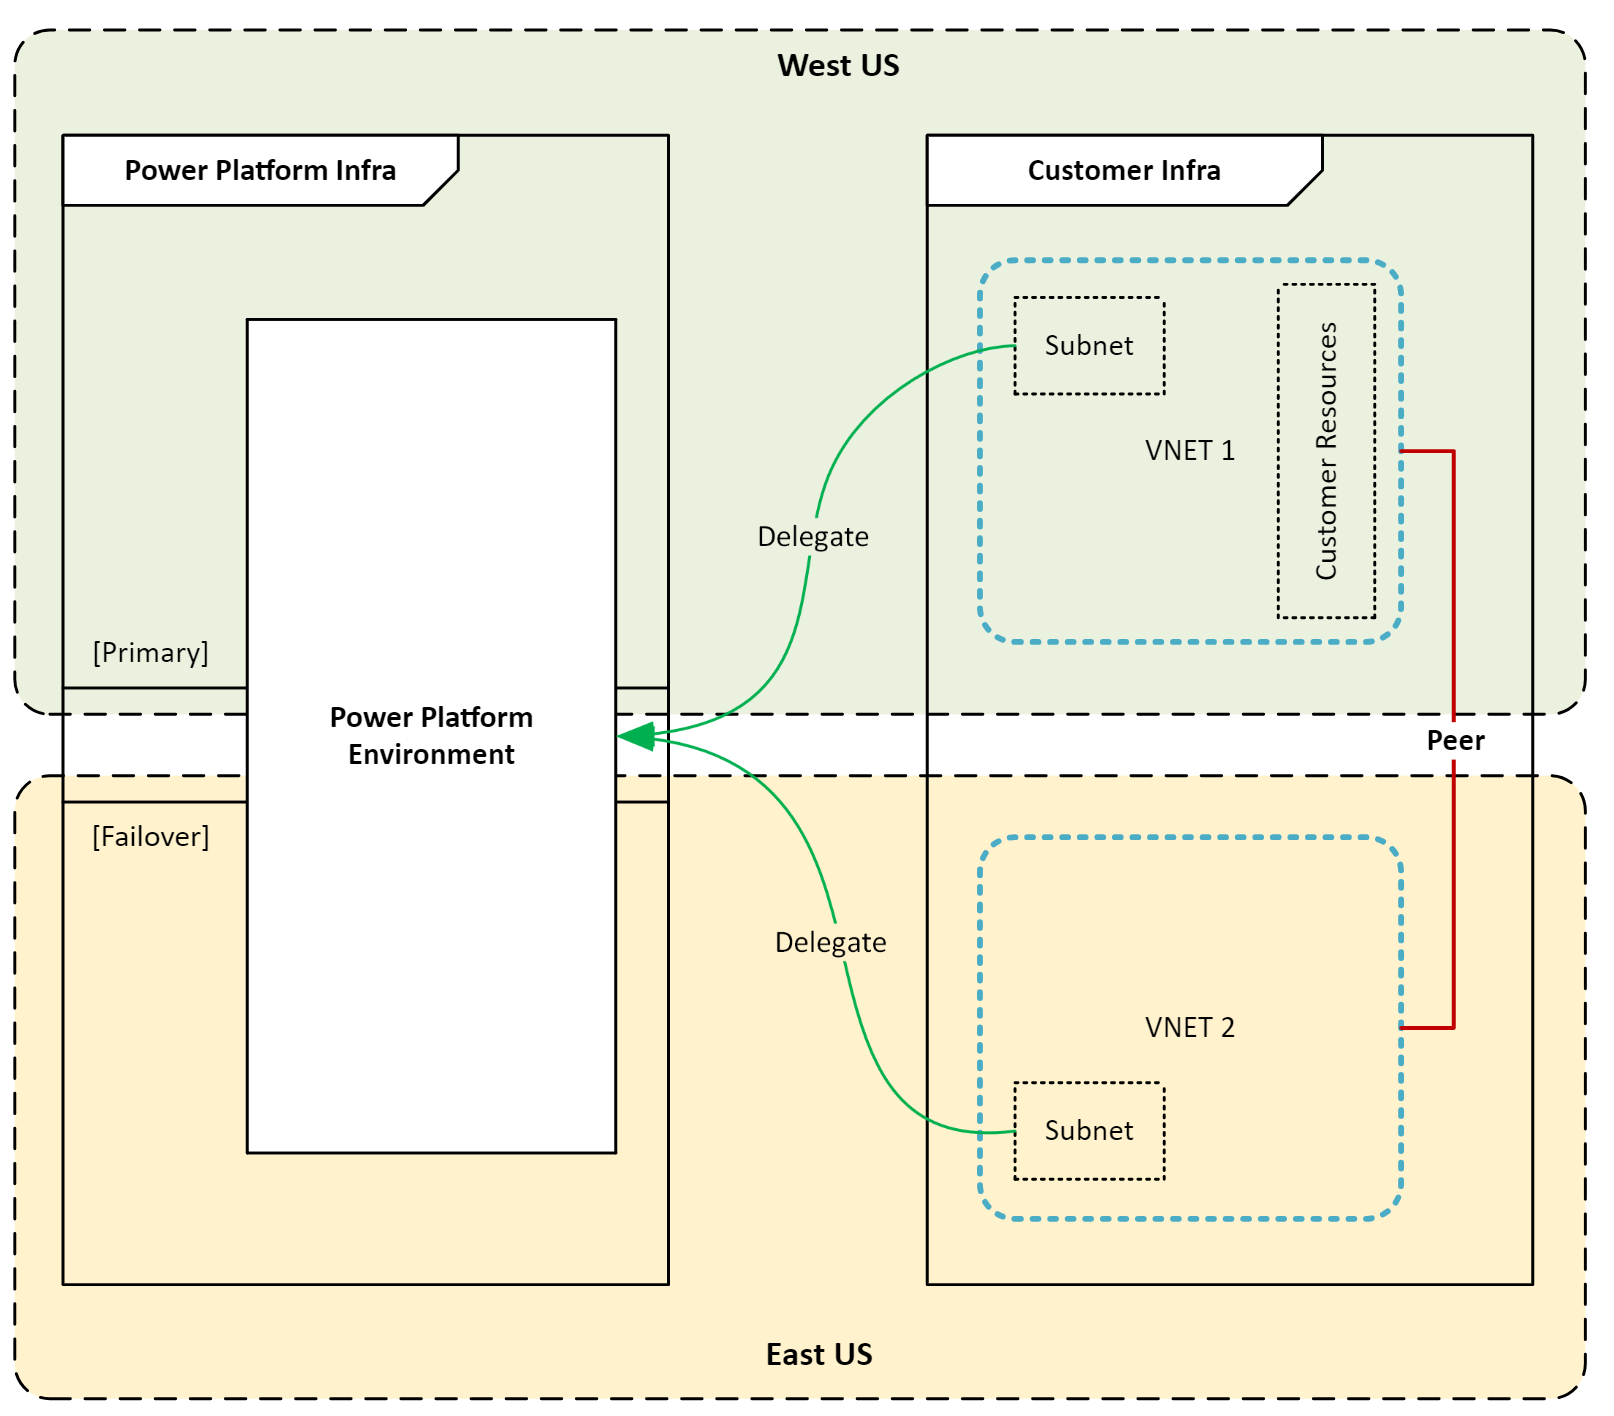
Когда ваши ресурсы Azure находятся в связанном регионе Azure, а среда Power Platform находится в Соединенных Штатах
В этом сценарии мы делаем следующие предположения:
- Ваша вычислительная среда Power Platform расположена в Соединенных Штатах.
- Регион Azure для виртуальной сети установлен на западе США и востоке США.
- Ресурсы вашего предприятия находятся в виртуальной сети VNET1 в регионе Запад США.
Для настройки поддержки виртуальной сети в этом сценарии необходима следующая минимальная конфигурация:
- Создайте виртуальную сеть VNet1 на западе США и настройте подсети для делегирования.
- Создайте вторую виртуальную сеть VNet2 на востоке США и настройте подсети для делегирования.
- Установите пиринговое соединение между VNet1 и VNet2.
- Настройте интеграцию Power Platform виртуальная сеть для нужных сред с помощью подсетей, созданных на шаге 1 и 2.
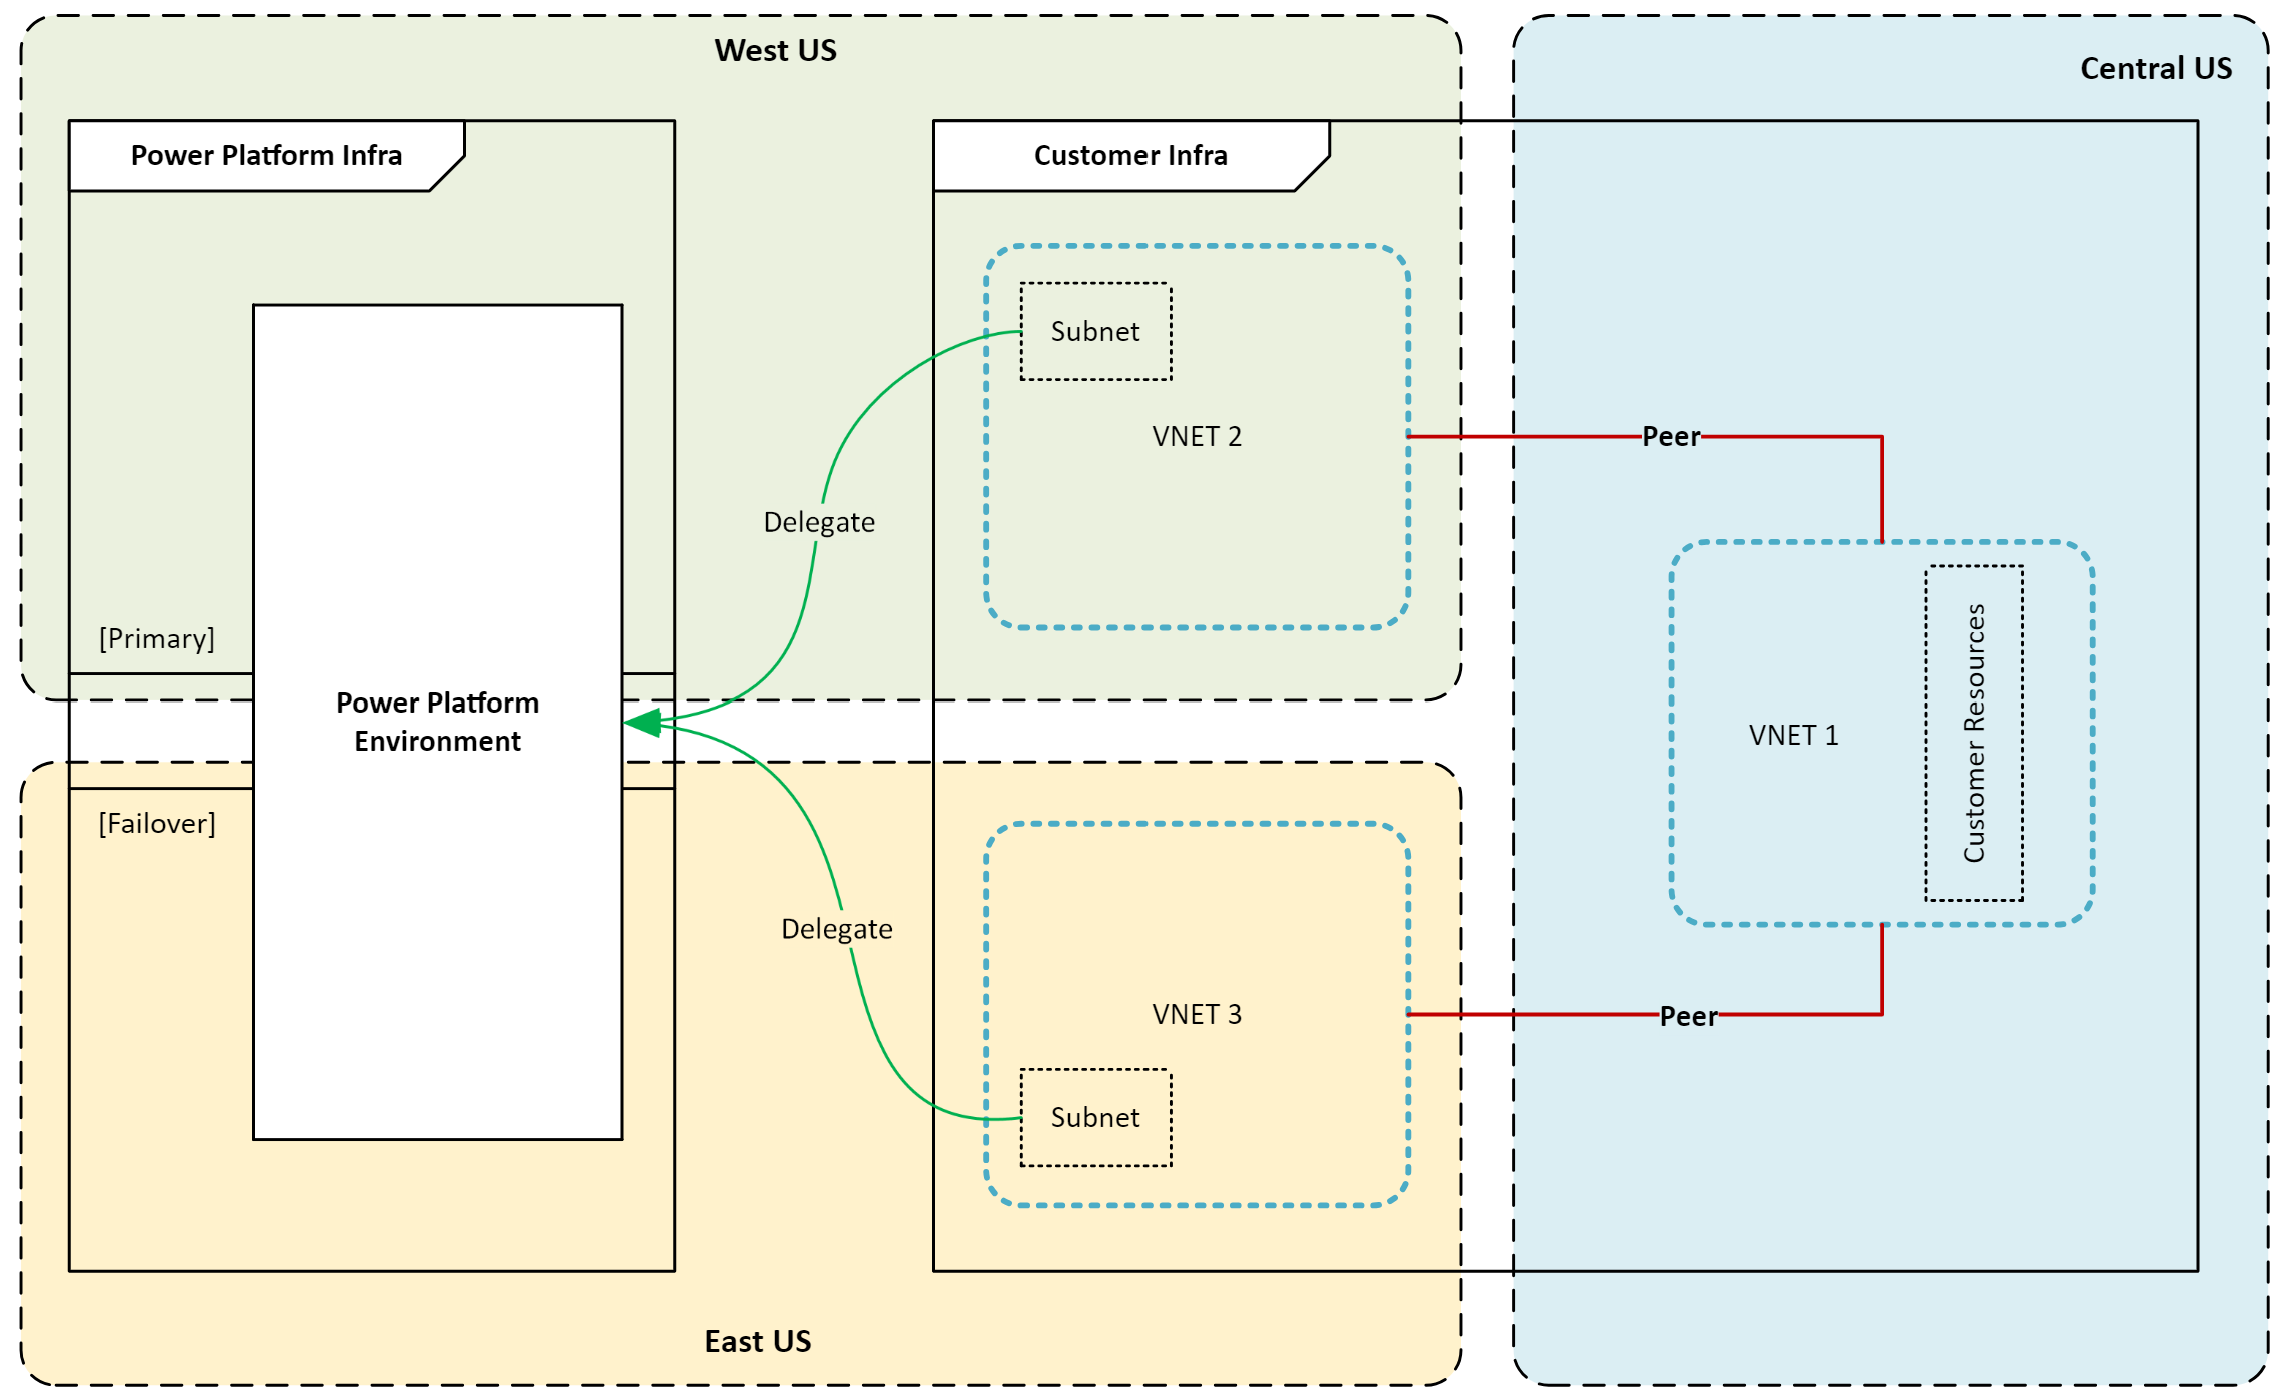
Когда ваши ресурсы Azure находятся в регионе Центральных США Azure, а среда Power Platform находится в Соединённых Штатах
В этом сценарии мы делаем следующие предположения:
- Ваша вычислительная среда Power Platform расположена в Соединенных Штатах.
- Регионы Azure для виртуальных сетей установлены в Западном и Восточном регионах США.
- Ресурсы вашего предприятия находятся в виртуальной сети VNet1 в центральном регионе США.
Для настройки поддержки виртуальной сети в этом сценарии необходима следующая минимальная конфигурация:
- Создайте виртуальную сеть VNet2 на западе США и настройте подсети для делегирования.
- Создайте еще одну виртуальную сеть, VNet3, на востоке США и настройте подсети для делегирования.
- Установите пиринговое соединение между VNet1 и VNet2.
- Установите пиринговое соединение между VNet1 и VNet3.
- Настройте интеграцию Power Platform виртуальная сеть для нужных сред с помощью подсетей, созданных на шаге 1 и 2.
Пример
Следующий пример иллюстрирует, как клиент Microsoft успешно реализовал поддержку виртуальной сети для Power Platform для повышения безопасности и улучшения связи, обеспечивая при этом соответствие нормативным требованиям.
Компания повышает гибкость своего бизнеса с помощью генеративного ИИ и безопасной интеграции с использованием виртуальной сети Azure.
Чтобы изучить практические примеры использования генеративного ИИ в бизнесе, наш заказчик провел хакатон. В мероприятии приняли участие несколько разработчиков-любителей, которые всего за месяц создали успешный прототип, используя Power Platform и службы искусственного интеллекта Azure. Хакатон не только продемонстрировал потенциал генеративного ИИ, но и предоставил участникам ценный практический опыт, способствуя инновациям и сотрудничеству внутри организации.
Проблемы клиентов: Переход от прототипа к производству вызвал значительные трудности. Основным препятствием было создание безопасной архитектуры частной сети на Power Platform и Azure, которая соответствовала бы строгим внутренним политикам безопасности компании. Обеспечение конфиденциальности и безопасности данных при сохранении гибкости и масштабируемости имело решающее значение для клиента.
Решение: Клиент использовал делегирование подсети Azure (другими словами, виртуальную сеть) с управляемой средой для создания архитектуры частной сети между Power Platform и частными ресурсами Azure. Используя эту архитектуру, клиент безопасно подключил свои Power Platform приложения к службам Azure, не раскрывая конфиденциальные данные в публичном Интернете.
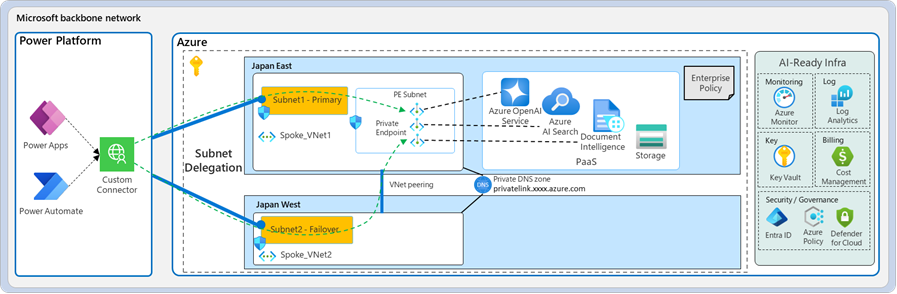
Преимущества: Внедрение этого решения принесло несколько ключевых преимуществ.
Клиент создал основу безопасной и гибкой интеграции между Power Platform и Azure, ускоряя реализацию бизнес-ценности. Интеграция обеспечила бесперебойный поток данных и улучшила взаимодействие между отделами.
Новая архитектура устранила затраты и ограничения, связанные с локальными шлюзами данных. Избавившись от необходимости в локальной инфраструктуре, заказчик может сократить эксплуатационные расходы и упростить обслуживание.
Теперь клиент готов интегрировать другие внутренние источники данных, такие как частные веб-сервисы Amazon и локальные API, через эту платформу с Azure ExpressRoute. Расширение позволяет клиенту использовать более широкий спектр данных и услуг, способствуя дальнейшему развитию инноваций и повышению эффективности.
Conclusion
В этой белой книге мы изучили различные аспекты интеграции поддержки виртуальной сети с Power Platform. Мы обсудили преимущества безопасности при использовании виртуальной сети, такие как защита конфиденциальных данных от несанкционированного доступа и обеспечение безопасного обмена данными между Power Platform сервисами и частными ресурсами. Мы обсудили распространенные варианты использования и реальные примеры, представили шаблоны интеграции для различных сценариев и высказали соображения по настройке поддержки виртуальной сети. Мы поделились лучшими практиками по защите исходящих соединений от Power Platform сервисов, включая:
- Ограничение исходящего трафика
- Использование частных конечных точек и делегирования подсети
- Мониторинг и аудит трафика
- Применение политик безопасности
Наконец, мы рассмотрели пример клиента Microsoft, который успешно реализовал поддержку виртуальной сети для Power Platform, чтобы повысить как безопасность, так и подключение, обеспечивая соблюдение нормативных требований.
Поддержка виртуальной сети для Power Platform — это важнейшая функция, которая позволяет организациям повысить сетевую безопасность, оптимизировать подключение и обеспечить соответствие нормативным требованиям. Организации, использующие поддержку виртуальной сети, могут безопасно подключать Power Platform сервисы к своим частным источникам данных, устраняя риски, связанные с предоставлением доступа к этим источникам через общедоступный Интернет.