Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Замечание
Доступно сообщество Power Platform виртуальная сеть в Microsoft Viva Engage. Опубликуйте какие-либо вопросы или отзывы об этой функции. Присоединитесь, заполнив запрос с помощью следующей формы: запрос доступа к финансовому и операционному сообществу Viva Engage.
С помощью поддержки Azure Virtual Network (VNet) для Power Platform вы можете интегрировать Power Platform с ресурсами в виртуальной сети, не предоставляя их через общедоступный Интернет. Поддержка VNet использует делегирование подсети Azure для управления исходящим трафиком из среды Power Platform во время выполнения. Используя делегирование подсети Azure, защищенные ресурсы не должны быть доступны через Интернет для интеграции с Power Platform. Используя поддержку виртуальной сети, компоненты Power Platform могут вызывать ресурсы, принадлежащие вашей организации в вашей сети, независимо от того, размещаются ли они в Azure или локальной среде, а также использовать подключаемые модули и соединители для выполнения исходящих вызовов.
Power Platform обычно интегрируется с ресурсами предприятия через общедоступные сети. С общедоступными сетями корпоративные ресурсы должны быть доступны из списка Azure диапазонов IP-адресов или тегов служб, описывающих общедоступные IP-адреса. Однако поддержка виртуальной сети для Power Platform позволяет использовать частную сеть и по-прежнему интегрироваться с облачными службами или службами, размещенными в корпоративной сети.
Службы Azure защищены внутри виртуальной сети с помощью частных конечных точек. Вы можете использовать ExpressRoute для подключения локальных ресурсов в виртуальной сети.
Power Platform использует службу виртуальной сети и подсети, которые вы делегируете, для выполнения исходящих вызовов корпоративных ресурсов через частную сеть предприятия. Используя частную сеть, вам не нужно направлять трафик через общедоступный интернет, что может подвергнуть корпоративные ресурсы риску.
В виртуальной сети у вас есть полный контроль над исходящим трафиком из Power Platform. Администратор сети применяет политики сети к трафику. На следующей схеме показано, как ресурсы внутри сети взаимодействуют с виртуальной сетью.
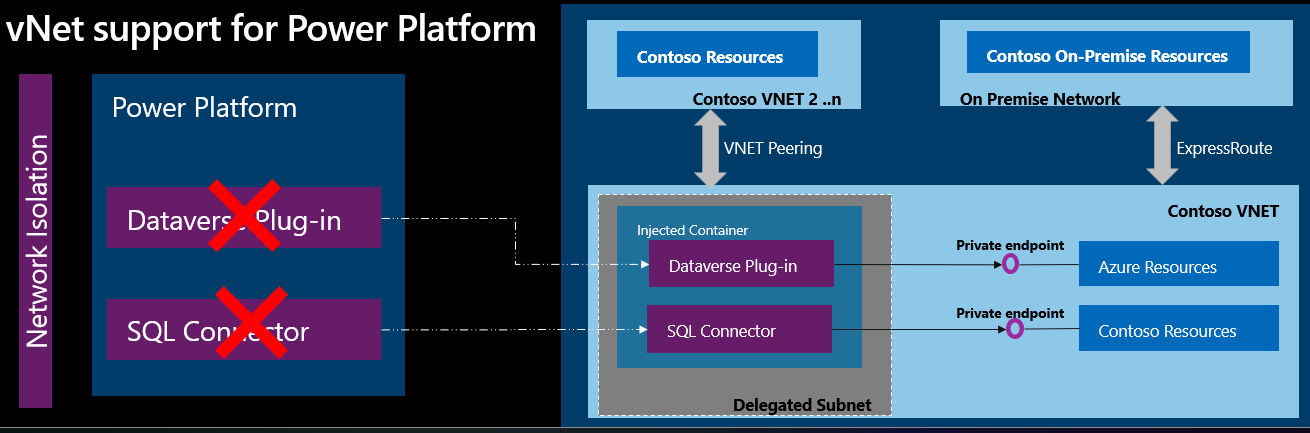
Преимущества поддержки Azure виртуальной сети
С помощью поддержки виртуальной сети компоненты Power Platform и Dataverse получают все преимущества, предоставляемые делегированием подсети Azure, например:
Защита данных. Поддержка виртуальной сети позволяет службам Power Platform подключаться к частным и защищенным ресурсам без предоставления доступа к Интернету.
Без несанкционированного доступа: поддержка VNet обеспечивает подключение к вашим ресурсам без необходимости указывать в подключении диапазоны IP-адресов или теги служб Power Platform.
Оценка размера подсети для Power Platform сред
Данные телеметрии и наблюдения за прошлым годом указывают на то, что в рабочих средах обычно требуется 25–30 IP-адресов, при этом большинство случаев использования попадают в этот диапазон. На основе этих сведений выделяется от 25 до 30 IP-адресов для рабочих сред и от 6 до 10 IP-адресов для непроизводственных сред, таких как песочница или среды разработчика. Контейнеры, подключенные к виртуальной сети, в основном используют IP-адреса в подсети. Когда среда начинает использоваться, она создает не менее четырех контейнеров, которые динамически масштабируются на основе объема запросов, хотя обычно они остаются в пределах от 10 до 30 контейнеров. Эти контейнеры выполняют все запросы для соответствующих сред и эффективно обрабатывают параллельные запросы на подключение.
Планирование нескольких сред
При использовании одной и той же делегированной подсети для нескольких сред Power Platform вам может потребоваться больший блок IP-адресов бесклассовой междоменной маршрутизации (CIDR). Учитывайте рекомендуемое количество IP-адресов для рабочих и непроизводственных сред при связывании этих сред с одной политикой. Каждая подсеть резервирует пять IP-адресов, поэтому включите эти зарезервированные адреса в оценку.
Замечание
Чтобы повысить видимость использования ресурсов, продуктовая команда работает над предоставлением данных о расходе IP-адресов делегированной подсети для корпоративных политик и подсетей.
Пример распределения IP-адресов
Рассмотрим клиент с двумя корпоративными политиками. Первая политика — для рабочих сред, а вторая — для непроизводственных сред.
Политика производственного предприятия
Если у вас есть четыре рабочих среды, связанных с политикой предприятия, и для каждой среды требуется 30 IP-адресов, общее выделение IP-адресов составляет:
(Четыре среды x 30 IP-адресов) + 5 зарезервированных IP-адресов = 125 IP-адресов
Для этого сценария требуется блок CIDR /25, который имеет емкость для 128 IP-адресов.
Непроизводственная корпоративная политика
Для непроизводственной корпоративной политики с 20 средами разработчиков и песочниц, где каждой среде требуется 10 IP-адресов, общее количество выделенных IP-адресов составляет:
(Двадцать сред x 10 IP-адресов) + 5 зарезервированных IP-адресов = 205 IP-адресов
Для этого сценария требуется блок CIDR /24, который имеет емкость для 256 IP-адресов и имеет достаточно места для добавления дополнительных сред в корпоративную политику.
Поддерживаемые сценарии
Power Platform поддерживает виртуальную сеть для подключаемых модулей Dataverse и соединителей. С помощью этой поддержки вы можете создать защищенное, частное, исходящее подключение из Power Platform к ресурсам в виртуальной сети. Подключаемые модули и соединители Dataverse повышают безопасность интеграции данных, подключаясь к внешним источникам данных из Power Apps, Power Automate и приложений Dynamics 365. Например, доступны следующие возможности:
- Используйте плагины Dataverse для подключения к облачным источникам данных, таким как Azure SQL, служба хранилища Azure, хранилище BLOB-объектов или Azure Key Vault. Вы можете защитить свои данные от кражи данных и других инцидентов.
- Используйте подключаемые модули Dataverse для безопасного подключения к частным ресурсам в Azure, защищённым частными конечными точками, например к веб-API, а также к любым ресурсам в вашей частной сети, например SQL и веб-API. Вы можете защитить свои данные от утечки данных и других внешних угроз.
- Используйте поддерживаемые виртуальными сетями соединители, такие как SQL Server для безопасного подключения к источникам данных, размещенным в облаке, например Azure SQL или SQL Server, без предоставления доступа к Интернету. Аналогичным образом вы можете использовать соединитель Azure Queue для установки безопасных подключений к частным очередям Azure с поддержкой конечных точек.
- Используйте соединитель Azure Key Vault для безопасного подключения к частным, защищенным конечными точками Azure Key Vault.
- Используйте соединители custom для безопасного подключения к службам, защищенным частными конечными точками в Azure или службах, размещенных в частной сети.
- Используйте Azure хранилище файлов для безопасного подключения к частному хранилищу файлов Azure с поддержкой конечной точки.
- Используйте HTTP с Microsoft Entra ID (с предварительной авторизацией) для безопасного получения ресурсов через виртуальные сети из различных веб-служб, использующих проверку подлинности Microsoft Entra ID, или из локальной веб-службы.
Ограничения
- Низкокодовые подключаемые модули Dataverse, использующие соединители, не поддерживаются до тех пор, пока эти типы соединителей не будут обновлены для использования делегирования подсети.
- Вы используете операции копирования, резервного копирования и восстановления операций жизненного цикла среды в средах Power Platform, поддерживаемых виртуальной сетью. Вы можете выполнить операцию восстановления в одной виртуальной сети и в разных средах, если они подключены к одной виртуальной сети. Кроме того, операция восстановления разрешена из сред, не поддерживающих виртуальные сети, в те, которые их поддерживают.
Поддерживаемые регионы
Перед созданием виртуальной сети и корпоративной политики проверьте регион среды Power Platform, чтобы убедиться, что он находится в поддерживаемом регионе. Используйте командлет Get-EnvironmentRegion из модуля PowerShell для диагностики подсети, чтобы получить информацию о регионе вашей среды.
После подтверждения региона среды убедитесь, что вы настроите корпоративную политику и Azure ресурсы в соответствующих поддерживаемых Azure регионах. Например, если среда Power Platform находится в Соединенном Королевстве, ваша виртуальная сеть и подсети должны находиться в регионах uksouth и ukwest Azure. Если регион Power Platform имеет более двух доступных пар регионов, необходимо использовать определенную пару регионов, которая соответствует региону вашей среды. Например, если Get-EnvironmentRegion для вашей среды возвращает westus, то ваша виртуальная сеть и подсети должны находиться в регионах eastus и westus.
| Регион Power Platform | Регион Azure |
|---|---|
| Соединенные Штаты | eastus (Восточные США), westus (Западные США) |
| ЮАР | Южная Африка Север, Южная Африка Запад |
| UK | юг Великобритании, запад Великобритании |
| Япония | японский восток, японский запад |
| Индия | Центральная Индия, Южная Индия |
| Франция | francecentral, francesouth |
| Европа | Западная Европа, Северная Европа |
| Германия | север Германии, центрально-западная Германия |
| Швейцария | швейцариясевер, швейцариязапад |
| Канада | Центральная Канада (canadacentral), Восточная Канада (canadaeast) |
| Бразилия | Бразильский Юг |
| Австралия | АвстралияЮго-Восток, АвстралияВосток |
| Азия | восточная Азия, юго-восточная Азия |
| ОАЭ | uaenorth |
| Республика Корея | koreasouth, koreacentral |
| Норвегия | норвегия, норвегия |
| Сингапур | Юго-Восточная Азия |
| Швеция | swedencentral |
| Италия | Северная Италия |
| Правительство США | usgovtexas, usgovvirginia |
Замечание
Поддержка в облачных средах государственных организаций США в настоящее время доступна только в средах, развернутых в Government Community Cloud High (GCC High) или Министерстве обороны США (DoD). Поддержка для сред Government Community Cloud (GCC) недоступна.
Поддерживаемые службы
В следующей таблице перечислены службы, поддерживающие делегирование подсети Azure для поддержки виртуальной сети для Power Platform.
| Area | Службы Power Platform | Доступность поддержки виртуальной сети |
|---|---|---|
| Dataverse | Подключаемые модули Dataverse | Общедоступно |
| Connectors | Общедоступно | |
| Connectors | Общедоступно |
Поддерживаемые среды
Поддержка VNet для Power Platform доступна не во всех средах Power Platform. В следующей таблице перечислены типы сред, поддерживающие виртуальную сеть.
| Тип среды | Поддерживается |
|---|---|
| Рабочий | Yes |
| По умолчанию | Yes |
| Sandbox | Yes |
| Разработчик | Yes |
| Trial | No |
| Microsoft Dataverse для Teams | No |
Рекомендации по включению поддержки виртуальной сети для среды Power Platform
При использовании поддержки виртуальной сети в среде Power Platform все поддерживаемые службы, такие как подключаемые модули Dataverse и соединители, выполняют запросы во время выполнения в делегированной подсети и подвергаются политикам сети. Обращения к общедоступным ресурсам начнут прерываться.
Это важно
Прежде чем включить поддержку виртуальной среды для среды Power Platform, проверьте код подключаемых модулей и соединителей. Обновите URL-адреса и соединения для работы через частную сеть.
Например, подключаемый модуль может попытаться подключиться к общедоступной службе, но политика сети не разрешает общедоступный доступ к Интернету в виртуальной сети. Политика сети блокирует вызов от подключаемого модуля. Чтобы избежать заблокированного вызова, можно разместить общедоступную службу в виртуальной сети. Кроме того, если служба размещена в Azure, вы можете использовать частную конечную точку службы перед включением поддержки виртуальной сети в среде Power Platform.
Вопросы и ответы
Какова разница между шлюзом данных виртуальной сети и поддержкой виртуальной сети для Power Platform?
Шлюз данных виртуальной сети — это управляемый шлюз, который используется для доступа к службам Azure и Power Platform из виртуальной сети без необходимости настраивать локальный шлюз данных. Например, шлюз оптимизирован для рабочих нагрузок ETL (извлечение, преобразование, загрузка) в потоках данных Power BI и Power Platform.
Поддержка Azure VNet для Power Platform использует делегирование подсети Azure для вашей среды Power Platform. Подсети используются рабочими нагрузками в среде Power Platform. Рабочие нагрузки API Power Platform используют поддержку виртуальной сети, так как запросы являются короткими и оптимизированными для большого количества запросов.
Каковы сценарии, в которых следует использовать поддержку виртуальной сети для Power Platform и шлюза данных виртуальной сети?
Поддержка виртуальной сети для Power Platform является единственным поддерживаемым вариантом для всех сценариев исходящего подключения из Power Platform, кроме Power BI и потоков данных Power Platform.
потоки данных Power BI и Power Platform продолжают использовать шлюз данных виртуальной сети.
Как гарантировать, что подсеть виртуальной сети или шлюз данных одного клиента не будет использоваться другим клиентом в Power Platform?
Для поддержки VNet в Power Platform используется делегирование подсети Azure.
Каждая среда Power Platform связана с одной подсетью виртуальной сети. Только вызовам из этой среды разрешен доступ к этой виртуальной сети.
Делегирование позволяет назначить определенную подсеть для любой платформы Azure как службы (PaaS), которая должна быть внедрена в виртуальную сеть.
Поддерживается ли в виртуальной сети автоматическое переключение при отказе для Power Platform?
Да, необходимо делегировать виртуальные сети для обоих Azure регионов, связанных с регионом Power Platform. Например, если среда Power Platform находится в регионе Canada, необходимо создать, делегировать и настроить виртуальные сети в CanadaCentral и CanadaEast.
Как среда Power Platform в одном регионе может подключаться к ресурсам, размещенным в другом регионе?
Виртуальная сеть, связанная с средой Power Platform, должна находиться в регионе среды Power Platform. Если виртуальная сеть находится в другом регионе, создайте виртуальную сеть в регионе среды Power Platform и используйте VNet peering в обеих делегированных виртуальных сетях подсетей регионов Azure, чтобы связать её с виртуальной сетью в другом регионе.
Могу ли я отслеживать исходящий трафик из делегированных подсетей?
Да. Группу безопасности сети и брандмауэры можно использовать для мониторинга исходящего трафика из делегированных подсетей. Дополнительные сведения см. в статье "Мониторинг виртуальной сети Azure".
Можно ли выполнять вызовы к ресурсам в Интернете из плагинов или коннекторов после делегирования подсети для моей среды?
Да. Исходящий доступ в Интернет по умолчанию доступен для подключаемых модулей и соединителей в среде с делегированной подсетью. Подключите шлюз NAT Azure к делегированной подсети, чтобы ваша организация может контролировать и защищать исходящий доступ. Дополнительные сведения см. в рекомендациях по защите исходящих подключений из служб Power Platform.
Можно ли изменить диапазон IP-адресов подсети после её делегирования ресурсу Microsoft.PowerPlatform/enterprisePolicies?
Нет, пока эта функция используется в вашей среде. Вы не можете изменить диапазон IP-адресов подсети после делегирования на "Microsoft". PowerPlatform/enterprisePolicies. Если изменить диапазон IP-адресов, конфигурация делегирования прерывается и среда перестает работать. Чтобы изменить диапазон IP-адресов, используйте Disable-SubnetInjection, внесите необходимые изменения и включите функцию для вашей среды.
Можно ли изменить DNS-адрес моей виртуальной сети после её делегирования в Microsoft.PowerPlatform/enterprisePolicies?
Нет, пока эта функция используется в вашей среде. Вы не можете изменить DNS-адрес виртуальной сети после того, как она будет делегирована Microsoft.PowerPlatform/enterprisePolicies. Если изменить DNS-адрес, изменение не будет выбрано в конфигурации, и ваша среда может перестать работать. Чтобы изменить DNS-адрес, используйте Disable-SubnetInjection, чтобы отвязать все ваши среды от политики, внесите необходимые изменения в вашу виртуальную сеть, подождите 30 минут, чтобы убедиться, что изменения вступили в силу, а затем снова включите внедрение подсети с помощью Enable-SubnetInjection.
Можно ли использовать одну и ту же корпоративную политику для нескольких Power Platform сред?
Да. Можно использовать одну и ту же корпоративную политику для нескольких Power Platform сред. Однако существует ограничение, заключающееся в том, что среды раннего цикла выпуска не могут использоваться с той же корпоративной политикой, что и другие среды.
У моей виртуальной сети настроен пользовательский DNS-сервер. Использует ли Power Platform мой пользовательский DNS?
Да. Power Platform использует настраиваемый DNS, настроенный в виртуальной сети, в которой хранится делегированная подсеть для разрешения всех конечных точек. После делегирования среды можно обновить подключаемые модули, чтобы использовать правильную конечную точку, чтобы пользовательский DNS смог их устранить.
В моей среде используются подключаемые модули, предоставленные ISV. Будут ли эти подключаемые модули работать в делегированной подсети?
Да. Все плагины клиентов и плагины ISV могут работать в вашей подсети. Если подключаемые модули isV имеют исходящее подключение, может потребоваться указать эти URL-адреса в брандмауэре.
Мои TLS-сертификаты локальной конечной точки не подписаны известными корневыми центрами сертификации (CA). Поддерживаете ли вы неизвестные сертификаты?
№ Power Platform требует, чтобы конечная точка была представлена сертификатом TLS с полной цепочкой. Вы не можете добавить свой пользовательский корневой центр сертификации в список доверенных центров сертификации.
Какова рекомендуемая конфигурация виртуальной сети в тенанте клиента?
Power Platform не рекомендует какую-либо конкретную топологию. Однако клиенты широко используют топологию сети концентраторов в Azure.
Связывание подписки Azure с клиентом Power Platform необходимо для активации поддержки виртуальной сети?
Да, чтобы включить поддержку виртуальных сетей для сред Power Platform, необходимо связать подписку Azure с клиентом Power Platform.
Как Power Platform использует делегирование подсети Azure?
При назначении делегированной подсети Azure в среду Power Platform используется внедрение виртуальной сети для внедрения контейнера во время выполнения в делегированную подсеть. В ходе этого процесса карта сетевого интерфейса контейнера получает IP-адрес из делегированной подсети. Хост (Power Platform) и контейнер взаимодействуют через локальный порт на контейнере, и трафик проходит через Azure Fabric.
Можно ли использовать существующую виртуальную сеть для Power Platform?
Да, вы можете использовать существующую виртуальную сеть для Power Platform, если делегируете одну новую подсеть внутри виртуальной сети специально для Power Platform. Для делегирования подсети необходимо выделить её и нельзя использовать для других целей.
Можно ли повторно использовать одну и ту же делегированную подсеть в нескольких корпоративных политиках?
№ Вы не можете повторно использовать одну подсеть в нескольких корпоративных политиках. Каждая корпоративная политика Power Platform должна иметь собственную уникальную подсеть для делегирования.
Что такое подключаемый модуль Dataverse?
Плагин Dataverse — это фрагмент пользовательского кода, который можно развернуть в среде Power Platform. Этот подключаемый модуль можно настроить для запуска во время событий (например, изменения данных) или активировать его в качестве пользовательского API. Дополнительные сведения см. в разделе "Подключаемые модули Dataverse".
Как работает подключаемый модуль Dataverse?
Плагин Dataverse выполняется в контейнере. При назначении делегированной подсети в среду Power Platform сетевой адаптер контейнера получает IP-адрес из адресного пространства этой подсети. Хост (Power Platform) и контейнер взаимодействуют через локальный порт на контейнере, и трафик проходит через Azure Fabric.
Могут ли несколько плагинов работать в одном контейнере?
Да. В заданной среде Power Platform или Dataverse несколько подключаемых модулей могут выполняться в одном контейнере. Каждый контейнер использует один IP-адрес из адресного пространства подсети, и каждый контейнер может выполнять несколько запросов.
Как инфраструктура обрабатывает увеличение одновременных выполнений подключаемого модуля?
По мере увеличения числа одновременно выполняемых подключаемых модулей инфраструктура автоматически масштабируется в большую или меньшую сторону, чтобы справиться с нагрузкой. Подсеть, делегированная среде Power Platform, должна иметь достаточное адресное пространство для обработки пикового объема выполнения рабочих нагрузок в этой среде Power Platform.
Кто управляет виртуальной сетью и политиками сети, связанными с ней?
У вас есть ответственность и контроль над виртуальной сетью и связанными с ней политиками сети. С другой стороны, Power Platform использует выделенные IP-адреса из делегированной подсети в этой виртуальной сети.
Поддерживают ли плагины, совместимые с Azure, VNet?
Нет, плагины, поддерживающие Azure не поддерживают VNet.
Дальнейшие шаги
Настройка поддержки виртуальной сети