Poznámka
Na prístup k tejto stránke sa vyžaduje oprávnenie. Môžete sa skúsiť prihlásiť alebo zmeniť adresáre.
Na prístup k tejto stránke sa vyžaduje oprávnenie. Môžete skúsiť zmeniť adresáre.
Poznámka
Komunita Power Platform Virtual Network na Microsoft Viva Engage je dostupná. Zverejnite akékoľvek otázky alebo spätnú väzbu ohľadom tejto funkcie. Pridajte sa vyplnením žiadosti prostredníctvom nasledujúceho formulára: Požiadajte o prístup do komunity Finance and Operations Viva Engage.
Pomocou podpory Azure Virtual Network (VNet) pre Power Platform môžete integrovať Power Platform so zdrojmi vo virtuálnej sieti bez toho, aby ste ich vystavovali cez verejný internet. Podpora siete VNet používa delegovanie Azure podsiete na správu odchádzajúcich prenosov z Power Platformy v režime CLR. Prostredníctvom delegovania Azure podsiete nemusia byť chránené zdroje na integráciu so službou Power Platform k dispozícii cez internet. Pomocou podpory VNet môžu súčasti Power Platformy volať zdroje vo vlastníctve vášho podniku v rámci vašej siete, či už sú hosťované v Azure alebo lokálne, a používať doplnky a konektory na odchádzajúce volania.
Power Platform zvyčajne sa integruje s podnikovými zdrojmi cez verejné siete. Pri verejných sieťach musia byť podnikové zdroje prístupné zo zoznamu Azure IP rozsahov alebo servisných značiek, ktoré popisujú verejné IP adresy. Podpora VNet pre Power Platform však umožňuje používať súkromnú sieť a stále integrovať sa s cloudovými službami alebo službami, ktoré sú hosťované v rámci vašej podnikovej siete.
Azure služby sú chránené v rámci virtuálnej siete súkromnými koncovými bodmi. Pomocou ExpressRoute môžete preniesť svoje lokálne zdroje vo virtuálnej sieti.
Platforma Power Platform používa službu VNet a podsiete, ktoré delegujete, na odchádzajúce volania podnikových prostriedkov v podnikovej súkromnej sieti. Použitím privátnej siete nemusíte smerovať prevádzku cez verejný internet, čo by mohlo vystaviť podnikové zdroje.
Vo virtuálnej sieti máte úplnú kontrolu nad odchádzajúcich prenosmi z Power Platformy. Správca siete používa na prenosy pravidlá siete. Nasledujúci diagram znázorňuje, ako zdroje v sieti pracujú s virtuálnou sieťou.
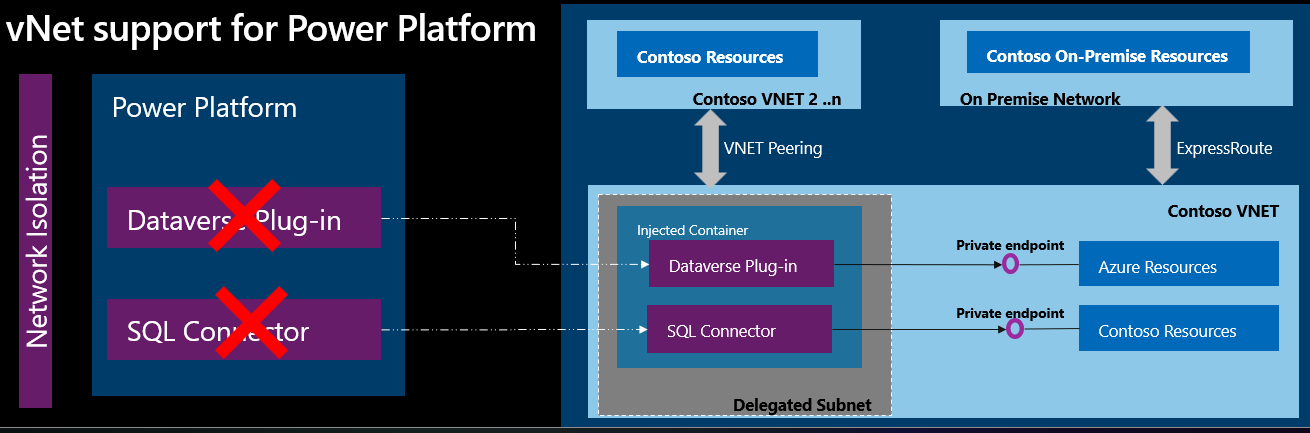
Výhody podpory Azure VNet
Pomocou podpory VNet vaše súčasti Power Platform a Dataverse získajú všetky výhody, ktoré poskytuje Azure delegovaní podsiete, ako napríklad:
Ochrana údajov: Podpora VNet umožňuje službám Power Platform pripojiť sa k vašim súkromným a chráneným zdrojom bez toho, aby ich vystavili na internete.
Žiadny neoprávnený prístup: Podpora VNet sa pripája k vašim zdrojom bez toho, aby v pripojení potrebovala rozsahy IP adries alebo značky služby Power Platform.
Odhad veľkosti podsiete pre prostredia Power Platform
Telemetrické údaje a pozorovania z uplynulého roka naznačujú, že produkčné prostredia zvyčajne vyžadujú 25 až 30 IP adries, pričom väčšina prípadov použitia spadá do tohto rozsahu. Na základe týchto informácií pridelte 25 až 30 IP pre produkčné prostredia a 6 až 10 IP pre neprodukčné prostredia, ako sú sandbox alebo vývojárske prostredia. Kontajnery pripojené k virtuálnej sieti používajú predovšetkým IP adresy v rámci podsiete. Keď sa prostredie začne používať, vytvorí minimálne štyri kontajnery, ktoré sa dynamicky škálujú podľa počtu hovorov, hoci zvyčajne zostávajú v rozmedzí 10 až 30 kontajnerov. Tieto kontajnery vykonávajú všetky požiadavky pre svoje prostredia a efektívne spracovávajú paralelné požiadavky na pripojenie.
Plánovanie pre viacero prostredí
Ak používate tú istú delegovanú podsieť pre viacero prostredí Power Platform, možno budete potrebovať väčší blok beztriednych IP adries pre medzidoménové smerovanie (CIDR). Zvážte odporúčaný počet IP adries pre produkčné a neprodukčné prostredia, keď prepojíte prostredia na jednu politiku. Každá podsieť si rezervuje päť IP adries, preto tieto rezervované adresy zahrňte do svojho odhadu.
Poznámka
Na zlepšenie prehľadu o využívaní zdrojov pracuje produktový tím na sprístupnení delegovanej spotreby IP podsietí pre podnikové politiky a podsiete.
Príklad pridelenia IP adresy
Predstavte si nájomníka s dvoma podnikovými politikami. Prvá politika je pre produkčné prostredia a druhá pre neprodukčné prostredia.
Politika výrobného podniku
Ak máte štyri produkčné prostredia spojené s vašou podnikovou politikou a každé prostredie vyžaduje 30 IP adries, celková alokácia IP je:
(Štyri prostredia x 30 IP) + 5 vyhradených IP = 125 IP
Tento scenár vyžaduje blok CIDR s kapacitou /25, ktorý má kapacitu pre 128 IP adries.
Nevýrobná podniková politika
Pre neprodukčnú podnikovú politiku s 20 vývojárskymi a sandboxovými prostrediami, pričom každé prostredie vyžaduje 10 IP adries, je celková alokácia IP:
(Dvadsať prostredí x 10 IP adries) + 5 vyhradených IP adries = 205 IP adries
Tento scenár vyžaduje CIDR blok /24, ktorý má kapacitu pre 256 IP a dostatok miesta na pridanie ďalších prostredí do podnikovej politiky.
Podporované scenáre
Power Platform podporuje VNet pre zásuvné doplnky a konektory Dataverse. Pomocou tejto podpory môžete vytvárať zabezpečené, súkromné a odchádzajúce pripojenia zo služby Power Platform k zdrojom v rámci virtuálnej siete. Doplnky a konektory dataverse zlepšujú zabezpečenie integrácie údajov pripojením k externým zdrojom údajov z aplikácií Power Apps, Power Automate a Dynamics 365. Môžete napríklad:
- Pomocou doplnkov Dataverse sa pripojte ku cloudovým zdrojom údajov, ako sú napríklad Azure SQL, Azure Storage, ukladací priestor objektov BLOB alebo Azure Key Vault. Svoje údaje môžete chrániť pred únikom údajov a inými incidentmi.
- Pomocou doplnkov Dataverse sa môžete bezpečne pripojiť k súkromným zdrojom chráneným koncovým bodom v Azure, ako je napríklad webové rozhranie API alebo iné zdroje v rámci súkromnej siete, ako napríklad SQL a webové rozhranie API. Svoje údaje môžete chrániť pred únikmi údajov a inými externými hrozbami.
- Na bezpečné pripojenie k cloudovým zdrojom údajov, ako je napríklad Azure SQL alebo SQL Server, bez toho, aby ste ich vystavili na internete, použite konektory podporované virtuálnou sieťou, ako napríklad SQL Server. Podobne môžete použiť konektor Azure Queue na nadviazanie bezpečných spojení k súkromným, koncovým Azure frontám.
- Použite konektor Azure Key Vault na bezpečné pripojenie k súkromným, koncovým bodom chráneným Azure Key Vault.
- Použite vlastné konektory na bezpečné pripojenie k službám, ktoré sú chránené súkromnými koncovými bodmi v Azure alebo službami hostovanými vo vašej privátnej sieti.
- Použite Azure File Storage na bezpečné pripojenie k súkromnému, koncovému Azure úložisku súborov.
- Na bezpečné načítanie prostriedkov vo virtuálnych sieťach z rôznych webových služieb overených Microsoft Entra ID alebo z lokálnej webovej služby používajte protokol HTTP s Microsoft Entra ID (vopred určenými).
Limitations
- Doplnky s minimálnym použitím kódu Dataverse , ktoré používajú konektory, nie sú podporované, kým sa tieto typy konektorov neaktualizujú a nepoužijú delegovania podsiete.
- Operácie životného cyklu prostredia kopírovania, zálohovania a obnovy používate vo virtuálnych sieťových prostrediach. Power Platform Obnovovaciu operáciu môžete vykonať v rámci tej istej virtuálnej siete a v rôznych prostrediach, pokiaľ sú pripojené k rovnakej virtuálnej sieti. Okrem toho je operácia obnovenia povolená z prostredí, ktoré nepodporujú virtuálne siete, do tých, ktoré ich podporujú.
Podporované oblasti
Pred vytvorením politiky virtuálnej siete a podniku overte oblasť prostredia Power Platform, aby ste sa uistili, že sa nachádza v podporovanej oblasti.
Get-EnvironmentRegion Na načítanie informácií o oblasti prostredia použite rutinu typu cmdlet z modulu prostredia PowerShell diagnostiky podsiete.
Po potvrdení oblasti prostredia sa uistite, že ste nakonfigurovali svoju podnikovú politiku a Azure zdroje v zodpovedajúcich podporovaných oblastiach Azure. Ak sa napríklad prostredie power platformy nachádza v Spojenom kráľovstve, vaša virtuálna sieť a podsieť sa musia nachádzať v oblastiach uksouth a ukwest Azure. Ak má oblasť Power Platformy viac ako dva dostupné páry oblastí, musíte použiť konkrétny pár oblastí, ktorý zodpovedá oblasti vášho prostredia. Ak napríklad Get-EnvironmentRegion pre vaše prostredie vrátite hodnotu westus , virtuálne siete a podsiete musia byť vo východnej aj západnej časti.
| Región Power Platform | Azure region |
|---|---|
| Spojené štáty | Východný, západný |
| Južná Afrika | Juhoafrikasever, juhoafrikazápad |
| Spojené kráľovstvo | Južné Spojené kráľovstvo, západné Spojené kráľovstvo |
| Japonsko | Japonský východ, japonský západ |
| India | Stredná India, južná India |
| Francúzsko | Stredné Francúzsko, južné Francúzsko |
| Europe | Západná Európa, severná Európa |
| Nemecko | Severné nemecko, západné stredné nemecko |
| Švajčiarsko | Severné Švajčiarsko, západné Švajčiarsko |
| Kanada | Centrálna Kanada, východná Kanada |
| Brazília | Juh Brazílie |
| Austrália | Juhovýchodná Austrália, východná Austrália |
| Ázia | Východná Ázia, juhovýchodná Ázia |
| UAE | Severná časť Uaenort |
| Kórejská republika | Južná Kórea, centrálna Kórea |
| Nórsko | Západné Nórsko, východné Nórsko |
| Singapur | Juhovýchodná Ázia |
| Švédsko | švédske centrum |
| Taliansko | Severné Taliansko |
| Vláda USA | usgovtexas, usgovvirgínia |
Poznámka
Podpora v cloudových prostrediach vlády USA je momentálne dostupná iba pre prostredia nasadené v Government Community Cloud – High (GCC High) alebo Department of Defense (DoD). Podpora pre prostredia Government Community Cloud (GCC) nie je k dispozícii.
Podporované služby
Nasledujúca tabuľka obsahuje zoznam služieb, ktoré podporujú Azure delegovania podsiete pre podporu VNet pre Power Platform.
| Plocha | Power Platform služby | Dostupnosť podpory pre VNet |
|---|---|---|
| Dataverse | Doplnky dataverse | Všeobecne dostupné |
| Konektory | Všeobecne dostupné | |
| Konektory | Všeobecne dostupné |
Podporované prostredia
Podpora VNet pre Power Platform nie je k dispozícii pre všetky prostredia Power Platformy. Nasledujúca tabuľka uvádza, ktoré typy prostredí podporujú VNet.
| Typ prostredia | Podporované |
|---|---|
| Produkčné | Áno |
| Predvolené | Áno |
| Izolovaný priestor | Áno |
| Vývojár | Áno |
| Skúšobné | Nie |
| Microsoft Dataverse pre Teams | Nie |
Dôležité informácie o povolení podpory VNet pre prostredie Power Platform
Keď používate podporu VNet v prostredí Power Platform, všetky podporované služby, ako sú napríklad doplnky a konektory Dataverse, vykonávajú požiadavky v režime runtime v delegovanej podsieť a podliehajú pravidlám vašej siete. Výzvy na verejne dostupné zdroje začínajú slabnúť.
Dôležité
Pred povolením podpory virtuálneho prostredia pre prostredie Power Platform skontrolujte kód doplnkov a konektorov. Aktualizujte URL adresy a pripojenia tak, aby fungovali so súkromným pripojením.
Doplnok sa môže napríklad pokúsiť pripojiť k verejne dostupnej službe, ale politika vašej siete nepovoľuje verejný prístup na internet vo vašej virtuálnej sieti. Sieťová politika blokuje volanie z doplnku. Ak sa chcete vyhnúť zablokovaému volaniu, môžete hosťovať verejne dostupnú službu vo virtuálnej sieti. Prípadne, ak je služba hosťovaná v Azure, môžete v službe použiť súkromný koncový bod a až potom zapnúť podporu VNet v prostredí Power Platform.
Najčastejšie otázky
Aký je rozdiel medzi bránou údajov virtuálnej siete a podporou VNet pre Power Platform?
Brána údajov virtuálnej siete je spravovaná brána, ktorú používate na prístup k službám Azure a Power Platform z virtuálnej siete bez nutnosti nastavovať lokálnu bránu údajov. Napríklad brána je optimalizovaná pre ETL (extrahovanie, transformácia, načítavanie) pracovné zaťaženia v dátových tokoch Power BI a Power Platform.
Azure podpora VNet pre Power Platform používa delegovaie podsiete Azure pre prostredie Power Platformy. Podsiete používajú pracovné zaťaženia v prostredí. Power Platform Vyťaženia rozhrania API platformy Power využívajú podporu VNet, pretože požiadavky sa skrátia a sú optimalizované pre veľký počet požiadaviek.
Aké sú scenáre, v ktorých by som mal používať podporu VNet pre Power Platformu a bránu údajov virtuálnej siete?
Podpora VNet pre Power Platform je jedinou podporovanou možnosťou pre všetky scenáre odchádzajúcich pripojení z Power Platformy s výnimkou tokov údajov Power BI a Power Platform.
Power BI a toky údajov Power Platform naďalej používajú bránu údajov virtuálnej siete (VNet).
Ako zabezpečíte, aby virtuálna sieťová podsieť alebo dátová brána od jedného zákazníka nebola používaná iným zákazníkom v Power Platform?
Podpora VNet pre platformu Power Platform používa delegovaie podsiete Azure.
Každé prostredie je prepojené s jednou podsieťou virtuálnej siete. Power Platform Iba hovory z daného prostredia majú povolený prístup k tejto virtuálnej sieti.
Delegovanie vám umožňuje určiť konkrétnu podsieť pre akúkoľvek Azure platformu ako službu (PaaS), ktorú je potrebné injektovať do vašej virtuálnej siete.
Podporuje VNet zabezpečenia pred zlyhaním Power Platformy?
Áno, je potrebné delegovať virtuálne siete pre obe Azure oblasti, ktoré sú priradené k vašej oblasti Power Platformy. Ak sa napríklad prostredie power platformy nachádza v Kanade, budete musieť vytvoriť, delegovať a nakonfigurovať virtuálne siete v kanadeCentral a CanadaEast.
Ako sa môže prostredie v jednom regióne pripojiť k zdrojom hostovaným v inom regióne? Power Platform
Virtuálna sieť prepojená s prostredím Power Platformy musí byť umiestnená v oblasti prostredia Power Platformy. Ak sa virtuálna sieť nachádza v inej oblasti, vytvorte virtuálnu sieť v oblasti prostredia Power Platform a použite funkciu VNet peering v oboch delegovaných virtuálnych sieťach podsiete Azure oblasti, aby ste prekleli medzeru s virtuálnou sieťou v samostatnej oblasti.
Môžem monitorovať odchádzajúcu prevádzku z delegovaných podsietí?
Áno. Na monitorovanie odchádzajúcich prenosov z delegovaných podsiete môžete použiť skupinu sieťovej bezpečnosti a brány firewall. Pre viac informácií pozri Monitor Azure Virtual Network.
Môžem vykonávať volania prostredníctvom internetu z doplnkov alebo konektorov po delegovaní podsiete v mojom prostredí?
Áno. Prístup viazaný na internet je predvolene k dispozícii z doplnkov a konektorov v delegovanom prostredí podsiete. Pripojte bránu Azure NAT k delegovanej podsiete, aby vaša organizácia mohla kontrolovať a zabezpečiť odchádzajúci prístup. Pre viac informácií pozri Najlepšie postupy na zabezpečenie odchádzajúcich spojení zo služieb Power Platform.
Môžem aktualizovať rozsah adries IP podsiete po delegovaní na Microsoft.PowerPlatform/enterprisePolicies?
Nie, nie, kým sa funkcia používa vo vašom prostredí. Nie je možné zmeniť rozsah IP adries podsiete potom, čo je delegovaný na "Microsoft. PowerPlatform/enterprisePolicies." Ak zmeníte rozsah adries IP, konfiguračné zlomy delegovania a prostredie prestane fungovať. Ak chcete zmeniť rozsah IP adries, použite disable-SubnetInjection, vykonajte potrebné zmeny a potom zapnite funkciu pre svoje prostredie.
Môžem aktualizovať adresu DNS svojej virtuálnej siete po delegovaní na Microsoft.PowerPlatform/enterprisePolicies?
Nie, nie, kým sa funkcia používa vo vašom prostredí. Adresu DNS virtuálnej siete nie je možné zmeniť po delegovaní na Microsoft.PowerPlatform/enterprisePolicies. Ak zmeníte adresu DNS, zmena sa nevyberie v konfigurácii a vaše prostredie môže prestať fungovať. Ak chcete zmeniť adresu DNS, pomocou položky Disable-SubnetInjection odpojiť všetky prostredia od politiky vykonajte potrebné aktualizácie na VNet, počkajte 30 minút, aby ste sa uistili, že sa zmeny rozšíria, a potom znova nastaviteľnú injekciu podsiete pomocou funkcie Enable-SubnetInjection.
Môžem použiť rovnakú podnikovú politiku pre viacero prostredí? Power Platform
Áno. Rovnakú podnikovú politiku môžete použiť pre viacero prostredí. Power Platform Existuje však obmedzenie, že prostredia s predčasným vydaním nemožno používať s rovnakou podnikovou politikou ako iné prostredia. ...
Moja virtuálna sieť má nakonfigurovanú vlastnú DNS. Používa môj vlastný DNS? Power Platform
Áno. Power Platform používa vlastnú DNS, ktorú ste nakonfigurovali vo virtuálnej sieti, ktorá obsahuje delegovanú podsieť, na vyriešenie všetkých koncových bodov. Po delegovaní prostredia môžete aktualizovať doplnky a použiť správny koncový bod, aby ich mohla vyriešiť vaša vlastná DNS.
Moje prostredie obsahuje doplnky od nezávislého dodávateľa softvéru (ISV). Budú tieto doplnky spustené v delegovanej podsieť?
Áno. Všetky zákaznícke doplnky a doplnky ISV môžu byť spustené pomocou podsiete. Ak majú doplnky nezávislých dodávateľov softvéru odchádzajúce pripojenie, tieto URL adresy možno budete musieť uviesť v bráne firewall.
Moje lokálne certifikáty TLS koncového bodu nie sú podpísané známymi koreňovými certifikačnými autoritami (CA). Podporujete neznáme certifikáty?
Nie. Power Platform vyžaduje, aby koncový bod predložil certifikát TLS s úplným reťazcom. Vlastné koreňové certifikačné autority (CA) nie je možné pridať do zoznamu známych certifikačných autorit.
Aké je odporúčané nastavenie virtuálnej siete v rámci nájomníka zákazníka?
Power Platform neodporúča žiadnu konkrétnu topológiu. Avšak, zákazníci široko používajú Hub-hovoril sieť topológie v Azure.
Prepojíte predplatné Azure s mojím nájomníkom Power Platformy potrebným na aktiváciu podpory VNet?
Áno, ak chcete povoliť podporu VNet pre prostredia Power Platformy, musíte priradiť predplatné Azure k nájomníkovi služby Power Platform.
Ako Power Platform využíva delegáciu Azure podsietí?
Keď priradíte delegovanú Azure podsieť prostrediu Power Platform, použije aplikáciu VNet injection na injekciu kontajnera v režime CLR do delegovanej podsiete. Počas tohto procesu karta sieťového rozhrania (NIC) kontajnera získa IP adresu z delegovanej podsiete. Hostiteľ (Power Platform) a kontajner komunikujú cez lokálny port na kontajneri a prevádzka prechádza cez Azure Fabric.
Môžem použiť existujúcu virtuálnu sieť pre Power Platform?
Áno, môžete použiť existujúcu virtuálnu sieť pre platformu Power Platform, ak delegujete jednu novú podsieť vo virtuálnej sieti špecificky na Power Platform. Delegovanú podsieť musíte vyhradiť na delegáciu podsiete a nemôžete ju použiť na iné účely.
Môžem opätovne použiť tú istú delegovanú podsieť vo viacerých podnikových politikách?
Nie. Nemôžete znovu použiť tú istú podsieť vo viacerých podnikových politikách. Každá podniková politika musí mať vlastnú jedinečnú podsieť pre delegovanie. Power Platform
Čo je doplnok Dataverse?
Doplnok Dataverse je kus vlastného kódu, ktorý môžete nasadiť v prostredí Power Platformy. Tento doplnok môžete nakonfigurovať tak, aby sa spustil počas udalostí (napríklad zmeny v údajoch) alebo ho môžete spustiť ako vlastné rozhranie API. Ďalšie informácie nájdete v téme Doplnky Dataverse.
Ako funguje doplnok Dataverse?
Doplnok Dataverse sa spustí v kontajneri. Keď priradíte delegovanú podsieť do prostredia Power Platform, sieťová karta (NIC) kontajnera dostane IP adresu z adresného priestoru tejto podsiete. Hostiteľ (Power Platform) a kontajner komunikujú cez lokálny port na kontajneri a prevádzka prechádza cez Azure Fabric.
Môžu sa v tom istom kontajneri spustiť viaceré doplnky?
Áno. V danej platforme Power Platform alebo Dataverse môže v tom istom kontajneri spustiť viacero doplnkov. Každý kontajner používa jednu IP adresu z adresného priestoru subsiete a každý kontajner môže spúšťať viacero požiadaviek.
Ako infraštruktúra zvláda nárast súbežných spustení doplnkov?
S rastom počtu súbežných spustení doplnkov sa infraštruktúra automaticky škáluje alebo zvyšuje, aby sa zaťaženie prispôsobilo. Podsieť delegovaná do prostredia by mala mať dostatok adresných priestorov na zvládnutie maximálneho objemu vykonávaní úloh v danom prostredí. Power Platform Power Platform
Kto kontroluje súvisiace politiky virtuálnej siete a siete?
Máte vlastníctvo a kontrolu nad virtuálnou sieťou a súvisiacimi politikami siete. Na druhej strane Power Platform používa pridelené IP adresy z delegovanej podsiete v rámci tejto virtuálnej siete.
Podporujú doplnky Azure podporujú VNet?
Nie, Azure doplnky nepodporujú VNet.