Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
I den här sprinten lägger Copilot Autofix till agentiska funktioner och kontext från repot. Vi introducerar även EPSS-data för att prioritera beroendeaviseringar, konfigurerbara Copilot kodgranskningsinsatsnivåer, mer tillförlitliga statuskontroller för pull requests, nya Microsoft värdbaserade agentavbilder och kodtäckning för flera målramverk.
Mer information finns i versionsinformation.
GitHub Avancerad säkerhet för Azure DevOps
- Copilot Autofix använder nu en agentisk grund och kontext från repot
- Prioritera beroendeaviseringar med EPSS-data
Azure-lagringsplatser
- Konfiguration av arbetsnivå för Copilot-kodgranskningar (offentlig förhandsversion)
- Tillförlitlighetsförbättringar för statuskontroller för pull requests
Azure-pipelines
- Windows Server 2025 med Visual Studio 2026 är allmänt tillgängligt
- Ubuntu 26.04 är allmänt tillgänglig
Azure-testplaner
GitHub Avancerad säkerhet för Azure DevOps
Copilot Autofix använder nu en agentbaserad grund och repokontext
Copilot Autofix för GitHub Advanced Security för Azure DevOps stöder nu generering av korrigeringar för kodgenomsökningsaviseringar från CodeQL och genomsökningsverktyg från tredje part.
Autofix körs nu också på en agentbaserad grund. Agentic Autofix kan granska och förfina de föreslagna ändringarna innan den returnerar ett förslag. Den kan använda anpassade instruktioner och färdigheter som definierats på de platser som stöds av .github eller .agents i ditt repo. Den här kontexten hjälper föreslagna ändringar att följa teamets kodningsstandarder, arkitektur och åtgärdsmönster.
Autofixupplevelsen förblir densamma. Öppna en kodgenomsökningsavisering, välj Generera korrigering och granska förklaringen och den föreslagna diffen innan du skapar en pull request. Mer information finns i Åtgärda kodgenomsökningsaviseringar med Copilot Autofix.
Autofixet är fortfarande i begränsad offentlig förhandsversion och vi accepterar inte ytterligare deltagare just nu. Vi delar mer när den offentliga förhandsversionen öppnas.
Prioritera beroendeaviseringar med EPSS-data
Aviseringar om beroendegenomsökning visar nu EPSS-percentildata (Exploit Prediction Scoring System) i aviseringsinformation. EPSS uppskattar sannolikheten för att en sårbarhet kommer att utnyttjas i verkliga attacker, vilket ger dig mer kontext för att prioritera åtgärdande vid sidan av allvarlighetsgrad.
Du kan också filtrera sidan Aviseringar efter EPSS-percentil för att fokusera på sårbarheter med högre sannolikhet för utnyttjande. Mer information finns i Aviseringar om beroendegenomsökning.
Azure-lagringsplatser
Konfiguration av ansträngningsnivå för Copilot-kodgranskningar (offentlig förhandsversion)
Om du använder GitHub Copilot kodgranskning med Azure-lagringsplatser kan du nu välja ansträngningsnivå för en kodgranskning.
Insatsnivån styr hur mycket tid Copilot lägger på att granska en pull request. Detta ger dig mer kontroll över granskningen och kan bidra till att minska kostnaderna för pull requests som inte kräver en djupgående kodgranskning.
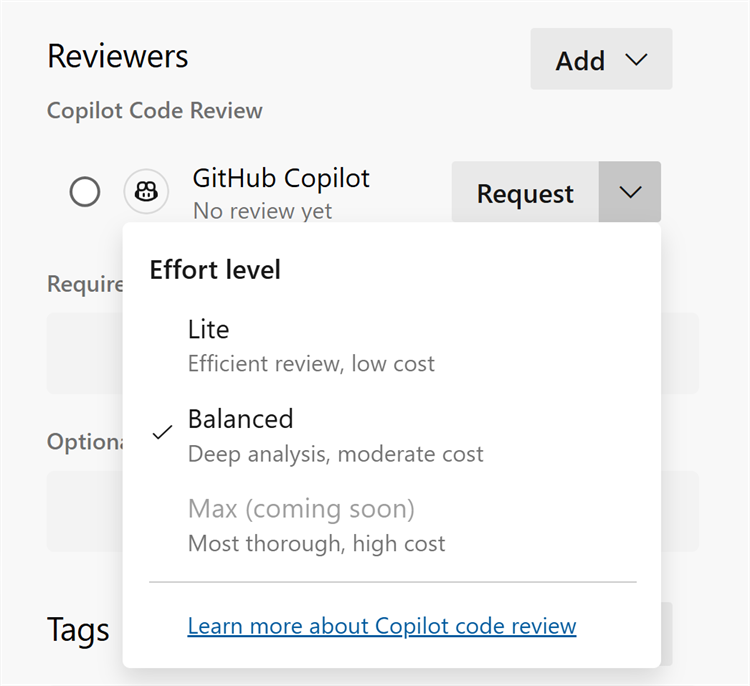
Du kan också konfigurera standardnivån för arbetsinsats som Lite eller Balanced på projekt- eller lagringsnivå. Projektadministratörer kan ange standardvärdet för alla repositories i ett projekt, medan enskilda repositories kan ha sitt eget standardvärde vid behov.
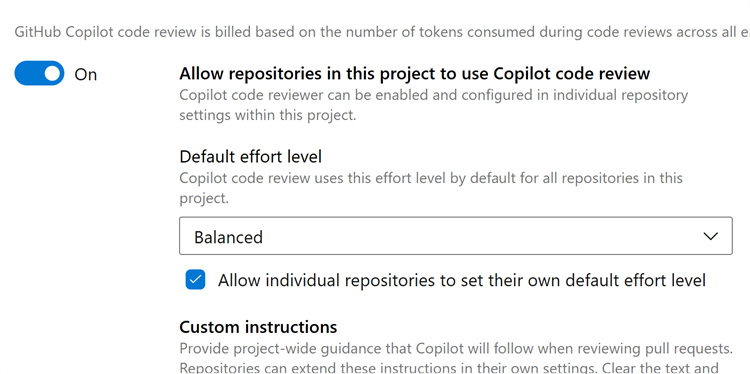
Detta ger teamen flexibilitet att välja lämplig granskningsnivå baserat på deras behov.
Om du ännu inte använder GitHub Copilot Code Review för Azure-lagringsplatser kan du läsa mer om funktionen och hur du kommer igång i vårt meddelande om offentlig förhandsversion.
Tillförlitlighetsförbättringar för statuskontroller för pull requests
Vi har åtgärdat ett sällsynt problem som kan orsaka att statuskontrollerna för en pull-begäran inte läses in, både i webbupplevelsen och när de hämtas via REST-API:et. När det här problemet inträffade kan begäranden om att läsa en pull-begärans status returnera ett fel, vilket kan blockera pull-begäran från att slutföras och störa automatisering eller integreringar som förlitar sig på statuskontroller.
Med den här uppdateringen läses statusen för pull-begäran in på ett tillförlitligt sätt igen, så kontroller och grenprinciper utvärderas korrekt, slutförande fungerar som förväntat och verktyg som läser statusar via API:et stöter inte längre på felet. Ingen åtgärd krävs, påverkade pull requests återställs automatiskt.
Azure-pipelines
Windows Server 2025 med Visual Studio 2026 är allmänt tillgängligt
Windows Server 2025 med Visual Studio 2026 är nu allmänt tillgängligt för Microsoft-värdbaserade agenter i Azure-pipelines. Labeln windows-2025 fortsätter att använda Visual Studio 2022 och övergår till Visual Studio 2026 senast den 15 november 2026. Vi rekommenderar att du övergår till den senaste tillgängliga imagen.
Mer information finns i Windows Server 2025-imagemeddelandet.
Ubuntu 26.04 är allmänt tillgänglig
Ubuntu 26.04 är nu allmänt tillgängligt för Microsoft-värdbaserade agenter i Azure-pipelines. Om du vill använda den här bilden väljer du etiketten Bild ubuntu-26.04.
Mer information finns i tillkännagivandet om Ubuntu 26.04-avbildningen.
Azure-testplaner
Kodtäckning stöder projekt med ramverk för flera målplattformar
Azure DevOps kodtäckning stöder nu flermålsramverk (multi-TFM) .NET projekt. Tjänsten bevarar och rapporterar täckningsresultat oberoende av varandra för varje target framework, vilket gör det enklare att jämföra täckning, validera migreringar till nyare .NET-versioner och upprätthålla korrekta testinsikter för program med flera mål.
Den här förbättringen ger mer tillförlitlig täckningsrapportering och bättre insyn i testkvaliteten under programmoderniseringsarbetet.
Nästa steg
Note
Dessa funktioner kommer att distribueras under de kommande två till tre veckorna. Gå till Azure DevOps och ta en titt.
Så här ger du feedback
Vi vill höra vad du tycker om de här funktionerna. Använd hjälpmenyn för att rapportera ett problem eller ge ett förslag.
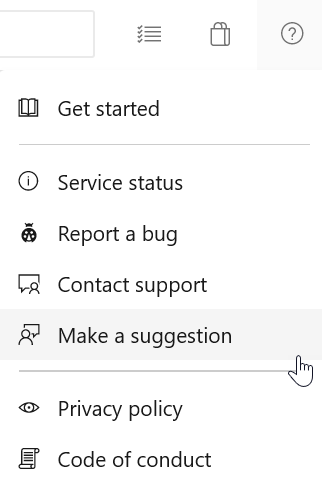
Du kan också få råd och få dina frågor besvarade av communityn på Stack Overflow.